Tmailor
क्या मैं OTP सत्यापन कोड के लिए अस्थायी मेल सुरक्षित रूप से उपयोग कर सकता हूं? क्या काम करता है और क्या विफल होता है
हां, अस्थायी मेल कई ईमेल OTP कोड प्राप्त कर सकता है। वे तब विफल होते हैं जब कोई साइट डिस्पोजेबल पते अस्वीकार कर देती है, प्रेषक देरी करता है, या इनबॉक्स पहले ही अनुपलब्ध हो जाता है। देखें कि ईमेल कोड की तुलना SMS और प्रमाणक ऐप्स से कैसे होती है, और जब कोड कभी न आए तो क्या करें।
त्वरित पहुँच
मुख्य बातें
हाँ। एक अस्थायी इनबॉक्स OTP या सत्यापन कोड प्राप्त कर सकता है, बशर्ते सेवा उसे ईमेल से भेजे, अस्थायी पते स्वीकार करे और संदेश या इनबॉक्स के अनुपलब्ध होने से पहले वह पहुँच जाए। अस्थायी मेल SMS कोड या प्रमाणक ऐप के कोड प्राप्त नहीं कर सकता। यदि कोई साइट अस्थायी ईमेल अस्वीकार करती है, तो प्रतिबंध से बचने की कोशिश करने के बजाय अपने नियंत्रण वाला दीर्घकालिक पता इस्तेमाल करें।
- केवल ईमेल। अस्थायी मेल ईमेल से भेजे गए कोड प्राप्त करता है। इसका कोई फ़ोन नंबर नहीं है, इसलिए यह टेक्स्ट संदेश, वॉयस कॉल या प्रमाणक ऐप के भीतर बनाए गए कोड प्राप्त नहीं कर सकता।
- तीन शर्तें। सेवा को कोड ईमेल से भेजना होगा, पता स्वीकार करना होगा और उसे तब तक पहुँचाना होगा जब तक आप इनबॉक्स खोल सकते हैं।
- इनकार अंतिम होता है। जब कोई साइट अस्थायी ईमेल अस्वीकार करती है या किसी खाते को बाद में रिकवरी की ज़रूरत होगी, तो इसके बजाय अपने नियंत्रण वाले दीर्घकालिक ईमेल से साइन अप करें।
- महत्वपूर्ण महत्वपूर्ण खातों के लिए मज़बूत साइन-इन। ईमेल और टेक्स्ट से भेजे गए कोड साइन-इन सुरक्षा का कमज़ोर रूप हैं; प्रमाणक ऐप अधिक मज़बूत होता है, और पासकी फ़िशिंग का प्रतिरोध करती है।
क्या अस्थायी मेल OTP कोड प्राप्त कर सकता है?
हाँ। अस्थायी ईमेल सत्यापन कोड प्राप्त कर सकता है जब सेवा कोड ईमेल से भेजती है। अस्थायी इनबॉक्स स्थायी मेलबॉक्स की तरह ही मानक SMTP मार्ग से मेल स्वीकार करता है: सेवा संदेश तैयार करती है, उसका मेल सर्वर उसे आगे भेजता है, और अस्थायी मेल सर्वर उसे स्वीकार कर लेता है। यदि आप अस्थायी इनबॉक्स में नए हैं, तो अस्थायी मेल कैसे काम करता पर हमारी मार्गदर्शिका में मूल बातें शामिल हैं।
कोड आप तक पहुँचता है या नहीं, यह अस्थायी मेल पर कम और प्रेषक पर अधिक निर्भर करता है। सेवा तय करती है कि अस्थायी पता स्वीकार करना है या नहीं, वह कितनी तेज़ी से भेजती है, और कोड कितने समय तक वैध रहता है। इस पृष्ठ के बाकी हिस्से में बताया गया है कि डिलीवरी कब काम करती है, कोड क्यों विफल होते हैं, ईमेल कोड अन्य सत्यापन विधियों से कैसे तुलना करते हैं, और जब कोई कोड न आए तो क्या करें।
ईमेल OTP बनाम SMS OTP, प्रमाणक ऐप और पासकी
ईमेल OTP एक इनबॉक्स में भेजा जाने वाला एक बार का कोड है। SMS OTP फ़ोन नंबर पर जाता है। प्रमाणक ऐप (TOTP) आपके अपने डिवाइस पर कोड बनाता है, और पासकी टाइप किए गए कोड की जगह क्रिप्टोग्राफ़िक साइन-इन ले लेती है। अस्थायी मेल केवल पहले वाले में मदद कर सकता है। जिन खातों की आपको परवाह है, उनके लिए पासकी या प्रमाणक ऐप आपको आप तक पहुँचाए जाने वाले किसी भी कोड से बेहतर सुरक्षा देता है।
"कोड" शब्द दो अलग-अलग कामों के लिए इस्तेमाल होता है। ईमेल से भेजा गया कोड अक्सर केवल यह पुष्टि करता है कि साइनअप के दौरान आप उस ईमेल पते को नियंत्रित करते हैं। इसके विपरीत, लॉगिन कोड साइन इन करने का हिस्सा होता है। NIST के डिजिटल पहचान दिशानिर्देश (SP 800-63B-4) कहते हैं कि ईमेल का उपयोग आउट-ऑफ-बैंड प्रमाणीकरण के लिए नहीं किया जाना चाहिए, जबकि केवल ईमेल पते की पुष्टि करने वाले कोड या रिकवरी कोड उस नियम से बाहर आते हैं। कई सेवाएँ इसी तरह का विभाजन अपनाती हैं: वे नए पते की पुष्टि के लिए कोड ईमेल करती हैं, फिर साइन-इन के लिए फ़ोन, ऐप या पासकी प्रदान करती हैं।
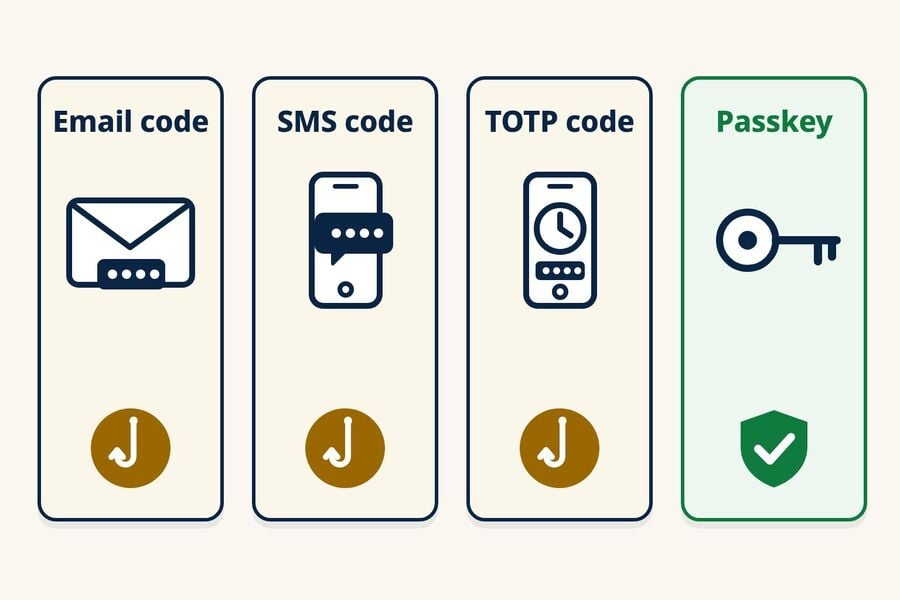
| विधि | कोड कहाँ से आता है | मुख्य कमज़ोरी | फ़िशिंग-प्रतिरोधी? | क्या अस्थायी मेल मदद कर सकता है? |
|---|---|---|---|---|
| ईमेल ओटीपी | इनबॉक्स में भेजा गया | जो भी उस इनबॉक्स को खोल सकता है वह कोड पढ़ सकता है; इसे फ़िश किया जा सकता है | नहीं | हाँ, कम जोखिम वाले साइनअप के लिए जो अस्थायी ईमेल स्वीकार करते हैं |
| एसएमएस ओटीपी | फ़ोन नंबर पर भेजा गया | सिम स्वैप, SS7 इंटरसेप्शन, रीसाइकल किए गए नंबर; इसे फ़िशिंग से चुराया जा सकता है | नहीं | नहीं। Tmailor के पास कोई फ़ोन नंबर नहीं है |
| प्रमाणक कोड (TOTP) | आपके डिवाइस पर जनरेट किया गया | छह अंकों का कोड फिर भी फ़िशिंग से चुराया जा सकता है; साझा रहस्य सुरक्षित रहना चाहिए | नहीं | नहीं। यह आपके डिवाइस पर एक ऐप में रहता है |
| पासकी | आपके डिवाइस पर या आपके पासवर्ड मैनेजर में मौजूद FIDO क्रेडेंशियल | खाते पर कमज़ोर फ़ॉलबैक या रिकवरी तरीके | हाँ | नहीं। यह आपके डिवाइस या पासवर्ड मैनेजर से जुड़ा होता है |
ईमेल, SMS और TOTP कोड—तीनों को फ़िशिंग से चुराया जा सकता है, लेकिन उनके जोखिम एक जैसे नहीं हैं। SMS में सिम-स्वैप, SS7 और रीसाइकल किए गए नंबरों का जोखिम भी जुड़ जाता है; ईमेल कोड उतना ही सुरक्षित है जितना उसका मेलबॉक्स; और TOTP साझा रहस्य की सुरक्षा पर निर्भर करता है। सार्वजनिक मार्गदर्शन इन अंतरों का समर्थन करता है। CISA की फैक्ट शीट "Implementing Phishing-Resistant MFA" ऐप-आधारित कोड को SMS या वॉयस कोड से ऊपर रखती है और उन्हें अंतिम उपाय बताती है, साथ ही यह भी कहती है कि दोनों ही फ़िशिंग के प्रति संवेदनशील रहते हैं। CISA कहती है कि ऐप-आधारित कोड सिम स्वैप या SS7 हमलों के संपर्क में नहीं आते, और वह PKI-आधारित MFA के साथ-साथ FIDO/WebAuthn को एकमात्र व्यापक रूप से उपलब्ध फ़िशिंग-प्रतिरोधी प्रमाणीकरण बताती है। वन-टाइम पासवर्ड पर MDN की मार्गदर्शिका भी इसी निष्कर्ष पर पहुँचती है: OTP के सभी रूप फ़िशिंग के प्रति संवेदनशील हैं, इंटरसेप्शन के मामले में SMS ईमेल से कहीं कमज़ोर है, और सामान्य साइन-इन के लिए पासकी बेहतर विकल्प हैं।
पासकी FIDO मानकों पर आधारित एक साइन-इन क्रेडेंशियल है, और FIDO एलायंस पासकी को फ़िशिंग-प्रतिरोधी बताता है। यह सुरक्षा पासकी से साइन-इन करने तक ही सीमित है। अगर कोई खाता अब भी किसी कमज़ोर फ़ॉलबैक की अनुमति देता है, जैसे SMS रीसेट, तो वही फ़ॉलबैक कमज़ोर कड़ी बना रह सकता है।
साइटें ईमेल के बजाय फ़ोन नंबर क्यों मांगती हैं?
कुछ साइटें फ़ोन सत्यापन को दुरुपयोग रोकने का एक अतिरिक्त संकेत या रिकवरी चैनल के रूप में इस्तेमाल करती हैं। इससे धोखाधड़ी खत्म नहीं होती, और फ़ोन-आधारित रिकवरी अपने साथ जोखिम लाती है: सिम स्वैप, नंबर पोर्टिंग और रीसाइकल किए गए नंबर। NIST फ़ोन नेटवर्क पर भेजे गए कोड को "प्रतिबंधित" तरीका मानता है और सेवाओं से कहता है कि उन पर भरोसा करने से पहले सिम बदलने या नंबर पोर्टिंग जैसे संकेतों पर ध्यान दें। अगर आपका लक्ष्य ऐसा मेलबॉक्स है जिसके लिए फ़ोन की ज़रूरत ही न हो, तो फोन नंबर के बिना एक ईमेल बनाने पर हमारी मार्गदर्शिका बताती है कि कौन से प्रदाता फ़ोन मांगते हैं और कौन नहीं।
क्या Tmailor आपको अस्थायी फ़ोन नंबर देता है?
नहीं। Tmailor एक केवल-प्राप्ति वाली ईमेल सेवा है। यह फ़ोन नंबर नहीं देती और SMS या वॉयस कोड प्राप्त नहीं कर सकती। अगर किसी वैध सेवा के लिए SMS ज़रूरी है, तो ऐसा नंबर इस्तेमाल करें जो आपके नियंत्रण में हो और जिसे इस्तेमाल करने की आपको अनुमति हो, या आगे न बढ़ने का विकल्प चुनें। Tmailor आपके लिए वह चरण पूरा नहीं कर सकता।
जो भी कोड या खाता आपके लिए मायने रखता है, उसके लिए सार्वजनिक प्राप्त-SMS वेबसाइटों से बचें। वे साइटें अपने डिज़ाइन से ही आने वाले संदेशों को एक खुले पेज पर पोस्ट करती हैं, इसलिए कोई भी आपके लिए आया कोड पढ़ सकता है। जिन शोधकर्ताओं ने एक साल तक 29 सार्वजनिक SMS गेटवे की निगरानी की (मोरेनो और सहयोगी, "Your Code is 0000," 2023), उन्होंने 17,141 नंबरों पर भेजे गए 7 करोड़ से अधिक संदेश एकत्र किए। दोबारा इस्तेमाल किए गए नंबरों में एक और जोखिम है। दो अमेरिकी कैरियर्स पर नंबर रीसाइक्लिंग के एक प्रिंसटन अध्ययन (केविन ली और अरविंद नारायणन, eCrime 2021) में पाया गया कि नमूने के तौर पर उपलब्ध 259 नंबरों में से 215 रीसाइकल किए गए थे और कम से कम एक हमले के प्रति संवेदनशील थे। अध्ययन में यह भी पाया गया कि 259 में से 171 नंबर छह लोकप्रिय वेबसाइटों पर पासवर्ड रिकवरी के ज़रिए खाता हड़पने के जोखिम में थे, और 200 रीसाइकल किए गए नंबरों में से 19 को एक सप्ताह के भीतर ही पासकोड जैसे सुरक्षा-संवेदनशील संदेश मिल रहे थे।
अस्थायी मेल कहाँ फिट बैठता है
अस्थायी मेल कम जोखिम वाले साइनअप पर ईमेल से आने वाले कोड के लिए अच्छा रहता है: कोई फ़ोरम, न्यूज़लेटर, एक बार का डाउनलोड, या ऐसा उत्पाद परीक्षण जिसे आप शायद आगे न रखें। जिस खाते को आप आगे रखना चाहते हैं, उसके लिए दीर्घकालिक ईमेल इस्तेमाल करें और खाता सेट हो जाने के बाद प्रमाणक ऐप या पासकी चालू करें। कोड किसी भी चैनल से आए, उसे किसी ऐसे व्यक्ति को न दें जो आपसे संपर्क करके उसे मांगे। कोड सिर्फ़ उसी सेवा या ऐप में दर्ज करें जहाँ आपने सत्यापन शुरू किया था।
OTP डिलीवरी आमतौर पर कब काम करती है
अस्थायी मेल पर डिलीवरी तब काम करती है जब तीन बातें एक साथ हों: सेवा कोड ईमेल से भेजती है, वह अस्थायी पते स्वीकार करती है, और प्राप्त करने वाला सर्वर चालू है और संदेश को तुरंत स्वीकार करता है। नीतियाँ साइट के हिसाब से बहुत अलग होती हैं, इसलिए एकमात्र भरोसेमंद संकेत यही है कि साइट आपके पते के साथ क्या करती है।
बड़ा डोमेन पूल क्या करता है और क्या नहीं
Tmailor 500+ डोमेन पर पते देता है, जिससे आपको अस्थायी पता चुनने का विकल्प मिलता है। इससे डिलीवरी की गारंटी नहीं मिलती और न ही साइट की अस्थायी-ईमेल नीति बदलती है। अगर कोई साइट पता अस्वीकार करती है, तो उस निर्णय का सम्मान करें और और अस्थायी पते आज़माने के बजाय अपने नियंत्रण वाला दीर्घकालिक ईमेल इस्तेमाल करें।
गति का कारक
OTP कोड समय के प्रति संवेदनशील होते हैं, इसलिए प्राप्त करने वाला पक्ष भी मायने रखता है। Tmailor Google MX सर्वर के ज़रिए इनबाउंड मेल लेता है, इसलिए प्रेषक व्यापक रूप से इस्तेमाल होने वाले मेल पथ पर संदेश सौंपते हैं और सामान्य पुनः प्रयास तय डिज़ाइन के अनुसार काम करते हैं। यह तंत्र का वर्णन है, गति की गारंटी नहीं; पृष्ठभूमि यहाँ दी गई है कि Tmailor आने वाले ईमेल के लिए Google के सर्वर का उपयोग क्यों में। कोई भी इनबॉक्स वह संदेश प्राप्त नहीं कर सकता जो प्रेषक ने अभी तक भेजा ही न हो।
OTP कोड विफल क्यों होते हैं
जब कोई OTP अस्थायी इनबॉक्स तक नहीं पहुँचता, तो कारण आमतौर पर तीन श्रेणियों में से एक में आता है। हर श्रेणी के लिए अलग प्रतिक्रिया चाहिए, इसलिए दोबारा कोशिश करने से पहले यह जानना मददगार है कि आप किस स्थिति का सामना कर रहे हैं। अगर आपका अस्थायी मेल बिल्कुल भी ईमेल प्राप्त नहीं कर रहा है, तो पहले जाँचें कि क्या हर संदेश गायब है या सिर्फ़ किसी एक साइट का कोड। अकेला गायब कोड आमतौर पर प्रेषक, उसकी पता नीति या डिलीवरी चैनल की ओर इशारा करता है; कई असंबंधित प्रेषकों से कुछ भी न आना इनबॉक्स या प्राप्त करने वाली सेवा की ओर इशारा करता है।
साइट अस्थायी पते स्वीकार नहीं करती
कुछ सेवाएँ साइनअप की जाँच अस्थायी डोमेन की आंतरिक या तृतीय-पक्ष सूचियों से करती हैं। वे साइनअप के समय त्रुटि दिखाकर पता अस्वीकार कर सकती हैं, या फ़ॉर्म स्वीकार करके भी कोड कभी नहीं भेज सकती हैं। किसी भी स्थिति में इसे साइट का फ़ैसला मानें और उस खाते के लिए अपने नियंत्रण वाला दीर्घकालिक ईमेल इस्तेमाल करें। वेबसाइटें डिस्पोजेबल डोमेन को क्यों अस्वीकार पर हमारी मार्गदर्शिका बताती है कि यह फ़िल्टरिंग कैसे काम करती है।
कोड में देरी हो रही है या वह कभी भेजा ही नहीं गया
प्रेषक संदेशों को कतार में रखते और थ्रॉटल करते हैं, और कुछ भेजने से पहले दुरुपयोग-रोधी जाँच चलाते हैं। प्राप्त करने वाला सर्वर भी पहला प्रयास टाल सकता है, जो स्पैम-नियंत्रण की एक तकनीक है जिसे ग्रेलिस्टिंग कहते हैं, इसलिए कोड प्रेषक के मेल सर्वर के पुनः प्रयास के बाद ही आता है। बार-बार "रीसेंड" दबाने से कूलडाउन शुरू हो सकता है, और नया कोड अक्सर पिछले वाले को रद्द कर देता है। खुले रहने वाले इनबॉक्स में थोड़ी देरी हानिरहित है, लेकिन यह 10 मिनट की उलटी गिनती से आगे निकल सकती है।
कोड कहीं और चला गया
हो सकता है कि कोड उस पते के बजाय किसी दूसरे पते पर गया हो जिसे आप देख रहे हैं, किसी मौजूदा खाते के लिए पहले से दर्ज ईमेल पर गया हो, या पूरी तरह किसी दूसरे चैनल पर, जैसे SMS या किसी ऐप के प्रॉम्प्ट पर। कोड तब भी आ सकता है जब समयबद्ध इनबॉक्स पहले ही किसी नए पते पर स्विच हो चुका हो। प्लेटफ़ॉर्म-वार टिप्पणियों के साथ कारण-दर-कारण विवरण के लिए, ओटीपी ईमेल नहीं आने के 12 कारणों की मार्गदर्शिका देखें।
इनबॉक्स प्रकार के अनुसार OTP विश्वसनीयता
प्रकटीकरण: Tmailor यह ब्लॉग प्रकाशित करता है, और नीचे दी गई तुलना में Tmailor पुन: प्रयोज्य इनबॉक्स का उदाहरण है। इसकी सीमाएँ भी लागू होती हैं: यह केवल प्राप्त कर सकता है, संदेश आने के लगभग 24 घंटे तक दिखाई देते हैं, अतिथि पते का खोया हुआ access token वापस नहीं पाया जा सकता, और कुछ साइटें अस्थायी डोमेन को सीधे अस्वीकार कर देती हैं।
सत्यापन के लिए हर अस्थायी मेल एक जैसा व्यवहार नहीं करता। निर्णायक बातें यह हैं कि आप इनबॉक्स को कितनी देर तक पढ़ते रह सकते हैं और क्या आप बाद में उसी पते पर लौट सकते हैं। अगर आपको तुरंत काम आने वाला समयबद्ध इनबॉक्स चाहिए, तो Tmailor का 10 मिनट का मेल 10 मिनट की उलटी गिनती से शुरू होता है, जिसे आप 60 मिनट शेष रहने तक बढ़ा सकते हैं। ज़रूरत के अनुसार क्रमबद्ध चयन के लिए, ओटीपी ब्रेकडाउन के लिए सबसे अच्छा अस्थायी मेल विवरण देखें।
| इनबॉक्स मॉडल | आप इसे कितनी देर तक पढ़ सकते हैं | क्या आप बाद में लौट सकते हैं? | OTP के लिए उपयुक्तता | किसके लिए सबसे अच्छा |
|---|---|---|---|---|
| समयबद्ध इनबॉक्स (10 मिनट का मेल) | उलटी गिनती, आमतौर पर 10 मिनट; Tmailor का 60 मिनट शेष रहने तक बढ़ाया जा सकता है | आमतौर पर नहीं; Tmailor पर, हाल का पता उसी डिवाइस के इतिहास में तब तक रहता है जब तक वह उपलब्ध है | तुरंत आने वाले कोड के लिए ठीक; डिलीवरी में देरी होने पर जोखिम भरा | ऐसे एक बार के पढ़ने के लिए जिन पर आप कभी दोबारा नहीं लौटेंगे |
| पुन: प्रयोज्य इनबॉक्स (Tmailor) | हर संदेश आने के लगभग 24 घंटे तक दिखाई देता है | हाँ, किसी भी डिवाइस पर, सहेजे गए access token के साथ | अच्छा है जब साइट पता स्वीकार करती है; देरी और बाद में आने वाले कोड को कवर करता है | ऐसे साइनअप जिनकी आपको दोबारा ज़रूरत पड़ सकती है, बहु-चरणीय प्रक्रियाएँ |
| सार्वजनिक रूप से साझा किया गया इनबॉक्स | प्रदाता के अनुसार अलग-अलग होता है | जो भी पता जानता है, वह इसे खोल सकता है | आमतौर पर अस्वीकार किया जाता है, और कोड दूसरों को दिखाई देता है | केवल कम जोखिम वाले अस्थायी परीक्षणों के लिए |
OTP कोड कितने समय तक वैध रहते हैं
समाप्ति तय करती है भेजने वाली सेवा, आपका ईमेल प्रदाता नहीं। लॉगिन और साइनअप कोड अक्सर केवल कुछ मिनटों तक ही चलते हैं, जबकि ईमेल-सत्यापन लिंक और रिकवरी कोड अधिक समय तक चल सकते हैं; स्क्रीन या ईमेल आमतौर पर बताता है कि कितने समय तक। NIST के अनुसार, मानक-अनुरूप आउट-ऑफ-बैंड प्रमाणीकरण 10 मिनट के भीतर पूरा होना चाहिए, लेकिन यह नियम केवल उन साइन-इन चरणों पर लागू होता है जो उसके मानक को पूरा करते हैं, हर ईमेल किए गए कोड पर नहीं। स्क्रीन पर चल रही उलटी गिनती को ही असली सीमा मानें।
कोड का जीवनकाल और संदेश का जीवनकाल अलग-अलग घड़ियाँ हैं। Tmailor पर, संदेश आने के लगभग 24 घंटे तक दिखाई देता है, जबकि उसके अंदर का कोड मिनटों में समाप्त हो सकता है। अस्थायी मेल कितने समय तक चलता है, पर हमारी मार्गदर्शिका संदेश प्रतिधारण को पते के पुन: उपयोग से अलग करती है।
OTP न आने पर सुधार चेकलिस्ट
अस्थायी मेल को समस्या मानने से पहले ये जाँचें क्रम से करें:
- टाइमर के खत्म होने तक रुकें, फिर एक बार दोबारा भेजें। केवल सबसे नए आए कोड का उपयोग करें।
- पते और चैनल की पुष्टि करें। पुष्टि करें कि पुष्टिकरण स्क्रीन पर दिख रहा पता उसी इनबॉक्स से मेल खाता है जिसे आप देख रहे हैं, और जाँचें कि सेवा ने कोड SMS से भेजा है, ऐप प्रॉम्प्ट से, या आपके फ़ाइल में मौजूद किसी पुराने ईमेल पर।
- इनबॉक्स खुला रखें। Tmailor इनबॉक्स एक ही सूची होती है जिसमें कोई स्पैम फ़ोल्डर नहीं होता, इसलिए देखने के लिए कहीं और नहीं होता। यदि समय को लेकर अनिश्चितता हो, तो पुन: प्रयोज्य अस्थायी मेल पते से शुरू करें और इसके एक्सेस टोकन को सहेजें।
- अस्वीकृति का सम्मान करें। यदि साइट पता अस्वीकार करती है या उस पर कभी कोड नहीं भेजती, तो उस खाते के लिए अपने नियंत्रण वाला कोई दीर्घकालिक ईमेल इस्तेमाल करें। एक के बाद एक पते आज़माना साइट की नीति के विरुद्ध है और खाते को जोखिम में डालता है।
"द कोड गॉन्ट समवेयर एल्स" के तहत ऊपर लिंक किया गया डायग्नोस्टिक हब प्रत्येक कारण को गहराई से कवर करता है, जिसमें स्टीम, एपिक गेम्स, डिस्कॉर्ड, बिनेंस, इंस्टाग्राम और एक्स शामिल हैं।
समयबद्ध बनाम पुन: प्रयोज्य इनबॉक्स: OTP के लिए किसका उपयोग करें
समयबद्ध इनबॉक्स का उपयोग केवल तब करें जब आपको तुरंत एक कोड चाहिए और आप खाता नहीं रखेंगे। पुन: प्रयोज्य पता तब इस्तेमाल करें जब सेवा बाद में सत्यापन, सुरक्षा चेतावनियाँ या पासवर्ड-रीसेट संदेश भेज सकती हो। access token को सुरक्षित रूप से सहेजें: जिसके पास यह होगा वह इनबॉक्स खोल सकता है, और सहायता टीम किसी अतिथि पते का खोया हुआ access token वापस नहीं पा सकती। यदि आप एक निःशुल्क Tmailor खाता बनाते हैं, तो साइन इन रहते हुए आपके द्वारा बनाए गए पते उसमें सहेजे जाते हैं, और आप उन्हें token के बिना Created Emails से खोल सकते हैं।
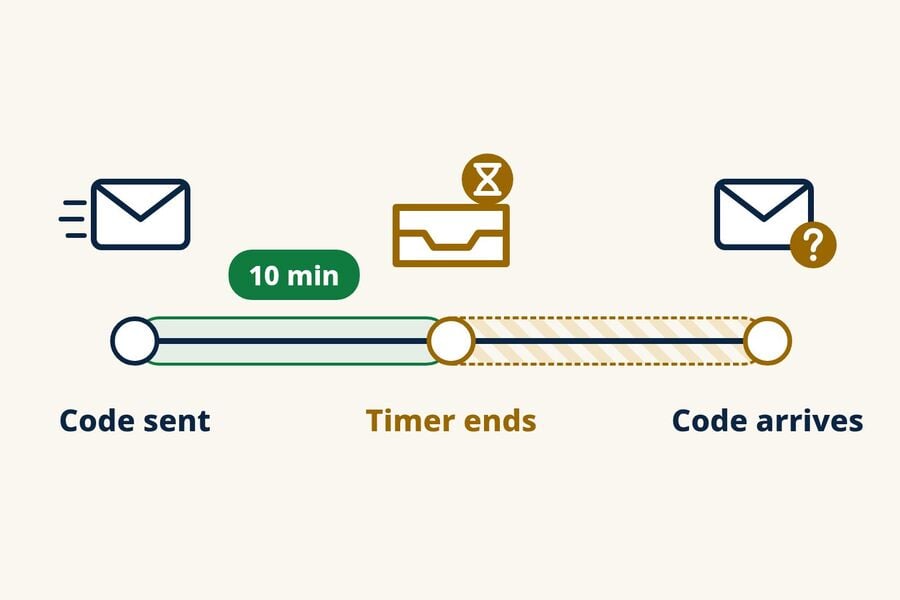
Tmailor पर, उलटी गिनती खत्म होने पर पेज एक नए पते पर बदल जाता है; इससे पिछला पता तुरंत गायब नहीं होता। पिछला पता उसी डिवाइस के History में सहेजा जाता है और जब तक वह उपलब्ध है, उसे दोबारा खोला जा सकता है, और उसका access token आपको इसे किसी दूसरे डिवाइस पर फिर से खोलने देता है। आए हुए संदेश लगभग 24 घंटे तक दिखाई देते हैं।
समय के इस सवाल पर आमने-सामने की तुलना के लिए, देखें ओटीपी के लिए अस्थायी मेल बनाम 10 मिनट का मेल देखें। दो मॉडलों के बीच सुरक्षा और गोपनीयता व्यापार-नापसंद पुन : प्रयोज्य बनाम अल्पकालिक इनबॉक्स गाइड में समझाया गया है।
मल्टी-स्टेप वेरिफिकेशन
कुछ प्लेटफ़ॉर्म पहले एक पुष्टिकरण ईमेल भेजते हैं, फिर अलग से OTP, और फिर सेटअप संदेश। कम समय की उलटी गिनती में आप पहला संदेश पकड़ सकते हैं, लेकिन कुछ मिनट बाद आने वाला OTP छूट सकता है। पुन: प्रयोज्य पता तब तक नए संदेश प्राप्त करता रहता है, जब तक आप उसे फिर से खोल सकते हैं।
पुन: सत्यापन और सुरक्षा अलर्ट
सोशल और SaaS प्लेटफ़ॉर्म अक्सर नए डिवाइस से लॉग इन करने पर फिर से सत्यापन मांगते हैं। अगर आपका मूल साइनअप पता अब उपलब्ध नहीं है, तो आप यह जाँच पूरी नहीं कर पाएँगे और पहुँच खो सकते हैं। पुनर्प्राप्त करने योग्य पता उस रास्ते को उपलब्ध रखता है।
पासवर्ड रीसेट के लिए सुरक्षा कवच
पासवर्ड रीसेट ईमेल उसी पते पर जाता है जिससे आपने साइन अप किया था। समयबद्ध पता तब तक समाप्त हो चुका हो सकता है। जिस पुन: प्रयोज्य पते को आप उसके access token से फिर से खोलते हैं, वह अब भी नया रीसेट ईमेल प्राप्त कर सकता है, जो फिर लगभग 24 घंटे तक दिखाई देता रहता है।
सरल नियम
अगर आप किसी भी प्रश्न का उत्तर "शायद" या "हाँ" में देते हैं, तो पुन: प्रयोज्य पता इस्तेमाल करें: (1) क्या अगले कुछ मिनटों के बाद मुझे यह पता फिर चाहिए होगा? (2) क्या मैं यह खाता रखना चाहूँगा? एक बार के डाउनलोड, न्यूज़लेटर की झलक और त्वरित उत्पाद परीक्षण के लिए समयबद्ध इनबॉक्स ठीक है।
विशिष्ट प्लेटफ़ॉर्म पर OTP
तकनीकी रूप से ईमेल डिलीवरी हर जगह एक जैसी ही काम करती है, लेकिन साइटें इस बात में अलग होती हैं कि वे अस्थायी पते स्वीकार करती हैं या नहीं और कोड के लिए कौन-सा चैनल इस्तेमाल करती हैं। सोशल नेटवर्क साइन-अप पर हमारी गाइड उन प्रक्रियाओं को समझाती है, और अगर कोई प्लेटफ़ॉर्म पता अस्वीकार करता है, तो उसके लिए दीर्घकालिक ईमेल इस्तेमाल करें। AI टूल अपने अलग लॉगिन कोड जोड़ते हैं; ChatGPT साइनअप और लॉगिन-कोड गाइड उस स्थिति को समझाता है। यह पहले से जानने के लिए कि कहाँ अस्थायी पता अस्वीकार होने की संभावना है, देखें कि कौन सी साइटें अस्थायी मेल स्वीकार करती हैं।
अस्थायी मेल OTP का उपयोग किसके लिए नहीं करना चाहिए
अस्थायी मेल गोपनीयता के प्रति सजग साइनअप और कम जोखिम वाले खातों के लिए बना है, न कि ऐसी किसी चीज़ के लिए जिसे आपको पुनर्प्राप्त करना पड़े। इसका उपयोग बैंकिंग, भुगतान, सरकारी सेवाओं, स्वास्थ्य सेवा या अपनी पहचान से जुड़े किसी भी प्राथमिक खाते के लिए न करें। कोड आने पर भी, मेलबॉक्स तक पहुँच खोने से अलर्ट, पुनर्प्राप्ति और बाद का सत्यापन रुक सकता है, और ये सेवाएँ अपनी नीतियों के तहत अस्थायी पते अस्वीकार कर सकती हैं। अस्थायी इनबॉक्स कहाँ उपयुक्त हैं, इस पर व्यापक नज़र के लिए देखें कि अस्थायी ईमेल सुरक्षित हैं या नहीं। यह एक ऐसी सीमा है जिसका सम्मान करना चाहिए, न कि ऐसी बाधा जिसे तोड़ने का रास्ता खोजा जाए।
QA और विकास टीमों के लिए OTP परीक्षण
जो टीमें अस्थायी इनबॉक्स से अपने साइनअप प्रवाह का परीक्षण करती हैं, उन्हें बड़े पैमाने पर OTP समस्याओं का सामना करना पड़ता है: बार-बार भेजे जाने की बाढ़, विफलताओं का अस्पष्ट स्वामित्व, और ऐसे कोड जो परीक्षण का चरण आगे बढ़ जाने के बाद पहुँचते हैं। समाधान प्रक्रियात्मक हैं: एक से अधिक पतों से परीक्षण करें, दोबारा भेजने के प्रयासों की सीमा तय करें, और पहले OTP तक लगने वाले समय को मीट्रिक के रूप में ट्रैक करें ताकि गिरावट दिखाई दे। एक तैयार टीमों के लिए एक तैयार ओटीपी जोखिम चेकलिस्ट पूरा प्रोटोकॉल बताती है। स्वचालित रन के लिए, Tmailor Temp Mail API केवल प्राप्त करने वाले पते बनाता है, नए संदेशों की सूची दिखाता है, और जो वन-टाइम कोड मिलता है उसे निकालता है (सर्वोत्तम प्रयास), साथ में Python, Node.js और PHP के लिए SDK और AI एजेंटों के लिए एक MCP सर्वर।
अक्सर पूछे जाने वाले प्रश्न
क्या अस्थायी मेल SMS कोड प्राप्त कर सकता है या मुझे फ़ोन नंबर दे सकता है?
नहीं। अस्थायी मेल केवल ईमेल प्राप्त करता है, और Tmailor फ़ोन नंबर प्रदान नहीं करता। अगर किसी सेवा को SMS चाहिए, तो ऐसा नंबर इस्तेमाल करें जो आपके नियंत्रण में हो और जिसे इस्तेमाल करने की आपको अनुमति हो, या आगे न बढ़ने का विकल्प चुनें। सार्वजनिक SMS-प्राप्ति वाली साइटों से बचें, क्योंकि वे जो कोड दिखाती हैं उन्हें कोई भी पढ़ सकता है।
मेरा OTP मेरे नियमित ईमेल में क्यों आता है, लेकिन अस्थायी मेल में नहीं?
साइट अस्थायी पते अस्वीकार कर सकती है या चुपचाप छोड़ सकती है, लेकिन अन्य कारण भी संभव हैं: पते में टाइपो, पहले से दर्ज ईमेल पर भेजा गया कोड, या उस इनबॉक्स में धीमी डिलीवरी। पहले पता और चैनल जाँचें। अगर साइट अस्थायी पतों पर नहीं भेजती, तो उस खाते के लिए अपना नियमित ईमेल इस्तेमाल करें।
क्या OTP के लिए अस्थायी मेल का उपयोग सुरक्षित है?
यह कम जोखिम वाले साइनअप के लिए सुरक्षित है, जहाँ आपको दीर्घकालिक पुनर्प्राप्ति की ज़रूरत नहीं होती, जैसे फ़ोरम, न्यूज़लेटर, एक बार के डाउनलोड और त्वरित उत्पाद परीक्षण। यह बैंकिंग, सरकार, स्वास्थ्य सेवा या अपनी पहचान से जुड़े किसी भी खाते के लिए उपयुक्त नहीं है, क्योंकि उन खातों को पुनर्प्राप्त करने के लिए आपको ऐसा मेलबॉक्स चाहिए जो वर्षों तक आपके नियंत्रण में रहे।
क्या मैं बैंकिंग या वित्तीय सेवाओं के लिए अस्थायी मेल OTP का उपयोग कर सकता हूँ?
नहीं। बैंकिंग या वित्तीय खातों के लिए अस्थायी मेल का उपयोग न करें। भले ही कोई कोड आ जाए, मेलबॉक्स तक पहुँच खोने से अलर्ट, रिकवरी या बाद का सत्यापन बाधित हो सकता है, और सेवा अपनी नीतियों के तहत अस्थायी पतों को अस्वीकार कर सकती है।
OTP कोड आमतौर पर कितने समय तक वैध रहता है?
यह सेवा और कार्रवाई पर निर्भर करता है। जब तक स्क्रीन पर टाइमर न दिखे, लॉगिन और साइनअप कोड को कुछ मिनट की अवधि का मानें; ईमेल-सत्यापन लिंक और रिकवरी कोड अधिक समय तक चल सकते हैं। समाप्ति भेजने वाली सेवा तय करती है, आपका ईमेल प्रदाता नहीं।
अगर मेरे 10 मिनट वाले इनबॉक्स की अवधि खत्म होने के बाद OTP आए तो मुझे क्या करना चाहिए?
Tmailor पर उलटी गिनती खत्म होने पर पेज एक नए पते पर चला जाता है, लेकिन पिछला पता उसी डिवाइस पर History में तब तक बना रहता है जब तक वह उपलब्ध है। आप उलटी गिनती खत्म होने से पहले समय भी जोड़ सकते हैं, अधिकतम 60 मिनट शेष रहने तक। अगर आपको बाद में या किसी दूसरे डिवाइस पर उस पते की ज़रूरत पड़ सकती है, तो उसका access token सहेजें या पते को मुफ़्त Tmailor खाते में रखें; गेस्ट पते का खोया हुआ access token वापस नहीं पाया जा सकता।
अगर पहला OTP न आए तो क्या "कोड फिर से भेजें" पर क्लिक करने से मदद मिलती है?
कभी-कभी, लेकिन केवल एक बार और तभी जब स्क्रीन पर दिखने वाला टाइमर खत्म हो जाए। ज़्यादा बार टैप करने से कूलडाउन शुरू हो सकता है, और हर नया अनुरोध पिछले कोड को रद्द कर सकता है। अगर साइट अस्थायी पते अस्वीकार करती है, तो दोबारा भेजने से यह नहीं बदलेगा; उस खाते के लिए दीर्घकालिक ईमेल का उपयोग करें।
क्या पहले से पता लगाने का कोई तरीका है कि कोई प्लेटफ़ॉर्म अस्थायी मेल को ब्लॉक करता है या नहीं?
कभी-कभी। "अस्थायी ईमेल की अनुमति नहीं है" जैसी स्पष्ट साइनअप त्रुटि या साइट के अपने सहायता पेज आपको बता सकते हैं। कोई सार्वभौमिक संगतता सूची नहीं है, और कुछ साइटें फ़ॉर्म स्वीकार कर लेती हैं पर कोड कभी नहीं भेजतीं, इसलिए अस्थायी मेल ब्लॉक करने वाली ज्ञात साइटों की सूची योजना बनाने में सहायक है, गारंटी नहीं।
क्या मैं अस्थायी मेल मोबाइल ऐप पर OTP कोड प्राप्त कर सकता हूँ?
हाँ। Tmailor के Android और iOS ऐप, साथ ही Telegram बॉट, वेब संस्करण की तरह ही ईमेल प्राप्त करते हैं। अगर कोड उस पते पर पहुँचता है, तो वह मोबाइल इनबॉक्स में दिखाई देता है। किसी दूसरे डिवाइस पर वही पता खोलने के लिए उसका access token इस्तेमाल करें।
OTP के लिए कौन सा अस्थायी मेल सबसे भरोसेमंद है?
अस्थायी ईमेल स्वीकार करने वाली साइटों के लिए सबसे भरोसेमंद विकल्प वह इनबॉक्स है जो देर से आने वाले कोड के लिए काफ़ी देर तक खुला रहे और जिसे आप बाद में फिर से खोल सकें, जैसे सहेजे गए access token वाला पुन: प्रयोज्य पता। कोई भी अस्थायी मेल प्रदाता किसी साइट को वह पता स्वीकार करने पर मजबूर नहीं कर सकता जिसे वह अस्वीकार करती है।
मुख्य बात
OTP के लिए अस्थायी मेल का उपयोग केवल वहीं करें जहाँ वह उपयुक्त हो: कम जोखिम वाले साइनअप जो ईमेल से कोड भेजते हैं और अस्थायी पते स्वीकार करते हैं। इनबॉक्स खुला रखें, एक बार दोबारा भेजें, और अगर आपको उस पते की फिर ज़रूरत पड़ सकती है तो access token सहेजें। अगर कोई साइट पता अस्वीकार करती है या SMS माँगती है, तो अपने नियंत्रण वाला ईमेल या फ़ोन नंबर इस्तेमाल करें, और महत्वपूर्ण खातों को authenticator ऐप या passkey से सुरक्षित रखें। रोज़मर्रा के साइनअप के लिए, आप एक निःशुल्क अस्थायी मेल बना सकते हैं और प्रतीक्षा करते समय टैब खुला रख सकते हैं।
Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.