 Tmailor
क्या अस्थायी ईमेल सुरक्षित हैं? अस्थायी ईमेल सुरक्षा के लिए एक व्यावहारिक गाइड
अस्थायी ईमेल एक समझदारी भरा गोपनीयता कदम हो सकता है — लेकिन केवल तभी जब आप इसे एक उपकरण मानें, तिजोरी नहीं। यहाँ बताया गया है कि "सुरक्षित" का वास्तव में क्या अर्थ है और अस्थायी ईमेल कहाँ मदद करता है या उलटा पड़ जाता है।
त्वरित पहुँच
मुख्य बातें
सुरक्षा इस बात पर निर्भर करती है कि आप इसका उपयोग किस लिए कर रहे हैं: अस्थायी ईमेल गोपनीयता में मदद करता है, लेकिन यह खाता पुनर्प्राप्ति का ज़रिया नहीं है।
क्या अस्थायी ईमेल सुरक्षित हैं? हाँ — कम जोखिम वाले, अल्पकालिक साइन-अप के लिए, जहाँ आपको बाद में खाता पुनर्प्राप्त करने की ज़रूरत नहीं पड़ती। लेकिन जैसे ही दीर्घकालिक स्वामित्व, पासवर्ड रीसेट या कानूनी और वित्तीय सूचनाओं का सवाल आता है, ये असुरक्षित हो जाते हैं। यहाँ सुरक्षा का अर्थ है उपकरण को जोखिम के स्तर से मिलाना, तकनीक से नहीं।
- आम तौर पर सुरक्षित: एक बार के साइन-अप, न्यूज़लेटर, मुफ़्त ट्रायल, ऐप परीक्षण और कम जोखिम वाले सत्यापन कोड — जब आपको दीर्घकालिक पुनर्प्राप्ति की ज़रूरत न हो।
- सुरक्षित नहीं: बैंकिंग, प्राथमिक खाते, और पैसे, पहचान या दीर्घकालिक पहुँच से जुड़ी कोई भी चीज़ जो पासवर्ड रीसेट और कानूनी सूचनाओं पर निर्भर करती है।
- सबसे बड़ा जोखिम हैकिंग नहीं, बल्कि पुनर्प्राप्ति है: लोग उन खातों तक पहुँच खो देते हैं जो उन्होंने किसी अस्थायी इनबॉक्स से बनाए थे और जो अब समाप्त हो चुका है।
- अस्थायी मेल फ़िशिंग नहीं रोकता: यह आपके असली इनबॉक्स को खतरे के दायरे से बाहर रखता है, लेकिन लापरवाही से किया गया क्लिक फिर भी लापरवाही ही है।
- "अनाम" होना "अजेय" होना नहीं है: अस्थायी पता पहचान के खुलासे को कम करता है, लेकिन आपका नाम, फ़ोन, भुगतान डेटा और डिवाइस फिर भी आपकी पहचान बता सकते हैं।
- प्रदाता का डिज़ाइन मायने रखता है: नियंत्रित इनबॉक्स, ट्रैकर हटाना और डोमेन का बड़ा पूल — ये सब एक सार्वजनिक, अनुमान लगाए जा सकने वाले मेलबॉक्स की तुलना में वास्तविक अंतर पैदा करते हैं।
- सर्वोत्तम तरीका: खुलासा कम करने के लिए अस्थायी पता इस्तेमाल करें, फिर जिस भी खाते को आपको बनाए रखना है उसके लिए असली इनबॉक्स पर अपग्रेड करें।
"सुरक्षित" का वास्तव में क्या अर्थ है
सुरक्षा के क्षेत्र में, "सुरक्षित" हमेशा किसी खतरे के मॉडल और किसी लक्ष्य के सापेक्ष होता है।
सुरक्षा में "सुरक्षित" का कोई एक अर्थ नहीं होता — यह हमेशा इस पर निर्भर करता है कि आप क्या और किससे बचा रहे हैं। जब लोग पूछते हैं कि क्या अस्थायी ईमेल सुरक्षित है, तो वे आम तौर पर तीन में से कोई एक सवाल पूछ रहे होते हैं, और अस्थायी मेल हर सवाल का जवाब अलग-अलग देता है। पहले सवाल को स्पष्ट रूप से पहचानना ही धुँधली चिंता को स्पष्ट निर्णय में बदल देता है।
- गोपनीयता और सुरक्षा: क्या मैं अपना असली ईमेल अजनबियों के साथ साझा करने से बच सकता हूँ और स्पैम व प्रोफ़ाइलिंग कम कर सकता हूँ?
- खाते की सुरक्षा: अगर बाद में कुछ गड़बड़ हो जाए, तो क्या मैं इस खाते को पुनर्प्राप्त कर पाऊँगा?
- डिवाइस की सुरक्षा: क्या कोई संदेश खोलने से मुझ पर फ़िशिंग, मैलवेयर या ट्रैकिंग का खतरा होगा?
अस्थायी ईमेल पता सबसे ज़्यादा गोपनीयता और सुरक्षा में मदद करता है। यह डिवाइस की सुरक्षा में भी मदद करता है, बशर्ते प्रदाता ट्रैकर्स हटा दे और आप बुनियादी फ़िशिंग सावधानियाँ बरतते रहें। यह आमतौर पर सुरक्षा के मामले में सबसे कमज़ोर होता है, क्योंकि अल्पकालिक पहुँच ही इसका पूरा उद्देश्य है। एक बार जब आप समझ जाएँ कि आपको किस तरह की सुरक्षा चाहिए, तो सही इनबॉक्स चुनना आसान हो जाता है।
अस्थायी ईमेल कैसे काम करता है
अस्थायी इनबॉक्स तेज़ी और न्यूनतम पहचान-जोखिम के लिए बनाए जाते हैं, दीर्घकालिक स्वामित्व के लिए नहीं।
एक अस्थायी ईमेल सेवा बिना किसी पारंपरिक पंजीकरण के तुरंत एक काम करने वाला पता बना देती है। उस पते पर भेजा गया कोई भी संदेश एक अस्थायी इनबॉक्स में पहुँचता है, जो सीमित समय तक ही रखा जाता है। tmailor.com पर आने वाले संदेश लगभग 24 घंटे तक रहते हैं और फिर अपने आप हट जाते हैं। पता खुद बाद में access token के ज़रिए दोबारा खोला जा सकता है, लेकिन संदेश स्थायी रूप से नहीं रहते।
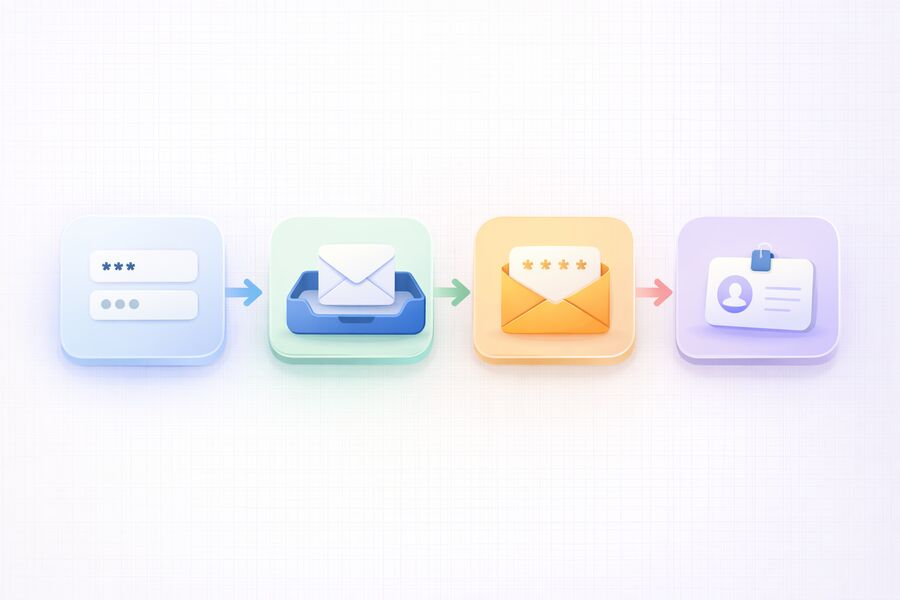
tmailor.com पर आम तरीका इस तरह दिखता है:
- आप साइट खोलते हैं और तुरंत इस्तेमाल के लिए तैयार पता पा लेते हैं — न साइन-अप, न फ़ोन नंबर।
- आप उस पते को ऐसे फ़ॉर्म में पेस्ट करते हैं जो ईमेल माँगता है।
- आपको अस्थायी इनबॉक्स में सत्यापन संदेश मिल जाता है।
- आप अपना निजी इनबॉक्स उजागर किए बिना साइन-अप पूरा कर लेते हैं।
Tmailor.com भरोसेमंद इनबाउंड डिलीवरी के लिए Google-MX ढाँचे पर चलता है और यह डिज़ाइन से ही केवल प्राप्त करने वाला है — आप भेज या जवाब नहीं दे सकते, और यह अटैचमेंट स्वीकार नहीं करता। केवल प्राप्त करने वाला यह डिज़ाइन अपने आप में एक सुरक्षा विशेषता है: चूँकि इनबॉक्स मेल नहीं भेज सकता और फ़ाइलों के आदान-प्रदान के लिए नहीं बना है, यह लंबे समय तक चलने वाले खातों से जुड़े कुछ सामान्य ईमेल जोखिमों को हटा देता है। रूटिंग, कैच-ऑल पतों और इनबॉक्स रेंडरिंग के काम करने के तरीके पर गहराई से जानने के लिए, तकनीकी शुरू से अंत तक व्याख्याता देखें।
अस्थायी ईमेल आमतौर पर कहाँ सुरक्षित है
आप अस्थायी मेल तब इस्तेमाल कर सकते हैं जब सबसे बुरा नतीजा स्थायी नुकसान नहीं, बल्कि हल्की असुविधा हो।
अस्थायी ईमेल तब सुरक्षित विकल्प है जब खाता कम जोखिम वाला हो, पहुँच की अवधि छोटी हो और आपका लक्ष्य स्पैम तथा प्रोफाइलिंग का जोखिम कम करना हो। सरल नियम यह है: अगर इनबॉक्स खोने का सबसे बुरा नतीजा स्थायी नुकसान के बजाय हल्की असुविधा है, तो अस्थायी मेल ठीक बैठता है। आम सुरक्षित परिदृश्य इस प्रकार हैं।
- न्यूज़लेटर साइन-अप और सामग्री डाउनलोड, जहाँ आपको लिंक सिर्फ़ एक बार चाहिए।
- निमुफ़्त ट्रायल जब आपको स्वागत ईमेल और पुष्टि के लिए एक क्लिक के अलावा कुछ नहीं चाहिए।
- ऐप परीक्षण और QA/UAT, जहाँ आपको जल्दी से कई इनबॉक्स चाहिए और परीक्षण प्रणालियों में असली डेटा नहीं चाहिए।
- फेंकने वाले खातों के लिए कम्युनिटी साइन-अप ऐसे फेंकने योग्य खातों के लिए जो आपकी पहचान से जुड़े न हों।
- कम जोखिम वाले एक बार इस्तेमाल होने वाले सत्यापन कोड, जहाँ बाद में पहुँच खोने से कोई फ़र्क़ नहीं पड़ेगा।
अपने प्राथमिक इनबॉक्स को इन कम-मूल्य वाले डेटाबेस से दूर रखना ही वह तरीका है जिससे अस्थायी मेल आपकी मदद करता है अपने इनबॉक्स स्पैम-मुक्त रखने समय के साथ। आपका असली पता जितनी कम जगहों पर दिखेगा, आपका दीर्घकालिक स्पैम और प्रोफ़ाइलिंग फ़ुटप्रिंट उतना ही छोटा रहेगा।
अस्थायी ईमेल कहाँ सुरक्षित नहीं है
जिस चीज़ को आप खोने का जोखिम नहीं उठा सकते, उसके लिए कभी भी अस्थायी इनबॉक्स को अपनी पहचान का आधार न बनाएँ।
अस्थायी ईमेल उसी क्षण असुरक्षित हो जाता है जब दीर्घकालिक स्वामित्व, कानूनी सूचनाएँ या पुनर्प्राप्ति प्रक्रियाएँ सामने आती हैं। अस्थायी इनबॉक्स गायब होने के लिए ही बनाया जाता है, इसलिए किसी टिकाऊ खाते को उससे जोड़ना पुनर्प्राप्ति की विफलता को न्योता देना है। जिन खातों तक दोबारा पहुँच पाना आपके लिए मुश्किल होगा, उनके लिए अस्थायी मेल से बचें।
- बैंकिंग, क्रिप्टो और भुगतान प्लेटफ़ॉर्म, जहाँ खाता पुनर्प्राप्ति और अलर्ट सबसे ज़रूरी हैं।
- काम या स्कूल के लिए मुख्य लॉगिन, जहाँ आपको बाद में अपनी पहचान साबित करनी पड़ती है।
- सहेजे गए भुगतान विधियों, धनवापसी या चार्जबैक संचार के साथ उच्च-मूल्य वाले खरीदारी खाते।
- आपके असली नाम से जुड़े खाते — सरकारी सेवाएँ, स्वास्थ्य सेवा, बीमा और कर।
- कोई भी चीज़ जो आपको किसी विवाद में चाहिए हो सकती है, जैसे कानूनी सूचनाएँ, रसीदें या अनुबंध में बदलाव।
अगर कोई प्लेटफ़ॉर्म इतना महत्वपूर्ण है कि आप उस तक दोबारा पहुँच पाने के लिए संघर्ष करेंगे, तो वह मज़बूत प्रमाणीकरण वाले असली इनबॉक्स का हक़दार है। सीमाओं की पूरी सूची के लिए देखें कि अस्थायी मेल सुरक्षित रूप से क्या नहीं कर सकता है।
वे असली जोखिम जिन पर आपको विचार करना चाहिए
ज़्यादातर जोखिम उपयोगकर्ता के व्यवहार और प्रदाता के डिज़ाइन विकल्पों से आता है, अस्थायी मेल की अवधारणा से नहीं।
अस्थायी मेल से जुड़ा ज़्यादातर जोखिम इस बात से आता है कि लोग इसका इस्तेमाल कैसे करते हैं और प्रदाता कैसे बनाए जाते हैं, न कि एक अवधारणा के रूप में अस्थायी ईमेल से। लगभग हर बुरा परिणाम पाँच जोखिमों से आता है, और हर एक का सीधा बचाव है। इन्हें समझ लेने से अस्थायी मेल एक जुआ से एक सोचा-समझा फ़ैसला बन जाता है।
जोखिम 1: जब आपको पुनर्प्राप्ति की ज़रूरत हो तब पहुँच खोना
पासवर्ड रीसेट, सुरक्षा अलर्ट और "यह आप ही हैं, इसकी पुष्टि करें" जैसे संकेत आमतौर पर बाद में आते हैं — अक्सर अस्थायी इनबॉक्स की अवधि खत्म होने के बहुत बाद। एक आम उदाहरण: कोई व्यक्ति अस्थायी पते से किसी मार्केटप्लेस पर साइन अप करता है, तीन हफ़्ते बाद कोई चीज़ बेचता है, और फिर भुगतान सत्यापन ईमेल प्राप्त नहीं कर पाता क्योंकि इनबॉक्स बहुत पहले ही जा चुका है। समय का यही अंतराल बताता है कि जिस खाते को आप रखना चाहते हैं, उसके लिए अस्थायी ईमेल उपयुक्त नहीं है। अगर पुनर्प्राप्ति की ज़रूरत पड़ सकती है, तो शुरू से ही असली इनबॉक्स इस्तेमाल करें।
जोखिम 2: सार्वजनिक इनबॉक्स का खुलासा
कुछ अस्थायी सेवाएँ साझा मेलबॉक्स की तरह काम करती हैं, जहाँ पते का अनुमान लगाने वाला कोई भी व्यक्ति इनबॉक्स पढ़ सकता है। सार्वजनिक मेलबॉक्स किसी फेंकने लायक न्यूज़लेटर के लिए ठीक हैं, लेकिन सत्यापन कोड के लिए खतरनाक हैं। हमेशा ऐसे प्रदाता को चुनें जो सार्वजनिक बुलेटिन बोर्ड की तरह नहीं, बल्कि आपके नियंत्रण वाले इनबॉक्स की तरह व्यवहार करे।
जोखिम 3: फ़िशिंग और दुर्भावनापूर्ण लिंक
अस्थायी इनबॉक्स फ़िशिंग को नहीं रोकता। ठग अब भी दुर्भावनापूर्ण लिंक वाले भरोसेमंद दिखने वाले ईमेल भेज सकते हैं, और किसी एक पर क्लिक करना अस्थायी इनबॉक्स में भी उतना ही नुकसानदेह है। असली फ़ायदा यह है कि आपका व्यक्तिगत इनबॉक्स नुकसान की ज़द से बाहर रहता है — यही साइटों पर अस्थायी मेल इस्तेमाल करने का एक कारण है — लेकिन आपके क्लिक फिर भी मायने रखते हैं।
जोखिम 4: ट्रैकिंग पिक्सेल और छिपी हुई स्क्रिप्ट
मार्केटिंग ईमेल अक्सर ओपन और प्रोफ़ाइल व्यवहार मापने के लिए ट्रैकिंग इमेज और स्क्रिप्ट का उपयोग करते हैं। अस्थायी मेल फिर भी आपके असली पते को कम-भरोसे वाले डेटाबेस से बाहर रखकर और अवांछित मेल आकर्षित करने लगे पते को आसानी से हटाकर मदद करता है। यही तरीका आपको डेटा उल्लंघनों से कैसे बचाते में भी मदद करता है, लेकिन आपको यह नहीं मान लेना चाहिए कि कोई भी प्रदाता हर ट्रैकिंग तरीके को रोकता है, जब तक कि वह इस नियंत्रण का सार्वजनिक रूप से दस्तावेज़ीकरण न करे।
जोखिम 5: डिलीवरेबिलिटी और सत्यापन ब्लॉक
कुछ वेबसाइटें ज्ञात अस्थायी डोमेन को सीधे ब्लॉक कर देती हैं। डोमेन की गुणवत्ता और रोटेशन इस बात पर असर डालते हैं कि अस्थायी पता स्वीकार किया जाएगा या नहीं, लेकिन कोई भी सेवा हर साइन-अप स्वीकार नहीं करती। जब कोई फ़ॉर्म अस्थायी पते को अस्वीकार करे, तो उसे ज़बरदस्ती न करें — उस विशेष सेवा के लिए असली ईमेल पर स्विच करें।
अस्थायी मेल का उपयोग करने का सुरक्षित तरीका: चेकलिस्ट
अस्थायी मेल को निजता की ढाल मानें: इसे अलग रखें, इसे अल्पकालिक रखें, इसे सोच-समझकर रखें।
अस्थायी मेल का सुरक्षित उपयोग एक छोटी, दोहराई जा सकने वाली दिनचर्या पर निर्भर है, जिसे आप किसी भी फ़ॉर्म में अस्थायी पता चिपकाने से पहले अपनाते हैं। लक्ष्य यह है कि अस्थायी इनबॉक्स किसी भी स्थायी चीज़ से अलग रहें, ताकि खोया हुआ इनबॉक्स कभी खोया हुआ खाता न बने। हर बार इन पाँच चरणों को पूरा करें।
- पहले खाते को कम जोखिम वाला चिह्नित करें। अगर पैसा, पहचान या दीर्घकालिक पहुँच शामिल हो, तो रुकें और इसके बजाय असली इनबॉक्स का उपयोग करें।
- हर एक ही पता हर जगह दोबारा उपयोग न करें। असंबंधित सेवाओं में एक ही अस्थायी पता दोबारा उपयोग करने से वही प्रोफ़ाइल निशान फिर बन जाता है जिससे आप बचना चाहते थे।
- कभी संदिग्ध लिंक पर कभी क्लिक न करें। अगर कोई संदेश अत्यावश्यक या संदिग्ध लगे, तो ईमेल लिंक पर भरोसा करने के बजाय सीधे अपने ब्राउज़र में सेवा खोलें।
- केवल सिर्फ़ ज़रूरी चीज़ें तुरंत सहेजें। अगर आपको बाद में रसीद या कोड चाहिए, तो उसे तुरंत सहेज लें, क्योंकि इनबॉक्स साफ़ हो जाएगा।
- उन जिन खातों को आप रखने का फ़ैसला करें, उन्हें अपग्रेड करें। किसी सेवा को परखने के लिए अस्थायी मेल से शुरुआत करें, फिर खाते का ईमेल अपने प्राथमिक पते पर बदलें और मज़बूत प्रमाणीकरण चालू करें।
अगर आप जानबूझकर किसी इनबॉक्स में दोबारा जाने की उम्मीद रखते हैं, तो tmailor.com आपको Access Token वर्कफ़्लो के ज़रिए एक अस्थायी मेल पते का पुन: उपयोग करने की सुविधा देता है। यह नियंत्रित, कम जोखिम वाली दोबारा विज़िट में मदद करता है — लेकिन सहेजा गया token फिर भी उच्च-मूल्य वाले खातों के लिए असली रिकवरी ईमेल की जगह नहीं ले सकता। अगर आप खुद token ट्रैक नहीं करना चाहते, तो एक निःशुल्क Tmailor खाता बनाएं: साइन इन रहते हुए आप जो भी पता बनाते हैं वह आपके खाते में सहेजा जाता है, और उसके संदेश लगभग 24 घंटे बाद फिर भी साफ़ हो जाते हैं।
क्या अस्थायी ईमेल सुरक्षित हैं? एक त्वरित निर्णय तालिका
एक नज़र में खाते के जोखिम को सही इनबॉक्स से मिलाएँ।
नीचे दी गई तालिका आम परिदृश्यों को एक निष्कर्ष से जोड़ती है ताकि आप सेकंडों में फ़ैसला कर सकें। पैटर्न एक जैसा है: कम अवधि और कम रिकवरी वाले कामों के लिए अस्थायी मेल सुरक्षित है, जबकि आपकी पहचान से जुड़ी कोई भी स्थायी चीज़ के लिए स्थायी इनबॉक्स चाहिए।
| परिदृश्य | अस्थायी मेल सुरक्षित? | क्यों |
|---|---|---|
| न्यूज़लेटर / एक बार डाउनलोड | हाँ | आपको लिंक की ज़रूरत सिर्फ़ एक बार है; किसी रिकवरी की ज़रूरत नहीं। |
| मुफ़्त ट्रायल का मूल्यांकन | हाँ | थोड़े समय के लिए; अगर आप सेवा जारी रखते हैं तो ईमेल अपग्रेड करें। |
| ऐप परीक्षण/क्यूए/यूएटी | हाँ | तेज़ी से कई इनबॉक्स; परीक्षण प्रणालियों में कोई वास्तविक डेटा नहीं। |
| कम जोखिम वाला सत्यापन कोड | आमतौर पर | ठीक है अगर बाद में पहुँच खोने से कोई फ़र्क़ न पड़े। |
| सोशल या कम्युनिटी प्रोफ़ाइल जिसे आप बनाए रखते हैं | जोखिम भरा | दोबारा सत्यापन बाद में आता है; टोकन खोने का मतलब है खाता खोना। |
| सहेजे गए भुगतान वाला खरीदारी खाता | नहीं | रिफ़ंड, रसीदें और अलर्ट के लिए भरोसेमंद इनबॉक्स ज़रूरी है। |
| बैंकिंग, क्रिप्टो या भुगतान प्लेटफ़ॉर्म | नहीं | रिकवरी और धोखाधड़ी अलर्ट महत्वपूर्ण हैं। |
| सरकार, स्वास्थ्य सेवा, कर या कार्य लॉगिन | नहीं | आपकी कानूनी पहचान और दीर्घकालिक पहुँच से जुड़ा हुआ। |
क्या अस्थायी ईमेल का उपयोग करना कानूनी है?
अस्थायी ईमेल का उपयोग आम तौर पर कानूनी है; परिणाम इस बात से आते हैं कि आप किसी भी ईमेल का उपयोग कैसे करते हैं।
अस्थायी ईमेल पते का कानूनी जोखिम इस बात से आता है कि आप इसका उपयोग कैसे करते हैं, इनबॉक्स के प्रकार से नहीं। अस्थायी इनबॉक्स गोपनीयता, स्पैम कम करने और सेवाओं का मूल्यांकन करने के लिए वैध है, लेकिन धोखाधड़ी करने, किसी और का रूप धारण करने या किसी प्लेटफ़ॉर्म के नियम तोड़ने के लिए किसी भी ईमेल का उपयोग करने के परिणाम अब भी भुगतने पड़ सकते हैं। हर साइट के साइन-अप नियमों का सम्मान करना आपको सुरक्षा और कानून, दोनों के सही पक्ष में रखता है।
अनाम होना अजेय होना नहीं है
अस्थायी पता पहचान के जोखिम को कम करता है, लेकिन यह गोपनीयता की केवल एक परत है।
अस्थायी पता पहचान के जोखिम को कम करता है, लेकिन यह आपको अनाम या अप्राप्य नहीं बनाता। अस्थायी मेल साइन-अप फ़ॉर्म से आपका असली ईमेल छिपाता है, फिर भी आपका नाम, फ़ोन नंबर, भुगतान विवरण, आईपी पता और डिवाइस फ़िंगरप्रिंट अब भी आपकी पहचान बता सकते हैं। अस्थायी पते को गोपनीयता की एक परत मानना — कोई अदृश्य आवरण नहीं — आपकी अपेक्षाओं को यथार्थवादी रखता है।
यह ईमानदारी से समझने के लिए कि एक अस्थायी इनबॉक्स वास्तव में क्या छिपा सकता है और क्या नहीं, देखें कि क्या अस्थायी मेल गुमनाम है। यदि आपका लक्ष्य गुमनामी के बजाय स्पैम और प्रोफाइलिंग में व्यापक कमी है, तो अस्थायी मेल और ऑनलाइन गोपनीयता का व्यापक परिप्रेक्ष्य दिखाता है कि अस्थायी पते एक यथार्थवादी गोपनीयता सेटअप में कैसे फिट होते हैं।
हर खाते के लिए सही दृष्टिकोण चुनना
सबसे समझदारी भरी रणनीति मिश्रित है: खोजबीन के लिए अस्थायी पता, और स्वामित्व के लिए एक प्राथमिक इनबॉक्स।
सबसे सुरक्षित दीर्घकालिक रणनीति मिश्रित है: खोजबीन के लिए अस्थायी पते, और आपके स्वामित्व वाली हर चीज़ के लिए एक समर्पित प्राथमिक इनबॉक्स। हर चीज़ के लिए एक ही इनबॉक्स को डिफ़ॉल्ट बनाने के बजाय हर खाते के लिए अलग निर्णय लेना ही स्पैम और लॉकआउट दोनों को कम रखता है। जब कोई फ़ॉर्म आपका ईमेल मांगे, तो यह सरल नियम अपनाएं।
- किसी नई सेवा को आज़मा रहे हैं? स्पैम और प्रोफाइलिंग कम करने के लिए अस्थायी पते से शुरुआत करें।
- सेवा को लंबे समय तक रखना है? खाते का ईमेल अपने प्राथमिक पते पर बदलें और मज़बूत प्रमाणीकरण चालू करें।
- जल्दी में कई साइन-अप करने हैं? अस्थायी पतों का उपयोग करें और उन्हें उद्देश्य के अनुसार अलग-अलग रखें।
कई लोगों के लिए सबसे अच्छा सेटअप यह है कि ट्रायल और फेंकने वाले खातों के लिए अस्थायी मेल को महत्वपूर्ण सेवाओं के लिए एक समर्पित "असली" इनबॉक्स के साथ जोड़ा जाए — और वह असली इनबॉक्स आपका सबसे पुराना निजी पता न हो। एक समर्पित द्वितीयक इनबॉक्स रणनीति के साथ यह आदत बनाना आसान होता है। यदि आप चाहते हैं कि कम जोखिम वाले साइन-अप में एक ही पता बना रहे, तो प्रतिबद्ध होने से पहले पुन: प्रयोज्य और अल्पकालिक इनबॉक्स के बीच के फ़ायदे-नुकसान की तुलना करें।
कैसे पता करें कि कोई अस्थायी मेल प्रदाता भरोसेमंद है
आप जिस प्रदाता को चुनते हैं, वह हर अस्थायी इनबॉक्स की वास्तविक सुरक्षा को बदल देता है।
किसी अस्थायी इनबॉक्स की सुरक्षा बहुत हद तक इस पर निर्भर करती है कि उसे कौन चलाता है, क्योंकि कमज़ोर प्रदाता उस गोपनीयता को खत्म कर सकता है जिसे आप पाना चाहते थे। किसी भी अस्थायी ईमेल सेवा पर भरोसा करने से पहले उसे कुछ व्यावहारिक संकेतों पर परखें। यही जाँच एक असली गोपनीयता उपकरण को जोखिम भरे सार्वजनिक मेलबॉक्स से अलग करती है, और ये आपकी चुनी हुई सेवा चाहे कोई भी हो, लागू होती हैं।
- नियंत्रित, सार्वजनिक नहीं: क्या सिर्फ़ आप ही इनबॉक्स देख सकते हैं, या पते का अनुमान लगाने वाला कोई भी व्यक्ति उसे पढ़ सकता है? हर बार नियंत्रित पहुँच को प्राथमिकता दें।
- स्पष्ट अवधारण नीति: सेवा को बताना चाहिए कि संदेश कितने समय तक रखे जाते हैं और पुष्टि करनी चाहिए कि वे सर्वर पर अनिश्चित काल तक पड़े रहने के बजाय स्वतः हटा दिए जाते हैं।
- ट्रैकर सुरक्षा: छवि प्रॉक्सी उन ट्रैकिंग पिक्सल को ब्लॉक करती है जिन पर मार्केटिंग ईमेल ओपन रिकॉर्ड करने के लिए निर्भर करते हैं।
- विश्वसनीय इनबाउंड डिलीवरी: Google MX जैसा स्थापित मेल इंफ्रास्ट्रक्चर इस संभावना को बढ़ाता है कि सत्यापन ईमेल वास्तव में पहुँचें।
- डोमेन का चयन: बड़ा और बदलता रहने वाला डोमेन पूल स्वीकृति की संभावना बढ़ाता है जब कोई फ़ॉर्म आम अस्थायी डोमेन को फ़िल्टर करता है।
- ईमानदार सीमाएँ: भरोसेमंद प्रदाता आपको बताता है कि वह क्या नहीं कर सकता — कोई अटैचमेंट नहीं, डिलीवरी की कोई गारंटी नहीं, और महत्वपूर्ण खातों के लिए उपयुक्त नहीं — बजाय झूठे वादे करने के।
जो प्रदाता इन संकेतों पर अच्छा प्रदर्शन करता है, वह आपका जोखिम कम करता है; जो ऐसा नहीं कर पाता, वह चुपचाप इसे बढ़ा सकता है। यह अंतर किसी भी एक चमकदार सुविधा से अधिक मायने रखता है, क्योंकि सुरक्षा पूरे सेटअप का गुण है, लैंडिंग पेज पर लगा कोई एक चेकबॉक्स नहीं।
tmailor.com एक अधिक सुरक्षित विकल्प क्यों हो सकता है
प्रदाता का विवरण मायने रखता है: दर्ज सीमाएँ और पुनर्प्राप्ति नियम वास्तविक दुनिया में सुरक्षा के परिणाम तय करते हैं।
प्रकटीकरण: Tmailor इस साइट और इस उत्पाद को संचालित करता है, इसलिए यह अनुभाग किसी स्वतंत्र, बाज़ार-व्यापी रैंकिंग देने के बजाय Tmailor के दर्ज डिज़ाइन विकल्पों और सीमाओं को समझाता है।
Tmailor.com केवल प्राप्ति के लिए है, संदेशों को लगभग 24 घंटे तक रखता है, 500+ डोमेन का पूल देता है, और यदि आपने access token सहेजा है तो आपको बाद में उसी पते को फिर से खोलने देता है। ये विशेषताएँ इसे कम जोखिम वाले साइन-अप के लिए उपयोगी बनाती हैं, लेकिन वे एक अस्थायी इनबॉक्स को निजी या स्थायी पुनर्प्राप्ति चैनल नहीं बना देतीं: पुराने संदेश बने नहीं रहते, और खोया हुआ access token तब तक पुनर्प्राप्त नहीं किया जा सकता जब तक पता आपके मुफ़्त Tmailor खाते में सहेजा न हो, जहाँ आप इसे Created Emails से खोल सकते हैं।
- केवल प्राप्ति का डिज़ाइन: आप अपने प्राथमिक इनबॉक्स को उजागर किए बिना OTP और साइन-अप लिंक प्राप्त कर सकते हैं, लेकिन आप बाहरी मेल नहीं भेज सकते।
- एक्सेस टोकन पुन: उपयोग: यदि आपने token सहेजा है और संदेश अभी भी अवधारण अवधि के भीतर हैं, तो आप बाद में उसी पते को फिर से खोल सकते हैं।
- निजी तिजोरी नहीं: अस्थायी पते पासवर्ड से सुरक्षित नहीं होते, इसलिए उन्हें कभी भी पासवर्ड, निजी दस्तावेज़ों या ऐसे किसी भी खाते के लिए उपयोग न करें जिसे आप खोने का जोखिम नहीं उठा सकते।
- बड़ा डोमेन पूल: 500+ डोमेन तब लचीलापन देते हैं जब कोई साइट एक अस्थायी डोमेन को अस्वीकार कर देती है।
- क्रॉस-प्लेटफ़ॉर्म एक्सेस: इसे ब्राउज़र में, डेस्कटॉप पर Tmailor ब्राउज़र एक्सटेंशन के साथ, Android और iOS पर, या Telegram बॉट के माध्यम से उपयोग करें।
- स्पष्ट सीमाएँ: Tmailor कम जोखिम वाले साइन-अप के लिए जोखिम कम करता है, लेकिन यह एक टिकाऊ पुनर्प्राप्ति इनबॉक्स का विकल्प नहीं है।
यदि आप अस्थायी ईमेल में नए हैं, तो आप एक मुफ्त अस्थायी मेल पते से शुरू कर सकते हैं और उस पर भरोसा करने से पहले एक कम जोखिम वाला साइन-अप आज़माकर देख सकते हैं कि यह प्रक्रिया कैसी लगती है।
अक्सर पूछे जाने वाले प्रश्न
ये उत्तर व्यावहारिक सुरक्षा परिणामों पर केंद्रित हैं, विपणन के मिथकों पर नहीं।
क्या अस्थायी ईमेल सुरक्षित है?
अस्थायी ईमेल कम जोखिम वाले, अल्पकालिक कार्यों के लिए सुरक्षित है, जहाँ इनबॉक्स खोने से कोई फ़र्क नहीं पड़ेगा। यह बैंकिंग, पहचान, कानूनी सूचनाओं, सहेजे गए भुगतान खातों, या भविष्य के पासवर्ड रीसेट पर निर्भर किसी भी चीज़ के लिए सुरक्षित नहीं है। पते को जोखिम के स्तर के अनुसार चुनें, और यह एक उपयोगी गोपनीयता उपकरण बना रहता है।
क्या अस्थायी ईमेल सत्यापन कोड के लिए सुरक्षित हैं?
कम जोखिम वाले, अल्पकालिक साइन-अप के दौरान सत्यापन कोड के लिए अस्थायी ईमेल सुरक्षित है। धन, पहचान या दीर्घकालिक पहुँच से जुड़ी किसी भी चीज़ के लिए इसके बजाय प्राथमिक इनबॉक्स का उपयोग करें, ताकि यदि आपको कभी पासवर्ड रीसेट या सुरक्षा चेतावनी की आवश्यकता हो तो खाता पुनर्प्राप्ति विश्वसनीय बनी रहे।
क्या अस्थायी मेल फ़िशिंग को रोक सकता है?
नहीं। अस्थायी ईमेल आपके असली इनबॉक्स को अज्ञात डेटाबेस से बाहर रखता है, जिससे जोखिम कम होता है, लेकिन यदि आप किसी दुर्भावनापूर्ण लिंक पर क्लिक करते हैं तो यह फ़िशिंग को नहीं रोक सकता। आपका व्यवहार ही मुख्य बचाव है: प्रेषकों को सत्यापित करें और ईमेल लिंक के बजाय सेवाएँ सीधे अपने ब्राउज़र में खोलें।
क्या अस्थायी मेल गुमनाम है?
अस्थायी मेल पहचान के खुलासे को कम करता है क्योंकि आप अपना व्यक्तिगत पता साझा नहीं करते, लेकिन यह पूरी तरह गुमनाम नहीं है। आपका नाम, फ़ोन नंबर, भुगतान विवरण, आईपी पता और डिवाइस फ़िंगरप्रिंट अब भी आपकी पहचान बता सकते हैं। अस्थायी पते को गोपनीयता की एक परत मानें, गुमनामी की गारंटी नहीं।
अस्थायी मेल का उपयोग करने का सबसे बड़ा जोखिम क्या है?
खाता पुनर्प्राप्ति सबसे बड़ा जोखिम है। बहुत से लोग ऐसे खाते के लिए अस्थायी पता इस्तेमाल करते हैं जिसे वे बाद में रखना चाहते हैं, और फिर इनबॉक्स की अवधि समाप्त होने के बाद पासवर्ड रीसेट या सुरक्षा चेतावनी आने पर बाहर लॉक हो जाते हैं। अस्थायी मेल का उपयोग केवल वहीं करें जहाँ पहुँच खोने से कोई फ़र्क़ न पड़े।
क्या सार्वजनिक इनबॉक्स सेवाएँ सुरक्षित हैं?
सार्वजनिक इनबॉक्स सेवाएँ किसी भी संवेदनशील चीज़ के लिए जोखिम भरी हैं, क्योंकि जो भी पता जानता है या अनुमान लगा लेता है, वह इनबॉक्स पढ़ सकता है। ये किसी फेंकने वाले न्यूज़लेटर के लिए ठीक हैं, लेकिन सत्यापन कोड के लिए नहीं। ऐसी सेवा चुनें जो सार्वजनिक सूचना पट्ट के बजाय आपके नियंत्रण वाले इनबॉक्स की तरह व्यवहार करे।
क्या मैं खरीदारी खातों के लिए अस्थायी मेल का उपयोग कर सकता हूँ?
अस्थायी मेल का उपयोग एक बार के कूपन या सामान्य ब्राउज़िंग के लिए करें, ऐसे खातों के लिए नहीं जिनमें ऑर्डर सहेजे जाते हैं। यदि खाता धनवापसी, रसीदें या सहेजे गए भुगतान विवरण रखता है, तो प्राथमिक ईमेल पर स्विच करें ताकि आपको ऑर्डर अपडेट, चार्जबैक संदेश और विवाद संबंधी सूचनाएँ भरोसेमंद तरीके से मिलती रहें।
अस्थायी मेल कितने समय तक चलता है?
tmailor.com पर, आने वाले संदेश लगभग 24 घंटे तक रखे जाते हैं और फिर अपने आप हट जाते हैं। पता खुद बाद में एक्सेस टोकन के ज़रिए दोबारा इस्तेमाल किया जा सकता है, लेकिन पुराने संदेश नहीं रहते। ज़रूरी कोड या रसीद तुरंत सहेज लें, क्योंकि इनबॉक्स खाली होने के लिए ही बनाया गया है।
कुछ साइटें अस्थायी ईमेल को ब्लॉक क्यों करती हैं?
कुछ सेवाएँ दुरुपयोग और धोखाधड़ी कम करने के लिए ज्ञात अस्थायी डोमेन ब्लॉक करती हैं। जब कोई साइन-अप अस्थायी पता अस्वीकार कर दे, तो उसे ज़बरदस्ती करने की कोशिश न करें — उस विशेष सेवा के लिए असली ईमेल इस्तेमाल करें। बड़ा और बदलता डोमेन पूल स्वीकृति बढ़ाता है, लेकिन कोई भी प्रदाता हर जगह स्वीकार नहीं किया जाता।
क्या 10 मिनट का ईमेल दोबारा इस्तेमाल होने वाले इनबॉक्स से अधिक सुरक्षित है?
10 मिनट का ईमेल लंबे समय तक खुलासे को कम करता है, लेकिन लॉक होने का जोखिम बढ़ाता है, क्योंकि इनबॉक्स जल्दी गायब हो जाता है। दोबारा इस्तेमाल होने वाला, टोकन-आधारित इनबॉक्स लगातार चलने वाले कम जोखिम वाले कामों के लिए अधिक सुविधाजनक है। सामान्य रूप से कोई भी अधिक सुरक्षित नहीं है; सुरक्षित विकल्प इस पर निर्भर करता है कि आपको इनबॉक्स में दोबारा जाना है या नहीं।
रोज़मर्रा में अस्थायी मेल का उपयोग करने का सबसे सुरक्षित तरीका क्या है?
ट्रायल और फेंकने वाले खातों के लिए अस्थायी मेल को बफ़र की तरह इस्तेमाल करें, ज़रूरत की हर चीज़ तुरंत सहेजें, और जिस भी खाते को आप रखने का फ़ैसला करें उसे मज़बूत प्रमाणीकरण वाले प्राथमिक ईमेल पर ले जाएँ। अस्थायी इनबॉक्स को स्थायी खातों से अलग रखना ही वह एक आदत है जो ज़्यादातर समस्याएँ रोक देती है।
क्या अस्थायी मेल में संदेश खोलने से मेरा डिवाइस संक्रमित हो सकता है?
सिर्फ़ संदेश पढ़ना कम जोखिम वाला है। tmailor.com आने वाले अटैचमेंट हटा देता है और छवियों को प्रॉक्सी करता है, इसलिए दो आम रास्ते — दुर्भावनापूर्ण फ़ाइल और ट्रैकिंग पिक्सेल — यहाँ काम नहीं आते। इसका मतलब सुरक्षित होना नहीं है: असली खतरा किसी दुर्भावनापूर्ण लिंक पर क्लिक करना या नकली पेज पर क्रेडेंशियल दर्ज करना है, और कोई भी इनबॉक्स आपके लिए इसे नहीं हटा सकता। हर अप्रत्याशित लिंक के साथ वही सावधानी बरतें जो आप अपने प्राथमिक इनबॉक्स में बरतते हैं।
स्रोत
ये संदर्भ आधिकारिक निकायों की पहचान जोखिम और फ़िशिंग संबंधी मार्गदर्शन को कवर करते हैं।
- NIST डिजिटल पहचान दिशानिर्देश (SP 800-63 श्रृंखला), NIST.gov
- संघीय व्यापार आयोग: फ़िशिंग घोटालों को कैसे पहचानें और उनसे कैसे बचें
- CISA: फ़िशिंग को पहचानें और रिपोर्ट करें
मुख्य बात
अस्थायी मेल तब सुरक्षित है जब इसे कम जोखिम वाले कामों के लिए सोच-समझकर इस्तेमाल किया जाए और दीर्घकालिक पुनर्प्राप्ति प्रक्रियाओं से दूर रखा जाए।
अस्थायी ईमेल अपने आप में "असुरक्षित" नहीं है; यह विशेष उपयोग के लिए है। इसका उपयोग तब करें जब आपको गोपनीयता और गति चाहिए, ख़ासकर एक बार के साइन-अप, ट्रायल और परीक्षण के लिए। इससे तब बचें जब आपको दीर्घकालिक खाता स्वामित्व, पहचान पुनर्प्राप्ति या महत्वपूर्ण अलर्ट चाहिए। यदि आप अस्थायी पते को स्थायी ठिकाने के बजाय गोपनीयता का बफ़र मानते हैं, तो आपको फ़ायदा मिलता है — कम स्पैम, कम प्रोफ़ाइलिंग, कम खुलासा — बिना बाद में लॉक होने की छिपी कीमत चुकाए।
एक ही नियम आपको सुरक्षित रखता है और उसे याद रखना आसान है: इनबॉक्स को जोखिम के हिसाब से चुनें। कम जोखिम और छोटी अवधि का मतलब अस्थायी मेल; पैसा, पहचान या दीर्घकालिक पहुँच का मतलब मज़बूत प्रमाणीकरण वाला असली इनबॉक्स। हर खाते के लिए यह एक बार तय कर लें, और अस्थायी ईमेल बोझ के बजाय आपके गोपनीयता टूलकिट का भरोसेमंद हिस्सा बन जाता है।

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.









