Tmailor
ChatGPT के लिए अस्थायी मेल: 2026 में साइनअप, सत्यापन और खाता पुनर्प्राप्ति
ChatGPT के लिए अस्थायी ईमेल का उपयोग करने की व्यावहारिक 2026 गाइड: साइनअप और लॉगिन सत्यापन वास्तव में कैसे काम करते हैं, OpenAI कब फिर भी फोन नंबर मांग सकता है, और कैसे एक बार फिर खोले जा सकने वाला Tmailor इनबॉक्स उस पते के सामान्य रूप से समाप्त हो जाने के बाद भी खाता पुनर्प्राप्ति को संभव बनाए रखता है। ईमेल-आधारित ChatGPT खाते के लिए, एक अलग पता खाते के संदेशों को आपके प्राथमिक इनबॉक्स से बाहर रखता है, जो गोपनीयता की सबसे सरल परत है।
त्वरित पहुँच
हां, 2026 में ChatGPT साइनअप के लिए अस्थायी मेल काम कर सकता है, क्योंकि OpenAI अभी भी ईमेल-आधारित खाता बनाने की अनुमति देता है। असली जोखिम बाद में पुनर्प्राप्ति में है: अगर आप ऐसा इनबॉक्स इस्तेमाल करते हैं जो समाप्त हो जाता है, तो पासवर्ड रीसेट और लॉगिन सत्यापन विफल हो सकते हैं। बार-बार खोले जा सकने वाला, केवल प्राप्ति वाला इनबॉक्स ज़्यादा सुरक्षित विकल्प है।
मुख्य बातें
- यह आमतौर पर काम करता है। ChatGPT साइनअप अभी भी ईमेल पंजीकरण का समर्थन करता है, इसलिए अस्थायी इनबॉक्स काम कर सकता है, लेकिन OpenAI यह वादा नहीं करता कि हर अस्थायी डोमेन स्वीकार किया जाएगा।
- ChatGPT साइनअप के लिए फ़ोन जाँच डिफ़ॉल्ट नहीं है। OpenAI का कहना है कि खाता बनाने या ChatGPT इस्तेमाल करने के लिए आमतौर पर फ़ोन सत्यापन ज़रूरी नहीं है, जबकि आपकी पहली API कुंजी के लिए यह अभी भी ज़रूरी है।
- लॉगिन कोड साइनअप सत्यापन से अलग होते हैं। OpenAI छह अंकों का एकबारगी कोड ईमेल कर सकता है या ChatGPT ऐप में स्वीकृति मांग सकता है। केवल वही कोड इस्तेमाल करें जो आपने मांगे हों, और कभी किसी के साथ साझा न करें।
- बार-बार खोले जा सकने वाला इनबॉक्स फेंकने वाले से बेहतर है। जो इनबॉक्स समाप्त हो जाता है, वह बाद में पासवर्ड रीसेट या लॉगिन कोड प्राप्त नहीं कर सकता, लेकिन Access Token से बहाल किया गया Tmailor पता प्राप्त कर सकता है।
- सीमाएँ जानें। ChatGPT Plus बिलिंग, API खातों, या ऐसे किसी भी खाते के लिए अस्थायी ईमेल पते का उपयोग करने से बचें जिसे खोने पर भारी नुकसान होगा।
क्या ChatGPT अस्थायी मेल स्वीकार करता है?
संक्षिप्त उत्तर: अक्सर, हाँ। OpenAI का कहना है कि ChatGPT खाता बनाने के लिए आमतौर पर फ़ोन सत्यापन ज़रूरी नहीं है, इसलिए ईमेल-सत्यापन चरण के लिए अस्थायी इनबॉक्स पर्याप्त हो सकता है। OpenAI ऐसी अस्थायी-ईमेल स्वीकृति नीति प्रकाशित नहीं करता जो हर डोमेन या सत्र के लिए सफलता की गारंटी दे।
सुरक्षित वादा संभावना है, निश्चितता नहीं। अगर OpenAI पता अस्वीकार कर दे, तो ऐसे खाते के लिए स्थायी ईमेल इस्तेमाल करें जिसे आप रखना चाहते हैं; किसी वैध, कम-जोखिम वाले परीक्षण के लिए Tmailor का कोई दूसरा डोमेन काम कर सकता है, लेकिन स्वीकृति की गारंटी नहीं है। स्वीकृति सेवा-दर-सेवा भी बदलती है, और हमारी मेल को स्वीकार या ब्लॉक करने वाली साइटों गाइड बताती है कि ऐसा क्यों है। असली योजना पुनर्प्राप्ति की है: सुनिश्चित करें कि आप बाद में लॉगिन कोड और रीसेट के लिए वही इनबॉक्स फिर से खोल सकें।
बार-बार खोले जा सकने वाला इनबॉक्स फेंकने वाले से बेहतर क्यों है
यही वह हिस्सा है जिसे ज़्यादातर अस्थायी मेल गाइड छोड़ देते हैं, और यही बाद में लोगों को भारी पड़ता है। "क्या मुझे ChatGPT के लिए अस्थायी ईमेल इस्तेमाल करना चाहिए?" के पीछे का दबा हुआ डर असल में यह है "क्या मैं आगे चलकर अपने खाते तक पहुँच खो दूँगा?"
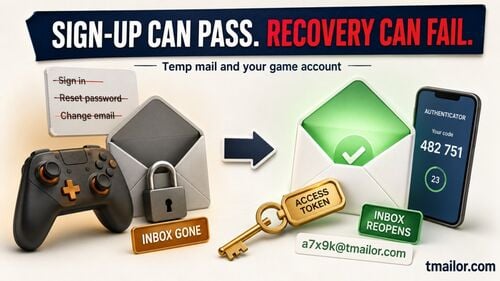
पारंपरिक फेंकने वाले इनबॉक्स में जाल यही है। आप साइन अप करते हैं, सत्यापन ईमेल मिलता है, खाता चलने लगता है, और फिर इनबॉक्स समाप्त हो जाता है। हफ़्तों बाद, ChatGPT आपसे नए डिवाइस से लॉगिन की पुष्टि मांगता है, या आप अपना पासवर्ड भूल जाते हैं और "रीसेट" पर क्लिक करते हैं। ईमेल ऐसे पते पर जाता है जो अब मौजूद ही नहीं है। अब आप बाहर हो चुके हैं, और ज़्यादातर अस्थायी मेल ब्लॉग आपको बाद में बस यही बताएँगे कि "अपना पासवर्ड सहेजना याद रखें।"
Tmailor यही कमी पूरी करता है। हर इनबॉक्स के साथ एक एक्सेस टोकन और एक रिकवरी लिंक आता है, ताकि आप वही वही पता बाद में वेब पर, दूसरे फ़ोन पर, या ब्राउज़र साफ़ करने के बाद फिर से खोल सकें। इससे एक अस्थायी इनबॉक्स इतना टिकाऊ बन जाता है कि बाद में पासवर्ड रीसेट या लॉगिन कोड प्राप्त कर सके। यह एक साफ़ गोपनीयता परत और भविष्य में लॉक हो जाने के बीच का अंतर है। अगर आप सुरक्षा के पूरे सौदेबाज़ी को समझना चाहते हैं, तो पुन: प्रयोज्य बनाम अल्पकालिक अस्थायी मेल पर हमारा विश्लेषण देखें।
केवल प्राप्त करने की सीमा: Tmailor ChatGPT के सत्यापन और पुनर्प्राप्ति ईमेल प्राप्त कर सकता है, लेकिन यह ईमेल भेज या उनका उत्तर नहीं दे सकता, और यह अनुलग्नक स्वीकार नहीं करता। सीमाओं की पूरी सूची नीचे उस अनुभाग में है जहाँ बताया गया है कि अस्थायी मेल का उपयोग कब नहीं करना चाहिए।
Tmailor के साथ ChatGPT के लिए साइन अप कैसे करें
ज़्यादातर गाइड जो कदम छोड़ देते हैं वह है अपना Access Token सहेजना, इसलिए इसे न छोड़ें।
- एक अस्थायी इनबॉक्स खोलें। मुफ्त अस्थायी मेल पर जाएं; बिना किसी पंजीकरण के तुरंत एक पता बन जाता है। इसे कॉपी करें।
- ChatGPT साइनअप शुरू करें। OpenAI के साइनअप पेज पर ईमेल पते से पंजीकरण करने का विकल्प चुनें और अपना Tmailor पता पेस्ट करें। डेस्कटॉप ब्राउज़र पर, Tmailor ब्राउज़र एक्सटेंशन इसे आपके लिए ईमेल फ़ील्ड में भर सकता है।
- ईमेल की पुष्टि करें। OpenAI एक सत्यापन संदेश भेजता है; उसे अपने Tmailor इनबॉक्स में खोलें और लिंक पर जाएं या कोड दर्ज करें।
- एक मज़बूत पासवर्ड सेट करें। इसे पासवर्ड मैनेजर में सहेजें। जब ईमेल आपके सामने न हो, तब लॉग इन करने के लिए आपको इसकी ज़रूरत पड़ेगी।
- अपना एक्सेस टोकन और रिकवरी लिंक सहेजें। यही वह चरण है जिससे आप बाद में रीसेट या लॉगिन कोड के लिए इसी इनबॉक्स को फिर से खोल सकते हैं। इसे पासवर्ड के साथ रखें।
यह मार्गदर्शिका आपके प्राथमिक इनबॉक्स को अलग रखने और बाद में रिकवरी संभव बनाए रखने के बारे में है। आपकी ChatGPT खाता गतिविधि को फिर भी OpenAI की उपयोग की शर्तों का पालन करना होगा।
सत्यापन: साइनअप बनाम लॉगिन कोड बनाम API कुंजी
ChatGPT साइनअप, बाद के लॉगिन जाँच और पहली API कुंजी बनाने के नियम अलग-अलग हैं। OpenAI कहता है कि खाता बनाने या ChatGPT का उपयोग करने के लिए आम तौर पर फ़ोन सत्यापन ज़रूरी नहीं है, लॉगिन सुरक्षा ऐप अनुमोदन या ईमेल कोड में से किसी का भी उपयोग कर सकती है, और पहली API कुंजी के लिए फिर भी फ़ोन सत्यापन ज़रूरी है।
ChatGPT खाता बनाना
OpenAI के सहायता केंद्र के अनुसार खाता बनाने या ChatGPT का उपयोग करने के लिए आम तौर पर फ़ोन सत्यापन ज़रूरी नहीं है, हालाँकि कुछ मामलों में इसका अनुरोध किया जा सकता है, जैसे ChatGPT डेस्कटॉप ऐप में Codex का उपयोग करना। इसलिए ईमेल-आधारित साइनअप मार्ग के लिए एक अस्थायी इनबॉक्स काम कर सकता है, लेकिन OpenAI समर्थित देशों में कुछ नए उपयोगकर्ताओं के लिए केवल फ़ोन से साइनअप का भी दस्तावेज़ीकरण करता है, इसलिए हर प्रक्रिया ईमेल से शुरू नहीं होगी।
किसी नए डिवाइस या स्थान से लॉग इन करना
OpenAI किसी नए या अपरिचित डिवाइस पर एक अतिरिक्त सत्यापन चरण माँग सकता है, जैसे ChatGPT ऐप में अनुमोदन या आपके पंजीकृत ईमेल पते पर भेजा गया एक बार का कोड। यदि पुश अनुमोदन उपलब्ध न हो, तो OpenAI के अनुसार आप "Try with email" चुन सकते हैं और इसके बजाय अपने इनबॉक्स में कोड प्राप्त कर सकते हैं। यदि आपको कोड मिला है, तो अगले अनुभाग में दिए गए चरणों का पालन करें।
API कुंजी बनाना
यह एकमात्र ऐसी जगह है जहाँ फ़ोन सत्यापन स्पष्ट रूप से अनिवार्य है: OpenAI आपकी पहली API कुंजी के लिए इसे ज़रूरी मानता है और सत्यापन SMS या, समर्थित देशों में, WhatsApp के ज़रिए भेजता है। यहाँ अस्थायी मेल पता काम नहीं आता, क्योंकि ChatGPT साइनअप और डेवलपर API अलग-अलग नियमों वाले अलग-अलग उत्पाद हैं।
जोखिम-आधारित जाँच
OpenAI जो वास्तव में दस्तावेज़ित करता है, उसी के दायरे में रहें। OpenAI नए या अपरिचित डिवाइस के लिए लॉगिन सत्यापन प्रकाशित करता है, और समर्थित देशों में कुछ नए उपयोगकर्ताओं के लिए केवल फ़ोन से साइनअप भी प्रकाशित करता है। यह डिस्पोज़ेबल-डोमेन नीति या साइनअप ट्रिगर की सूची प्रकाशित नहीं करता, इसलिए सुनी-सुनाई रिपोर्टों को पक्के प्लेटफ़ॉर्म नियम न मानें।
क्या आपको अस्थायी ChatGPT लॉगिन कोड मिला है? क्या करें
अस्थायी ChatGPT लॉगिन कोड एक छह अंकों का एक बार वाला पासवर्ड (OTP) होता है, जो OpenAI तब ईमेल करता है जब साइन-इन या किसी सुरक्षित खाता कार्रवाई के लिए सत्यापन ज़रूरी हो। यदि अनुरोध आपने शुरू किया है, तो कोड केवल उसी ChatGPT या OpenAI स्क्रीन पर दर्ज करें जो आपने खोली है। यदि आपने इसका अनुरोध नहीं किया है, तो इसे किसी के साथ साझा न करें और न ही कहीं दर्ज करें। अकेला कोड यह साबित नहीं करता कि आपके खाते या ईमेल से छेड़छाड़ हुई है।
| स्थिति | इसका आम तौर पर क्या मतलब होता है | अब क्या करें |
|---|---|---|
| आपने कोड का अनुरोध किया | OpenAI आपके साइन-इन या खाता परिवर्तन का सत्यापन कर रहा है | इसे केवल उसी स्क्रीन पर दर्ज करें जो आपने खोली है |
| आपने इसका अनुरोध नहीं किया | किसी ने आपके ईमेल पते से साइन इन करने का प्रयास किया हो सकता है | इसे साझा या दर्ज न करें |
| कोड की समय सीमा समाप्त हो गई या वह कभी पहुँचा ही नहीं | OTP समय-संवेदनशील होते हैं, या डिलीवरी विफल रही | नए कोड का अनुरोध करें और स्पैम की जाँच करें |
OpenAI के सहायता केंद्र लेख "मुझे अपना लॉगिन सत्यापित करने के लिए क्यों कहा जा रहा है?" के अनुसार, ये कोड आपके खाते के ईमेल पते पर भेजे जाते हैं, जल्दी समाप्त हो जाते हैं, और इनसे आते हैं noreply@tm.openai.com या otp@tm1.openai.com . एक मिलान प्रेषक एक अच्छा संकेत है, लेकिन एक दृश्यमान पता अपने आप में प्रमाण नहीं है। इस खंड में OpenAI-विशिष्ट विवरण अंतिम बार 19 अक्टूबर, 2026 को जांचे गए थे।
यदि आपने कोड का अनुरोध किया
आपके द्वारा खोली गई लॉगिन स्क्रीन पर तुरंत कोड दर्ज करें। यदि इसकी समय सीमा समाप्त हो गई है या यह गलत दिख रहा है, तो नए कोड का अनुरोध करें और केवल नवीनतम कोड का उपयोग करें, क्योंकि पुराने कोड काम करना बंद कर देते हैं। कुछ न पहुँचने पर अपने स्पैम या जंक फ़ोल्डर की जाँच करें। OpenAI बताता है कि लगातार कई गलत प्रविष्टियाँ खाते को अस्थायी रूप से लॉक कर सकती हैं, इसलिए अनुमान लगाने के बजाय लॉक हटने की प्रतीक्षा करें।
यदि आपने कोड का अनुरोध नहीं किया
कोड साझा न करें, संदेश का उत्तर न दें, इसे दर्ज न करें, और किसी अपरिचित पुश अनुरोध को स्वीकृत न करें। किसी भी वैध सहायता एजेंट को आपके लॉगिन कोड की आवश्यकता नहीं होती। किसी अप्रत्याशित संदेश में दिए लिंक का अनुसरण करने के बजाय सीधे अपने ब्राउज़र या ऐप में ChatGPT खोलें।
अनपेक्षित कोड अपने आप में यह साबित नहीं करता कि आपके खाते या मेलबॉक्स के साथ छेड़छाड़ हुई है, लेकिन यह लॉगिन या खाता कार्रवाई के किसी प्रयास का संकेत दे सकता है। यदि वह पता आपके OpenAI खाते से जुड़ा है, तो उसे सुरक्षित करें:
- किसी अपरिचित पुश को अस्वीकार करें। यदि आपने लॉगिन शुरू नहीं किया है तो "नहीं, पहुँच अस्वीकार करें" पर टैप करें।
- खाता सुरक्षित करें। पासवर्ड बदलें, फिर Settings → Security and login खोलकर कोई उपलब्ध मल्टी-फैक्टर ऑथेंटिकेशन (MFA) विधि चालू करें, जैसे ऑथेंटिकेटर ऐप, पुश स्वीकृति, SMS या WhatsApp कोड, या पासकी।
- सत्रों की समीक्षा करें। यदि आपको ऐसे सत्र दिखें जिन्हें आप नहीं पहचानते, तो "सभी डिवाइस से लॉग आउट करें" का उपयोग करें; OpenAI के अनुसार हर सत्र से साइन आउट होने में 30 मिनट तक लग सकते हैं।
यहाँ बताया गया ईमेल से आने वाला लॉगिन कोड एक सत्यापन जाँच है जिसे OpenAI स्वयं ट्रिगर करता है, यह कोई MFA विधि नहीं है जिसे आप सेटिंग्स में चालू करते हैं।
साइनअप सत्यापन ईमेल लॉगिन OTP से अलग होता है। OpenAI का लेख "मुझे एक सत्यापन ईमेल मिला है जिसका मैंने अनुरोध नहीं किया" कहता है कि सत्यापन लिंक स्वीकृत किए बिना कोई खाता नहीं बनता, इसलिए बिना अनुरोध किए आए साइनअप ईमेल को अनदेखा किया जा सकता है। यदि आपने गलती से इसे स्वीकृत कर दिया है, तो आप OpenAI के गोपनीयता पोर्टल के माध्यम से हटाने का अनुरोध कर सकते हैं।
यदि ChatGPT आपके Tmailor पते का उपयोग करता है
OpenAI कोड केवल आपके खाते के ईमेल पते पर भेजता है। यदि वह पता कोई Tmailor इनबॉक्स है, तो कोड वहीं पहुँचता है और कहीं नहीं, इसलिए नया कोड माँगने से पहले सटीक पता बहाल करें।
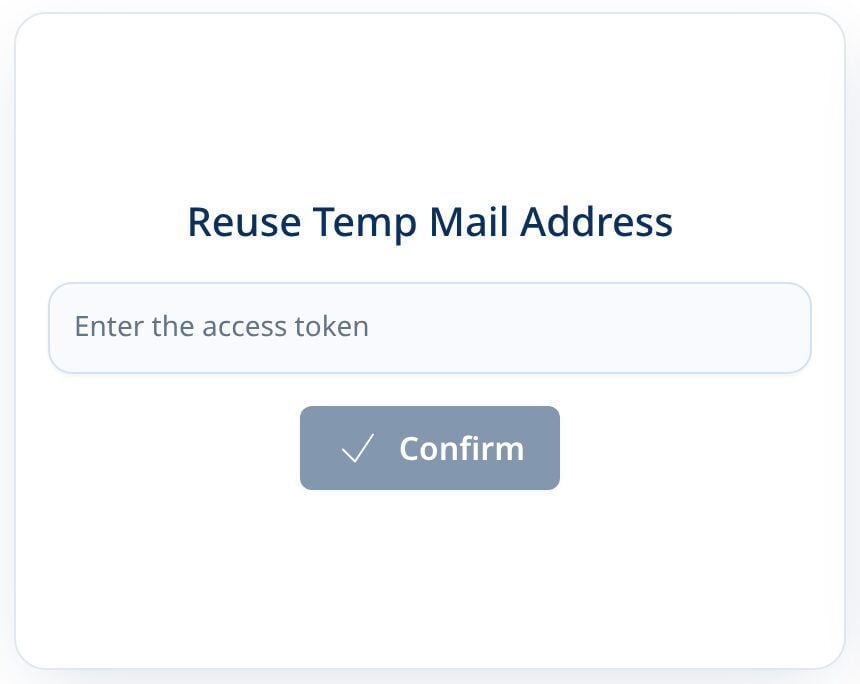
अपना access token Tmailor के Reuse Address पृष्ठ पर पेस्ट करें, पुष्टि करें, और फिर ChatGPT से नया कोड माँगें। OpenAI के कोड Tmailor की 24 घंटे की संदेश विंडो की तुलना में बहुत जल्दी समाप्त हो जाते हैं, इसलिए नए कोड का तुरंत उपयोग करें। access token के बिना वह इनबॉक्स बहाल नहीं किया जा सकता, और आप नए डिवाइस के लिए लॉगिन कोड प्राप्त नहीं कर पाएँगे।
पुन: प्रयोज्य अस्थायी मेल और खाता पुनर्प्राप्ति
साइन अप करना आसान हिस्सा है; असली सवाल यह है कि क्या वही इनबॉक्स हफ्तों बाद भी आपके लिए काम करता है। यहीं पर एक पुनः प्रयोग योग्य पता संयोग से नहीं, बल्कि अपने स्वरूप के कारण फेंके जाने वाले पते से अलग होता है।
चूँकि Tmailor का पता बना रहता है और आपके एक्सेस टोकन से पुनर्स्थापित किया जा सकता है, इसलिए OpenAI उस पर बाद में जो भी ईमेल भेजता है—जैसे पासवर्ड रीसेट लिंक या नए डिवाइस से लॉगिन के लिए एक बार का कोड—आपके उसे फिर से खोलते ही उसी इनबॉक्स में आ जाता है। जो फेंका गया पता पहले ही समाप्त हो चुका है, वह उन संदेशों को प्राप्त नहीं कर सकता, और इसी तरह लोग जल्दबाजी में बनाए गए खातों से हमेशा के लिए बाहर हो जाते हैं।
दो व्यावहारिक बातें। पहली, समय-संवेदनशील कोड पर तुरंत कार्रवाई करें: प्राप्त संदेश 24 घंटे तक रखे जाते हैं, इसलिए जिस रीसेट लिंक को आप एक दिन तक अनदेखा करेंगे, वह चला जाएगा। दूसरी, अतिथि पते के लिए आपका एक्सेस टोकन ही पुनर्प्राप्ति का तरीका है; इसे खो दें, तो इनबॉक्स पुनर्स्थापित नहीं किया जा सकता। विफलता के इस एकमात्र बिंदु को हटाने के लिए, पता जनरेट करने से पहले एक निःशुल्क Tmailor खाता बनाएं: जब आप साइन इन होते हैं, तो पता खाते में सहेजा जाता है, और आप इसे किसी भी डिवाइस पर Created Emails से फिर से खोल सकते हैं, टोकन के बिना भी। यदि कोई सत्यापन या पुनर्प्राप्ति संदेश कभी देर से आए या न आए, तो ओटीपी के लिए अस्थायी मेल पर हमारी मार्गदर्शिका में सामान्य कारण और समाधान दिए गए हैं।
OpenAI क्या एकत्र करता है, और सबसे पहले कौन-सी सेटिंग्स बदलें
अस्थायी मेल पता आपके प्राथमिक इनबॉक्स को इससे दूर रखता है, लेकिन यह OpenAI के उत्पाद-स्तरीय डेटा प्रबंधन को नहीं बदलता। OpenAI कहता है कि वह खाता जानकारी, आपके द्वारा भेजे गए प्रॉम्प्ट और फ़ाइलें, उपयोग डेटा, डिवाइस की जानकारी और सामान्य स्थान डेटा एकत्र करता है, और जब तक आप ऑप्ट आउट नहीं करते, वह अपने मॉडल सुधारने के लिए ChatGPT की सामग्री का उपयोग कर सकता है।
- ट्रेनिंग बंद करें। Settings → Data Controls में, वह विकल्प बंद करें जो आपकी बातचीत को मॉडल सुधारने देता है। OpenAI कहता है कि नई बातचीत आपके इतिहास में फिर भी दिखाई देगी, लेकिन उनका उपयोग ChatGPT को प्रशिक्षित करने के लिए नहीं किया जाएगा।
- किसी भी संवेदनशील बात के लिए अस्थायी चैट का उपयोग करें। ये चैट आपके इतिहास में दिखाई नहीं देती हैं, और OpenAI का कहना है कि यह सुरक्षा उद्देश्यों के लिए एक प्रति 30 दिनों तक रख सकता है।
- पुरानी बातचीत समय-समय पर हटाएँ और जुड़े हुए किसी भी तृतीय-पक्ष ऐप या GPT की समीक्षा करें जिनका आप अब उपयोग नहीं करते।
यदि आप दृष्टिकोणों की तुलना करना चाहें, तो ईमेल छिपाएं बनाम अस्थायी मेल पर हमारा लेख साइनअप के समय आपके असली पते को निजी रखने के दो मुख्य तरीकों की तुलना करता है।
हर AI टूल के लिए अलग इनबॉक्स का उपयोग करें
ChatGPT शायद ही वह एकमात्र सहायक हो जिसे लोग आज़माते हैं। Claude, Gemini, Grok, Copilot और बाकी के बीच, हर साइनअप एक और कंपनी है जो आपका ईमेल रखती है और उत्पाद ईमेल की एक और धारा भेजती है। साफ़ तरीका यह है कि AI टूल के लिए एक अलग, पुनः प्रयोग योग्य इनबॉक्स रखें, अपने प्राथमिक पते से दूर, बजाय हर एक के लिए फेंकी जाने वाली पहचान बनाने के।
इस तरह, मार्केटिंग ईमेल, लॉगिन कोड और विक्रेता सूचनाएँ सब एक ही जगह रहती हैं जिसे आप नियंत्रित करते हैं, और आपका व्यक्तिगत इनबॉक्स साफ़ रहता है। विभिन्न प्रदाताओं के लिए व्यापक मार्गदर्शन हमारे एआई टूल के लिए हमारा अस्थायी मेल में देखें। एक साथ कई इनबॉक्स व्यवस्थित रखने में Tmailor का एकाधिक इनबॉक्स दृश्य मदद करता है।
स्पष्ट रहे: यह अलगाव और गोपनीयता के बारे में है। हर खाते को सच्चा रखें और OpenAI की उपयोग की शर्तों के भीतर रखें।
कब आपको ChatGPT के लिए अस्थायी मेल का उपयोग नहीं करना चाहिए
यहाँ ईमानदारी आपकी बिक्री पिच से बेहतर सेवा करेगी। Tmailor की सीमाएँ: यह केवल प्राप्त होता है, समर्थन संदेशों का उत्तर नहीं दे सकता, अनुलग्नकों को स्वीकार नहीं करता है, और लगभग 24 घंटों के बाद प्राप्त संदेशों को साफ़ करता है। किसी अतिथि पते को पुनर्स्थापित करने के लिए उसके Access Token की आवश्यकता होती है, और खोए हुए Access Token को पुनर्प्राप्त नहीं किया जा सकता है। यह एक अस्थायी ईमेल को गलत उपकरण बनाता है जब पते तक पहुंच खोना महंगा होगा। एक स्थायी ईमेल का उपयोग करें जिसे आप इसके लिए नियंत्रित करते हैं:
- चैटजीपीटी प्लस या प्रो: बिलिंग रसीदें, भुगतान-विफलता नोटिस और सदस्यता समर्थन के लिए एक टिकाऊ इनबॉक्स की आवश्यकता होती है।
- OpenAI API: API के उपयोग में बिलिंग शामिल हो सकती है, और OpenAI अपनी पहली API कुंजी बनाते समय फ़ोन सत्यापन अनिवार्य करता है।
- टीम या कार्य खाते और ग्राहक के काम से जुड़ी कोई भी चीज।
- आपके लिए महत्वपूर्ण बातचीत का इतिहास: कस्टम निर्देश, सहेजी गई चैट और GPT कॉन्फ़िगरेशन, जिन्हें खोना आपको बुरा लगेगा।
एक अच्छा नियम: मूल्यांकन के लिए अस्थायी मेल इस्तेमाल करें, फिर जो भी खाता आप रखना चाहते हैं उसे सीधे अपने नियंत्रण वाले ईमेल पर ले जाएँ। OpenAI वेब पर ChatGPT सेटिंग्स में केवल पात्र उपयोगकर्ताओं के लिए स्वयं-सेवा ईमेल बदलने की सुविधा देता है, और अगर आप पहले से ही मूल मेलबॉक्स से बाहर हो चुके हैं तो यह विकल्प आपकी बिल्कुल मदद नहीं करता।
समस्या निवारण
| लक्षण | संभावित कारण | क्या करें |
|---|---|---|
| सत्यापन ईमेल कभी नहीं आता | धीमी डिलीवरी या वह पता इस सत्र में काम नहीं आया | 2 मिनट तक रुकें और इनबॉक्स रीफ़्रेश करें। अगर फिर भी न आए और खाता महत्वपूर्ण है, तो इसके बजाय स्थायी ईमेल इस्तेमाल करें। |
| नए डिवाइस का लॉगिन कोड नहीं आ रहा | आप नया इनबॉक्स देख रहे हैं, मूल इनबॉक्स नहीं | पहले अपने Access Token से मूल पता बहाल करें, फिर कोड दोबारा मँगवाएँ। |
| ऐसा लॉगिन कोड मिला जिसका आपने अनुरोध नहीं किया | किसी साइन-इन या खाता कार्रवाई के प्रयास में आपका ईमेल पता इस्तेमाल हुआ हो सकता है | इसे साझा या दर्ज न करें। अगर यह पता आपके OpenAI खाते का है, तो अपना पासवर्ड बदलें, MFA चालू करें, और जिन सत्रों को आप नहीं पहचानते उन्हें साइन आउट करें। |
| पासवर्ड रीसेट ईमेल नहीं आ रहा | मूल इनबॉक्स की अवधि समाप्त हो गई या गलत पता बहाल किया गया | अपने Access Token से ठीक वही साइनअप पता बहाल करें; अगर वह चला गया है, तो ईमेल से खाता पुनर्प्राप्ति अब संभव नहीं है। |
| OpenAI फ़ोन नंबर माँगता है | आप API कुंजी बना रहे हैं, या यह प्रक्रिया ईमेल से आगे कुछ और माँग रही है | पहली API कुंजी के लिए फ़ोन सत्यापन ज़रूरी है। ChatGPT साइनअप के लिए, अस्थायी इनबॉक्स फ़ोन वाला चरण पूरा नहीं कर सकता, इसलिए आगे बढ़ना है तो केवल उसी नंबर से जारी रखें जो आपके नियंत्रण में है। |
| साइनअप पर डोमेन अस्वीकार किया गया | उस सत्र में यह पता काम नहीं आया | जिस खाते को आप बनाए रखना चाहते हैं, उसके लिए स्थायी ईमेल इस्तेमाल करें, या यदि आपको अपने नियंत्रण वाला डोमेन चाहिए तो कस्टम डोमेन इस्तेमाल करें। |
| साइनअप के बाद खाता लॉक या फ़्लैग हो गया | सुरक्षा समीक्षा या खाते से जुड़ी समस्या | OpenAI के रिकवरी निर्देशों का पालन करें और दोबारा प्रयास करने से पहले खाते की स्थिति सामान्य होने तक प्रतीक्षा करें। |
| अपना एक्सेस टोकन खो दिया | बंद करने से पहले Access Token सहेजा नहीं गया | गेस्ट इनबॉक्स को बहाल नहीं किया जा सकता। यदि पता आपके Tmailor खाते में सहेजा गया है, तो साइन इन करें और उसे Created Emails से खोलें। अगली बार साइनअप के समय Access Token को पासवर्ड मैनेजर में सहेजें। |
| गलती से Google/Apple लॉगिन इस्तेमाल किया गया | खाता अस्थायी ईमेल से जुड़ा ही नहीं है | उस खाते के लिए शुरू में जिस विधि से साइन इन किया था, उसी से साइन इन करें। यदि आपको किसी वैध उद्देश्य के लिए अलग खाता चाहिए, तो OpenAI की शर्तों का पालन करें और शुरू से ही इच्छित साइन-इन विधि चुनें। |
अक्सर पूछे जाने वाले प्रश्न
क्या ChatGPT अस्थायी ईमेल पतों को ब्लॉक करता है?
किसी प्रलेखित प्लेटफ़ॉर्म नियम के रूप में नहीं। OpenAI ऐसी कोई अस्थायी-ईमेल नीति प्रकाशित नहीं करता जो स्वीकृति या अस्वीकृति की गारंटी दे, इसलिए इसे ऐसी चीज़ मानें जिसे आप अनुभव से देखते हैं, न कि जिस पर आप भरोसा कर सकें: कोई पता आज स्वीकार हो सकता है और बाद में अस्वीकार कर दिया जा सकता है। यदि कोई पता अस्वीकार हो जाए, तो जिस भी खाते को आपको बनाए रखना है उसके लिए स्थायी ईमेल इस्तेमाल करें।
क्या ChatGPT के लिए साइन अप करने के लिए फ़ोन नंबर चाहिए?
आमतौर पर नहीं। OpenAI कहता है कि खाता बनाने या ChatGPT इस्तेमाल करने के लिए आमतौर पर फ़ोन सत्यापन ज़रूरी नहीं है, इसलिए ईमेल सत्यापन सामान्यतः पर्याप्त होता है। आपकी पहली API कुंजी के लिए फ़ोन सत्यापन अब भी ज़रूरी है; कुछ मामलों में, जैसे ChatGPT डेस्कटॉप ऐप में Codex के लिए, इसका अनुरोध किया जा सकता है, और समर्थित देशों में कुछ नए उपयोगकर्ताओं को केवल फ़ोन से साइनअप का विकल्प दिखता है।
क्या मैं ChatGPT पासवर्ड रीसेट के लिए अस्थायी ईमेल इस्तेमाल कर सकता हूँ?
रीसेट ईमेल किसी अस्थायी पते तक तभी पहुँच सकता है जब आप वही इनबॉक्स दोबारा खोल सकें। आपके Access Token से बहाल किया गया Tmailor इनबॉक्स ऐसा कर सकता है, बशर्ते पता अब भी मौजूद हो; इसीलिए जिन खातों को आप बनाए रखते हैं, उनके लिए दोबारा खोले जा सकने वाला इनबॉक्स अधिक सुरक्षित है।
क्या मैं अस्थायी मेल से ChatGPT लॉगिन सत्यापन कोड प्राप्त कर सकता हूँ?
हाँ, जब आप मूल पता बहाल करते हैं। OpenAI कुछ लॉगिन के लिए, जैसे किसी नए डिवाइस या स्थान से, एक बार इस्तेमाल होने वाला कोड ईमेल करता है, और जब आप अपने Access Token से वह इनबॉक्स दोबारा खोलते हैं तो वह कोड उसी इनबॉक्स में पहुँचता है जिससे आपने साइन अप किया था। पता बहाल करने के बाद कोड का अनुरोध करें और उसे तुरंत दर्ज करें, क्योंकि OpenAI के कोड Tmailor की 24 घंटे की संदेश अवधि समाप्त होने से बहुत पहले ही समाप्त हो जाते हैं।
मुझे ऐसा अस्थायी ChatGPT सत्यापन कोड क्यों मिला जिसका मैंने अनुरोध नहीं किया था?
यह कोड संभवतः आपके ईमेल पते का उपयोग करके किए गए ChatGPT साइन-इन या खाता कार्रवाई के प्रयास से ट्रिगर हुआ होगा। जिस कोड का आपने अनुरोध नहीं किया, उसे साझा या दर्ज न करें, और किसी अपरिचित पुश अनुरोध को स्वीकार न करें। केवल एक कोड यह साबित नहीं करता कि आपके खाते या मेलबॉक्स तक पहुँच बनाई गई थी। यदि पता आपके OpenAI खाते से जुड़ा है, तो सीधे ChatGPT खोलें, अपना पासवर्ड बदलें, MFA चालू करें, और जिन सत्रों को आप नहीं पहचानते उन्हें साइन आउट करें।
क्या मुझे ChatGPT Plus के लिए अस्थायी ईमेल पता इस्तेमाल करना चाहिए?
नहीं। Plus एक सशुल्क योजना है, और बिलिंग तथा खाता रिकवरी दोनों ऐसे इनबॉक्स पर निर्भर हैं जो आगे भी आपके नियंत्रण में रहेगा। OpenAI वेब पर ChatGPT सेटिंग्स में केवल पात्र उपयोगकर्ताओं के लिए स्वयं-सेवा ईमेल बदलने की सुविधा देता है, और एक बार जब आप मूल मेलबॉक्स से बाहर हो जाएँ तो यह विकल्प कोई मदद नहीं करता। किसी भी सशुल्क खाते के लिए स्थायी पता इस्तेमाल करें।
यदि मैं अपना Tmailor Access Token खो दूँ तो क्या होगा?
यदि आपने पता गेस्ट के रूप में बनाया था, तो वह विशिष्ट इनबॉक्स Access Token के बिना बहाल नहीं किया जा सकता, और उस पर निर्भर कोई भी रिकवरी खो जाती है। यदि पता आपके निःशुल्क Tmailor खाते में सहेजा गया है, तो साइन इन करें और उसे Created Emails से खोलें, जहाँ आप नया टोकन भी जारी कर सकते हैं। किसी भी स्थिति में, किसी भी महत्वपूर्ण काम के लिए पते पर भरोसा करने से पहले Access Token को पासवर्ड मैनेजर में सहेजें।
क्या अस्थायी मेल इस्तेमाल करना OpenAI के नियमों के विरुद्ध है?
अपने प्राथमिक इनबॉक्स की सुरक्षा के लिए अलग ईमेल इस्तेमाल करना सामान्य गोपनीयता अभ्यास है। आपको ChatGPT का उपयोग OpenAI की उपयोग शर्तों के अंतर्गत ही करना होगा। यहाँ अस्थायी मेल का उद्देश्य इनबॉक्स को अलग रखना और रिकवरी की योजना बनाना है, न कि खाते को जो करने की अनुमति है उसे बदलना।
मुख्य बात
ChatGPT एक अस्थायी ईमेल के साथ काम कर सकता है क्योंकि साइनअप अभी भी ईमेल-केंद्रित है, लेकिन उस सेटअप का सुरक्षित रूप एक पुन: प्रयोज्य Tmailor पता है जिसे आप बाद में लॉगिन कोड और रीसेट के लिए फिर से खोल सकते हैं। अपनी जिज्ञासा को अपनी पहचान से अलग रखें और रिकवरी को संभव बनाए रखें। एक निःशुल्क अस्थायी ईमेल लें और इसे आज़माएँ।
Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.