 Tmailor
अस्थायी मेल बनाम 10 मिनट मेल: OTP और साइनअप के लिए कौन सा बेहतर है?
अस्थायी मेल बनाम 10 मिनट मेल का मुकाबला पुनर्प्राप्ति बनाम गति है: दोबारा उपयोग होने वाला अस्थायी मेल कोड, रीसेट लिंक या देर से आया OTP उपलब्ध रखता है, जबकि समयबद्ध 10 मिनट का इनबॉक्स खुद-ब-खुद मिट जाता है और साइनअप के बीच में ही आपको बाहर कर सकता है। 2026 में OTP, पंजीकरण और रोजमर्रा की गोपनीयता के लिए सही इनबॉक्स कैसे चुनें, यहां बताया गया है।
त्वरित पहुँच
मुख्य बातें
पूरी तुलना पढ़ने से पहले निर्णय लेने में आपकी मदद के लिए सबसे महत्वपूर्ण अंतरों की एक त्वरित झलक।
OTP और खाता साइनअप के लिए, पुनः उपयोग योग्य अस्थायी मेल अधिक सुरक्षित विकल्प है: इसका लगभग 24 घंटे का इनबॉक्स और token-आधारित पुनः उपयोग विलंबित कोड और बहु-चरणीय सत्यापन को संभाल लेता है। 10 मिनट का इनबॉक्स टाइमर पर स्वयं नष्ट हो जाता है, इसलिए यह उन वास्तविक एक-बार के कामों के लिए उपयुक्त है जहाँ पते को दोबारा काम करने की ज़रूरत नहीं होती।
- जब तक आपके पास access token है, अस्थायी मेल आपका पता उपलब्ध रखता है; 10 मिनट का मेल छोटी उलटी गिनती खत्म होते ही सब कुछ हटा देता है।
- OTP और सत्यापन ईमेल के लिए, पुनः उपयोग योग्य अस्थायी मेल अधिक विश्वसनीय है क्योंकि विलंबित या बहु-चरणीय कोड भी अवधारण अवधि के भीतर आ जाते हैं।
- 10 मिनट का मेल एक-बार के डाउनलोड और फेंकने लायक पंजीकरण के लिए अच्छा काम करता है, जहाँ आपको पता दोबारा नहीं चाहिए।
- डोमेन ब्लॉकिंग अक्सर पुरानी 10-मिनट सेवाओं को अधिक प्रभावित करती है, क्योंकि कई सेवाएँ केवल कुछ ही प्रसिद्ध डोमेन उपलब्ध कराती हैं।
- समयबद्ध इनबॉक्स पर टाइमर बढ़ाने से समाप्ति से पहले कुछ और समय मिल सकता है — कई सेवाएँ उलटी गिनती 10 मिनट के अंतराल में बढ़ाती हैं — लेकिन यह बाद में पता वापस पाने के बराबर नहीं है।
- गोपनीयता के नतीजे दोनों मॉडलों में लगभग समान हैं, लेकिन पुनः उपयोग योग्य अस्थायी मेल आपको यह तय करने का अधिक नियंत्रण देता है कि डेटा कब हटाना है।
- अलग-अलग जोखिम स्तरों के लिए दोनों प्रकारों को एक स्तरित व्यवस्था में मिलाना सबसे व्यावहारिक रणनीति है।
अस्थायी मेल बनाम 10 मिनट मेल: सही इनबॉक्स प्रकार चुनें
यह समझना कि समयबद्ध इनबॉक्स कब पर्याप्त है और कब आपको पुनः उपयोग योग्य पता चाहिए, बाद में होने वाली असली परेशानियों से बचाता है।
मुख्य अंतर सरल है: 10 मिनट मेल सेवा आपको अंतर्निहित उलटी गिनती वाला पता देती है, और टाइमर खत्म होते ही इनबॉक्स और उसके अंदर का हर संदेश गायब हो जाता है। एक मानक अस्थायी मेल सेवा ऐसा पता बनाती है जो लगभग 24 घंटे तक उपलब्ध रहता है और आमतौर पर access token से दोबारा खोला या पुनः उपयोग किया जा सकता है।
यह अंतर तब तक मामूली लगता है जब तक साइनअप प्रक्रिया में अपेक्षा से अधिक समय न लग जाए। बहु-चरणीय सत्यापन, कतार में लगी ईमेल डिलीवरी, या पंजीकरण के पाँच मिनट बाद आने वाला पुष्टिकरण लिंक — ये सभी 10 मिनट की अवधि से आगे निकल सकते हैं। अगर कोड पहुँचने से पहले इनबॉक्स खत्म हो गया, तो आपको फिर से शुरू करना पड़ता है — या इससे भी बुरा, आपका खाता ऐसे पते से जुड़ जाता है जो अब मौजूद ही नहीं है।
जब 10 मिनट मेल पर्याप्त है
समयबद्ध इनबॉक्स एक ही, तेज़ काम के लिए सबसे अच्छा रहता है: कोई मुफ़्त संसाधन डाउनलोड करना, किसी गेटेड लेख को खोलना, या एक-बार का कूपन लेना। अगर आप दोबारा लॉग इन करने की योजना नहीं बनाते और साइट कुछ ही सेकंड में ईमेल भेज देती है, तो 10 मिनट की इनबॉक्स उलटी गिनती कोई समस्या नहीं है।
जब आपको पुनः उपयोग योग्य अस्थायी इनबॉक्स चाहिए
अगर थोड़ी भी संभावना है कि आपको बाद में पता चाहिएगा — पासवर्ड रीसेट के लिए, दूसरे सत्यापन चरण के लिए, या एक दिन तक संदेश पाते रहने के लिए — तो पुनः उपयोग योग्य अस्थायी मेल पता अधिक सुरक्षित विकल्प है। जो सेवाएँ टोकन-आधारित पता पुनर्प्राप्ति का समर्थन करती हैं, वे आपको घंटों बाद भी बिना access खोए उसी इनबॉक्स पर लौटने देती हैं।
OTP विश्वसनीयता और ब्लॉकिंग की तुलना करें
OTP डिलीवरी डोमेन की प्रतिष्ठा, प्रेषक प्रमाणीकरण, और यह कि प्राप्त करने वाली सेवा अस्थायी पते ब्लॉक करती है या नहीं, पर निर्भर करती है।
अस्थायी इनबॉक्स इस्तेमाल करते समय सत्यापन कोड दो मुख्य कारणों से विफल होते हैं। पहला, भेजने वाला प्लेटफ़ॉर्म डोमेन को अस्थायी पहचानकर कोड भेजने से मना कर सकता है। दूसरा, संदेश इनबॉक्स के जीवनकाल से अधिक विलंबित हो सकता है। दोनों समस्याएँ मानक अस्थायी मेल की तुलना में 10 मिनट मेल को अधिक प्रभावित करती हैं, यही एक कारण है कि सत्यापन कोड भूमि या विफल पर एक समर्पित मार्गदर्शिका पास रखना फ़ायदेमंद है।
समयबद्ध इनबॉक्स के साथ OTP कभी-कभी विफल क्यों होता है
कुछ पुराने 10 मिनट मेल प्रदाता केवल कुछ ही सार्वजनिक डोमेन उपलब्ध कराते हैं, और वे डोमेन समुदाय-अनुरक्षित disposable-email-domains सूची जैसी बनाए रखी गई ब्लॉकलिस्ट में आ सकते हैं। हालाँकि यह पैटर्न सार्वभौमिक नहीं है: कुछ समयबद्ध सेवाएँ अधिक डोमेन बदलती हैं, और कुछ पुनः उपयोग योग्य सेवाएँ छोटी होती हैं। कुछ प्रदाता बड़े पैमाने पर डोमेन रोटेशन का भी उपयोग करते हैं, लेकिन स्वीकृति साइट के अनुसार अलग-अलग रहती है और किसी भी अस्थायी इनबॉक्स के पास होने की गारंटी नहीं है।
डिलीवरी की गति, ग्रेलिस्टिंग और कतार में देरी
सत्यापन ईमेल हमेशा तुरंत नहीं आते। ग्रेलिस्टिंग — एक मानक एंटी-स्पैम तकनीक — अपरिचित प्रेषकों से आए मेल को कुछ समय के लिए रोक देती है और उन्हें दोबारा प्रयास करने के लिए कहती है; प्राप्त करने वाले सर्वर और भेजने वाले सिस्टम के आधार पर यह देरी कुछ मिनटों की और कभी-कभी उससे भी अधिक हो सकती है। कतारबद्ध होना और दर-सीमा इसमें और इज़ाफ़ा करते हैं। चूँकि OTP और रीसेट-कोड की वैधता अवधि सेवा के अनुसार अलग-अलग होती है, इसलिए 10 मिनट का इनबॉक्स तब समाप्त हो सकता है जबकि विलंबित कोड अभी भी उपयोग योग्य हो, जबकि 24 घंटे का इनबॉक्स इस देरी को आराम से सह लेता है।
व्यवहार में डोमेन ब्लॉकिंग
कई सेवाएँ साइनअप को डिस्पोजेबल-डोमेन सूचियों या अपने स्वयं के जोखिम नियमों के आधार पर जाँचती हैं। छोटे सार्वजनिक डोमेन पूल वाली समयबद्ध सेवाओं को इन जाँचों में पहचानना आसान होता है। कुछ प्रदाता पहचान कम करने के लिए डोमेन बदलते या घुमाते रहते हैं, लेकिन स्वीकृति फिर भी साइट के अनुसार अलग-अलग होती है और किसी भी डिस्पोजेबल इनबॉक्स के पास होने की गारंटी नहीं है।
2026 में डिस्पोजेबल ईमेल के लिए क्या बदला
सख्त प्रेषक प्रमाणीकरण और धोखाधड़ी का अधिक स्मार्ट पता लगाना अब यह तय करते हैं कि सत्यापन कोड आएगा भी या नहीं।
2026 में, डिस्पोजेबल ईमेल की विश्वसनीयता अब अकेले टाइमर पर कम और प्रेषक के अनुपालन, डोमेन की प्रतिष्ठा और साइनअप-जोखिम स्कोरिंग पर अधिक निर्भर करती है। सत्यापन कोड इसलिए विफल हो सकता है क्योंकि भेजने वाला प्लेटफ़ॉर्म डिस्पोजेबल डोमेन को अस्वीकार कर देता है, क्योंकि उसका अपना मेल प्रमाणीकरण कमज़ोर है, या क्योंकि पुन: प्रयास की देरी छोटे इनबॉक्स की अवधि से आगे निकल जाती है।
सख्त प्रेषक प्रमाणीकरण
Google के प्रेषक नियमों के अनुसार व्यक्तिगत Gmail खातों पर भेजे गए मेल के लिए प्रमाणीकरण आवश्यक है, और Google के FAQ में कहा गया है कि नवंबर 2025 से Gmail ने गैर-अनुपालक ट्रैफ़िक पर प्रवर्तन बढ़ाना शुरू कर दिया, जिसमें अस्थायी और स्थायी अस्वीकृतियाँ शामिल हैं। यह प्रेषक-पक्ष का वितरण जोखिम है: यदि आपका कोड भेजने वाले प्लेटफ़ॉर्म का प्रमाणीकरण कमज़ोर है, तो कोड किसी भी इनबॉक्स तक पहुँचने से पहले ही अटक सकता है — और अस्थायी मेल पक्ष का विश्वसनीय इनबाउंड ढाँचा भी डिस्पोजेबल डोमेन को ब्लॉक करने के साइट के फ़ैसले को बदल नहीं सकता।
थ्रोअवे डोमेन की अधिक स्मार्ट पहचान
स्थिर ब्लॉकलिस्ट से आगे भी, डोमेन की प्रतिष्ठा डिस्पोजेबल-ईमेल की स्वीकृति को आकार देती है। कुछ समयबद्ध प्रदाता पहचान कम करने के लिए डोमेन बदलते या घुमाते रहते हैं, लेकिन स्वीकृति फिर भी साइट के अनुसार अलग-अलग होती है और कोई भी डिस्पोजेबल प्रदाता हर जगह स्वीकृति की गारंटी नहीं देता। ठोस उदाहरणों के लिए देखें कि कौन सी साइटें डिस्पोजेबल ईमेल को ब्लॉक करती और कौन-सी इसे पास होने देती हैं।
पुन: उपयोग और खाता पुनर्प्राप्ति को समझें
साइन अप करने से पहले सही इनबॉक्स मॉडल चुनना आपको लॉक हुए खातों और खोए पासवर्ड के निराशाजनक चक्र से बचाता है।
पुन: उपयोग वही जगह है जहाँ दोनों मॉडल सबसे तेज़ी से अलग होते हैं। यदि आप 10 मिनट के पते से कोई खाता बनाते हैं और बाद में अपना पासवर्ड रीसेट करना चाहते हैं, तो आमतौर पर आपके पास कोई टिकाऊ पुनर्प्राप्ति रास्ता नहीं होता, क्योंकि वह इनबॉक्स स्वयं नष्ट होने के लिए बनाया गया था। कुछ समयबद्ध सेवाएँ अभी-अभी समाप्त हुए इनबॉक्स की छोटी पुनर्प्राप्ति या टाइमर एक्सटेंशन देती हैं, लेकिन यह access token सहेजकर बाद में उसी पते पर लौटने के बराबर नहीं है।
टोकन-आधारित पुन: उपयोग: व्यावहारिक अंतर
जो मानक अस्थायी मेल सेवाएँ access token जारी करती हैं, वे इस समस्या का समाधान करती हैं। आप टोकन सहेजते हैं, फिर रिटेंशन विंडो के भीतर कभी भी वही इनबॉक्स दोबारा खोल सकते हैं। यदि कोई फेंकने वाला साइनअप ऐसी चीज़ बन जाता है जिसे आप रखना चाहते हैं, तो आप फिर भी लॉग इन कर सकते हैं, पासवर्ड-रीसेट ईमेल प्राप्त कर सकते हैं और खाते को किसी स्थायी पते पर स्थानांतरित कर सकते हैं। समयबद्ध इनबॉक्स के साथ यह माइग्रेशन रास्ता मौजूद नहीं है।
टाइमर एक्सटेंशन पुनर्प्राप्ति नहीं हैं
कई समयबद्ध सेवाएँ आपको उलटी गिनती बढ़ाने देती हैं — अक्सर 10 मिनट के अंतराल में — और कुछ एक सत्र को लगभग 100 मिनट तक खींच देती हैं। दिक्कत यह है कि एक्सटेंशन तभी काम करता है जब टैब खुला रहे और आप उसे देख रहे हों। यह उस कोड को नहीं बचा सकता जो आपके पेज बंद करने के बाद आए, और यह बाद में पता आपको कभी वापस नहीं देता। access token दोनों काम करता है।
स्वयं-नष्ट होने वाले इनबॉक्स कब समझ में आते हैं
यदि इनबॉक्स में बचे-खुचे डेटा को कम करना प्राथमिकता है, तो स्वयं-नष्ट होने वाला इनबॉक्स एक सुविधा है, सीमा नहीं, क्योंकि टाइमर खत्म होने के बाद संदेश अपने आप गायब हो जाते हैं। यह खाते के अपने लॉग या साइनअप इतिहास को नहीं मिटाता, इसलिए असली सवाल यह है कि क्या वह खाता वाकई केवल एक बार के इस्तेमाल का है। यदि आपको बाद में पहुँच चाहिए, तो इसके बजाय कोई पुनर्प्राप्ति-योग्य विकल्प चुनें।
गोपनीयता और स्पैम के परिणाम देखें
दोनों तरह के इनबॉक्स आपके असली पते की सुरक्षा करते हैं, लेकिन उपयोग के बाद डेटा को संभालने का उनका तरीका अलग-अलग गोपनीयता प्रोफ़ाइल बनाता है।
दोनों मॉडल आपकी असली ईमेल पहचान को उस सेवा से अलग रखते हैं जिसके लिए आप साइन अप करते हैं, जिससे ज़्यादातर आगे आने वाला स्पैम, ईमेल के ज़रिए क्रॉस-साइट ट्रैकिंग और डेटा-ब्रोकर मिलान खत्म हो जाता है। केवल साइनअप की गोपनीयता की बात करें तो 10 मिनट का मेल और मानक अस्थायी मेल बराबर परिणाम देते हैं; अंतर यह है कि डेटा कितनी देर तक रहता है और उसके जाने का समय कौन तय करता है।
डेटा जीवनचक्र में अंतर
10 मिनट का इनबॉक्स सब कुछ अपने आप हटा देता है, जो तब आकर्षक है जब आपको साफ़ शुरुआत चाहिए। 24 घंटे के रिटेंशन वाला मानक अस्थायी मेल इनबॉक्स आपको संदेशों की समीक्षा करने, जो चाहिए उसे निकालने और डेटा को अपने आप समाप्त होने देने का समय देता है। जब प्रदाता ज़िम्मेदार तरीके अपनाता है तो कोई भी मॉडल व्यक्तिगत डेटा को स्थायी रूप से संग्रहीत नहीं करता, हालाँकि प्रत्येक मॉडल के सुरक्षा व्यापार-बंद को प्रतिबद्ध होने से पहले समझ लेना ज़रूरी है।
ट्रैकिंग पिक्सेल और फ़िंगरप्रिंटिंग के जोखिम
आने वाले ईमेल में ट्रैकिंग पिक्सेल हो सकते हैं जो बताते हैं कि संदेश कब खोला गया, और यह जोखिम दोनों तरह के इनबॉक्स में बराबर मौजूद रहता है। कुछ प्रदाता छवियों को प्रॉक्सी करके या ट्रैकिंग तत्वों को हटाकर इसे कम करते हैं। इनबॉक्स मॉडल — समयबद्ध या पुन: प्रयोज्य — इस जोखिम को नहीं बदलता; यह पूरी तरह प्रदाता के ढाँचे पर निर्भर करता है।
अपने उपयोग के अनुसार वर्कफ़्लो चुनें
पाँच सामान्य परिदृश्य दिखाते हैं कि कौन-सा इनबॉक्स प्रकार सबसे उपयुक्त है और उन्हें मिलाना अक्सर सबसे समझदारी भरी रणनीति क्यों होती है।
OTP-भारी साइनअप, सोशल अकाउंट, QA परीक्षण और ऐसे ट्रायल के लिए पुनः उपयोग योग्य अस्थायी मेल का उपयोग करें जिनमें आगे और ईमेल आ सकते हैं। एक बार के कूपन, डाउनलोड और न्यूज़लेटर जाँच के लिए 10 मिनट का मेल उपयोग करें, जहाँ पता फिर कभी काम नहीं आएगा। जहाँ बाद में रिकवरी की कोई भी संभावना हो, वहाँ स्वयं नष्ट होने वाले समयबद्ध इनबॉक्स से बचें।
खरीदारी और कूपन
ऑनलाइन स्टोर अक्सर साइनअप के तुरंत बाद स्वागत कूपन भेजते हैं। यहाँ 10 मिनट का इनबॉक्स काम करता है, क्योंकि आप कोड लेते हैं, उसे लागू करते हैं और फिर कभी वापस नहीं आते। लेकिन अगर कूपन सक्रिय होने से पहले स्टोर ईमेल पुष्टि माँगता है, तो पुनः उपयोग योग्य इनबॉक्स अधिक सुरक्षित है, क्योंकि पुष्टि की प्रक्रिया धीमी हो सकती है।
सोशल मीडिया अकाउंट
दूसरा सोशल अकाउंट बनाना अस्थायी ईमेल के सबसे आम उपयोगों में से एक है। सोशल प्लेटफ़ॉर्म समय-समय पर सत्यापन कोड, दोबारा सत्यापन के अनुरोध और सुरक्षा अलर्ट भेजते हैं। पुनः उपयोग योग्य अस्थायी मेल पता इन सभी को संभाल लेता है; 10 मिनट का इनबॉक्स केवल शुरुआती साइनअप चरण तक ही काम आता है।
मुफ़्त ट्रायल और SaaS परीक्षण
किसी टूल को कुछ दिनों तक परखने का मतलब अक्सर परीक्षण अवधि के दौरान ऑनबोर्डिंग ईमेल, ट्रायल बढ़ाने के ऑफ़र या उत्पाद अपडेट प्राप्त करना होता है। समयबद्ध इनबॉक्स उनमें से कोई भी आने से पहले ही समाप्त हो जाता है। 24 घंटे का पुनः उपयोग योग्य इनबॉक्स आपको परीक्षण के लिए यथार्थवादी समय देता है।
QA और विकास परीक्षण
QA टीमों को स्वचालित साइनअप परीक्षण के लिए नियमित रूप से से दर्जनों अद्वितीय पते की की आवश्यकता होती है। समयबद्ध इनबॉक्स अनावश्यक जटिलता जोड़ते हैं, क्योंकि प्रक्रिया के बीच में इनबॉक्स की समय सीमा समाप्त होने पर परीक्षण विफल हो जाते हैं। टोकन-आधारित इनबॉक्स परीक्षकों को उसी पते पर दोबारा जाने देते हैं और एंड-टू-एंड प्रक्रियाओं को भरोसेमंद तरीके से सत्यापित करते हैं। आपकी अपनी प्रक्रियाओं पर स्वचालित रन के लिए, Tmailor Temp Mail API पते बनाता है और आपकी परीक्षण स्क्रिप्ट को सत्यापन कोड लौटाता है, साथ में Python, Node.js और PHP के लिए SDK भी देता है।
न्यूज़लेटर और सामग्री डाउनलोड
ऐसे न्यूज़लेटर के लिए साइनअप करना जिसके बारे में आप अनिश्चित हैं, उन कुछ मामलों में से एक है जहाँ समयबद्ध इनबॉक्स वास्तव में आदर्श है। आप पहला ईमेल देखते हैं, तय करते हैं कि यह रखने लायक है या नहीं, और फिर या तो अपने असली पते पर चले जाते हैं या अस्थायी पते को समाप्त होने देते हैं।
पूरी तुलना तालिका
अस्थायी मेल और 10 मिनट के मेल के बीच चुनते समय सबसे ज़्यादा मायने रखने वाले व्यावहारिक कारकों का साथ-साथ विश्लेषण।
पुनः उपयोग योग्य अस्थायी मेल और 10 मिनट का मेल अलग-अलग समस्याएँ हल करते हैं। पुनः उपयोग योग्य अस्थायी मेल access token के ज़रिए लंबी संदेश अवधि और पता रिकवरी देता है, जबकि 10 मिनट का मेल स्वचालित विलोपन और एकल-सत्र उपयोग को प्राथमिकता देता है। नीचे दी गई तालिका जीवनकाल, रिकवरी, OTP उपयुक्तता, ब्लॉकिंग जोखिम, गोपनीयता और प्लेटफ़ॉर्म एक्सेस की तुलना करती है, ताकि इस चुनाव का अंतर आसानी से देखा जा सके।
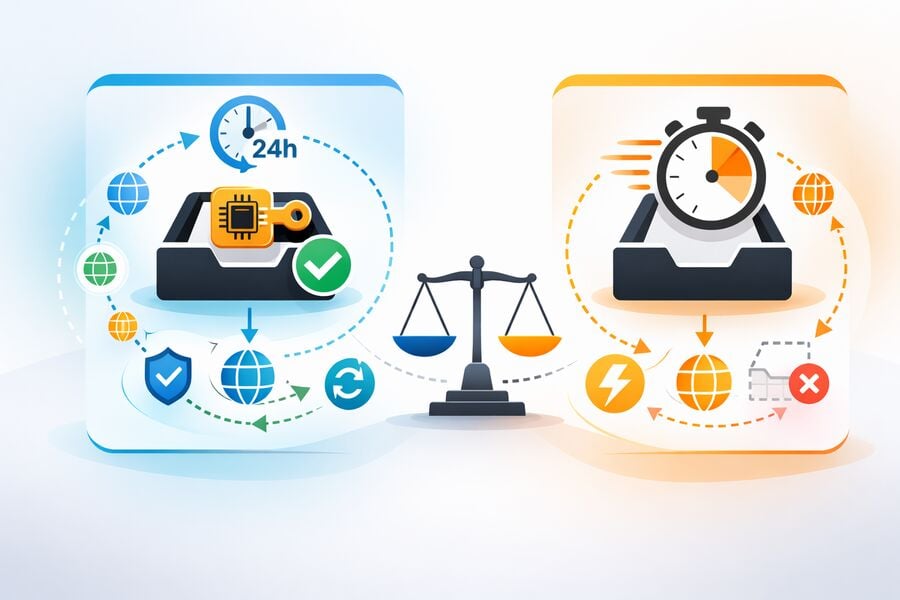
| मापदंड | अस्थायी मेल (पुनः उपयोग योग्य) | 10 मिनट का मेल (समयबद्ध) |
|---|---|---|
| इनबॉक्स का जीवनकाल | लगभग 24 घंटे; access token से पुनर्प्राप्त किया जा सकता है | 10 मिनट; कई सेवाएँ टैब खुला रहने तक इसे बढ़ाने देती हैं |
| पुनः उपयोग / रिकवरी | हाँ — access token उसी इनबॉक्स को बहाल करता है | टिकाऊ token रिकवरी नहीं; टाइमर पूरा होने पर हटा दिया जाता है |
| OTP विश्वसनीयता | उच्च — विलंबित और बहु-चरणीय कोड भी 24 घंटे के भीतर आ जाते हैं | जोखिम भरा — विलंबित कोड समय-सीमा से चूक सकते हैं |
| डोमेन पूल | प्रदाता के अनुसार अलग-अलग (Tmailor: 500+); डोमेन की संख्या प्रदाता-विशिष्ट है और स्वीकृति की गारंटी नहीं देती | प्रदाता-विशिष्ट; कुछ डोमेन बदलते रहते हैं, कुछ नहीं |
| गति | तुरंत जनरेट होता है; मज़बूत मेल इन्फ्रास्ट्रक्चर पर इनबाउंड डिलीवरी तेज़ | तुरंत जनरेट होता है; डिलीवरी प्रदाता के अनुसार अलग-अलग होती है |
| सर्वोत्तम उपयोग के मामले | OTP, बहु-चरणीय साइनअप, ट्रायल, QA परीक्षण | एक बार के डाउनलोड, फेंकने वाले कूपन, जल्दी न्यूज़लेटर जाँच |
| इनसे बचें | बैंकिंग, बीमा, सरकार, या स्थायी ईमेल चाहने वाला कोई भी खाता | पासवर्ड रीसेट, दोबारा सत्यापन, या विलंबित ईमेल चाहने वाली कोई भी चीज़ |
| गोपनीयता | मज़बूत — रिटेंशन अवधि के बाद डेटा समाप्त हो जाता है | मज़बूत — टाइमर के बाद डेटा स्वयं नष्ट हो जाता है |
| प्लेटफ़ॉर्म एक्सेस | वेब, एंड्रॉइड, आईओएस, टेलीग्राम बॉट और एक डेस्कटॉप ब्राउज़र एक्सटेंशन | प्रदाता-विशिष्ट; ब्राउज़र समर्थन आम है, जबकि समर्पित ऐप्स और रिकवरी विकल्प अलग-अलग होते हैं |
जब कोई भी इनबॉक्स प्रकार उपयुक्त न हो
अस्थायी इनबॉक्स की एक स्पष्ट सीमा होती है, और यह जानना कि वह सीमा कहाँ है, आपको खाता लॉक होने की स्थिति से बचाए रखता है।
न अस्थायी मेल और न ही 10 मिनट का मेल उन खातों के लिए है जिन्हें आप खोने का जोखिम नहीं उठा सकते। बैंकिंग, बीमा, कर, स्वास्थ्य देखभाल और सरकारी लॉगिन के लिए सुरक्षा, अनुपालन और रिकवरी की दृष्टि से एक स्थायी पता ज़रूरी है जिसे आप स्वयं नियंत्रित करते हों। अस्थायी इनबॉक्स कम से मध्यम जोखिम वाले इंटरैक्शन के लिए बने हैं, आपके पैसे या कानूनी पहचान से जुड़ी किसी भी चीज़ के लिए नहीं।
2026 में सर्वश्रेष्ठ विकल्प
जिन खातों को आप बनाए रखने की योजना बनाते हैं, उनके लिए अस्थायी मेल और 10 मिनट के मेल दोनों का सबसे अच्छा विकल्प Apple Hide My Email, Firefox Relay या SimpleLogin जैसी सेवा का फ़ॉरवर्डिंग उपनाम है। उपनाम मेल को आपके असली इनबॉक्स में अग्रेषित करते हैं और बाद में बंद किए जा सकते हैं, जिससे आपका मुख्य पता उजागर हुए बिना रिकवरी सुरक्षित रहती है। पुन: प्रयोज्य अस्थायी मेल फिर इन उपनामों और सच्चे थ्रोअवे के बीच आता है: लगभग एक दिन तक रिकवर करने योग्य, फिर चला गया।
आम गलतियों से बचें
पाँच बार-बार होने वाली गलतियाँ उपयोगकर्ताओं को उनके सत्यापन कोड, खाता एक्सेस या गोपनीयता लाभ की कीमत चुकाने पर मजबूर करती हैं — और इन सभी को आसानी से रोका जा सकता है।
अधिकांश अस्थायी ईमेल विफलताएँ तब होती हैं जब किसी ऐसे काम के लिए अल्पकालिक इनबॉक्स का उपयोग किया जाता है जिसमें बाद में रिकवरी की ज़रूरत होती है। पता चुनने से पहले जाँच लें कि क्या साइट विलंबित कोड, पासवर्ड रीसेट, सुरक्षा अलर्ट या आगे के ऑनबोर्डिंग ईमेल भेज सकती है। पुन: प्रयोज्य अस्थायी मेल के लिए access token सहेजें, और उच्च-जोखिम वाले खातों के लिए एक स्थायी पता रखें।
बहु-चरणीय सत्यापन के लिए समयबद्ध इनबॉक्स का उपयोग करना
कुछ सेवाएँ पहले एक पुष्टिकरण ईमेल भेजती हैं, फिर एक अलग सक्रियण लिंक, और फिर सेटअप निर्देशों वाला स्वागत संदेश। 10 मिनट के इनबॉक्स से शुरू करने का मतलब है कि आपको पहला ईमेल मिल सकता है, लेकिन बाकी खो जाएँगे। शुरू करने से पहले इनबॉक्स के जीवनकाल को साइनअप की जटिलता के अनुरूप रखें।
एक्सेस टोकन को सहेजना भूल जाना
पुन: प्रयोज्य अस्थायी मेल के साथ भी, access token इनबॉक्स तक दोबारा पहुँच पाने के लिए आपकी निजी रिकवरी कुंजी है। ब्राउज़र टैब को सहेजे बिना बंद कर दिया, तो आप रिकवरी का रास्ता खो देंगे। इसे तब तक सुरक्षित रखें जब तक आपको निश्चित न हो जाए कि अब आपको इस पते की ज़रूरत नहीं है, क्योंकि अतिथि पते का खोया हुआ access token दोबारा जारी नहीं किया जा सकता। यदि आप एक निःशुल्क Tmailor खाता बनाते हैं, तो साइन इन करते समय आपके द्वारा बनाए गए पते वहां सहेजे जाते हैं और बनाए गए ईमेल से फिर से खोले जा सकते हैं, जहां आप एक नया टोकन भी जारी कर सकते हैं।
उच्च-जोखिम वाले खातों के लिए अस्थायी ईमेल का उपयोग करना
न तो अस्थायी मेल और न ही 10 मिनट मेल बैंकिंग, स्वास्थ्य बीमा, कर प्लेटफ़ॉर्म या सरकारी सेवाओं के लिए उपयुक्त है। इन खातों के लिए एक स्थायी, व्यक्तिगत रूप से आपके स्वामित्व वाला ईमेल पता आवश्यक है। अस्थायी इनबॉक्स कम से मध्यम जोखिम वाले इंटरैक्शन के लिए बनाए गए हैं।
हर जगह एक ही डोमेन का दोबारा उपयोग करना
कई सेवाओं में एक ही अस्थायी डोमेन का उपयोग करने का मतलब है कि किसी एक सेवा में डेटा उल्लंघन आपके खातों को आपस में जोड़ सकता है। डोमेन बदलते रहना — या बड़े डोमेन पूल वाला प्रदाता चुनना — पंजीकरणों के बीच अलगाव की एक अतिरिक्त परत जोड़ता है।
यह मान लेना कि सभी अस्थायी मेल प्रदाता एक जैसे हैं
डिलीवरी की गति, डोमेन की विविधता, प्रतिधारण नीति और बुनियादी ढाँचे की गुणवत्ता में बड़ा अंतर होता है। यह मानने के बजाय कि हर अस्थायी मेल प्रदाता एक ही तरह से व्यवहार करता है, प्रतिधारण अवधि, पुनर्प्राप्ति विधि और समर्थित प्लेटफ़ॉर्म की तुलना करें।
अक्सर पूछे जाने वाले प्रश्न
OTP और साइनअप के लिए अस्थायी मेल और 10 मिनट मेल के बीच चयन से जुड़े सबसे आम सवालों के जवाब।
क्या मैं 10 मिनट मेल पते से OTP कोड प्राप्त कर सकता हूँ?
हाँ, बशर्ते कोड उलटी गिनती खत्म होने से पहले आ जाए और भेजने वाले प्लेटफ़ॉर्म ने डोमेन को ब्लॉक न किया हो। देर से आने वाले OTP और बहु-चरणीय सत्यापन प्रक्रियाएँ कोड छूट जाने का जोखिम बढ़ाती हैं, क्योंकि कोड की वैधता अवधि हर सेवा में अलग होती है। जब सत्यापन में एक से अधिक चरण लग सकते हों, तो दोबारा खोले जा सकने वाला अस्थायी इनबॉक्स अधिक भरोसेमंद होता है।
अगर ईमेल आने से पहले मेरा 10 मिनट वाला इनबॉक्स समाप्त हो जाए तो क्या होगा?
टाइमर खत्म होने के बाद पता आमतौर पर मौजूद नहीं रहता, और हटाए जाने के बाद भेजा गया कोई भी ईमेल बाउंस हो जाता है या चुपचाप खारिज कर दिया जाता है। कुछ समयबद्ध सेवाएँ हाल ही में समाप्त हुए पते के लिए एक छोटी पुनर्प्राप्ति अवधि देती हैं, लेकिन खाते तक पहुँच के लिए आपको इस पर निर्भर नहीं रहना चाहिए। अगर आपको पासवर्ड रीसेट या बाद में सत्यापन की ज़रूरत है, तो access token वाले दोबारा खोले जा सकने वाले अस्थायी इनबॉक्स का उपयोग करें।
क्या मैं 10 मिनट मेल इनबॉक्स पर टाइमर बढ़ा सकता हूँ?
कई 10 मिनट मेल सेवाएँ आपको उलटी गिनती बढ़ाने देती हैं, अक्सर दस-दस मिनट के चरणों में, और कुछ सत्र को लगभग 100 मिनट तक बढ़ा देती हैं। लेकिन बढ़ोतरी तभी काम करती है जब ब्राउज़र टैब खुला रहे। यह आपके जाने के बाद आने वाले कोड को नहीं बचा सकती, और यह बाद में पता कभी वापस नहीं देती, जैसा access token करता है।
क्या अस्थायी मेल और 10 मिनट मेल मुफ़्त हैं, और क्या उनके लिए साइनअप ज़रूरी है?
Tmailor मुफ़्त है और इसके लिए किसी पंजीकरण की ज़रूरत नहीं है, और कई सार्वजनिक 10 मिनट मेल टूल भी मुफ़्त उपयोग किए जा सकते हैं। नीतियाँ प्रदाता के अनुसार अलग-अलग होती हैं, इसलिए जाँच लें कि कोई सेवा खाता माँगती है या नहीं, रीफ़्रेश सीमित करती है या नहीं, या पुनर्प्राप्ति पर रोक लगाती है या नहीं। असली अंतर स्थायित्व का है: दोबारा खोले जा सकने वाला अस्थायी मेल पता access token से फिर से खोला जा सकता है, जबकि 10 मिनट वाला पता तय समय पर गायब हो जाता है।
क्या गोपनीयता के लिए अस्थायी मेल 10 मिनट मेल से अधिक सुरक्षित है?
साइनअप के दौरान दोनों की गोपनीयता लगभग बराबर होती है। अंतर नियंत्रण का है: 24 घंटे के प्रतिधारण और token पुनर्प्राप्ति वाला अस्थायी मेल आपको जो चाहिए उसे निकालने का समय देता है, जबकि 10 मिनट मेल तुरंत हटाने पर मजबूर करता है। जब प्रदाता ज़िम्मेदार डेटा प्रथाओं का पालन करता है, तो दोनों में से कोई भी व्यक्तिगत डेटा लंबे समय तक संग्रहीत नहीं करता।
क्या वेबसाइटें पता लगा सकती हैं कि मैं अस्थायी ईमेल का उपयोग कर रहा हूँ?
अक्सर हाँ। कई वेबसाइटें साइनअप को ज्ञात अस्थायी डोमेन की बनाए रखी गई ब्लॉकलिस्ट से मिलाकर जाँचती हैं, इसलिए अस्थायी पते को पहचानकर अस्वीकार किया जा सकता है। सीमा साफ़ समझें: अगर साइट अन्यथा अस्थायी मेल की अनुमति देती है लेकिन किसी एक डोमेन को अस्वीकार करती है, तो यह डिलीवरी की समस्या है। लेकिन अगर साइट अस्थायी ईमेल बिल्कुल स्वीकार नहीं करती, तो यह उसकी नीति है — उसका सम्मान करें और ऐसा पता ढूँढ़ने के बजाय जो बच निकले, स्थायी पते से साइन अप करें।
क्या मुझे सोशल मीडिया खाते बनाने के लिए अस्थायी मेल या 10 मिनट मेल का उपयोग करना चाहिए?
दोबारा खोले जा सकने वाला अस्थायी मेल बेहतर विकल्प है। सोशल प्लेटफ़ॉर्म अक्सर खातों का दोबारा सत्यापन करते हैं, सुरक्षा अलर्ट भेजते हैं और पासवर्ड रीसेट माँगते हैं, और इन सबके लिए 10 मिनट से अधिक समय तक काम करने वाला इनबॉक्स चाहिए। समयबद्ध इनबॉक्स केवल साइनअप का पहला चरण पूरा करता है और उसके बाद आप बाहर रह जाते हैं।
अगर मैंने ब्राउज़र बंद कर दिया है, तो अस्थायी मेल इनबॉक्स कैसे पुनर्प्राप्त करूँ?
अगर आपका प्रदाता access token का समर्थन करता है, तो प्रतिधारण अवधि के भीतर अपना इनबॉक्स और उसके संदेश बहाल करने के लिए token को पुनर्प्राप्ति फ़ील्ड में पेस्ट करें। token के बिना अतिथि इनबॉक्स पुनर्प्राप्त नहीं किया जा सकता, इसीलिए पता बनाने के तुरंत बाद token सहेजना ज़रूरी है। Tmailor पर, मुफ़्त खाते में सहेजा गया पता भी साइन इन करने के बाद Created Emails से फिर से खोला जा सकता है।
क्या 10 मिनट मेल मोबाइल उपकरणों पर काम करता है?
कई 10 मिनट मेल टूल डेस्कटॉप या मोबाइल पर ब्राउज़र में काम करते हैं, लेकिन समर्थन प्रदाता के अनुसार अलग होता है। Tmailor Web, Android, iOS और Telegram bot पर काम करता है, और Tmailor ब्राउज़र एक्सटेंशन डेस्कटॉप पर Firefox, Chrome और अन्य Chromium-आधारित ब्राउज़रों को कवर करता है। अगर आपको अलग-अलग डिवाइस पर वही इनबॉक्स दोबारा खोलना है, तो यह मानने के बजाय कि हर समयबद्ध इनबॉक्स एक ही तरह से व्यवहार करता है, access token पुनर्प्राप्ति वाली अस्थायी मेल सेवा चुनें।
QA और स्वचालित परीक्षण के लिए कौन सा प्रकार बेहतर है?
परीक्षण के लिए token-आधारित अस्थायी मेल काफ़ी बेहतर है। QA वर्कफ़्लो में अक्सर बहु-चरणीय ईमेल सत्यापन, देर से भेजे गए ईमेल और इनबॉक्स को बार-बार खोलना शामिल होता है, और इन सबके लिए ऐसा इनबॉक्स चाहिए जो 10 मिनट से अधिक समय तक बना रहे और पूरे परीक्षण के दौरान भरोसेमंद तरीके से खोला जा सके।
क्या बैंकिंग या वित्तीय खातों के लिए इनमें से किसी भी प्रकार का उपयोग करना सुरक्षित है?
नहीं। बैंकिंग, बीमा, कर सेवाओं या किसी भी वित्तीय खाते के लिए न तो अस्थायी मेल और न ही 10 मिनट का मेल इस्तेमाल करना चाहिए। इनके लिए सुरक्षा, अनुपालन और खाता पुनर्प्राप्ति की दृष्टि से एक स्थायी, व्यक्तिगत रूप से नियंत्रित ईमेल पता ज़रूरी है। अस्थायी इनबॉक्स का उपयोग केवल कम से मध्यम जोखिम वाले साइनअप के लिए करें।
मुख्य बात
आपका इनबॉक्स चुनाव उस खाते के जोखिम और जीवनकाल से मेल खाना चाहिए जिसे आप बना रहे हैं — इसका उल्टा नहीं।
अस्थायी मेल और 10 मिनट का मेल, दोनों आपके प्राथमिक इनबॉक्स को अनावश्यक जोखिम से बचाते हैं। अंतर लचीलेपन का है: 10 मिनट का इनबॉक्स उन इंटरैक्शन के लिए तेज़ और फेंकने योग्य है जिन्हें आप कभी दोबारा नहीं देखेंगे, जबकि पुन: प्रयोज्य अस्थायी मेल पता विलंबित OTP, दोबारा सत्यापन के संकेतों और खाता माइग्रेशन के लिए एक सुरक्षा जाल देता है, जब कोई फेंकने योग्य साइनअप रखने लायक बन जाता है।
OTP-भारी वर्कफ़्लो, मल्टी-स्टेप साइनअप, QA परीक्षण और ऐसे किसी भी परिदृश्य के लिए जहाँ ईमेल पहले कुछ मिनटों के बाद भी मायने रख सकता है, पुन: प्रयोज्य अस्थायी इनबॉक्स बेहतर विकल्प है। सचमुच एक बार के इंटरैक्शन के लिए, टाइमर समाप्त होने के बाद 10 मिनट का मेल इनबॉक्स में बची-खुची चीज़ें कम कर देता है, हालाँकि यह साइट के अपने लॉग या साइनअप इतिहास को नहीं मिटाता। सबसे समझदारी भरा तरीका यह है कि दोनों विकल्प उपलब्ध रखें — जब किसी साइनअप के लिए टिकाऊ पता चाहिए हो, तो तो एक मुफ्त अस्थायी मेल बनाएं और हर पंजीकरण को उसी इनबॉक्स प्रकार से मिलाएँ जिसकी उसे वास्तव में ज़रूरत है।
Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.









