 Tmailor
آیا میتوانم با خیال راحت از ایمیل موقت برای کدهای تأیید OTP استفاده کنم؟ چه چیزی کار میکند و چه چیزی شکست میخورد
بله، ایمیل موقت میتواند بسیاری از کدهای OTP ایمیلی را دریافت کند. آنها زمانی شکست میخورند که سایتی آدرسهای یکبارمصرف را رد کند، فرستنده تأخیر کند یا صندوق ورودی پیش از رسیدن کد در دسترس نباشد. ببینید کدهای ایمیلی چگونه با پیامک و برنامههای احراز هویت مقایسه میشوند و وقتی کدی هرگز نمیرسد چه باید کرد.
دسترسی سریع
نکات کلیدی
بله. صندوق ورودی موقت میتواند کد OTP یا کد تأیید را دریافت کند، به شرطی که سرویس آن را از طریق ایمیل بفرستد، آدرسهای یکبارمصرف را بپذیرد و پیش از از دسترس خارج شدن پیام یا صندوق ورودی، آن را تحویل دهد. ایمیل موقت نمیتواند کدهای پیامکی یا کدهای اپلیکیشن احراز هویت را دریافت کند. اگر سایتی ایمیل یکبارمصرف را رد میکند، به جای تلاش برای دور زدن این محدودیت، از یک آدرس بلندمدت که خودتان کنترل میکنید استفاده کنید.
- فقط ایمیل. ایمیل موقت کدهایی را دریافت میکند که از طریق ایمیل ارسال میشوند. شماره تلفنی ندارد، بنابراین نمیتواند پیامک، تماس صوتی یا کدهای تولیدشده در اپلیکیشن احراز هویت را دریافت کند.
- سه شرط. سرویس باید کد را از طریق ایمیل بفرستد، آدرس را بپذیرد و آن را زمانی تحویل دهد که هنوز میتوانید صندوق ورودی را باز کنید.
- رد شدن قطعی است. وقتی سایتی ایمیل موقت را رد میکند یا حسابی بعداً به بازیابی نیاز پیدا میکند، به جای آن با ایمیلی بلندمدت که خودتان کنترل میکنید ثبتنام کنید.
- ورود امنتر برای حسابهایی که اهمیت دارند. کدهای ایمیلی و پیامکی شکل ضعیفی از محافظت در ورود هستند؛ اپلیکیشن احراز هویت قویتر است و کلید عبور در برابر فیشینگ مقاومت میکند.
آیا ایمیل موقت میتواند کدهای OTP را دریافت کند؟
بله. ایمیل موقت میتواند کدهای تأیید را زمانی دریافت کند که سرویس کد را از طریق ایمیل میفرستد. صندوق ورودی یکبارمصرف ایمیل را از همان مسیر استاندارد SMTP که یک صندوق پستی دائمی میپذیرد دریافت میکند: سرویس پیام را مینویسد، سرور ایمیل آن را تحویل میدهد و سرور ایمیل موقت آن را میپذیرد. اگر تازه با صندوقهای ورودی یکبارمصرف آشنا شدهاید، راهنمای ما درباره درباره نحوه کار نامه های موقت اصول اولیه را پوشش میدهد.
اینکه کد به دست شما برسد یا نه، کمتر به خود ایمیل موقت و بیشتر به فرستنده بستگی دارد. این سرویس تصمیم میگیرد که آیا آدرس یکبارمصرف را بپذیرد، با چه سرعتی بفرستد و کد تا چه مدت معتبر بماند. ادامه این صفحه به این میپردازد که تحویل چه زمانی کار میکند، چرا کدها شکست میخورند، کدهای ایمیلی در مقایسه با سایر روشهای تأیید چگونهاند و وقتی کدی نمیرسد چه باید کرد.
ایمیل OTP در برابر SMS OTP، اپلیکیشنهای احراز هویت و کلیدهای عبور
ایمیل OTP کد یکبارمصرفی است که به صندوق ورودی فرستاده میشود. SMS OTP به یک شماره تلفن فرستاده میشود. اپلیکیشن احراز هویت (TOTP) کد را روی دستگاه خودتان تولید میکند و کلید عبور کد تایپشده را با یک ورود رمزنگاریشده جایگزین میکند. ایمیل موقت فقط در مورد اول میتواند کمک کند. برای حسابهایی که برایتان مهماند، کلید عبور یا اپلیکیشن احراز هویت بهتر از هر کدی که باید به دستتان برسد از شما محافظت میکند.
دو کار متفاوت واژه «کد» را با هم شریک شدهاند. کد ایمیلی معمولاً فقط تأیید میکند که شما هنگام ثبتنام بر یک آدرس ایمیل کنترل دارید. در مقابل، کد ورود بخشی از فرایند ورود است. دستورالعملهای هویت دیجیتال NIST (SP 800-63B-4) میگوید ایمیل نباید برای احراز هویت خارج از باند استفاده شود، در حالی که کدهایی که فقط یک آدرس ایمیل را تأیید میکنند یا کدهای بازیابی، خارج از این قاعده قرار میگیرند. بسیاری از سرویسها رویکرد مشابهی دارند: کدی را ایمیل میکنند تا آدرس جدید را تأیید کنند، سپس برای ورود تلفن، اپلیکیشن یا کلید عبور ارائه میدهند.
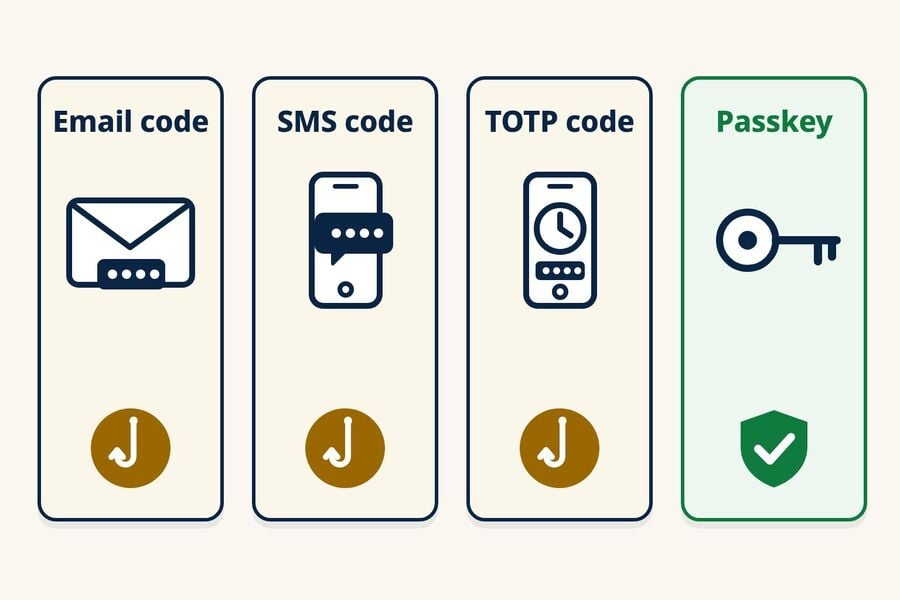
| روش | کد از کجا میآید | ضعف اصلی | مقاوم در برابر فیشینگ؟ | آیا ایمیل موقت میتواند کمک کند؟ |
|---|---|---|---|---|
| ایمیل OTP | به صندوق ورودی فرستاده میشود | هر کسی که بتواند آن صندوق ورودی را باز کند میتواند کد را بخواند؛ قابل فیشینگ است | خیر | بله، برای ثبتنامهای کمریسک که ایمیل موقت را میپذیرند |
| SMS OTP | به یک شماره تلفن فرستاده میشود | تعویض سیمکارت، شنود SS7، شمارههای بازیافتی؛ میتوان آن را فیشینگ کرد | خیر | نه. تمایلور شماره تلفنی ندارد |
| کد احراز هویت (TOTP) | روی دستگاه شما تولید میشود | کد ششرقمی همچنان قابل فیشینگ است؛ راز مشترک باید محافظت شود | خیر | خیر. این کد در یک اپلیکیشن روی دستگاه شما قرار دارد |
| کلید عبور | یک اعتبارنامه FIDO روی دستگاه شما یا در مدیر رمز عبور شما | روشهای پشتیبان یا بازیابی ضعیفتر در حساب | بله | خیر. این به دستگاه یا مدیر رمز عبور شما گره خورده است |
کدهای ایمیل، پیامک و TOTP همگی قابل فیشینگ هستند، اما ریسک آنها یکسان نیست. پیامک خطر تعویض سیمکارت، حملات SS7 و شمارههای بازیافتی را اضافه میکند؛ امنیت کد ایمیل فقط به اندازه امنیت صندوق پستی است؛ و TOTP به محافظت از راز مشترک وابسته است. راهنماییهای عمومی از این تمایزها پشتیبانی میکنند. برگه اطلاعات CISA با عنوان «پیادهسازی احراز هویت چندمرحلهای مقاوم در برابر فیشینگ» کدهای مبتنی بر اپلیکیشن را بالاتر از کدهای پیامکی یا صوتی قرار میدهد و آنها را گزینهای آخرینراهحل مینامد، در حالی که اشاره میکند هر دو همچنان در برابر فیشینگ آسیبپذیرند. CISA میگوید کدهای مبتنی بر اپلیکیشن در معرض تعویض سیمکارت یا حملات SS7 نیستند و FIDO/WebAuthn را در کنار MFA مبتنی بر PKI تنها احراز هویت مقاوم در برابر فیشینگِ بهطور گسترده در دسترس توصیف میکند. راهنمای MDN درباره رمزهای عبور یکبارمصرف به نتیجه مشابهی میرسد: همه انواع OTP در برابر فیشینگ آسیبپذیرند، پیامک در برابر شنود بسیار ضعیفتر از ایمیل است و کلیدهای عبور گزینه بهتری برای ورود عمومی هستند.
کلید عبور یک اعتبارنامه ورود بر پایه استانداردهای FIDO است و اتحاد FIDO کلیدهای عبور را مقاوم در برابر فیشینگ میداند. این محافظت فقط خودِ ورود با کلید عبور را پوشش میدهد. اگر یک حساب همچنان روش پشتیبان ضعیفتری مانند بازنشانی با پیامک را مجاز بداند، همان روش پشتیبان میتواند نقطه ضعف باقی بماند.
چرا سایتها به جای ایمیل، شماره تلفن میخواهند؟
برخی سایتها از تأیید تلفنی به عنوان نشانه اضافی ضدسوءاستفاده یا به عنوان کانال بازیابی استفاده میکنند. این کار تقلب را از بین نمیبرد و بازیابی مبتنی بر تلفن خطرات خاص خود را دارد: تعویض سیمکارت، انتقال شماره و شمارههای بازیافتی. NIST کدهای ارسالشده از طریق شبکه تلفن را روشی «محدود» میداند و به سرویسها توصیه میکند پیش از تکیه بر آنها مراقب نشانههایی مانند تغییر سیمکارت یا انتقال شماره باشند. اگر هدف شما صندوق پستیای است که اصلاً به تلفن نیاز ندارد، راهنمای ما درباره ما برای ایجاد ایمیل بدون شماره تلفن توضیح میدهد کدام ارائهدهندگان شماره تلفن میخواهند و کدام نمیخواهند.
آیا Tmailor شماره تلفن موقت به شما میدهد؟
خیر. Tmailor یک سرویس ایمیل فقط دریافتکننده است. شماره تلفن ارائه نمیدهد و نمیتواند پیامک یا کد صوتی دریافت کند. اگر یک سرویس قانونی به پیامک نیاز دارد، از شمارهای استفاده کنید که خودتان کنترل میکنید و اجازه استفاده از آن را دارید، یا تصمیم بگیرید ادامه ندهید. Tmailor نمیتواند این مرحله را برای شما انجام دهد.
برای هر کد یا حسابی که اهمیت دارد، از وبسایتهای عمومی دریافت پیامک دوری کنید. این سایتها بهطور عمدی پیامهای دریافتی را روی صفحهای باز نمایش میدهند، بنابراین هر کسی میتواند کدی را که برای شما فرستاده شده بخواند. پژوهشگرانی که به مدت یک سال ۲۹ درگاه عمومی پیامک را رصد کردند (مورنو و همکاران، «کد شما ۰۰۰۰ است»، ۲۰۲۳)، بیش از ۷۰ میلیون پیام ارسالشده به ۱۷,۱۴۱ شماره را جمعآوری کردند. شمارههای استفادهشده مجدد ریسک دومی هم دارند. مطالعهای در پرینستون درباره بازیافت شماره در دو اپراتور آمریکایی (کوین لی و آروین نارایانان، eCrime 2021) نشان داد که ۲۱۵ شماره از ۲۵۹ شماره در دسترسِ نمونهبرداریشده بازیافتی بودند و در معرض حداقل یک حمله قرار داشتند. این مطالعه همچنین نشان داد ۱۷۱ شماره از ۲۵۹ شماره از طریق بازیابی رمز عبور در شش وبسایت محبوب در معرض تصاحب حساب قرار داشتند و ۱۹ شماره از ۲۰۰ شماره بازیافتی هنوز ظرف یک هفته پیامهای حساس امنیتی مانند کدهای عبور دریافت میکردند.
جایگاه ایمیل موقت
ایمیل موقت برای کدهای ایمیلی در ثبتنامهای کمریسک مناسب است: یک انجمن، یک خبرنامه، یک دانلود یکباره یا نسخه آزمایشی محصولی که ممکن است نگه ندارید. برای حسابی که قصد دارید نگه دارید، از یک ایمیل بلندمدت استفاده کنید و پس از راهاندازی حساب، یک اپلیکیشن احراز هویت یا کلید عبور را فعال کنید. کد هر کانالی که باشد، آن را به کسی که با شما تماس میگیرد و درخواستش میکند ندهید. کد را فقط در همان سرویس یا اپلیکیشنی وارد کنید که تأیید را در آن شروع کردهاید.
چه زمانی تحویل OTP معمولاً کار میکند
تحویل به ایمیل موقت زمانی کار میکند که سه چیز با هم جور باشد: سرویس کد را از طریق ایمیل بفرستد، آدرسهای موقت را بپذیرد و سرور گیرنده فعال باشد و پیام را بهسرعت دریافت کند. سیاستها از سایتی به سایت دیگر بسیار متفاوت است، بنابراین تنها نشانه قابل اعتماد این است که سایت با آدرس شما چه میکند.
استخر بزرگ دامنه چه کاری انجام میدهد و چه کاری نمیکند
Tmailor آدرسهایی در بیش از ۵۰۰ دامنه ارائه میدهد که به شما امکان انتخاب آدرس موقت را میدهد. این موضوع تضمینی برای تحویل نیست و سیاست سایت درباره ایمیل موقت را تغییر نمیدهد. اگر سایتی آدرس را رد کرد، به آن تصمیم احترام بگذارید و به جای امتحان کردن آدرسهای موقت بیشتر، از ایمیل بلندمدتی که خودتان کنترل میکنید استفاده کنید.
عامل سرعت
کدهای OTP به زمان حساس هستند، پس سمت گیرنده هم اهمیت دارد. Tmailor ایمیلهای ورودی را از طریق سرورهای MX گوگل دریافت میکند، بنابراین فرستندهها پیام را به مسیری پرکاربرد تحویل میدهند و تلاشهای مجدد معمول طبق طراحی انجام میشود. این توضیح مکانیزم است، نه تضمین سرعت؛ پیشینه در که چرا Tmailor از سرورهای گوگل برای ایمیل های ورودی استفاده می کند. هیچ صندوق ورودی نمی تواند پیامی را که فرستنده هنوز ارسال نکرده دریافت کند.
چرا کدهای OTP شکست میخورند
وقتی یک OTP به صندوق ورودی یکبارمصرف نمیرسد، علت معمولاً در یکی از سه دسته قرار میگیرد. هر دسته به واکنش متفاوتی نیاز دارد، پس بهتر است پیش از تلاش دوباره بدانید با کدامیک روبهرو هستید. اگر ایمیل موقت شما اصلاً ایمیلی دریافت نمیکند، ابتدا بررسی کنید که آیا همه پیامها گم شدهاند یا فقط کد یک سایت نمیرسد. نرسیدن یک کد معمولاً به فرستنده، سیاست آدرس آن یا کانال تحویل مربوط میشود؛ اما وقتی هیچ پیامی از چند فرستنده نامرتبط نمیرسد، مشکل در صندوق ورودی یا سرویس دریافتکننده است.
سایت آدرسهای موقت را رد میکند
برخی سرویسها ثبتنامها را با فهرستهای داخلی یا شخص ثالث دامنههای موقت بررسی میکنند. ممکن است هنگام ثبتنام آدرس را با خطا رد کنند یا فرم را بپذیرند و هرگز کد را ارسال نکنند. در هر صورت، این را تصمیم سایت در نظر بگیرید و برای آن حساب از ایمیلی بلندمدت که خودتان کنترل میکنید استفاده کنید. راهنمای ما درباره اینکه چرا وب سایت ها دامنه های یکبار مصرف را رد توضیح میدهد که این فیلترینگ چگونه کار میکند.
کد با تأخیر میرسد یا هرگز ارسال نمیشود
فرستندهها پیامها را در صف قرار میدهند و سرعت ارسال را محدود میکنند و برخی پیش از ارسال بررسیهای ضد سوءاستفاده انجام میدهند. سرور گیرنده نیز ممکن است اولین تلاش را به تعویق بیندازد؛ تکنیکی ضد هرزنامه به نام greylisting که باعث میشود کد تنها پس از تلاش دوباره سرور ایمیل فرستنده برسد. فشردن مکرر «resend» میتواند دوره انتظار (cooldown) را فعال کند و کد جدید اغلب کد قبلی را باطل میکند. تأخیر کوتاه در صندوق ورودیای که باز میماند بیضرر است، اما میتواند از شمارش معکوس ۱۰ دقیقهای بیشتر طول بکشد.
کد به جای دیگری رفته است
ممکن است کد به آدرسی متفاوت از آدرسی که شما میپایید رفته باشد، به ایمیلی که از قبل برای یک حساب موجود ثبت شده، یا به کانال کاملاً دیگری مانند پیامک یا اعلان اپلیکیشن. همچنین ممکن است کد پس از آن برسد که صندوق ورودی زماندار به آدرس جدیدی تغییر کرده است. برای راهنمای علتبهعلت همراه با نکات مربوط به هر پلتفرم، راهنمای ۱۲ دلیل عدم رسیدن ایمیل OTP را ببینید.
قابلیت اطمینان OTP بر اساس نوع صندوق ورودی
افشا: Tmailor این وبلاگ را منتشر میکند و Tmailor نمونه صندوق ورودی قابل استفاده مجدد در مقایسه زیر است. محدودیتهای آن هم صدق میکند: فقط دریافت میکند، پیامها حدود ۲۴ ساعت پس از رسیدن قابل مشاهده میمانند، توکن دسترسی گمشده برای آدرس مهمان قابل بازیابی نیست و برخی سایتها دامنههای موقت را کاملاً رد میکنند.
همه سرویسهای ایمیل موقت برای تأیید یکسان عمل نمیکنند. عوامل تعیینکننده این است که چقدر میتوانید صندوق ورودی را بخوانید و آیا میتوانید بعداً به همان آدرس بازگردید. اگر صندوق ورودی زماندار سریع میخواهید، ایمیل ۱۰ دقیقه Tmailor با شمارش معکوس ۱۰ دقیقهای شروع میشود که میتوانید آن را تا ۶۰ دقیقه باقیمانده تمدید کنید. برای انتخاب رتبهبندیشده بر اساس نیاز، تجزیهوتحلیل ایمیل موقت برای را ببینید.
| مدل صندوق ورودی | چه مدت میتوانید آن را بخوانید | آیا میتوانید بعداً بازگردید؟ | تناسب با OTP | مناسب برای |
|---|---|---|---|---|
| صندوق ورودی زماندار (ایمیل ۱۰ دقیقهای) | یک شمارش معکوس، معمولاً ۱۰ دقیقه؛ در Tmailor میتوان آن را تا ۶۰ دقیقه باقیمانده تمدید کرد | معمولاً نه؛ در Tmailor، یک آدرس اخیر تا زمانی که هنوز در دسترس است در History همان دستگاه میماند | برای کدهای فوری مناسب است؛ اگر تحویل به تأخیر بیفتد، پرخطر است | خواندنهای یکبارهای که هرگز دوباره سراغشان نمیروید |
| صندوق ورودی قابل استفاده مجدد (Tmailor) | هر پیام حدود ۲۴ ساعت پس از رسیدن قابل مشاهده میماند | بله، روی هر دستگاهی، با توکن دسترسی ذخیرهشده | مناسب زمانی که سایت آدرس را میپذیرد؛ تأخیرها و کدهای بعدی را پوشش میدهد | ثبتنامهایی که ممکن است دوباره به آنها نیاز داشته باشید، جریانهای چندمرحلهای |
| صندوق ورودی مشترک عمومی | بسته به ارائهدهنده متفاوت است | هر کسی که آدرس را بداند میتواند آن را باز کند | معمولاً رد میشود و کد برای دیگران قابل مشاهده است | فقط برای آزمونهای کماهمیت و موقت |
مدت اعتبار کدهای OTP چقدر است
تاریخ انقضا را سرویس ارسالکننده تعیین میکند، نه ارائهدهنده ایمیل شما. کدهای ورود و ثبتنام معمولاً فقط چند دقیقه دوام دارند، در حالی که لینکهای تأیید ایمیل و کدهای بازیابی ممکن است بیشتر دوام بیاورند؛ صفحه یا خود ایمیل معمولاً مدت زمان را نشان میدهد. NIST الزام میکند که احراز هویت خارج از باند مطابق استاندارد آن ظرف ۱۰ دقیقه کامل شود، اما این قاعده فقط شامل مراحل ورودی میشود که با استانداردش مطابقت دارند، نه همه کدهای ارسالی با ایمیل. شمارش معکوس روی صفحه را حد واقعی در نظر بگیرید.
عمر کد و عمر پیام دو ساعت متفاوتاند. در Tmailor، پیام حدود ۲۴ ساعت پس از رسیدن قابل مشاهده میماند، در حالی که کد داخل آن ممکن است ظرف چند دقیقه منقضی شود. راهنمای ما درباره مدت زمان ماندگاری نامه های موقت، حفظ پیام را از استفاده مجدد از آدرس جدا می کند.
چکلیست رفع مشکل وقتی OTP نمیرسد
پیش از آنکه تصور کنید مشکل از ایمیل موقت است، این بررسیها را به ترتیب انجام دهید:
- صبر کنید تا تایمر تمام شود، سپس یک بار دوباره ارسال کنید. فقط از جدیدترین کدی که میرسد استفاده کنید.
- آدرس و کانال را تأیید کنید. تأیید کنید که آدرس روی صفحه تأیید با صندوق ورودیای که مشاهده میکنید مطابقت دارد و بررسی کنید که سرویس کد را از طریق پیامک، اعلان اپلیکیشن یا ایمیل قدیمیتری که در پرونده دارد ارسال کرده است یا نه.
- صندوق ورودی را باز نگه دارید. صندوق ورودی Tmailor یک فهرست واحد است و پوشه اسپم ندارد، پس جای دیگری برای جستجو وجود ندارد. اگر زمانبندی نامشخص است، با یک آدرس ایمیل موقت قابل استفاده شروع کنید و توکن دسترسی آن را ذخیره کنید.
- به رد شدن احترام بگذارید. اگر سایت آدرس را رد میکند یا هرگز کدی به آن نمیفرستد، برای آن حساب از یک ایمیل بلندمدت که خودتان کنترل میکنید استفاده کنید. امتحان کردن آدرسهای پیاپی خلاف سیاست سایت است و حساب را در معرض خطر قرار میدهد.
مرکز عیبیابی که در بالا زیر «کد به جای دیگری رفت» لینک شده، هر علت را بهتفصیل پوشش میدهد، از جمله Steam، Epic Games، Discord، Binance، Instagram و X.
صندوق ورودی زماندار در برابر قابل استفاده مجدد: برای OTP کدام را انتخاب کنیم
از صندوق ورودی زماندار فقط زمانی استفاده کنید که به یک کد فوری نیاز دارید و قصد ندارید حساب را نگه دارید. وقتی ممکن است سرویس بعداً تأیید، هشدارهای امنیتی یا پیامهای بازنشانی رمز عبور بفرستد، از آدرس قابل استفاده مجدد استفاده کنید. توکن دسترسی را بهصورت امن ذخیره کنید: هر کسی که آن را داشته باشد میتواند صندوق ورودی را باز کند و پشتیبانی نمیتواند توکن دسترسی گمشده یک آدرس مهمان را بازیابی کند. اگر یک حساب رایگان Tmailor بسازید، آدرسهایی که هنگام ورود ایجاد میکنید در آن ذخیره میشوند و میتوانید آنها را از Created Emails بدون توکن باز کنید.
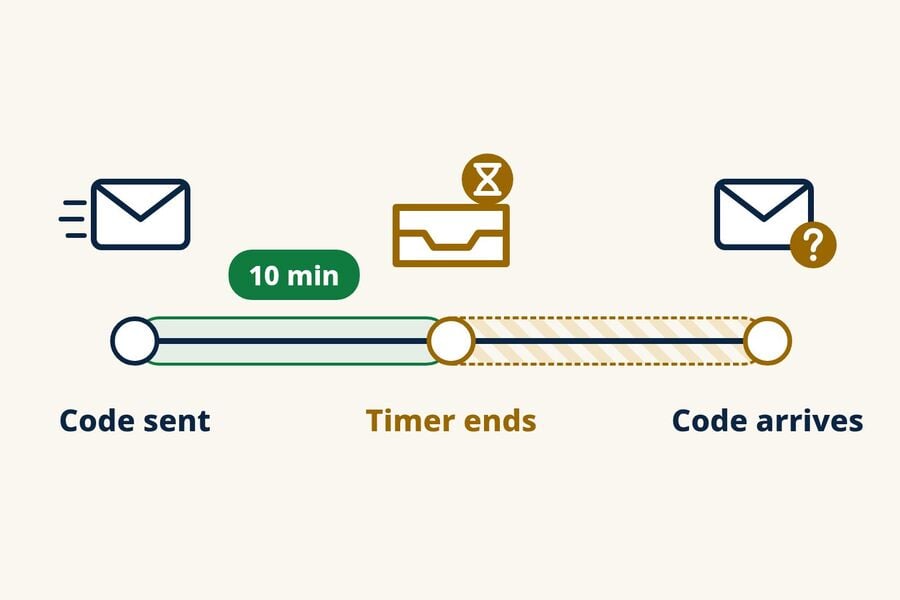
در Tmailor، رسیدن به پایان شمارش معکوس صفحه را به آدرس جدیدی میبرد؛ این کار آدرس قبلی را فوراً ناپدید نمیکند. آدرس قبلی در History همان دستگاه ذخیره میشود و تا زمانی که هنوز در دسترس است میتوان آن را دوباره باز کرد، و توکن دسترسی آن به شما اجازه میدهد آن را روی دستگاه دیگری باز کنید. پیامهایی که میرسند حدود ۲۴ ساعت قابل مشاهده میمانند.
برای مقایسه مستقیم درباره مسئله زمانبندی، به موقت در مقابل ایمیل ۱۰ دقیقه ای برای OTP مراجعه کنید. مبادلات امنیتی و حریم خصوصی میان این دو مدل در صندوق ورودی قابل استفاده مجدد در مقابل صندوق های ورودی کوتاه مدت راهنما پوشش داده شده است.
تأیید چندمرحلهای
برخی پلتفرمها ابتدا ایمیل تأیید، سپس یک OTP جداگانه و بعد پیام راهاندازی ارسال میکنند. با شمارش معکوس کوتاه، ممکن است پیام اول را دریافت کنید اما OTPای را که چند دقیقه بعد میرسد از دست بدهید. یک آدرس قابل استفاده مجدد تا زمانی که بتوانید آن را دوباره باز کنید، پیامهای جدید دریافت میکند.
بازتأیید و هشدارهای امنیتی
پلتفرمهای اجتماعی و SaaS اغلب هنگام ورود از دستگاه جدید دوباره تأیید هویت میکنند. اگر آدرس ثبتنام اولیهتان دیگر در دسترس نباشد، نمیتوانید این بررسی را کامل کنید و ممکن است دسترسی خود را از دست بدهید. یک آدرس قابل بازیابی این مسیر را در دسترس نگه میدارد.
شبکه ایمنی بازنشانی رمز عبور
ایمیل بازنشانی رمز عبور به آدرسی ارسال میشود که با آن ثبتنام کردهاید. ممکن است یک آدرس زماندار تا آن زمان از بین رفته باشد. یک آدرس قابل استفاده مجدد که با access token آن را دوباره باز میکنید، همچنان میتواند ایمیل بازنشانی جدیدی دریافت کند که حدود ۲۴ ساعت قابل مشاهده میماند.
قاعده ساده
اگر پاسخ شما به هر یک از این دو پرسش «شاید» یا «بله» است، از یک آدرس قابل استفاده مجدد استفاده کنید: (۱) آیا بعد از چند دقیقه آینده دوباره به این آدرس نیاز خواهم داشت؟ (۲) آیا میخواهم این حساب را نگه دارم؟ برای دانلودهای یکباره، پیشنمایش خبرنامهها و تستهای سریع محصول، یک صندوق ورودی زماندار کافی است.
OTP در پلتفرمهای خاص
از نظر فنی، تحویل ایمیل در همهجا یکسان عمل میکند، اما سایتها در پذیرش آدرسهای موقت و در کانالی که برای کدها استفاده میکنند با هم تفاوت دارند. راهنمای ما درباره ثبت نام در شبکه های اجتماعی این جریانها را پوشش میدهد؛ اگر پلتفرمی آدرس را رد کرد، برای آن حساب از یک ایمیل بلندمدت استفاده کنید. ابزارهای هوش مصنوعی کدهای ورود مخصوص خود را دارند؛ راهنمای ثبت نام و کد ورود ChatGPT این مورد را پوشش میدهد. برای اینکه از پیش بررسی کنید کجا احتمالاً آدرس موقت رد میشود، به کدام سایت ها ایمیل موقت را قبول مراجعه کنید.
برای چه مواردی نباید از OTP ایمیل موقت استفاده کرد
ایمیل موقت برای ثبتنامهایی با ملاحظات حریم خصوصی و حسابهای کمریسک ساخته شده است، نه برای چیزی که به بازیابی آن نیاز دارید. از آن برای بانکداری، پرداختها، خدمات دولتی، مراقبتهای بهداشتی یا هر حساب اصلی مرتبط با هویت خود استفاده نکنید. حتی اگر کدی برسد، از دست دادن دسترسی به صندوق پستی میتواند هشدارها، بازیابی و تأییدهای بعدی را مسدود کند و این سرویسها ممکن است بر اساس سیاستهای خود آدرسهای موقت را رد کنند. برای نگاهی گستردهتر به جایگاه صندوقهای ورودی موقت، به آیا ایمیل های موقت ایمن هستند یا مراجعه کنید. این محدودیتی است که باید به آن احترام گذاشت، نه مانعی برای دور زدن.
تست OTP برای تیمهای تضمین کیفیت و توسعه
تیمهایی که جریانهای ثبتنام خود را با صندوقهای ورودی موقت آزمایش میکنند، در مقیاس بزرگ با مشکلات OTP روبهرو میشوند: سیل درخواستهای ارسال مجدد، مشخص نبودن مسئولیت خطاها و کدهایی که پس از عبور از یک مرحله آزمایشی میرسند. راهحلها رویهای هستند: با بیش از یک آدرس تست کنید، تعداد تلاشهای ارسال مجدد را محدود کنید و زمان رسیدن اولین OTP را بهعنوان یک معیار پیگیری کنید تا رگرسیونها آشکار شوند. یک چک لیست ریسک OTP آماده برای تیم آماده، پروتکل کامل را شرح میدهد. برای اجراهای خودکار، API ایمیل موقت Tmailor آدرسهای فقطدریافتی ایجاد میکند، پیامهای جدید را فهرست میکند و کد یکبارمصرفی را که پیدا میکند (بهصورت بهترین تلاش) استخراج میکند، با SDKهایی برای Python، Node.js و PHP و یک سرور MCP برای عاملهای هوش مصنوعی.
پرسشهای متداول
آیا ایمیل موقت میتواند کدهای پیامکی دریافت کند یا شماره تلفن در اختیارم بگذارد؟
خیر. ایمیل موقت فقط ایمیل دریافت میکند و Tmailor شماره تلفن ارائه نمیدهد. اگر سرویسی به پیامک نیاز دارد، از شمارهای استفاده کنید که خودتان کنترل میکنید و اجازه استفاده از آن را دارید، یا تصمیم بگیرید که ادامه ندهید. از سایتهای عمومی دریافت پیامک دوری کنید، زیرا هر کسی میتواند کدهایی را که نمایش میدهند بخواند.
چرا OTP من به ایمیل معمولیام میرسد اما به ایمیل موقت نه؟
ممکن است سایت آدرسهای موقت را رد کند یا بیسروصدا از آنها صرفنظر کند، اما دلایل دیگری هم ممکن است: اشتباه تایپی در آدرس، ارسال کد به ایمیلی که از قبل در پرونده ثبت شده، یا تحویل کندتر به آن صندوق ورودی. ابتدا آدرس و کانال را بررسی کنید. اگر سایت به آدرسهای موقت ارسال نمیکند، برای آن حساب از ایمیل معمولی خود استفاده کنید.
آیا استفاده از ایمیل موقت برای OTP ایمن است؟
برای ثبتنامهای کمریسک که به بازیابی بلندمدت نیاز ندارید، مانند انجمنها، خبرنامهها، دانلودهای یکباره و تستهای سریع محصول، ایمن است. برای بانکداری، خدمات دولتی، مراقبتهای بهداشتی یا هر حسابی که به هویت شما مرتبط باشد مناسب نیست، زیرا برای بازیابی آن حسابها به صندوق پستیای نیاز دارید که سالها کنترلش در اختیار شما باشد.
آیا میتوانم از OTP ایمیل موقت برای خدمات بانکی یا مالی استفاده کنم؟
خیر. از ایمیل موقت برای حسابهای بانکی یا مالی استفاده نکنید. حتی اگر کدی برسد، از دست دادن دسترسی به صندوق پستی میتواند هشدارها، بازیابی یا تأییدهای بعدی را مسدود کند و سرویس ممکن است بر اساس سیاستهای خود آدرسهای موقت را رد کند.
کد OTP معمولاً چقدر معتبر میماند؟
این بستگی به سرویس و نوع اقدام دارد. کدهای ورود و ثبتنام را چند دقیقهای در نظر بگیرید، مگر اینکه صفحه تایمر نشان دهد؛ لینکهای تأیید ایمیل و کدهای بازیابی ممکن است بیشتر دوام بیاورند. تاریخ انقضا را سرویس ارسالکننده تعیین میکند، نه ارائهدهنده ایمیل شما.
اگر OTP بعد از منقضی شدن صندوق ورودی ۱۰ دقیقهای من برسد، چه کار کنم؟
در Tmailor، با پایان شمارش معکوس صفحه به آدرس جدیدی میرود، اما آدرس قبلی تا زمانی که هنوز در دسترس است در تاریخچه همان دستگاه باقی میماند. همچنین میتوانید پیش از پایان شمارش معکوس، تا ۶۰ دقیقه باقیمانده، زمان اضافه کنید. اگر ممکن است بعداً یا روی دستگاه دیگری به آدرس نیاز داشته باشید، access token آن را ذخیره کنید یا آدرس را در یک حساب رایگان Tmailor نگه دارید؛ access token گمشده برای آدرس مهمان قابل بازیابی نیست.
اگر اولین OTP نرسید، کلیک روی «ارسال مجدد کد» کمکی میکند؟
گاهی، اما فقط یک بار و فقط پس از پایان تایمر روی صفحه. ضربههای اضافی میتوانند دوره انتظار (cooldown) ایجاد کنند و هر درخواست جدید ممکن است کد قبلی را باطل کند. اگر سایت آدرسهای موقت را رد کند، ارسال مجدد چیزی را تغییر نمیدهد؛ برای آن حساب از یک ایمیل بلندمدت استفاده کنید.
آیا راهی هست که از قبل بفهمیم یک پلتفرم ایمیل موقت را مسدود میکند یا نه؟
گاهی. یک خطای صریح هنگام ثبتنام مانند «ایمیل موقت مجاز نیست» یا صفحات راهنمای خود سایت ممکن است به شما بگوید. فهرست سازگاری جهانی وجود ندارد و برخی سایتها فرم را میپذیرند اما هرگز کد را ارسال نمیکنند؛ بنابراین فهرستی از سایتهای شناختهشده که ایمیل موقت را مسدود میکنند، ابزاری برای برنامهریزی است، نه تضمین.
آیا میتوانم کدهای OTP را در اپلیکیشن موبایل ایمیل موقت دریافت کنم؟
بله. اپلیکیشنهای Android و iOS تیمیلور و همچنین ربات Telegram، ایمیل را همانطور که نسخه وب دریافت میکند دریافت میکنند. اگر کد به آدرس برسد، در صندوق ورودی موبایل ظاهر میشود. برای باز کردن همان آدرس روی دستگاه دیگر، از access token آن استفاده کنید.
کدام ایمیل موقت برای OTP قابل اعتمادتر است؟
برای سایتهایی که ایمیل موقت را میپذیرند، مطمئنترین گزینه صندوق ورودیای است که بهاندازه کافی باز بماند تا کد تأخیری برسد و بعداً بتوانید آن را دوباره باز کنید؛ مانند آدرسی قابل استفاده مجدد با access token ذخیرهشده. هیچ ارائهدهنده ایمیل موقتی نمیتواند سایتی را وادار کند آدرسی را بپذیرد که آن را رد میکند.
جمعبندی
از ایمیل موقت برای OTP فقط جایی استفاده کنید که مناسب است: ثبتنامهای کمریسک که کدها را از طریق ایمیل میفرستند و آدرسهای موقت را میپذیرند. صندوق ورودی را باز نگه دارید، یک بار دوباره ارسال کنید و اگر ممکن است دوباره به آدرس نیاز داشته باشید، access token را ذخیره کنید. اگر سایتی آدرس را رد کرد یا درخواست پیامک کرد، از ایمیل یا شماره تلفنی که خودتان کنترل میکنید استفاده کنید و حسابهای مهم را با اپلیکیشن احراز هویت یا passkey محافظت کنید. برای ثبتنامهای روزمره، میتوانید یک ایمیل موقت رایگان بسازید و در حین انتظار تب را باز نگه دارید.
Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.









