 Tmailor
آیا ایمیل موقت ایمن است؟ راهنمای عملی امنیت ایمیل موقت
ایمیل موقت میتواند اقدامی هوشمندانه برای حفظ حریم خصوصی باشد — اما تنها زمانی که آن را ابزار بدانید، نه گاوصندوق. در ادامه میبینید «ایمن» واقعاً چه معنایی دارد و ایمیل موقت کجا کمک میکند و کجا نتیجه معکوس میدهد.
دسترسی سریع
نکات کلیدی
ایمنی به مورد استفاده بستگی دارد: ایمیل موقت به حفظ حریم خصوصی کمک میکند، اما کانال بازیابی نیست.
آیا ایمیلهای موقت ایمن هستند؟ بله — برای ثبتنامهای کمریسک و کوتاهمدتی که هرگز بعداً به بازیابی حساب نیاز ندارید. آنها از همان لحظهای که مالکیت بلندمدت، بازنشانی رمز عبور یا اطلاعیههای حقوقی و مالی مطرح میشوند، ناایمن میشوند. ایمنی در اینجا به هماهنگ کردن ابزار با میزان ریسک مربوط است، نه به خود فناوری.
- بهطور کلی ایمن: ثبتنامهای یکباره، خبرنامهها، دورههای آزمایشی رایگان، تست اپلیکیشن و کدهای تأیید کمریسک — زمانی که به بازیابی بلندمدت نیاز ندارید.
- ناایمن: بانکداری، حسابهای اصلی و هر چیزی که به پول، هویت یا دسترسی بلندمدت گره خورده و به بازنشانی رمز عبور و اطلاعیههای حقوقی وابسته است.
- بزرگترین ریسک بازیابی است، نه هک: افراد دسترسی به حسابهایی را از دست میدهند که با صندوق ورودی موقتی ساختهاند که از آن زمان منقضی شده است.
- ایمیل موقت جلوی فیشینگ را نمیگیرد: این ابزار صندوق ورودی واقعی شما را از محدوده آسیب دور نگه میدارد، اما یک کلیک بیدقت همچنان یک کلیک بیدقت است.
- «ناشناس» به معنای «شکستناپذیر» نیست: یک آدرس موقت قرار گرفتن هویت در معرض خطر را کاهش میدهد، اما نام، شماره تلفن، اطلاعات پرداخت و دستگاه شما همچنان میتواند شما را شناسایی کند.
- طراحی ارائهدهنده اهمیت دارد: صندوق ورودی کنترلشده، حذف ردیابها و مجموعه دامنههای بزرگ، در مقایسه با یک صندوق پستی عمومی و قابل حدس، تفاوت واقعی ایجاد میکند.
- بهترین روش: از یک آدرس موقت برای کاهش قرار گرفتن در معرض خطر استفاده کنید، سپس برای هر حسابی که باید نگه دارید به یک صندوق ورودی واقعی ارتقا دهید.
معنای واقعی «ایمن» چیست
در امنیت، «ایمن» همیشه نسبی است و به مدل تهدید و هدف بستگی دارد.
«ایمن» در امنیت معنای واحدی ندارد — همیشه به این بستگی دارد که از چه چیزی و از چه کسی محافظت میکنید. وقتی مردم میپرسند آیا ایمیل موقت ایمن است، معمولاً یکی از سه پرسش را مطرح میکنند و ایمیل موقت به هر یک به شکلی متفاوت پاسخ میدهد. نام بردن از پرسش در ابتدا همان چیزی است که یک نگرانی مبهم را به تصمیمی روشن تبدیل میکند.
- حریم خصوصی و ایمنی: آیا میتوانم از به اشتراک گذاشتن ایمیل واقعیام با غریبهها پرهیز کنم و اسپم و پروفایلسازی را کاهش دهم؟
- ایمنی حساب: آیا اگر مشکلی پیش بیاید، بعداً میتوانم این حساب را بازیابی کنم؟
- ایمنی دستگاه: آیا باز کردن یک پیام مرا در معرض فیشینگ، بدافزار یا ردیابی قرار میدهد؟
یک آدرس ایمیل موقت بیشترین کمک را به حریم خصوصی و ایمنی میکند. همچنین زمانی که ارائهدهنده ردیابها را حذف میکند، به ایمنی دستگاه کمک میکند، به شرطی که بهداشت پایه در برابر فیشینگ را رعایت کنید. معمولاً در این موارد ضعیفتر است: ایمنی ضعیف تر است، چون دسترسی کوتاه مدت هدف اصلی است. وقتی بدانید به چه نوع امنیتی نیاز دارید، انتخاب صندوق ورودی مناسب آسان می شود.
نحوه کار ایمیل موقت
صندوقهای ورودی موقت برای سرعت و حداقل افشای هویت ساخته شدهاند، نه برای مالکیت بلندمدت.
یک سرویس ایمیل موقت بلافاصله یک آدرس کاری تولید می کند، بدون نیاز به ثبت سنتی. هر پیامی که به آن آدرس ارسال می شود، در یک صندوق ورودی موقت قرار می گیرد که برای مدت محدودی نگه داشته می شود. در tmailor.com، پیام های ورودی حدود ۲۴ ساعت باقی می مانند و سپس به طور خودکار حذف می شوند. خود آدرس می تواند بعدا از طریق توکن دسترسی دوباره استفاده شود، اما پیام ها باقی نمی مانند.
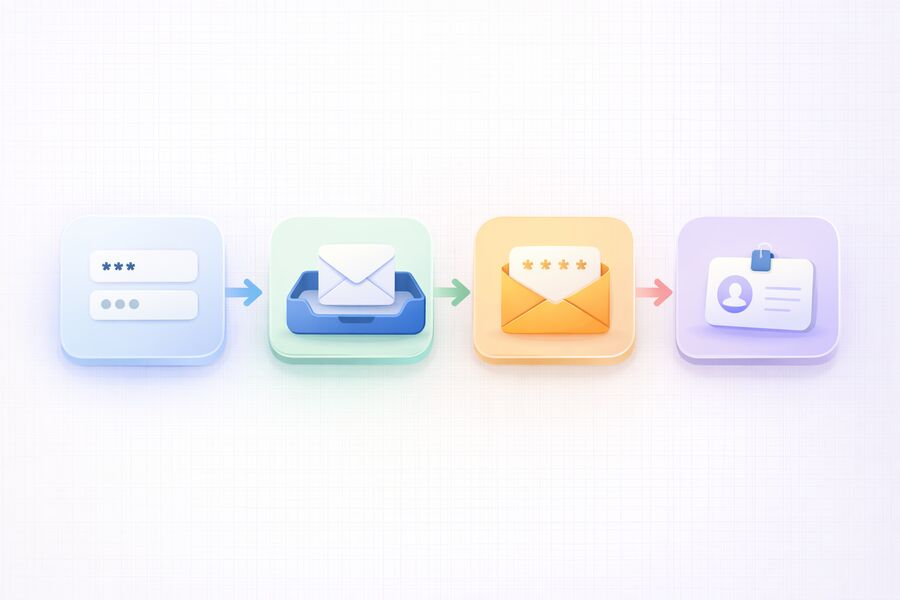
در tmailor.com، روند معمول به این صورت است:
- سایت را باز میکنید و یک آدرس آماده استفاده دریافت میکنید — بدون ثبتنام، بدون شماره تلفن.
- آن آدرس را در فرمی که ایمیل میخواهد میچسبانید.
- پیام تأیید را در صندوق ورودی موقت دریافت میکنید.
- ثبتنام را بدون افشای صندوق ورودی شخصی خود تکمیل میکنید.
Tmailor.com بر بستر زیرساخت Google-MX برای تحویل مطمئن پیامهای ورودی اجرا میشود و طبق طراحی فقط دریافتکننده است — نمیتوانید ارسال یا پاسخ دهید و پیوست نمیپذیرد. همین طراحی فقط-دریافت خودش یک ویژگی ایمنی است: چون صندوق ورودی نمیتواند ایمیل بفرستد و برای تبادل فایل ساخته نشده، بخشی از ریسکهای معمول ایمیل را که همراه حسابهای بلندمدت است حذف میکند. برای نگاهی عمیقتر به نحوه کار مسیریابی، آدرسهای catch-all و نمایش صندوق ورودی، به به یک توضیح دهنده فنی از ابتدا به انتها مراجعه کنید.
جاهایی که ایمیل موقت معمولاً امن است
میتوانید از ایمیل موقت استفاده کنید وقتی بدترین نتیجه، ناراحتی جزئی است نه از دست دادن دائمی.
ایمیل موقت زمانی انتخاب امنی است که حساب کمریسک باشد، بازه دسترسی کوتاه باشد و هدف شما کاهش هرزنامه و ریسک پروفایلسازی باشد. قاعده کلی ساده است: اگر بدترین پیامد از دست دادن صندوق ورودی، ناراحتی خفیف باشد نه از دست دادن دائمی، ایمیل موقت مناسب است. سناریوهای ایمن رایج شامل موارد زیر است.
- ثبتنام در خبرنامه و دانلود محتوا، جایی که فقط یک بار به لینک نیاز دارید.
- دورههای آزمایشی رایگان وقتی فقط به ایمیل خوشآمدگویی و یک کلیک تأیید نیاز دارید، نه بیشتر.
- تست اپلیکیشن و QA/UAT، جایی که به سرعت به صندوقهای ورودی زیادی نیاز دارید و نمیخواهید دادههای واقعی در سیستمهای تست باشد.
- ثبتنام در انجمنها برای حسابهای موقتی که به هویت شما گره نخوردهاند.
- کدهای تأیید یکبارمصرف کمریسک، جایی که از دست دادن دسترسی بعداً اهمیتی ندارد.
دور نگه داشتن صندوق ورودی اصلی از این پایگاههای داده کمارزش، دقیقاً همان روشی است که ایمیل موقت به شما کمک میکند صندوق ورودی تان را در طول زمان از هرزنامه پاک نگه دارید. هرچه آدرس واقعی شما در جاهای کمتری ظاهر شود، ردپای اسپم و پروفایلسازی بلندمدت شما کوچکتر میماند.
جایی که ایمیل موقت امن نیست
از یک صندوق ورودی موقت بهعنوان تکیهگاه هویت برای هر چیزی که توان از دست دادنش را ندارید استفاده نکنید.
ایمیل موقت از همان لحظهای که مالکیت بلندمدت، اطلاعیههای قانونی یا فرایندهای بازیابی مطرح میشوند ناامن میشود. صندوق ورودی موقت طوری طراحی شده که از بین برود، پس گره زدن یک حساب ماندگار به آن، یک شکست بازیابی در انتظار وقوع است. برای حسابهایی که بازگرداندن دسترسی به آنها برایتان دشوار است، از ایمیل موقت استفاده نکنید.
- بانکداری، رمزارز و پلتفرمهای پرداخت، جایی که بازیابی حساب و هشدارها حیاتی هستند.
- ورودهای اصلی برای محل کار یا مدرسه که بعداً باید هویت خود را اثبات کنید.
- حسابهای خرید پرارزش با روشهای پرداخت ذخیرهشده، بازپرداختها یا مکاتبات مربوط به بازپرداخت.
- حسابهای مرتبط با نام واقعی شما — خدمات دولتی، مراقبتهای بهداشتی، بیمه و مالیات.
- هر چیزی که ممکن است در یک اختلاف به آن نیاز پیدا کنید، مانند اطلاعیههای حقوقی، رسیدها یا تغییرات قرارداد.
اگر یک پلتفرم آنقدر مهم است که برای بازپسگیری دسترسی به آن تلاش میکنید، شایسته یک صندوق ورودی واقعی با احراز هویت قوی است. برای فهرست کامل این مرزها، ببینید ایمیل موقت چه کارهایی را به صورت ایمن انجام نمی دهد.
ریسکهای واقعی که باید در نظر بگیرید
بیشتر ریسک از رفتار کاربر و انتخابهای طراحی ارائهدهنده ناشی میشود، نه از خود مفهوم ایمیل موقت.
بیشتر ریسک ایمیل موقت از نحوه استفاده مردم و ساختار ارائهدهندگان ناشی میشود، نه از مفهوم ایمیل موقت. پنج ریسک تقریباً همه نتایج بد را توضیح میدهند و هر کدام دفاعی ساده دارند. درک آنها ایمیل موقت را از یک قمار به یک تصمیم کنترلشده تبدیل میکند.
ریسک ۱: از دست دادن دسترسی زمانی که به بهبودی نیاز دارید
بازنشانی رمز عبور، هشدارهای امنیتی و پیامهای «تأیید کنید که شما هستید» معمولاً دیرتر میرسند — اغلب مدتها پس از انقضای صندوق ورودی موقت. یک مثال رایج: کسی با یک آدرس موقت در یک مارکتپلیس ثبتنام میکند، سه هفته بعد کالایی میفروشد و سپس نمیتواند ایمیل تأیید پرداخت را دریافت کند، چون صندوق ورودی مدتهاست از بین رفته است. همین فاصله زمانی دلیل آن است که ایمیل موقت برای هیچ حسابی که قصد نگه داشتنش را دارید مناسب نیست. اگر بازیابی ممکن است مهم شود، از همان ابتدا از یک صندوق ورودی واقعی استفاده کنید.
ریسک ۲: مواجهه با صندوق ورودی عمومی
برخی خدمات موقت مانند صندوقهای پستی مشترک عمل میکنند، جایی که هر کسی آدرس را حدس بزند میتواند صندوق ورودی را بخواند. صندوقهای پستی عمومی برای یک خبرنامه دورانداختنی خوباند، اما برای کدهای تأیید خطرناک. همیشه ارائهدهندهای را ترجیح دهید که مانند صندوق ورودی تحت کنترل شما رفتار کند، نه مانند یک تابلوی اعلانات عمومی.
ریسک ۳: فیشینگ و لینک های مخرب
صندوق ورودی موقت جلوی فیشینگ را نمیگیرد. کلاهبرداران همچنان میتوانند ایمیلهای قانعکننده با لینکهای مخرب بفرستند و کلیک روی یکی از آنها در صندوق ورودی موقت هم به همان اندازه مضر است. دستاورد واقعی این است که صندوق ورودی شخصی شما بیرون از محدوده آسیب میماند — که یکی از دلایل استفاده از ایمیل موقت در سایت های غیرقابل اعتماد است — اما کلیکهای شما همچنان اهمیت دارند.
ریسک ۴: ردیابی پیکسل ها و اسکریپت های مخفی
ایمیلهای بازاریابی اغلب از تصاویر و اسکریپتهای ردیابی برای سنجش باز شدنها و پروفایلسازی رفتار استفاده میکنند. ایمیل موقت همچنان کمک میکند آدرس واقعی شما از پایگاههای داده کماعتماد دور بماند و آدرسی را که شروع به جذب ایمیلهای ناخواسته میکند بهراحتی کنار بگذارید. این همان روشی است که با آن میتوانید از خود در برابر که می توانید در برابر نقض داده محافظت کنید که پایگاههای داده بازاریابی را افشا میکنند، اما نباید فرض کنید هیچ ارائهدهندهای همه روشهای ردیابی را مسدود میکند، مگر اینکه آن کنترل را بهصورت عمومی مستند کرده باشد.
ریسک ۵: محدودیتهای تحویل و تأیید
برخی وبسایتها دامنههای موقت شناختهشده را کاملاً مسدود میکنند. کیفیت دامنه و چرخش آن بر پذیرش یک آدرس موقت تأثیر میگذارد، اما هیچ سرویسی همهٔ ثبتنامها را نمیپذیرد. وقتی فرمی یک آدرس موقت را رد میکند، اصرار نکنید — برای همان سرویس خاص از یک ایمیل واقعی استفاده کنید.
روشی ایمنتر برای استفاده از ایمیل موقت: چکلیست
ایمیل موقت را مانند یک سپر حریم خصوصی در نظر بگیرید: جدا نگهش دارید، عمرش را کوتاه نگه دارید و آگاهانه از آن استفاده کنید.
استفادهٔ ایمن از ایمیل موقت به یک روال کوتاه و تکرارشدنی خلاصه میشود که پیش از چسباندن آدرس موقت در هر فرمی اجرا میکنید. هدف این است که صندوقهای موقت را از هر چیز ماندگار جدا نگه دارید تا از دست رفتن یک صندوق هرگز به از دست رفتن حساب تبدیل نشود. هر بار این پنج مرحله را انجام دهید.
- ابتدا حساب را کمریسک ارزیابی کنید. اگر پول، هویت یا دسترسی بلندمدت در میان است، دست نگه دارید و بهجای آن از یک صندوق واقعی استفاده کنید.
- در از یک آدرس برای همهجا استفاده نکنید. استفادهٔ دوباره از یک آدرس موقت در سرویسهای نامرتبط، همان ردپای پروفایلی را که میخواستید از آن دوری کنید بازسازی میکند.
- هرگز روی لینکهای مشکوک کلیک نکنید. اگر پیامی فوری یا غیرعادی به نظر میرسد، بهجای اعتماد به لینک ایمیل، سرویس را مستقیماً در مرورگر خود باز کنید.
- فقط چیزهایی را که لازم دارید و بیدرنگ ذخیره کنید. اگر بعداً به رسید یا کدی نیاز دارید، همان لحظه آن را ثبت کنید، چون صندوق پاک میشود.
- حسابهایی را که تصمیم دارید نگه دارید، ارتقا دهید. با ایمیل موقت شروع کنید تا سرویسی را ارزیابی کنید، سپس ایمیل حساب را به آدرس اصلی خود تغییر دهید و احراز هویت قوی را فعال کنید.
اگر انتظار دارید عمدا به صندوق ورودی مراجعه کنید، tmailor.com به شما اجازه می دهد از طریق جریان کاری Access Token از آدرس ایمیل موقت استفاده مجدد کنید. این به بازدیدهای کنترل شده و کم ریسک کمک می کند — اما توکن ذخیره شده نباید جایگزین ایمیل بازیابی واقعی برای حساب های با ارزش بالا شود. اگر ترجیح می دهید خودتان توکن ها را ردیابی نکنید، یک حساب رایگان Tmailor بسازید: هر آدرسی که هنگام ورود ایجاد میکنید در حساب شما ذخیره میشود و پیامهای آن پس از حدود ۲۴ ساعت همچنان پاک میشوند.
آیا ایمیلهای موقت ایمن هستند؟ یک جدول تصمیمگیری سریع
با یک نگاه، سطح حساسیت حساب را با صندوق مناسب تطبیق دهید.
جدول زیر سناریوهای رایج را به یک حکم نگاشت میکند تا در چند ثانیه تصمیم بگیرید. الگو ثابت است: کارهای کوتاهمدت با نیاز کم به بازیابی برای ایمیل موقت ایمن هستند، در حالی که هر چیز ماندگار یا مرتبط با هویت شما به یک صندوق دائمی نیاز دارد.
| سناریو | ایمیل موقت ایمن است؟ | دلیل |
|---|---|---|
| خبرنامه / دانلود یکباره | بله | فقط یک بار به لینک نیاز دارید؛ بازیابی لازم نیست. |
| ارزیابی دورهٔ آزمایشی رایگان | بله | بازه کوتاه؛ اگر میخواهید از سرویس استفاده کنید، ایمیل را ارتقا دهید. |
| تست اپلیکیشن / QA/UAT | بله | ساخت سریع صندوقهای ورودی متعدد؛ هیچ داده واقعی در سیستمهای تست وجود ندارد. |
| کد تأیید کمریسک | معمولاً | اگر از دست دادن دسترسی در آینده اهمیتی نداشته باشد، مشکلی نیست. |
| پروفایل اجتماعی یا انجمنی که آن را نگه میدارید | پرخطر | تأیید مجدد بعداً میرسد؛ از دست دادن توکن یعنی از دست دادن حساب. |
| حساب خرید با اطلاعات پرداخت ذخیرهشده شده | نه | بازپرداخت ها، رسیدها و هشدارها نیاز به صندوق ورودی قابل اعتماد دارند. |
| بانکداری، رمزارز یا پلتفرم پرداخت | خیر | هشدارهای بازیابی و تقلب حیاتی هستند. |
| ورود به سامانههای دولتی، بهداشتی، مالیاتی یا کاری | خیر | به هویت قانونی و دسترسی بلندمدت شما گره خورده است. |
آیا استفاده از ایمیل موقت قانونی است؟
استفاده از ایمیل موقت معمولاً قانونی است؛ آنچه پیامد دارد، نحوه استفاده شما از هر ایمیل است.
ریسک قانونی یک آدرس ایمیل موقت از نحوه استفاده شما ناشی میشود، نه از خود نوع صندوق ورودی. صندوق ورودی موقت برای حفظ حریم خصوصی، کاهش هرزنامه و ارزیابی خدمات مشروع است، اما استفاده از هر ایمیلی برای کلاهبرداری، جعل هویت یا نقض قوانین یک پلتفرم همچنان میتواند پیامد داشته باشد. رعایت قوانین ثبتنام هر سایت شما را هم از نظر ایمنی و هم از نظر قانونی در مسیر درست نگه میدارد.
ناشناس بودن به معنای شکستناپذیر بودن نیست
آدرس موقت میزان افشای هویت را کاهش میدهد، اما تنها یک لایه از حریم خصوصی است.
آدرس موقت افشای هویت را کاهش میدهد، اما شما را ناشناس یا غیرقابل ردیابی نمیکند. ایمیل موقت ایمیل واقعی شما را از فرم ثبتنام پنهان میکند، اما نام، شماره تلفن، جزئیات پرداخت، آدرس IP و اثر انگشت دستگاه شما همچنان میتواند شما را شناسایی کند. اگر آدرس موقت را یک لایه حریم خصوصی بدانید — نه یک پوشش کامل — انتظارات شما واقعبینانه میماند.
برای بررسی صادقانه اینکه صندوق ورودی موقت دقیقاً چه چیزهایی را میتواند پنهان کند و چه چیزهایی را نمیتواند، به شرح ناشناس بودن ایمیل موقت مراجعه کنید. اگر هدف شما کاهش گسترده هرزنامه و پروفایلسازی است و نه ناشناس بودن، دیدگاه گستردهتر درباره ایمیل موقت و حریم خصوصی آنلاین نشان میدهد که آدرسهای موقت چگونه در یک چیدمان واقعبینانه حریم خصوصی جای میگیرند.
انتخاب رویکرد مناسب برای هر حساب
هوشمندانهترین راهبرد، ترکیبی است: آدرس موقت برای کاوش و صندوق ورودی اصلی برای مالکیت.
امنترین راهبرد بلندمدت، راهبردی ترکیبی است: آدرسهای موقت برای کاوش و یک صندوق ورودی اصلی اختصاصی برای هر چیزی که مالک آن هستید. تصمیمگیری برای هر حساب، بهجای اینکه برای همه چیز یک صندوق ورودی پیشفرض بگیرید، همان چیزی است که هم هرزنامه و هم قفلشدن حساب را کم نگه میدارد. وقتی فرمی ایمیل شما را میخواهد، از این قاعده ساده استفاده کنید.
- در حال بررسی یک سرویس جدید هستید؟ با یک آدرس موقت شروع کنید تا هرزنامه و پروفایلسازی کاهش یابد.
- میخواهید سرویس را بلندمدت نگه دارید؟ ایمیل حساب را به آدرس اصلی خود تغییر دهید و احراز هویت قوی را فعال کنید.
- نیاز به چند ثبتنام سریع دارید؟ از آدرسهای موقت استفاده کنید و آنها را بر اساس هدف تفکیک کنید.
برای بسیاری از افراد، بهترین ترکیب، ایمیل موقت برای آزمایشها و حسابهای بیاهمیت را با یک صندوق ورودی «واقعی» اختصاصی — نه قدیمیترین آدرس شخصیتان — برای خدمات مهم جفت میکند. ساختن این عادت با استراتژی صندوق ورودی ثانویه اختصاصی راهبرد آسانتر است. اگر میخواهید همان آدرس در ثبتنامهای کمریسک باقی بماند، پیش از تصمیم نهایی، مزایا و معایب صندوق ورودی قابل استفاده مجدد و کوتاه مدت را با هم مقایسه کنید.
چگونه بفهمیم یک ارائهدهنده ایمیل موقت قابل اعتماد است
ارائهدهندهای که انتخاب میکنید، امنیت واقعی هر صندوق ورودی موقت را تغییر میدهد.
امنیت یک صندوق ورودی موقت تا حد زیادی به این بستگی دارد که چه کسی آن را اداره میکند، چون یک ارائهدهنده ضعیف میتواند حریم خصوصیای را که میخواستید به دست آورید از بین ببرد. پیش از اینکه به هر سرویس ایمیل موقت تکیه کنید، آن را با چند نشانه عملی بسنجید. این بررسیها همان چیزی است که یک ابزار واقعی حریم خصوصی را از یک صندوق پستی عمومی پرخطر جدا میکند و در هر سرویسی که انتخاب کنید کاربرد دارند.
- کنترلشده، نه عمومی: آیا فقط شما میتوانید صندوق ورودی را ببینید، یا هر کسی که آدرس را حدس بزند میتواند آن را بخواند؟ همیشه دسترسی کنترلشده را ترجیح دهید.
- سیاست نگهداری شفاف: سرویس باید اعلام کند پیامها چه مدت نگهداری میشوند و تأیید کند که بهطور خودکار حذف میشوند، نه اینکه بهطور نامحدود روی سرور بمانند.
- محافظت در برابر ردیاب: پروکسی تصویر، پیکسلهای ردیابی را که ایمیلهای بازاریابی برای ثبت باز شدن به آنها تکیه میکنند مسدود میکند.
- تحویل ورودی قابل اعتماد: زیرساخت پستی تثبیتشده، مانند Google MX، احتمال رسیدن واقعی ایمیلهای تأیید را افزایش میدهد.
- انتخاب دامنه: استخر بزرگ و چرخشی دامنه، وقتی فرمی دامنههای موقت رایج را فیلتر میکند، شانس پذیرش را بهبود میبخشد.
- محدودیتهای صادقانه: یک ارائهدهنده قابل اعتماد به شما میگوید چه کاری نمیتواند انجام دهد — بدون پیوست، بدون تحویل تضمینی و نامناسب برای حسابهای حیاتی — بهجای اینکه وعدههای بیش از حد بدهد.
ارائهدهندهای که در این نشانهها امتیاز خوبی بگیرد، ریسک شما را کاهش میدهد؛ ارائهدهندهای که این کار را نکند میتواند بیسروصدا آن را افزایش دهد. این تمایز از هر ویژگی چشمگیر دیگری مهمتر است، چون ایمنی ویژگی کل مجموعه است، نه یک تیک روی صفحه فرود.
چرا tmailor.com میتواند انتخابی امنتر باشد
جزئیات ارائهدهنده مهم است: محدودیتهای مستند و قوانین بازیابی، نتایج ایمنی در دنیای واقعی را شکل میدهند.
افشا: Tmailor این سایت و این محصول را اداره می کند، بنابراین این بخش انتخاب ها و محدودیت های طراحی مستند Tmailor را توضیح می دهد، به جای ارائه رتبه بندی مستقل در سراسر بازار.
Tmailor.com فقط دریافتکننده است، پیامها را حدود ۲۴ ساعت نگه میدارد، بیش از ۵۰۰ مجموعه دامنه ارائه میدهد و اگر آدرس را ذخیره کرده باشید، اجازه میدهد بعداً با توکن دسترسی دوباره آن را باز کنید. این ویژگیها آن را برای ثبتنامهای کمریسک مفید میکنند، اما صندوق ورودی موقت را به کانال بازیابی خصوصی یا دائمی تبدیل نمیکنند: پیامهای قدیمی باقی نمیمانند و توکن دسترسی گمشده قابل بازیابی نیست مگر اینکه آدرس در حساب رایگان Tmailor شما ذخیره شده باشد، جایی که میتوانید آن را از طریق ایمیلهای ایجادشده باز کنید.
- طراحی فقط دریافتی: میتوانید OTP و لینکهای ثبتنام را بدون افشای صندوق ورودی اصلی خود دریافت کنید، اما نمیتوانید ایمیل خروجی ارسال کنید.
- استفاده مجدد از توکن دسترسی: اگر توکن را ذخیره کرده باشید و پیامها هنوز در بازه نگهداری باشند، میتوانید همان آدرس را بعداً باز کنید.
- نه یک گاوصندوق خصوصی: آدرسهای موقت با رمز عبور محافظت نمیشوند، پس هرگز از آنها برای رمزهای عبور، اسناد خصوصی یا هر حسابی که نمیتوانید از دست بدهید استفاده نکنید.
- مجموعه دامنه بزرگ: بیش از ۵۰۰ دامنه به شما انعطاف میدهد وقتی یک سایت یک دامنه موقت را رد میکند.
- دسترسی چندسکویی: از آن در مرورگر، با افزونه مرورگر Tmailor روی دسکتاپ، اندروید و iOS، یا از طریق ربات تلگرام استفاده کنید.
- محدودیتهای واضح: Tmailor قرار گرفتن در معرض خطر را برای ثبتنامهای کمریسک کاهش میدهد، اما جایگزین یک صندوق ورودی بازیابی بادوام نمیشود.
اگر تازه با ایمیل موقت آشنا شدهاید، میتوانید با یک آدرس ایمیل موقت رایگان شروع کنید و یک ثبتنام کمریسک امتحان کنید تا ببینید روند کار چگونه است، پیش از آنکه به آن تکیه کنید.
سؤالات متداول
این پاسخها بر نتایج عملی امنیتی تمرکز دارند، نه افسانههای بازاریابی.
آیا ایمیل موقت ایمن است؟
ایمیل موقت برای کارهای کمریسک و کوتاهمدتی که از دست دادن صندوق ورودی در آنها اهمیتی ندارد، ایمن است. برای بانکداری، هویت، اطلاعیههای حقوقی، حسابهای پرداخت ذخیرهشده یا هر چیزی که به بازنشانی رمز عبور در آینده بستگی دارد، ایمن نیست. آدرس را با میزان ریسک تطبیق دهید تا همچنان یک ابزار مفید برای حفظ حریم خصوصی باقی بماند.
آیا ایمیل موقت برای کدهای تأیید ایمن است؟
ایمیل موقت برای کدهای تأیید در ثبتنامهای کمریسک و کوتاهمدت ایمن است. برای هر چیزی که به پول، هویت یا دسترسی بلندمدت مربوط میشود، بهجای آن از صندوق ورودی اصلی استفاده کنید تا بازیابی حساب در صورت نیاز به بازنشانی رمز عبور یا هشدار امنیتی قابل اعتماد باقی بماند.
آیا ایمیل موقت میتواند جلوی فیشینگ را بگیرد؟
نه. ایمیل موقت صندوق ورودی واقعی شما را از پایگاههای داده ناشناس دور نگه میدارد که قرار گرفتن در معرض خطر را کاهش میدهد، اما اگر روی لینک مخرب کلیک کنید نمیتواند از فیشینگ جلوگیری کند. رفتار شما همچنان دفاع اصلی است: فرستندگان را تأیید کنید و سرویسها را مستقیماً در مرورگر خود باز کنید، نه از طریق لینکهای ایمیل.
آیا ایمیل موقت ناشناس است؟
ایمیل موقت افشای هویت را کاهش میدهد چون آدرس شخصی خود را به اشتراک نمیگذارید، اما کاملاً ناشناس نیست. نام، شماره تلفن، جزئیات پرداخت، آدرس IP و اثر انگشت دستگاه شما همچنان میتواند شما را شناسایی کند. آدرس موقت را یک لایه حریم خصوصی در نظر بگیرید، نه تضمینی برای ناشناس بودن.
بزرگترین ریسک استفاده از ایمیل موقت چیست؟
بازیابی حساب بزرگترین ریسک است. بسیاری از افراد از یک آدرس موقت برای حسابی استفاده میکنند که بعداً میخواهند نگه دارند، اما وقتی بازنشانی رمز عبور یا هشدار امنیتی پس از انقضای صندوق ورودی میرسد، قفل میشوند. فقط جایی از ایمیل موقت استفاده کنید که از دست دادن دسترسی اهمیتی نداشته باشد.
آیا خدمات صندوق ورودی عمومی ایمن هستند؟
خدمات صندوق ورودی عمومی برای هر چیز حساسی پرخطر هستند، چون هر کسی که آدرس را بداند یا حدس بزند میتواند صندوق ورودی را بخواند. این سرویسها برای یک خبرنامهٔ دورانداختنی قابل قبولاند، اما برای کدهای تأیید نه. سرویسی را ترجیح دهید که مثل صندوق ورودی تحت کنترل شما عمل کند، نه مثل یک تابلوی اعلانات عمومی.
آیا میتوانم از ایمیل موقت برای حسابهای خرید استفاده کنم؟
از ایمیل موقت برای کوپنهای یکبارمصرف یا گشتوگذار معمولی استفاده کنید، نه برای حسابهایی که سفارشها را نگه میدارند. اگر حساب بازپرداختها، رسیدها یا اطلاعات پرداخت ذخیرهشده را نگه میدارد، به ایمیل اصلی خود تغییر دهید تا بهطور مطمئن بهروزرسانیهای سفارش، پیامهای بازگشت وجه و مکاتبات مربوط به اختلاف دریافت کنید.
ایمیل موقت چقدر دوام میآورد؟
در tmailor.com، پیامهای ورودی حدود ۲۴ ساعت نگه داشته و سپس بهطور خودکار حذف میشوند. خود آدرس میتواند بعداً با یک توکن دسترسی دوباره باز شود، اما پیامهای قدیمی باقی نمیمانند. هر کد یا رسیدی که نیاز دارید را فوراً ذخیره کنید، چون صندوق ورودی طوری طراحی شده که پاک شود.
چرا برخی سایتها ایمیلهای موقت را مسدود میکنند؟
برخی سرویسها دامنههای موقت شناختهشده را مسدود میکنند تا سوءاستفاده و تقلب را کاهش دهند. وقتی ثبتنام یک آدرس موقت را رد میکند، سعی نکنید آن را به زور رد کنید — برای آن سرویس خاص از یک ایمیل واقعی استفاده کنید. مجموعهٔ بزرگ و چرخان دامنهها پذیرش را بهبود میبخشد، اما هیچ ارائهدهندهای در همهجا پذیرفته نمیشود.
آیا ایمیل ۱۰ دقیقهای از صندوق ورودی قابل استفادهٔ مجدد امنتر است؟
ایمیل ۱۰ دقیقهای مواجههٔ بلندمدت را کاهش میدهد اما خطر قفلشدن را افزایش میدهد، چون صندوق ورودی بهسرعت ناپدید میشود. صندوق ورودی مبتنی بر توکن که قابل استفادهٔ مجدد است برای جریانهای کاری کمریسک و جاری راحتتر است. هیچکدام بهطور مطلق امنتر نیستند؛ انتخاب امنتر بستگی دارد به اینکه آیا نیاز دارید دوباره به صندوق ورودی مراجعه کنید یا نه.
ایمنترین روش برای استفادهٔ روزمره از ایمیل موقت چیست؟
از ایمیل موقت بهعنوان یک لایهٔ محافظ برای دورههای آزمایشی و حسابهای دورانداختنی استفاده کنید، هر چیزی که نیاز دارید را فوراً ذخیره کنید و هر حسابی را که تصمیم گرفتید نگه دارید به ایمیل اصلی با احراز هویت قوی منتقل کنید. جدا نگه داشتن صندوقهای ورودی موقت از حسابهای بادوام، تنها عادتی است که از بیشتر مشکلات جلوگیری میکند.
آیا باز کردن پیام در ایمیل موقت میتواند دستگاه من را آلوده کند؟
صرفاً خواندن یک پیام ریسک پایینی دارد. tmailor.com ضمیمههای ورودی را حذف و تصاویر را پراکسی میکند، بنابراین دو بردار رایج — یک فایل مخرب و یک پیکسل ردیابی — در کار نیستند. این با ایمن بودن یکی نیست: خطر واقعی کلیک روی یک لینک مخرب یا وارد کردن اطلاعات ورود در یک صفحهٔ جعلی است و هیچ صندوق ورودی نمیتواند این را برای شما حذف کند. با هر لینک غیرمنتظره همانقدر احتیاط کنید که در صندوق ورودی اصلی خود میکنید.
منابع
این مراجع شامل راهنماییهای مربوط به ریسک هویت و فیشینگ از سوی نهادهای معتبر است.
- دستورالعملهای هویت دیجیتال NIST (سری SP 800-63)، NIST.gov
- کمیسیون تجارت فدرال: چگونه کلاهبرداریهای فیشینگ را شناسایی و از آنها دوری کنیم
- CISA: شناسایی و گزارش فیشینگ
نتیجهٔ نهایی
ایمیل موقت زمانی ایمن است که آگاهانه برای کارهای کمریسک استفاده شود و از جریانهای بازیابی بلندمدت دور نگه داشته شود.
ایمیل موقت بهطور پیشفرض «ناامن» نیست؛ تخصصی است. وقتی به حریم خصوصی و سرعت نیاز دارید، بهویژه برای ثبتنامهای یکباره، دورههای آزمایشی و تست، از آن استفاده کنید. وقتی به مالکیت بلندمدت حساب، بازیابی هویت یا هشدارهای حیاتی نیاز دارید، از آن دوری کنید. اگر با یک آدرس موقت مثل یک لایهٔ محافظ حریم خصوصی رفتار کنید نه یک خانهٔ دائمی، مزیت آن را میگیرید — هرزنامهٔ کمتر، پروفایلسازی کمتر، مواجههٔ کمتر — بدون پرداخت هزینهٔ پنهان قفلشدن در آینده.
تنها قاعدهای که شما را ایمن نگه میدارد بهراحتی به یاد میماند: صندوق ورودی را با میزان ریسک هماهنگ کنید. ریسک پایین و بازهٔ کوتاه یعنی ایمیل موقت؛ پول، هویت یا دسترسی بلندمدت یعنی یک صندوق ورودی واقعی با احراز هویت قوی. این تصمیم را یک بار برای هر حساب بگیرید تا ایمیل موقت به بخشی قابل اعتماد از جعبهابزار حریم خصوصی شما تبدیل شود، نه یک بار مسئولیت.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.









