بهترین ایمیل موقت برای OTP در سال ۲۰۲۶: چگونه یکی را انتخاب کنیم که واقعاً کدها را تحویل دهد
هیچ ایمیل موقت «بهترین» واحدی برای OTP وجود ندارد — فقط صندوق ورودیای که با کد مورد نیاز شما مطابقت دارد. این راهنما عواملی را رتبهبندی میکند که واقعاً تعیین میکنند آیا کد تأیید میرسد یا نه. بهترین ایمیل موقت برای OTP همان است که مدت نگهداری، دامنهها و استفاده مجدد آن با کدی که نیاز دارید مطابقت دارد.
دسترسی سریع
نکات کلیدی
پنجره نگهداری و امکان استفاده مجدد را با نوع کد هماهنگ کنید تا بیشتر پرسشهای «کدام ایمیل موقت برای OTP» خودبهخود پاسخ بگیرند.
- بهترین ایمیل موقت برای OTP به کاربرد بستگی دارد، نه به جدول رتبهبندی برندها — پنجره نگهداری صندوق ورودی و امکان استفاده مجدد از آدرس را با رفتار کد هماهنگ کنید.
- برای کدهایی که در چند ثانیه میرسند و فقط یک بار استفاده میشوند، یک صندوق ورودی کوتاهمدت ۱۰ دقیقهای کافی است.
- برای حسابهایی که بعداً دوباره واردشان میشوید، آدرسی قابل استفاده مجدد که با توکن Access بازیابی میشود مهمتر از سرعت محض است.
- قابلیت تحویل تعیین میکند که کد تأیید برسد یا نه — مجموعه بزرگ و چرخان دامنهها و زیرساخت MX گوگل مهمتر از هر نام تجاری است، هرچند پذیرش همچنان از سایتی به سایت دیگر متفاوت است.
- هیچ ایمیل موقتی همه OTPها را دریافت نمیکند: بانکها، خدمات دولتی و برخی پلتفرمها بهطور عمدی دامنههای موقت را مسدود میکنند.
- Tmailor رایگان است، نیازی به ثبتنام ندارد و فقط دریافت میکند، با بیش از ۵۰۰ دامنه، نگهداری پیام به مدت ۲۴ ساعت و استفاده مجدد از توکن Access در وب، Android، iOS و یک ربات Telegram.
پاسخ کوتاه به اینکه چه چیزی یک ایمیل موقت را برای OTP «بهترین» میکند
اول قابلیت تحویل و پنجره نگهداری را در نظر بگیرید و اعتبار برند را خیلی بعدتر.
بهترین ایمیل موقت برای OTP در سال ۲۰۲۶ سرویسی است که صندوق ورودیاش بهقدر کافی باز میماند تا کدهای تأخیری را بگیرد، از مجموعهای بزرگ و چرخان از دامنهها بهجای یک دامنه مشترک و شناختهشده استفاده میکند و اجازه میدهد وقتی سایت از شما میخواهد دوباره تأیید کنید به همان آدرس برگردید. سرعت کمترین اهمیت را دارد؛ قابلیت تحویل و استفاده مجدد بیشترین اهمیت را دارند. رابط کاربری پرزرقوبرق هرگز کدی تحویل نداده است.
این چارچوب اهمیت دارد چون «بهترین» به موقعیت بستگی دارد. تأیید یکباره یک خبرنامه و حساب شبکه اجتماعیای که سالها نگه میدارید نیازهای متضادی دارند، هرچند هر دو به شکل کد ششرقمی میرسند. پیش از مقایسه ابزارها، خوب است دقیقاً بدانید بدانید چه زمانی کدهای تأیید شکست — الگوهای شکست، نه نام برندها، مبنای همه توصیههای زیر هستند.
۵ معیاری که موفقیت OTP را تعیین میکنند
پنجره نگهداری، دامنهها، استفاده مجدد، دسترسی به پلتفرمها و صداقت درباره محدودیتها — به همین ترتیب.
پنج عامل پیشبینی میکنند که آیا یک ایمیل موقت OTP را دریافت میکند: پنجره نگهداری صندوق ورودی، تعداد دامنهها و چرخش آنها، استفاده مجدد از آدرس، دسترسی به پلتفرمها و صداقت ارائهدهنده درباره اینکه به کدام سایتها نمیتواند خدمت بدهد. آشنایی با برند در این فهرست جایی ندارد. هر سرویس ایمیل موقت را با این پنج معیار بسنجید و انتخاب درست برای کد خاص شما آشکار میشود.
برای دیدن اینکه این معیارها چگونه با هم ترکیب میشوند، دو ثبتنام را تصور کنید. یک وبینار رایگان که کد را فوراً ایمیل میکند فقط به اندازهای پنجره نگهداری نیاز دارد که یک بار کد خوانده شود، پس تقریباً هر رویکردی جواب میدهد. یک حساب استریم که روی دستگاه جدید دوباره تأیید میکنید به استفاده مجدد از آدرس و پوشش گسترده دامنهها بسیار بیشتر از سرعت نیاز دارد، چون کد دوم ممکن است هفتهها بعد از فرستندهای برسد که ایمیلهای موقت را فیلتر میکند. همین پنج عامل با وزنهای متفاوت به ابزارهای متفاوتی اشاره میکنند — به همین دلیل یک پاسخ واحد به «بهترین ایمیل موقت برای OTP» بهندرت برای همه خوانندگان مناسب است.
پنجره نگهداری صندوق ورودی
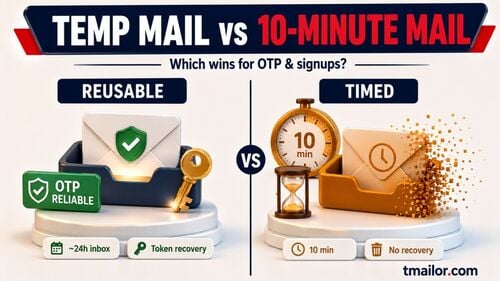
پنجره نگهداری صندوق ورودی تعیین میکند که آیا کد تأخیری بهقدر کافی میماند تا خوانده شود. صندوق ورودی ۱۰ دقیقهای ممکن است به دلیل greylisting یک OTP را از دست بدهد؛ در این حالت سرور گیرنده نخستین تلاش تحویل را به تعویق میاندازد و فرستنده چند دقیقه بعد دوباره تلاش میکند. پنجره نگهداری ۲۴ ساعته، مانند پنجره Tmailor، به کدهای کند فرصت رسیدن میدهد. greylisting اینجا اهمیت دارد چون فرستندههای معتبر ظرف چند دقیقه دوباره تلاش میکنند، اما کدی که از پنجره انقضای معمول پنج تا ده دقیقهای عبور کرده باشد، وقتی به صندوق ورودی کوتاهمدت برسد دیگر بیفایده است. تعادل میان تایمر کوتاه و پنجره بلندتر در این صندوق ورودی ۱۰ دقیقه ای برای مقایسه کدها توضیح داده شده است.
تعداد دامنهها و چرخش آنها
تعداد دامنهها و چرخش آنها تعیین میکند که فرم ثبتنام هر چند وقت یک بار آدرس را یکسره رد کند. بسیاری از سرویسها فهرستهای مسدودسازی از دامنههای موقت شناختهشده نگه میدارند، پس ارائهدهندهای که فقط یک دامنه مشترک دارد بهسرعت فیلتر میشود. مولد تصادفی Tmailor از مجموعهای بزرگ و چرخان از بیش از ۵۰۰ دامنه استفاده میکند — در هر لحظه فقط بخشی از آنها آدرس صادر میکنند و فهرست فعال عمداً منتشر نمیشود، بنابراین بهسادگی نمیتوان آن را در فهرست مسدودسازی کپی کرد. سازوکار اینکه چرا این روش کار میکند در این راهنمای چرخش حوزه پوشش داده شده است.
استفاده مجدد از آدرس با توکن Access.
استفاده مجدد از آدرس هر زمان اهمیت پیدا میکند که سایتی هفتهها بعد کد دومی بفرستد. صندوقهای ورودی موقت با انقضا از بین میروند، پس درخواست آینده «تأیید کنید که خودتان هستید» جایی برای رسیدن ندارد. Tmailor توکن Access را کلید بازیابی میداند که همان صندوق ورودی را بازمیگرداند و حساب را بدون گره زدن آن به ایمیل شخصیتان در دسترس نگه میدارد.
دسترسی به پلتفرمها
دسترسی به پلتفرمها تعیین میکند کد را کجا میتوانید بخوانید. ثبتنامهایی که با موبایل انجام میشوند اغلب نیاز دارند OTP روی گوشی دیده شود، نه فقط در تب دسکتاپ. Tmailor روی وب، Android، iOS و یک ربات Telegram اجرا میشود، پس کد را میتوان روی همان دستگاهی خواند که با آن ثبتنام کردهاید. روی دسکتاپ، افزونه مرورگر Tmailor نیز ایمیلهای جدید را همراه با فرستنده و موضوع از نوار ابزار فهرست میکند و پیام کامل در وبسایت باز میشود.
صداقت درباره محدودیتها
صداقت درباره محدودیتها خود یک نشانه کیفیت است. ارائهدهندهای که آشکارا اعلام میکند بانکها و درگاههای دولتی ایمیل موقت را رد میکنند، قابلاعتمادتر از کسی است که وعده دریافت کد «از هر سایتی» را میدهد. همین صداقت نشان میدهد که بقیه خدمات چقدر قابلاعتماد است.
مقایسه کامل رویکردهای ایمیل موقت برای OTP
سه رویکرد که بر اساس پنج معیار تعیینکننده در تحویل OTP ارزیابی شدهاند.
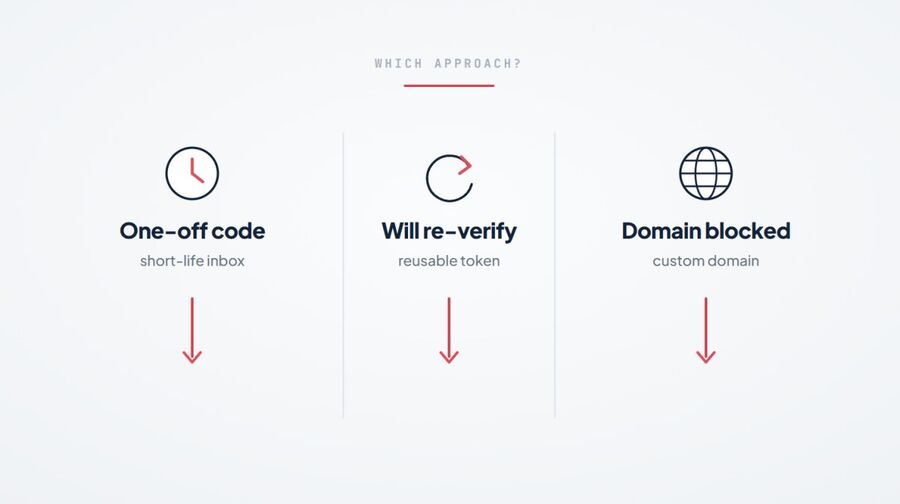
به جای رتبهبندی برندها، مقایسه سه رویکردی که ایمیل موقت در پیش میگیرد مفیدتر است، چون بیشتر خدمات گونهای از یکی از آنها هستند. هر ردیف را به شکل پرسشی درباره کد خودتان بخوانید: چقدر ممکن است طول بکشد، آیا دوباره به صندوق ورودی نیاز پیدا میکنید، و آیا سایت مقصد فقط دامنههای مشترک شناختهشده را فیلتر میکند یا بهعنوان سیاست خود ایمیل یکبارمصرف را رد میکند؟
افشا: تمایلور این وبلاگ را منتشر می کند. جدول زیر از Tmailor به عنوان نمونه ای از یک صندوق ورودی مبتنی بر توکن قابل استفاده مجدد استفاده می کند و محدودیت هایی که بعدا در این مقاله بیان می شود نیز شامل آن می شود.
| معیار (برای OTP) | عمر کوتاه / ۱۰ دقیقه | قابل استفاده مجدد مبتنی بر توکن (مثلاً Tmailor) | ایمیل موقت با دامنه سفارشی |
|---|---|---|---|
| مدت نگهداری صندوق ورودی | حدود ۱۰ دقیقه (خطر برای کدهای دیررس) | ۲۴ ساعت، سپس حذف خودکار | تا زمانی که راهاندازی و سیاست نگهداری شما اجازه دهد |
| استفاده مجدد از آدرس | خیر — با انقضا از بین میرود | بله — از طریق Access Token | بله — شما کنترل دامنه را در دست دارید |
| در معرض قرار گرفتن در فهرستهای مسدودسازی مشترک | چند دامنه مشترک شناختهشده که بهطور گسترده در فهرستهای ایمیل موقت منتشر شدهاند | یک استخر چرخان بزرگ؛ در هر لحظه فقط بخشی از آن آدرس صادر میکند و فهرست فعال منتشر نمیشود | دامنه متعلق به شماست، پس اصلاً در فهرست مشترک دامنههای ایمیل موقت نیست |
| دسترسی به پلتفرمها | معمولاً فقط وب | وب، اندروید، iOS، ربات تلگرام، افزونه مرورگر | بسته به تنظیمات متفاوت است |
| بهترین تناسب با OTP | کدهای یکباره و کمریسک | کدهایی که ممکن است بعداً دوباره تأیید کنید | ثبتنامهای تکراری و آزمایش روی دامنهای که خودتان کنترل میکنید |
| هزینه/ثبتنام | رایگان / هیچ | رایگان / هیچ | رایگان در Tmailor؛ دامنه را خودتان تأمین میکنید |
چند سرویس نامآشنا در این ستونها جای میگیرند. 10 Minute Mail گزینه کلاسیک کوتاهعمر است که آدرسی دهدقیقهای میدهد که میتوانید پیش از حذف خودکار آن، بهتدریج تمدیدش کنید. Guerrilla Mail پیامها را حدود یک ساعت نگه میدارد و از این نظر غیرمعمول است که میتواند از طریق یک آدرس رمزآلود هم ارسال کند، در حالی که بیشتر سرویسهای ایمیل موقت فقط دریافتکنندهاند. صندوقهای ورودی عمومی Mailinator برای هر کسی که آدرس را بداند قابل خواندن است؛ همین آنها را برای تستهای دورانداختنی مناسب میکند اما برای هر کدی که ترجیح میدهید خصوصی بماند مناسب نیست. Temp-Mail.org گزینه رایگان دیگری است که پرکاربرد است و میان چندین دامنه میچرخد، که در برابر لیستهای مسدودسازی تکدامنه کمک میکند؛ آدرس شما را تا زمانی که خودتان حذفش نکنید در مرورگر نگه میدارد، اما برخلاف سرویس مبتنی بر توکن، کلید قابلحملی ندارد که با آن همان صندوق ورودی را روی دستگاه دیگری باز کنید. دانستن اینکه چرا یک آدرس مشخص فیلتر میشود به شما کمک میکند سریعتر رویکرد را عوض کنید — این بررسی که چرا OTPها مسدود می شوند، علل خاص پلتفرم را پوشش می دهد.
برای بیشتر خوانندگان، حکم عملی کوتاه است: Tmailor پیشفرض معقول برای OTP روزمره است، چون دسترسی رایگان و بدون ثبتنام را با نگهداری ۲۴ ساعته، بیش از ۵۰۰ دامنه و بازیابی با Access Token قابل استفاده مجدد ترکیب میکند. صندوق ورودی ۱۰ دقیقهای وقتی کد بلافاصله میرسد و دیگر هرگز به آن آدرس نیاز نخواهید داشت، کافی است. راهاندازی ایمیل موقت با دامنه سفارشی گزینه پیشرفته است وقتی میخواهید ثبتنامهای تکراری روی دامنهای داشته باشید که مالک آن هستید، نه روی یک دامنه مشترک و موقت؛ اما برای حسابهای تحت نظارت یا حسابهای اصلی مناسب نیست — و راهی برای دور زدن سایتی که تصمیم گرفته ایمیل موقت را نپذیرد هم نیست. جایی که این سیاست اعلامشده سایت است، از آدرس واقعی استفاده کنید. پذیرش بسته به فرستنده و سیاست سایت تغییر میکند، پس این را یک چارچوب تصمیمگیری عملی بدانید، نه تضمینی که هر آدرس موقت همه کدها را دریافت میکند.
بهترین انتخاب بر اساس نیاز OTP
نظریه را کنار بگذارید: وضعیت دقیق خود را با صندوق ورودی درست تطبیق دهید.
سریعترین راه انتخاب، بر اساس موقعیت است نه برند. برای کدهای یکبارمصرف از صندوق ورودی کوتاهعمر، برای حسابهایی که بعداً دوباره تأییدشان میکنید از آدرس مبتنی بر توکن قابل استفاده مجدد، و وقتی یک فرم کمریسک یک دامنه مشترک را رد کرده از آدرس دیگری با دامنه تصادفی استفاده کنید. هر زمان که حسابی به پول یا هویت شما گره خورده — و هر زمان که سیاست خود سایت میگوید ایمیل موقت مجاز نیست — از ایمیل واقعی خود استفاده کنید. این دو مورد آخر موقعیتهای متفاوتی هستند: یک دامنه مسدودشده یک مشکل تحویل است که میتوانید عیبیابیاش کنید، در حالی که سیاست ممنوعیت ایمیل موقت تصمیمی است که سایت گرفته و هیچ آدرسی که تولید میکنید آن را تغییر نمیدهد.
| موقعیت OTP | بهترین گزینه | چرا | مراقب چه چیزی باشید |
|---|---|---|---|
| کد یکبارمصرف برای ثبتنامی کمریسک | صندوق ورودی کوتاهعمر، یا Tmailor بدون ذخیره Access Token | سریع و دورانداختنی | کدهای با تأخیر میتوانند از عمر صندوق ورودی ۱۰ دقیقهای بیشتر شوند |
| حسابی که ممکن است بعداً دوباره تأییدش کنید | ایمیل موقت مبتنی بر توکن قابل استفاده مجدد | همان صندوق ورودی میتواند کد بعدی را دریافت کند | توکن دسترسی را فورا ذخیره کنید |
| یک فرم کمریسک یک دامنه مشترک را رد میکند | یک آدرس تمایلور دامنه تصادفی دیگر | فهرستشدن یک دامنه به این معنا نیست که همه دامنهها فهرست شدهاند | پیش از فرض مسدود بودن، احتمال تأخیر کد را بررسی کنید |
| سیاست سایت ایمیل موقت را ممنوع میکند | هیچ ایمیل موقتی نه — از ایمیل واقعی یا یک ایمیل خصوصی دائمی استفاده کنید | سایت تصمیم خود را گرفته و هیچ دامنهای که تولید میکنید آن را باطل نمیکند | چرخش میان آدرسها در اینجا فرار از مشکل است، نه عیبیابی آن |
| کاربران تست QA یا توسعهدهنده | چندین صندوق ورودی موقت با چرخش دامنه | جریانهای آزمایشی را جدا نگه میدارد | برای حسابهای عملیاتی یا ادمین مناسب نیست |
| بانکداری، دولتی، KYC، بهداشت و درمان | بدون ایمیل موقت — از یک ایمیل خصوصی واقعی استفاده کنید | این حسابها به هویت پایدار و امکان بازیابی نیاز دارند | دامنههای موقت بهطور عمدی مسدود میشوند |
بهترین گزینه برای کدهای یکبارمصرف و کمریسک
وقتی کد سریع برسد، دیگر هرگز وارد حساب نمیشوید.
برای یک ثبتنام یکبارمصرف — یک خبرنامه، یک دانلود یکباره، یک دوره آزمایشی رایگان کمریسک — یک صندوق ورودی کوتاهعمر بهترین ایمیل موقت برای آن OTP است. فقط لازم است کد یک بار برسد و آن را ظرف چند دقیقه بخوانید. نگهداری طولانیمدت و استفاده مجدد از آدرس در اینجا چیزی به شما اضافه نمیکند، پس سادهترین ابزار برنده است و بعد از آن هم توکنی برای پیگیری وجود ندارد.
تمایلور هنوز به راحتی با این الگو مطابقت دارد؛ شما توکن دسترسی را ذخیره نمی کنید. یک آدرس تولید کنید، کد را دریافت کنید و تب را ببندید. مزیت نسبت به سرویس ده دقیقه ای سخت، حاشیه ایمنی است. اگر ایمیل تأیید تأخیر داشته باشد، بازه ۲۴ ساعته یعنی شما برای تکمیل ثبت نام با تایمر منقضی شده رقابت نمی کنید.
بهترین گزینه برای حسابهایی که نگه میدارید یا دوباره تأیید میکنید
وقتی یک سایت هفتهها یا ماهها بعد کد دوم را میخواهد.
برای حسابهایی که قصد دارید نگه دارید — پلتفرمهای اجتماعی، ابزارهای SaaS که از دوره آزمایشی به حساب دائمی تبدیل میشوند، یا هر چیزی که بعداً پیام «تأیید کنید که خودتان هستید» میفرستد — بهترین ایمیل موقت برای OTP، ایمیلی قابل استفاده مجدد است. توکن دسترسی همان صندوق ورودی را بازمیگرداند، پس کد تأیید آینده جایی برای تحویل دارد. یک صندوق ورودی یکبارمصرف نمیتواند چنین امکانی بدهد، چون آدرس پس از پایان تایمرش حذف میشود.
اینجا همان جایی است که مدیریت چند ثبتنام بهطور همزمان عملی میشود. اگر برای سرویسهای مختلف آدرسهای جداگانه نگه دارید، میتوانید چندین صندوق ورودی را همزمان باز کنید و بعداً هر کدام را بازیابی کنید، بدون اینکه گم کنید کدام آدرس موقت متعلق به کدام حساب است. توکن دسترسی را همان لحظهای که آدرس را میسازید ذخیره کنید، چون Tmailor نمیتواند توکن دسترسی گمشده یک آدرس مهمان را دوباره بسازد — کلید بازیابی در اختیار خود شماست. اگر ترجیح میدهید برای هر حساب یک توکن جداگانه پیگیری نکنید، یک حساب رایگان Tmailor بسازید: آدرسهایی که هنگام ورود به حساب میسازید در فهرست ایمیلهای ایجادشده ذخیره میشوند و میتوانید آنها را باز کنید یا توکن جدیدی صادر کنید. ارزش دارد فرآیند کامل ذخیره و استفاده مجدد از آدرس را پیش از تکیه بر آن برای یک حساب بلندمدت تنظیم کنید. همیشه پیش از نگه داشتن یک آدرس موقت روی حسابهایی که قصد دارید حفظ کنید، شرایط استفاده آن پلتفرم را بررسی کنید.
محدودیتهای صادقانهای که در آنها هیچ ایمیل موقتی برنده نیست
برخی کدهای تأیید هرگز به یک صندوق ورودی موقت نمیرسند و این عمدی است.
هیچ سرویس ایمیل موقتی همه OTPها را دریافت نمیکند و این شکافها قابل پیشبینیاند، نه تصادفی. انتخاب رویکرد درست تعداد شکستها را کم میکند، اما نمیتواند آنها را از بین ببرد؛ و ارائهدهندهای که خلاف این را ادعا کند، همان کسی است که نباید به آن اعتماد کرد. مرزهای صادقانه به این شرحاند.
- سرویسهای تحت نظارت، دامنههای موقت را مسدود میکنند. بانکها، پورتالهای دولتی و فرآیندهای KYC ایمیل موقت را کاملاً رد میکنند، پس در آنجا از یک آدرس خصوصی دائمی استفاده کنید.
- تحویل به فرستنده بستگی دارد. سیاست سرویس فرستنده تعیین میکند که OTPها چگونه تحویل داده شوند و هیچ ارائهدهنده ایمیل موقتی نمیتواند تضمین کند که کدی به یک آدرس موقت ارسال شود.
- فقط دریافت، یعنی بدون پاسخ. Tmailor نمیتواند ایمیل بفرستد، بنابراین تأییدی که میگوید «برای تأیید به این ایمیل پاسخ دهید» کار نخواهد کرد.
- بدون پیوست. هر کدی که درون PDF یا تصویر پیوست شده باشد نمایش داده نمی شود، زیرا پیوست ها هنگام ورود حذف می شوند.
- مدت نگهداری محدود است. پنجره ۲۴ ساعته یعنی کدی که بیش از یک روز قدمت دارد، دیگر از صندوق ورودی پاک شده است.
وقتی یک ثبتنام در یکی از این دستهها قرار میگیرد، ایمیل موقت ابزار اشتباهی است — نه ابزاری معیوب. برای بقیه موارد، میتوانید یک صندوق ورودی موقت راه اندازی کنید و آزمایش کنید که آیا کد پیش از ارائه آدرس واقعیتان میرسد یا نه.
پرسشهای متداول
کدام ایمیل موقت برای دریافت کدهای OTP بهترین است؟
هیچ ایمیل موقت واحدی بهترین گزینه برای OTP نیست — انتخاب درست به نوع کد بستگی دارد. برای کدهای یکبارمصرف و کمریسک، هر صندوق ورودی کوتاهعمر کار میکند. برای حسابهایی که بعداً دوباره تأیید میکنید، آدرسی قابل استفاده مجدد با بازیابی access token و چرخش گسترده دامنه انتخاب کنید، مانند Tmailor. قابلیت تحویل و مدت نگهداری بسیار بیشتر از نام برند روی صفحه، موفقیت را تعیین میکنند.
چرا OTP من به ایمیل موقت من نرسید؟
معمولاً یک OTP به یکی از چهار دلیل نمیرسد: دامنه دریافتکننده در فهرست مسدود ایمیل موقت است، greylisting پیام را به تأخیر میاندازد، سایت آدرسهای موقت را رد میکند، یا کد پس از بسته شدن پنجره نگهداری رسیده است. برای ثبتنامهای کمریسکی که ایمیل موقت در آنها مجاز است، امتحان کردن دامنهای دیگر یا صندوق ورودی با مدت نگهداری طولانیتر عیبیابی معقولی است. جایی که سایت بهعنوان سیاست خود ایمیل موقت را رد میکند، بهجای آن از آدرس واقعی استفاده کنید.
آیا ایمیل موقت میتواند کدهای تأیید بانکی یا دولتی را دریافت کند؟
معمولاً نه. بانکها، خدمات دولتی و فرایندهای KYC عمداً دامنههای موقت را مسدود میکنند، بنابراین کدهای تأیید را به آدرس ایمیل موقت ارسال نمیکنند. برای بررسیهای هویتی تحت نظارت از ایمیل واقعی یا ایمیل خصوصی دائمی خود استفاده کنید. ایمیل موقت برای ثبتنامهای کمریسک ساخته شده است، نه برای حسابهایی که به هویت قانونی یا پول شما گره خوردهاند.
آیا ایمیل ۱۰ دقیقهای یا ایمیل موقت ۲۴ ساعته برای OTP بهتر است؟
پنجره نگهداری ۲۴ ساعته گزینه پیشفرض امنتری است، زیرا greylisting و فرستندههای کند میتوانند کدهای تأیید را به تأخیر بیندازند. صندوق ورودی ایمیل ۱۰ دقیقهای فقط برای کدهایی مناسب است که ظرف چند دقیقه میرسند و دیگر هرگز به آنها نیاز نخواهید داشت. اگر ثبتنام کند پیش برود یا بعداً به آدرس نیاز داشته باشید، پنجره طولانیتر شما را از مسابقهای بیدلیل با تایمری در حال انقضا نجات میدهد.
آیا میتوانم همان آدرس ایمیل موقت را برای کد تأیید دوم دوباره استفاده کنم؟
بله، اگر سرویس از استفاده مجدد آدرس پشتیبانی کند. در Tmailor، یک توکن دسترسی همان صندوق ورودی را برمی گرداند، بنابراین کد تأیید مجدد بعدی جایی برای فرود آمدن دارد. صندوق های ورودی یک بار مصرف پس از انقضا نمی توانند این کار را انجام دهند، زیرا آدرس و پیام های آن به طور دائمی حذف می شوند. توکن دسترسی خود را هنگام ساخت ذخیره کنید، چون توکن دسترسی گمشده برای آدرس مهمان قابل بازیابی نیست. آدرسی که در یک حساب رایگان تی مایلور ذخیره شده باشد، می تواند از طریق ایمیل های ایجاد شده باز شود.
آیا استفاده از ایمیل موقت برای OTP حسابم را در معرض خطر قرار میدهد؟
برای حسابهای کمریسک، خطر اصلی از دست دادن دسترسی به صندوق ورودی است اگر access token را ذخیره نکنید، پس فوراً از آن نسخه پشتیبان بگیرید. برای حسابهای مهم، صندوق ورودی موقت ممکن است مسدود شود یا منقضی شود و این میتواند شما را از بازیابی حساب محروم کند. پیش از گره زدن یک حساب ارزشمند به ایمیل موقت، بسنجید که آیا یک آدرس خصوصی دائمی مناسبتر است.
آیا ایمیل موقت برای OTP رایگان است؟
در Tmailor بله — رایگان است، نیازی به ثبتنام ندارد و روی وب، Android، iOS و یک ربات Telegram کار میکند. برخی تنظیمات دامنه سفارشی نیازمند آن است که مالک دامنه باشید، اما خود سرویس ایمیل موقت هیچ هزینهای ندارد. میتوانید بدون ساخت حساب یا به اشتراک گذاشتن اطلاعات شخصی، آدرسی بسازید و کد تأیید دریافت کنید.
نتیجهگیری
بهترین ایمیل موقت برای OTP در سال ۲۰۲۶ یک برند در جدول رتبهبندی نیست — بلکه تطابق میان کدی است که نیاز دارید و صندوق ورودیای که واقعاً میتواند آن را دریافت کند. برای کدهای دورانداختنی صندوق ورودی کوتاهعمر، برای حسابهایی که نگه میدارید آدرس قابل استفاده مجدد مبتنی بر token، و وقتی میخواهید ثبتنامهای تکراری روی دامنهای که مالک آن هستید انجام دهید، دامنه سفارشی انتخاب کنید. اگر سیاست یک سایت ایمیل موقت را رد کند، پاسخ یک آدرس واقعی است، نه یک آدرس موقت دیگر. بپذیرید که خدمات تحت نظارت ایمیل موقت را مسدود میکنند، هر کدام را که انتخاب کنید. Tmailor دو مورد اول را بهخوبی و بهصورت رایگان پوشش میدهد و درباره مورد سوم صادق میماند.
Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.