Cursor AI 臨時信箱:乾淨註冊、可靠的 OTP 與私密重複使用
當你需要一個私密的測試收件匣來註冊或建立沙盒時,可使用 Cursor AI 臨時信箱。可重複使用的 Tmailor 地址在網域被接受時能接收 Cursor 的驗證電子郵件,而基於 token 的重複使用方式會保留同一個收件匣,供日後驗證及其他帳號相關郵件檢查使用。若涉及付費、團隊或長期程式開發工作,請改用永久電子郵件或別名。
快速存取
簡而言之 / 重點摘要
- 只要網域被接受且驗證郵件順利送達,Cursor.com 註冊就能搭配拋棄式信箱完成——但別把任何臨時網域視為保證可用。
- 提供多元網域與穩定 MX 路由的服務能提高 OTP 成功率,且當某條路由被限流時,還能切換網域。
- 儲存存取權杖,方便日後 重新開啟同一個信箱 進行重新驗證或其他帳戶相關的郵件確認——維持地址連續性,又不會留下長期資料痕跡。
- 如果驗證碼遲遲未到:切換網域、重寄一次,並在網頁、Android、iOS 和 Telegram 上即時查看信箱。Tmailor 會把所有收件訊息集中顯示在同一份清單中,因此不必檢查垃圾郵件資料夾。
- 臨時信箱能讓你的評估過程保持私密;但它無法重置付費使用限制,因為這些限制綁定的是你的帳號,而非你的電子郵件。
為什麼「Cursor AI 臨時信箱」需要一套乾淨的工作流程
Cursor.com 是一款熱門的 AI 輔助程式碼編輯器,而這套流程能否順利進行,取決於驗證郵件是否送達你註冊時填寫的地址。開發者會使用拋棄式信箱來評估工具、嘗試新的工作流程,或讓開發沙盒與個人身分保持區隔——同時避免接下來數個月收到一連串的引導流程與促銷郵件。唯有驗證碼真正送達,這套流程才算乾淨順暢,因此重點在於可靠送達,而不只是取得一個臨時地址。
人們會搜尋這個工作流程,例如為 Cursor AI 臨時信箱、Cursor 臨時電子郵件、Cursor 臨時信箱,或 Cursor 臨時信箱——這些搜尋背後的實際問題都一樣:接收網域必須被接受,而且驗證郵件必須在信箱仍開啟時送達。
一般「拋棄式」地址常見的痛點是 OTP 傳遞不穩定:過於頻繁的網域輪替、MX 記錄排名不佳,或網域早已被註冊表單標記,都可能導致驗證碼遺失或出現「未授權」提示。解決之道是選用專為可靠性設計的服務商,並搭配一份簡短的檢查清單。關於拋棄式電子郵件的基本原理,請參閱 2026 年的臨時郵件;關於每次註冊背後的 OTP 機制,請閱讀 OTP 的有效與失敗。
為什麼可送達性決定驗證碼能否送達
可送達性是 DNS、IP 聲譽、MX 位置與接收端過濾行為的綜合結果,而不只是「郵件有沒有到」。若臨時信箱服務在可信且維護良好的基礎設施上接收來信,OTP 就能更快、更穩定地送達,這在防濫用過濾機制格外嚴密的開發者工具生態系中尤其重要。有三項技術關鍵會造成差異:
- MX 位於可信的基礎設施上。 透過主要且聲譽良好的平台轉送入信的供應商,退信率較低,傳遞也更迅速。請參閱 為什麼 Google 的伺服器幫助配送。
- 龐大且多元的網域池。 數百個輪替使用但管理良好的網域,可降低所有選項同時被限流的可能性。
- 僅收不送的設計。 減少對外發送活動能保持足跡乾淨、網域聲譽穩定,即使在大規模情況下也是如此。
當這些條件都到位時,像 Cursor.com 這類工具的 OTP 通常就能「順利送達」。若不然,關於 為什麼網站封鎖臨時郵箱網域 的文章會說明你正面對哪些篩選機制。
乾淨、可重複的 Cursor.com + 臨時信箱設定流程
採用這套五步驟流程,可提高 Cursor AI 驗證訊息很快就到了。開啟一個新的一次性收件匣,觸發 Cursor AI 的註冊驗證步驟,立即取回訊息,完成帳號設定,然後儲存存取權杖,讓該地址日後仍可重複使用。
步驟一:產生一個全新且乾淨的收件匣
建立一個 一個新的一次性地址,優先選擇網域目錄廣泛、基礎設施穩定的服務,並保持瀏覽器分頁開啟。以隱私優先的心態面對,並對較短的保留期限抱持務實的期待。在桌面瀏覽器上,Tmailor 瀏覽器擴充功能 會將該地址保留在工具列中,並可從右鍵選單填入註冊表單。

步驟二:開啟 Cursor.com、註冊並申請驗證碼
在 Cursor AI 註冊頁面,並觸發您目前流程中顯示的電子郵件驗證步驟。保持在同一裝置和同一時間區間,以避免會話漂移並避免狂按按鈕——短暫等待後一次重送就足夠了。
步驟三:及時取回 OTP
切回收件匣分頁,等待 5 到 60 秒。如果你的服務提供者支援多個頻道,請同時觀看:網頁、行動應用程式,以及通訊機器人。如果你想即時從聊天中建立和捕捉,在 Telegram 上接收臨時郵件 相當方便。
步驟四:驗證並完成基本資料
用驗證訊息完成帳號設定,然後立即儲存 access token,方便之後重新開啟同一個收件匣。這個 token 就是你維持連續性的關鍵,完整做法會在下面的 token 重複使用章節中介紹。
步驟五:儲存復原資訊並標註收件匣
記錄你存放 token 的位置(密碼管理器或安全筆記),並將該地址標註為類似「Cursor AI-dev-sandbox」的名稱,以免日後混淆。如果你在建立該地址時已登入 免費的 Tmailor 帳號,該地址也會儲存在你的「已建立郵件」清單中,因此你無需 token 也能開啟。如果你只需要一個信箱做一次性的檢查,可以比較 10分鐘郵件 的取捨,然後選擇最符合需求的做法。
排解 Cursor AI OTP(快速解決方法)
大多數 Cursor AI OTP 問題可透過以下四種方式解決:重傳一次、切換至其他域、從其他取回通道重試,或等待短暫的油門結束。先按順序處理,再假設問題出在地址。
- 約 90 秒後仍未收到驗證碼? 觸發一次重寄,然後切換到另一個網域——網域多樣性就是你的安全網,而管理良好的網域池能讓切換輕鬆自如。
- 「未經授權」或工作階段不符? 在全新的無痕視窗重新開始,並讓所有操作都留在同一個工作階段中。如果流程跨到了不同裝置或視窗,請從原本的工作階段重新開始,而不要混用不同情境。
- 驗證碼到了,但驗證步驟已過期? 這類訊息通常有時效性——請重新申請一組,並在網頁、Android、iOS 和 Telegram 上即時查看收件匣,以便在訊息送達的當下立刻掌握。
- 還是沒有收到? 該網域可能在傳遞鏈的某個環節被封鎖或延遲;請換一個網域,稍後再試。這些封鎖背後的模式在 OTP 可靠性指南 中有詳細說明。
為什麼基於 token 的重用會改變遊戲規則
基於代幣的重用允許你在幾週後重新開啟同一個一次性地址——即使關閉分頁後——這樣你就能保持一個一致的身份 Cursor AI 同時保留一次性收件匣的隱私。這點在這裡比平常更重要:Cursor 官方說明說帳號綁定單一電子郵件地址,且該地址之後無法更改,因此註冊時使用的地址比看起來更重要。
- 地址延續性,卻不會留下永久的個人痕跡。
- 與後續驗證及其他帳戶相關郵件的相容性。
- 從容輪替:由你決定何時汰換一個身分,而不必每次都重新建立。
掌握重複使用 臨時地址 的模式,就能避開許多試用註冊時常見的「我把收件匣弄丟了」問題。
開發者關心的效能與可靠性重點
工程師抱持懷疑態度,而這也理所當然。在大規模情況下,有四項特性決定了臨時信箱能否可靠地完成註冊流程,還是會卡住:
- 架設於全球可信骨幹上的 MX 可減少收件 OTP 的誤判與延遲。
- 高品質的網域治理——擁有龐大的網域池(500+ 個網域)、合理的輪替機制與乾淨的歷史紀錄——能分散風險。
- 僅接收 架構可避免寄出活動可能造成的聲譽負面波動。
- 跨網頁、Android、iOS 及訊息機器人的 多端點擷取,幫助你在任何地方都能掌握 OTP。
哪個身份層適合游標 AI?
對於 Cursor AI 註冊而言,合適的身分層取決於你預期保留帳號多久,以及之後是否會涉及帳單或團隊存取權。臨時信箱最適合低風險、短期的驗證;一旦你預期需要長期延續,由你掌控的永久地址會更安全。
揭露: Tmailor 經營本部落格,以及本文中提及的臨時信箱服務。
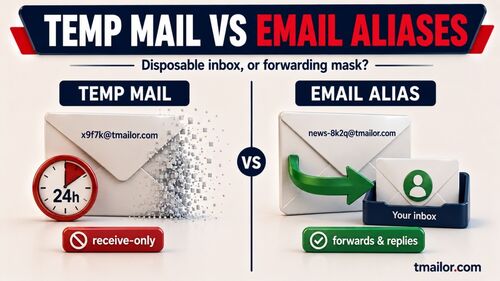
限制: Tmailor 僅能接收(無法寄送電子郵件,且收到的附件會被移除,因此無法接收檔案),訊息自抵達後約 24 小時內可見,收件匣沒有垃圾郵件資料夾或自訂篩選器,且訪客地址的 access token 一旦遺失便無法找回。
| 功能 / 使用情境 | 管理良好的臨時信箱(多元網域、受信任的 MX) | 一般拋棄式收件匣(網域較少) | 個人別名(電子郵件遮蔽/轉寄) |
|---|---|---|---|
| OTP 送達一致性 | 高(良好的 MX + 網域池) | 不穩定 | 高(取決於你的信箱) |
| 地址持續性(重複使用同一地址) | 是的,透過代幣重用 | 罕見/不明 | 可以(別名持續存在) |
| 訊息保留時間 | 短(設計上約 24 小時) | 非常短(通常 10–60 分鐘) | 長(你的主要信箱) |
| 寄送功能 | 否(僅能接收) | 否 | 可以(透過主要供應商) |
| 網域多樣性 | 數百個(視需要輪替) | 少數 | 不適用 |
| 設定速度 | 秒 | 秒 | 分鐘(需設定供應商) |
| 最適合 | 沙盒、試驗、OTP、開發工具 | 低風險註冊 | 需要延續性的長期帳戶 |
對於黑客松、概念驗證和 CI 試驗這類短期工作流程來說,穩定的臨時信箱很難被超越。如果你正在測試自己應用程式的註冊郵件,Tmailor 臨時郵件 API 會建立地址並將驗證碼回傳給你的測試腳本,而其 MCP 伺服器則讓 Cursor 中的 AI 代理也能為你擁有的流程做同樣的事。如果你打算長期投入帳單和團隊,使用個人別名或專用的次要信箱會更合理——而對於混合需求,你可以兩者並用。
安全與隱私衛生(實際該做什麼)
- 收到 存取權杖 的那一刻就儲存——這是你日後重新開啟該地址的方式。
- 保持 OTP 時效緊湊。 在一分鐘內取得並套用驗證碼,避免重複傳送。
- 區隔身分。 為每個工具使用不同的拋棄式地址,以降低被關聯及跨服務鎖定的風險。
- 了解保留期限。 預期訊息會很快過期,所以現在就擷取你需要的內容;2026年Temp Mail 的入門指南設定了正確的期望。
- 當你經常切換裝置時 ,請在手機上取回,這樣 OTP 在你離開桌面時不會過期。
- 避免從收件匣寄出。 僅限接收是一項特性,能讓你的聲譽保持良好、足跡更小。
- 保持帳戶資料準確。Cursor AI’s 條款要求帳戶資訊必須準確且最新,因此請將臨時信箱用於低風險測試和沙盒,而非用於不實陳述、帳單爭議或遭處置後重返。
未來展望:開發者工具的拋棄式身分
開發者生態系統持續收緊濫用管控,卻仍仰賴電子郵件來建立身分,這種張力讓聲譽無瑕、基礎設施貼近底層的供應商更受青睞。低信任網域將面臨更多阻礙,而具備乾淨路由、多元網域與不寄送架構的服務,註冊流程會更順暢——當你在編輯器內順暢作業時,OTP 來得更快、重試次數更少。如果你也同時使用其他 AI 工具,同樣的做法也適用於 ChatGPT 的臨時郵件。
常見問題
我可以用拋棄式收件匣註冊 Cursor.com 嗎?
可以,只要 Cursor AI 接受收件網域,驗證郵件就會送達。如果一分鐘內沒收到驗證碼,請要求重新寄送,然後改用其他 Tmailor 網域。
如果我關閉瀏覽器,會失去收件匣的存取權嗎?
只要你儲存了 access token 就不會。透過以 token 為基礎的重複使用,你之後可以重新開啟同一個地址來進行驗證與復原。完整方法請見「重用您的臨時郵寄地址」。
如果 Cursor AI OTP 一直沒送達怎麼辦?
要求重新寄送一次,然後改用其他網域。另外,也可以嘗試其他取得途徑——網頁、行動裝置或通訊機器人。當你離開筆電時,透過 Telegram 的臨時郵件 聊天非常方便。
訊息在收件匣中會停留多久?
設計上就是短暫保存,所以要立刻複製驗證碼。Tmailor 會保留訊息約 24 小時後自動刪除,這對註冊來說足夠,但不適合長期儲存。
使用臨時收件匣來註冊開發者工具安全嗎?
用於試用、沙盒和次要身分時,安全——前提是你妥善保管 token、盡量減少重新寄送,並遵守各工具的使用條款。若用於長期帳務與團隊使用,固定別名或專用的次要信箱會更合適。
臨時郵件會被傳開嗎 Cursor AI’s 的付費限制嗎?
不能。臨時信箱只能讓你的評估過程保持隱私、收件匣保持乾淨。Cursor AI 計畫、使用量與帳單皆透過 Cursor AI 帳戶與計費系統管理;換一個新電子郵件並不是重設付費限制或規避費用的正當方式。
網域多樣性有什麼優勢?
網域多樣性提高了至少有一條途徑快速且不受限速的機率。如果某個網域看起來很慢或被過濾,就迅速更換——龐大的網域池是你對抗暫時性封鎖的安全網。
我可以從臨時收件匣寄送電子郵件嗎?
不行。僅限接收是刻意設計的:它能保護網域聲譽,並讓你的身分足跡保持精簡,進而提升 OTP 的可靠性。
如果我需要一個壽命很短的信箱怎麼辦?
使用短效設定,例如 10分鐘的郵寄 地址。如果你之後有機會驗證,建議選擇以 token 為基礎的重複使用。

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.