Tmailor
我可以用臨時信箱安全接收 OTP 驗證碼嗎?哪些有效,哪些失敗
是的,臨時信箱可以收到許多電子郵件 OTP 驗證碼。當網站拒絕拋棄式信箱地址、寄件方延遲,或收件匣先失效時,就會失敗。看看電子郵件驗證碼與簡訊及驗證器應用程式的比較,以及驗證碼一直沒寄達時該怎麼辦。
快速存取
重點摘要
可以。當服務以電子郵件寄送 OTP 或驗證碼、接受拋棄式地址,並在訊息或收件匣失效前送達時,臨時信箱就能收到。臨時信箱無法接收簡訊驗證碼或驗證器應用程式產生的代碼。如果網站拒絕拋棄式信箱,請改用你能長期掌控的地址,而不是設法繞過限制。
- 僅限電子郵件。 臨時信箱只會收到以電子郵件寄送的驗證碼。它沒有電話號碼,因此無法接收簡訊、語音通話,或驗證器應用程式內產生的代碼。
- 三個條件。 服務必須以電子郵件寄送驗證碼、接受該地址,並在你仍能開啟收件匣時送達。
- 拒絕就是最終結果。 當網站拒絕拋棄式信箱,或帳號日後需要復原時,請改用你能長期掌控的電子郵件註冊。
- 對於 為重要帳號提供更強的登入方式。 以電子郵件或簡訊寄送的驗證碼是較弱的登入保護;驗證器應用程式更強,通行金鑰則能抵禦釣魚攻擊。
臨時信箱可以接收 OTP 驗證碼嗎?
可以。當服務以電子郵件寄送驗證碼時,臨時信箱就能收到。拋棄式收件匣與永久信箱一樣,透過標準 SMTP 路徑接收郵件:服務撰寫訊息,其郵件伺服器轉交,再由臨時信箱伺服器接收。如果你剛接觸拋棄式收件匣,我們的 郵件 指南涵蓋了基本知識。
驗證碼能否送達,與其說取決於臨時信箱本身,不如說取決於寄件方。服務會決定是否接受拋棄式地址、寄送速度,以及驗證碼的有效期限。本頁其餘部分將說明何時能順利送達、驗證碼為何失敗、電子郵件驗證碼與其他驗證方式的比較,以及驗證碼未送達時該怎麼辦。
電子郵件 OTP 與簡訊 OTP、驗證器應用程式與通行金鑰
電子郵件 OTP 是寄到收件匣的一次性驗證碼。簡訊 OTP 則寄到電話號碼。驗證器應用程式(TOTP)會在你自己的裝置上產生驗證碼,通行金鑰則以密碼學登入取代手動輸入驗證碼。臨時信箱只能協助第一種。對於你在意的帳號,通行金鑰或驗證器應用程式比任何必須送達你手上的驗證碼更能保護你。
「驗證碼」這個詞其實涵蓋兩種不同的用途。以電子郵件寄送的驗證碼,通常只是確認你在註冊時掌控了某個電子郵件地址。相較之下,登入驗證碼則是登入流程的一部分。NIST 的數位身分指引(SP 800-63B-4)規定電子郵件不得用於頻外驗證,而僅用於確認電子郵件地址的驗證碼或復原碼則不在此限。許多服務也採取類似的區分:先以電子郵件寄送驗證碼確認新地址,再提供手機、應用程式或通行金鑰作為登入方式。
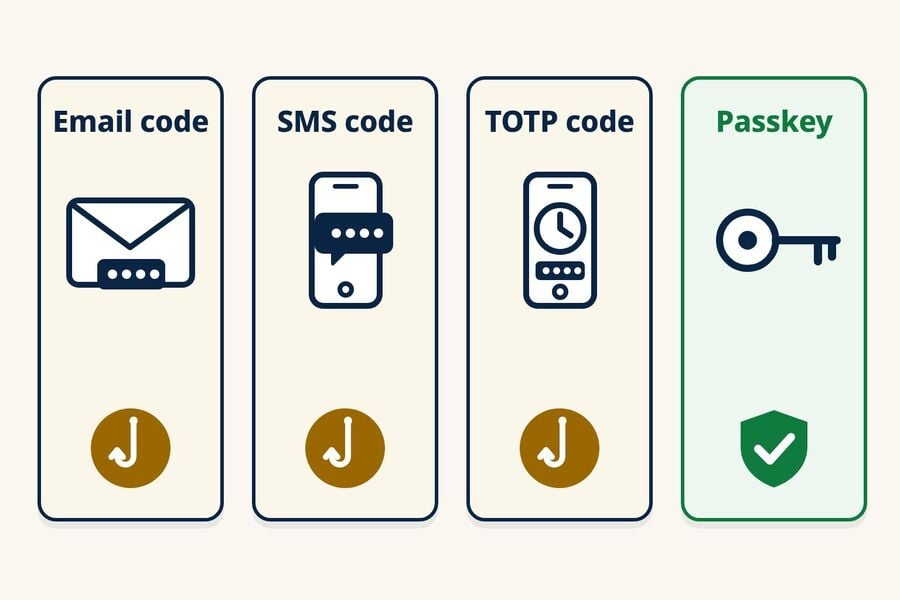
| 方式 | 驗證碼來源 | 主要弱點 | 能抗釣魚嗎? | 臨時信箱能派上用場嗎? |
|---|---|---|---|---|
| 電子郵件 OTP | 寄送至收件匣 | 任何能開啟該收件匣的人都能讀取驗證碼;可能遭釣魚攻擊 | 否 | 可以,適用於接受拋棄式信箱的低風險註冊 |
| 簡訊 OTP | 傳送到電話號碼 | SIM 卡交換、SS7 攔截、號碼回收;也可能遭到釣魚 | 否 | 否。Tmailor 沒有電話號碼 |
| 驗證器代碼(TOTP) | 在你的裝置上產生 | 六位數代碼仍可能被釣魚騙取;共享密鑰必須妥善保護 | 否 | 否。它存在於你裝置上的應用程式中 |
| 通行金鑰 | 你裝置或密碼管理器中的 FIDO 憑證 | 帳戶上較弱的備用或復原方式 | 是 | 否。它綁定在你的裝置或密碼管理器上 |
電子郵件、簡訊和 TOTP 代碼都可能被釣魚騙取,但風險並不相同。簡訊還多了 SIM 卡交換、SS7 及號碼回收的風險;電子郵件代碼的安全性取決於信箱本身;而 TOTP 則取決於共享密鑰是否受到保護。官方指引支持這些區分。CISA 的說明文件《實施抗釣魚的多重驗證》將應用程式代碼排在簡訊或語音代碼之上,並稱後者為最後手段,同時指出兩者仍可能遭到釣魚。CISA 表示,應用程式代碼不會暴露於 SIM 卡交換或 SS7 攻擊,並稱 FIDO/WebAuthn 是唯一廣泛可用的抗釣魚驗證方式,與基於 PKI 的多重驗證並列。MDN 的一次性密碼指南也得出類似結論:所有形式的 OTP 都容易遭到釣魚,簡訊在防攔截方面遠比電子郵件薄弱,而通行金鑰則是一般登入的更好選擇。
通行金鑰是一種基於 FIDO 標準的登入憑證,FIDO 聯盟將通行金鑰描述為可抗釣魚。這項保護涵蓋通行金鑰登入本身。如果帳戶仍允許較弱的備用方式,例如簡訊重設,該備用方式仍可能是弱點。
為什麼網站會要求電話號碼而不是電子郵件?
有些網站把電話驗證當作額外的防濫用訊號或復原管道。這無法消除詐騙,而且以電話為基礎的復原本身也帶來風險:SIM 卡交換、號碼攜碼和號碼回收。NIST 將透過電話網路傳送的代碼視為「受限」方式,並要求服務在依賴這類方式前,留意 SIM 卡變更或號碼攜碼等徵兆。如果你的目標是一個完全不需要電話的信箱,我們的 電話號碼電子郵件 指南涵蓋了哪些服務商會要求電話、哪些不會。
Tmailor 會提供臨時電話號碼嗎?
不會。Tmailor 是僅能接收的電子郵件服務。它不提供電話號碼,也無法接收簡訊或語音代碼。如果合法服務要求簡訊驗證,請使用你控制且獲准使用的號碼,或選擇不繼續。Tmailor 無法替你完成這個步驟。
避免使用公開的接收簡訊網站,針對任何重要的代碼或帳號。這些網站設計成將收到的簡訊放在開放頁面上,讓任何人都能閱讀本該給你的程式碼。研究人員監控了29個公共SMS閘道器一年(Moreno等人,《你的代碼是0000》,2023),收集了超過7,000萬則訊息,發送到17,141個號碼。重複使用的號碼還有第二個風險。普林斯頓大學對兩家美國電信業者(Kevin Lee 和 Arvind Narayanan,eCrime 2021)的數字回收研究發現,259 個抽樣的號碼中有 215 個被回收,且至少有一次攻擊風險。研究還發現,在六個熱門網站中,259個號碼中有171個透過密碼恢復被帳戶接管,而200個回收號碼中有19個在一週內仍收到安全敏感訊息,如密碼。
臨時信箱的適用範圍
臨時信箱很適合用於低風險註冊時以電子郵件寄送的代碼:論壇、電子報、一次性下載,或你未必會保留的產品試用。對於你打算長期保留的帳號,請使用長期電子郵件,並在帳號設定完成後開啟驗證器應用程式或通行金鑰。無論代碼透過哪種管道傳送,都不要把它交給聯絡你並索取代碼的人。請只在你開始驗證的服務或應用程式中輸入代碼。
OTP 通常能成功送達的情況
當三個條件同時成立時,代碼就能成功送達臨時信箱:服務以電子郵件寄送代碼、接受拋棄式地址,且接收伺服器正常運作並及時接收郵件。各網站政策差異很大,因此唯一可靠的訊號就是網站如何處理你的地址。
大型網域池能做什麼、不能做什麼
Tmailor 提供橫跨 500+ 個網域的地址,讓你可以選擇臨時地址。這並不保證能送達,也不會改變網站的拋棄式信箱政策。如果網站拒絕該地址,請尊重這項決定,改用你能控制的長期電子郵件,而不是再試更多拋棄式地址。
速度因素
OTP 代碼具有時效性,因此接收端也很重要。Tmailor 透過 Google MX 伺服器接收入站郵件,寄件人因此是透過廣泛使用的郵件路徑投遞,正常的重試也能如設計般運作。這描述的是機制,並非速度保證;背景說明請見 了為什麼 Tmailor 會使用 Google 的伺服器來接收來信。任何收件匣都無法收到寄件人尚未寄出的郵件。
為什麼 OTP 代碼會失敗
當 OTP 未能送達拋棄式信箱時,原因通常可歸為三類之一。每種情況需要不同的應對方式,因此在重試之前,先了解自己面對的是哪一種會很有幫助。如果你的臨時信箱完全收不到郵件,請先確認是所有郵件都收不到,還是只有某個網站的驗證碼沒收到。單一驗證碼沒收到,通常指向寄件方、其地址政策或投遞管道;若來自多個不相關寄件人的郵件全都收不到,則指向收件匣或接收服務。
網站拒絕拋棄式地址
有些服務會將註冊資料與內部或第三方的拋棄式網域清單進行比對。他們可能在註冊時直接以錯誤訊息拒絕該地址,或接受表單卻從不寄出驗證碼。無論是哪一種,都應視為網站的決定,並改用你能長期掌控的電子郵件來管理該帳號。我們關於 網站為何拒絕一次性網域 的指南說明了這種過濾機制如何運作。
驗證碼延遲或根本沒寄出
寄件方會將訊息排隊並限制發送速率,有些還會在寄出前執行防濫用檢查。接收端伺服器也可能延後第一次嘗試,這是一種稱為灰名單的垃圾郵件控制技術,因此驗證碼要等寄件人的郵件伺服器重試後才會送達。反覆按「重新傳送」可能觸發冷卻時間,而新的驗證碼往往會使先前的驗證碼失效。在持續開啟的收件匣中,短暫延遲無傷大雅,但可能超過 10 分鐘的倒數計時。
驗證碼跑到別處去了
驗證碼可能寄到了與你正在查看的地址不同的地址、現有帳號已登記的電子郵件,或完全不同的管道,例如簡訊或應用程式提示。驗證碼也可能在定時收件匣已切換到新地址之後才抵達。如需逐項原因說明及平台注意事項,請參閱 OTP 郵件未送達的 12 個原因 指南。
依收件匣類型劃分的 OTP 可靠性
揭露: Tmailor 是這個部落格的發行方,而 Tmailor 正是下方比較中可重複使用收件匣的範例。它的限制同樣適用:它僅能接收,訊息在抵達後約 24 小時內可見,訪客地址遺失的 Access Token 無法復原,且部分網站會直接拒絕拋棄式網域。
並非所有臨時郵件在驗證時的行為都一樣。決定性因素是你能持續閱讀收件匣多久,以及是否能稍後回到同一地址。如果你想要快速的定時收件匣,Tmailor 的 10 分鐘郵件 從 10 分鐘倒數開始,可延長至剩餘 60 分鐘。若想看依需求排序的選擇,請參閱 最佳臨時郵件的 OTP 分類。
| 收件匣模式 | 可閱讀時間 | 日後能否回到同一地址? | OTP 適用性 | 最適合 |
|---|---|---|---|---|
| 定時收件匣(10 分鐘郵件) | 倒數計時,通常為 10 分鐘;Tmailor 的可延長至剩餘 60 分鐘 | 通常不行;在 Tmailor 上,最近的地址只要仍可使用,就會留在同一裝置的歷史紀錄中 | 適合即時收到的驗證碼;若投遞延遲則有風險 | 一次性查看、之後不會再回訪 |
| 可重複使用的收件匣(Tmailor) | 每則訊息在抵達後約 24 小時內仍可見 | 可以,任何裝置上,只要儲存了存取權杖 | 當網站接受該地址時很適用;可涵蓋延遲送達與後續驗證碼 | 你可能需要再次登入的註冊、多步驟流程 |
| 公開共享收件匣 | 因服務提供者而異 | 任何知道該地址的人都能開啟 | 通常會被拒絕,且驗證碼會暴露給其他人 | 僅限低風險的臨時測試 |
OTP 驗證碼的有效期限有多長
有效期限由寄送服務決定,而非你的電子郵件服務提供者。登入與註冊驗證碼通常只維持幾分鐘,而電子郵件驗證連結與復原碼可能維持更久;畫面上或郵件中通常會說明有效時間。NIST 要求符合規範的頻外驗證必須在 10 分鐘內完成,但該規則涵蓋的是符合其標準的登入步驟,並非每一封以電子郵件寄送的驗證碼。請把畫面上的倒數計時視為真正的期限。
驗證碼的有效期限與訊息的可見期限是兩個不同的時鐘。在 Tmailor 上,訊息送達後約 24 小時內仍可查看,但其中的驗證碼可能幾分鐘內就失效。我們的 郵件保存 指南將訊息保留期限與地址重複使用區分開來。
OTP 未送達時的疑難排解檢查清單
在認定臨時信箱是問題所在之前,請依序執行以下檢查:
- 等倒數結束後,再重新傳送一次。 只使用最新收到的驗證碼。
- 確認地址與傳送管道。 確認確認畫面上顯示的地址與你正在查看的收件匣一致,並確認服務是透過簡訊、應用程式提示,還是寄到先前登記的舊電子郵件來傳送驗證碼。
- 保持收件匣開啟。 Tmailor 收件匣是單一清單,沒有垃圾郵件資料夾,因此沒有其他地方可找。若時間點不確定,請先使用 可重複使用的臨時郵箱,並儲存其存取權杖。
- 尊重網站的拒絕。 如果網站拒絕該地址,或從未寄送驗證碼到該地址,請改用你能掌控的長期電子郵件來註冊該帳號。不斷更換地址嘗試,既違反網站政策,也會讓帳號面臨風險。
上方「驗證碼寄到別處了」所連結的診斷中心深入說明了各種原因,包括 Steam、Epic Games、Discord、Binance、Instagram 和 X。
定時收件匣與可重複使用收件匣:OTP 該用哪一種
只有在你需要一個即時驗證碼、且不會保留該帳號時,才使用定時收件匣。若服務之後可能寄送驗證、安全警示或密碼重設訊息,請使用可重複使用的地址。請妥善保管 access token:任何持有它的人都能開啟該收件匣,而客服無法為訪客地址找回遺失的 access token。如果你 創建了一個免費的 Tmailor 帳號,登入期間建立的地址會儲存到該帳號,你可以從「已建立的電子郵件」開啟它們,無需 token。
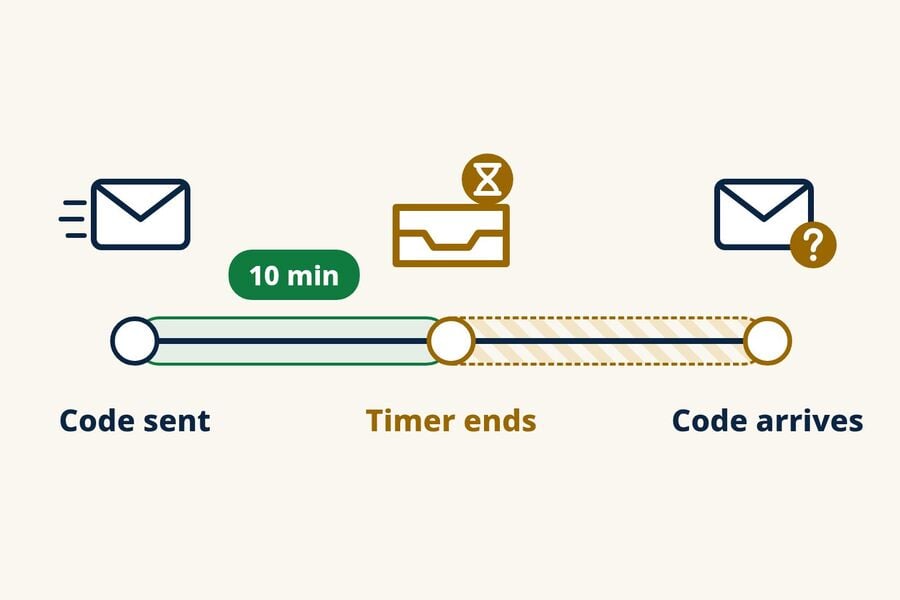
在 Tmailor 上,倒數結束時頁面會切換到新地址;這不會讓先前的地址立即消失。先前的地址會儲存在同一裝置的歷史紀錄中,只要仍可使用就能重新開啟,而它的 access token 可讓你在另一台裝置上重新開啟。送達的訊息會保持可見約 24 小時。
若想直接比較時間點的問題,請參閱 臨時郵件與 10 分鐘郵件的 OTP。這兩種模式在安全性與隱私上的取捨,已在 可重複使用與短命收件匣 指南中說明。
多步驟驗證
有些平台會先寄送確認郵件,再寄送另一封 OTP,最後再寄送設定訊息。在短暫的倒數時間內,你可能只收到第一封,卻錯過幾分鐘後才送達的 OTP。可重複使用的地址只要你能重新開啟,就會持續接收新訊息。
重新驗證與安全警示
社群和 SaaS 平台通常會在你從新裝置登入時重新驗證。如果當初註冊用的地址已無法使用,你就無法完成驗證,甚至可能失去存取權限。可重新開啟的地址能讓這條路徑保持暢通。
密碼重設安全網
密碼重設郵件會寄到你註冊時使用的地址。限時地址可能已經失效。用 access token 重新開啟的可重複使用地址,仍可收到新的重設郵件,該郵件會保持可見約 24 小時。
簡單規則
如果你對任一問題回答「也許」或「是」,請使用可重複使用的地址:(1)幾分鐘後我還會需要這個地址嗎?(2)我會想保留這個帳戶嗎?對於一次性下載、電子報預覽和快速產品測試,限時收件匣就夠用了。
特定平台上的 OTP
電子郵件傳送在技術上各地都一樣,但各網站是否接受拋棄式信箱,以及用哪個管道發送驗證碼,則有所不同。我們的 社群網路註冊指南涵蓋 指南涵蓋了這些流程;如果平台拒絕該地址,請改用長期電子郵件。AI 工具會另外加入自己的登入驗證碼;ChatGPT 註冊與登入碼指南 涵蓋了這種情況。若想事先確認拋棄式信箱可能在哪裡被拒絕,請參閱 哪些網站接受臨時郵件。
哪些情況不該用臨時信箱收 OTP
臨時信箱是為注重隱私的註冊和低風險帳號而設計,不適合任何你需要找回的帳號。請勿將其用於銀行、支付、政府服務、醫療保健,或任何與你身分相關的主要帳戶。即使收到驗證碼,一旦失去信箱存取權,仍可能阻礙警示、帳號復原及後續驗證,而這些服務也可能依自身政策拒絕拋棄式信箱。若想更全面了解拋棄式收件匣的適用範圍,請參閱 臨時郵件是否安全。這是必須遵守的限制,而不是要設法繞過的障礙。
為 QA 與開發團隊提供的 OTP 測試
用一次性收件匣測試自己註冊流程的團隊,在大規模時會遇到 OTP 問題:重寄風暴、失敗所有權不明,以及測試步驟結束後才出現的代碼。這些修正是程序性的:測試多個位址、限制重送次數,並以首次 OTP 的時間作為指標,讓回歸結果顯示出來。現成的 OTP 風險清單 列出了完整的規範。自動化執行時,Tmailor 臨時郵件 API 會建立只接收的地址,列出新郵件,並擷取它找到的一次性程式碼(最佳努力),搭配 Python、Node.js 和 PHP 的 SDK,以及 AI 代理的 MCP 伺服器。
常見問題
臨時信箱可以接收簡訊驗證碼,或提供電話號碼嗎?
不行。臨時信箱只能接收電子郵件,Tmailor 也不提供電話號碼。如果服務要求簡訊驗證,請使用你控制且獲准使用的號碼,或選擇不繼續。避免使用公開的接收簡訊網站,因為任何人都能讀取它們顯示的驗證碼。
為什麼我的 OTP 會寄到我的一般電子郵件,卻不會寄到臨時信箱?
網站可能會拒絕或悄悄略過拋棄式信箱,但也可能有其他原因:地址打錯字、驗證碼被寄到已登記的電子郵件,或該收件匣的送達速度較慢。請先檢查地址和管道。如果網站不寄送到拋棄式信箱,請改用你的一般電子郵件來管理該帳號。
用臨時信箱收 OTP 安全嗎?
對於不需要長期復原的低風險註冊來說是安全的,例如論壇、電子報、一次性下載和快速產品測試。它不適用於銀行、政府、醫療保健,或任何與你身分相關的帳戶,因為你需要一個能長期掌控的信箱,才能找回這些帳戶。
我可以用臨時信箱 OTP 來處理銀行或金融服務嗎?
不。不要用臨時信箱處理銀行或金融帳戶。即使收到驗證碼,失去信箱存取權仍可能導致警示、帳戶恢復或後續驗證受阻,而且服務也可能依其政策拒絕拋棄式信箱地址。
OTP 驗證碼通常有效多久?
這取決於服務和操作類型。除非畫面顯示計時器,否則登入和註冊驗證碼應視為只有幾分鐘的有效時間;電子郵件驗證連結和帳戶恢復碼的有效時間可能較長。有效期限由寄送驗證碼的服務決定,而不是你的電子郵件服務提供者。
如果 OTP 在我 10 分鐘的收件匣到期後才送達,該怎麼辦?
在 Tmailor 上,倒數結束時頁面會切換到新地址,但只要先前的地址仍可用,它就會保留在同一裝置的歷史紀錄中。你也可以在倒數結束前延長時間,最多可剩 60 分鐘。如果你之後可能需要在其他裝置上使用該地址,請儲存其 access token,或將該地址保存在免費的 Tmailor 帳號中;訪客地址的 access token 一旦遺失就無法復原。
如果第一個 OTP 沒有送達,點選「重新傳送驗證碼」有幫助嗎?
有時候有幫助,但只能重試一次,而且必須等畫面上的計時器結束後才能點。多按幾次可能觸發冷卻時間,而且每次重新請求都可能使先前的驗證碼失效。如果網站拒絕拋棄式信箱地址,重新傳送也不會改變這一點;請改用長期使用的電子郵件來管理該帳號。
有沒有辦法事先知道平台是否封鎖臨時信箱?
有時候可以。明確的註冊錯誤訊息(例如「不允許使用拋棄式電子郵件」)或網站本身的說明頁面可能會告訴你。目前沒有通用的相容性清單,而且有些網站會接受表單卻從不寄送驗證碼,因此已知會封鎖臨時信箱的網站目錄只能作為規劃參考,並非保證。
我可以在臨時信箱手機應用程式上收到 OTP 驗證碼嗎?
可以。Tmailor 的 Android 和 iOS 應用程式,以及 Telegram 機器人,接收電子郵件的方式與網頁版相同。只要驗證碼送達該地址,就會顯示在行動收件匣中。若要在另一台裝置上開啟相同地址,請使用其 access token。
哪種臨時信箱對 OTP 最可靠?
對於接受拋棄式信箱的網站,最可靠的選擇是能保持開啟足夠久以等待延遲驗證碼、且之後還能重新開啟的收件匣,例如已儲存 access token 的可重複使用地址。沒有任何臨時信箱供應商能讓網站接受它原本就拒絕的地址。
結論
只在適合的情況下使用臨時信箱接收 OTP:低風險的註冊,且該網站透過電子郵件寄送驗證碼並接受拋棄式信箱地址。保持收件匣開啟、重新傳送一次,並在之後可能還需要該地址時儲存 access token。如果網站拒絕該地址或要求簡訊驗證,請改用你能控制的電子郵件或電話號碼,並以驗證器應用程式或通行金鑰保護重要帳號。對於日常註冊,你可以 免費建立臨時郵件,並在等待期間保持分頁開啟。
Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.