Tmailor
Geçici E-posta ve Güvenlik: Güvenilmeyen Web Sitelerinde Geçici E-posta Neden Kullanılır
Her web sitesi gerçek e-posta adresinizi hak etmez. Şüpheli indirme sayfaları, bilinmeyen forumlar, tek seferlik araçlar ve agresif potansiyel müşteri toplama siteleri, sizi içeri almadan önce e-posta talep eder — ve birçoğu bu adresi birkaç gün içinde satar ya da sızdırır. Geçici bir e-posta, bu güvenilmeyen siteler ile gerçek kimliğiniz arasında bir güvenlik duvarı görevi görür. Bu rehber, gerçek e-postanızı bilinmeyen sitelere vermenin belirli güvenlik risklerini — oltalamadan ve kimlik bilgisi doldurma saldırılarından veri simsarlarına yeniden satışa kadar — ve tek kullanımlık bir adresin, ihtiyacınız olan erişimden ödün vermeden bunların her birini nasıl etkisiz hale getirdiğini açıklar.
Hızlı erişim
Geçici bir e-posta sizi nelerden korur?
Geçici bir e-posta, güvenilmeyen bir web sitesinde sizi, aksi halde gerçek gelen kutunuza düşecek sonuçları üstlenerek korur. Site yine de çalışan bir adres alır ve ihtiyacınız olan onay bağlantısını gönderebilir; ancak bu adresi daha sonra satarsa, bir ihlalde sızdırırsa veya bir spam ağına verirse, zarar terk etmek üzere olduğunuz bir gelen kutusunda durur.
Çevrimiçi güvenlik kavramı
Yılda onlarca kez bir e-posta adresi verirsiniz: kapalı bir PDF'i okumak, bir aracı indirmek, bir forumda bir kez paylaşım yapmak, bir indirimden yararlanmak için. Bu sitelerin çoğunu bir daha asla ziyaret etmeyeceksiniz. Hepsi adresi saklar.
Bu adres tarafsız bir tanımlayıcı değildir. Şifre sıfırlamalarınızın anahtarıdır; hesaplarınızı ihlal veritabanları boyunca birbirine bağlayan tanıtıcıdır; ve oltalama kampanyalarının hedef aldığı hedeftir. Tek bir sızdırılan adres, kapatamayacağınız spam'e, bankanızı taklit eden oltalamaya ve hiç onay vermediğiniz hesap bağlantılarına yol açabilir.
Bu geçici kayıtlar için ücretsiz geçici posta hizmeti kullanmak, gerçekten bağlı olduğunuz adresi işlemin tamamen dışında tutar.
Geçici e-posta kavramı
Geçici e-posta — geçici veya tek kullanımlık bir e-posta — kayıt olmadan ve hiçbir kişisel bilgi vermeden saniyeler içinde açabileceğiniz bir gelen kutusudur. Adresi bir kez kullanır, sitenin gönderdiği her şeyi okur ve çekip gidersiniz. Tmailor'da mesajlar varıştan itibaren yaklaşık 24 saat görünür kalır, yani adres önünüzdeki görev için tasarlanmıştır, gelecek yıl ihtiyaç duyacağınız bir şey için değil.
Adres hesap gerektirmediği ve üzerine inşa edilecek bir profil taşımadığı için, geçici bir adres bir siteye Gmail veya Outlook adresinden çok daha az malzeme verir. Daha uzun bir arka plan istiyorsanız, geçici e-posta için tam rehbere bölümüne bakabilirsiniz.
Güvenilmez web siteleri neden bir tehdittir
Güvenilmeyen web siteleri tek bir e-posta adresini uzun süreli bir risk zincirine dönüştürür. Spam, oltalama, siteler arası hesap bağlantısı ve veri simsarlarına yeniden satış, tek bir geçici kayıttan yıllar sonra bile devam edebilir, çünkü adres sizin siteye olan ilginizden daha uzun yaşar. Geçici bir adres, bu yan etkileri şifre sıfırlamalarınızı barındıran gelen kutusuna yönlendirmek yerine kendi içinde tutar.
Kişisel bilgilerin açıklanmasından kaynaklanan riskler
Net bir gizlilik politikası olmayan siteler yine de kayıt veya doğrulama için e-posta ister. Onlara birincil adresinizi verirseniz, geri almanın hiçbir yolu yoktur. Onayınız olmadan satılabilir veya üçüncü taraflarla paylaşılabilir, bir pazarlama profiline eklenebilir ya da kötü saklanıp bir ihlalde kaybolabilir.
Oradan adres dolaşıma girer. Diğer sızdırılmış kayıtlarla eşleştirilir; tek bir geçici kaydın, o siteye hiç bahsetmediğiniz hesaplarla bağlantılı hale gelmesi böyle olur.
E-posta oltalaması
Oltalama — sizden bir şey çalmak için güvendiğiniz bir hizmeti taklit eden bir mesaj — size ulaşabilmek için adresinize ihtiyaç duyar. Güvenilmeyen bir site adresinizi sızdırdığında hedef haline gelirsiniz. Oltalama postaları genellikle bankanız, bir sosyal ağ veya bir teslimat hizmeti kılığına girer ve şifre, kart numarası ya da OTP ister. Bazıları ikna edici sahte giriş sayfalarına bağlantılar içerir.
Saldırganlar ayrıca sızdırılmış adresleri kimlik bilgisi doldurma saldırıları için yeniden kullanır: bir ihlalde açığa çıkan bir adres ve şifreyi alıp bu ikiliyi diğer hizmetlere karşı tekrar denerler, sizin aynı şifreyi yeniden kullandığınızı umarak. Gerçek adresinizi düşük güvenilirlikli sitelerden uzak tutmak sizi bu havuzdan çıkarır.
Güvenilmez Web Sitelerini Ziyaret Ederken Geçici E-posta Kullanmanın Faydaları
Faydası görünmezlik değil, hasarı sınırlamaktır. Geçici bir adres, düşük güvenilirlikli kayıtları ana gelen kutunuzun dışında tutar, bir sızıntının ardından gelen spam ve oltalamayı sınırlar ve bir zamanlar kullandığınız bir forumdaki ihlalin bankacılık veya iş kimliğinizle ilişkilendirilememesi anlamına gelir. Sizi siteden gizlemez ve anonimlik değildir.
Kimliğinizi koruyun
Gerçek adresiniz asla açığa çıkmaz. Tmailor size rastgele oluşturulmuş bir adres verir; bu adresi kaydolmak veya kod almak için kullanabilirsiniz ve adresin adınızla, telefonunuzla ya da sahip olduğunuz başka bir hesapla hiçbir bağlantısı yoktur.
Spam ve istenmeyen reklamlardan kaçının.
Birincil e-postanızla yeterince bilinmeyen hizmete kaydolursanız, bunun bedelini yıllarca istenmeyen postayla ödersiniz. Geçici bir adres, gelen kutunuz yerine promosyon listesini alır.
Çevrimiçi dolandırıcılıkları önleyin
Geçici bir adrese gönderilen dolandırıcılık postası size hiçbir maliyet getirmez: kayıt tamamlandıktan sonra o gelen kutusunu bir daha açmayacaksınız ve mesajlar kendiliğinden süresi dolup gider. İzlemeye devam etmeniz gereken uzun ömürlü bir posta kutusu yoktur.
Kullanım kolaylığı ve hız
Anında bir adres alırsınız. Kayıt yok, doğrulama yok, kişisel bilgi yok. Tek ihtiyacınız bir onay bağlantısı ya da bir doğrulama kodu olduğunda, işin tamamı bundan ibarettir. Masaüstü tarayıcıda, Tmailor tarayıcı uzantısı sağ tık menüsünden kayıt formunun e-posta alanını doldurabilir.
Geçici E-postayı Güvenli Şekilde Nasıl Kullanılır
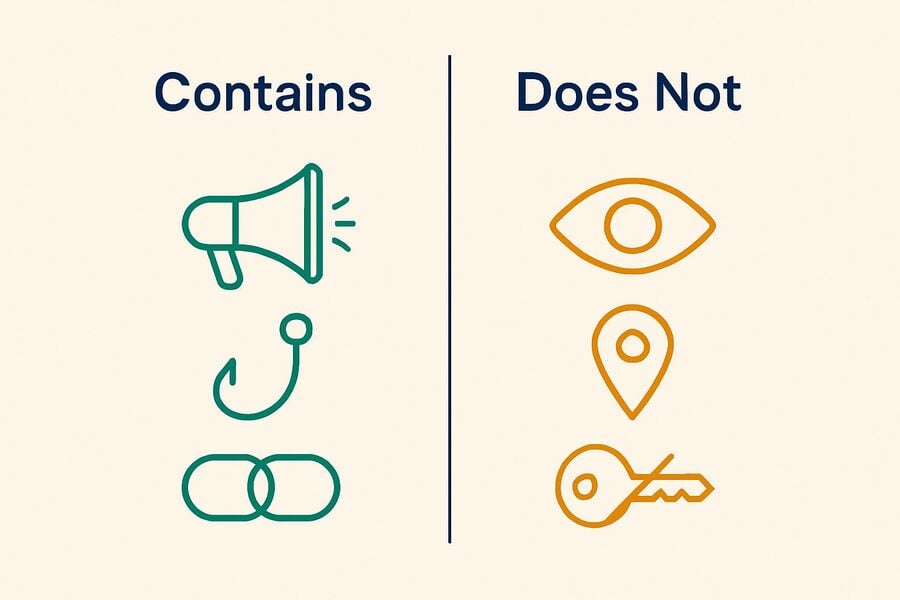
Geçici bir e-postayı güvenli şekilde kullanmak üç alışkanlığa dayanır: gördüklerini yeniden satmayan bir hizmet seçmek, gelen kutusuna ne düşerse düşsün şüpheci kalmak ve geçici bir adresin yanlış araç, gerçek bir adresin ise doğru araç olduğu noktayı bilmek. Çoğu rehberin atladığı alışkanlık üçüncüsüdür.
Güvenilir bir geçici e-posta hizmeti seçin.
Ücretsiz geçici posta siteleri çoktur ve bunlar birbirine eşdeğer değildir. Bazıları reklam çiftlikleridir; bazıları itiraf ettiklerinden daha fazlasını kaydeder. Tmailor adresleri otomatik olarak oluşturur, kayıt istemez ve kullanmak için herhangi bir kişisel bilgi vermenizi gerektirmez. Herhangi bir sağlayıcıya bağlanmadan önce, geçici e-postaların güvenli olup ve dürüst ödünleşimlerin neler olduğu hakkında okumakta fayda var.
Gelen bağlantılara veya eklere karşı dikkatli olun.
Geçici bir gelen kutusunda bile gelenlere karşı dikkatli olun. Tmailor'da gelen dosya ekleri kaldırılır, yani birinin Tmailor adresine gönderdiği dosyayı açamaz veya indiremezsiniz — bu, yaygın bir kötü amaçlı yazılım yolunu kapatır, ancak gerçekten bir belge almanız gerekiyorsa Tmailor'un yanlış seçim olduğu anlamına da gelir.
Bağlantılar yine de size ulaşır ve bir oltalama bağlantısı, geçici bir gelen kutusundan okunduğunda da kendi gelen kutunuzdan okunduğu kadar tehlikelidir. Ayrıca bir Tmailor gelen kutusunda spam klasörü ve filtre yoktur: gelen her mesaj tam geldiği haliyle size gösterilir, yani kararı siz verirsiniz.
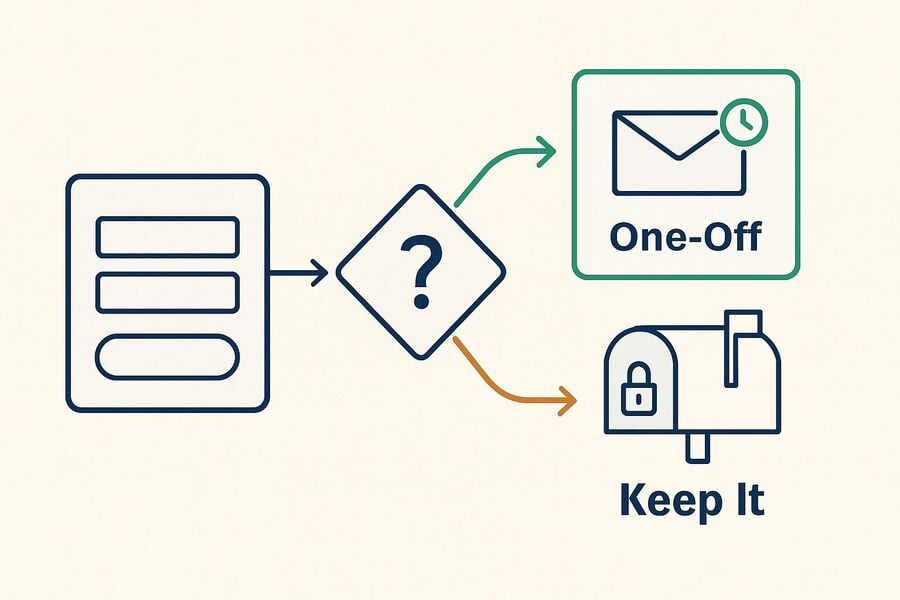
Gerçek bir e-postaya ne zaman geçmeniz gerektiğini bilin.
Bir kayıt formu bir adresi reddederse, bunun nedeni genellikle o belirli alan adının bir engelleme listesinde yer almasıdır ve başka bir alan adı kabul edilebilir. Bu, olağan bir sorun giderme işlemidir.
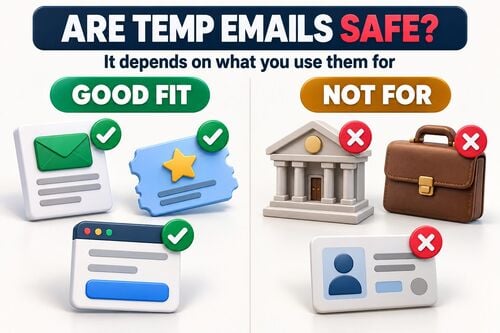
Ancak bir hizmet tek kullanımlık e-postayı kabul etmemeye açıkça karar verdiyse, buna saygı gösterin. Kasıtlı bir politikayı aşmak için adresler arasında dönüp durmak sorun giderme değildir ve bu aracın amacı da bu değildir — bunun yerine gerçek adresinizi kullanın. Hesabın kendisi önemli olduğunda da aynı durum geçerlidir: bankacılık, devlet hizmetleri, iş, okul veya daha sonra kurtarmanız gereken her şey baştan itibaren kalıcı bir gelen kutusuna ait olmalıdır. Sitelerin bu adresleri neden reddettiğinin işleyişini öğrenmek istiyorsanız, web sitelerinin neden geçici posta alan adlarını engellediğine bakın.
Diğer güvenlik önlemleriyle birlikte
Geçici e-posta tek bir sorunu çözer — e-posta adresinizin nerede son bulduğunu. Diğerlerini çözmez, bu yüzden onu şunlarla birlikte kullanın:
- Bir şifre yöneticisi ve benzersiz şifreler; böylece sızan bir şifre çifti ikinci bir hesabı açamaz.
- Kaybetmek istemeyeceğiniz her hesapta iki faktörlü kimlik doğrulama.
- Güncel bir antivirüs ve bilinen kötü amaçlı siteler konusunda sizi uyaran bir tarayıcı.
- Sitenin kendisine dair temel bir şüphecilik: geçersiz bir sertifika veya hassas bilgileri çok erken isteyen bir form, ayrılmak için bir sebeptir.
Yaygın olarak yanlış anlaşıldığı için açıkça belirtilmesi gereken bir uyarı: özel veya gizli gezinme, ziyaret ettiğiniz siteden sizi gizlemez. Yalnızca oturumun yerel geçmişinize kaydedilmesini engeller. Geçici bir adres ve özel bir pencere, anonim olmakla aynı şey değildir — bkz. geçici posta gerçekten anonim olup olmadığını kontrol edin.
tmailor.com geçici posta hizmetini tanıtıyoruz
Tmailor ücretsiz, yalnızca alım yapabilen geçici bir gelen kutusudur: açılması saniyeler sürer, kayıt gerektirmez (adreslerinizi kaydeden ücretsiz bir hesap isteğe bağlıdır) ve kayıtlar, onay bağlantıları ve tek seferlik doğrulama kodları için tasarlanmıştır. Gelen teslimat için Google MX kullanır. Düşük riskli işler için bir gizlilik tamponudur — bir posta kutusu değildir ve gerçekten güvendiğiniz adresin yerine geçmez.
Rastgele adres oluşturma, büyük ve dönen bir alan adı havuzundan yararlanırken özel ad sekmesi bu havuzun yalnızca küçük bir alt kümesini sunar. Canlı havuz kasıtlı olarak yayımlanmaz: her geçici posta alan adının kamuya açık bir listesi, tam da tek kullanımlık e-postaya karşı çalışan bir sağlayıcının hepsini birden engellemek için ihtiyaç duyduğu şeydir. Bunun sizin için anlamı basitçe şudur: kabul durumu siteden siteye değişir ve haber verilmeden değişebilir.
Erişim Token'ı bir adres için kaydederseniz, aynı gelen kutusunu daha sonra başka bir cihazda veya başka bir oturumda yeniden açabilirsiniz — bkz. posta adresini yeniden kullanın. Token'ın ne olduğu konusunda net olun: bu bir kurtarma anahtarıdır, kilit değil. Tekrar içeri girmenizi sağlar; gelen kutusunu özel hale getirmez ve misafir bir adres için kaybedilen Access Token geri alınamaz. Adresi ücretsiz bir bir Tmailor hesabına oturumu açıkken oluşturursanız, Oluşturulan E-postalar'a kaydedilir, böylece token olmadan da oradan yeniden açabilirsiniz.
Tmailor'un yapamadıkları. E-posta gönderemez veya e-postaya yanıt veremez. Dosya alamaz — gelen her ek kaldırılır. Mesajlar, geldikleri andan itibaren yaklaşık 24 saat görünür kalır. Spam klasörü yoktur ve filtre de yoktur. Ayrıca bankacılık, devlet, iş, okul veya kurtarılmasını önemsediğiniz herhangi bir hesap için doğru gelen kutusu değildir. Bu sınırlar tam da meselenin özüdür: adresi güvenmediğiniz bir siteye vermeyi güvenli kılan şey bunlardır. Tam resmi görmek için geçici postanın güvenli şekilde neler yapamayacağına bölümüne bakın.
Sıkça Sorulan Sorular
Geçici bir e-posta beni güvenilmeyen bir web sitesinde anonim yapar mı?
Hayır. Geçici bir e-posta, gerçek adresinizi sitenin veritabanının dışında tutar; bu da anlamlı bir gizlilik kazancıdır. IP adresinizi, tarayıcı parmak izinizi veya forma yazdığınız başka hiçbir şeyi gizlemez. Bunu görünmezlik değil, kimlikler arasında bir ayrım olarak görün.
Tmailor adresine gönderilen bir eki açabilir miyim?
Hayır. Tmailor gelen tüm ekleri kaldırır, bu yüzden Tmailor adresine gönderilen dosyalar açılamaz veya indirilemez. Bu, yaygın bir kötü amaçlı yazılım yolunu ortadan kaldırır; ancak aynı zamanda bir belge, fatura veya bilet almanın gerçekten gerekli olduğu hiçbir yerde geçici bir adres kullanmamanız gerektiği anlamına gelir.
Bir web sitesi geçici e-posta adresimi reddetti. Ne yapmalıyım?
Önce bunun ne tür bir ret olduğunu belirleyin. Belirli bir alan adı engel listesindeyse, yeni bir rastgele adres oluşturmak genellikle işe yarar ve bu normal bir sorun giderme adımıdır. Ancak hizmet, politika gereği tek kullanımlık e-posta kabul etmemeye karar verdiyse gerçek adresinizi kullanın — geçici bir gelen kutusu, bilerek konulmuş bir kuralı atlatmak için değildir.
Geçici bir e-posta, şifre sıfırlama için yeterince güvenli mi?
Hayır ve insanlara hesaplarına mal olan hata tam da budur. Şifre sıfırlama bağlantıları hesapta kayıtlı adrese gider; yani artık kontrol etmediğiniz bir gelen kutusuna bağlı hesap, kurtaramayacağınız bir hesaptır. Kaybetmek istemeyeceğiniz her şeyin, oluşturduğunuz ilk günden itibaren kalıcı bir e-posta adresi olmalıdır.
Sonuç
Geçici bir e-postayı, güvenmediğiniz ve bir daha dönmeyeceğiniz siteler için bir tampon olarak kullanın: gerçek adresinizi bu sitelerin veritabanının dışında tutar, bir sızıntının ardından gelen spam ve oltalama saldırılarını sınırlar ve yalnızca bir kez ziyaret edilen bir sitedeki ihlalin önemli hesaplarınıza bağlanmasını engeller.
Yapmayacağı şey ise sizi anonim kılmak, IP'nizi maskelemek, herhangi bir şeyi filtrelemek, dosya saklamak veya gelen kutusu ortadan kalktıktan sonra hesabınızı geri vermektir. Bunlar aşılması gereken kusurlar değil — aracın doğasıdır. Hesap yarın, gelecek ay ya da gelecek yıl önemli olacaksa, baştan gerçek e-posta adresinizi kullanın.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.