 Tmailor
Geçici E-posta Sınırları ve Riskleri: Geçici E-postanın Güvenli Şekilde Yapamadıkları
Geçici e-posta doğru durumlar için harika bir araçtır — ancak insanları hazırlıksız yakalayan katı sınırları vardır. E-posta gönderemezsiniz, bazı OTP'ler hiç ulaşmaz ve access token'ınızı kaybetmek gelen kutunuzu sonsuza dek kaybetmek anlamına gelir. Bankanız veya birincil sosyal medya hesabınız için tek kullanımlık bir adres kullanmak, yalnızca bir kez yapacağınız bir hatadır.
Hızlı erişim
Bu rehber, geçici e-postanın güvenli şekilde yapamayacağı her şeyi ele alıyor: teknik sınırlamalar, önemli hesaplar için tek kullanımlık adreslere güvenmenin gerçek dünyadaki riskleri, zaman sınırlı ve yeniden kullanılabilir gelen kutuları arasındaki fark ve geçici posta seçeneğinin ne zaman doğru tercih olduğuna, gerçek e-postanızın ne zaman tek sorumlu seçenek olduğuna karar vermeniz için net bir çerçeve. Konuya yeni misiniz? Önce geçici e-posta için tam rehberle ile başlayın.
Hızlı Gerçeklik Kontrolü — Geçici E-postanın Yapabildikleri ve Yapamadıkları
Ayrıntılara girmeden önce, geçici e-posta hizmetlerinin nerede işe yaradığı ve nerede yetersiz kaldığına dair net bir tablo burada. Aşağıdaki tablo, güvenilir şekilde çalışan şeyleri başınızı belaya sokacak şeylerden ayırıyor.
| ✅ Geçici E-postanın Yapabildikleri | ❌ Geçici E-postanın Yapamadıkları |
|---|---|
| E-postaları, OTP kodlarını ve doğrulama bağlantılarını alın | E-posta gönderin veya mesajlara yanıt verin |
| Forumlara, ücretsiz denemelere ve indirmelere kaydolun | Bir misafir adresinin access token'ını kaybederseniz hesapları kurtarın |
| Gerçek gelen kutunuzu spam ve pazarlamadan koruyun | Her platformda OTP teslimatını garanti edin |
| Farklı hizmetler için birden fazla adres oluşturun | Bankacılık veya sigorta için kalıcı bir e-postanın yerini alın |
| tmailor.com üzerinde access token'lar aracılığıyla adresleri yeniden kullanın | E-postaları kalıcı olarak saklayın — mesajlar 24 saat sonra silinir |
| Mobilde, masaüstünde ve Telegram botu üzerinden çalışın | Uçtan uca şifreli iletişim sağlayın |
Kullanım amacınız sol sütuna tam olarak uyuyorsa geçici e-posta doğru araçtır. Sağ sütundaki herhangi bir şeye değiyorsa okumaya devam edin — riskler gerçektir.
Geçici E-postanın 7 Kesin Sınırı
Bunlar uç durumlar ya da nadir hatalar değil. Tek kullanımlık e-postanın işleyişine içkin temel sınırlamalardır. Bunları baştan bilmek, zor yoldan öğrenmenizi engeller.
1. Yalnızca Alım — E-posta Gönderemezsiniz
tmailor.com üzerinde geçici gelen kutuları yalnızca alım içindir. Bir Tmailor adresinden mesaj yazamaz, yanıtlayamaz veya iletemezsiniz; bu nedenle iki yönlü e-postaya dayanan her iş akışı başarısız olur.
Tmailor dosya da alamaz. Gelen ekler gelen kutusuna ulaşmadan önce çıkarılır, bu yüzden o adrese gönderilen bir dosyayı asla açamaz veya indiremezsiniz. Bir kayıt, destek süreci veya belge teslimi eklere bağlıysa, gerçek bir e-posta hesabı ya da bunları açıkça destekleyen başka bir sağlayıcı kullanın.
2. 24 Saatlik E-posta Süresi
tmailor.com üzerinde her mesaj, geldikten 24 saat sonra otomatik olarak ve kalıcı biçimde silinir. Arşiv yok, çöp klasörü yok ve silindikten sonra kurtarma yok. Access token'ı kaydetmek aynı adresi daha sonra yeniden açmanızı sağlar, ancak bu yalnızca adresi geri getirir — süresi dolmuş mesajları geri getirmez.
Risk açıktır: Önemli bir doğrulama bağlantısı, indirme URL'si veya onay kodu alırsanız ve 24 saat içinde harekete geçmezseniz, bu bilgi sonsuza dek kaybolur. İhtiyacınız olanı aldığınız anda hemen kopyalayın.
3. Önemli Hesaplar İçin Şifre Kurtarma Yok
İnsanların canı burada yanıyor. Geçici bir adresle bir sosyal uygulamaya, pazar yerine veya foruma kaydolursunuz; hesap işe yarar hale gelir ve aylar sonra şifreyi unutursunuz. Sıfırlama bağlantısı eski geçici gelen kutusuna gider, ama artık ne adres ne de Access Token elinizdedir.
Sonuç, kilitlenmiş bir hesap ve yavaş, belirsiz bir kurtarma süreci olabilir. Bazı platformlar yedek kurtarma adımları sunar, ancak bu seçenekler değişkendir ve garanti edilmez. Gerçek bir örnek için Facebook'un toparlanma risklerini okuyun.
4. OTP Teslimatı Garanti Edilmez
Çoğu web sitesi geçici e-posta adreslerini kabul eder ve doğrulama kodlarını sorunsuz iletir. Ancak bazı platformlar bilinen tek kullanımlık e-posta alan adlarının kara listelerini tutar ve adresiniz bunlardan birine denk gelirse OTP hiç ulaşmaz.
Tmailor, büyük ve dönen bir alan adı havuzundan rastgele adresler seçer ve gelen teslimat için Google MX kullanır; mekanizma budur — ancak hiçbir sağlayıcı bir kodun ulaşacağını garanti edemez ve etmemelidir. Tek bir alan adı bir sitenin kara listesinde yer alıyorsa, yeni rastgele bir adres geçebilir. Site politika gereği tek kullanımlık e-postayı kabul etmemeye karar verdiyse, bu etrafından dolaşılacak bir teslimat sorunu değildir: gerçek bir adres kullanın. Genel hata biçimleri için OTP kodlarının neden ulaşmadığına bölümüne bakın.
5. Uçtan Uca Şifreleme Yok
Geçici e-posta gelen kutuları, bir Proton Mail veya Tuta mesajı gibi uçtan uca şifrelenmez. Gelen kutusu bir gizlilik tamponudur, özel bir kasa değildir. Burada Access Token konusunda kesin olmak önemlidir, çünkü yaygın olarak yanlış anlaşılır: Access Token bir kurtarma anahtarıdır , şifre değil. Bu, daha sonra bir adrese dönmenizi sağlayan şeydir — başkalarını dışarıda tutan şey değildir. Bu, geçici kayıtlar ve OTP kodları için tamamen uygundur ve hassas kişisel, tıbbi, finansal veya hukuki bilgileri almak için asla geçici adres kullanmamalısınız.
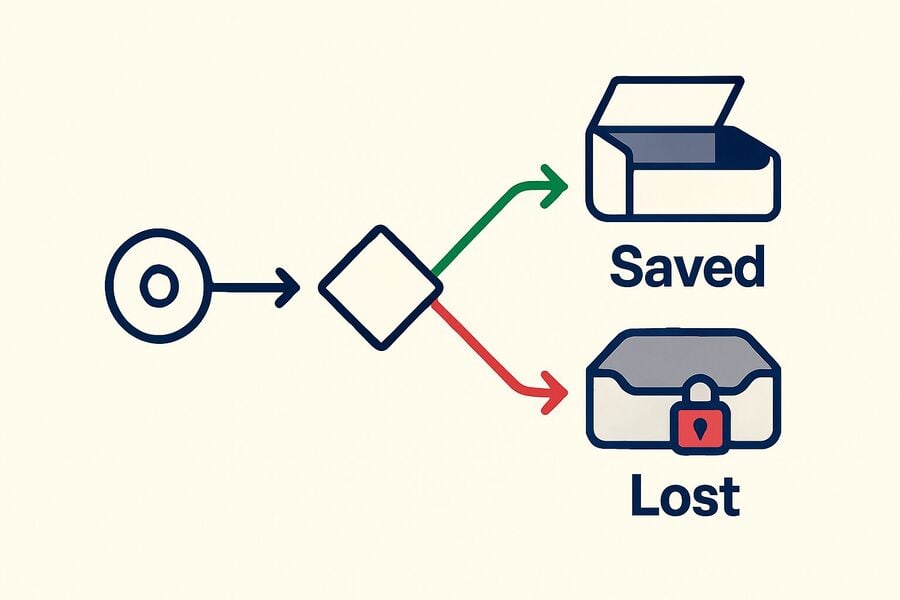
6. Access Token Kayboldu = Misafir Gelen Kutusu Sonsuza Dek Kayıp
Misafir olarak oluşturduğunuz bir adres için, sayfadan ayrıldıktan sonra geri dönmenin tek yolu Access Token geri dönüş yolunun tek yoludur. "Erişim Token'ı unuttum" butonu yok, destek bileti yok, alternatif kurtarma yolu yok ve bir yönetici bunu yeniden veremez; Bu kasıtlı. Access Token'ı kaybederseniz, bir misafir adresi tamamen kaybolur. İstisna olarak, bir hesaba kaydedilen bir adres vardır: Ücretsiz bir Tmailor hesabı oluşturursanız ve oturum açık kalırsanız, oluşturduğunuz her adres Oluşturulan E-postalar altında listelenir; buradan herhangi bir cihazda açabilir ve Change Access Token ile yeni bir token oluşturabilirsiniz.
Bunun size ne kazandırıp ne kazandırmadığına dikkat edin. Misafir bir adres için bu, hesap veya şifre gerekmediği ve gelen kutusunun bir Tmailor hesabına bağlı olmadığı anlamına gelir — ancak bu anonimlikle aynı şey değildir ve Access Token gelen kutusunu koruyan bir kilit değildir. Bu ayrımın düzgün bir şekilde açıklanmasını istiyorsanız, geçici postanın gerçekten anonim olup bölümüne bakın.
Yeni bir geçici adres oluşturur oluşturmaz Access Token'ınızı kaydedin. Bir şifre yöneticisinde, not uygulamasında veya kaybetmeyeceğiniz başka bir yerde saklayın. Bu tek alışkanlık, geçici e-posta kullanıcılarının yaşadığı en yaygın hayal kırıklığını önler.
7. Her Yerde Kabul Edilmez
Bazı web siteleri basit alan adı kara listelerinin ötesine geçerek tek kullanımlık e-posta kayıtlarını tamamen engellemek için davranış analizi, CAPTCHA doğrulamaları veya telefon numarası doğrulaması kullanır. Finansal hizmetler, devlet portalları ve bazı kurumsal SaaS platformları geçici e-postayı filtreleme konusunda özellikle katıdır.
Hiçbir geçici e-posta sağlayıcısı — kaç alan adı sunarsa sunsun — temelde kalıcı ve doğrulanmış bir e-posta adresi gerektiren bir platformu atlatamaz. Bu duvara çarptığınızda platform size hesap verebilirlik gerektiğini söylüyordur ve tek kullanımlık bir adres bunu sağlamaz.
Süreli ve Yeniden Kullanılabilir Gelen Kutuları — Neden Önemlidir
Tüm geçici e-posta hizmetleri aynı şekilde çalışmaz. Süreli bir gelen kutusu geri sayımla kaybolacak şekilde tasarlanmıştır; yeniden kullanılabilir olan ise aynı adrese daha sonra dönebilmeniz için tasarlanmıştır. Kesin oturum süreleri ve kurtarma seçenekleri sağlayıcıdan sağlayıcıya değişir, bu yüzden aşağıdaki tabloyu bir teknik özellik tablosu değil, ödünleşimin genel biçimi olarak ele alın.
| Özellik | Zamanlı Gelen Kutuları (yaygın olarak görülen) | Yeniden Kullanılabilir Gelen Kutuları (ör. tmailor.com) |
|---|---|---|
| Kullanım ömrü | Dakika cinsinden kısa bir geri sayım; kesin süre ve varsa uzatma seçeneği sağlayıcıya göre değişir | Adres, kaydedilmiş bir access token ile yeniden açılabilir |
| Gelen kutusuna daha sonra geri dönün | Genellikle oturum sona erdikten sonra hayır | Evet, kaydedilmiş bir access token ile |
| Gecikmeli e-postaları alın | Riskli — oturum e-posta ulaşmadan sona erebilir | Daha bağışlayıcı — adres ulaşılabilir kalır |
| Başka bir cihazda kullanın | Sağlayıcının gelen kutusunu oturuma nasıl bağladığına bağlıdır | Aynı adresi yeniden açmak için kaydedilmiş access token'ı tekrar girin |
| En uygun olduğu durumlar | Bir daha asla dönmeyeceğiniz, tek seferlik ve düşük riskli kayıtlar | Düşük riskli kayıtlar ve ileride tekrar ihtiyaç duyabileceğiniz kodlar |
Zamanlı gelen kutuları belirli bir risk yaratır: doğrulama e-postası süreden daha uzun sürerse hem e-postayı hem de adresi kaybedebilirsiniz. Ücretsiz geçici posta üzerindeki yeniden kullanılabilir gelen kutuları ise zamanlama baskısını ortadan kaldırır, çünkü adresin kendisinin süresi dolmaz — ama bu, kulağa geldiğinden daha küçük bir iddiadır. Adresin yeniden kullanımı ile mesajların saklanması ayrı sınırlardır: mesajlar yine ulaştıktan yaklaşık 24 saat sonra silinir ve yeniden kullanılabilir bir adresin, tek kullanımlık e-postayı reddeden bir site tarafından kabul edilme olasılığı daha yüksek değildir.
Geçici E-posta Kullanmamanız Gereken Durumlar
Sorunlardan kaçınmanın en net yolu, hangi hesapların asla tek kullanımlık bir adrese bağlanmaması gerektiğini bilmektir. İşte liste — istisna yok.
Finansal hesaplar: Bankalar, kredi kartları, PayPal, kripto borsaları, yatırım platformları. Bunlar e-posta yoluyla şifre sıfırlamayı gerektirir ve erişimi kaybetmek para kaybetmek anlamına gelir. Özellikle kripto için, incelikleri anlamak üzere için geçici posta ve kripto borsalarını okuyun.
Devlet ve sağlık portalları: Vergi beyannameleri, sağlık sigortası, tıbbi kayıtlar, devlet kimlik hizmetleri. Bunlar genellikle kimlik doğrulaması gerektirir ve kayıtlı e-posta adresine erişemezseniz sizi kalıcı olarak kilitler.
Birincil sosyal medya hesapları: Bir takipçi kitlesi oluşturduysanız, içerik ürettiyseniz veya bir hesaba profesyonel ilişkiler bağladıysanız, o hesabın bir değeri vardır. Onu gerçek bir e-postaya bağlayın. Bir kenara atacağınız sosyal profil için gizlilik istiyorsanız geçici e-posta sorun değil — ama bu ödünleşimi kabul edin.
Profesyonel ve iş hesapları: Kariyeriniz, müşterileriniz veya işvereninizle ilgili her şey kalıcı ve güvenilir bir e-posta adresi gerektirir. Geçici e-postanın burada yeri yok.
Kaybetmek sizi üzecek her hesap: En basit test budur. Hesabı kaybetmek size stres, hayal kırıklığı veya maddi zarar yaşatacaksa gerçek e-postanızı kullanın.
Geçici e-postanın risklerini almadan gizlilik istediğiniz durumlarda bir gizlilik için özel bir ikincil e-posta düşünebilir veya geçici e-posta alternatiflerini seçeneklerini inceleyebilirsiniz.
Güvenli Kullanım Kontrol Listesi
Bu kurallara uyun; geçici e-posta size iyi hizmet eder ve sonradan baş ağrısı yaratmaz.
Kayıt olmadan önce:
- Kendinize sorun: "Bu hesaba erişimi kaybedersem üzülür müydüm?" Yanıtınız evetse gerçek e-postanızı kullanın.
- Platformun e-posta yanıtı mı yoksa yalnızca tıklanabilir bağlantılar ve kodlar mı gerektirdiğini kontrol edin.
- OTP teslimatı önemliyse platformun geçici e-posta alan adlarını engellemesiyle tanınmadığından emin olun.
Kayıt sırasında:
- Access Token'ınızı hemen kaydedin — başka bir şey yapmadan önce.
- OTP kodlarını ve doğrulama bağlantılarını gelir gelmez kopyalayın.
- Bir kod gelmezse tekrar denemeden önce nedenini bulun. Bir alan adı sitenin engel listesindeyse başka bir adres kabul edilebilir. Sitenin şartları tek kullanımlık e-postayı yasaklıyorsa bu bir politikadır, teslimat hatası değildir — bunun yerine gerçek bir adresle kaydolun.
Kayıttan sonra:
- Hesap önemli hale gelirse geçici gelen kutusuna erişimi kaybetmeden önce gerçek bir e-posta adresine geçin.
- Geçici e-posta yoluyla aldığınız e-postalarda hassas verileri (şifreler, belgeler, kişisel bilgiler) saklamayın — ihtiyacınız olanı kopyalayın, gerisini 24 saatlik silme işlemine bırakın.
- Access Token'ınızı kapatabileceğiniz bir tarayıcı sekmesinde değil, bir şifre yöneticisinde saklayın.
Geçici E-posta İşe Yaramadığında Ne Yapmalı
Bir platform tek kullanımlık alan adlarını engelliyorsa veya kullanım durumunuz gönderme, yanıtlama ya da kalıcı erişim gerektiriyorsa, geçici e-postayı bunun için tasarlanmadığı bir role zorlamaktan daha iyi seçenekleriniz var.
Açıklama: Bu blogu Tmailor yönetiyor. Aşağıdaki karşılaştırmalar, bir sağlayıcının her kullanım durumunda kazandığını iddia etmek için değil, ödünleşimleri açıklamak için burada.
Ayrı bir ikincil e-posta: Rutin kayıtlar, bültenler ve ileride kurtarmanız gerekebilecek hesaplar için ayrı, uzun vadeli bir gelen kutusu kullanın. Bu, her şeyi ana kişisel gelen kutunuza karıştırmadan kalıcı erişim sağlar. Kurulum ayrıntıları için ikincil e-posta gizliliği rehberine bölümüne bakın.
Gizlilik odaklı sağlayıcılar: Proton Mail ve Tuta, şifreli e-posta ürünleri sunar; gizlilik ve uzun vadeli erişim gerektiğinde tek kullanımlık bir gelen kutusundan daha uygun bir çözümdür.
Geçici e-posta hizmetleri: E-postaları yalnızca almak değil, anonim olarak göndermek de gerekiyorsa bir geçici e-posta geçici e-postanın yapamadığı şeyi tamamlıyor.
Sıkça Sorulan Sorular
Web siteleri geçici e-posta hesabı kullandığımı tespit edebilir mi?
Bazıları edebilir. Birçok site, bir adresin alan adını bilinen tek kullanımlık alan adlarının engel listeleriyle karşılaştırır ve kayıt sırasında reddeder. Reddin nedeni yalnızca bir alan adının listede olmasıysa, başka bir alan adında yeni ve rastgele bir adres kabul edilebilir; bu olağan bir sorun giderme yöntemidir. Ancak bir site politika gereği tek kullanımlık e-posta kabul etmemeye karar verdiyse, bir adres geçene kadar adresleri değiştirip durmak sorun giderme değildir — bunun yerine kontrolünüzdeki gerçek bir adres kullanın.
Geçici e-posta kullanmak yasa dışı mı?
Geçici e-posta adresi kullanmak doğası gereği yasa dışı değildir, ancak asıl önemli olan kurallar yasa ve hizmetin şartlarıdır. Herhangi bir e-posta hizmetini dolandırıcılık, kimlik taklidi, taciz veya bir platformun kayıt kurallarını ihlal etmek için kullanmak yine de yasal veya hesap sonuçlarına yol açabilir.
Geçici e-posta normal e-postadan daha mı az güvenlidir?
Doğası gereği değil. Geçici e-posta daha az kalıcıdır, zaten amaç da budur. Tasarlandığı kullanım durumları için — geçici kayıtlar, OTP kodları, spam'den kaçınma — aslında gerçek e-postanızı kullanmaktan daha güvenlidir çünkü maruziyetinizi sınırlar. Risk, yanlış amaçlarla kullanılmasından kaynaklanır ve bu rehber tam da bunu önlemek için var. Daha derinlemesine bilgi için şunu okuyun: için Geçici E-postalar Güvenli mi?
Zamanlı mı yoksa tekrar kullanılabilir geçici e-posta mı kullanmalıyım?
Adrese tekrar ihtiyaç duyma ihtimaliniz varsa tekrar kullanılabilir olanı. Zamanlı gelen kutusu bir geri sayımla çalışır, bu yüzden yavaş gelen bir doğrulama e-postası oturum kapandıktan sonra ulaşabilir. Ücretsiz geçici posta üzerindeki tekrar kullanılabilir bir gelen kutusu bu zamanlama baskısını ortadan kaldırır: Access Token'ı kaydeder ve aynı adresi daha sonra yeniden açarsınız. Mesajların kendisinin ne kadar süre kaldığını uzatmaz — Tmailor'da her mesaj ulaştığı andan itibaren yaklaşık 24 saat boyunca görünür kalır.
E-postalar Tmailor gelen kutusunda ne kadar süre kalır?
Her mesaj, gelen kutusunun oluşturulduğu veya ilk açıldığı andan değil, ulaştığı andan itibaren 24 saat saklanır. Bundan sonra otomatik olarak silinir ve geri alınamaz; bu yüzden bir doğrulama koduna veya bağlantısına daha sonra ihtiyaç duyabilecekseniz önce Access Token'ı kaydedin ve süre dolmadan yeniden açın.
Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.