 Tmailor
Geçici E-postalar Güvenli mi? Geçici E-posta Güvenliği için Pratik Bir Rehber
Geçici e-posta akıllıca bir gizlilik hamlesi olabilir — ancak onu bir kasa değil, bir araç olarak gördüğünüz sürece. İşte "güvenli"nin gerçekten ne anlama geldiği ve geçici e-postanın nerede yardımcı olduğu ya da nerede ters teptiği.
Hızlı erişim
Temel Çıkarımlar
Güvenlik, kullanım amacına bağlıdır: tek kullanımlık e-posta gizliliğe yardımcı olur, ancak bir kurtarma kanalı değildir.
Geçici e-postalar güvenli mi? Evet — hesabı daha sonra kurtarmanız gerekmediği, düşük riskli ve kısa ömürlü kayıtlar için güvenlidir. Uzun vadeli sahiplik, şifre sıfırlamaları ya da yasal ve mali bildirimler devreye girdiği anda güvensiz hale gelirler. Buradaki güvenlik, teknolojinin kendisiyle değil, aracın risk düzeyine uygun seçilmesiyle ilgilidir.
- Genel olarak güvenli: tek seferlik kayıtlar, bültenler, ücretsiz denemeler, uygulama testleri ve düşük riskli doğrulama kodları — uzun vadeli kurtarmaya ihtiyacınız olmadığında.
- Güvenli değil: bankacılık, birincil hesaplar ve şifre sıfırlamaları ile yasal bildirimlere bağlı olan, parayla, kimlikle veya uzun vadeli erişimle ilgili her şey.
- En büyük risk kurtarma, hacklenme değil: insanlar, süresi dolmuş tek kullanımlık bir gelen kutusuyla oluşturdukları hesaplara erişimlerini kaybediyor.
- Geçici e-posta oltalamayı durdurmaz: gerçek gelen kutunuzu risk alanının dışında tutar, ama dikkatsiz bir tıklama yine de dikkatsiz bir tıklamadır.
- "Anonim" olmak "yenilmez" olmak değildir: tek kullanımlık bir adres kimlik açığını azaltır, ancak adınız, telefonunuz, ödeme bilgileriniz ve cihazınız sizi yine de tanımlayabilir.
- Sağlayıcı tasarımı önemlidir: kontrollü bir gelen kutusu, takip cihazlarının kaldırılması ve geniş bir alan adı havuzu, herkesin erişebildiği ve tahmin edilebilir bir posta kutusuna kıyasla gerçek bir fark yaratır.
- En iyi uygulama: maruziyeti azaltmak için tek kullanımlık bir adres kullanın, ardından saklamanız gereken hesaplar için gerçek bir gelen kutusuna geçin.
"Güvenli" Aslında Ne Anlama Geliyor
Güvenlikte "güvenli" her zaman bir tehdit modeline ve bir hedefe göre tanımlanır.
"Güvenli" kelimesinin güvenlikte tek bir anlamı yoktur — her zaman neyi ve kimden koruduğunuza bağlıdır. İnsanlar geçici bir e-postanın güvenli olup olmadığını sorduklarında genellikle üç sorudan birini sorarlar ve geçici e-posta her birine farklı yanıt verir. Belirsiz bir endişeyi net bir karara dönüştüren şey, önce hangi sorunun sorulduğunu belirlemektir.
- Gizlilik ve güvenlik: Gerçek e-postamı yabancılarla paylaşmaktan kaçınabilir, spam ve profillemeyi azaltabilir miyim?
- Hesap güvenliği: Bir sorun çıkarsa bu hesabı daha sonra kurtarabilir miyim?
- Cihaz güvenliği: Bir mesajı açmak beni oltalamaya, kötü amaçlı yazılıma veya izlemeye maruz bırakır mı?
Geçici bir e-posta adresi en çok gizlilik ve güvenlik açısından en faydalı yöntemdir. Ayrıca, sağlayıcı takip cihazlarını çıkardığında, temel oltalama hijyenine devam ettiğiniz sürece cihaz güvenliği sağlayıcı izleyicileri kaldırdığında, temel kimlik avı hijyenine uyduğunuz sürece. Genellikle en zayıf olduğu yer güvenlik nedenleridir, çünkü kısa süreli erişim zaten işin özüdür. Hangi tür güvenliğe ihtiyacınız olduğunu bildiğinizde, doğru gelen kutusunu seçmek kolaylaşır.
Geçici E-posta Nasıl Çalışır
Tek kullanımlık gelen kutular hız ve asgari kimlik görünürlüğü için tasarlanmıştır, uzun vadeli sahiplik için değil.
Geçici bir e-posta hizmeti, geleneksel bir kayıt işlemi olmadan anında çalışan bir adres oluşturur. Bu adrese gönderilen her mesaj, sınırlı bir süre saklanan geçici bir gelen kutusuna düşer. tmailor.com üzerinde gelen mesajlar yaklaşık 24 saat kalır ve ardından otomatik olarak silinir. Adresin kendisi daha sonra bir access token aracılığıyla yeniden kullanılabilir, ancak mesajlar kalıcı olmaz.
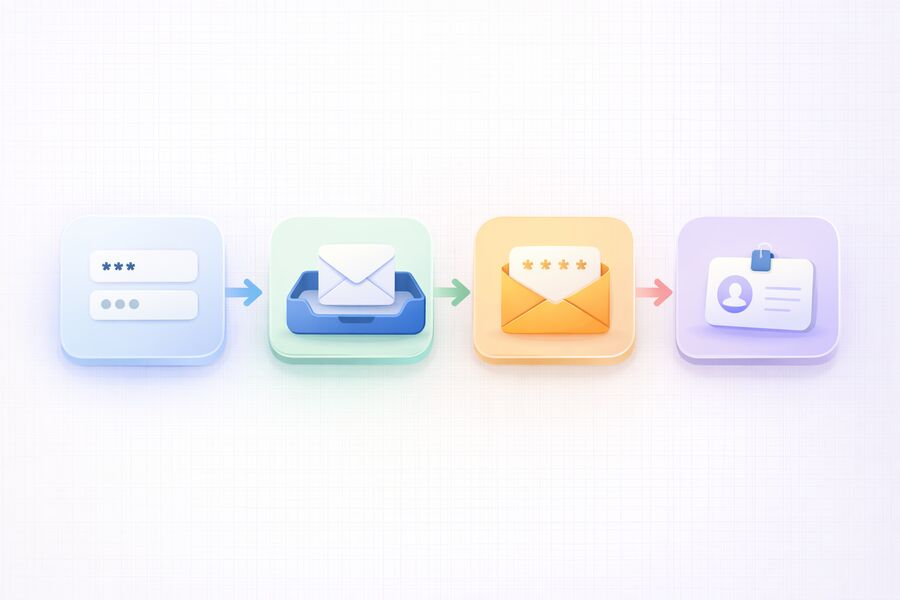
tmailor.com üzerinde tipik akış şöyle görünür:
- Siteyi açarsınız ve kullanıma hazır bir adres alırsınız — kayıt yok, telefon numarası yok.
- Bu adresi e-posta isteyen bir forma yapıştırırsınız.
- Doğrulama mesajını geçici gelen kutusunda alırsınız.
- Kişisel gelen kutunuzu açığa çıkarmadan kaydı tamamlarsınız.
Tmailor.com, güvenilir gelen teslimat için Google-MX altyapısı üzerinde çalışır ve tasarımı gereği yalnızca alım yapar — gönderemez, yanıtlayamaz ve ek kabul etmez. Bu yalnızca alım tasarımı başlı başına bir güvenlik özelliğidir: gelen kutusu posta gönderemediği ve dosya alışverişi için tasarlanmadığı için, uzun ömürlü hesapların beraberinde getirdiği bazı olağan e-posta risklerini ortadan kaldırır. Yönlendirme, catch-all adresler ve gelen kutusu görüntülemesinin nasıl çalıştığına daha derinlemesine bakmak için teknik uçtan uca açıklayıcıya sayfasına göz atabilirsiniz.
Geçici E-postanın Genellikle Güvenli Olduğu Yerler
Geçici postayı, en kötü sonucun kalıcı kayıp değil hafif bir rahatsızlık olduğu durumlarda kullanabilirsiniz.
Hesap düşük riskli, erişim süresi kısa ve amacınız spam ile profilleme riskini azaltmak olduğunda geçici bir e-posta güvenli bir seçimdir. Kural basittir: gelen kutusunu kaybetmenin en kötü sonucu kalıcı kayıp yerine hafif bir rahatsızlıksa, geçici posta uygundur. Yaygın güvenli senaryolar şunlardır.
- Bülten kayıtları ve içerik indirmeleri, burada bağlantıya yalnızca bir kez ihtiyacınız olur.
- Hoş geldin e-postası ve bir onay tıklaması dışında bir şey gerekmeyen ücretsiz denemeler, başka bir şey değil.
- Uygulama testi ve QA/UAT, burada hızlıca çok sayıda gelen kutusuna ihtiyacınız olur ve test sistemlerinde gerçek veri istemezsiniz.
- Kimliğinizle bağlantılı olmayan geçici topluluk kayıtları.
- Düşük riskli, tek seferlik doğrulama kodları, daha sonra erişimi kaybetmenin sorun yaratmayacağı durumlar için.
Ana gelen kutunuzu bu düşük değerli veritabanlarından uzak tutmak, geçici e-postanın size zaman içinde kutunuzu spamdan uzak tutmanıza yardımcı olma biçimidir. Gerçek adresiniz ne kadar az yerde görünürse, uzun vadeli spam ve profilleme iziniz o kadar küçük olur.
Geçici E-postanın Güvenli Olmadığı Yerler
Kaybetmeyi göze alamayacağınız hiçbir şey için tek kullanımlık bir gelen kutusunu kimlik dayanağınız olarak kullanmayın.
Geçici e-posta, uzun vadeli sahiplik, yasal bildirimler veya kurtarma süreçleri devreye girdiği anda güvensiz hale gelir. Tek kullanımlık bir gelen kutusu kaybolmak üzere tasarlanmıştır; bu yüzden kalıcı bir hesabı ona bağlamak, gerçekleşmesi an meselesi olan bir kurtarma hatasıdır. Yeniden erişim sağlamakta zorlanacağınız hesaplar için geçici e-postadan kaçının.
- Bankacılık, kripto ve ödeme platformları, hesap kurtarma ve uyarıların kritik olduğu yerler.
- İş veya okul için daha sonra kimliğinizi kanıtlamanızı gerektiren birincil girişler.
- Kaydedilmiş ödeme yöntemleri, iade veya geri ödeme iletişimleri içeren yüksek değerli alışveriş hesapları.
- Gerçek adınıza bağlı hesaplar — devlet hizmetleri, sağlık hizmetleri, sigorta ve vergi.
- Bir anlaşmazlıkta ihtiyacınız olabilecek her şey, yasal bildirimler, makbuzlar veya sözleşme değişiklikleri gibi.
Bir platform yeniden erişim sağlamak için mücadele edeceğiniz kadar önemliyse, güçlü kimlik doğrulaması olan gerçek bir gelen kutusunu hak ediyor. Sınırların tam listesi için geçici postanın güvenli şekilde neler yapamayacağına bölümüne bakın.
Göz Önünde Bulundurmanız Gereken Gerçek Riskler
Risklerin çoğu geçici e-posta kavramından değil, kullanıcı davranışından ve sağlayıcıların tasarım tercihlerinden kaynaklanır.
Geçici e-postayla ilgili risklerin çoğu, tek kullanımlık e-posta kavramından değil, insanların onu nasıl kullandığından ve sağlayıcıların nasıl tasarlandığından kaynaklanır. Neredeyse her kötü sonucun sorumlusu beş risktir ve her birinin basit bir savunması vardır. Bunları anlamak, geçici e-postayı bir kumardan kontrollü bir karara dönüştürür.
Risk 1: Kurtarmaya İhtiyaç Duyduğunuzda Erişimi Kaybetmek
Şifre sıfırlamaları, güvenlik uyarıları ve "siz olduğunuzu doğrulayın" istemleri genellikle daha sonra — çoğu zaman tek kullanımlık gelen kutusunun süresi dolduktan çok sonra — gelir. Yaygın bir örnek: biri tek kullanımlık bir adresle bir pazar yerine kaydolur, üç hafta sonra bir ürün satar ve gelen kutusu çoktan kaybolduğu için ödeme doğrulama e-postasını alamaz. Bu zaman farkı, geçici bir e-postanın tutmayı planladığınız herhangi bir hesap için neden uygun olmadığını açıklar. Kurtarma önemli olabilecekse, baştan gerçek bir gelen kutusu kullanın.
Risk 2: Herkese Açık Gelen Kutusu Maruziyeti
Bazı tek kullanımlık hizmetler, adresi tahmin eden herkesin gelen kutusunu okuyabildiği paylaşılan posta kutuları gibi davranır. Herkese açık posta kutuları tek seferlik bir bülten için uygundur, ancak doğrulama kodları için tehlikelidir. Her zaman herkese açık bir ilan panosu yerine, kontrol ettiğiniz bir gelen kutusu gibi davranan bir sağlayıcıyı tercih edin.
Risk 3: Oltalama ve Kötü Amaçlı Bağlantılar
Tek kullanımlık bir gelen kutusu oltalamayı durdurmaz. Dolandırıcılar hâlâ kötü amaçlı bağlantılar içeren ikna edici e-postalar gönderebilir ve birine tıklamak geçici bir gelen kutusunda da aynı derecede zararlıdır. Gerçek kazanç, kişisel gelen kutunuzun etki alanının dışında kalmasıdır — bu da güvenilmez sitelerde geçici posta — ama tıklamalarınız yine de önemli.
Risk 4: İzleme Pikselleri ve Gizli Scriptler
Pazarlama e-postaları, açılma oranlarını ölçmek ve davranış profili çıkarmak için sıklıkla izleme görselleri ve scriptler kullanır. Geçici e-posta, gerçek adresinizi düşük güvenilirlikli veritabanlarının dışında tutarak ve istenmeyen posta çekmeye başlayan bir adresi kolayca devre dışı bırakmanızı sağlayarak yine de yardımcı olur. Pazarlama veritabanlarını sızdıran veri ihlallerine karşı korunma yöntemi de budur, ancak bir sağlayıcı bu kontrolü kamuya açık şekilde belgelemedikçe her izleme yöntemini engellediğini varsaymamalısınız.
Risk 5: Teslimat ve Doğrulama Engelleri
Bazı web siteleri bilinen tek kullanımlık alan adlarını doğrudan engeller. Alan adı kalitesi ve rotasyonu, geçici bir adresin kabul edilip edilmemesini etkiler, ancak hiçbir hizmet her kaydı kabul etmez. Bir form tek kullanımlık bir adresi reddettiğinde ısrar etmeyin — o hizmet için gerçek bir e-posta adresine geçin.
Geçici E-postayı Daha Güvenli Kullanmanın Yolu: Kontrol Listesi
Geçici e-postayı bir gizlilik tamponu olarak düşünün: ayrı tutun, kısa ömürlü tutun, bilinçli kullanın.
Geçici e-postayı güvenle kullanmak, tek kullanımlık bir adresi herhangi bir forma yapıştırmadan önce uyguladığınız kısa ve tekrarlanabilir bir rutine dayanır. Amaç, tek kullanımlık gelen kutularını kalıcı hiçbir şeyle karıştırmamaktır; böylece kaybedilen bir gelen kutusu asla kaybedilen bir hesaba dönüşmez. Her seferinde bu beş adımı izleyin.
- Hesabı önce düşük riskli olarak etiketleyin. Para, kimlik veya uzun vadeli erişim söz konusuysa durun ve gerçek bir gelen kutusu kullanın.
- Her Tek bir adresi her yerde tekrar kullanmayın. Tek bir tek kullanımlık adresi ilgisiz hizmetlerde tekrar tekrar kullanmak, kaçınmaya çalıştığınız profil izini yeniden oluşturur.
- Şüpheli bağlantılara asla tıklamayın. Bir mesaj acil veya tuhaf geliyorsa, e-postadaki bağlantıya güvenmek yerine hizmeti doğrudan tarayıcınızda açın.
- Yalnızca ihtiyacınız olanı hemen kaydedin. Daha sonra bir makbuza veya koda ihtiyacınız olacaksa hemen kaydedin, çünkü gelen kutusu temizlenecektir.
- Tutmaya karar verdiğiniz hesapları yükseltin. Bir hizmeti değerlendirmek için geçici e-postayla başlayın, ardından hesabın e-posta adresini ana adresinize geçirin ve güçlü kimlik doğrulamayı etkinleştirin.
Bir gelen kutusunu bilinçli olarak tekrar ziyaret etmeyi planlıyorsanız, tmailor.com bir Access Token iş akışıyla aracılığıyla geçici bir posta adresini yeniden kullanmanızı olanak tanır. Bu, kontrollü ve düşük riskli tekrar ziyaretlerde yardımcı olur — ancak kaydedilen bir token, yüksek değerli hesaplar için gerçek bir kurtarma e-postasının yerini yine de tutmamalıdır. Tokenları kendiniz takip etmek istemiyorsanız, ücretsiz bir Tmailor hesabı oluşturun: oturum açıkken oluşturduğunuz her adres hesabınıza kaydedilir ve mesajları yine de yaklaşık 24 saat sonra temizlenir.
Geçici E-postalar Güvenli mi? Hızlı Karar Tablosu
Hesabın risk düzeyini bir bakışta doğru gelen kutusuyla eşleştirin.
Aşağıdaki tablo, yaygın senaryoları bir sonuca bağlar; böylece saniyeler içinde karar verebilirsiniz. Örüntü tutarlıdır: kısa süreli, kurtarma gereksinimi düşük görevler için geçici e-posta güvenlidir; kalıcı olan veya kimliğinize bağlı her şey ise kalıcı bir gelen kutusu gerektirir.
| Senaryo | Geçici e-posta güvenli mi? | Neden |
|---|---|---|
| Bülten / tek seferlik indirme | Evet | Bağlantıya yalnızca bir kez ihtiyacınız var; kurtarma gerekmez. |
| Ücretsiz deneme değerlendirmesi | Evet | Kısa bir süre; hizmeti kullanmaya devam edecekseniz e-postayı yükseltin. |
| Uygulama testi / QA/UAT | Evet | Hızlıca çok sayıda gelen kutusu; test sistemlerinde gerçek veri yok. |
| Düşük riskli doğrulama kodu | Genellikle | Daha sonra erişimi kaybetmeniz önemli olmayacaksa sorun değil. |
| Kullanmaya devam ettiğiniz sosyal veya topluluk profili | Riskli | Yeniden doğrulama daha sonra gelir; kaybedilen token, kaybedilen hesap demektir. |
| Kayıtlı ödeme bilgisi olan alışveriş hesabı | Hayır | İadeler, makbuzlar ve uyarılar güvenilir bir gelen kutusu gerektirir. |
| Bankacılık, kripto veya ödeme platformu | Hayır | Kurtarma ve dolandırıcılık uyarıları kritik önemdedir. |
| Devlet, sağlık, vergi veya iş girişi | Hayır | Yasal kimliğinize ve uzun vadeli erişime bağlıdır. |
Geçici e-posta kullanmak yasal mı?
Tek kullanımlık e-posta kullanımı genellikle yasaldır; sonuçları belirleyen, herhangi bir e-postayı nasıl kullandığınızdır.
Geçici bir e-posta adresinin yasal riski, gelen kutusunun türünden değil, onu nasıl kullandığınızdan kaynaklanır. Tek kullanımlık bir gelen kutusu gizlilik, spam azaltma ve hizmetleri değerlendirme amacıyla meşrudur; ancak herhangi bir e-postayı dolandırıcılık yapmak, birini taklit etmek veya bir platformun kurallarını çiğnemek için kullanmak yine de sonuçlar doğurabilir. Her sitenin kayıt kurallarına uymak, hem güvenlik hem de yasa açısından doğru tarafta kalmanızı sağlar.
Anonim Olmak, Yenilmez Olmak Değildir
Tek kullanımlık bir adres kimlik açığını azaltır, ancak gizliliğin yalnızca bir katmanıdır.
Tek kullanımlık bir adres kimlik açığını azaltır, ancak sizi anonim veya izlenemez yapmaz. Geçici e-posta, gerçek e-posta adresinizi bir kayıt formundan gizler; yine de adınız, telefon numaranız, ödeme bilgileriniz, IP adresiniz ve cihaz parmak iziniz sizi tanımlayabilir. Geçici bir adresi bir pelerin değil, tek bir gizlilik katmanı olarak görmek beklentilerinizi gerçekçi tutar.
Tek kullanımlık bir gelen kutusunun tam olarak neyi gizleyip neyi gizleyemeyeceğine dürüst bir bakış için, şu konudaki ayrıntılara göz atın: geçici postanın anonim olup olmadığına dair ayrımına bakabilirsiniz. Amacınız anonimlik yerine geniş spam ve profil azaltmaksa, geçici posta ve çevrimiçi gizliliğe hakkındaki daha geniş bakış açısı, tek kullanımlık adreslerin gerçekçi bir gizlilik düzenine nasıl oturduğunu gösterir.
Her Hesap İçin Doğru Yaklaşımı Seçmek
En akıllıca strateji karma olandır: keşif için tek kullanımlık adres, sahiplik için ana gelen kutusu.
En güvenli uzun vadeli strateji karma olandır: keşif için tek kullanımlık adresler, sahip olduğunuz her şey için ise ayrı bir birincil gelen kutusu. Her şey için tek bir gelen kutusunu varsayılan yapmak yerine hesap başına karar vermek, hem spamı hem de hesap kilitlenmelerini düşük tutan şeydir. Bir form e-posta adresinizi istediğinde bu basit kuralı kullanın.
- Yeni bir hizmeti mi keşfediyorsunuz? Spam ve profillemeyi azaltmak için tek kullanımlık bir adresle başlayın.
- Hizmeti uzun vadede mi kullanacaksınız? Hesabın e-posta adresini birincil adresinize taşıyın ve güçlü kimlik doğrulamayı etkinleştirin.
- Hızlıca birkaç kayıt mı yapmanız gerekiyor? Tek kullanımlık adresler kullanın ve bunları amaca göre ayrı tutun.
Birçok kişi için en iyi kurulum, denemeler ve geçici hesaplar için geçici e-postayı, önemli hizmetler için ise en eski kişisel adresiniz değil, ayrı bir "gerçek" gelen kutusuyla eşleştirir. Bu alışkanlığı edinmek özel bir ikincil gelen kutusu stratejisiyle daha kolaydır. Düşük riskli kayıtlarda aynı adresin kalıcı olmasını istiyorsanız, karar vermeden önce önce yeniden kullanılabilir ve kısa ömürlü gelen kutular arasındaki ödünleşimleri karşılaştırın.
Geçici E-posta Sağlayıcısının Güvenilir Olup Olmadığı Nasıl Anlaşılır
Seçtiğiniz sağlayıcı, her tek kullanımlık gelen kutusunun gerçek dünyadaki güvenliğini değiştirir.
Tek kullanımlık bir gelen kutusunun güvenliği büyük ölçüde onu kimin işlettiğine bağlıdır, çünkü zayıf bir sağlayıcı elde etmeye çalıştığınız gizliliği bozabilir. Herhangi bir geçici e-posta hizmetine güvenmeden önce onu birkaç pratik göstergeyle ölçün. Bu kontroller, gerçek bir gizlilik aracını riskli bir herkese açık posta kutusundan ayıran şeydir ve hangi hizmeti seçerseniz seçin geçerlidir.
- Kontrollü erişim, herkese açık değil: gelen kutusunu yalnızca siz mi görebiliyorsunuz, yoksa adresi tahmin eden herkes okuyabiliyor mu? Her zaman kontrollü erişimi tercih edin.
- Açık saklama politikası: hizmet, mesajların ne kadar süre saklandığını belirtmeli ve sunucuda süresiz kalmak yerine otomatik olarak silindiğini doğrulamalıdır.
- İzleyici koruması: görsel proxy, pazarlama e-postalarının bir açılmayı kaydetmek için kullandığı takip piksellerini engeller.
- Güvenilir gelen teslimatı: Google MX gibi yerleşik bir posta altyapısı, doğrulama e-postalarının gerçekten ulaşma olasılığını artırır.
- Alan adı seçimi: büyük ve dönen bir alan adı havuzu, bir form yaygın tek kullanımlık alan adlarını filtrelediğinde kabul edilme oranını artırır.
- Dürüst sınırlamalar: güvenilir bir sağlayıcı, aşırı vaatlerde bulunmak yerine size neyi yapamayacağını söyler — ek yok, garantili teslimat yok ve kritik hesaplar için uygun değil.
Bu göstergelerde iyi puan alan bir sağlayıcı riskinizi azaltır; bunları karşılamayan bir sağlayıcı ise riskinizi sessizce artırabilir. Bu ayrım, tek bir gösterişli özellikten daha önemlidir çünkü güvenlik, açılış sayfasındaki tek bir onay kutusu değil, tüm kurulumun bir özelliğidir.
Neden tmailor.com Daha Güvenli Bir Seçim Olabilir
Sağlayıcı ayrıntıları önemlidir: belgelenmiş sınırlar ve kurtarma kuralları, gerçek dünyadaki güvenlik sonuçlarını belirler.
Açıklama: Tmailor bu siteyi ve bu ürünü işlettiği için bu bölüm, bağımsız bir pazar sıralaması sunmak yerine Tmailor'un belgelenmiş tasarım tercihlerini ve sınırlarını açıklamaktadır.
Tmailor.com yalnızca alım yapar, mesajları yaklaşık 24 saat saklar, 500'den fazla alan adından oluşan bir havuz sunar ve kaydettiyseniz bir adresi daha sonra Access Token ile yeniden açmanıza olanak tanır. Bu özellikler onu düşük riskli kayıtlar için kullanışlı kılar, ancak tek kullanımlık bir gelen kutusunu özel veya kalıcı bir kurtarma kanalına dönüştürmez: eski mesajlar kalıcı olarak saklanmaz ve kaybedilen bir Access Token, adres ücretsiz Tmailor hesabınıza kaydedilmedikçe kurtarılamaz; adresi hesabınıza kaydettiyseniz Created Emails bölümünden açabilirsiniz.
- Yalnızca alım tasarımı: ana gelen kutunuzu açığa çıkarmadan OTP'leri ve kayıt bağlantılarını alabilirsiniz, ancak giden posta gönderemezsiniz.
- Access Token'ı yeniden kullanma: token'ı kaydettiyseniz ve mesajlar hâlâ saklama süresi içindeyse aynı adresi daha sonra yeniden açabilirsiniz.
- Özel bir kasa değil: tek kullanımlık adresler parola ile korunmaz, bu nedenle bunları asla parolalar, özel belgeler veya kaybetmeyi göze alamayacağınız herhangi bir hesap için kullanmayın.
- Geniş bir alan adı havuzu: 500'den fazla alan adı, bir site tek kullanımlık bir alan adını reddettiğinde size esneklik sağlar.
- Platformlar arası erişim: tarayıcıda, masaüstünde Tmailor tarayıcı uzantısıyla, Android ve iOS'ta veya Telegram botu aracılığıyla kullanabilirsiniz.
- Net sınırlamalar: Tmailor düşük riskli kayıtlar için maruziyeti azaltır, ancak kalıcı bir kurtarma gelen kutusunun yerini tutmaz.
Tek kullanımlık e-postaya yeniyseniz, ücretsiz geçici bir posta adresiyle ile başlayabilir ve ona güvenmeden önce iş akışının nasıl işlediğini görmek için düşük riskli bir kayıt deneyebilirsiniz.
Sıkça Sorulan Sorular
Bu yanıtlar pazarlama efsanelerinden çok pratik güvenlik sonuçlarına odaklanmaktadır.
Tek kullanımlık e-posta güvenli mi?
Tek kullanımlık e-posta, gelen kutusunu kaybetmenin önemli olmayacağı düşük riskli, kısa ömürlü işler için güvenlidir. Bankacılık, kimlik, yasal bildirimler, kayıtlı ödeme hesapları veya gelecekteki bir parola sıfırlamasına bağlı olan herhangi bir şey için güvenli değildir. Adresi risk düzeyine göre seçerseniz, kullanışlı bir gizlilik aracı olmaya devam eder.
Geçici e-postalar doğrulama kodları için güvenli mi?
Geçici bir e-posta, düşük riskli ve kısa ömürlü kayıtlar sırasında doğrulama kodları için güvenlidir. Para, kimlik veya uzun vadeli erişimle ilgili her şey için, bir parola sıfırlama veya güvenlik uyarısı gerekirse hesap kurtarmanın güvenilir kalması için birincil gelen kutunuzu kullanın.
Geçici e-posta oltalama saldırılarını durdurabilir mi?
Hayır. Geçici bir e-posta, gerçek gelen kutunuzu bilinmeyen veritabanlarından uzak tutarak maruziyeti azaltır, ancak kötü amaçlı bir bağlantıya tıklarsanız oltalamayı engelleyemez. Davranışınız yine de temel savunmadır: gönderenleri doğrulayın ve hizmetleri e-posta bağlantıları üzerinden değil, doğrudan tarayıcınızda açın.
Geçici e-posta anonim mi?
Geçici e-posta, kişisel adresinizi paylaşmadığınız için kimlik maruziyetini azaltır, ancak tamamen anonim değildir. Adınız, telefon numaranız, ödeme bilgileriniz, IP adresiniz ve cihaz parmak iziniz sizi yine de tanımlayabilir. Tek kullanımlık bir adresi anonimlik garantisi değil, tek bir gizlilik katmanı olarak görün.
Geçici e-posta kullanmanın en büyük riski nedir?
En büyük risk hesap kurtarmadır. Birçok kişi daha sonra elinde tutmak istediği bir hesap için tek kullanımlık bir adres kullanır, sonra gelen kutusunun süresi dolduktan sonra şifre sıfırlama veya güvenlik uyarısı geldiğinde hesabına erişemez. Geçici e-postayı yalnızca erişimi kaybetmenin önemli olmayacağı yerlerde kullanın.
Herkese açık gelen kutusu hizmetleri güvenli mi?
Herkese açık gelen kutusu hizmetleri hassas her şey için risklidir, çünkü adresi bilen veya tahmin eden herkes gelen kutusunu okuyabilir. Tek seferlik bir bülten için kabul edilebilirler, ancak doğrulama kodları için değil. Herkese açık bir ilan panosu yerine kontrolünüzdeki bir gelen kutusu gibi davranan bir hizmeti tercih edin.
Alışveriş hesapları için geçici e-posta kullanabilir miyim?
Geçici e-postayı tek seferlik kuponlar veya gündelik gezinme için kullanın, siparişlerin saklandığı hesaplar için değil. Hesap iadeleri, makbuzları veya kayıtlı ödeme bilgilerini tutuyorsa, sipariş güncellemelerini, geri ödeme mesajlarını ve itiraz yazışmalarını güvenilir şekilde almak için birincil e-posta adresinize geçin.
Geçici e-posta ne kadar sürer?
tmailor.com üzerinde gelen mesajlar yaklaşık 24 saat saklanır ve ardından otomatik olarak silinir. Adresin kendisi daha sonra bir Access Token aracılığıyla yeniden kullanılabilir, ancak eski mesajlar kalıcı olmaz. İhtiyacınız olan kodu veya makbuzu hemen kaydedin, çünkü gelen kutusu temizlenecek şekilde tasarlanmıştır.
Bazı siteler neden tek kullanımlık e-postaları engelliyor?
Bazı hizmetler kötüye kullanımı ve dolandırıcılığı azaltmak için bilinen tek kullanımlık alan adlarını engeller. Bir kayıt tek kullanımlık bir adresi reddettiğinde zorlamaya çalışmayın — o hizmet için gerçek bir e-posta kullanın. Büyük ve dönen bir alan adı havuzu kabul oranını artırır, ancak hiçbir sağlayıcı her yerde kabul edilmez.
10 dakikalık e-posta, yeniden kullanılabilir bir gelen kutusundan daha mı güvenli?
10 dakikalık e-posta uzun vadeli maruziyeti azaltır ancak kilitlenme riskini artırır, çünkü gelen kutusu hızla kaybolur. Yeniden kullanılabilir, token tabanlı bir gelen kutusu süregelen düşük riskli iş akışları için daha kullanışlıdır. Soyut olarak hiçbiri daha güvenli değildir; daha güvenli seçim, gelen kutusuna tekrar dönmeniz gerekip gerekmediğine bağlıdır.
Geçici e-postayı günlük olarak kullanmanın en güvenli yolu nedir?
Geçici e-postayı denemeler ve tek seferlik hesaplar için bir tampon olarak kullanın, ihtiyacınız olan her şeyi hemen kaydedin ve elinizde tutmaya karar verdiğiniz her hesabı güçlü kimlik doğrulamalı bir birincil e-posta adresine taşıyın. Tek kullanımlık gelen kutularını kalıcı hesaplardan ayrı tutmak, çoğu sorunu önleyen tek alışkanlıktır.
Geçici e-postada bir mesajı açmak cihazıma bulaştırabilir mi?
Bir mesajı yalnızca okumak düşük risklidir. tmailor.com gelen ekleri çıkarır ve görüntüleri proxy üzerinden yükler, böylece iki yaygın vektör — kötü amaçlı bir dosya ve bir takip pikseli — devre dışı kalır. Bu, güvende olmakla aynı şey değildir: gerçek tehlike kötü amaçlı bir bağlantıya tıklamak veya sahte bir sayfaya kimlik bilgilerini girmektir ve hiçbir gelen kutusu bunu sizin yerinize engelleyemez. Beklenmedik her bağlantıya birincil gelen kutunuzdaki gibi aynı dikkatle yaklaşın.
Kaynaklar
Bu referanslar, yetkili kurumların kimlik riski ve oltalama konusundaki rehberliğini kapsar.
- NIST Dijital Kimlik Kılavuzları (SP 800-63 serisi), NIST.gov
- Federal Ticaret Komisyonu: Oltalama Dolandırıcılıklarını Nasıl Tanıyabilir ve Önleyebilirsiniz
- CISA: Oltalamayı Tanıyın ve Bildirin
Sonuç
Geçici e-posta, düşük riskli görevler için bilinçli olarak kullanıldığında ve uzun vadeli kurtarma akışlarından uzak tutulduğunda güvenlidir.
Geçici e-posta varsayılan olarak "güvensiz" değildir; özelleşmiştir. Gizlilik ve hız istediğinizde, özellikle tek seferlik kayıtlar, denemeler ve testler için kullanın. Uzun vadeli hesap sahipliği, kimlik kurtarma veya kritik uyarılar gerektiğinde bundan kaçının. Tek kullanımlık bir adresi kalıcı bir yuva yerine gizlilik tamponu olarak görürseniz, sonradan bir kilitlenmenin gizli maliyetini ödemeden avantajını — daha az spam, daha az profilleme, daha az maruziyet — elde edersiniz.
Sizi güvende tutan tek kural kolayca hatırlanır: gelen kutusunu risk düzeyiyle eşleştirin. Düşük risk ve kısa süre geçici e-posta demektir; para, kimlik veya uzun vadeli erişim ise güçlü kimlik doğrulamalı gerçek bir gelen kutusu demektir. Bunu her hesap için bir kez belirleyin, o zaman tek kullanımlık e-posta bir yük değil, gizlilik araç setinizin güvenilir bir parçası olur.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.









