Tmailor
Geçici E-posta Büyük Veri İhlallerinde Kimliğinizi Korumaya Nasıl Yardımcı Olur
Her veri ihlali, e-posta adresleriyle dolu bir veritabanıyla başlar — ve eğer sizin adresiniz de oradaysa, kimlik bilgisi doldurma saldırılarının, oltalama kampanyalarının ve kimlik hırsızlığının hedefi haline gelirsiniz. Gerçek e-posta adresinizi ne kadar çok hizmete verirseniz, en az birinin ele geçirilme olasılığı o kadar artar. Geçici e-posta bu saldırı yüzeyini daraltır. Bu rehber, veri ihlallerinin nasıl gerçekleştiğini, e-posta adresinizin açığa çıkan bilgiler arasında neden en değerli parça olduğunu ve düşük güvenilirlikteki kayıtlarda tek kullanımlık adresler kullanmanın gerçek kimliğinizi karanlık web pazarlarına düşen veritabanlarından nasıl uzak tuttuğunu açıklar.
Hızlı erişim
Özet; DR / Önemli Çıkarımlar
- İhlaller karmaşıklık açısından artıyor; Çalınan kimlik bilgileri hâlâ en önemli ilk erişim vektörlerinden biri olmakla birlikte, fidye yazılımı ihlallerin neredeyse yarısında yer alıyor. Geçici posta, siteler veri sızdırdığında "patlama yarıçapını" azaltır.
- IBM, 2025 küresel ortalama ihlal maliyetini yaklaşık 4,44 milyon dolar olarak gösteriyor—sızdırılan bir e-postadan kaynaklanan sızıntıyı en aza indirmenin önemli olduğunun kanıtı.
- Kayıt için benzersiz, tek amaçlı adreslerin kullanılması, ihlal edilen veritabanları arasında gerçek kimliğinizin toplu korelasyonunu önler ve kimlik bilgilerinin doldurulma riskini azaltır. Have I Been Pwned zaten 17,7 milyardan fazla pwned hesabı takip ediyor—sızıntıların olacağını varsayın.
- E-posta maskeleri/takma adları artık gizlilik için ana akım tavsiyeler haline geldi; Ayrıca takip cihazlarını da soyabilirler. Geçici posta en hızlı, en düşük sürtünmeli varyanttır ve düşük güven siteleri, denemeler ve kuponlar için mükemmeldir.
- Kritik hesaplar (bankacılık, bordro, devlet) için geçici posta kullanmayın. Bunu şifre yöneticisi ve diğer yerlerde MFA ile eşleştir.
Arka plan ve bağlam: Neden e-posta ihlalin temel noktasıdır
Saldırganlar aynı kimliği (birincil e-postanız) onlarca ihlal edilen hizmette tekrar oynayabiliyorsa, hesapları bağlayabilir, sizi ikna edici bir oltalama ile hedefleyebilir ve büyük ölçekli kimlik bilgileri doldurmaya çalışabilirler. Verizon'un 2025 Veri İhlali Soruşturma Raporunda, kimlik bilgileri kötüye kullanımı üst üste ikinci yıldır en yaygın ilk erişim vektörüdür; Fidye yazılımı, ihlallerin %44'ünde görülür, bu oran bir önceki yılki %32'sinden artmıştır; İnsan unsuru ihlallerin yaklaşık %60'ında yer alır; ve üçüncü taraf katılımı %15'ten %30'a iki katına çıktı—yani verileriniz ihlal "sizin" olmasa bile sızabilir.
Mali riskler teorik değildir. IBM, 2025 yılında küresel ortalama ihlal maliyetini 4,44 milyon dolar olarak belirliyor (bazı bölgelerde daha yüksek, örneğin Amerika Birleşik Devletleri'nde 10,22 milyon dolar). Bir birey için "maliyet" ise kimlik ele geçirme, gelen kutusu seli, oltalama, kaybedilen zaman ve zorunlu şifre sıfırlamadır.

Bu arada, sızma yüzeyi büyümeye devam ediyor. Have I Been Pwned (HIBP), 17,7 milyardan fazla ele salınmış hesabı takip ediyor—bu sayı hırsızlık günlüğü ve kitlesel site açığıyla giderek artıyor.
Sonuç olarak: Birincil e-postanız tek bir başarısızlık noktasıdır. Maruz kalmasını mümkün olduğunca küçültün.
Geçici posta kişisel "patlama yarıçapınızı" nasıl azaltıyor?
Geçici postayı fedakarlık amaçlı bir kimlik belirtekosu olarak düşünün: gerçek kimliğinize ihtiyaç duymayan sitelere verdiğiniz benzersiz, düşük değerli bir adres. Eğer o site sızdırırsa, hasar büyük ölçüde kontrol altına alınır.
Geçici posta neyi hafifletiyor:
- Korelasyon riski. Saldırganlar ve veri aracıları, her site farklı adres görürse ihlaller arasında gerçek kimliğinizi kolayca birleştiremez. Ana akım gizlilik rehberi artık düşük güven oranı için maskeli/geçici e-postalar öneriyor.
- Kimlik bilgileri doldurma sonuçları. Birçok kullanıcı aynı e-posta adreslerini (ve bazen şifrelerini) tekrar kullanır. Kullanılabilir adresler bu kalıbı bozar. Bir şifre tekrar kullanılsa bile (kullanma!), adres kritik hesaplarınızla eşleşmeyecek. Verizon'un DBIR'i, kimlik bilgilerinin daha geniş kapsamlı tehlikeleri ve fidye yazılımlarını nasıl beslediğini belirtiyor.
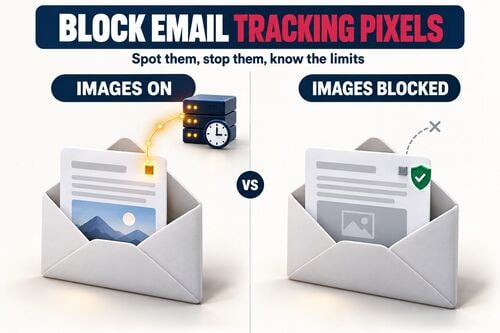
- İzleyici sızıntısı. Pazarlama e-postaları genellikle mesajı ne zaman/nerede açtığınızı gösteren takip pikselleri içerir. Bazı aliasing sistemleri takip cihazlarını kaldırır; Geçici adresler ayrıca tek tıklamayla ayrılabilirlik sağlar—almayı bırakırsanız "vazgeçmiş olursunuz".
- Spam tutuşu tutuyor. Bir liste satıldığında veya ihlal edildiğinde birincil gelen kutunuza bir liste bağlı olmasını istemezsiniz. Geçici bir adres, gerçek hesaplarınızı etkilemeden emekli edilebilir.
Ama sınırı net edin. Geçici posta sadece bir siteye verdiğiniz e-posta adresini gizler. Aynı ihlaldeki diğer veriler için hiçbir şey yapmaz—telefon numaranız, ödeme bilgileriniz, gönderim adresiniz, seçtiğiniz kullanıcı adınız, IP adresiniz veya o forma girdiğiniz başka herhangi bir şey. Sizdirilen masanın bir sütununu küçültür, tüm sırayı değil.
Geçici posta ile diğer e-posta stratejileri arasında (hangi zaman kullanılmalıdır)
| Strateji | İhlal riski | Gizlilik ve pazarlamacılar | Hesaplar için güvenilirlik | En iyi kullanım senaryoları |
|---|---|---|---|---|
| Ana e-posta | En yüksek (her yerde tek bir ID) | Zayıf (kolay korelasyon) | En Yüksek | Bankacılık, bordro, devlet, hukuk |
| Takma ad/maske (yönlendirme) | Düşük (site başına benzersiz) | Strong (adres koruması; bazı strip tracker'lar) | Yüksek (yanıt verebilir/iletebiliyor) | Perakende, bültenler, uygulamalar, denemeler |
| Geçici posta (tek kullanımlık gelen kutusu) | En düşük maruziyet ve en kolay ayrılabilirlik | Düşük güven siteleri için güçlü | Hizmete göre değişir; kritik girişler için değil | Hediyeler, indirmeler, kupon kapıları, tek seferlik doğrulamalar |
| "+tag" numarası (gmail+tag@) | Medium (hâlâ temel e-posta adresini gösteriyor) | Medium | Yüksek | Işık filtrelemesi; gizlilik önlemi değil |
Takma adlar ve maskeler iyi belgelenmiş gizlilik araçlarıdır; Gerçek adresinizi patlama yarıçapında istemediğinizde geçici posta, en hızlı ve en kolay tercih edilen seçenektir.
Pratik bir model: Geçici posta ile gerçek adresiniz arasındaki fark
- Gerçek e-postanızı sadece kimlik doğrulamasının kritik olduğu yerlerde (bankalar, vergiler, bordro, sağlık portalları) kullanın.
- Tutacağınız hesaplar için (alışveriş, faturalar, abonelikler) bir takma ad/maske kullanın.
- Diğer her şey için geçici posta kullanın: kısa süreli indirmeler, kapalı içerik, düşük riskli hizmetler için tek seferlik kodlar, beta kayıtlar, forum denemeleri, promosyon kuponları. Eğer sızdırırsa, yakıp devam edersin.
Geçici posta hizmeti neden daha güvenli olabilir (doğru yapılmış)
Temel hesaplar yerine düşük güvene sahip kayıtlar için kullanılan geçici posta hizmeti, tasarım gereği dayanıklılık ekler:
- Ayrılma ve kullanımlık durum. Her site farklı bir adres görür. Bir veritabanı ihlal edilirse, saldırganlar banka, bordro veya uzun vadeli hesaplarınız için kullandığınız e-postayı otomatik olarak saklamaz, bu yüzden sızıntı geçici bir hesapla sınırlı kalır.
- Kısa süreli maruz kalma. tmailor.com olduğunda, mesajlar varıştan itibaren yaklaşık 24 saat görünür kalır, yani eski bir doğrulama e-postası uzun ömürlü bir gelen kutusunda daha sonra kazımak için beklemiyor.
- İki tarafı kesen yerleşik sınırlar. Gelen kutusu sadece alıcı ve gelen ekler çıkarılıyor, bu yüzden kötü niyetli bir dosya size ulaşamaz—ve meşru bir dosya da ulaşamaz, ki bu da takas.
Not: Geçici posta bir çözüm değildir. Mesajları şifrelemez, siteye verdiğiniz hiçbir telefon numarasını, ödeme verisini veya kullanıcı adını korumaz ve kalıcı hesap kurtarma veya yüksek güvenlikli kimlik gerektiren yerlerde kullanılmamalıdır. Bunu bir şifre yöneticisi ve MFA ile eşleştir.
Vaka darbesi: 2025 ihlal verileri bireyler için ne anlama geliyor
- Kimlik kötümülü hâlâ kral. İnternette tek bir e-posta kullanmak, yeniden kullanım riskini artırır. Geçici adresler + benzersiz şifreler hataları izole eder.
- Fidye yazılımı, açık kimlik bilgileriyle beslenir. 2025 DBIR'da, fidye yazılımı mağdurlarının %54'ü infostealer kimlik bilgileri boşaltmalarında bulundu ve bu açığa çıkan kimlik bilgilerinin %40'ı kurumsal e-posta adresi içeriyordu—sızdırılan bir e-posta kimliğinden çok daha büyük bir olaya doğrudan bir hattı.
- Sızıntının ölçeği çok büyük. Zaten kamuya açık ihlal şirketlerinde 17,7 milyardan fazla hesap varken, açığa çıkardığınız herhangi bir e-postanın sonunda sızabileceğini varsayın; Kişisel güvenliğinizi bu varsayım etrafında şekillendirin.
Adım adım: ihlale karşı dayanıklı bir kayıt iş akışı oluşturun (geçici posta ile)
Adım 1: Siteyi sınıflandırın.
Bu bir banka/hizmet sağlayıcı (gerçek e-posta), uzun vadeli hesap (takma ad/maske) mi yoksa tek seferlik düşük güven kapısı (geçici posta) mı? Kayıt olmadan önce karar verin.
Adım 2: Benzersiz bir e-posta uç noktası oluşturun.
Düşük güven kapıları için yeni bir geçici posta adresi açın. Dayanıklı hesaplar için yeni bir takma ad/maske oluşturun. Aynı adresi alakasız hizmetlerde asla tekrar kullanma.
Adım 3: Benzersiz bir şifre oluşturun ve saklayın.
Bir şifre yöneticisi kullanın; Şifreleri asla tekrar kullanmayın. Bu, ihlal-tekrar izleme zincirini bozar. (HIBP ayrıca, bilinen şifrelerden kaçınmak için bir şifre korpusu da sunar.)
Adım 4: Mümkünse MFA'yı açın.
SMS yerine uygulama tabanlı anahtarları veya TOTP'yi tercih edin. Bu, oltalama ve kimlik bilgisi tekrarını azaltır. (DBIR, sosyal mühendislik ve kimlik sorunları nedeniyle ihlallere yol açtığını defalarca gösteriyor.)
Adım 5: Pasif takibi en aza indirin.
Pazarlama postalarını uzaktan görüntüler kapalı olarak okuyun, bu da çoğu takip pikselinin ateşlenmesini engelliyor. Bülteninizi saklamak zorundaysanız, takip cihazlarını çıkarabilen bir takma adla yönlendirin.
Adım 6: Dönüşüm yapın veya emekli olun.
Spam artar veya bir ihlal bildirilirse, geçici adresi emekliye kaldırın. Takma adlar için devre dışı bırakın veya yönlendirmeyi değiştirin. Bu senin "öldürme anahtarın."
Neden (ve ne zaman) geçici posta için tmailor.com seçiliyor
- Büyük, dönen bir alan havuzu. Rastgele adresler, Google'ın posta altyapısındaki büyük, kasıtlı olarak yayımlanmamış bir alan adları havuzundan seçilir; Özel isim sekmesi, seçebileceğiniz daha küçük bir seti ortaya çıkarıyor. Daha belirgin adresler, abone olduğunuz siteler arasında daha az korelasyon anlamına gelir.
- Varsayılan olarak kısa süreli tutma. Kayıt gerekmiyor, sadece alınabilir ve mesajlar varıştan itibaren yaklaşık 24 saat görünür kalıyor—bu yüzden doğrulama e-postası uzun ömürlü gelen kutuda kalmıyor.
- Hesap olmadan tekrar kullan. Access Token, aynı adresi daha sonra tekrar açmanızı sağlayan bir kurtarma anahtarıdır—şifre değil ve başkalarını dışarıda tutan bir kilit değildir. Kaybederseniz, misafir adresi tamamen kaybolur, çünkü kimse yeniden yayınlayamaz. Önce ücretsiz bir Tmailor hesabına giriş yaparsanız, oluşturduğunuz adresler de Oluşturulan E-postalar listesine kaydedilir.
- Çok platformlu erişim (Web, Android, iOS, Telegram bot ve masaüstü Tmailor tarayıcı uzantı).
- Sıkı sınırlar. Gönderemiyor veya yanıt veremiyor, gelen ekler ise kaldırılıyor—yani adrese gönderilen dosyayı asla açamaz veya indiremezsiniz. Bu, istismar yollarını kapatır ve senin için de gerçek bir kısıtlama.
Denemek ister misin? Genel bir geçici posta gelen kutusuyla başlayın, 10 dakikalık posta iş akışını test edin veya ara sıra ziyaret ettiğiniz bir site için geçici adresi tekrar kullanın.
Uzman ipuçları (e-posta ötesinde)
- Kullanıcı adlarını geri dönüştürmeyin. Benzersiz bir e-posta mükemmeldir, ancak kullanıcı adınız her yerde aynıysa korelasyon yine de olur.
- İhlal bildirimlerini takip edin. Alan izlemesine abone olun (örneğin, alan adminleriniz aracılığıyla HIBP alan bildirimi) ve uyarı alındığında kimlik bilgilerini hemen değiştirin.
- Telefon numaralarını da segmente edin. Birçok aliasing aracı, SMS spamı ve SIM değişim tuzaklarını önlemek için telefon numaralarını maskeler.
- Tarayıcınızı sertleştirin. Gizlilik saygılı varsayılan ayarları ve takip engelleyici eklentileri düşünün. (EFF, takip ve vazgeçme normları hakkında eğitim kaynakları sürdürmektedir.)
Sıkça Sorulan Sorular
1) Temp Mail doğrulama kodları (OTP) alabilir mi?
Evet, birçok hizmet için. Ancak bazı siteler tek kullanımlık e-postayı politika gereği reddeder ve bu onların kararıdır—bankacılık, devlet veya tutmanız gereken herhangi bir hesap için, bloku aşmaya çalışmak yerine birincil e-postunuzu veya kalıcı bir takma adınızı kullanın.
2) Geçici bir adres sızdırılırsa ne yapmalıyım?
Hemen emekliye çıkarın ve aynı şifreyi başka bir yerde kullandıysan (kullanmayın), şifreleri değiştirin. Adresin kamuya açık ihlal dersiyatında görünüp görünmediğini kontrol edin.
3) E-posta maskeleri veya geçici posta takip cihazlarını engeller mi?
Kısmen. Bazı aliasing servisleri sizin için takip piksellerini çıkarıyor. Geçici posta bunu garanti etmez, bu yüzden güvenilir hamle, posta okuduğunuz istemcide uzaktan görüntüleri kapatmaktır—bu tek başına çoğu açık takip ve IP sızıntısını engeller.
4) Geçici posta yasal mı?
Evet—yanlış kullanım değil. Gizlilik ve spam kontrolü için tasarlanmış, dolandırıcılık için değil. Her zaman bir sitenin şartlarına uyun.
5) Aynı geçici adresi kullanmaya devam edebilir miyim?
tmailor.com evet: aynı adresi Access Token ile yeniden açabilirsiniz. Farka dikkat edin—adres geri gelir, ancak yaklaşık 24 saatten eski mesajlar zaten gitmiş durumda. Tokenı güvende tutun, çünkü kaybedilen bir token misafir adresi için yeniden verilemez; Tmailor hesabınıza kaydedilen bir adres, giriş yaptıktan sonra Oluşturulan E-postalardan açılabilir.
6) Ya bir site tek kullanımlık e-postaları engellerse?
Güvenilir bir sağlayıcıdan kalıcı bir takma ad/maskeye geçin veya kimlik şartsa birincil e-postanızı kullanın. Bazı sağlayıcılar diğerlerinden daha katıdır.
7) Geçici posta kullanırsam yine de MFA'ya ihtiyacım var mı?
Kesinlikle. MFA, oltalama ve tekrar oynatmaya karşı çok önemlidir. Geçici posta maruziyeti sınırlar; MFA, kimlik bilgileri sızdırsa bile hesabı ele geçirmeyi sınırlıyor.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.