मुझे वह सत्यापन कोड क्यों मिला जिसका मैंने अनुरोध नहीं किया था?
अधिकांश अचानक आए कोड किसी टाइपिंग गलती, साइन-इन या पासवर्ड रीसेट के प्रयास, या किसी स्कैम संदेश से आते हैं। जानें कि आप कौन-सा पैटर्न देख रहे हैं, क्या जाँचना है, और वह एक काम जो आपको कोड के साथ कभी नहीं करना चाहिए।
त्वरित पहुँच
आपको वह सत्यापन कोड क्यों मिल सकता है जिसका आपने अनुरोध नहीं किया था
अप्रत्याशित सत्यापन कोड किसी टाइपिंग की गलती, साइन-इन या पासवर्ड रीसेट के किसी प्रयास, या ऐसे घोटाले वाले संदेश से आ सकता है जिसका उद्देश्य आपसे प्रतिक्रिया करवाना है। जिस कोड का आपने अनुरोध नहीं किया, वह अपने आप में यह साबित नहीं करता कि आपके खाते तक पहुँच बनाई गई है या कोई आपका पासवर्ड जानता है। कोड साझा न करें, किसी अप्रत्याशित प्रॉम्प्ट को स्वीकृत न करें और संदेश में दिए लिंक का उपयोग न करें। संबंधित सेवा को सीधे खोलें और अपने खाते की गतिविधि जाँचें।
कोड किस चीज़ की सुरक्षा करता है, यह सेवा पर निर्भर करता है। यह किसी नए साइनअप, साइन-इन, पासवर्ड रीसेट, रिकवरी के प्रयास, फ़ोन नंबर, या भुगतान जैसी संवेदनशील कार्रवाई की पुष्टि कर सकता है। इसीलिए सही प्रतिक्रिया इस बात पर निर्भर करती है कि संदेश किस पैटर्न में आया है, कोड पर नहीं।
- एक कोड, कोई अन्य चेतावनी नहीं: यह टाइपिंग की गलती, साइनअप, साइन-इन या रीसेट का प्रयास, या कोई नकली संदेश हो सकता है। कोड का उपयोग न करें; यदि उस नाम का कोई खाता आपका है तो उसे सीधे जाँचें।
- बार-बार आते कोड: हो सकता है कोई बार-बार साइन इन करने या पहुँच रीसेट करने की कोशिश कर रहा हो। उस खाते की अभी समीक्षा करें।
- एक कोड और साथ में खाता चेतावनी: नए डिवाइस से साइन-इन, पासवर्ड परिवर्तन या रिकवरी में बदलाव की सूचना पर आज ही कार्रवाई करनी होगी।
- कोई जो भी आपसे कोड माँगे: उसे घोटाला मानें, चाहे वह अपने आप को कोई भी बताए।
किसी ने गलती से आपका ईमेल पता या फ़ोन नंबर टाइप कर दिया
लोग अक्सर अपने ही संपर्क विवरण गलत टाइप कर देते हैं, और फिर कोड उनके बजाय आपके पास पहुँच जाता है। Login.gov का सहायता पृष्ठ "I'm receiving one-time codes that I didn't request" इसे एक संभावित कारण बताता है, साथ ही उस व्यक्ति को भी जो आपका फ़ोन साझा करता है, जैसे जीवनसाथी, माता-पिता या बच्चा, और अपने खाते में साइन इन कर रहा हो। बिना किसी आगे की कार्रवाई के एक अकेला कोड इस तरह की गड़बड़ी का सामान्य संकेत है।
किसी ने साइन इन करने या आपका पासवर्ड रीसेट करने की कोशिश की
कई सेवाएँ तब कोड भेजती हैं जब साइन-इन किसी नए डिवाइस या स्थान से होता है, या जब कोई पासवर्ड रीसेट शुरू करता है। वह कोई आप स्वयं किसी दूसरे डिवाइस पर हो सकते हैं, कोई व्यक्ति जिसने आपके खाते को अपने खाते समझ लिया, या किसी दूसरी साइट से लीक हुए पासवर्ड का उपयोग करके किया गया स्वचालित लॉगिन प्रयास। सेवा के अनुसार, कोड पासवर्ड के बाद का दूसरा चरण हो सकता है या पासवर्ड-रहित साइन-इन के लिए मुख्य क्रेडेंशियल, और सिर्फ़ कोड देखकर आप यह नहीं बता सकते कि कौन-सा मामला है। इसे साझा या दर्ज न करें, और आधिकारिक ऐप या वेबसाइट के ज़रिए खाता जाँचें।
किसी ने साइन अप करने के लिए आपके संपर्क विवरण का उपयोग किया
किसी ऐसी सेवा के लिए साइनअप कोड आ सकता है जिसका आपने कभी उपयोग नहीं किया, क्योंकि किसी व्यक्ति ने खाता बनाते समय आपका ईमेल पता या फ़ोन नंबर दर्ज कर दिया। अधिकांश सेवाएँ तब तक साइनअप पूरा नहीं करतीं जब तक कोड या पुष्टिकरण लिंक का उपयोग न हो जाए, इसलिए संदेश को अनदेखा करना आमतौर पर पर्याप्त होता है। सिर्फ़ जाँच करने के लिए खाता न बनाएँ।
संदेश फ़िशिंग है, असली कोड नहीं
कोई संदेश सत्यापन सूचना की नकल कर सकता है और उसमें लिंक, फ़ोन नंबर, या "रद्द करने के लिए उत्तर दें" जैसा निर्देश दे सकता है, भले ही खाते में कोई असली कार्रवाई न हुई हो। उद्देश्य आपसे कॉल करवाना, क्लिक करवाना या किसी नकली पेज पर कुछ टाइप करवाना है। लिंक को आज़माकर न देखें। आधिकारिक ऐप खोलें या सेवा का ज्ञात वेब पता स्वयं टाइप करें।
सेवा की ओर की किसी समस्या ने संदेशों की बाढ़ ला दी
कभी-कभी कारण कंपनी की ओर होता है। जनवरी 2026 में, उपभोक्ता समूह Which? के अनुसार, इंस्टाग्राम ने अप्रत्याशित पासवर्ड रीसेट ईमेल की बाढ़ को "एक ऐसी समस्या" के लिए ज़िम्मेदार ठहराया "जिसने किसी बाहरी पक्ष को कुछ इंस्टाग्राम उपयोगकर्ताओं के लिए पासवर्ड रीसेट ईमेल का अनुरोध करने की अनुमति दी," और इंस्टाग्राम ने इस बात से इनकार किया कि उसके सिस्टम में सेंध लगी थी। ऐसे मामले में भी सुरक्षित प्रतिक्रिया वही है: लिंक को अनदेखा करें और ऐप में खाता जाँचें।
अभी क्या करें
बिना अनुरोध किए आए कोड पर सबसे सुरक्षित प्रतिक्रिया में कुछ मिनट लगते हैं और इसमें संदेश का उपयोग कभी नहीं होता। इन चरणों को क्रम से पूरा करें और खाता ठीक पाए जाने पर रुक जाएँ।
- कोड कोड को साझा न करें, अग्रेषित न करें और न ही ज़ोर से पढ़ें। इसे कहीं भी दर्ज न करें और न ही ऐसे साइन-इन प्रॉम्प्ट को स्वीकृत करें जो आपने शुरू नहीं किया। Google का सहायता पृष्ठ "When Google might send you a text" कहता है कि जिस टेक्स्ट कोड का आपने अनुरोध नहीं किया उसे आप अनदेखा करके हटा सकते हैं और आपको मिलने वाले किसी भी कोड को साझा नहीं करना चाहिए।
- संदेश के अंदर किसी भी चीज़ का उपयोग न करें। लिंक, फ़ोन नंबर और उत्तर देने के किसी भी निर्देश को छोड़ दें, भले ही प्रेषक परिचित लगे।
- सेवा स्वयं खोलें। आधिकारिक ऐप का उपयोग करें या वह पता टाइप करें जिसे आप पहले से जानते हैं, फिर हाल ही में साइन-इन गतिविधि, साइन-इन डिवाइस और सुरक्षा अलर्ट देखें। माइक्रोसॉफ्ट का "हाल ही में गतिविधि पृष्ठ क्या है?" बताता है कि इसका पृष्ठ पिछले 30 दिनों से माइक्रोसॉफ्ट खाता गतिविधि दिखाता है और आपको असामान्य के रूप में चिह्नित किसी भी चीज़ के लिए "यह मैं नहीं था" का चयन करने देता है।
- जब जब तथ्य इसकी मांग करें तो पासवर्ड बदलें। यदि गतिविधि अपरिचित लगती है, सेवा किसी साइन-इन प्रयास की पुष्टि करती है, आपने कोड साझा किया है, या पासवर्ड अन्य साइटों पर दोबारा इस्तेमाल किया गया है, तो यह काम आधिकारिक सेवा के माध्यम से करें। उस खाते के लिए एक अनोखा पासवर्ड इस्तेमाल करें।
- मज़बूत मल्टीफैक्टर प्रमाणीकरण चालू करें। अमेरिकी साइबर सुरक्षा और अवसंरचना सुरक्षा एजेंसी (CISA) सुरक्षा कुंजी को सबसे मज़बूत विकल्प मानती है, उसके बाद प्रमाणक ऐप को, और टेक्स्ट या ईमेल कोड को सबसे कमज़ोर। CISA सलाह देती है कि टेक्स्ट या ईमेल कोड का उपयोग केवल तब करें जब खाता इससे मज़बूत कोई विकल्प न देता हो।
- यदि कोड आते रहें तो सेवा से संपर्क करें। ऐप के भीतर या आधिकारिक साइट पर मौजूद सहायता केंद्र का उपयोग करें, संदेश में दिए गए नंबर का नहीं।
यदि उल्लिखित सेवा पर आपका कोई खाता नहीं है, तो हो सकता है कि कोई आपके ईमेल पते या फ़ोन नंबर से साइन अप कर रहा हो, या संदेश नकली हो। उसे अनदेखा करें। यदि वही सेवा आपसे संपर्क करती रहती है, तो आधिकारिक वेबसाइट के माध्यम से उसकी सहायता टीम तक पहुँचें।
एक कोड, बार-बार आते कोड या खाता चेतावनी: हर पैटर्न का क्या अर्थ है
कोड की संख्या से अधिक मायने आसपास के साक्ष्य रखते हैं। एक कोड किसी टाइपो, साइनअप, साइन-इन या रीसेट प्रयास, या किसी नकली संदेश से आ सकता है। बार-बार आते कोड तुरंत खाते की समीक्षा करने का कारण देते हैं, जबकि किसी अपरिचित साइन-इन या खाता-परिवर्तन चेतावनी के साथ आया कोड आधिकारिक सेवा के माध्यम से तत्काल कार्रवाई की मांग करता है।
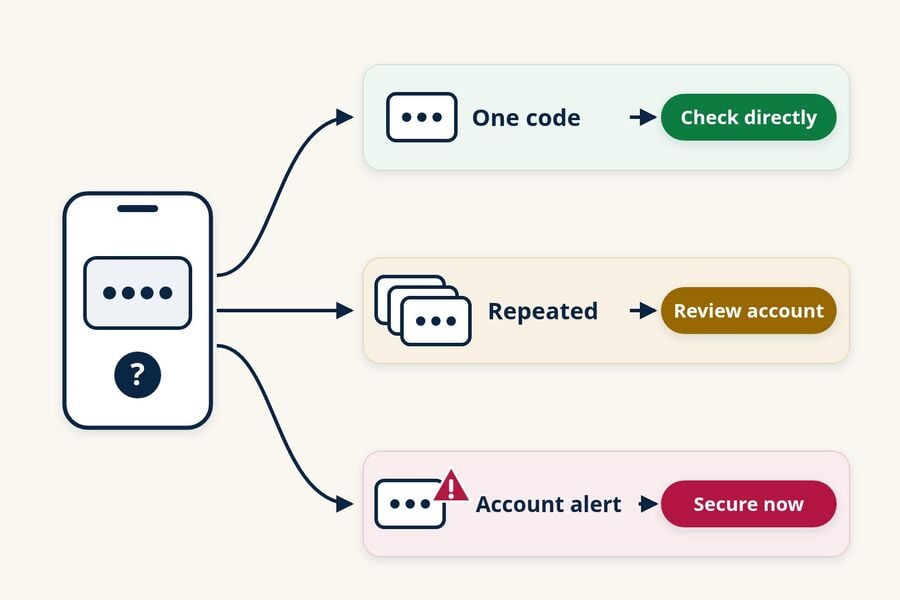
| आप क्या देखते हैं | इसका अक्सर क्या अर्थ होता है | क्या करें |
|---|---|---|
| एक कोड, कोई अन्य संदेश नहीं | कोई टाइपो, साइनअप, साइन-इन या रीसेट प्रयास, या नकली संदेश | इसका उपयोग या साझा न करें; यदि आपके पास वह खाता है, तो उसे ऐप में जाँचें |
| कई कोड, या बार-बार आते कोड | हो सकता है कि कोई बार-बार साइन इन करने या एक्सेस रीसेट करने का प्रयास कर रहा हो | गतिविधि और डिवाइस की समीक्षा करें; यदि पासवर्ड दोबारा इस्तेमाल किया गया था तो उसे बदलें; साइन-इन की मज़बूत सुरक्षा जोड़ें |
| एक कोड के साथ साइन-इन, पासवर्ड या रिकवरी चेतावनी | साइन-इन या खाता परिवर्तन चल रहा हो सकता है | अभी सीधे सेवा खोलें और उसके खाता सुरक्षा चरणों का पालन करें |
अकेले कोड शायद ही कभी पूरी कहानी बताते हैं। खाते तक वास्तव में पहुँच बनने के संकेत अधिक स्पष्ट होते हैं:
- अब आप साइन इन नहीं कर पाते, या सेवा पुष्टि करती है कि आपका पासवर्ड या रिकवरी विवरण बदल गया है।
- आपका खाता ऐसे डिवाइस, सत्र या स्थान दिखाता है जिन्हें आप नहीं पहचानते।
- ऐसे संदेश, पोस्ट या खरीदारियाँ दिखाई देती हैं जो आपने नहीं कीं।
- आपके ईमेल खाते में ऐसे नए अग्रेषण नियम या फ़िल्टर हैं जो आपने सेट नहीं किए।
यदि आपको इनमें से कोई भी संकेत दिखे, तो तुरंत प्रदाता की आधिकारिक खाता रिकवरी प्रक्रिया का उपयोग करें।
ईमेल कोड, टेक्स्ट कोड और साइन-इन संकेत
चैनल बदलने पर यह भी बदल जाता है कि किस चीज़ की जाँच करनी है। ईमेल कोड आपको ईमेल खाते और उसमें नामित सेवा की ओर इंगित करता है, टेक्स्ट कोड आपके फ़ोन नंबर की ओर, और मंज़ूरी का संकेत बताता है कि कोई साइन-इन आपकी प्रतीक्षा में है।
अगर आपको बिना माँगे सत्यापन कोड वाला ईमेल मिला है
बिना माँगे आया सत्यापन कोड ईमेल किसी साइनअप, साइन-इन या पासवर्ड रीसेट के प्रयास, किसी टाइपो या किसी नकली संदेश से आ सकता है। जिस खाते का नाम संदेश में है, उसकी जाँच उसकी आधिकारिक साइट या ऐप से करें। अगर ऐसे अन्य संकेत भी हैं कि किसी ने आपके मेलबॉक्स तक पहुँच बनाई है, तो हाल के सत्र, रिकवरी ईमेल और फ़ोन, भेजे गए मेल, और किसी भी फ़ॉरवर्डिंग नियम या फ़िल्टर की भी समीक्षा करें। आपके द्वारा न बनाया गया फ़ॉरवर्डिंग नियम आगे आने वाले संदेशों की, कोड सहित, प्रतिलिपि बना सकता है, इसलिए उसे हटाएँ और मेलबॉक्स को सुरक्षित करें।
अगर आपको टेक्स्ट के ज़रिए सत्यापन कोड मिला है
जवाब न दें, संदेश में दिए नंबर पर कॉल न करें, और यह न मानें कि कोई परिचित थ्रेड इस बात का सबूत है कि टेक्स्ट असली है। स्पैम जैसे दिखने वाले टेक्स्ट के लिए FTC की मार्गदर्शिका "How To Recognize and Report Spam Text Messages" उन्हें 7726 (SPAM) पर फ़ॉरवर्ड करने का सुझाव देती है। किसी असली सेवा के नंबर को ब्लॉक करने में सावधानी बरतें, क्योंकि आगे चलकर आपको उसके कोड की ज़रूरत पड़ सकती है। अगर कोड या खाता अलर्ट आते समय आपके फ़ोन की सेलुलर सेवा अचानक बंद हो जाए, तो अपने मोबाइल ऑपरेटर से किसी ऐसे चैनल के ज़रिए संपर्क करें जिस पर आप पहले से भरोसा करते हैं; सेवा बंद होने के सामान्य कारण भी होते हैं, लेकिन इन दोनों का साथ आना एक त्वरित जाँच के योग्य है।
अगर आपको साइन-इन मंज़ूरी का संकेत मिला है
जो साइन-इन आपने शुरू नहीं किया, उसे अस्वीकार करें। Apple की Personal Safety User Guide कहती है कि अगर आपको किसी ऐसे नए डिवाइस पर साइन-इन की सूचना मिले जिसे आप नहीं पहचानते, तो आपको "Don't Allow" चुनना चाहिए। बार-बार आने वाले संकेत आपको थका देने की कोशिश हो सकते हैं, इसलिए सूचनाएँ रुकवाने के लिए कभी भी किसी साइन-इन को मंज़ूरी न दें।
सत्यापन कोड घोटाले: जब कोई आपसे कोड माँगे
आपका कोड माँगा जाना सबसे स्पष्ट चेतावनी संकेत है। FTC का मार्च 2024 का उपभोक्ता अलर्ट "What's a verification code and why would someone ask me for it?" सीधे कहता है: "जो भी व्यक्ति आपसे आपके खाते का सत्यापन कोड माँगे, वह घोटालेबाज़ है।" असली कंपनियाँ कोड इसलिए भेजती हैं कि आप उसे खुद अपनी खोली हुई स्क्रीन पर दर्ज करें।
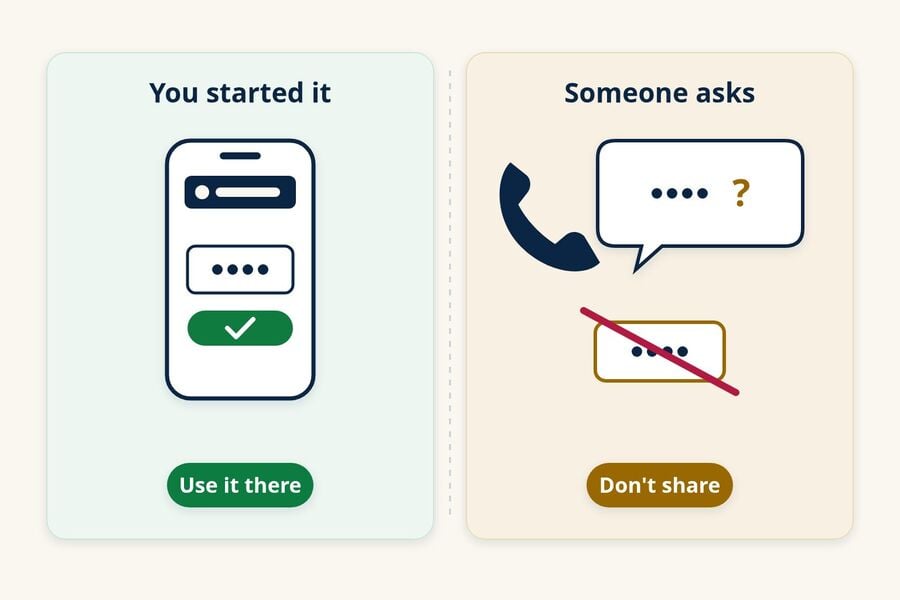
कहानी बदलती है, लेकिन माँग हमेशा कोड की ही होती है:
- "धोखाधड़ी विभाग" का कॉल। कोई कॉल करने वाला खुद को आपका बैंक, सहायता टीम या सरकारी दफ़्तर बताता है और कहता है कि उसे आपके खाते की सुरक्षा या सत्यापन के लिए कोड चाहिए।
- वह वह दोस्त जिसने "गलती से" कोड भेजा। किसी जाने-पहचाने संपर्क का संदेश कहता है कि एक कोड गलती से आपके पास चला गया और आपसे उसे वापस भेजने को कहता है। उस व्यक्ति से किसी अलग, भरोसेमंद चैनल के ज़रिए संपर्क करें। हो सकता है उस खाते पर कब्ज़ा कर लिया गया हो या उसका रूप धरा गया हो, और वह कोड किसी को आपका फ़ोन नंबर पंजीकृत करने या कोई खाता अपने कब्ज़े में लेने दे सकता है।
- ऑनलाइन बाज़ार का खरीदार। Google Voice सत्यापन कोड घोटाले पर FTC के अक्टूबर 2021 के अलर्ट में बताया गया है कि ऑनलाइन सामान बेचने वालों से यह "साबित" करने के लिए कोड दोहराने को कहा जा रहा है कि वे असली हैं। FTC की सलाह: अगर आपने पहले खुद उस व्यक्ति से संपर्क नहीं किया है, तो उसके साथ कोई भी सत्यापन कोड साझा न करें।
किसी अचानक आए संपर्क के जवाब में कभी भी कोड न दें। अगर आपने खुद सहायता बातचीत शुरू की है, तो केवल संगठन के आधिकारिक ऐप या वेबसाइट पर दिखाए गए निर्देशों का पालन करें और कोड वाले संदेश में दी गई चेतावनी पढ़ें। किसी खाते की जाँच करने के लिए कंपनी से उसी नंबर पर संपर्क करें जिस पर आप पहले से भरोसा करते हैं, जैसे आपके कार्ड पर या उसके ऐप में दिया नंबर, और घोटाले के प्रयासों की रिपोर्ट ReportFraud.ftc.gov पर करें।
अगर आपने पहले ही कोई कोड साझा कर दिया है या किसी संकेत को मंज़ूरी दे दी है
जल्दी कार्रवाई करें और शांत रहें। कोड साझा करने का मतलब हमेशा यह नहीं होता कि कोई अंदर आ गया है, लेकिन आपको यह मानकर चलना चाहिए कि ऐसा हो सकता है और खाते को तुरंत सुरक्षित कर लें।
- सेवा को सीधे खोलें और पासवर्ड बदलें। फिर, अगर सेवा यह विकल्प देती है, तो अन्य सत्रों या डिवाइसों से साइन आउट करें।
- पुनर्प्राप्ति ईमेल, पुनर्प्राप्ति फ़ोन, मल्टीफ़ैक्टर विधियों और किसी भी बैकअप कोड सहित सुरक्षा सेटिंग्स की समीक्षा करें,। उदाहरण के लिए, Login.gov अप्रत्याशित कोड प्राप्त करने वाले लोगों को अपना पासवर्ड बदलने, अपने प्रमाणीकरण विधियों की पुष्टि करने और बैकअप कोड का उपयोग करने पर पुन: उत्पन्न करने के लिए कहता है।
- अपने अपने बैंक या कार्ड जारीकर्ता को कॉल करें अपने कार्ड या स्टेटमेंट पर दिए नंबर का इस्तेमाल करके, अगर वह कोड किसी वित्तीय खाते का था।
- यदि साझा किया गया कोड आपके मेलबॉक्स के लिए था, तो आपके द्वारा नहीं बनाए गए नियमों, फ़िल्टरों या अग्रेषण संदेशों की जाँच करें अपने ईमेल खाते की जाँच करें.
- यदि कोई मैसेजिंग ऐप या फ़ोन-नंबर सेवा शामिल थी और आपने एक्सेस खो दिया था, तो सेवा के आधिकारिक पुनर्प्राप्ति चरणों का उपयोग करें।
- ReportFraud.ftc.gov पर इसकी रिपोर्ट करें, और ऐसे अनुवर्ती संदेशों की अपेक्षा करें जो आपको "पुनर्प्राप्त" करने में "मदद" करने का प्रयास करते हैं। उनके साथ भी वही सावधानी बरतें।
कम-जोखिम वाले साइनअप को अपने मुख्य इनबॉक्स से बाहर रखना
आपका मुख्य ईमेल पता कई महत्वपूर्ण खातों के लिए पुनर्प्राप्ति का रास्ता है, इसलिए इसे सावधानी से साझा करना उचित है। कम-जोखिम वाले साइनअप के लिए अलग पते का उपयोग करने से साइनअप कोड और मार्केटिंग संदेश आपके प्राथमिक इनबॉक्स से बाहर रह सकते हैं। यह किसी को आपके वास्तविक ईमेल पते को गलत टाइप करने या दुरुपयोग करने से नहीं रोक सकता, और यह मजबूत पासवर्ड या मल्टीफैक्टर प्रमाणीकरण का विकल्प नहीं है।
न्यूज़लेटर, एक बार के डाउनलोड, या ऐसे मुफ़्त परीक्षणों के लिए जिन्हें आप शायद न रखें, एक अस्थायी ईमेल पता उन संदेशों को अपना अलग इनबॉक्स देता है। यह आपके प्राथमिक इनबॉक्स में अव्यवस्था कम कर सकता है, लेकिन वहाँ पहुँचने वाला अप्रत्याशित कोड फिर भी यह नहीं बताता कि किसने इसका अनुरोध किया या क्यों।
अस्थायी मेल की वास्तविक सीमाएँ होती हैं, और वे सुरक्षा के लिए सबसे अधिक मायने रखती हैं। Tmailor केवल प्राप्त कर सकता है, संदेश आने के लगभग 24 घंटे बाद गायब हो जाते हैं, और अतिथि पते को केवल उसके एक्सेस टोकन से ही फिर से खोला जा सकता है। अतिथि पते का खोया हुआ एक्सेस टोकन पुनर्प्राप्त नहीं किया जा सकता, इसीलिए एक्सेस टोकन पुन: उपयोग पृष्ठ उस पते पर वापस जाने का रास्ता है जिसे आपने बिना खाते के सहेजा था। जब आप किसी Tmailor खाते में साइन इन करके पते बनाते हैं, तो वे भी Created Emails के अंतर्गत सूचीबद्ध होते हैं, इसलिए आप उन्हें टोकन के बिना फिर से खोल सकते हैं।
कुछ सेवाओं के कोड अस्थायी पतों पर बिल्कुल नहीं पहुँच सकते, जैसा कि अस्थायी मेल ओटीपी के साथ क्या काम करता है और क्या विफल होता है, इसके लिए गाइड बताता है। अपने बैंक, प्राथमिक ईमेल, फोन वाहक, कार्यक्षेत्र और डिवाइस खातों को आपके नियंत्रण वाले स्थायी पते पर रखें; अस्थायी मेल सीमाओं और जोखिमों का अवलोकन बताता है कि अस्थायी इनबॉक्स कहाँ उपयुक्त नहीं है।
यदि आपको प्राप्त संदेश "अस्थायी ChatGPT लॉगिन कोड" था, तो चैटजीपीटी लॉगिन कोड गाइड OpenAI के विशिष्ट चरणों को समझाता है। जब आप अपने अगले कम-जोखिम वाले साइनअप को अलग करने के लिए तैयार हों, तो आप सेकंडों में एक मुफ्त अस्थायी मेल पता बना सकते हैं।
अक्सर पूछे जाने वाले प्रश्न
क्या अप्रत्याशित सत्यापन कोड का मतलब है कि कोई मेरा पासवर्ड जानता है?
ज़रूरी नहीं। कई सेवाएँ साइनअप, पासवर्ड रीसेट, या पासवर्ड-रहित साइन-इन के लिए कोड भेजती हैं जिनके लिए आपके पासवर्ड की बिल्कुल आवश्यकता नहीं होती, और कुछ कोड टाइपिंग की गलती से आते हैं। सीधे खाते की जाँच करें। यदि आपको अपरिचित गतिविधि दिखे, सेवा किसी साइन-इन प्रयास की पुष्टि करे, या आप वही पासवर्ड कहीं और दोबारा उपयोग करते हों, तो पासवर्ड बदलें।
क्या होगा यदि कोड यह नहीं बताता कि वह किस ऐप या खाते के लिए है?
किसी अज्ञात कोड को संदिग्ध मानें और उसके साथ कुछ न करें। पूछने के लिए जवाब न दें, और संदेश में कुछ भी कॉल या टैप न करें। यदि आप किसी विशेष खाते के बारे में चिंतित हैं, तो उस सेवा का ऐप या वेबसाइट स्वयं खोलें और उसकी हाल की गतिविधि जाँचें।
मुझे ऐसी सेवा के लिए कोड क्यों मिला जिसका मैं उपयोग नहीं करता?
साइनअप करते समय किसी ने आपका ईमेल पता या फ़ोन नंबर दर्ज किया होगा, या संदेश नकली हो सकता है। अधिकांश सेवाएँ कोड या लिंक का उपयोग होने तक साइनअप पूरा नहीं करतीं, इसलिए आमतौर पर आप इसे अनदेखा कर सकते हैं। जाँच करने के लिए कोई खाता न बनाएँ, और यदि संदेश आते रहें तो सेवा से उसकी आधिकारिक वेबसाइट के माध्यम से संपर्क करें।
मुझे अलग-अलग ऐप्स से OTP संदेश क्यों मिल रहे हैं?
हो सकता है कि आपका ईमेल पता या फ़ोन नंबर गलती से या जानबूझकर कई ऐप्स में दर्ज किया गया हो, और कुछ संदेश फ़िशिंग हो सकते हैं। अलग-अलग ऐप्स से आए OTP संदेश अपने आप में किसी समन्वित हमले को साबित नहीं करते। प्रत्येक नामित सेवा की सीधे जाँच करें, उन खातों में आपके द्वारा दोबारा उपयोग किए जाने वाले पासवर्ड बदलें, और जहाँ उपलब्ध हो वहाँ अधिक मजबूत साइन-इन सुरक्षा चालू करें।
क्या मैं अवांछित सत्यापन कोड वाले संदेशों को ब्लॉक कर सकता हूँ?
आप किसी प्रेषक को ब्लॉक कर सकते हैं या अपने फ़ोन की स्पैम फ़िल्टरिंग का उपयोग कर सकते हैं, और FTC सलाह देता है कि स्पैम संदेशों को 7726 (SPAM) पर अग्रेषित करें। हालाँकि, किसी वास्तविक सेवा का नंबर ब्लॉक करने से आगे चलकर आपको ज़रूरी कोड मिलना बंद हो सकता है। अगर ये संदेश किसी ऐसी सेवा से आ रहे हैं जिसका आप उपयोग करते हैं, तो उस खाते को सुरक्षित करें और उसकी सहायता टीम से संपर्क करें।
जिस पासवर्ड रीसेट ईमेल का मैंने अनुरोध नहीं किया, उसके साथ मुझे क्या करना चाहिए?
बिना अनुरोध किया गया रीसेट संदेश आमतौर पर इसका मतलब होता है कि रीसेट का अनुरोध किया गया था, पूरा नहीं हुआ। उसमें दिए लिंक का उपयोग न करें। यह पुष्टि करने के लिए सेवा को सीधे खोलें कि आपका पासवर्ड और रिकवरी विवरण अपरिवर्तित हैं, खासकर अगर संदेश में कहा गया हो कि बदलाव पहले ही किया जा चुका है।
वह नियम जो हर स्थिति पर लागू होता है
संदेश का कारण जो भी हो, जिस कोड का आपने अनुरोध नहीं किया उसे साझा या उपयोग न करें। जिस खाते का नाम संदेश में है, उसे उसके आधिकारिक ऐप या साइट के ज़रिए जाँचें। अगर कोड आते रहते हैं, आपको अनजानी गतिविधि दिखाई देती है, आपने कोड साझा किया है, या आपने ऐसे संकेत को मंज़ूरी दी है जो आपने शुरू नहीं किया था, तो उसे तुरंत सुरक्षित करें। अगर आपकी समस्या इसकी उलटी है, यानी आपके द्वारा अनुरोध किया गया कोड कभी नहीं आता, तो देखें ओटीपी कोड आने में विफल क्यों नहीं होते हैं।

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.









