Tmailor
अस्थायी मेल प्रमुख डेटा उल्लंघनों से आपकी पहचान की सुरक्षा में कैसे मदद करता है
हर डेटा उल्लंघन ईमेल पतों से भरे एक डेटाबेस से शुरू होता है — और अगर आपका पता उसमें है, तो आप क्रेडेंशियल स्टफिंग, फ़िशिंग अभियानों और पहचान की चोरी का लक्ष्य बन जाते हैं। जितनी अधिक सेवाओं के पास आपका वास्तविक ईमेल होगा, उतनी ही अधिक संभावना है कि उनमें से कम से कम एक से समझौता हो जाएगा। अस्थायी ईमेल उस हमले की सतह को छोटा कर देता है। यह मार्गदर्शिका बताती है कि डेटा उल्लंघन कैसे होते हैं, आपका ईमेल पता उनके द्वारा उजागर की जाने वाली सबसे मूल्यवान जानकारी क्यों है, और कम भरोसे वाले साइनअप के लिए अस्थायी पतों का उपयोग करने से आपकी वास्तविक पहचान उन डेटाबेस से बाहर कैसे रहती है जो आगे चलकर डार्क वेब मार्केटप्लेस पर पहुँचते हैं।
त्वरित पहुँच
संक्षेप में / मुख्य बातें
- उल्लंघनों की जटिलता बढ़ रही है; चोरी किए गए क्रेडेंशियल अब भी शुरुआती पहुँच का प्रमुख ज़रिया हैं, जबकि लगभग आधे उल्लंघनों में रैंसमवेयर देखा जाता है। जब साइटें डेटा लीक करती हैं, तो अस्थायी मेल "ब्लास्ट रेडियस" को कम करता है।
- IBM 2025 की वैश्विक औसत उल्लंघन लागत लगभग .44M आँकता है—यह इस बात का सबूत है कि लीक हुए ईमेल से होने वाले फैलाव को कम करना मायने रखता है।
- साइन-अप के लिए अलग-अलग, एक ही काम के पते इस्तेमाल करने से उल्लंघन किए गए डेटाबेस में आपकी असली पहचान का बड़े पैमाने पर आपस में जुड़ना रुकता है और क्रेडेंशियल-स्टफिंग का जोखिम घटता है। Have I Been Pwned पहले ही 17.7 अरब से ज़्यादा लीक हुए खातों को ट्रैक कर रहा है—मान लीजिए कि लीक होंगे ही।
- ईमेल मास्क/उपनाम अब गोपनीयता के लिए आम सलाह बन गए हैं; ये ट्रैकर्स को भी हटा सकते हैं। अस्थायी मेल सबसे तेज़ और सबसे कम झंझट वाला विकल्प है और कम भरोसे वाली साइटों, ट्रायल और कूपन के लिए बेहतरीन है।
- अहम खातों (बैंकिंग, पेरोल, सरकारी) के लिए अस्थायी मेल का इस्तेमाल न करें। बाकी हर जगह इसे पासवर्ड मैनेजर और MFA के साथ इस्तेमाल करें।
पृष्ठभूमि और संदर्भ: ईमेल ही उल्लंघन की कड़ी क्यों है
अगर हमलावर दर्जनों उल्लंघनग्रस्त सेवाओं में एक ही पहचान (आपका प्राथमिक ईमेल) दोबारा इस्तेमाल कर सकें, तो वे खातों को आपस में जोड़ सकते हैं, आपको भरोसेमंद लगने वाली फ़िशिंग से निशाना बना सकते हैं और बड़े पैमाने पर क्रेडेंशियल स्टफिंग आज़मा सकते हैं। Verizon की 2025 डेटा ब्रीच इन्वेस्टिगेशन रिपोर्ट में क्रेडेंशियल का दुरुपयोग लगातार दूसरे साल सबसे आम शुरुआती पहुँच ज़रिया है; 44% उल्लंघनों में रैंसमवेयर दिखता है, जो पिछले साल के 32% से बढ़ा है; लगभग 60% उल्लंघनों में मानवीय तत्व शामिल है; और तीसरे पक्ष की भागीदारी 15% से दोगुनी होकर 30% हो गई—यानी आपका डेटा तब भी लीक हो सकता है जब उल्लंघन "आपका" न हो।
वित्तीय दांव सैद्धांतिक नहीं हैं। आईबीएम 2025 में वैश्विक औसत उल्लंघन लागत $.44 मिलियन रखता है (कुछ क्षेत्रों में अधिक, जैसे संयुक्त राज्य अमेरिका में .22 मिलियन)। किसी व्यक्ति के लिए "लागत" पहचान अधिग्रहण, इनबॉक्स जलप्रलय, फ़िशिंग, खोया हुआ समय और जबरन पासवर्ड रीसेट है।

इस बीच, उल्लंघन की सतह लगातार बढ़ रही है। Have I Been Pwned (HIBP) 17.7 अरब से ज़्यादा compromised खातों को ट्रैक करता है—और स्टीलर-लॉग डंप तथा साइटों के बड़े पैमाने पर खुलासे के साथ यह संख्या बढ़ती जा रही है।
मूल बात: आपका प्राथमिक ईमेल विफलता का एक ही केंद्र है। जहाँ भी हो सके, इसका खुलासा कम करें।
अस्थायी मेल आपके निजी "ब्लास्ट रेडियस" को कैसे कम करता है
अस्थायी मेल को एक बलिदानी पहचान टोकन की तरह समझें: एक अनोखा, कम महत्व वाला पता जो आप उन साइटों को देते हैं जिन्हें आपकी असली पहचान की ज़रूरत नहीं होती। अगर वह साइट लीक हो जाए, तो नुकसान काफ़ी हद तक सीमित रहता है।
अस्थायी मेल क्या कम करता है:
- सहसंबंध का जोखिम। अगर हर साइट को अलग पता दिखे, तो हमलावर और डेटा ब्रोकर अलग-अलग उल्लंघनों के ज़रिए आपकी असली पहचान को आसानी से नहीं जोड़ पाते। मुख्यधारा के गोपनीयता मार्गदर्शन अब कम भरोसे वाले साइन-अप के लिए नकाबपोश/फेंकने योग्य ईमेल की सलाह देते हैं।
- क्रेडेंशियल-स्टफिंग के परिणाम। कई उपयोगकर्ता एक ही ईमेल पता (और कभी-कभी पासवर्ड) दोबारा इस्तेमाल करते हैं। अस्थायी पते उस पैटर्न को तोड़ देते हैं। भले ही पासवर्ड दोबारा इस्तेमाल हो (ऐसा न करें!), पता आपके महत्वपूर्ण खातों से मेल नहीं खाएगा। वेरिज़ोन की DBIR बताती है कि कैसे क्रेडेंशियल का खुलासा व्यापक समझौतों और रैंसमवेयर को हवा देता है।
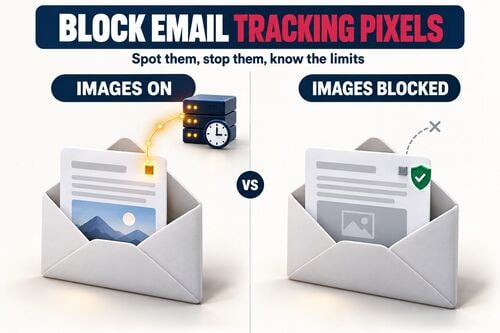
- ट्रैकर का रिसाव। मार्केटिंग ईमेल में अक्सर ट्रैकिंग पिक्सेल होते हैं जो बताते हैं कि आपने संदेश कब और कहाँ खोला। कुछ अलियासिंग सिस्टम ट्रैकर हटा देते हैं; अस्थायी पते आपको एक-क्लिक में अलग होने की सुविधा भी देते हैं—प्राप्त करना बंद कर दें और आपने असल में "ऑप्ट आउट" कर लिया।
- स्पैम पर नियंत्रण। आप नहीं चाहते कि कोई सूची बिकने या लीक होने के बाद वह आपके प्राथमिक इनबॉक्स से जुड़ी रहे। एक अस्थायी पता आपके असली खातों पर किसी भी असर के बिना हटाया जा सकता है।
हालाँकि, इसकी सीमा के बारे में स्पष्ट रहें। अस्थायी मेल केवल उस ईमेल पते को छिपाता है जो आप किसी साइट को देते हैं। उसी उल्लंघन में शामिल बाकी डेटा के लिए यह कुछ नहीं करता—आपका फ़ोन नंबर, भुगतान विवरण, शिपिंग पता, चुना गया उपयोगकर्ता नाम, आईपी पता, या आपने उस फ़ॉर्म में जो कुछ भी टाइप किया। यह लीक हुई तालिका का एक कॉलम छोटा करता है, पूरी पंक्ति नहीं।
अस्थायी मेल बनाम अन्य ईमेल रणनीतियाँ (किसका उपयोग कब करें)
| रणनीति | उल्लंघन का जोखिम | गोपनीयता बनाम मार्केटर | खातों के लिए विश्वसनीयता | सर्वोत्तम उपयोग |
|---|---|---|---|---|
| प्राथमिक ईमेल | सबसे अधिक (हर जगह एक ही आईडी) | कमज़ोर (आसान सहसंबंध) | सबसे अधिक | बैंकिंग, पेरोल, सरकारी, कानूनी |
| उपनाम/मास्क (फ़ॉरवर्डिंग) | कम (हर साइट के लिए अलग) | मज़बूत (पते की सुरक्षा; कुछ ट्रैकर हटाते हैं) | उच्च (जवाब दे सकते हैं/फ़ॉरवर्ड कर सकते हैं) | खुदरा, न्यूज़लेटर, ऐप्स, ट्रायल |
| अस्थायी मेल (डिस्पोज़ेबल इनबॉक्स) | सबसे कम जोखिम और सबसे आसान अलगाव | कम भरोसेमंद साइटों के लिए मज़बूत | सेवा के अनुसार अलग-अलग; महत्वपूर्ण लॉगिन के लिए नहीं | गिवअवे, डाउनलोड, कूपन गेट, एकबारगी सत्यापन |
| "+टैग" ट्रिक (gmail+tag@) | मध्यम (फिर भी मूल ईमेल का खुलासा करता है) | मध्यम | उच्च | हल्की फ़िल्टरिंग; गोपनीयता उपाय नहीं |
उपनाम और मास्क अच्छी तरह प्रलेखित गोपनीयता उपकरण हैं; अस्थायी मेल सबसे तेज़ और सबसे ज़्यादा फेंकने योग्य विकल्प है जब आप अपना असली पता जोखिम के दायरे में नहीं चाहते।
एक व्यावहारिक मॉडल: अस्थायी मेल बनाम अपने असली पते का उपयोग कब करें
- अपने असली ईमेल का उपयोग केवल वहीं करें जहाँ पहचान सत्यापन ज़रूरी हो (बैंक, कर, पेरोल, हेल्थकेयर पोर्टल)।
- जिन खातों को आप बनाए रखना चाहते हैं (खरीदारी, उपयोगिताएँ, सदस्यताएँ) उनके लिए उपनाम/मास्क का उपयोग करें।
- बाकी सब कुछ के लिए अस्थायी मेल का उपयोग करें: अल्पकालिक डाउनलोड, गेटेड सामग्री, कम जोखिम वाली सेवाओं के लिए एकबारगी कोड, बीटा साइन-अप, फ़ोरम परीक्षण, प्रोमो कूपन। अगर यह लीक हो जाए, तो आप इसे छोड़कर आगे बढ़ जाते हैं।
अस्थायी मेल सेवा ज़्यादा सुरक्षित क्यों हो सकती है (सही तरीके से इस्तेमाल पर)
ज़रूरी खातों के बजाय कम भरोसे वाले साइन-अप के लिए इस्तेमाल होने पर, अस्थायी मेल सेवा अपने डिज़ाइन से ही मज़बूती जोड़ती है:
- अलगाव और फेंकने की सुविधा। हर साइट को अलग पता दिखता है। अगर किसी एक डेटाबेस में सेंध लगती है, तो हमलावरों के पास अपने आप वह ईमेल नहीं होता जो आप अपने बैंक, पेरोल या दीर्घकालिक खातों के लिए इस्तेमाल करते हैं, इसलिए लीक एक फेंकने योग्य पते तक सीमित रहता है।
- अल्पकालिक जोखिम। tmailor.com पर, संदेश आने के लगभग 24 घंटे तक दिखाई देते हैं, इसलिए कोई पुराना सत्यापन ईमेल किसी लंबे समय तक चलने वाले इनबॉक्स में पड़ा नहीं रहता जो बाद में स्क्रैप होने का इंतज़ार करे।
- अंतर्निहित सीमाएँ जो दोनों तरफ़ असर डालती हैं। इनबॉक्स केवल प्राप्ति के लिए है और आने वाले अटैचमेंट हटा दिए जाते हैं, इसलिए कोई दुर्भावनापूर्ण फ़ाइल इसके ज़रिए आप तक पहुँच ही नहीं सकती—और कोई वैध फ़ाइल भी नहीं पहुँच सकती, यही इसका समझौता है।
ध्यान दें: अस्थायी मेल कोई चमत्कारी उपाय नहीं है। यह संदेशों को एन्क्रिप्ट नहीं करता, आप किसी साइट को जो भी फ़ोन नंबर, भुगतान डेटा या उपयोगकर्ता नाम देते हैं उसकी सुरक्षा नहीं करता, और इसका इस्तेमाल वहाँ नहीं करना चाहिए जहाँ आपको टिकाऊ खाता रिकवरी या उच्च-विश्वसनीयता वाली पहचान चाहिए। इसे पासवर्ड मैनेजर और MFA के साथ मिलाकर इस्तेमाल करें।
केस पल्स: 2025 के उल्लंघन डेटा का व्यक्तियों के लिए क्या अर्थ है
- क्रेडेंशियल का दुरुपयोग अब भी सबसे बड़ा खतरा है। पूरे इंटरनेट पर एक ही ईमेल इस्तेमाल करने से दोबारा उपयोग का जोखिम बढ़ जाता है। अस्थायी पते + अनोखे पासवर्ड विफलताओं को अलग-थलग रखते हैं।
- रैंसमवेयर उजागर क्रेडेंशियल्स पर ही फलता-फूलता है। 2025 डीबीआईआर में, 54% रैंसमवेयर पीड़ित इन्फोस्टीलर क्रेडेंशियल डंप में पाए गए, और उन उजागर क्रेडेंशियल्स में से 40% में कॉर्पोरेट ईमेल पता था—यानी लीक हुई ईमेल पहचान से एक बहुत बड़ी घटना तक सीधा रास्ता।
- रिसाव का पैमाना बहुत बड़ा है। 17.7 अरब खाते पहले से ही सार्वजनिक उल्लंघन संग्रहों में हैं, इसलिए मान लें कि आप जो भी ईमेल उजागर करते हैं वह आगे कभी लीक हो सकता है; अपनी व्यक्तिगत सुरक्षा इसी धारणा के आधार पर बनाएँ।
चरण-दर-चरण: उल्लंघन-रोधी साइन-अप वर्कफ़्लो बनाएँ (अस्थायी मेल के साथ)
चरण 1: साइट को वर्गीकृत करें।
क्या यह बैंक/उपयोगिता सेवा (असली ईमेल), दीर्घकालिक खाता (उपनाम/मास्क), या एकबारगी कम-भरोसे वाला गेट (अस्थायी मेल) है? साइन अप करने से पहले तय करें।
चरण 2: एक अनोखा ईमेल एंडपॉइंट बनाएँ।
कम-भरोसे वाले गेट के लिए, एक नया अस्थायी मेल पता बनाएँ। टिकाऊ खातों के लिए, एक नया उपनाम/मास्क जनरेट करें। असंबंधित सेवाओं में कभी भी एक ही पता दोबारा इस्तेमाल न करें।
चरण 3: एक अनोखा पासवर्ड जनरेट करें और उसे सहेजें।
पासवर्ड मैनेजर का इस्तेमाल करें; पासवर्ड कभी दोबारा इस्तेमाल न करें। यह उल्लंघन-पुनरावृत्ति की शृंखला तोड़ता है। (HIBP ज्ञात रूप से उजागर पासवर्ड से बचने के लिए पासवर्ड संग्रह भी प्रदान करता है।)
चरण 4: जहाँ उपलब्ध हो वहाँ MFA चालू करें।
SMS के बजाय ऐप-आधारित पासकी या TOTP को प्राथमिकता दें। यह फ़िशिंग और क्रेडेंशियल रीप्ले को कम करता है। (DBIR बार-बार दिखाता है कि सोशल इंजीनियरिंग और क्रेडेंशियल संबंधी समस्याएँ ही उल्लंघनों को बढ़ावा देती हैं।)
चरण 5: निष्क्रिय ट्रैकिंग कम करें।
मार्केटिंग मेल को रिमोट इमेज बंद रखकर पढ़ें, इससे ज़्यादातर ट्रैकिंग पिक्सेल सक्रिय ही नहीं हो पाते। अगर आपको न्यूज़लेटर रखना ही है, तो उसे ऐसे उपनाम के ज़रिए मँगवाएँ जो ट्रैकर हटा सके।
चरण 6: बदलते रहें या बंद कर दें।
यदि स्पैम बढ़ता है या किसी उल्लंघन की सूचना मिलती है, तो अस्थायी पता हटा दें। उपनामों के लिए, उन्हें अक्षम करें या पुनः रूट करें। यह आपका "किल स्विच" है।
अस्थायी मेल के लिए tmailor.com क्यों (और कब) चुनें
- एक बड़ा, बदलता रहने वाला डोमेन पूल। यादृच्छिक पते Google के मेल इन्फ्रास्ट्रक्चर पर डोमेन के एक बड़े, जानबूझकर अप्रकाशित पूल से लिए जाते हैं; कस्टम नाम टैब एक छोटा सेट दिखाता है जिसमें से आप चुन सकते हैं। अधिक अलग-अलग पतों का मतलब है कि जिन साइटों पर आप साइन अप करते हैं, उनके बीच कम सहसंबंध बनता है।
- डिफ़ॉल्ट रूप से कम अवधि तक संग्रह। किसी पंजीकरण की आवश्यकता नहीं, केवल प्राप्ति की सुविधा, और संदेश आने के लगभग 24 घंटे तक दिखाई देते हैं—इसलिए सत्यापन ईमेल किसी लंबे समय तक चलने वाले इनबॉक्स में नहीं पड़ा रहता।
- बिना खाते के दोबारा उपयोग। एक टोकन एक रिकवरी कुंजी है जो आपको बाद में वही पता फिर से खोलने देती है—यह पासवर्ड नहीं है, और ऐसा ताला भी नहीं जो किसी और को बाहर रखे। इसे खो दें तो अतिथि पता हमेशा के लिए चला जाता है, क्योंकि इसे कोई दोबारा जारी नहीं कर सकता। यदि आप पहले किसी निःशुल्क Tmailor खाते में साइन इन करते हैं, तो आपके द्वारा बनाए गए पते भी उसकी Created Emails सूची में सहेजे जाते हैं।
- मल्टी-प्लेटफ़ॉर्म एक्सेस (वेब, एंड्रॉइड, आईओएस, टेलीग्राम बॉट और डेस्कटॉप Tmailor ब्राउज़र एक्सटेंशन)।
- सख्त सीमाएँ। यह भेज या उत्तर नहीं दे सकता, और आने वाले अनुलग्नक हटा दिए जाते हैं—इसलिए पते पर भेजी गई फ़ाइल को आप कभी खोल या डाउनलोड नहीं कर सकते। इससे दुरुपयोग के रास्ते बंद हो जाते हैं, और यह आपके लिए भी एक वास्तविक बाधा है।
इसे आज़माना चाहते हैं? किसी सामान्य अस्थायी मेल इनबॉक्स से शुरू करें, कोई 10-मिनट के मेल वर्कफ़्लो आज़माएँ, या किसी ऐसी साइट के लिए अस्थायी पते का पुन: उपयोग करें जिस पर आप कभी-कभार जाते हैं।
विशेषज्ञ सुझाव (ईमेल से आगे)
- उपयोगकर्ता नाम दोबारा न इस्तेमाल करें। एक अनोखा ईमेल बहुत अच्छा है, लेकिन अगर आपका उपयोगकर्ता नाम हर जगह एक जैसा है तो सहसंबंध फिर भी बन जाता है।
- उल्लंघन सूचनाओं पर नज़र रखें। डोमेन मॉनिटरिंग की सदस्यता लें (जैसे, अपने डोमेन व्यवस्थापकों के माध्यम से HIBP डोमेन सूचनाएँ) और चेतावनी मिलते ही तुरंत क्रेडेंशियल बदलें।
- फ़ोन नंबरों को भी अलग-अलग रखें। कई अलियासिंग टूल फ़ोन नंबरों को छिपाकर SMS स्पैम और सिम-स्वैप के जोखिम को कम करते हैं।
- अपने ब्राउज़र को सुरक्षित बनाएं। गोपनीयता का सम्मान करने वाले डिफ़ॉल्ट और ट्रैकर-ब्लॉकिंग एक्सटेंशन अपनाने पर विचार करें। (EFF ट्रैकिंग और ऑप्ट-आउट मानदंडों पर शैक्षिक संसाधन उपलब्ध रखता है।)
अक्सर पूछे जाने वाले प्रश्न
1) क्या अस्थायी मेल सत्यापन कोड (OTP) प्राप्त कर सकता है?
हाँ, कई सेवाओं के लिए। लेकिन कुछ साइटें अपनी नीति के तहत डिस्पोज़ेबल ईमेल अस्वीकार करती हैं, और यह उनका फ़ैसला है—बैंकिंग, सरकारी या ऐसे किसी भी खाते के लिए जिसे आपको बनाए रखना है, ब्लॉक को दरकिनार करने की कोशिश करने के बजाय अपना प्राथमिक ईमेल या कोई स्थायी उपनाम इस्तेमाल करें।
2) अगर कोई अस्थायी पता लीक हो जाए, तो मुझे क्या करना चाहिए?
उसे तुरंत बंद कर दें और अगर आपने वही पासवर्ड कहीं और दोबारा इस्तेमाल किया है (ऐसा न करें), तो उन पासवर्ड को बदल दें। जाँचें कि वह पता सार्वजनिक लीक डेटाबेस में दिखता है या नहीं।
3) क्या ईमेल मास्क या अस्थायी मेल ट्रैकर्स को रोकेंगे?
कुछ हद तक। कुछ अलियासिंग सेवाएँ आपके लिए ट्रैकिंग पिक्सेल हटा देती हैं। अस्थायी मेल ऐसा वादा नहीं करता, इसलिए भरोसेमंद तरीका यह है कि आप जिस भी क्लाइंट में मेल पढ़ते हैं, उसमें दूरस्थ छवियाँ बंद कर दें—अकेले यही अधिकांश ओपन-ट्रैकिंग और IP लीक को रोक देता है।
4) क्या अस्थायी मेल कानूनी है?
हाँ—लेकिन इसका दुरुपयोग कानूनी नहीं है। यह गोपनीयता और स्पैम नियंत्रण के लिए है, धोखाधड़ी के लिए नहीं। हमेशा साइट की शर्तों का पालन करें।
5) क्या मैं एक ही अस्थायी पता इस्तेमाल करते रह सकता हूँ?
tmailor.com पर, हाँ: आप उसी पते को उसके access token से फिर से खोल सकते हैं। अंतर ध्यान में रखें—पता वापस आ जाता है, लेकिन लगभग 24 घंटे से पुराने संदेश पहले ही जा चुके होते हैं। token को सुरक्षित रखें, क्योंकि खोया हुआ token किसी अतिथि पते के लिए दोबारा जारी नहीं किया जा सकता; आपके Tmailor खाते में सहेजा गया पता साइन इन करने के बाद Created Emails से खोला जा सकता है।
6) अगर कोई साइट डिस्पोज़ेबल ईमेल ब्लॉक कर दे तो क्या करें?
किसी विश्वसनीय प्रदाता से स्थायी उपनाम/मास्क अपनाएँ, या अगर पहचान ज़रूरी है तो अपना प्राथमिक ईमेल इस्तेमाल करें। कुछ प्रदाता दूसरों से अधिक सख्त होते हैं।
7) अगर मैं अस्थायी मेल इस्तेमाल करता हूँ तो क्या मुझे अब भी MFA की ज़रूरत है?
बिल्कुल। फ़िशिंग और रीप्ले के खिलाफ़ MFA ज़रूरी है। अस्थायी मेल जोखिम सीमित करता है; MFA क्रेडेंशियल लीक होने पर भी खाते पर कब्ज़ा होने से बचाता है।

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.