अस्थायी मेल: स्पैम-मुक्त इनबॉक्स के लिए आपका सुरक्षित प्रवेश द्वार
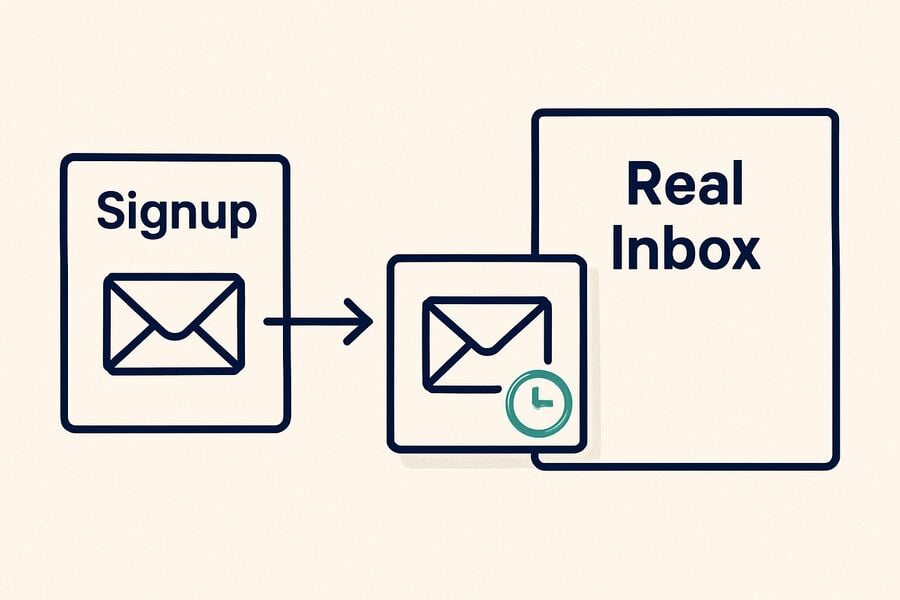
आपका वास्तविक ईमेल पता इंटरनेट पर स्पैम, फ़िशिंग प्रयासों और मार्केटिंग शोर के लिए सबसे बड़ा चुंबक है। आपके द्वारा स्पर्श किए गए प्रत्येक साइनअप फॉर्म, चेकआउट पृष्ठ और नि: शुल्क परीक्षण सूची में एक और प्रेषक जोड़ता है - और सदस्यता समाप्त करें बटन शायद ही कभी वादे के अनुसार काम करते हैं। एक अस्थायी ईमेल आपको एक साफ, डिस्पोजेबल इनबॉक्स देता है जो आपके वास्तविक पते तक पहुंचने से पहले उस सभी शोर को अवशोषित कर लेता है। यह मार्गदर्शिका बताती है कि अस्थायी मेल कैसे काम करता है, tmailor.com बुनियादी फेंकने वाली सेवाओं से क्या अलग बनाता है - जिसमें टोकन-आधारित पुन: उपयोग, बहु-डोमेन समर्थन और त्वरित मोबाइल एक्सेस शामिल हैं - और एक सरल प्रणाली कैसे बनाएं जो आपके प्राथमिक इनबॉक्स को स्थायी रूप से साफ रखता है।
त्वरित पहुँच
संक्षेप में / मुख्य बातें
- सेकंडों में एक निजी, केवल प्राप्त करने वाला पता बनाएं—किसी खाते की आवश्यकता नहीं।
- इसे अपने असली इनबॉक्स तक पहुंचने से पहले रोकें; छिपे हुए ईमेल ट्रैकर्स कम करें।
- पुनः सत्यापन के लिए सुरक्षित Access Token के ज़रिए बाद में उसी पते का दोबारा उपयोग करें।
- ईमेल ~24 घंटों में अपने आप मिट जाते हैं हो जाते हैं, जिससे लगातार डेटा एक्सपोज़र कम हो जाता है।
- अस्थायी ईमेल जनरेटर से शुरू करें, या अल्पकालिक 10 मिनट का इनबॉक्स चुनें।
अभी अस्थायी मेल प्राप्त करें
कुछ टैप में एक साफ़, निजी इनबॉक्स बनाएं और बिना किसी रुकावट के अपने काम पर लौट जाएं।
अस्थायी ईमेल जनरेटर खोलें, एक पता बनाएं और इनबॉक्स टैब खुला रखें। उसी समय आप साइन अप करते हैं या OTP प्राप्त करते हैं। संदेश केवल प्राप्त होते हैं और लगभग एक दिन बाद अपने आप मिट जाते हैं। यदि आप बाद में लौटना चाहते हैं, तो Access Token सहेजें। उस स्थिति में, टोकन आपको बाद में पासवर्ड रीसेट या पुनः सत्यापन के लिए अपने अस्थायी इनबॉक्स को कैसे फिर से खोलते देता है, जब तक कि आपने किसी मुफ्त Tmailor खाते में साइन इन रहते हुए पता नहीं बनाया है, जो इसे बनाए गए ईमेल में सहेजता है।
सीटीए: अभी नया अस्थायी मेल बनाएं।
अस्थायी मेल क्यों मायने रखता है
स्पैम का जोखिम कम करें, डेटा संग्रह सीमित करें और अपनी प्राथमिक पहचान को अनजान डेटाबेस से दूर रखें।
अस्थायी ईमेल—जिसे डिस्पोजेबल, थ्रोअवे या बर्नर ईमेल भी कहा जाता है—आपके असली पते को एकबारगी पंजीकरण, ट्रायल और अनजान प्रेषकों से अलग रखता है। यह अलगाव डेटा उल्लंघनों के असर के दायरे को कम करता है और मार्केटिंग ड्रिप कैंपेन पर लगाम लगाता है। यह ट्रैकर-आधारित कई ओपन/रीड सिग्नल रोकता है (खासकर जब छवियां प्रॉक्सी की जाती हैं)।
देखें कि सुरक्षा कैसे काम करती है
मास्क किए गए पतों, छवि प्रॉक्सी और डेटा न्यूनीकरण के पीछे के गोपनीयता उपायों को समझें।
- केवल केवल प्राप्त करने योग्य, कोई अनुलग्नक नहीं: Tmailor न भेज सकता है न उत्तर दे सकता है, और हर आने वाला अनुलग्नक हटा दिया जाता है — पते पर भेजी गई फ़ाइल कभी खोली या डाउनलोड नहीं की जा सकती। ये वास्तविक सीमाएँ हैं, विशेषताएँ नहीं: यही कारण है कि जिस साइट पर आप भरोसा नहीं करते, उसे यह पता देना सुरक्षित है, और यही कारण है कि जो कुछ भी आपको सहेजना है, उसके लिए यह गलत इनबॉक्स है।
- इमेज प्रॉक्सी और सुरक्षित HTML: प्रॉक्सी के ज़रिए ईमेल सामग्री रेंडर करना और HTML को सैनिटाइज़ करना निष्क्रिय ट्रैकिंग की सतह (जैसे अदृश्य ओपन पिक्सेल) और स्क्रिप्ट-आधारित बीकन को घटाता है।
- स्पष्ट रिटेंशन अवधि: लगभग 24 घंटे में ऑटो-पर्ज अस्थायी इनबॉक्स वातावरण में किसी भी संदेश की उपस्थिति को सीमित करता है।
- टोकन निरंतरता: प्रति-इनबॉक्स एक्सेस टोकन आपको बाद में ठीक उसी पते को फिर से खोलने देता है। यह आपके प्राथमिक ईमेल को उजागर किए बिना पुनः सत्यापन या पासवर्ड रिकवरी के लिए उपयोगी है।
हमें क्या अलग बनाता है
लोड के दौरान विश्वसनीयता, वास्तविक खातों के लिए दोबारा इस्तेमाल किए जा सकने वाले पते, और एक परिष्कृत, मोबाइल-प्रथम अनुभव पर ध्यान।
- डोमेन की विविधता और MX: रैंडम पता निर्माण डोमेन के एक बड़े, घूमते पूल से होता है — किसी भी समय केवल एक उपसमूह ही पते जारी करता है, और लाइव सूची जानबूझकर प्रकाशित नहीं की जाती, इसलिए उसे सीधे ब्लॉकलिस्ट में कॉपी नहीं किया जा सकता। इसके विपरीत, कस्टम-नाम टैब केवल कुछ ही डोमेन दिखाता है। आने वाला मेल Google के MX इन्फ्रास्ट्रक्चर से होकर रूट होता है। यही तंत्र है; कोई भी साइट किसी दिए गए पते को स्वीकार करती है या नहीं, यह अब भी उस साइट के अपने फ़िल्टर और नीति पर निर्भर करता है।
- CDN के ज़रिए वैश्विक गति: एक हल्का UI और कंटेंट-डिलीवरी त्वरण इनबॉक्स रीफ़्रेश को तेज़ बनाए रखते हैं।
- व्यावहारिक गोपनीयता दृष्टिकोण: न्यूनतम UI और ट्रैकर-सजग रेंडरिंग उपयोगिता को गोपनीयता की सीमाओं के साथ संतुलित करते हैं।
- प्लेटफ़ॉर्म कवरेज: वेब, Android, iOS और एक Telegram बॉट चलते-फिरते कामकाज का समर्थन करते हैं, और Tmailor ब्राउज़र एक्सटेंशन डेस्कटॉप ब्राउज़रों को कवर करता है।
अस्थायी मेल का समझदारी से उपयोग करें
वह तरीका चुनें जो आपके काम से मेल खाता हो और हर कदम पर अपना जोखिम कम से कम रखें।
- साइन-अप और ट्रायल: मार्केटिंग ड्रिप और प्रचार संदेशों को अपने असली इनबॉक्स से बाहर रखें।
- OTP और सत्यापन: एक पता बनाएँ, कोड ट्रिगर करें और उसे खुले इनबॉक्स में पढ़ें। यदि कोई डोमेन मेल प्राप्त नहीं कर रहा है, तो नया रैंडम पता बनाना सामान्य अगला कदम है — यह डिलीवरी खराबी का निवारण है, और यह काम कर भी सकता है और नहीं भी। यदि साइट नीति के तौर पर अस्थायी ईमेल अस्वीकार करती है, तो कोई नया पता इसे नहीं बदलता: पते बदलते रहने के बजाय असली पता इस्तेमाल करें।
- QA और डेवलपर परीक्षण: असली मेलबॉक्स को गंदा किए बिना परीक्षण खातों के लिए कई पते बनाएँ। अपने ही साइन-अप फ़्लो के स्वचालित परीक्षणों के लिए, Tmailor Temp Mail API कोड से पते बनाता है।
- शोध और एकबारगी काम: किसी व्हाइटपेपर को डाउनलोड करें या वेबिनार के लिए रजिस्टर करें, बिना दीर्घकालिक संपर्क का बोझ उठाए।
- मौजूदा खाते: भविष्य के पासवर्ड रीसेट के लिए उसी इनबॉक्स को दोबारा इस्तेमाल करने हेतु access token सहेजें।
पृष्ठभूमि / संदर्भ
मुख्यधारा के टूल और गोपनीयता उत्पादों में ईमेल मास्किंग क्यों लोकप्रिय हो रही है।
बड़े प्लेटफ़ॉर्म और गोपनीयता उत्पाद अब मास्क किए गए या रिले पतों को सामान्य बना रहे हैं। यह बदलाव दो वास्तविकताओं को दर्शाता है: 1) न्यूज़लेटर और कैंपेन में ईमेल ट्रैकिंग आम बनी हुई है, और 2) उपयोगकर्ता तेजी से डेटा न्यूनीकरण पसंद कर रहे हैं—केवल वही साझा करना जो किसी काम को पूरा करने के लिए ज़रूरी है। अस्थायी मेल सेवाएँ अलियासिंग/रिले सुविधाओं के साथ-साथ त्वरित, अलग-अलग पहचानों के लिए एक हल्का, बिना खाते वाला विकल्प हैं।
वास्तविक वर्कफ़्लो क्या बताते हैं (अंतर्दृष्टि / केस स्टडी)
पावर उपयोगकर्ताओं, QA टीमों और सामान्य साइन-अप से मिले व्यावहारिक पैटर्न।
- पावर उपयोगकर्ता: ऐसी सेवाओं के लिए दोबारा इस्तेमाल होने वाले अस्थायी पतों का एक छोटा संग्रह रखें (token सहेजे गए, या मुफ़्त Tmailor खाते में रखे गए) जो समय-समय पर लॉगिन का फिर से सत्यापन करती हैं। इससे पासवर्ड रीसेट और डिवाइस हैंडऑफ़ साफ़ रहते हैं और आपका मुख्य इनबॉक्स सुरक्षित रहता है।
- क्यूए और एसआरई टीमें: लोड टेस्ट या इंटीग्रेशन जाँच के दौरान दर्जनों पते बनाएँ। दोबारा इस्तेमाल करने से हर बार डेटा फिर से बनाए बिना सत्यापन प्रवाह दोहराने में मदद मिलती है।
- रोज़मर्रा के साइन-अप: किसी नए न्यूज़लेटर या टूल ट्रायल के लिए पहले कम समय के लिए चलने वाले पते का इस्तेमाल करें। अगर टूल आपका भरोसा जीत ले, तो बाद में स्थायी ईमेल पर चले जाएँ।
विशेषज्ञ क्या सलाह देते हैं (विशेषज्ञ राय / उद्धरण)
सुरक्षा और गोपनीयता संगठन लगातार ट्रैकर जोखिमों को उजागर करते हैं और डेटा न्यूनीकरण को बढ़ावा देते हैं।
गोपनीयता के समर्थक बताते हैं कि ट्रैकिंग पिक्सेल—अक्सर पारदर्शी 1×1 छवियाँ—यह बता सकते हैं कि ईमेल कब, कहाँ और कैसे खोला गया। व्यावहारिक उपायों में डिफ़ॉल्ट रूप से दूरस्थ छवियों को ब्लॉक करना और रिले या प्रॉक्सी का इस्तेमाल करना शामिल है। मुख्यधारा के विक्रेता ईमेल अलियासिंग सुविधाएँ दे रहे हैं, जो इस बात को पुष्ट करता है कि आपका असली पता डिफ़ॉल्ट रूप से निजी रहना चाहिए। नियमन भी व्यक्तिगत जानकारी संभालने के लिए डेटा न्यूनीकरण को एक समझदार मानक के रूप में इंगित करता है।
समाधान, रुझान और आगे क्या
उम्मीद करें कि उपनाम (alias) का समर्थन व्यापक होगा, ट्रैकर से बचाव बेहतर होगा, और पते के दोबारा इस्तेमाल पर अधिक बारीक नियंत्रण मिलेगा।
- व्यापक उपनाम एकीकरण: ब्राउज़र, मोबाइल OS और पासवर्ड मैनेजर साइन-अप के दौरान एक-क्लिक मास्क किए गए पतों का तेजी से समर्थन कर रहे हैं।
- बेहतर रेंडरिंग डिफ़ॉल्ट: सुरक्षित-दर-डिफ़ॉल्ट HTML और छवि प्रॉक्सी निष्क्रिय ट्रैकिंग को कम करना जारी रखेंगे।
- बारीक दोबारा-इस्तेमाल नियंत्रण: token-आधारित दोबारा इस्तेमाल के लिए स्पष्ट टूलिंग की उम्मीद करें—इनबॉक्स का नाम देना/रद्द करना और दीर्घकालिक खातों के लिए उद्देश्य टैग असाइन करना।
शुरुआत कैसे करें
सुरक्षित साइन-अप और सत्यापन के लिए एक तेज़, भरोसेमंद वर्कफ़्लो।
- एक पता जनरेट करें
- अस्थायी ईमेल जनरेटर खोलें, एक नया इनबॉक्स बनाएँ और टैब खुला रखें।
- साइन अप करें और OTP प्राप्त करें।
- पंजीकरण फ़ॉर्म में पता पेस्ट करें, कोड कॉपी करें, या अपने इनबॉक्स में सत्यापन लिंक पर क्लिक करें।
- एक्सेस टोकन सहेजें (वैकल्पिक)
- यदि आप बाद में लौटेंगे—पासवर्ड रीसेट, 2FA डिवाइस हैंडऑफ़—तो एक्सेस टोकन को सुरक्षित रूप से संग्रहीत करें।
- एक्सपोज़र कम से कम करें
- अस्थायी संदेशों को अपने प्राथमिक ईमेल पर अग्रेषित न करें। जो चाहिए उसे कॉपी करें; बाकी अपने आप मिट जाता है।
इनलाइन सीटीए: अब एक नया अस्थायी मेल बनाएँ।
अग्रणी प्रदाताओं की तुलना करें (तुलना तालिका)
वे फ़ीचर संकेत जिन्हें पेशेवर सत्यापन और रीसेट के लिए किसी सेवा पर भरोसा करने से पहले वास्तव में जाँचते हैं।
| क्षमता | tmailor.com | सामान्य विकल्प |
|---|---|---|
| केवल प्राप्त करें (भेजना नहीं) | हाँ | आमतौर पर |
| ऑटो-पर्ज (~24 घंटे) | हाँ | बदलता रहता है |
| टोकन-आधारित इनबॉक्स का पुन: उपयोग | हाँ | दुर्लभ/बदलता रहता है |
| डोमेन की विविधता (सैकड़ों) | हाँ | सीमित |
| ट्रैकर-जागरूक रेंडरिंग | हाँ | बदलता रहता है |
| ऐप्स + टेलीग्राम सपोर्ट | हाँ | अलग-अलग होता है |
नोट: पासवर्ड रिकवरी जैसे महत्वपूर्ण कार्यों के लिए किसी प्रदाता पर भरोसा करने से पहले हमेशा उसकी वर्तमान नीति जाँच लें।
सीधी कार्रवाई के लिए आह्वान (CTA)
स्पैम को बाहर रखने और निजता बनाए रखने के लिए तैयार हैं? अभी एक नया अस्थायी मेल बनाएँ और अपने काम पर लौट जाएँ।
अक्सर पूछे जाने वाले प्रश्न
क्या अस्थायी मेल का उपयोग करना कानूनी है?
आम तौर पर, हर वेबसाइट की शर्तों और नीतियों के दायरे में ही इसका उपयोग करें।
क्या मैं अस्थायी इनबॉक्स से ईमेल भेज सकता हूँ?
नहीं। Tmailor केवल ईमेल प्राप्त करता है: यह भेज या जवाब नहीं दे सकता। यह जानबूझकर लिया गया डिज़ाइन निर्णय है और एक वास्तविक सीमा भी — जिस भी प्रक्रिया में आपको किसी संदेश का जवाब देना होता है, वह अस्थायी इनबॉक्स से काम नहीं करेगी।
ईमेल कितने समय तक रखे जाते हैं?
लगभग 24 घंटे, उसके बाद सिस्टम उन्हें अपने आप हटा देता है।
क्या मैं बाद में उसी पते का फिर से उपयोग कर सकता हूँ?
हाँ—उसी इनबॉक्स को फिर से खोलने के लिए access token सहेज लें।
क्या अनुलग्नक समर्थित हैं?
नहीं। Tmailor फ़ाइलें प्राप्त नहीं कर सकता: आने वाला हर अनुलग्नक हटा दिया जाता है, इसलिए उस पते पर भेजी गई फ़ाइल कभी खोली या डाउनलोड नहीं की जा सकती। यह एक वास्तविक सीमा है जिसका ध्यान रखना ज़रूरी है, कोई सेटिंग नहीं।
क्या अस्थायी मेल सारी ट्रैकिंग रोक देगा?
यह जोखिम कम करता है, लेकिन सारी ट्रैकिंग खत्म नहीं कर सकता। छवि प्रॉक्सी और सुरक्षित HTML सामान्य ट्रैकर्स पर लगाम लगाने में मदद करते हैं।
अगर कोई साइट डोमेन को ब्लॉक कर दे तो क्या करें?
पहले यह पता लगाएँ कि यह किस तरह का ब्लॉक है। अगर कोई एक विशेष डोमेन ईमेल प्राप्त नहीं कर रहा है, तो नया यादृच्छिक पता बनाना डिलीवरी खराबी का सामान्य समाधान है — यह काम कर भी सकता है और नहीं भी। लेकिन अगर साइट अपनी नीति के तहत अस्थायी ईमेल स्वीकार नहीं करती, तो यह उसका लिया हुआ निर्णय है और आपके द्वारा बनाया गया कोई भी पता इसे नहीं बदल सकता — पते बदलते रहने के बजाय अपने नियंत्रण वाला असली पता उपयोग करें।
क्या मैं मोबाइल पर अस्थायी मेल प्रबंधित कर सकता हूँ?
हाँ—तुरंत पहुँच के लिए मोबाइल ऐप्स या Telegram बॉट का उपयोग करें।
निष्कर्ष
अस्थायी मेल स्पैम और ज़रूरत से ज़्यादा डेटा जमा होने के खिलाफ एक तेज़ और व्यावहारिक सुरक्षा कवच है। ऐसा प्रदाता चुनें जो सख्त डेटा-प्रतिधारण, ट्रैकर-सजग रेंडरिंग, डोमेन की व्यापकता और token-आधारित पुनः उपयोग देता हो। ज़रूरत पड़ने पर पता बनाएँ, लंबे समय तक चलने वाले खातों के लिए access token सहेजें और अपना असली इनबॉक्स साफ रखें।

Marcus Lee writes Tmailor's step-by-step guides, signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.









