 Tmailor
راهنمای جامع ایمیل موقت: حفظ حریم خصوصی و پرهیز از هرزنامه
ایمیل موقت یکی از سادهترین ابزارهای حریم خصوصی موجود است — یک صندوق ورودی رایگان و فقط دریافتکننده که در چند ثانیه میسازید تا هرزنامه و ردیابها را از آدرس واقعی خود دور نگه دارید. این راهنمای سال ۲۰۲۶ توضیح میدهد که ایمیل موقت چیست، چگونه کار میکند، چگونه میتوان آن را بهصورت ایمن ساخت و دوباره استفاده کرد، ارائهدهندگان اصلی چگونه با هم مقایسه میشوند و چه زمانی یک آدرس دائمی انتخاب امنتری است.
دسترسی سریع
نکات کلیدی
یک نگاه سریع به اینکه ایمیل موقت چیست، چه زمانی کمک میکند و چه زمانی آدرس دائمی امنتر است.
ایمیل موقت — که به آن ایمیل های یک بار مصرف، موقت یا موقت نیز گفته می شود — یک صندوق ورودی رایگان و فقط دریافت کننده است که به درخواست خود ایجاد می کنید تا کدها و پیام های تأیید را بدون افشای آدرس واقعی خود دریافت کنید. بیشتر صندوق های ورودی از چند دقیقه تا حدود ۲۴ ساعت دوام دارند و برخی به شما اجازه می دهند همان آدرس را بعدا با یک توکن ذخیره شده دوباره باز کنید.
- ایمیل موقت با دور نگه داشتن آدرس واقعی شما از پایگاههای داده ناآشنا، صندوق ورودی اصلیتان را از هرزنامه، کارگزاران داده و مواجهه با نشت اطلاعات محافظت میکند.
- این سرویس برای دریافت کدها و تأییدیههای یکبارمصرف طراحی شده است، نه ارسال ایمیل — بیشتر خدمات معتبر فقط دریافتکننده هستند.
- میزان نگهداری افراد بسته به ارائه دهنده بسیار متفاوت است؛ از تایمر ۱۰ دقیقه ای تا حدود ۲۴ ساعت؛ قبل از اینکه به بیمه نامه تکیه کنید، آن را بررسی کنید.
- برخی سرویسها به شما اجازه میدهند همان صندوق ورودی را با استفاده از access token دوباره باز کنید، که برای بازنشانی رمز عبور و تأیید مجدد اهمیت دارد.
- استفاده از ایمیل موقت قانونی است، اما هر وبسایت قوانین خودش را دارد — استفادهتان را در چارچوب شرایط همان سایت نگه دارید.
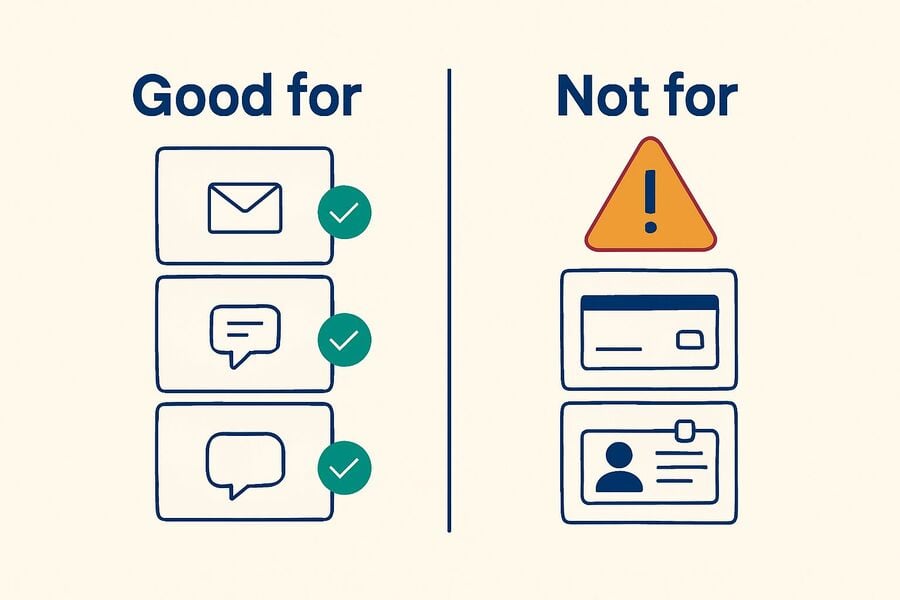
- از آن برای بانکداری، امور دولتی، مراقبتهای بهداشتی یا هر حسابی که بعداً به بازیابی آن نیاز دارید استفاده نکنید.
ایمیل موقت چیست؟
با یک تعریف روشن و تفاوت میان اصطلاحاتی که مردم به جای هم به کار میبرند شروع کنید.
آدرس ایمیل موقت یک صندوق ورودی فقط دریافتکننده است که بهصورت درخواستی ایجاد میشود تا آدرس واقعی شما خصوصی بماند. از آن برای ثبتنام در جایی استفاده میکنید، کد تأیید یا پیوند تأیید را دریافت میکنید و سپس آن را دور میاندازید. قرار است آدرس و پیامهایش کوتاهمدت باشند، هرچند برخی سرویسها اجازه میدهند برای مدت محدودی از همان صندوق ورودی دوباره استفاده کنید.
چندین اصطلاح ایدههای همپوشان را توصیف میکنند و کاملاً قابل تعویض نیستند:
- ایمیل یکبارمصرف — برچسب کلی برای آدرسهای کوتاهمدتی که میتوانید پس از استفاده دور بیندازید.
- ایمیل سوختی — بر ناشناس بودن و استفاده یکباره تأکید دارد؛ لزوماً محدود به زمان نیست.
- ایمیل دورانداختنی — اصطلاحی غیررسمی برای آدرسی که هرگز قصد نگه داشتنش را ندارید.
- ایمیل ۱۰ دقیقهای — قالبی زماندار که در آن صندوق ورودی پس از شمارش معکوس کوتاه خودبهخود از بین میرود.
این مفهوم جدید نیست: صندوقهای ورودی یکبارمصرف از روزهای اولیه وب بهعنوان دفاعی در برابر فروش فهرستها و هرزنامه خبرنامهها وجود داشتهاند. اگر به پیشینه علاقه دارید، این مطالعه کوتاه درباره تکامل نامه های موقت شرح میدهد که چگونه این ابزار از یک ترفند خاص به یک عادت رایج حریم خصوصی تبدیل شد.
ایمیل موقت چگونه کار میکند
نگاهی ساده به آنچه بین کلیک روی «تولید» و خواندن کد تأیید رخ میدهد.
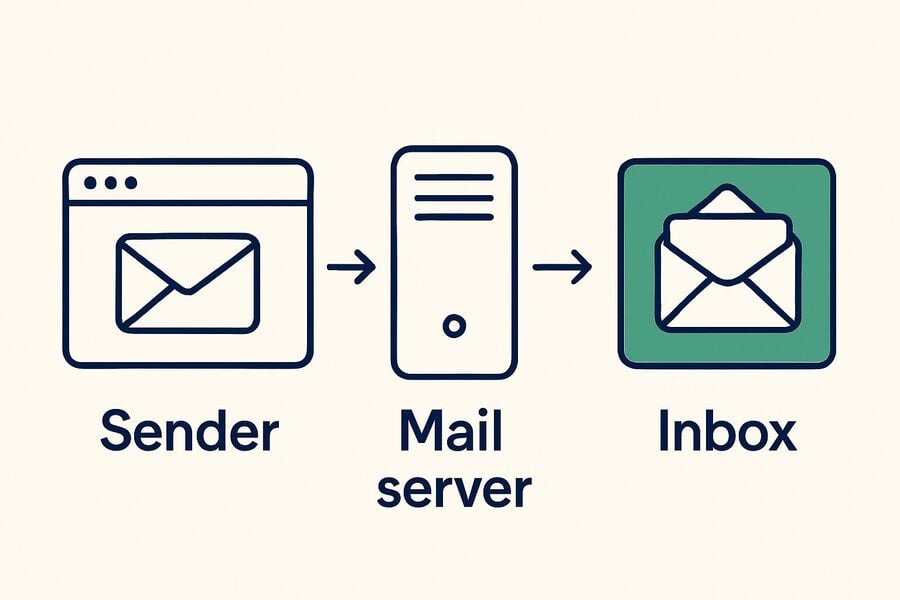
ایمیل موقت با نشانهرفتن رکوردهای ایمیل یک دامنه به سرویسی کار میکند که پیامها را برای هر آدرسی در آن دامنه میپذیرد و آنها را در یک صندوق ورودی عمومی و دورانداختنی نمایش میدهد. شما هرگز ثبتنام نمیکنید یا رمز عبور تعیین نمیکنید — سرویس بهطور خودکار یک آدرس تولید میکند، هر چیزی که میرسد را دریافت میکند و نمایش میدهد. دیدن اینکه ایمیل واقعا چگونه کار می کند، درک این سازوکار را آسان میکند.
دامنههای catch-all و آدرسهای فوری
بیشتر ارائهدهندگان دامنههای catch-all را اجرا میکنند که همزمان ایمیل هر نام صندوق پستی ممکن را میپذیرند. به همین دلیل است که یک آدرس کاملاً جدید بدون هیچ تنظیمی فوراً کار میکند: صندوق ورودی لازم نیست از قبل وجود داشته باشد. این طراحی، که در این راهنمای کلی و نام های مستعار تصادفی با جزئیات بیشتری توضیح داده شده، همان چیزی است که باعث میشود ایمیل موقت فوری به نظر برسد.
نگهداری و استفاده مجدد
وقتی پیامی میرسد، سرویس آن را برای مدت کوتاهی ذخیره میکند — اغلب حدود ۲۴ ساعت، گاهی فقط چند دقیقه — و سپس به طور خودکار آن را پاک میکند. برخی ارائهدهندگان یک توکن یا کلید اضافه میکنند تا بعداً بتوانید همان صندوق ورودی را دوباره باز کنید، که تفاوت بین یک حساب موقت و آدرسی است که میتوانید برای بازنشانی رمز عبور به آن بازگردید.
چرا گاهی یک آدرس از کار میافتد
یک آدرس موقت ممکن است به دو دلیل دیگر پذیرفته نشود. اول، فرم ثبتنام ممکن است آن را رد کند چون دامنه در فهرست مسدودکننده ایمیل موقت عمومی قرار دارد که بسیاری از سایتها هنگام ثبتنام آن را بررسی میکنند. دوم، ارائهدهندگان دامنهها را به مرور زمان میچرخانند و بازنشسته میکنند تا قابلیت تحویل را حفظ کنند و دامنههای قدیمیتر از دسترس خارج شوند. تغییر به دامنه جدید از فهرست ارائهدهنده معمولاً یک دامنه علامتگذاریشده را حل میکند، به همین دلیل یک مجموعه دامنه بزرگ و خوب نگهداریشده ارزش جستجو دارد. وقتی یک سایت به عنوان سیاست ایمیل موقت را مسدود میکند، به آن احترام بگذارید و به جای جابهجایی بین دامنهها، از آدرس دائمی استفاده کنید.
چگونه یک ایمیل موقت دریافت کنیم
ایجاد صندوق ورودی چند ثانیه طول میکشد و ثبتنام لازم نیست؛ این روش ایمن برای انجام این کار است.
دریافت یک آدرس ایمیل موقت سریع است: یک تولیدکننده معتبر باز کنید، آدرسی که ایجاد میکند را کپی کنید و آن را در فرم ثبتنام جای دهید — بدون نیاز به حساب کاربری یا رمز عبور. شما میتوانید یکی را در عرض چند ثانیه را در وب، در اپلیکیشن موبایل یا از طریق ربات تلگرام بسازید، بسته به ارائهدهنده.
یک روند کاری قابل اعتماد به این صورت است:
- یک صندوق ورودی تازه ایجاد کنید و تب را باز نگه دارید تا ایمیلهای ورودی قابل مشاهده بمانند.
- آدرس را در فرم ثبت نام جای دهید. اگر سایت آن را رد کرد، به دامنهای متفاوت از فهرست ارائهدهنده تغییر دهید — یا اگر سایت اجازه ایمیل موقت را نمیدهد، از آدرس دائمی استفاده کنید.
- کد یا لینک را دریافت کنید — به صندوق ورودی بازگردید، چند ثانیه صبر کنید و کد تأیید را کپی کنید یا روی لینک تأیید کلیک کنید.
- اگر دوباره به آدرس نیاز داشتید ، توکن را ذخیره کنید، چون اغلب تنها راه باز کردن همان صندوق ورودی همین است.
- وقتی چیز مورد نیازتان را گرفتید ، تب را ببندید و هرگز ایمیل موقت را به صندوق ورودی شخصیتان فوروارد نکنید.
اگر ثبتنام شما واقعاً یکباره است و هرگز انتظار بازگشت ندارید، معمولاً یک صندوق ورودی ۱۰ دقیقه ایمیل موقت زماندار کافی است.
چرا از ایمیل موقت استفاده کنیم؟
دلایل عملی که مردم برای انتخاب آدرس موقت در جریانهای کاری شخصی، تست و حریم خصوصی به دنبال آن هستند.
افراد از ایمیل موقت استفاده میکنند تا هویت واقعی خود را از خدماتی که کاملاً به آنها اعتماد ندارند، جدا نگه دارند. یک آدرس موقت اسپم، بازاریابی و رهگیری را که در غیر این صورت وارد صندوق ورودی اصلی میشد، جذب میکند و محدود میکند که چه مقدار از دادههای شما در پایگاههای داده شخص ثالثی قرار میگیرد که بعداً افشا یا فروخته میشوند.
- مسدود کردن هرزنامههای صندوق ورودی — برای خبرنامهها، دانلودهای نیازمند ثبتنام یا فروشندگان ناآشنا از یک آدرس موقت استفاده کنید تا صندوق ورودی اصلیتان تمیز بماند.
- محافظت از هویت شما — آدرس واقعیتان را از فهرستهای ناشی از نشت داده و کارگزاران داده دور نگه دارید.
- دریافت کدهای یکبارمصرف — بدون ارائه ایمیل شخصیتان، یک OTP یا پیام تأیید برای یک سرویس کمریسک دریافت کنید.
- امتحان خصوصی نسخههای آزمایشی رایگان — پیش از تصمیمگیری درباره اینکه آیا محصولی شایسته آدرس واقعی شماست، آن را ارزیابی کنید.
- آزمایش ثبتنامها و اپلیکیشنها — توسعهدهندگان و تیمهای تضمین کیفیت ثبتنامها را بدون آلوده کردن صندوقهای ورودی واقعی شبیهسازی میکنند.
- کاهش تمرکز داده — تقسیم آدرسها به بخشهای جداگانه، در صورت نشت داده یک سرویس، دامنه آسیب را محدود میکند.
ایمیل موقت همچنین مشکل رایج ثبتنام در سرویسهایی را حل میکند که به آدرسی نیاز دارند که ترجیح میدهید آن را به اشتراک نگذارید — مشکلی که ارتباط نزدیکی با ایجاد ایمیل بدون شماره تلفن دارد. برای مروری گستردهتر بر سناریوهای کمریسک ثبتنام، این راهنمای ایمیل های یک بار مصرف برای ثبت نام موارد روزمره را به تفصیل پوشش میدهد. ایمیل موقت ابزاری برای حفظ حریم خصوصی است، نه راهی برای نقض قوانین سایت — استفادهتان را در چارچوب شرایط هر سرویس نگه دارید.
استفاده مجدد، بازیابی و چندین صندوق ورودی
نحوه کار استفاده مجدد مبتنی بر token و چگونگی مدیریت همزمان چندین آدرس موقت.
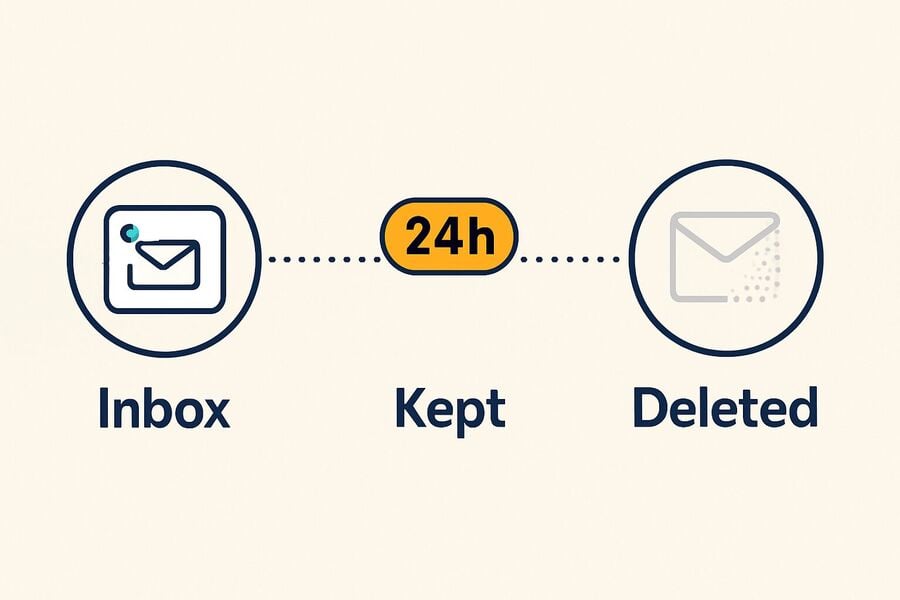
استفاده مجدد همان چیزی است که یک آدرس موقت ساده را از یک ابزار کاربردی حریم خصوصی جدا میکند. سرویسهای مبتنی بر token کلیدی به شما میدهند که همان صندوق ورودی را در بازه نگهداری آن دوباره باز میکند و به شما امکان میدهد برای بازنشانی رمز عبور یا مرحله دوم تأیید بازگردید. اما اگر token را از دست بدهید، معمولاً صندوق ورودی قابل بازیابی نیست — این یک ویژگی ایمنی عمدی است، نه یک باگ.
وقتی تداوم اهمیت دارد، token را همان لحظهای که آدرس را میسازید ذخیره کنید؛ سپس میتوانید همان آدرس را دوباره استفاده کنید بهجای اینکه با صندوق پستی جدیدی از نو شروع کنید. کاربران حرفهای اغلب چندین آدرس موقت را بهطور موازی — یکی برای هر سرویس — اجرا میکنند تا هویتها بهطور کامل از هم جدا بمانند. یک حساب رایگان Tmailor فهرستی قابل جستجو از هر آدرسی که هنگام ورود میسازید نگه میدارد، بنابراین لازم نیست برای هر سرویس یک token جداگانه پیگیری کنید.
مدیریت چندین آدرس
اگر از قبل حساب گوگل دارید، میتوانید برای جداسازی سبک، نسخههای مختلفی بسازید، همانطور که در این راهنمای دریافت چندین آدرس از یک حساب جیمیل توضیح داده شده است. برای جریانهای کاری سنگینتر — تست، تحقیق یا مدیریت ثبتنامهای متعدد — بهتر است چندین صندوق ورودی را همزمان اجرا کنید بدون اینکه آدرس متعلق به کدام سرویس را اشتباه بگیرید.
ایمیل موقت برای توسعهدهندگان و تضمین کیفیت
صندوقهای ورودی موقت وقتی به اندازه کافی پایدار بمانند تا یک جریان را کامل کنید، ابزاری کاربردی برای آزمایش هستند.
توسعهدهندگان و تیمهای تضمین کیفیت از ایمیل موقت برای تست ثبتنام، ایمیلهای تأیید، بازنشانی رمز عبور و جریان اعلانها بدون آلوده کردن صندوقهای ورودی واقعی استفاده میکنند. الگوی قابل اعتماد، آدرسی قابل استفاده مجدد و پشتیبانیشده با token است که در طول اجرای آزمایش، پیامهای تأخیری را حفظ میکند و پس از تکمیل سناریو میتوان آن را کنار گذاشت. صندوقهای ورودی زماندار که در میانه جریان منقضی میشوند، تستهای ناپایدار ایجاد میکنند، بنابراین استفاده مجدد مبتنی بر token انتخاب قابل اعتمادی است. برای مجموعههای خودکار، API ایمیل موقت Tmailor آدرسها را میسازد و پیامها را از کد میخواند، همراه با SDKهایی برای پایتون، Node.js و PHP.
چگونه یک ارائهدهنده انتخاب کنیم
یک چکلیست ساختارمند و امنیتمحور برای ارزیابی هر سرویس پیش از سپردن کدها و ثبتنامها به آن.
ارائهدهنده ایمیل موقت را همانگونه انتخاب کنید که هر ابزار حریم خصوصی را ارزیابی میکنید: به دنبال انتقال رمزگذاریشده، حداقل نگهداری داده، سیاستهای صادقانه و زیرساخت پایدار باشید. پنج بررسی زیر، یک سرویس قابلاعتماد را از صفحهای ابتدایی که ممکن است دادهها را افشا کند یا کد شما را از دست بدهد جدا میکند.
- حفاظت از انتقال و ذخیرهسازی — صفحات صندوق ورودی و APIها از طریق HTTPS ارائه میشوند، با نگهداری کوتاه و شفاف (مثلاً پیامهایی که پس از حدود ۲۴ ساعت بهطور خودکار پاک میشوند).
- ضدردیابی و رندر ایمن — پروکسی تصویر یا حذف ردیابها در صورت امکان، و رندر ایمیلهای HTML بدون محتوای فعال خطرناک.
- کنترلهای صندوق ورودی و استفاده مجدد — تولید سریع آدرسهای جدید بههمراه استفاده مجدد مبتنی بر توکن برای بازگشایی یک صندوق ورودی مشخص، با هشدار صریح که از دست رفتن توکن یعنی از دست رفتن صندوق پستی.
- سیاستهای شفاف و روشن — سیاست نگهداری به زبان ساده، عملکرد فقط دریافت برای محدود کردن سوءاستفاده، و همراستایی با GDPR/CCPA در صورت لزوم.
- اعتبار زیرساخت — مسیریابی مطمئن ایمیل در مجموعهای گسترده و بهخوبی نگهداریشده از دامنهها، نگهداری فعال و مستندات خوانا.
پیشرفته: دامنههای سفارشی و خصوصی
کاربران حرفهای گاهی یک قدم فراتر میروند و یک دامنه خصوصی یا سفارشی را از طریق سرویس ایمیل موقت مسیریابی میکنند؛ این کار مجموعهای بزرگ و شخصی از آدرسها را در اختیارشان میگذارد که بهندرت در فهرستهای مسدودسازی عمومی ظاهر میشوند. این کار به راهاندازی بیشتری نسبت به یک صندوق ورودی تککلیکی نیاز دارد. با این حال، برای استفاده سنگین یا حرفهای، راحتی آدرسهای موقت را با دامنههایی که فقط خودتان کنترل میکنید ترکیب میکند — و زمانی مفید است که یک دامنه عمومی مشترک مدام هنگام ثبتنام رد میشود.
مقایسه ارائهدهندگان ایمیل موقت
نگاهی کنار هم به تفاوت سرویسهای شناختهشده در عواملی که واقعاً اهمیت دارند.
ارائهدهندگان بیشتر در چهار مورد با هم تفاوت دارند: مدتزمان باقی ماندن پیامها، اینکه آیا میتوانید آدرسی را دوباره باز کنید، اینکه آیا سرویس هم میتواند ارسال کند و هم دریافت، و اینکه کجا میتوانید از آن استفاده کنید. جدول زیر رفتار مستند چند گزینه شناختهشده را خلاصه میکند.
افشای کامل: این راهنما را Tmailor منتشر میکند، بنابراین مقایسه تنها به ویژگیهایی محدود میشود که هر ارائهدهنده بهصورت عمومی مستند کرده است. رفتار و سیاستها اغلب تغییر میکنند — پیش از تکیه بر آنها برای هر موضوع مهم، جزئیات فعلی را در صفحه سیاست هر سرویس بررسی کنید.
درباره Tmailor بهطور خاص، نقاط مستند شامل عملکرد فقط دریافت، نگهداری پیام حدود ۲۴ ساعت، استفاده مجدد از توکن دسترسی، بیش از ۵۰۰ دامنه و دسترسی از طریق وب، اندروید، iOS، ربات تلگرام و افزونه مرورگر دسکتاپ Tmailor است.
| ارائهدهنده | نگهداری پیام | آیا میتوانید همان آدرس را دوباره باز کنید؟ | آیا میتواند ایمیل ارسال کند؟ | کجا اجرا میشود |
|---|---|---|---|---|
| تمایلور | حدود ۲۴ ساعت برای هر پیام | بله — با یک توکن دسترسی ذخیره شده یا یک حساب رایگان تی مایلور | نه، فقط دریافت | وب، اندروید، iOS، ربات تلگرام، افزونه مرورگر |
| پست ۱۰ دقیقهای | ۱۰ دقیقه بهطور پیشفرض، با افزونه «۱۰ دقیقه دیگر!» در سایت رسمی | در صفحات رسمی بررسیشده، قابلیت استفاده مجدد مستند نشده است | هیچ قابلیت ارسال رسمی مستند نشده است | وب |
| نامه چریکی | پیامها پس از یک ساعت حذف میشوند | بله — آدرسها منقضی نمیشوند و هر کسی که شناسه صندوق ورودی را بداند میتواند به آن صندوق دسترسی داشته باشد | بله — شامل یک تب Compose است | وب |
| Temp-Mail.org | صفحات رسمی بررسیشده، بازه نگهداری عمومی مشخصی را ذکر نمیکنند | صفحات رسمی ایجاد، تغییر و حذف صندوق پستی را نشان میدهند، اما بازگشایی همان آدرس را بهروشنی مستند نمیکنند | هیچ قابلیت ارسال رسمی در صفحات بررسیشده مستند نشده است | وب، اندروید، iOS |
الگو روشن است: سرویسهای زماندار مانند 10 Minute Mail برای کارهای یکباره از نظر سرعت برندهاند؛ Guerrilla Mail در اجازه دادن به ارسال ایمیل خروجی غیرمعمول است؛ و سرویسهایی با نگهداری طولانیتر و امکان استفاده مجدد از توکن، برای کدهایی که دیر میرسند یا حسابهایی که ممکن است دوباره به آنها سر بزنید مناسبترند.
آیا ایمیل موقت ایمن و قانونی است؟
اینکه یک صندوق ورودی موقت از چه چیزی محافظت میکند، از چه چیزی محافظت نمیکند، و مرز قانونی دقیقاً کجاست.
ایمیل موقت برای هدف مورد نظرش ایمن است — یعنی محافظت از آدرس واقعی شما هنگام ثبتنامهای کمریسک — اما گاوصندوق امنی نیست. صندوق ورودی موقت معمولاً رمز عبور ندارد و در بسیاری از سرویسها عملاً برای هر کسی که آدرس را حدس بزند یا بداند قابل مشاهده است؛ بنابراین هرگز نباید اسناد حساس، مکالمات خصوصی یا دسترسی بلندمدت به حساب را در آن قرار دهید.
آیا قانونی است؟
استفاده از ایمیل موقت در بیشتر جاها قانونی است؛ قانونی بودن به کاری بستگی دارد که با آن انجام میدهید، نه به خود ابزار. ثبتنام خصوصی در خبرنامه اشکالی ندارد، اما کلاهبرداری، جعل هویت یا نقض قوانین دسترسی یک سرویس، سوءاستفاده است. وقتی یک وبسایت آدرس موقت را رد میکند، در واقع شرایط خدمات خودش را اجرا میکند، نه قانون را — به آن شرایط احترام بگذارید و در صورت لزوم از صندوق ورودی معمولی استفاده کنید.
دادهها چقدر ایمن هستند؟
از آنجا که صندوق ورودی موقت عمر کوتاهی دارد و از هویت شما جداست، بیشتر اسپمهای مبتنی بر ایمیل و ردیابی بینسایتی را از بین میبرد. با این حال، بهتنهایی نمیتواند پیکسلهای ردیابی را حذف کند مگر اینکه ارائهدهنده تصاویر را پراکسی کند، و هیچ کاری هم برای حسابی که در سمت مقابل ساختهاید انجام نمیدهد. آن را جداسازی هویت بدانید، نه رمزنگاری.
یک ریسک شایسته توجه ویژه است: در بسیاری از سرویسها، صندوق ورودی فقط به آدرسش متصل است، بنابراین هر کسی که آن آدرس را بداند یا حدس بزند میتواند پیامهای داخل آن را ببیند. این برای یک تأییدیه دورانداختنی اشکالی ندارد، اما دلیل واقعی است که هرگز نباید بازنشانی رمز عبور حسابهای مهم، کدهای بازیابی یا هر چیز خصوصی را از طریق یک صندوق ورودی موقت مشترک رد کنید. ارائهدهندگانی که دسترسی مبتنی بر توکن و پراکسی تصویر را اضافه میکنند این مواجهه را کاهش میدهند، که دلیل دیگری است بر اهمیت چکلیست بالا.
محدودیتها: چه زمانی نباید از ایمیل موقت استفاده کرد
صندوقهای ورودی موقت سقف مشخصی دارند؛ دانستن آن شما را از دردسر قفل شدن حساب دور نگه میدارد.
بستگی به ارائهدهنده دارد. برخی سرویسهای ایمیل موقت ضمیمهها را نمایش میدهند؛ برخی دیگر، از جمله Tmailor، آنها را حذف میکنند تا ریسک بدافزار و بار سرور کاهش یابد و فقط متن پیام را تحویل دهند. پیش از اتکا به ارائهدهندهتان آن را بررسی کنید — و اگر واقعاً به فایل نیاز دارید، از صندوق ورودی دائمی استفاده کنید، چون ایمیل موقت برای کدها و تأییدیههای کوتاه ساخته شده است، نه برای تحویل اسناد.
قاعده کلی ساده است: اگر از دست دادن دسترسی به صندوق ورودی شما را از چیزی که برایتان مهم است محروم میکند، به جای آن از یک آدرس دائمی استفاده کنید. صندوقهای ورودی موقت برای تعاملات کمریسک تا متوسط ساخته شدهاند، نه برای چیزی مرتبط با پول، هویت قانونی یا حسابی که قصد دارید سالها نگه دارید.
ایمیل موقت در مقابل نامهای مستعار ایمیل و ارسال مجدد
صندوقهای ورودی موقت تنها یکی از گزینههای موجود در این طیف هستند؛ نامهای مستعار و ارسال مجدد جایگاه خود را در این میان دارند.
ایمیل موقت بهترین گزینه برای ثبتنامهای موقت است، اما تنها راه حفظ حریم خصوصی آدرس واقعی شما نیست. نامهای مستعار ایمیل و ارسال مجدد در کنار آن قرار دارند و هر کدام به شیوهای متفاوت، موقتی بودن را با دوام مبادله میکنند؛ بنابراین انتخاب درست بستگی به این دارد که آیا هرگز دوباره به آن آدرس نیاز خواهید داشت یا نه.
- ایمیل موقت — یک صندوق ورودی فقط دریافتکننده که از چند دقیقه تا حدود یک روز دوام میآورد. بهترین گزینه برای کدهای یکبارمصرف و ثبتنامهای کمریسک است.
- ایمیل ۱۰ دقیقهای — یک نسخه زماندار که به سرعت خودش را نابود میکند. بهترین گزینه وقتی است که مطمئن هستید هرگز بازنخواهید گشت.
- نامهای مستعار ایمیل — آدرسهای ارسال مجدد از Apple Hide My Email، Firefox Relay یا SimpleLogin که ایمیل را به صندوق ورودی واقعی شما میرسانند و برای استفاده مداوم طراحی شدهاند. بهترین گزینه برای حسابهایی است که میخواهید نگه دارید و در همان حال آدرس اصلیتان را پنهان کنید.
- ارسال مجدد ایمیل — پیامها را به مقصد دیگری هدایت میکند به جای اینکه آنها را برای یک بار خواندن نگه دارد.
اگر به طور خاص نیاز دارید پیامها به مقصد دیگری هدایت شوند و نه اینکه یک بار خوانده و دور انداخته شوند، این توضیح درباره نحوه کار ارسال نامه گزینههای دیجیتال و فیزیکی را مقایسه میکند.
بهترین روشها برای استفاده ایمن از ایمیل موقت
چند عادت ساده به شما کمک میکند تا بیشترین حریم خصوصی را از یک صندوق ورودی موقت داشته باشید و در همان حال از مشکلات آن دوری کنید.
با تطبیق صندوق ورودی با میزان ریسک، از ایمیل موقت به طور ایمن استفاده کنید: آدرسهای کوتاهمدت برای ثبتنامهای یکباره و کمریسک؛ استفاده مجدد مبتنی بر توکن برای کدهایی که ممکن است دیر برسند؛ و یک صندوق ورودی دائمی برای حسابهایی که باید بتوانید بازیابی کنید. توکنهای خود را ذخیره کنید، دادههای حساس را وارد نکنید و به سایتهایی که آدرس پایدار میخواهند احترام بگذارید.
- مدت نگهداری را با وظیفه تطبیق دهید — برای ثبتنامهای یکباره از تایمر کوتاه و برای هر چیزی که ممکن است ایمیل دوم یا تأخیری بفرستد، از یک صندوق ورودی طولانیتر مبتنی بر توکن استفاده کنید.
- توکن را فوراً ذخیره کنید — اگر احتمال بازگشت وجود دارد، توکن دسترسی را به محض تولید آدرس ذخیره کنید.
- در صورت رد شدن، دامنه را تغییر دهید — اگر سایتی آدرس را مسدود کرد، فقط در جایی که ایمیل موقت مجاز است دامنه دیگری را امتحان کنید و وقتی سرویس آدرس دائمی میخواهد، از صندوق ورودی دائمی استفاده کنید.
- هرگز ایمیل موقت را به صندوق ورودی واقعی خود ارسال مجدد نکنید — کد را کپی کنید یا روی لینک کلیک کنید، سپس تب را ببندید تا هیچ چیزی به هویت شما مرتبط نشود.
- حسابهای حساس را روی یک آدرس دائمی نگه دارید — صندوقهای ورودی موقت را برای ثبتنامهای کمریسک نگه دارید و هرگز اسناد یا پیامهای خصوصی را در آنها ذخیره نکنید.
- به شرایط هر سایت احترام بگذارید — ایمیل موقت ابزاری برای حفظ حریم خصوصی است، پس از آن برای ثبتنام خصوصی استفاده کنید و قوانین هر سرویس را رعایت کنید.
سؤالات متداول
پاسخ مستقیم به پرسشهایی که بیشتر درباره ایمیل موقت پرسیده میشود.
آیا ایمیل موقت قانونی است؟
ریسک قانونی به نحوه استفاده شما از آدرس بستگی دارد، نه به خود ابزار. ایمیل موقت بهطور گسترده بهعنوان ابزاری معمول برای حفظ حریم خصوصی به کار میرود، اما کلاهبرداری، جعل هویت یا نقض قوانین دسترسی یک سرویس میتواند پیامدهای حقوقی یا پیامدهایی برای حساب داشته باشد. سایتی که آدرسهای موقت را مسدود میکند، در واقع شرایط خدمات خود را اجرا میکند و باید به آن احترام بگذارید. برای خدمات تحت نظارت یا وابسته به هویت، از ایمیل واقعی و قابل بازیابی استفاده کنید.
آیا ایمیل موقت همان ایمیل یکبارمصرف یا ایمیل ۱۰ دقیقهای است؟
اینها با هم همپوشانی دارند اما یکسان نیستند. ایمیل یکبارمصرف، ایمیل موقت و ایمیل گذرا همگی به آدرسهای ایمیلی اشاره دارند که عمر کوتاهی دارند. ایمیل ۱۰ دقیقهای قالبی خاص و زمانبندیشده است که در آن صندوق ورودی پس از پایان شمارش معکوس خودبهخود از بین میرود، در حالی که سایر ایمیلهای موقت میتوانند حدود ۲۴ ساعت دوام بیاورند و گاهی با یک توکن دوباره باز شوند.
آیا میتوانم کدهای OTP را با ایمیل موقت دریافت کنم؟
معمولاً بله. ایمیل موقت برای دریافت کدهای یکبارمصرف و پیوندهای تأیید طراحی شده است. اگر کدی دیر رسید، صندوق ورودی را تازهسازی کنید یا دوباره درخواست دهید. اگر یک دامنه در سرویسی که ایمیل موقت را میپذیرد کار نکرد، دامنه دیگری از همان ارائهدهنده را امتحان کنید؛ اگر سایت بهعنوان سیاست خود ایمیل موقت را مسدود میکند، از یک آدرس دائمی استفاده کنید. برای کدهایی که دیر میرسند، صندوق ورودی با مدت نگهداری بیشتر قابلاعتمادتر از یک تایمر کوتاه است.
آیا میتوانم از یک آدرس موقت ایمیل ارسال کنم؟
بیشتر خدمات معتبر ایمیل موقت فقط دریافتکننده هستند تا سوءاستفاده را محدود کنند و تحویل ایمیل را حفظ کنند، بنابراین نمیتوانید از آنها ایمیل ارسال کنید. چند استثنا وجود دارد — مثلاً Guerrilla Mail میتواند ایمیل خروجی بنویسد — اما ارسال قاعده معمول نیست و نباید انتظارش را داشت.
پیامهای ایمیل موقت چقدر دوام میآورند؟
مدت نگهداری بسته به ارائهدهنده بسیار متفاوت است. سرویسهای زماندار پیامها را پس از حدود ۱۰ دقیقه حذف میکنند، در حالی که برخی دیگر آنها را حدود ۲۴ ساعت پیش از پاکسازی نگه میدارند. همیشه سیاست اعلامشده ارائهدهنده را بررسی کنید، زیرا مدت نگهداری تعیین میکند که آیا کد دیررسیده هنوز برای شما در دسترس خواهد بود یا نه.
آیا میتوانم همان آدرس ایمیل موقت را دوباره استفاده کنم؟
با سرویسهای مبتنی بر توکن، بله. هنگام ساخت آدرس، Access Token را ذخیره کنید، سپس از آن برای باز کردن همان صندوق ورودی در بازه نگهداری، برای بازنشانی رمز عبور یا تأیید مجدد استفاده کنید. بدون توکن، بیشتر صندوقهای ورودی موقت پس از بستن قابل بازیابی نیستند.
آیا وبسایتها آدرسهای ایمیل موقت را مسدود میکنند؟
گاهی اوقات. بسیاری از وبسایتها ثبتنامها را با فهرستهای عمومی دامنههای موقت شناختهشده مقایسه و رد میکنند. ارائهدهندگانی که مجموعه بزرگی از دامنههای چرخشی و بهخوبی نگهداریشده دارند کمتر احتمال دارد علامتگذاری شوند و تغییر به دامنهای دیگر اغلب مشکل یک دامنه علامتخورده را برطرف میکند. اگر سایتی بهعنوان سیاست خود ایمیل موقت را مسدود میکند، بهجای آن از یک آدرس دائمی استفاده کنید.
آیا ایمیل موقت میتواند پیوست دریافت کند؟
بستگی به ارائهدهنده دارد. برخی خدمات ایمیل موقت پیوستها را نمایش میدهند؛ برخی دیگر، از جمله Tmailor، آنها را حذف میکنند تا ریسک بدافزار و بار سرور کاهش یابد و فقط متن پیام را تحویل میدهند. پیش از اتکا به ارائهدهندهتان این موضوع را بررسی کنید — و اگر واقعاً به فایل نیاز دارید، از صندوق ورودی دائمی استفاده کنید، چون ایمیل موقت برای کدها و تأییدهای کوتاه ساخته شده است، نه برای تحویل اسناد.
آیا ایمیل موقت جلوی همه ردیابیها را میگیرد؟
نه. ایمیل موقت با پنهان کردن آدرس واقعی شما مواجهه را کاهش میدهد، اما نمیتواند همه ردیابها را از بین ببرد. ایمیلها همچنان میتوانند پیکسلهای ردیابی داشته باشند، مگر اینکه ارائهدهنده تصاویر را پراکسی کند یا آنها را حذف کند. برای بیشترین محافظت، سرویسی را انتخاب کنید که پراکسی تصویر و رندر ایمن HTML دارد.
اگر توکن دسترسی ام را از دست بدهم چه اتفاقی می افتد؟
فرض کنید صندوق ورودی از دست رفته است. در سرویسهای مبتنی بر توکن، Access Token تنها کلید یک صندوق پستی مشخص است و دوباره صادر نمیشود. این یک ویژگی ایمنی عمدی است: بدون توکن، هیچکس — حتی ارائهدهنده — نمیتواند صندوق ورودی را دوباره باز کند، پس آن را بهصورت امن نگه دارید تا در صورت نیاز در دسترس باشد. در Tmailor، این موضوع برای آدرسهای مهمان صدق میکند؛ آدرسی که در حساب رایگان Tmailor شما ذخیره شده باشد، پس از ورود میتواند از بخش ایمیلهای ایجادشده باز شود.
آیا میتوانم از ایمیل موقت روی گوشیام استفاده کنم؟
بله. بسیاری از ارائهدهندگان اپلیکیشنهای بومی Android و iOS دارند و برخی یک ربات Telegram برای صندوق ورودی به سبک چت اضافه میکنند. برخی دیگر از طریق مرورگر موبایل کار میکنند. روی گوشی، سرویسی را انتخاب کنید که اعلانهای پوش را پشتیبانی میکند تا کدهای تأیید ورودی را بدون تازهسازی صفحه ببینید.
آیا استفاده از ایمیل موقت ایمن است؟
برای کار اصلیاش — پنهان کردن آدرس واقعی شما در ثبتنامهای کمریسک — ایمن است، اما گاوصندوق امنی نیست. صندوق ورودی موقت معمولاً رمز عبور ندارد و ممکن است هر کسی که آدرس را میداند آن را بخواند، بنابراین هرگز از آن برای اسناد حساس، پیامهای خصوصی یا حسابهایی که باید نگه دارید استفاده نکنید.
جمعبندی
ایمیل موقت عادت کوچکی است با سود بزرگ — وقتی آگاهانه استفاده شود، صندوق ورودی واقعی شما را تمیز و هویت شما را جدا نگه میدارد.
ایمیل موقت سپری ساده و مؤثر در برابر هرزنامه و جمعآوری بیش از حد دادههاست. انتخاب درست به کاربرد بستگی دارد: تایمر کوتاه برای ثبتنامهای یکباره مناسب است، در حالی که مدت نگهداری بیشتر و استفاده مجدد از توکن با کدهایی که دیر میرسند یا حسابهایی که دوباره سراغشان میروید سازگار است. هر گزینهای که انتخاب میکنید، صندوق ورودی را با سطح ریسک هماهنگ کنید و برای هر چیزی که به پول یا هویت شما مرتبط است، یک آدرس دائمی و قابل بازیابی نگه دارید.
وقتی آماده امتحان کردنش شدید، یک ایمیل موقت رایگان بسازید و صندوق ورودی اصلی خود را از هرزنامه، ردیابها و بازاریابی ناخواسته رها کنید.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.









