همهگیر و نامهای مستعار تصادفی: فناوری پشت ایمیل موقت فوری
یک سایت ایمیل موقت را باز میکنید و پیش از آنکه صفحه بارگذاری شود، یک آدرس ایمیل فعال ظاهر میشود. بدون ثبتنام، بدون تأیید، بدون انتظار — فقط یک صندوق ورودی آمادهٔ استفاده. این سرعت جادو نیست؛ ترکیبی مشخص از پیکربندی سرور ایمیل همهگیر و تولید نام مستعار تصادفی است که در پشت صحنه اجرا میشود. این راهنما هر دو سازوکار را به زبان ساده توضیح میدهد: اینکه چگونه رکوردهای MX همهگیر ایمیل را برای هر آدرسی روی یک دامنه بدون ثبت قبلی میپذیرند، چگونه نامهای مستعار تصادفی برای جلوگیری از برخورد تولید میشوند، و چگونه این دو بخش با هم کار میکنند تا ایمیل موقت فوری به نظر برسد. همچنین با مزایا و معایب این رویکرد در مقایسه با صندوق ورودی قابل استفادهٔ مجدد مبتنی بر توکن آشنا میشوید و میآموزید هر مدل برای چه زمانی مناسبتر است.
دسترسی سریع
در ظاهر ساده به نظر میرسد: هر آدرسی را تایپ کنید و نامه میرسد. در واقع، آن حس آنی یک انتخاب مهندسی است: اول بپذیر، بعد زمینه را تعیین کن. یک دامنه catch-all نامه را برای هر بخش محلی بدون آنکه صندوق پستی از پیش وجود داشته باشد میپذیرد، و یک تولیدکننده نام مستعار تصادفی هنگام بارگذاری صفحه یکی از آن بخشهای محلی را به شما میدهد — بنابراین آدرس پیش از آنکه خواندنش را تمام کنید فعال است. این توضیح هر دو نیمه و حفاظهایی را که آنها را قابل استفاده نگه میدارند باز میکند. برای تصویر کلیتر، ببینید ایمیل های یک بار مصرف چگونه کار می کنند.
خلاصه / نکات کلیدی
- catch-all به دامنه اجازه میدهد هر بخش محلی پیش از @ را بپذیرد و نیاز به پیشساخت صندوق پستی را از میان برمیدارد.
- نامهای مستعار تصادفی با یک ضربه کپی میشوند، برخوردها را کاهش میدهند و از الگوهای قابل حدس پرهیز میکنند.
- کنترلها اهمیت دارند: محدودیت نرخ، سهمیهها، روشهای اکتشافی و TTLهای کوتاه سرعت را بدون هرجومرج حفظ میکنند.
- برای رسیدها/مرجوعیها و بازنشانیها از صندوق ورودی قابل استفاده مجدد استفاده کنید؛ برای OTP یکبارمصرف از صندوق کوتاهعمر استفاده کنید.
- پیوستهای ورودی حذف میشوند، بنابراین فایلهایی که به آدرس موقت فرستاده میشوند قابل باز کردن یا دانلود نیستند. HTML پیام پاکسازی میشود، تصاویر راه دور از طریق پراکسی بارگذاری میشوند و متن پیامها خودبهخود منقضی میشود.
catch-all که بیدردسر کار میکند
با حذف پیشساخت و نگاشت پویای پیامها به زمینه صندوق پستی، تعداد کلیکها را کاهش دهید.
چگونه همه چیز کار می کند
یک دامنه کلی-کلی هر بخش محلی را میپذیرد (سمت چپ @ ) و تحویل در لبه را حل می کند. پاکت SMTP (RCPT TO) بر اساس سیاست دامنه اعتبارسنجی می شود، نه یک ردیف صندوق پستی از پیش موجود. بسته به قوانین و وضعیت کاربر، سیستم پیام را به زمینه صندوق پستی هدایت میکند که ممکن است زودگذر (کوتاهعمر) یا محافظتشده با توکن (قابل استفاده مجدد) باشد.
این جریان معمول را برعکس میکند. به جای «ایجاد → تأیید → دریافت»، تبدیل به «دریافت → تخصیص → نمایش» میشود. هزینه این کار آن است که پذیرش باید جای دیگری محدود شود — با محدودیت اندازه، رندر ایمن و عمر کوتاه.
نگاشت: دامنه → هندلر → زمینه صندوق پستی
- سیاست دامنه: catch_all = true پذیرش را فعال میکند؛ فهرستهای مسدودسازی امکان استثناهای دقیق را میدهند.
- هندلر: یک روتر بخشهای محلی، هدرها و اعتبار IP را بررسی میکند و سپس زمینه را انتخاب میکند.
- زمینه صندوق پستی: زودگذر یا قابل استفاده مجدد؛ زمینهها TTL (مثلاً پنجره نمایش ۲۴ ساعته)، سهمیهها و الزامات توکن را تعریف میکنند.
مزایا و معایب
مزایا
- ورود بدون هیچ مرحلهای؛ هر بخش محلی بلافاصله قابل استفاده است.
- اصطکاک کمتر برای OTP و ثبتنام؛ فرمهای نیمهکاره کمتر.
- چیزی برای نامگذاری، تأیید یا به خاطر سپردن وجود ندارد — میتوانید یک آدرس ایمیل موقت بسازید و مستقیماً آن را در یک فرم بچسبانید.
معایب
- اگر محافظت نشود، ایمیلهای ناخواسته بیشتری دریافت میکنید.
- دقت بیشتر در نمایش: HTML فرستنده بهطور پیشفرض خطرناک است و باید پاکسازی شود.
- نیازمند کنترلهای قوی برای جلوگیری از سوءاستفاده، بازگشت ایمیلهای ناموفق و هدررفت منابع است.
سیاست پذیرش (بهطور پیشفرض ایمن)
- حداکثر اندازه: پیامهای بزرگتر رد میشوند تا یک فرستنده نتواند سرویس را از پا درآورد.
- ضمیمهها ها: ضمیمه های ورودی حذف می شوند. متن پیام را خواهید دید، اما فایلی که به آدرس Tmailor ارسال می شود قابل باز یا دانلود نیست — این یک محدودیت واقعی است، نه یک تنظیم.
- نمایش: HTML پیام پیش از رسیدن به شما پاکسازی میشود — اسکریپتها، iframeها، مدیریتکنندههای رویداد درونخطی و
جاوااسکریپت:لینکها حذف میشوند — و تصاویر از راه دور بازنویسی میشوند تا از طریق پراکسی بارگذاری شوند، بنابراین فرستنده هرگز آدرس IP شما را نمیبیند. - انقضا: پیامها حدود ۲۴ ساعت پس از رسیدن قابل مشاهده میمانند و سپس پاک میشوند.
تولید نامهای مستعار تصادفی هوشمند
نامهای مستعار تصادفی همان بخشی هستند که ایمیل موقت را فوری جلوه میدهند. چون آدرس بهجای اینکه خودتان بسازید برایتان تولید میشود، پیش از وجود صندوق ورودی چیزی برای فکر کردن نیست. در Tmailor، یک آدرس تصادفی از مجموعهای بزرگ و پنهان از دامنهها که در طول زمان تغییر میکند انتخاب میشود، در حالی که تب نام سفارشی به شما اجازه میدهد بخش پیش از @ را از میان مجموعهای کوچکتر از دامنههای قابل انتخاب برگزینید.
نامهای مستعار چگونه ساخته میشوند
وقتی روی Generate میزنید، سرویس یک بخش محلی تصادفی میسازد و آن را با دامنهای در دسترس جفت میکند تا آدرس نهایی آماده چسباندن باشد. هدف یک تولیدکننده خوب صرفاً ساختن آدرسی غیرقابل پیشبینی است که میزبانهای ایمیل آن را بپذیرند:
- تصادفی بودن کافی تا آدرس بعدی از آدرس قبلی قابل حدس نباشد.
- طول و مجموعه نویسهای که در محدوده پذیرش سیستمهای ایمیل بماند و از موارد نامتعارفی مانند نقطه در ابتدا یا جداکنندههای دوتایی پرهیز کند.
- قالبی که بیشتر فرمهای ثبتنام آن را یک آدرس معمولی بدانند.
برای تستهای خودکار جریان ثبتنام خودتان، API ایمیل موقت Tmailor همان نوع آدرس فقط-دریافت را از کد ایجاد میکند و پیامهای دریافتی را بازمیگرداند.
بررسی برخورد و TTL
- برخورد: اگر یک آدرس تولید شده قبلا در حال استفاده باشد، سرویس قبل از اینکه شما به آن تکیه کنید، آدرس دیگری صادر می کند، بنابراین دو نفر یک صندوق ورودی دریافت نمی کنند.
- پیام ها تا حدود ۲۴ ساعت از زمان رسیدن قابل مشاهده باقی می مانند؛ یک آدرس قابل استفاده مجدد به یک توکن دسترسی متصل می شود و بعدا می توان آن را دوباره باز کرد.
تجربه کاربریای که استفاده درست را تشویق میکند
- کپی با یک ضربه همراه با نمایش کامل آدرس.
- وقتی فقط یک آدرس تصادفی متفاوت می خواهید، تولید دوباره کنید.
- نشان TTL برای مشخص کردن انتظارات درباره صندوقهای ورودی کوتاهمدت.
- خط مشی: اگر یک فرم یک آدرس را رد کند، آدرس دیگری ممکن است کار کند — اما اگر شرایط سرویس ایمیل یکبار مصرف را ممنوع کند، از آدرس واقعی استفاده کنید نه آدرس موقت برای اجباری ثبت نام.
- وقتی قصدتان استفادهٔ موقت است، به صندوق ورودی به سبک ۱۰ دقیقه پیوند دهید.
زیرآدرسدهی (کاربر+برچسب)
آدرسدهی با علامت + (user+tag@domain) برای مرتبسازی ایمیلهای خودتان کاربردی است، اما پشتیبانی وبسایتها از آن متفاوت است. روی دامنهٔ شخصی که خودتان کنترل میکنید خوب کار میکند؛ برای ثبتنامهای سریع و موقت، یک نام مستعار تصادفی روی دامنهٔ catch-all در واقع به معنای ساخت فوری آدرس است، نه دور زدن قوانین ایمیل یک سایت. پرسشهای متداول زیر این دو را بهطور مختصر مقایسه میکند.
راهنمای سریع: تولید و استفاده از نام مستعار
مرحله ۱: ایجاد یک نام مستعار
برای گرفتن یک آدرس تصادفی روی تولید را بزنید تا یک آدرس تصادفی بگیرید و با یک ضربه آن را کپی کنید. اگر فقط آدرس دیگری میخواهید، یکی دیگر تولید کنید.
مرحله ۲: زمینه مناسب را انتخاب کنید
برای کدهای یکبارمصرف از صندوق کوتاهمدت استفاده کنید؛ وقتی بعداً به رسید، مرجوعی یا بازنشانی رمز عبور نیاز دارید، از از آدرس های قابل استفاده مجدد استفاده کنید. اگر سایتی صراحتاً ایمیل موقت را ممنوع کرده است، برای آن حساب از آدرس واقعی خودتان استفاده کنید.
کنترل سوءاستفاده بدون کند کردن
صندوق ورودی باز و بدون نیاز به ثبتنام هدفی آشکار است؛ بنابراین ایمیل موقت فوری تنها زمانی میتواند در مقیاس بزرگ دوام بیاورد که بتواند سوءاستفادههای آشکار را مهار کند، بدون آنکه خوانندگان عادی را منتظر نگه دارد. نسخهٔ صادقانهٔ این کار یک فرمول امتیازدهی مخفی نیست؛ بلکه چند محافظ ساده است — محدودیت نرخ، نگهداری کوتاهمدت و مرزهای محکم برای اینکه صندوق ورودی اصلاً چه کاری انجام میدهد.
محدودیت نرخ و سهمیهها
- محدودیت هر جلسه؛ محدودیتهایی برای انفجارهای ناگهانی تا یک کلاینت یا اسکریپت نتواند تحویل را به انحصار خود درآورد.
- سهمیههای دامنه؛ توزیع بار بهگونهای که یک فرستنده یا جریان ثبتنام نتواند سرویس را غرق کند.
- رد سریع سوءاستفادههای آشکار شکست بخورید: رد کردن ترافیک شناخته شده بد زودهنگام تا ایمیل های معتبر تأخیر نداشته باشند.
هیوریستیکها و سیگنالهای ناهنجاری
- افزایش ناگهانی ترافیک؛ موجهای ناگهانی و الگوهای مکرر اتوماسیون واضحترین نشانههای هشدار هستند.
- بررسی فرستنده؛ سیستمهای ورودی میتوانند پیش از اعتماد به جریان ایمیل، احراز هویت فرستنده (SPF/DMARC) و رفتار گذشته را بسنجند.
- چرا این مجموعه مخفی است؛ Tmailor فهرست دامنههای فعال خود را منتشر نمیکند. انتشار آن صرفاً یک فهرست مسدودسازی آماده به دست فروشندگان ابزارهای ضد ایمیل موقت میدهد و دقیقاً به همین دلیل است که این مجموعه بیسروصدا در پسزمینه میچرخد.
TTL کوتاه و ذخیرهسازی حداقلی
- پنجرههای نمایش کوتاه دادهها را کمحجم نگه میدارند و ارزش یک صندوق ورودی سوءاستفادهشده را کاهش میدهند.
- حذف پیوستها و پاکسازی HTML سطح ریسک را کوچک میکند: هیچ فایل ورودی به خواننده نمیرسد و محتوای فعال پیش از نمایش حذف میشود.
- حذف پس از انقضا بدنه پیام ها پس از پایان بازه تقریبی ۲۴ ساعته حذف می شوند.
اگر زیاد در حال حرکت ثبتنام میکنید، اپلیکیشن ایمیل موقت اندروید و iOS اعلانهای پوش را اضافه میکند تا کد بدون باز نگه داشتن صفحه به شما برسد.
انتخاب بین قابل استفادهٔ مجدد و کوتاهعمر
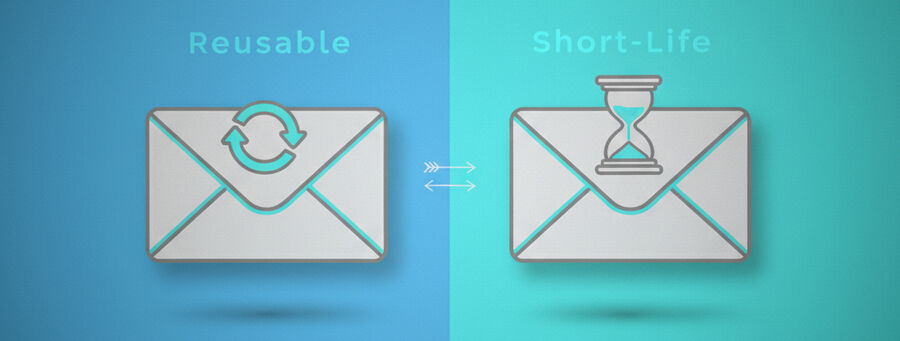
هر دو مدل یکسان شروع میشوند — یک آدرس فوری و فقط دریافت — و تنها در آنچه بعداً رخ میدهد تفاوت دارند. صندوق ورودی کوتاهعمر قرار است همان لحظه که کد را خواندید فراموش شود. صندوق ورودی قابل استفادهٔ مجدد به یک access token گره خورده تا بتوانید دوباره به آن برگردید. صندوق ورودی را با کار تطبیق دهید، نه اینکه همیشه یکی را بهطور پیشفرض انتخاب کنید.
مقایسهٔ سناریوها
| سناریو | توصیهشده | چرا |
|---|---|---|
| OTP یکبارمصرف | عمر کوتاه | نگهداری را به حداقل میرساند؛ پس از استفاده از کد، ردپای کمتری باقی میماند |
| ثبتنام حسابی که ممکن است دوباره به آن سر بزنید | قابل استفاده مجدد | تداوم توکنمحور برای ورودهای آینده |
| رسیدها و مرجوعیهای خرید آنلاین | قابل استفاده مجدد | مدرک خرید و بهروزرسانیهای ارسال را نگه دارید |
| خبرنامه یا دورههای آزمایشی تبلیغاتی | عمر کوتاه | انصراف آسان با اجازه دادن به انقضای صندوق ورودی |
| بازنشانی رمز عبور | قابل استفاده مجدد | برای بازیابی حسابها به همان آدرس نیاز دارید |
حفاظت توکن (قابل استفاده مجدد)
آدرسهای قابل استفاده مجدد به یک توکن دسترسی متصل میشوند. این توکن به شما امکان میدهد بعداً همان آدرس را دوباره باز کنید، بدون اینکه صندوق ورودی به حسابی کامل با رمز عبور تبدیل شود. آن را کلید بازیابی بدانید نه قفل: توکن راهی است که شما با آن دوباره وارد میشوید، نه چیزی که دیگران را بیرون نگه دارد؛ پس آن را خصوصی نگه دارید. اگر آن را گم کنید، آدرس مهمان قابل بازیابی نیست، نه توسط شما و نه توسط پشتیبانی. اگر آدرس در حساب رایگان Tmailor شما ذخیره شده باشد، میتوانید آن را از ایمیلهای ایجادشده باز کرده و توکن جدیدی صادر کنید.
تازهوارد هستید؟ صفحه مرور ایمیل موقت یک مقدمه کوتاه درباره آدرسها و عمر پیامهاست.
سوالات متداول
آیا دامنه catch-all اسپم را افزایش میدهد؟
این کار سطح پذیرش را گستردهتر میکند، اما محدودیت نرخ و کنترلهای اعتبار فرستنده آن را قابل مدیریت نگه میدارد.
آیا نامهای مستعار تصادفی میتوانند با هم برخورد کنند؟
با طول و آنتروپی کافی، نرخ برخورد عملی ناچیز است؛ در صورت بروز تداخل، مولدها دوباره تولید میکنند.
چه زمانی باید از آدرسدهی با علامت مثبت استفاده کنم؟
وقتی وبسایتها بهطور قابل اعتماد از آن پشتیبانی میکنند از آن استفاده کنید. در غیر این صورت، نامهای مستعار تصادفی با ثبات بیشتری از اعتبارسنجی عبور میکنند.
آیا صندوق ورودی قابل استفاده مجدد از صندوق کوتاهمدت ایمنتر است؟
هیچکدام بهطور کلی «ایمنتر» نیستند. قابل استفاده مجدد تداوم میبخشد؛ عمر کوتاه ماندگاری را به حداقل میرساند.
آیا میتوانم پیوستها را کاملاً مسدود کنم؟
در Tmailor چیزی برای مسدود کردن وجود ندارد: پیوستهای ورودی از قبل برای شما حذف شدهاند. میتوانید متن پیام را بخوانید، اما فایلی که به آدرس Tmailor ارسال میشود را نمیتوان از صندوق ورودی موقت باز یا دانلود کرد.
پیامها چه مدت نگه داشته میشوند؟
پنجرههای نمایش کوتاه هستند — تقریباً یک روز برای زمینههای گذرا — و پس از آن بدنه پیامها پاک میشود.
آیا ردیابی تصویر مسدود خواهد شد؟
تصاویر از راه دور در یک پیام بازنویسی میشوند تا از طریق پراکسی بارگذاری شوند، بنابراین فرستنده آدرس IP شما را نمیبیند و محتوای فعال هنگام پاکسازی HTML حذف میشود. این کار پیکسلهای ردیابی را که فرستنده میتواند به آنها تکیه کند کاهش میدهد.
آیا میتوانم پیامها را به ایمیل شخصیام فوروارد کنم؟
باید پیامها را در خود صندوق ورودی موقت بخوانید — Tmailor فقط دریافت میکند و ایمیل ارسال نمیکند، بنابراین قابلیت ارسال به آدرس واقعی شما وجود ندارد. اگر بعداً به همان صندوق ورودی نیاز داشتید، توکن دسترسی آن را ذخیره کنید و دوباره بازش کنید.
اگر OTP نرسد چه؟
بررسی کنید که آدرس دقیق را کپی کردهاید، کمی صبر کنید و یک بار دوباره ارسال کنید. اگر یک دامنه خاص مسدود به نظر میرسد، یک آدرس تصادفی تازه ممکن است عبور کند. اگر سایت بهوضوح ایمیل موقت را ممنوع کرده باشد، این یک سیاست است نه یک اشکال — برای آن حساب از آدرس واقعی خود استفاده کنید، نه اینکه آدرسهای موقت را پشت سر هم عوض کنید.
آیا اپلیکیشن موبایل وجود دارد؟
بله. برای اپلیکیشنهای رسمی و اعلانهای پوش به اپلیکیشن ایمیل موقت اندروید و iOS مراجعه کنید.
نتیجهگیری
پذیرش کلی و تولید هوشمند نام مستعار همان چیزی است که اصطکاک راهاندازی را از میان برمیدارد، و حفاظها — محدودیت نرخ، نگهداری کوتاه، حذف پیوستها — همان چیزی است که یک صندوق ورودی باز را قابل استفاده نگه میدارد. وقتی فقط به یک کد یکبارمصرف نیاز دارید، آدرس کوتاهمدت انتخاب کنید و وقتی ممکن است بعداً به رسید، مرجوعی یا بازنشانی رمز عبور نیاز داشته باشید، آدرس قابل استفاده مجدد را انتخاب کنید. و وقتی یک سرویس بهوضوح ایمیل موقت را مجاز نمیداند، کار درست استفاده از یک آدرس واقعی است، نه یک نام مستعار دیگر.
برای آشنایی با کل فرایند — مسیریابی MX، چرخه عمر صندوق ورودی و استفاده مجدد مبتنی بر توکن — کار ایمیل های یکبار مصرف را بخوانید.

Marcus Lee writes Tmailor's step-by-step guides, signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.









