Tmailor
Чи можна безпечно використовувати тимчасову пошту для кодів верифікації OTP? Що працює, а що не працює
Так, тимчасова пошта може отримувати багато OTP-кодів з електронної пошти. Вони не надходять, коли сайт відмовляється від одноразових адрес, відправник затримується або скринька стає недоступною раніше. Дізнайтеся, чим коди з електронної пошти відрізняються від SMS і застосунків-автентифікаторів, і що робити, коли код так і не надходить.
Швидкий доступ
Ключові висновки
Так. Тимчасова вхідна скринька може отримати OTP або код підтвердження, коли сервіс надсилає його електронною поштою, приймає одноразові адреси й доставляє його до того, як повідомлення або скринька стане недоступною. Тимчасова пошта не може отримувати SMS-коди чи коди з додатка-автентифікатора. Якщо сайт відмовляється від одноразової електронної пошти, скористайтеся довгостроковою адресою, яку ви контролюєте, замість того щоб обходити обмеження.
- Лише електронна пошта. Тимчасова пошта отримує коди, надіслані електронною поштою. У неї немає номера телефону, тому вона не може приймати текстові повідомлення, голосові дзвінки чи коди, згенеровані в додатку-автентифікаторі.
- Три умови. Сервіс повинен надіслати код електронною поштою, прийняти адресу й доставити його, поки ви ще можете відкрити скриньку.
- Відмова є остаточною. Якщо сайт відхиляє тимчасову електронну пошту або обліковий запис згодом потребуватиме відновлення, реєструйтеся з довгостроковою електронною адресою, яку ви контролюєте.
- Надійніший вхід для важливих акаунтів. Коди з електронної пошти та текстових повідомлень — слабкий засіб захисту входу; додаток-автентифікатор надійніший, а ключ доступу протистоїть фішингу.
Чи може тимчасова пошта отримувати OTP-коди?
Так. Тимчасова електронна пошта може отримувати коди підтвердження, коли сервіс надсилає код електронною поштою. Одноразова вхідна скринька приймає пошту по тому ж стандартному SMTP-шляху, що й постійна поштова скринька: сервіс складає повідомлення, його поштовий сервер передає його, а тимчасовий поштовий сервер приймає його. Якщо ви новачок у одноразових поштових скриньках, наш посібник з того , як працює тимчасова пошта, охоплює основи.
Чи дійде код до вас, залежить менше від тимчасової пошти, а більше від відправника. Сервіс вирішує, чи приймати одноразову адресу, як швидко він надсилає і як довго код залишається дійсним. Решта цієї сторінки розповідає, коли доставка працює, чому коди не надходять, як коди електронної пошти порівнюються з іншими методами верифікації та що робити, якщо код не надійшов.
Email OTP проти SMS OTP, додатки-автентифікатори та ключі доступу
Email OTP — це одноразовий код, надісланий на пошту. SMS OTP надходить на номер телефону. Додаток-автентифікатор (TOTP) генерує код на вашому власному пристрої, а ключ доступу замінює введений код криптографічним входом. Тимчасова пошта допомагає лише з першим. Для акаунтів, які вам важливі, ключ доступу або додаток-автентифікатор захищає вас краще, ніж будь-який код, який потрібно вам доставити.
Дві різні задачі поділяють слово «код». Код, надісланий електронною поштою, часто лише підтверджує, що ви контролюєте адресу електронної пошти під час реєстрації. Код входу, навпаки, є частиною процесу входу. Настанови NIST щодо цифрової ідентифікації (SP 800-63B-4) зазначають, що електронну пошту не можна використовувати для позасмугової автентифікації, тоді як коди, що лише підтверджують адресу електронної пошти, або коди відновлення не підпадають під це правило. Багато сервісів дотримуються подібного поділу: вони надсилають код електронною поштою для підтвердження нової адреси, а потім пропонують телефон, додаток або ключ доступу для входу.
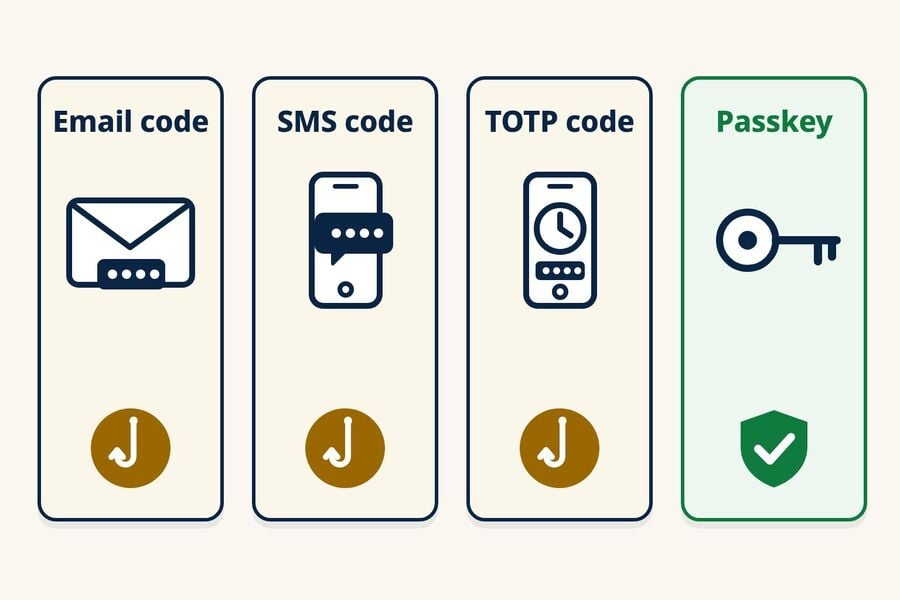
| Метод | Звідки надходить код | Головна слабкість | Стійкий до фішингу? | Чи може допомогти тимчасова пошта? |
|---|---|---|---|---|
| Надішліть OTP | Надіслано на вхідну скриньку | Будь-хто, хто може відкрити цю скриньку, може прочитати код; його можна викрасти фішингом | Ні | Так, для малозначущих реєстрацій, які приймають тимчасову електронну пошту |
| SMS OTP | Надіслано на номер телефону | заміна SIM-картки, перехоплення через SS7, повторно використані номери; його можна виманити фішингом | Ні | Ні. Тмайлор не має телефонних номерів |
| Код автентифікатора (TOTP) | Генерується на вашому пристрої | Шестизначний код усе ще можна виманити фішингом; спільний секрет потрібно тримати захищеним | Ні | Ні. Він зберігається в застосунку на вашому пристрої |
| Ключ доступу | Облікові дані FIDO на вашому пристрої або в менеджері паролів | Слабші резервні способи входу або відновлення доступу до облікового запису | Так | Ні. Він прив'язаний до вашого пристрою або менеджера паролів |
Коди електронною поштою, SMS і TOTP можна виманити фішингом, але їхні ризики не однакові. SMS додає ризики заміни SIM-картки, атак через SS7 і повторно використаних номерів; код електронною поштою настільки безпечний, наскільки захищена поштова скринька; а TOTP залежить від захисту спільного секрету. Офіційні рекомендації підтверджують ці відмінності. Інформаційний лист CISA «Implementing Phishing-Resistant MFA» ставить коди в застосунках вище за коди через SMS чи голосовий виклик, які він називає крайнім варіантом, зазначаючи, що обидва все ще вразливі до фішингу. CISA зазначає, що коди в застосунках не піддаються заміні SIM-картки чи атакам SS7, і описує FIDO/WebAuthn як єдину широко доступну автентифікацію, стійку до фішингу, поряд з MFA на основі PKI. Посібник MDN з одноразових паролів доходить схожого висновку: усі форми OTP вразливі до фішингу, SMS значно слабший за електронну пошту щодо перехоплення, а ключі доступу — кращий вибір для звичайного входу.
Ключ доступу — це облікові дані для входу на основі стандартів FIDO, і FIDO Alliance описує ключі доступу як стійкі до фішингу. Захист охоплює сам вхід за допомогою ключа доступу. Якщо обліковий запис усе ще дозволяє слабший резервний спосіб, наприклад скидання через SMS, цей спосіб може залишитися слабким місцем.
Чому сайти просять номер телефону замість електронної пошти?
Деякі сайти використовують перевірку телефону як додатковий сигнал проти зловживань або як канал відновлення. Це не усуває шахрайства, а відновлення через телефон має власні ризики: заміна SIM-картки, перенесення номера та повторно використані номери. NIST вважає коди, надіслані через телефонну мережу, «обмеженим» методом і радить сервісам звертати увагу на ознаки, як-от зміна SIM-картки чи перенесення номера, перш ніж покладатися на них. Якщо ваша мета — поштова скринька, якій телефон узагалі не потрібен, наш посібник зі створення електронної пошти без номера телефону розповідає, які провайдери його вимагають, а які ні.
Чи дає Тмайлор тимчасовий номер телефону?
Ні. Tmailor — це сервіс електронної пошти лише для отримання. Вона не надає номери телефонів і не може приймати SMS чи голосові коди. Якщо легітимна послуга вимагає SMS, використовуйте номер, який ви контролюєте і маєте дозвіл, або не продовжуйте далі. Тмайлор не може виконати цей крок за вас.
Уникайте публічних сайтів для приймання SMS для будь-якого коду чи облікового запису, що має значення. Ці сайти за своєю природою публікують вхідні повідомлення на відкритій сторінці, тож будь-хто може прочитати код, призначений для вас. Дослідники, які протягом року відстежували 29 публічних SMS-шлюзів (Морено та колеги, «Your Code is 0000», 2023), зібрали понад 70 мільйонів повідомлень, надісланих на 17 141 номер. Повторно використані номери несуть другий ризик. Дослідження Прінстонського університету щодо повторного використання номерів у двох американських операторів (Кевін Лі та Арвінд Нараянан, eCrime 2021) виявило, що 215 із 259 вибраних доступних номерів були повторно використані та вразливі до принаймні однієї атаки. Дослідження також виявило, що 171 із 259 номерів були схильні до захоплення облікового запису через відновлення пароля на шести популярних вебсайтах, а 19 із 200 повторно використаних номерів усе ще отримували чутливі для безпеки повідомлення, як-от коди підтвердження, протягом тижня.
Де доречна тимчасова пошта
Тимчасова пошта добре підходить для кодів, надісланих електронною поштою, під час малозначущих реєстрацій: форум, розсилка, одноразове завантаження або пробний період продукту, який ви, можливо, не залишите. Для облікового запису, який ви плануєте зберегти, використовуйте довгострокову електронну пошту і після налаштування облікового запису увімкніть застосунок-автентифікатор або ключ доступу. Який би канал не використовувався для коду, не передавайте його людині, яка зв'язується з вами й просить його. Вводьте код лише в тому сервісі чи застосунку, де ви почали перевірку.
Коли доставка OTP зазвичай працює
Доставка на тимчасову пошту працює, коли збігаються три умови: сервіс надсилає код електронною поштою, він приймає тимчасові адреси, а сервер отримувача працює і швидко приймає повідомлення. Політики дуже різняться залежно від сайту, тож єдиний надійний сигнал — це те, як сайт поводиться з вашою адресою.
Що дає і чого не дає великий пул доменів
Tmailor пропонує адреси на понад 500 доменах, що дає вам вибір тимчасової адреси. Це не гарантує доставку і не змінює політику сайту щодо тимчасової електронної пошти. Якщо сайт відхиляє адресу, поважайте це рішення і використовуйте довгострокову електронну пошту, яку ви контролюєте, а не пробуйте інші тимчасові адреси.
Фактор швидкості
OTP-коди чутливі до часу, тож сторона отримувача теж має значення. Tmailor приймає вхідну пошту через сервери Google MX, тож відправники передають повідомлення на широко використовуваний поштовий шлях, і звичайні повторні спроби працюють як задумано. Це описує механізм, а не гарантує швидкість; докладніше — у пояснюється тим, чому Тмейлор використовує сервери Google для отримання вхідної електронної пошти. Жодна поштова скринька не може отримати повідомлення, яке відправник ще не надіслав.
Чому коди OTP не працюють
Коли OTP не надходить до одноразової поштової скриньки, причина зазвичай належить до однієї з трьох груп. Кожна потребує різної реакції, тому варто знати, з якою саме ви маєте справу, перш ніж пробувати знову. Якщо ваша тимчасова пошта взагалі не отримує листів, спочатку перевірте, чи відсутні всі повідомлення, чи лише код одного сайту. Один відсутній код зазвичай вказує на відправника, його політику щодо адрес або канал доставки; якщо ж не надходить нічого від кількох не пов'язаних між собою відправників, це вказує на поштову скриньку або сервіс прийому.
Сайт відмовляється від тимчасових адрес
Деякі сервіси перевіряють реєстрації за внутрішніми або сторонніми списками тимчасових доменів. Вони можуть відхилити адресу під час реєстрації з помилкою або прийняти форму й так і не надіслати код. У будь-якому разі сприймайте це як рішення сайту й використовуйте для цього акаунта довгострокову електронну пошту, яку ви контролюєте. Наш посібник з про те, чому сайти відхиляють одноразові домени, пояснює, як працює ця фільтрація.
Код затримується або не надсилається взагалі
Відправники ставлять повідомлення в чергу й обмежують їхню кількість, а деякі перед надсиланням проводять перевірки на зловживання. Сервер-приймач також може відкласти першу спробу — це техніка боротьби зі спамом під назвою greylisting, тому код надходить лише після повторної спроби поштового сервера відправника. Повторне натискання «resend» знову й знову може спричинити період очікування, а новий код часто скасовує попередній. Коротка затримка нешкідлива для скриньки, яка залишається відкритою, але може перевищити 10-хвилинний зворотний відлік.
Код пішов в інше місце
Код міг надійти на іншу адресу, ніж та, яку ви переглядаєте, на електронну пошту, уже прив'язану до існуючого акаунта, або зовсім іншим каналом, наприклад через SMS чи запит у додатку. Код також може надійти після того, як скринька з обмеженим часом уже перейшла на нову адресу. Щоб розібрати причини одну за одною з примітками щодо платформ, дивіться посібник з 12 причин, чому лист OTP не надходить.
Надійність OTP за типом скриньки
Розкриття інформації: Тмайлор публікує цей блог, і Тмайлор є прикладом багаторазової поштової скриньки у порівнянні нижче. Його обмеження також діють: він приймає виключно, повідомлення залишаються видимими приблизно 24 години після надходження, втрачений токен доступу для гостьової адреси не можна відновити, а деякі сайти взагалі відмовляються від одноразових доменів.
Не всі тимчасові пошти поводяться однаково під час верифікації. Вирішальними факторами є те, як довго ви можете читати скриньку і чи зможете повернутися на ту саму адресу пізніше. Якщо вам потрібна швидка скринька з обмеженим часом, 10-хвилинна пошта Tmailor починається з 10-хвилинного зворотного відліку, який можна продовжити, доки не залишиться 60 хвилин. Щоб обрати за потребою за рейтингом, дивіться найкращу тимчасову пошту для розподілу OTP.
| Модель скриньки | Як довго ви можете її читати | Чи можна повернутися пізніше? | Придатність для OTP | Найкраще для |
|---|---|---|---|---|
| Скринька з обмеженим часом (10-хвилинна пошта) | Зворотний відлік, зазвичай 10 хвилин; у Tmailor його можна продовжити, доки не залишиться 60 хвилин | Зазвичай ні; у Tmailor нещодавна адреса залишається в історії на тому самому пристрої, поки вона ще доступна | Підходить для миттєвих кодів; ризиковано, якщо доставка затримується | Одноразові читання, до яких ви ніколи не повернетеся |
| Багаторазова скринька (Tmailor) | Кожне повідомлення залишається видимим приблизно 24 години після надходження | Так, на будь-якому пристрої, зі збереженим Access Token | Добре, коли сайт приймає адресу; охоплює затримки та пізніші коди | Реєстрації, які можуть знадобитися знову, багатоступеневі процеси |
| Публічна спільна вхідна скринька | Залежить від провайдера | Будь-хто, хто знає адресу, може її відкрити | Зазвичай відхиляється, а код видно іншим | Лише для маловажливих тимчасових тестів |
Як довго OTP-коди залишаються дійсними
Термін дії встановлює служба, що надсилає код, а не ваш поштовий провайдер. Коди для входу та реєстрації часто діють лише кілька хвилин, тоді як посилання для підтвердження електронної пошти та коди відновлення можуть діяти довше; на екрані або в листі зазвичай вказано, скільки часу. NIST вимагає, щоб відповідна позасмугова автентифікація завершувалася протягом 10 хвилин, але це правило стосується кроків входу, що відповідають його стандарту, а не кожного коду, надісланого електронною поштою. Вважайте зворотний відлік на екрані справжнім обмеженням.
Термін дії коду та термін зберігання повідомлення — це різні годинники. У Tmailor повідомлення залишається видимим приблизно 24 години після надходження, тоді як код у ньому може спливти за кілька хвилин. Наш посібник про те, як довго триває тимчасова пошта, відокремлює збереження повідомлень від повторного використання адреси.
Контрольний список виправлень, коли OTP не надходить
Виконайте ці перевірки по черзі, перш ніж вважати, що проблема в тимчасовій пошті:
- Дочекайтеся завершення таймера, потім надішліть код ще раз.. Використовуйте лише найновіший код, який надходить.
- Переконайтеся в правильності адреси та каналу.. Переконайтеся, що адреса на екрані підтвердження збігається з тією, яку ви переглядаєте, і перевірте, чи сервіс надіслав код SMS, додатковим запитом або на старіший лист у файлі.
- Тримайте скриньку відкритою. Вхідна скринька Tmailor — це єдиний список без папки спаму, тому шукати більше ніде. Якщо час надходження невизначений, почніть із багаторазової тимчасової поштової адреси і збережіть її Access Token.
- Поважайте відмову.. Якщо сайт відхиляє адресу або ніколи не надсилає код, використовуйте довгострокову електронну пошту, яку ви контролюєте, для цього акаунта. Спроба адреси за адресою суперечить політиці сайту і ставить акаунт під загрозу.
Діагностичний центр, на який посилається розділ «Код пішов кудись інде» вище, докладно розглядає кожну причину, зокрема Steam, Epic Games, Discord, Binance, Instagram і X.
Скринька з таймером чи багаторазова: яку використовувати для OTP
Використовуйте скриньку з таймером лише тоді, коли вам потрібен один негайний код і ви не збираєтеся зберігати акаунт. Використовуйте багаторазову адресу, коли служба може надіслати пізніше підтвердження, сповіщення про безпеку або повідомлення про скидання пароля. Зберігайте Access Token у безпеці: будь-хто, хто його має, може відкрити скриньку, а підтримка не може відновити втрачений Access Token для гостьової адреси. Якщо ви ви створюєте безкоштовний акаунт Tmailor, адреси, які ви створюєте під час входу, зберігаються в ньому, і ви можете відкривати їх із Created Emails без токена.
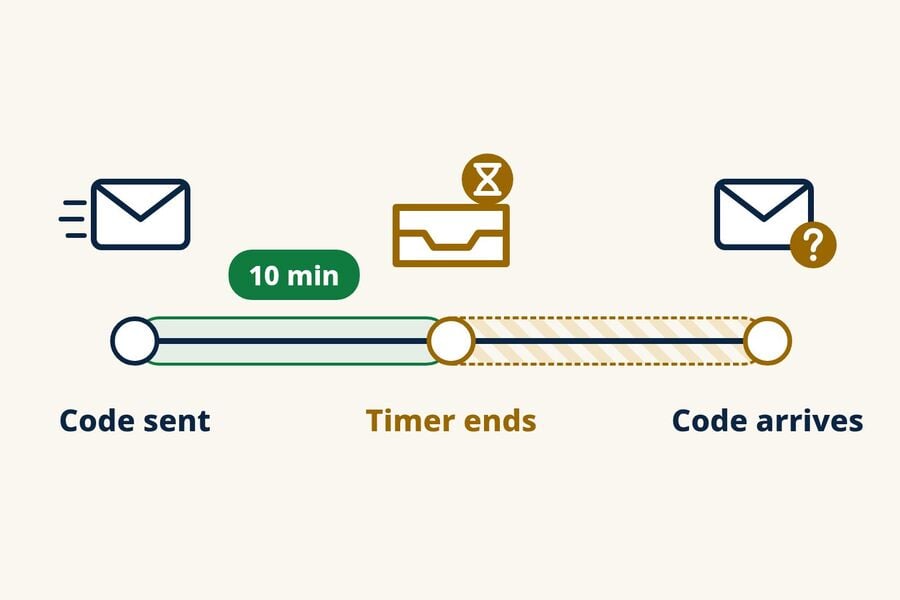
У Tmailor після завершення зворотного відліку сторінка перемикається на нову адресу; це не означає, що попередня адреса одразу зникає. Попередня адреса зберігається в історії на тому самому пристрої, і її можна знову відкрити, поки вона ще доступна, а її Access Token дає змогу відкрити її на іншому пристрої. Повідомлення, що надходять, залишаються видимими приблизно 24 години.
Щоб порівняти обидва варіанти щодо часу, дивіться тимчасова пошта проти 10-хвилинної пошти для OTP. Компроміси щодо безпеки та конфіденційності між двома моделями розглянуто в в посібнику з багаторазовою та короткочасною поштою.
Багатокрокова верифікація
Деякі платформи надсилають лист-підтвердження, потім окремий OTP, а потім повідомлення про налаштування. Якщо час на відліку короткий, ви можете встигнути перший лист і пропустити OTP, який надійде за кілька хвилин. Багаторазова адреса продовжує отримувати нові повідомлення, доки ви можете її знову відкрити.
Повторна верифікація та сповіщення про безпеку
Соціальні платформи та SaaS-сервіси часто вимагають повторної перевірки, коли ви входите з нового пристрою. Якщо ваша початкова адреса реєстрації більше недоступна, ви не зможете пройти перевірку й можете втратити доступ. Відновлювана адреса зберігає цей шлях доступним.
Страховка для скидання пароля
Лист для скидання пароля надходить на адресу, з якою ви реєструвалися. Адреса з обмеженим часом може вже бути недоступною. Багаторазова адреса, яку ви знову відкриваєте за допомогою Access Token, усе ще може отримати новий лист для скидання, і він залишатиметься видимим приблизно 24 години.
Просте правило
Якщо ви відповідаєте «можливо» або «так» на будь-яке з цих питань, використовуйте багаторазову адресу: (1) Чи знадобиться мені ця адреса знову після наступних кількох хвилин? (2) Чи хочу я зберегти цей акаунт? Для одноразових завантажень, попереднього перегляду розсилок і швидких тестів продукту цілком підійде скринька з обмеженим часом.
OTP на конкретних платформах
Технічно доставка електронної пошти працює однаково всюди, але сайти відрізняються тим, чи приймають вони тимчасові адреси і який канал використовують для кодів. Наш посібник з реєстрації в соціальних мережах охоплює ці сценарії, і якщо платформа відхиляє адресу, використовуйте для неї довгострокову електронну пошту. Інструменти ШІ додають власні коди входу; інструкція з реєстрації та кодів входу на ChatGPT охоплює цю ситуацію. Щоб заздалегідь перевірити, де ймовірно відмовлять у одноразовій адресі, подивіться , які сайти приймають тимчасову пошту.
Для чого не варто використовувати тимчасову пошту для OTP
Тимчасова пошта створена для реєстрацій з турботою про приватність і для акаунтів з низькими ризиками, а не для чогось, що вам потрібно буде відновити. Не використовуйте її для банківських операцій, платежів, державних послуг, охорони здоров'я чи будь-якого основного акаунта, пов'язаного з вашою особою. Навіть якщо код надійде, втрата доступу до поштової скриньки може заблокувати сповіщення, відновлення та подальшу перевірку, а ці сервіси можуть відхиляти тимчасові адреси згідно з власними політиками. Щоб ширше подивитися, де доречні тимчасові скриньки, дивіться подивіться, чи є тимчасова пошта безпечною. Це межа, яку слід поважати, а не перешкода, яку треба обходити.
Тестування OTP для команд QA та розробки
Команди, які тестують власні процеси реєстрації за допомогою тимчасових скриньок, стикаються з проблемами OTP у масштабі: шквал повторних надсилань, незрозуміла відповідальність за збої та коди, що надходять після того, як тестовий крок уже пройдено. Виправлення є процедурними: тестуйте з кількома адресами, обмежуйте кількість повторних надсилань і відстежуйте час до першого OTP як метрику, щоб регресії ставали помітними. Готовий чек-лист ризиків OTP для команд описує повний протокол. Для автоматизованих запусків Tmailor Temp Mail створює адреси лише для отримання, показує список нових повідомлень і витягує знайдений одноразовий код (за можливості), з SDK для Python, Node.js і PHP та MCP-сервером для AI-агентів.
Поширені запитання
Чи може тимчасова пошта отримувати SMS-коди або надати мені номер телефону?
Ні. Тимчасова пошта отримує лише електронні листи, і Tmailor не надає номерів телефонів. Якщо сервіс вимагає SMS, використовуйте номер, який ви контролюєте і який вам дозволено використовувати, або відмовтеся від продовження. Уникайте публічних сайтів для приймання SMS, адже будь-хто може прочитати коди, які вони показують.
Чому мій OTP надходить на звичайну пошту, але не на тимчасову?
Сайт може відхиляти тимчасові адреси або непомітно їх пропускати, але можливі й інші причини: помилка в адресі, код, надісланий на вже вказану в профілі електронну пошту, або повільніша доставка на цю скриньку. Спершу перевірте адресу та канал. Якщо сайт не надсилає на тимчасові адреси, використовуйте для цього акаунта свою звичайну електронну пошту.
Чи безпечно використовувати тимчасову пошту для OTP?
Це безпечно для реєстрацій з низькими ризиками, де вам не потрібне довгострокове відновлення, наприклад для форумів, розсилок, одноразових завантажень і швидких тестів продуктів. Це не підходить для банківських, державних, медичних акаунтів чи будь-яких акаунтів, пов'язаних з вашою особою, адже для відновлення таких акаунтів вам потрібна поштова скринька, яку ви контролюватимете роками.
Чи можна використовувати OTP тимчасової пошти для банківських або фінансових послуг?
Ні. Не використовуйте тимчасову пошту для банківських чи фінансових акаунтів. Навіть якщо код надійде, втрата доступу до скриньки може заблокувати сповіщення, відновлення або подальшу перевірку, а сервіс може відхилити тимчасові адреси згідно зі своїми політиками.
Як довго зазвичай залишається дійсним код OTP?
Це залежить від сервісу та дії. Вважайте, що коди входу й реєстрації діють лише кілька хвилин, якщо на екрані не показано таймер; посилання для підтвердження електронної пошти та коди відновлення можуть діяти довше. Термін дії встановлює сервіс, який надсилає код, а не ваш поштовий провайдер.
Що робити, якщо OTP надійде після завершення 10-хвилинного терміну моєї скриньки?
У Tmailor після завершення зворотного відліку сторінка перемикається на нову адресу, але попередня адреса залишається в історії на тому самому пристрої, поки вона ще доступна. Ви також можете додати час до завершення відліку — до 60 хвилин, що залишилися. Якщо адреса може знадобитися вам пізніше або на іншому пристрої, збережіть її Access Token або тримайте адресу в безкоштовному акаунті Tmailor; втрачений Access Token для гостьової адреси відновити неможливо.
Чи допомагає натискання «надіслати код повторно», якщо перший OTP не надійшов?
Іноді, але лише один раз і тільки після завершення таймера на екрані. Додаткові натискання можуть спричинити період очікування, а кожен новий запит може скасувати попередній код. Якщо сайт не приймає тимчасові адреси, повторне надсилання цього не змінить; для такого акаунта використовуйте постійну електронну пошту.
Чи можна заздалегідь дізнатися, чи блокує платформа тимчасову пошту?
Іноді. Про це може свідчити явна помилка під час реєстрації, як-от «тимчасова електронна пошта не дозволена», або власні сторінки довідки сайту. Універсального списку сумісності немає, і деякі сайти приймають форму, але так і не надсилають код, тому каталог сайтів, які, як відомо, блокують тимчасову пошту, є допоміжним засобом для планування, а не гарантією.
Чи можна отримувати OTP-коди в мобільному додатку для тимчасової пошти?
Так. Додатки Tmailor для Android та iOS, а також бот у Telegram отримують електронну пошту так само, як і веб-версія. Якщо код надходить на адресу, він з'являється в мобільній скриньці. Щоб відкрити ту саму адресу на іншому пристрої, використовуйте її Access Token.
Яка тимчасова пошта найнадійніша для OTP?
Для сайтів, які приймають тимчасову електронну пошту, найнадійніший вибір — скринька, яка залишається відкритою достатньо довго, щоб дочекатися затриманого коду, і яку можна знову відкрити пізніше, наприклад багаторазова адреса зі збереженим Access Token. Жоден провайдер тимчасової пошти не може змусити сайт прийняти адресу, яку він відхиляє.
Головне
Використовуйте тимчасову пошту для OTP лише там, де це доречно: для малозначущих реєстрацій, які надсилають коди електронною поштою й приймають тимчасові адреси. Тримайте скриньку відкритою, надішліть код повторно один раз і збережіть Access Token, якщо адреса може знадобитися знову. Якщо сайт відхиляє адресу або вимагає SMS, використовуйте електронну пошту чи номер телефону, які ви контролюєте, а важливі акаунти захищайте за допомогою автентифікатора або ключа доступу. Для повсякденних реєстрацій ви можете створити безкоштовну тимчасову пошту і тримати вкладку відкритою, поки чекаєте.
Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.