Tmailor
Spam Gönderenler E-posta Adresinizi Nereden Alır? 7 Yaygın Kaynak ve Ne Yapmalı
Spam gönderenlerin e-posta adresinizi nasıl ele geçirdiğini merak ediyorsanız, kaynağı bir veri ihlali, bir kayıt listesi, herkese açık bir sayfa ya da basit bir tahmin olabilir. İşte olası kaynağı nasıl tespit edeceğiniz, abonelikten güvenle nasıl çıkacağınız ve bir sonraki sızıntıyı ana gelen kutunuzdan nasıl uzak tutacağınız.
Hızlı erişim
Spam gönderenler e-posta adresinizi nereden alıyor?
Spam gönderenler e-posta adresinizi birkaç yaygın kaynaktan elde eder: ihlal edilen müşteri veritabanları, iletişim listelerini paylaşan şirketler ve veri simsarları, herkese açık web sayfaları ve profiller, başkalarının kişileri ve mesaj zincirleri, oltalama formları ve tahmin edilen adresler. Spam almak, gelen kutunuzun hacklendiği anlamına gelmez ve her kayıt için ayrı bir adres kullanmadığınız sürece kesin kaynağı çoğu zaman kanıtlamak imkânsızdır.
Açığa çıkmış bir adres ile hacklenmiş bir hesap farklı sorunlardır. Bir spam göndericinin size posta göndermek için yalnızca adresinize ihtiyacı vardır, ancak onu okumak için şifrenize ihtiyacı olur. Aynı adres aynı anda birçok listede bulunabilir, bu yüzden tek bir sızıntıyı kapatmak spamı bir gecede durdurmaz.
- Bir adres bir listeye girdiğinde, onu her yerden kaldırmanız pek mümkün değildir, ancak yeni listeleri beslemeyi durdurabilirsiniz.
- Yalnızca tanıdığınız e-posta listelerinden abonelikten çıkın; bilinmeyen veya şüpheli gönderenleri bunun yerine spam olarak bildirin.
- Her kayıt için ayrı bir adres veya takma ad kullanmak, spamın nerede başladığını görmenin en net ve pratik yoludur.
- Geçici e-posta, tek seferlik ve düşük riskli kayıtlar için uygundur; saklamanız veya kurtarmanız gereken hesaplar için değil.
Spam e-posta adreslerinin yedi yaygın kaynağı
Aşağıdaki kaynakların her biri farklı şekilde işler, farklı izler bırakır ve farklı bir çözüm gerektirir. Bir adres aynı anda bunların birkaçından gelebilir ve spam gönderenler listeleri takas eder, bu yüzden ilk kaynağı belirlemek çoğu zaman zordur.

1. Kullandığınız hizmetlerdeki veri ihlalleri
Kaydolduğunuz bir mağaza, uygulama veya forum ihlal edildiğinde, müşteri veritabanı kopyalanabilir, satılabilir veya çevrimiçi olarak yayınlanabilir. Açığa çıkan kayıtlar e-posta adreslerini içeriyorsa, bu adresler daha sonra spam ve oltalama listelerinde ortaya çıkabilir. Eski bir hesaptan kopyalanan veriler, hesabı kapattıktan sonra bile dolaşımda kalabilir.
İpuçları: hizmetin adını anan spam veya oltalama ya da ihlal bildiriminden kısa süre sonra spam artışı. Ne yardımcı olur: ücretsiz bir ihlal sorgulama hizmeti olan Have I Been Pwned üzerinden adresinizi kontrol edin ve gelecekteki ihlalleri öğrenmek isterseniz uyarılarına kaydolun. Temiz bir sonuç, adresinizin hiç açığa çıkmadığını kanıtlamaz, çünkü hizmet yalnızca kendi veri kümesindeki ihlalleri kapsar. Bir ihlal, yeniden kullandığınız bir şifreyi içeriyorsa, o şifreyi kullandığınız her yerde değiştirin. Bir sonraki ihlalin neleri açığa çıkarabileceğini sınırlamak için geçici postanın veri ihlallerinden kaynaklanan etkileri nasıl azaltabileceğine bölümüne bakın.
2. Kayıtlar, potansiyel müşteri formları ve veri paylaşan şirketler
Birçok site, satın alma, indirme, çekilişe katılma, bir teste girme veya okumaya devam etme öncesinde e-posta adresi ister. Bazıları bunu yalnızca kendi pazarlaması için kullanır. Diğerleri ise gizlilik politikaları veya yarışma kuralları kapsamında adresinizi "ortaklar", "bağlı kuruluşlar" veya "sponsorlar" ile paylaşır ve önceden işaretlenmiş bir onay kutusu yeterli olabilir. FTC'nin "How To Get Less Spam in Your Email" adlı tüketici rehberi, şirketlerin adresinizi paylaşabileceğini veya satabileceğini belirtir ve adresinizi vermeden önce gizlilik politikalarını kontrol etmenizi önerir.
İpuçları: hiç iletişime geçmediğiniz markalardan gelen pazarlama mesajları, tek bir kayıt veya çekilişe katılımdan hemen sonra başlar. Ne yardımcı olur: ortak pazarlama kutularının işaretini kaldırın, katılımların sponsorlarla paylaşılacağını belirten kuralları olan çekilişleri atlayın ve tam olarak güvenmediğiniz kayıtlar için ayrı bir adres kullanın.
3. Veri simsarları ve liste satıcıları
Veri simsarları kamu kayıtlarından, satın alımlardan ve çevrimiçi etkinliklerden bilgi toplar, ardından profilleri ve pazarlama listelerini satar. FTC'nin dokuz veri simsarı üzerine 2014 tarihli "Data Brokers: A Call for Transparency and Accountability" adlı çalışması, belirli kriterlere uyan tüketicilerin listeleri de dahil olmak üzere pazarlama ürünleri satan simsarların bulunduğunu ortaya koydu. Spam gönderenler ve saldırgan pazarlamacılar, adresleri kendileri toplamak yerine bu tür listeleri satın alabilir veya kiralayabilir.
İpuçları: adınızı veya şehrinizi zaten bilen spam. Bu bir simsara işaret edebilir, ancak birleştirilmiş ihlal verilerinden de gelebilir, bu yüzden bunu kanıt değil, bir ipucu olarak değerlendirin. Ne yardımcı olur: tek tek simsarlara yapılan çıkış talepleri gelecekteki paylaşımı azaltabilir, ancak zaten satılmış listeleri geri getiremez. Kaliforniya sakinleri, eyaletin Silme Talebi ve Çıkış Platformu (DROP) aracılığıyla kayıtlı veri simsarlarına tek bir silme talebi gönderebilir; bu simsarlar 1 Ağustos 2026'dan bu yana bu talepleri yasal istisnalar saklı kalmak kaydıyla işlemek zorundadır.
4. Herkese açık sayfalar, profiller, forumlar ve kayıtlar
Otomatik programlar herkese açık web sayfalarını tarar ve e-posta adresine benzeyen her şeyi kopyalar. Kişisel ve kurumsal web siteleri, forum gönderileri, çevrimiçi özgeçmişler, PDF'ler, yorum bölümleri, herkese açık sosyal medya ve iş profilleri ile bazı kamu kayıtları sık görülen yerler arasındadır. Alan adlarına ait eski herkese açık WHOIS kayıtları da kayıt sahibinin e-posta adresini açığa çıkarabilir. 2018'de ICANN, genel üst düzey alan adları için kişisel iletişim verilerinin yayımlanmasını kısıtladı ve bunun yerine anonimleştirilmiş bir e-posta adresi veya web formu zorunlu kıldı.
İpuçları: tam adresinizi tırnak içinde arayın. Bir sonuç, adresin herkese açık olarak nerede göründüğünü gösterir; ancak sonuç çıkmaması adresin hiç yayımlanmadığını kanıtlamaz, çünkü arşivlenmiş veya dizine eklenmemiş sayfalar görünmez. İşe yarayanlar: adresi mümkün olan yerlerden kaldırın, basılı adres yerine iletişim formu kullanın, profil gizlilik ayarlarında e-postanızı gizleyin ve bir web siteniz varsa alan adı gizliliğini açın.
5. Başkalarının kişileri ve mesaj zincirleri
Adresiniz başkalarının adres defterlerinde, eski e-posta zincirlerinde ve grup mesajlarında da yer alır. Bu hesaplardan veya cihazlardan biri ele geçirilirse, kişi listesi ve konuşmalar kopyalanabilir. Uzun CC zincirleri ve iletilen mesajlar da görünür durumdaki her alıcıyı, bu mesajları sonradan alan herkese açık eder.
İpuçları: bir arkadaşınızdan veya iş arkadaşınızdan geliyormuş gibi görünen ya da gerçek bir eski zincirin konu satırını yeniden kullanan spam. İşe yarayanlar: grup mesajları için BCC kullanın, FTC'nin önerdiği gibi güvenlik yazılımınızı güncel tutun ve bir kişinin hesabı onun yazmadığı postalar gönderiyor gibi görünüyorsa o kişiye haber verin.
6. Oltalama sayfaları ve aldatıcı formlar
Sahte bir giriş sayfası, anket, ödül talebi veya "hesabınızı onaylayın" mesajı e-posta adresinizi doğrudan, çoğu zaman bir şifreyle birlikte toplayabilir. Burada adres yalnızca bir yan üründür; asıl hedef hesabınızdır. Beklenmedik bir e-postadan ulaştığınız bir sayfaya şifre girdiyseniz, bunu spam sorunu değil hesap sorunu olarak ele alın: gerçek sitedeki şifreyi değiştirin ve iki faktörlü kimlik doğrulamayı açın.
İşe yarayanlar: önemli siteleri e-postadaki bağlantılar yerine kendi yer iminizden veya uygulamanızdan açın ve e-posta şifrenizi isteyen her türlü forma karşı dikkatli olun.
7. Tahmin edilen adresler
Spam gönderenler ayrıca hiçbir yerde bulamadıkları, popüler sağlayıcılarda veya şirket alan adlarında yaygın isimler ve yaygın adres biçimlerinden oluşturulmuş adreslere de gönderir. FTC'nin CAN-SPAM uyum rehberi, adres hasadını ve bu "sözlük saldırılarını" ek cezalar getirebilen ağırlaştırılmış ihlaller arasında sayar; ancak bu, yasayı görmezden gelen göndericileri durdurmaz.
İpuçları: neredeyse hiç kullanmadığınız ya da hiç paylaşmadığınız bir adrese, özellikle kısa veya isme dayalı bir adrese gelen spam. İşe yarayanlar: sağlayıcınızın spam filtresine güvenin. Sırf bu yüzden bir adresten vazgeçmeniz gerekmez, ancak daha az tahmin edilebilir bir adres yeni hesaplar için işe yarayabilir.
Neden birden bu kadar çok spam alıyorum?
Ani bir artış genellikle adresinizin yeni bir listeye girdiği ya da eski bir listenin yeniden gönderilmeye başlandığı anlamına gelir. Yaygın tetikleyiciler arasında yakın zamanda açıklanan bir ihlal, adresinizi paylaşan bir kayıt veya çekiliş ya da spam filtrenizin henüz yakalamayı öğrenmediği yeni bir kampanya yer alır. Listeler toplu olarak el değiştirilip toplu gönderim yapıldığı için spam çoğu zaman patlamalar hâlinde gelir.
Üç hızlı soru bunu daraltabilir:
- Son birkaç haftada yeni bir şeye kaydoldunuz mu?
- Spam belirli bir şirketten, üründen veya eski bir hesaptan söz ediyor mu?
- Bir ihlal sorgusu adresiniz için yakın tarihli bir ihlal gösteriyor mu?
Yanıtlar, tıklamalar ve yüklenen görseller
Bazı spam gönderenler bir adresin kullanımda olduğuna dair işaretler de arar. Spama yanıt vermek, bağlantılarına tıklamak (abonelikten çıkma bağlantısı dahil) veya uzak görsellerini yüklemek, göndericiye mesajın çalışan bir gelen kutusuna ulaştığını bildirebilir. Bu sinyal kusurludur çünkü bazı posta uygulamaları ve güvenlik tarayıcıları görselleri otomatik olarak yükler; ancak bunu göndermek size hiçbir şey kazandırmaz. Mesajı yanıtlamak yerine bildirin.
Bir kayıt onayı seli
Saatler içinde düzinelerce veya yüzlerce bülten onayı ya da hoş geldin e-postası gelirse, birileri adresinizi aynı anda birçok siteye kaydediyor olabilir. Buna bazen abonelik bombalaması denir. Bu düpedüz taciz olabilir, ama aynı zamanda gerçek bir uyarıyı, örneğin bir sipariş onayını veya şifre değişikliği bildirimini, gürültünün altına gömmek amacıyla da yapılabilir. Önemli hesaplarınızı, bu sel içindeki bağlantıları izleyerek değil, resmi uygulamayı açarak veya sitenin adresini kendiniz yazarak kontrol edin ve onay bağlantılarına tıklamayın.
E-posta adresinizi kimin sattığını veya sızdırdığını nasıl öğrenebilirsiniz?
Spam başladıktan sonra bir adresi kimin sattığını veya sızdırdığını genellikle kanıtlayamazsınız. Benzersiz bir adres veya takma ad, o adresi ilk olarak nerede kullandığınızı gösterir, ancak bir satışı bir satıcı ihlalinden ya da sonradan paylaşımdan ayırt edemez. Zamanlama, kişisel bilgiler ve mesajda adı geçen şirket ipucudur, kanıt değil.
Her kayıt için ayrı bir adres veya takma ad kullanın
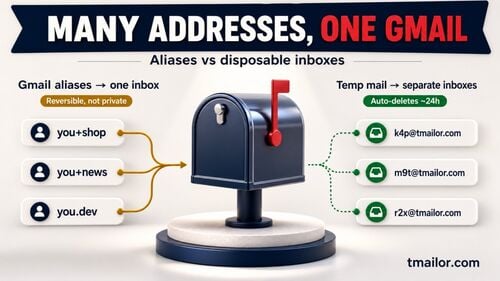
Gmail ve Google Workspace artı adreslemeyi destekler: kullanıcı adınızdan sonra bir etiket eklemek, örneğin yourname+shop, yine ana gelen kutunuza ulaşır ve etiket, göndericinin adresin hangi sürümünü kullandığını gösterir. Ancak artı adresleme yalnızca bir ipucudur: bir form artı işaretini reddedebilir ve etiket, adres paylaşılmadan önce kaldırılabilir. Yönlendirme takma adları daha ileri gider, çünkü her takma ad kapatabileceğiniz ayrı bir adrestir. Geçici posta ve e-posta takma adları karşılaştırmamız, hangi türün sakladığınız hesaplara uygun olduğunu açıklar.
Benzersiz bir adres, hangi adresin sızdığını gösterir, kimin sızdırdığını değil. Şirket onu satmış olabilir, tedarikçilerinden biri ihlal edilmiş olabilir ya da bir liste daha ileride el değiştirmiş olabilir.
Hangi mesaj ayrıntıları size ne anlatabilir, ne anlatamaz
"Kime" adresi, varsa artı etiketi ve spamın ne zaman başladığı en faydalı ayrıntılardır. Tam mesaj başlıkları, bir mesajın hangi sunuculardan geçtiğini ve kimlik doğrulama kontrollerinden geçip geçmediğini gösterir, ancak adresinizi kimin sattığını veya paylaştığını gösteremez. Spam göndericileri genellikle orijinal sızıntıyla hiçbir ilgisi olmayan hizmetler veya ele geçirilmiş makineler üzerinden gönderim yapar.
Abonelikten çıkmak güvenli mi?
Tanıdığınız ve katıldığınızı hatırladığınız bir posta listesinden, tercihen e-posta uygulamanızın yerleşik Abonelikten Çık düğmesiyle abonelikten çıkmak güvenlidir. Bilinmeyen, şüpheli veya taklit edilmiş gönderenler için abonelikten çıkma bağlantısını hiç izlemeyin; mesajı bunun yerine spam veya oltalama olarak işaretleyin.

E-posta uygulamanızın abonelikten çıkma denetimini kullanın
Meşru pazarlamacıların, abonelikten çıkma taleplerine uymak için yasal ve pratik nedenleri vardır. ABD'de FTC'nin CAN-SPAM rehberi, ticari e-postanın abonelikten çıkma yolu sunması gerektiğini, taleplerin 10 iş günü içinde yerine getirilmesi gerektiğini ve abonelikten çıkma mekanizmasının mesaj gönderildikten sonra en az 30 gün boyunca çalışmaya devam etmesi gerektiğini söyler. Göndericiler ücret talep edemez veya e-posta adresinizden fazlasını isteyemez ve siz abonelikten çıktıktan sonra adresinizi satamaz veya devredemezler; yalnızca yasaya uymalarına yardımcı olmak için tuttukları bir şirkete devredebilirler.
Google ayrıca, Gmail hesaplarına günde 5.000'den fazla mesaj gönderen göndericilerin pazarlama ve abone olunmuş mesajlar için tek tıklamayla abonelikten çıkmayı desteklemesini zorunlu kılar. Uyumlu mesajlar, Gmail ve diğer e-posta uygulamalarının bir Abonelikten Çık seçeneği göstermek için kullanabileceği standart abonelikten çıkma başlıkları taşır; böylece mesajın içinde arama yapmanız veya gönderenin seçtiği bir sayfayı ziyaret etmeniz gerekmez. FTC'nin spam rehberi de e-posta sağlayıcınızın sunduğu abonelikten çıkma özelliklerini önerir.
Abonelikten çıkma bağlantısını ne zaman izlememelisiniz
- Şirketi tanımıyorsunuz ya da hiç kaydolmamışsınız.
- Gönderenin adı veya alan adı, küçük yazım hatalarıyla ya da alakasız bir alan adıyla bildiğiniz bir markayı taklit ediyor.
- Abonelikten çıkma sayfası sizden oturum açmanızı, şifre girmenizi veya e-posta adresinizden fazlasını vermenizi istiyor.
- Bağlantı bir indirme başlatıyor ya da mesaj sizi hızlı hareket etmeye zorluyor.
Yasayı zaten görmezden gelen bir göndericinin talebinizi yerine getirmek için hiçbir nedeni yoktur ve bağlantısı adresinizi doğrulayabilir veya bir oltalama sayfasına yönlendirebilir. Mesajı bildirin ve yolunuza devam edin.
Zaten aldığınız spam e-postaları nasıl azaltabilirsiniz?
Adresinizi kopyalanmış her listeden kaldıramazsınız, bu yüzden spamı durdurmak genellikle her gönderimi durdurmak yerine filtrelemek ve bildirmek anlamına gelir. FTC'nin tüketici tavsiyesi şu temel adımları önerir:
- E-posta uygulamanızda spamı spam veya gereksiz olarak işaretleyin.
- Aynı kaynak sürekli geçmeye devam ediyorsa ısrarcı göndericileri veya alan adlarını engelleyin.
- Yanlışlıkla yakalanmış gerçek postalar için spam klasörünü ara sıra kontrol edin.
- İstenmeyen mesajları e-posta sağlayıcınıza bildirin ve dolandırıcılıkları ReportFraud.ftc.gov adresinden FTC'ye bildirin.
Ek bir önlem olarak, şüpheli mesajlara yanıt vermeyin veya bunlarda belirtilen telefon numaralarını aramayın.
Yeni bir adrese geçmek son çaredir. Yalnızca önemli hesaplarınızı dikkatlice taşırsanız ve yeni adresi eskisinden daha iyi korursanız işe yarar.
Ana adresinizi gelecekteki kayıt listelerinin dışında tutun
En etkili uzun vadeli adım, ana adresinizi daha az şirkete vermektir. Çoğu insan için basit bir üç katmanlı kurulum işe yarar:
- Ana adres: bankacılık, iş, devlet hizmetleri ve kurtarmanız gereken her türlü hesap.
- Yönlendirme takma adı: alışveriş, abonelikler ve tutmaya devam ettiğiniz hesaplar; böylece spam almaya başlayan takma adı kapatabilirsiniz.
- Geçici e-posta: tek seferlik indirmeler, kuponlar, forum denemeleri ve tutmayı planlamadığınız diğer düşük riskli kayıtlar.
Geçici e-posta ne zaman uygundur, ne zaman değildir
Geçici e-posta adresi, tek seferlik kayıtları ana gelen kutunuzdan uzak tutar. Yalnızca tek bir kayıt için kullandığınız bir adres daha sonra spam alırsa, bu kayıt işe yarar bir ipucu olur; ancak adresi şirketin mi, tedarikçilerinden birinin mi yoksa daha ilerideki birinin mi paylaştığını kanıtlayamaz. Bu konuda yeniyseniz, geçici postanın nasıl işlediğine hakkındaki bu genel bakış temel bilgileri kapsar.
Tmailor yalnızca alım yapabilir; bu yüzden adresten mesaj gönderemez veya yanıt veremezsiniz ve ekleri kabul etmez. Mesajlar, geldikten yaklaşık 24 saat sonra otomatik olarak silinir. Erişim tokenı ile daha sonra aynı adrese dönebilirsiniz, ancak kaybolan token geri alınamaz ve bazı siteler tek kullanımlık e-posta alan adlarını engeller. Bu da geçici e-postayı bankacılık, iş, fişe ihtiyaç duyabileceğiniz alışverişler veya kurtarmanız gerekebilecek herhangi bir hesap için uygun olmaktan çıkarır. Günlük kullanımlar hakkında daha fazla bilgi için geçici e-posta ve spam koruma rehberimize sayfamıza bakabilirsiniz.
Sıkça Sorulan Sorular
Neden bana hitaben yazılmamış spam alıyorum?
Adresiniz muhtemelen gizli (BCC) alıcıydı ya da bir posta listesinin parçasıydı. Spam gönderenler genellikle Kime satırına farklı bir adres koyar ya da hiç adres koymaz ve gerçek listeyi gizli alıcılar olarak gönderir; böylece mesaj size ulaşsa bile adresiniz görünmez. Bir takma ada veya yönlendirme adresine gönderilen postalar da aynı şekilde görünebilir.
Spam almak, e-posta hesabımın ele geçirildiği anlamına mı gelir?
Genellikle hayır. Size spam göndermek için yalnızca adresiniz gerekir, gelen kutunuza erişim gerekmez. Gerçek bir ihlalin işaretleri farklı görünür: yazmadığınız gönderilmiş mesajlar, tetiklemediğiniz oturum açma veya şifre değiştirme uyarıları, oluşturmadığınız yönlendirme kuralları ya da sizden garip postalar aldıklarını söyleyen kişiler.
Bir spam göndericisi e-postayı açtığımı anlayabilir mi?
Bazen. E-posta uygulamanız uzak görüntüleri yüklerse, bir görüntü isteği gönderenin sunucusuna mesajın yüklendiğini ve ne zaman yüklendiğini bildirebilir. Bu, mesajı okuduğunuzun kanıtı değildir; çünkü bazı uygulamalar görüntüleri bir proxy üzerinden yükler ve güvenlik tarayıcıları mesajları otomatik olarak açabilir. E-posta uygulamanızda otomatik uzak görüntüleri kapatmak bu sinyali zayıflatır.
Spam yüzünden e-posta adresimi değiştirmeli miyim?
Genellikle ilk adım olarak değil. Filtreler, bildirimler ve yeni kayıtlar için ayrı adresler spamın çoğunu halleder. Yeni bir adresi yalnızca eski adres kullanılamaz hale geldiyse düşünün ve geçişi planlayın: önce önemli hesapları ve kurtarma ayarlarını güncelleyin, ardından kaçırdığınız bir şeyi yakalamak için eski adresi yeterince uzun süre kontrol etmeye devam edin.
ABD'de istenmeyen tüm ticari e-postalar yasa dışı mı?
Hayır. CAN-SPAM Yasası istenmeyen ticari e-postaları yasaklamaz; onlar için kurallar belirler. Bu kurallar, doğru başlık bilgileri ve konu satırları, mesajın reklam olduğunun belirtilmesi, geçerli bir posta adresi ve 10 iş günü içinde yerine getirilen çalışan bir abonelikten çıkma seçeneği gerektirir. Adres toplama ve sözlük saldırıları ağırlaştırıcı ihlal sayılır.
Her spam mesajının izini süremezsiniz, ama yeni listeleri beslemeyi bırakabilirsiniz
Spam, birinin topladığı, paylaştığı veya tahmin ettiği bir adresle başlar ve bir kez dolaşıma girdiğinde onu geri çekemezsiniz. Kontrol edebileceğiniz şey, ana adresinizi kaç yeni listenin gördüğüdür. Elinize ulaşanları bildirin, yalnızca tanıdığınız gönderenlerde abonelikten çıkın ve tek seferlik kayıtları ayrı tutun. Bir sonraki indirme veya kupon e-posta istediğinde, gerçek adresinizi kullanmak yerine bunun için ücretsiz geçici oluşturun.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.