 Tmailor
Geçici E-posta için Kapsamlı Rehber: Gizliliğinizi Koruyun ve Spamdan Kaçının
Geçici e-posta, mevcut en basit gizlilik araçlarından biridir — spam ve izleyicileri gerçek adresinizden uzak tutmak için saniyeler içinde oluşturduğunuz ücretsiz, yalnızca gelen iletileri alan bir gelen kutusudur. Bu 2026 rehberi, ne olduğunu, nasıl çalıştığını, güvenli bir şekilde nasıl oluşturulup yeniden kullanılacağını, başlıca sağlayıcıların nasıl karşılaştırıldığını ve kalıcı bir adresin ne zaman daha güvenli bir seçim olduğunu açıklar.
Hızlı erişim
Önemli Noktalar
Geçici e-postanın ne olduğuna, ne zaman işe yaradığına ve kalıcı bir adresin ne zaman daha güvenli olduğuna dair hızlı bir özet.
Geçici e-posta — tek kullanımlık, burner veya atılabilir posta olarak da adlandırılır — gerçek adresinizi açığa çıkarmadan doğrulama kodlarını ve mesajları almak için talep üzerine oluşturduğunuz ücretsiz, yalnızca alım yapabilen bir gelen kutusudur. Çoğu gelen kutusu birkaç dakikadan yaklaşık 24 saate kadar dayanır ve bazıları kaydedilmiş bir token ile aynı adresi daha sonra yeniden açmanıza olanak tanır.
- Geçici posta, gerçek adresinizi tanımadığınız veritabanlarından uzak tutarak birincil gelen kutunuzu spam'e, veri simsarlarına ve ihlallere maruz kalmaktan korur.
- Tek seferlik kodlar ve onaylar almak — e-posta göndermek için değil; saygın hizmetlerin çoğu yalnızca alım yapabilir.
- Saklama süresi sağlayıcıya göre 10 dakikalık bir zamanlayıcıdan yaklaşık 24 saate kadar büyük ölçüde değişir; güvenmeden önce politikayı kontrol edin.
- Bazı hizmetler, şifre sıfırlama ve yeniden doğrulama için önemli olan bir Access Token kullanarak aynı gelen kutusunu yeniden açmanıza olanak tanır.
- Geçici e-posta kullanmak yasaldır, ancak her web sitesi kendi kurallarını belirler — kullanımınızı sitenin şartları içinde tutun.
- Banka, devlet, sağlık veya daha sonra kurtarmanız gereken herhangi bir hesap için bundan kaçının.
Geçici e-posta nedir?
Net bir tanımla ve insanların birbirinin yerine kullandığı terimler arasındaki farklarla başlayın.
Geçici e-posta adresi, gerçek adresinizi gizli tutmak için talep üzerine oluşturulan yalnızca alım yapabilen bir gelen kutusudur. Bir yere kaydolmak için kullanır, bir doğrulama kodu veya onay bağlantısı alır, sonra onu atarsınız. Adres ve mesajları kısa ömürlü olacak şekilde tasarlanmıştır, ancak bazı hizmetler aynı gelen kutusunu sınırlı bir süre için yeniden kullanmanıza izin verir.
Örtüşen fikirleri tanımlayan birkaç terim vardır ve bunlar tam olarak birbirinin yerine geçmez:
- Tek kullanımlık e-posta — kullandıktan sonra atabileceğiniz kısa ömürlü adresler için geniş bir etiket.
- Burner e-posta — anonimliği ve tek seferlik kullanımı vurgular; mutlaka zamanla sınırlı değildir.
- Atılabilir e-posta — asla saklamayı düşünmediğiniz bir adres için gayri resmi bir terim.
- 10 dakikalık posta — gelen kutusunun kısa bir geri sayımdan sonra kendi kendini yok ettiği zamanlı bir biçim.
Bu kavram yeni değil: tek kullanımlık gelen kutular, liste satışına ve bülten spam'ine karşı bir savunma olarak web'in ilk günlerinden beri var. Arka planı merak ediyorsanız, geçici posta izlerinin evrimini konusundaki bu kısa okuma, aracın niş bir hileden yaygın bir gizlilik alışkanlığına nasıl dönüştüğünü anlatıyor.
Geçici E-posta Nasıl Çalışır
"Oluştur" düğmesine tıklamakla bir doğrulama kodunu okumak arasında neler olduğuna sade bir dille bir bakış.
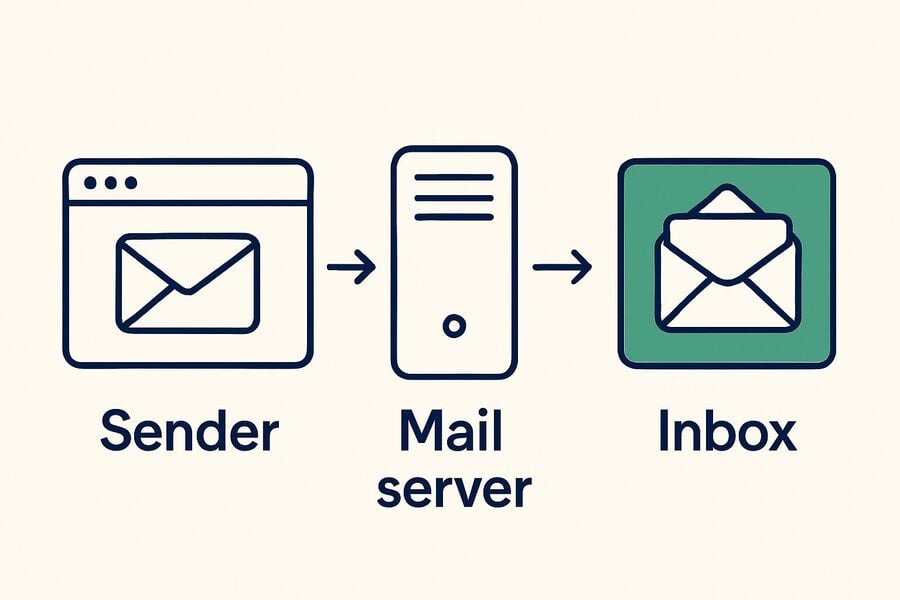
Geçici e-posta, bir alan adının posta kayıtlarını, o alan adındaki herhangi bir adres için mesajları kabul eden ve bunları herkese açık, atılabilir bir gelen kutusunda gösteren bir hizmete yönlendirerek çalışır. Hiçbir zaman kayıt olmaz veya şifre belirlemezsiniz — hizmet otomatik olarak bir adres oluşturur, gelen her şeyi alır ve gösterir. E-postanın nasıl çalıştığını görmek, mekanizmayı kolayca gözünüzde canlandırmanızı sağlar.
Catch-All Alan Adları ve Anında Adresler
Çoğu sağlayıcı, her olası posta kutusu adı için aynı anda posta kabul eden catch-all alan adları kullanır. Bu yüzden yepyeni bir adres kurulum gerektirmeden anında çalışır: gelen kutusunun önceden var olması gerekmez. Bu tasarım, şu şeyi kapsayan ve rastgele takma adlar rehberinde daha ayrıntılı olarak açıklanıyor ve geçici e-postanın anında çalışıyormuş gibi hissettirmesini sağlayan da budur.
Saklama ve Yeniden Kullanım
Bir mesaj geldiğinde, hizmet onu kısa bir süre saklar — genellikle yaklaşık 24 saat, bazen yalnızca birkaç dakika — ve ardından otomatik olarak siler. Bazı sağlayıcılar, aynı gelen kutusunu daha sonra yeniden açabilmeniz için bir token veya anahtar ekler; bir kerelik geçici bir adres ile şifre sıfırlama için geri dönebileceğiniz bir adres arasındaki fark da budur.
Bir Adres Neden Bazen Çalışmayı Bırakır
Geçici bir adres iki nedenle kabul edilmeyebilir. İlk olarak, bir kayıt formu onu reddedebilir çünkü alan adı, birçok sitenin kayıt sırasında kontrol ettiği halka açık bir tek kullanımlık e-posta engelleme listesinde görünür. İkinci olarak, sağlayıcılar teslim edilebilirliği korumak için alan adlarını zamanla döndürür ve kullanımdan kaldırır, böylece eski bir alan adı kullanımdan çıkabilir. Sağlayıcının listesinden yeni bir alan adına geçmek genellikle işaretlenmiş tek bir alan adını çözer; bu yüzden büyük ve iyi bakımlı bir alan adı havuzu aramaya değerdir. Bir site tek kullanımlık e-postayı politika olarak engelliyorsa buna saygı gösterin ve alan adları arasında dönüp durmak yerine kalıcı bir adres kullanın.
Geçici E-posta Nasıl Alınır
Gelen kutusu oluşturmak saniyeler sürer ve kayıt gerektirmez; işte bunu yapmanın güvenli yolu.
Geçici bir e-posta adresi almak hızlıdır: güvenilir bir oluşturucu açın, oluşturduğu adresi kopyalayın ve kayıt formuna yapıştırın — hesap veya şifre gerekmez. Sağlayıcıya bağlı olarak web üzerinden, mobil uygulamada veya Telegram botu aracılığıyla saniyeler içinde bir tane oluşturabilirsiniz.
Güvenilir bir iş akışı şöyle görünür:
- Yeni bir gelen kutusu oluşturun ve gelen postalar görünür kalsın diye sekmeyi açık tutun.
- Adresi kayıt formuna yapıştırın. Site reddederse, sağlayıcının listesinden farklı bir alan adına geçin — veya site tek kullanımlık e-postaya izin vermiyorsa kalıcı bir adres kullanın.
- Kodu veya bağlantıyı alın — gelen kutusuna geri dönün, birkaç saniye bekleyin ve doğrulama kodunu kopyalayın veya onay bağlantısına tıklayın.
- Adrese tekrar ihtiyacınız olacaksa tokenı kaydedin, çünkü aynı gelen kutusunu yeniden açmanın tek yolu genellikle budur.
- İhtiyacınız olanı aldıktan sonra sekmeyi kapatın ve geçici postayı asla kişisel gelen kutunuza yönlendirmeyin.
Kaydınız gerçekten tek seferlikse ve geri dönmeyi hiç beklemiyorsanız, genellikle ihtiyacınız olan tek şey süreli bir şey 10 dakikalık zamanlı bir gelen kutusudur.
Neden Geçici E-posta Kullanmalı?
İnsanların kişisel, test ve gizlilik iş akışlarında geçici bir adrese başvurmasının pratik nedenleri.
İnsanlar, gerçek kimliklerini tam olarak güvenmedikleri hizmetlerden ayrı tutmak için geçici e-posta kullanır. Geçici bir adres, aksi takdirde birincil gelen kutusuna düşecek spam, pazarlama ve izlemeyi üzerine çeker ve verilerinizin daha sonra sızdırılan veya satılan üçüncü taraf veritabanlarına ne kadarının girdiğini sınırlar.
- Gelen kutusu spamını engelleyin — ana gelen kutunuz temiz kalsın diye bültenler, üyelik gerektiren indirmeler veya tanımadığınız satıcılar için geçici bir adres kullanın.
- Kimliğinizi koruyun — gerçek adresinizi veri ihlali sızıntılarından ve veri simsarlarının listelerinden uzak tutun.
- Tek kullanımlık kodlar alın — kişisel e-postanızı vermeden düşük riskli bir hizmet için OTP veya onay kodu alın.
- Ücretsiz denemeleri gizlilikle yapın — bir ürünün gerçek adresinizi hak edip etmediğine karar vermeden önce onu değerlendirin.
- Kayıtları ve uygulamaları test edin — geliştiriciler ve QA ekipleri gerçek gelen kutularını kirletmeden kayıtları simüle eder.
- Veri yoğunlaşmasını azaltın — adresleri parçalara ayırmak, bir hizmette veri ihlali yaşanırsa zararı sınırlar.
Geçici e-posta, paylaşmak istemediğiniz bir adres gerektiren hizmetlere kaydolma gibi yaygın bir sorunu da çözer — bu sorun telefon numarası olmadan e-posta oluşturmakla ile yakından ilişkilidir. Düşük riskli kayıt senaryolarına daha geniş bir bakış için kayıt için tek kullanımlık e-posta rehberi günlük durumları ayrıntılı olarak ele alıyor. Geçici e-posta bir gizlilik aracıdır, bir sitenin kurallarını çiğnemenin yolu değildir — kullanımınızı her hizmetin şartları içinde tutun.
Yeniden Kullanım, Kurtarma ve Birden Fazla Gelen Kutusu
Token tabanlı yeniden kullanımın nasıl çalıştığı ve aynı anda birkaç tek kullanımlık adresin nasıl yönetileceği.
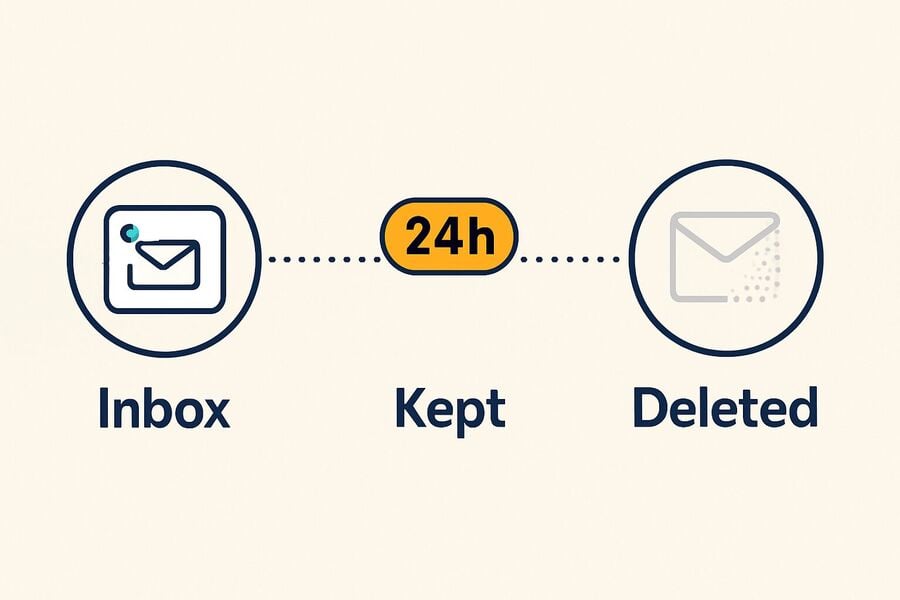
Yeniden kullanım, basit bir geçici adresi pratik bir gizlilik aracından ayıran şeydir. Token tabanlı hizmetler, aynı gelen kutusunu saklama süresi içinde yeniden açan bir anahtar verir; böylece şifre sıfırlama veya ikinci doğrulama adımı için geri dönebilirsiniz. Ancak tokenı kaybederseniz gelen kutusu genellikle kurtarılamaz — bu bir hata değil, kasıtlı bir güvenlik özelliğidir.
Süreklilik önemliyse adresi oluşturduğunuz anda tokenı kaydedin; böylece yeni bir posta kutusuyla baştan başlamak yerine aynı adresi yeniden kullanabilirsiniz. İleri düzey kullanıcılar, kimlikleri birbirinden temiz biçimde ayırmak için genellikle birden fazla tek kullanımlık adresi paralel olarak — her hizmet için bir tane — çalıştırır. Ücretsiz bir Tmailor hesabı, oturum açıkken oluşturduğunuz her adresin aranabilir bir listesini tutar, böylece her hizmet için ayrı bir token takip etmek zorunda kalmazsınız.
Birden Fazla Adresi Yönetmek
Zaten bir Google hesabınız varsa, açıklandığı gibi, bir Gmail hesabından birden fazla adres hesabı alma konusundaki bu rehberde açıklandığı gibi, hafif bir ayrım için varyasyonlar da oluşturabilirsiniz. Daha yoğun iş akışları için — test, araştırma veya çok sayıda kayıt yönetimi — birden fazla fazla gelen kutuyu aynı anda çalıştırmak ve hangi adresin hangi hizmete ait olduğunu karıştırmamak faydalıdır.
Geliştiriciler ve QA için Geçici E-posta
Tek kullanımlık gelen kutuları, bir akışı tamamlayacak kadar uzun süre ayakta kaldıklarında pratik bir test aracıdır.
Geliştiriciler ve QA ekipleri, gerçek gelen kutularını kirletmeden kayıtları, doğrulama e-postalarını, şifre sıfırlamalarını ve bildirim akışlarını test etmek için geçici e-posta kullanır. Güvenilir yöntem, bir test çalışması sırasında geciken mesajlara dayanan ve senaryo tamamlandığında atılabilen, yeniden kullanılabilir ve token destekli bir adrestir. Akışın ortasında süresi dolan zamanlı gelen kutuları testleri kararsız hale getirir, bu yüzden token tabanlı yeniden kullanım güvenilir seçimdir. Otomatik test paketleri için Tmailor Temp Mail API, kod üzerinden adresler oluşturur ve mesajları okur; Python, Node.js ve PHP için SDK'lar sunar.
Sağlayıcı Nasıl Seçilir
Herhangi bir hizmeti kodlarınızı ve kayıtlarınızı emanet etmeden önce değerlendirmeniz için yapılandırılmış, güvenlik öncelikli bir kontrol listesi.
Geçici bir e-posta sağlayıcısını, herhangi bir gizlilik aracını değerlendirir gibi seçin: şifreli iletim, minimum veri saklama, dürüst politikalar ve istikrarlı altyapı arayın. Aşağıdaki beş kontrol, güvenilir bir hizmeti, veri sızdırabilecek veya kodunuzu kaybettirebilecek yalın bir sayfadan ayırır.
- İletim ve depolama koruması — posta kutusu sayfaları ve API'ler HTTPS üzerinden sunulur; saklama süresi kısa ve açıkça belirtilir (örneğin, yaklaşık 24 saat sonra otomatik olarak silinen mesajlar).
- İzleme engelleme ve güvenli görüntüleme — mümkün olduğunda görsellerin proxy üzerinden sunulması veya izleyicilerin ayıklanması ve HTML e-postaların tehlikeli etkin içerik olmadan görüntülenmesi.
- Gelen kutusu kontrolleri ve yeniden kullanım — yeni adreslerin hızlıca oluşturulması ve belirli bir gelen kutusunu yeniden açmak için token tabanlı yeniden kullanım; kaybedilen tokenın kaybedilmiş posta kutusu anlamına geldiğine dair açık bir uyarıyla birlikte.
- Açık politikalar ve şeffaflık — sade bir dille yazılmış saklama politikası, kötüye kullanımı sınırlamak için yalnızca alma yönünde çalışma ve geçerli olduğunda GDPR/CCPA uyumu.
- Altyapı güvenilirliği — geniş ve iyi bakımlı bir alan adı havuzunda güvenilir posta yönlendirmesi, aktif bakım ve okunabilir dokümantasyon.
İleri Düzey: Özel ve Kişisel Alan Adları
İleri düzey kullanıcılar bazen bir adım daha ileri giderek özel veya kişisel bir alan adını geçici e-posta hizmeti üzerinden yönlendirir; bu da onlara nadiren herkese açık engel listelerinde görünen geniş, kişisel bir adres havuzu sağlar. Tek tıkla açılan bir gelen kutusundan daha fazla kurulum gerektirir. Yine de yoğun veya profesyonel kullanım için, tek kullanımlık e-posta adreslerinin kolaylığını yalnızca sizin kontrol ettiğiniz alan adlarıyla birleştirir — paylaşılan herkese açık bir alan adı kayıt sırasında sürekli reddedildiğinde işe yarar.
Geçici E-posta Sağlayıcıları Karşılaştırması
Tanınmış hizmetlerin gerçekten önem taşıyan faktörlerde birbirinden nasıl farklılaştığına dair yan yana bir bakış.
Sağlayıcılar en çok dört konuda farklılaşır: mesajların ne kadar süre saklandığı, bir adresi yeniden açıp açamayacağınız, hizmetin alma yanında gönderme de yapıp yapamadığı ve nerede kullanabileceğiniz. Aşağıdaki tablo, birkaç tanınmış seçenek için belgelenmiş davranışları özetler.
Tam açıklama: Bu rehberi Tmailor yayımladığı için karşılaştırma, her sağlayıcının kamuya açık olarak belgelediği özelliklerle sınırlı tutulmuştur. Davranışlar ve politikalar sık sık değişir — önemli bir konuda güvenmeden önce her hizmetin politika sayfasındaki güncel ayrıntıları doğrulayın.
Özellikle Tmailor için belgelenen noktalar şunlardır: yalnızca alma yönünde çalışma, yaklaşık 24 saatlik mesaj saklama, Access Token ile yeniden kullanım, 500+ alan adı ve Web, Android, iOS, Telegram botu ile masaüstü Tmailor tarayıcı uzantısı üzerinde kullanılabilirlik.
| Sağlayıcı | Mesaj saklama | Aynı adresi yeniden açabilir misiniz? | Posta gönderebilir mi? | Nerede çalışır |
|---|---|---|---|---|
| Tmailor | Mesaj başına yaklaşık 24 saat | Evet — kaydedilmiş bir Access Token veya ücretsiz bir Tmailor hesabıyla | Hayır, yalnızca alma | Web, Android, iOS, Telegram botu, tarayıcı uzantısı |
| 10 Minute Mail | Varsayılan olarak 10 dakika, resmi sitede "10 dakika daha!" uzatmasıyla | İncelenen resmi sayfalarda yeniden kullanılabilir olduğu belgelenmemiş | Belgelenmiş resmi bir gönderme özelliği yok | Web |
| Guerrilla Mail | Mesajlar 1 saat sonra silinir | Evet — adreslerin süresi dolmaz ve Gelen Kutusu Kimliğini bilen herkes o gelen kutusuna erişebilir | Evet — içinde bir Oluştur sekmesi var | Web |
| Temp-Mail.org | İncelenen resmi sayfalar net bir kamu saklama süresi belirtmiyor | Resmi sayfalar posta kutusu oluşturma, değiştirme ve silme işlemlerini gösteriyor, ancak aynı adresin yeniden açılmasını açıkça belgelemiyor | İncelenen sayfalarda resmi bir gönderme özelliği belgelenmemiş | Web, Android, iOS |
Örüntü açık: 10 Minute Mail gibi süreli hizmetler tek seferlik görevlerde hız avantajı sağlıyor; Guerrilla Mail giden posta göndermeye izin vermesiyle sıra dışı; daha uzun saklama süresi ve token yeniden kullanımı sunan hizmetler ise geç gelen kodlara veya tekrar ziyaret edebileceğiniz hesaplara daha uygun.
Geçici e-posta güvenli ve yasal mı?
Tek kullanımlık gelen kutusunun neyi koruduğu, neyi korumadığı ve yasal çizginin aslında nerede olduğu.
Geçici e-posta, amaçlandığı iş için güvenlidir — düşük riskli kayıtlarda gerçek adresinizi korur — ancak güvenli bir kasa değildir. Tek kullanımlık gelen kutusunda genellikle şifre yoktur ve birçok hizmette gelen kutusu, adresi tahmin eden veya bilen herkese fiilen açıktır; bu yüzden asla hassas belgeler, özel konuşmalar veya uzun vadeli hesap erişimi içermemelidir.
Yasal mı?
Geçici e-posta kullanmak çoğu yerde yasaldır; yasallık aracın kendisine değil, onunla ne yaptığınıza bağlıdır. Bir bültene gizlilik içinde kaydolmak sorun değildir; dolandırıcılık, taklit veya bir hizmetin erişim kurallarını ihlal etmek ise kötüye kullanımdır. Bir web sitesi tek kullanımlık bir adresi reddettiğinde yasayı değil, kendi hizmet şartlarını uygular — bu şartlara saygı gösterin ve gerektiğinde normal bir gelen kutusu kullanın.
Veriler ne kadar güvenli?
Geçici gelen kutusu kısa ömürlü ve kimliğinizden ayrı olduğu için e-posta kaynaklı spam'lerin ve siteler arası takibin çoğunu ortadan kaldırır. Ancak sağlayıcı görselleri proxy'lemiyorsa takip piksellerini tek başına kaldıramaz ve karşı tarafta oluşturduğunuz hesap konusunda hiçbir şey yapmaz. Bunu şifreleme değil, kimlik ayrımı olarak görün.
Bir risk özel dikkat gerektirir: birçok hizmette gelen kutusu yalnızca adresine bağlıdır, bu yüzden adresi bilen veya tahmin eden herkes içindeki mesajları görebilir. Bu, tek seferlik bir onay için sorun değildir, ancak önemli hesapların şifre sıfırlamalarını, kurtarma kodlarını veya özel herhangi bir şeyi paylaşılan tek kullanımlık bir gelen kutusundan geçirmemek için gerçek bir nedendir. Token tabanlı erişim ve görsel proxy ekleyen sağlayıcılar bu maruziyeti azaltır; bu da yukarıdaki kontrol listesinin önemli olmasının bir başka nedenidir.
Sınırlamalar: Geçici posta Ne Zaman Kullanılmamalı
Tek kullanımlık gelen kutularının net bir sınırı vardır; bunu bilmek sizi kilitlenen hesap sorunlarından uzak tutar.
Bu sağlayıcıya bağlıdır. Bazı geçici posta hizmetleri ekleri gösterir; Tmailor dahil diğerleri ise kötü amaçlı yazılım riskini ve sunucu yükünü azaltmak için ekleri çıkarır ve yalnızca mesaj gövdesini iletir. Güvenmeden önce sağlayıcınızı kontrol edin — ve dosyaya gerçekten ihtiyacınız varsa kalıcı bir gelen kutusu kullanın, çünkü geçici posta kodlar ve kısa onaylar için tasarlanmıştır, belge teslimatı için değil.
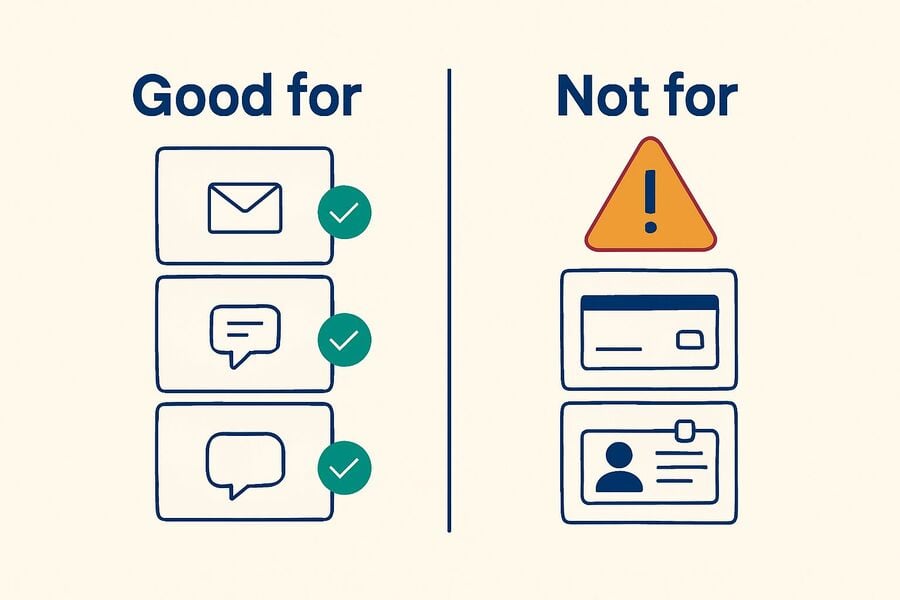
Altın kural basittir: gelen kutusuna erişimi kaybetmek, önem verdiğiniz bir şeye erişiminizi kaybetmenize yol açacaksa, kalıcı bir adres kullanın. Tek kullanımlık gelen kutular, paranıza, yasal kimliğinize veya yıllarca elinizde tutmayı planladığınız bir hesaba bağlı hiçbir şey için değil, düşük ve orta riskli etkileşimler için tasarlanmıştır.
Geçici E-posta ile E-posta Takma Adları ve Yönlendirme Karşılaştırması
Tek kullanımlık gelen kutular bir yelpazedeki seçeneklerden yalnızca biridir; takma adların ve yönlendirmenin bu yelpazedeki yeri şöyledir.
Geçici e-posta, tek seferlik kayıtlar için en uygunudur, ancak gerçek adresinizi gizli tutmanın tek yolu bu değildir. E-posta takma adları ve yönlendirme bunun yanında yer alır; her biri, tek kullanımlık olma ile kalıcılık arasında farklı bir denge kurar, bu yüzden doğru seçim adrese bir daha ihtiyaç duyup duymayacağınıza bağlıdır.
- Geçici e-posta — dakikalar ile yaklaşık bir gün arasında süren, yalnızca alma yapılabilen bir gelen kutusu. Tek seferlik kodlar ve düşük riskli kayıtlar için en uygunu.
- 10 dakikalık posta — hızla kendini yok eden, süreli bir varyant. Bir daha asla geri dönmeyeceğinizden eminseniz en uygunu.
- E-posta takma adları — Apple Hide My Email, Firefox Relay veya SimpleLogin'den gelen ve postayı gerçek gelen kutunuza ileten yönlendirme adresleri; sürekli kullanım için tasarlanmıştır. Ana adresinizi gizleyerek elinizde tutmak istediğiniz hesaplar için en uygunu.
- Posta yönlendirme — mesajları tek bir okuma için tutmak yerine başka bir hedefe iletir.
Mesajların bir kez okunup atılması yerine başka bir hedefe yönlendirilmesini özellikle istiyorsanız, posta yönlendirmenin nasıl çalıştığını konusundaki bu açıklama dijital ve fiziksel seçenekleri karşılaştırıyor.
Geçici E-postayı Güvenli Kullanmak İçin En İyi Uygulamalar
Birkaç basit alışkanlık, tek kullanımlık bir gelen kutusundan en fazla gizliliği elde etmenize yardımcı olurken tuzaklarından kaçınmanızı sağlar.
Geçici e-postayı güvenli biçimde kullanmak için gelen kutusunu riskle eşleştirin: tek seferlik, düşük riskli kayıtlar için kısa ömürlü adresler; geç gelebilecek kodlar için token tabanlı yeniden kullanım; ve geri kurtarabilmeniz gereken hesaplar için kalıcı bir gelen kutusu. Tokenlarınızı kaydedin, hassas verileri dışarıda tutun ve kalıcı bir adres gerektiren sitelerin kurallarına uyun.
- Saklama süresini göreve göre ayarlayın — tek seferlik kayıtlar için kısa bir süre, gecikmeli veya ikinci bir e-posta gönderebilecek her şey için daha uzun, token tabanlı bir gelen kutusu kullanın.
- Tokenı hemen kaydedin — geri dönme ihtimaliniz varsa, adresi oluşturduğunuz anda Access Token'ı saklayın.
- Reddedilme durumunda alan adını değiştirin — bir site adresi engelliyorsa, yalnızca tek kullanımlık e-postaya izin verilen yerlerde başka bir alan adı deneyin ve hizmet kalıcı bir adres gerektiriyorsa kalıcı bir gelen kutusu kullanın.
- Geçici postayı asla gerçek gelen kutunuza yönlendirmeyin — kodu kopyalayın veya bağlantıya tıklayın, ardından kimliğinize geri bağlantı kalmasın diye sekmeyi kapatın.
- Hassas hesapları kalıcı bir adreste tutun — tek kullanımlık gelen kutuları düşük riskli kayıtlar için ayırın ve belgeleri veya özel mesajları asla bunlarda saklamayın.
- Her sitenin şartlarına saygı gösterin — geçici e-posta bir gizlilik aracıdır, bu yüzden onu gizliliğinizi koruyarak kayıt olmak için kullanın ve her hizmetin kurallarına uyun.
Sıkça Sorulan Sorular
Geçici e-posta hakkında en sık sorulan sorulara doğrudan yanıtlar.
Geçici e-posta yasal mı?
Hukuki risk, aracın kendisine değil, adresi nasıl kullandığınıza bağlıdır. Geçici e-posta yaygın olarak sıradan bir gizlilik aracı olarak kullanılır; ancak dolandırıcılık, kimlik taklidi veya bir hizmetin erişim kurallarını ihlal etmek hukuki ya da hesap bazlı sonuçlar doğurabilir. Tek kullanımlık adresleri engelleyen bir site, kendi hizmet şartlarını uyguluyordur; buna saygı göstermelisiniz. Düzenlemeye tabi veya kimlikle bağlantılı hizmetler için gerçek ve kurtarılabilir bir e-posta kullanın.
Geçici e-posta, tek kullanımlık e-posta veya 10 dakikalık e-posta ile aynı şey mi?
Örtüşürler ama aynı değildirler. Tek kullanımlık e-posta, geçici e-posta ve atılabilir e-posta ifadelerinin hepsi kısa ömürlü e-posta adreslerini anlatır. 10 dakikalık posta, gelen kutunun geri sayımın ardından kendini yok ettiği belirli bir zamanlamalı biçimdir; diğer geçici postalar ise yaklaşık 24 saat dayanabilir ve bazen bir token ile yeniden kullanılabilir.
OTP kodlarını geçici e-posta ile alabilir miyim?
Genellikle evet. Geçici e-posta, tek seferlik kodları ve onay bağlantılarını almak için tasarlanmıştır. Kod gecikirse gelen kutusunu yenileyin veya kodu tekrar talep edin. Tek kullanımlık e-postaya izin veren bir hizmette tek bir alan adı çalışmazsa sağlayıcının başka bir alan adını deneyin; site tek kullanımlık e-postayı politika olarak engelliyorsa kalıcı bir adres kullanın. Geciken kodlar için kısa bir zamanlayıcıdan çok, daha uzun saklama süresi olan bir gelen kutusu daha güvenilirdir.
Geçici bir adresten e-posta gönderebilir miyim?
Çoğu saygın geçici e-posta hizmeti, kötüye kullanımı sınırlamak ve teslim edilebilirliği korumak için yalnızca alım yapar; bu yüzden onlardan e-posta gönderemezsiniz. Birkaç istisna vardır — örneğin Guerrilla Mail giden e-posta oluşturabilir — ancak gönderme yaygın bir durum değildir ve beklenmemelidir.
Geçici e-posta mesajları ne kadar süre kalır?
Saklama süresi sağlayıcıya göre büyük ölçüde değişir. Zamanlamalı hizmetler mesajları yaklaşık 10 dakika sonra silerken, diğerleri yaklaşık 24 saat saklayıp ardından temizler. Sağlayıcının belirttiği politikayı mutlaka kontrol edin; çünkü saklama süresi, geciken bir kodun sizin için hâlâ erişilebilir olup olmayacağını belirler.
Aynı geçici e-posta adresini yeniden kullanabilir miyim?
Token tabanlı hizmetlerde evet. Adresi oluştururken access token'ı kaydedin, ardından şifre sıfırlama veya yeniden doğrulama için saklama süresi içinde aynı gelen kutusunu yeniden açmak üzere kullanın. Token olmadan, çoğu geçici gelen kutusu kapattığınızda geri kurtarılamaz.
Geçici e-posta adresleri web siteleri tarafından engelleniyor mu?
Bazen. Birçok web sitesi, kayıtları bilinen tek kullanımlık alan adlarının herkese açık engel listeleriyle karşılaştırır ve bunları reddeder. İyi bakımlı, geniş ve dönen bir alan adı havuzuna sahip sağlayıcıların işaretlenme olasılığı daha düşüktür ve başka bir alan adına geçmek genellikle tek bir işaretli alan adının sorununu çözer. Bir site tek kullanımlık e-postayı politika olarak engelliyorsa bunun yerine kalıcı bir adres kullanın.
Geçici bir e-posta ek alabilir mi?
Bu, sağlayıcıya bağlıdır. Bazı geçici e-posta hizmetleri ekleri gösterir; Tmailor dahil diğerleri ise kötü amaçlı yazılım riskini ve sunucu yükünü azaltmak için ekleri kaldırır ve yalnızca mesaj gövdesini iletir. Güvenmeden önce sağlayıcınızı kontrol edin — ve dosyaya gerçekten ihtiyacınız varsa kalıcı bir gelen kutusu kullanın; çünkü geçici e-posta kodlar ve kısa onaylar için tasarlanmıştır, belge teslimatı için değil.
Geçici e-posta tüm takibi durdurur mu?
Hayır. Geçici e-posta, gerçek adresinizi gizleyerek maruziyeti azaltır, ancak her izleyiciyi ortadan kaldıramaz. Sağlayıcı görselleri proxy'lemedikçe veya kaldırmadıkça e-postalar yine de takip pikselleri içerebilir. En güçlü koruma için görsel proxy'leme ve güvenli HTML işleme sunan bir hizmet seçin.
Access token'ımı kaybedersem ne olur?
Gelen kutusunun gittiğini varsayın. Token tabanlı hizmetlerde access token, belirli bir posta kutusunun tek anahtarıdır ve yeniden verilemez. Bu kasıtlı bir güvenlik özelliğidir: token olmadan kimse — sağlayıcı dahil — gelen kutusunu yeniden açamaz; bu yüzden ihtiyaç duyabileceğiniz ihtimaline karşı onu güvenli bir yerde saklayın. Tmailor'da bu, misafir adresleri için geçerlidir; ücretsiz Tmailor hesabınıza kaydedilen bir adres, giriş yaptıktan sonra Oluşturulan E-postalar bölümünden açılabilir.
Geçici e-postayı telefonumda kullanabilir miyim?
Evet. Birçok sağlayıcı yerel Android ve iOS uygulamaları sunar, bazıları da sohbet tarzı bir gelen kutusu için Telegram botu ekler. Diğerleri mobil tarayıcı üzerinden çalışır. Telefonda, sayfayı yenilemeden gelen doğrulama kodlarını görebilmeniz için push bildirimlerini destekleyen bir hizmet arayın.
Geçici e-posta kullanmak güvenli mi?
Amaçlandığı iş için güvenlidir — düşük riskli kayıtlar sırasında gerçek adresinizi gizlemek — ancak güvenli bir kasa değildir. Tek kullanımlık bir gelen kutusunda genellikle şifre yoktur ve adresi bilen herkes tarafından okunabilir; bu yüzden onu asla hassas belgeler, özel mesajlar veya korumanız gereken hesaplar için kullanmayın.
Sonuç
Geçici e-posta, büyük getirisi olan küçük bir alışkanlıktır — bilinçli kullanıldığında gerçek gelen kutunuzu temiz, kimliğinizi de ayrı tutar.
Geçici e-posta, spam'e ve aşırı veri toplamaya karşı basit ve etkili bir kalkandır. Doğru seçim, işe göre değişir: kısa bir zamanlayıcı tek seferlik kayıtlara uygunken, daha uzun saklama süresi ve token ile yeniden kullanım, geç gelen kodlara veya tekrar ziyaret ettiğiniz hesaplara uygundur. Ne seçerseniz seçin, gelen kutusunu riskle eşleştirin ve paranızla veya kimliğinizle bağlantılı her şey için kalıcı, kurtarılabilir bir adres bulundurun.
Denemeye hazır olduğunuzda, ücretsiz geçici bir posta oluşturun ve ana gelen kutunuzu spam, takipçiler ve istenmeyen pazarlamadan bir süre uzak tutun.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.









