Kripto Borsaları ve Cüzdanlar için Geçici E-posta: Ne Zaman Güvenli, Ne Zaman Tuzak
Kriptoda e-posta adresiniz yalnızca bir giriş bilgisi değildir — şifre sıfırlamalarının, OTP kodlarının, para çekme onaylarının ve KYC kimlik bağlantılarının ana anahtarıdır. Yanlış e-posta adresini kullanırsanız fonlarınıza erişimi kalıcı olarak kaybedebilirsiniz. Bu rehber, geçici bir e-postanın borsalarda, airdroplarda ve DeFi araçlarında gizliliğinizi tam olarak ne zaman koruduğunu ve ne zaman sessizce hiçbir destek ekibinin çözemeyeceği tek bir başarısızlık noktasına dönüştüğünü ayrıntılı olarak açıklıyor. Kullandığınız her kripto platformu için doğru e-posta türünü (kalıcı, yeniden kullanılabilir geçici veya tek kullanımlık) seçmenizi sağlayacak net bir risk çerçevesi edineceksiniz.
Hızlı erişim
Kısa cevap: geçici e-posta kripto dünyasının kıyısında — bültenler, airdroplar, bekleme listeleri, test ağı araçları — sorunsuzdur, ama para tutan her şey için kötü bir fikirdir. KYC'li bir borsada veya saklama cüzdanında e-postanız, şifre sıfırlamaları, para çekme onayları ve hesap kurtarma için ana anahtardır. O gelen kutusunu kaybetmek sizi fonlarınızdan veya bir kimlik kontrolünden mahrum bırakabilirse, sessizce kaybolabilecek tek kullanımlık bir adres değil, kontrolünüzdeki kalıcı bir adres kullanın.
Tek kullanımlık gelen kutularına yeniyseniz, önce şunlara dair genel bir bakışla başlayın: geçici e-postanın nasıl çalıştığına dair genel bir bakış ile başlayın, sonra geri dönüp bu davranışları kripto yığınınıza eşleyin.
Özet
- E-posta adresinizi borsalar ve saklama cüzdanları için ana kurtarma anahtarı olarak görün; onu kaybetmek fon kaybı anlamına gelebilir.
- Geçici e-posta, bültenler, test ağı araçları, araştırma panoları ve gürültülü airdroplar gibi düşük riskli kripto kullanımları için uygundur.
- KYC'li borsalar, birincil cüzdanlar, vergi panoları veya yıllar sonra çalışması gereken herhangi bir şey için kısa ömürlü geçici e-posta adreslerini asla kullanmayın.
- Yeniden kullanılabilir, token korumalı gelen kutuları orta riskli araçlar için ancak Access Token'ı kaydederseniz ve mesajların yaklaşık 24 saat sonra eskidiğini kabul ederseniz işe yarayabilir.
- OTP teslimatı tam adrese, platformun kendi politikasına ve gelen kutusu zamanlamasına bağlıdır — yeniden göndermeyi art arda tetiklemeye veya alan adları arasında dönüp durmaya değil.
- Üç katmanlı bir kurulum oluşturun: kalıcı bir "kasa" e-postası, deneyler için yeniden kullanılabilir geçici bir e-posta ve tamamen elden çıkarılacak hesaplar için tek kullanımlık gelen kutuları.
Kripto E-posta Riskini Anlayın
E-posta adresiniz, dokunduğunuz neredeyse her kripto platformunda girişleri, para çekme işlemlerini ve destek kararlarını sessizce birbirine bağlar.
Kök kurtarma anahtarı olarak e-posta
Merkezi borsalarda ve saklama cüzdanlarında e-postanız, kayıt ekranına yazdığınız bir alandan fazlasıdır. Şunların geldiği yerdir:
- Kayıt onayları ve aktivasyon bağlantıları buraya iletilir.
- Şifre sıfırlama bağlantıları ve cihaz onay istemleri buraya gelir.
- Para çekme onayları ve olağandışı etkinlik uyarıları buraya gönderilir.
- Destek temsilcileri, hesabın iletişim kanalına hâlâ erişiminiz olup olmadığını buradan doğrular.
O posta kutusu kaybolursa, silinirse ya da hiçbir zaman tamamen kontrolünüz altında olmadıysa, bu akışların her biri kırılgan hale gelir. Bir platform kimlik belgeleriyle manuel kurtarmaya izin verse bile süreç yavaş, stresli ve belirsiz olabilir.
E-posta çalışmadığında aslında ne bozulur?
Yüksek değerli kripto hesaplarını istikrarsız bir e-postayla eşleştirdiğinizde birkaç şey ters gidebilir:
- Yeni cihazları veya konumları doğrulayamazsınız, bu yüzden giriş denemeleri başarısız olmaya devam eder.
- Şifre sıfırlama bağlantıları artık erişemediğiniz bir gelen kutusuna gelir.
- Zorla sıfırlama veya şüpheli para çekme işlemleriyle ilgili güvenlik uyarıları size hiç ulaşmaz.
- Destek ekibi geçici iletişim verileri görür ve başvurunuzu daha yüksek riskli olarak değerlendirir.
Pratik kural basittir: Bir hesap yıllarca ciddi miktarda para tutabiliyorsa, kurtarma e-postası sıkıcı, istikrarlı ve tamamen sizin kontrolünüzde olmalıdır.
Geçici e-posta nasıl farklı davranır
Geçici e-posta hizmetleri kısa ömürlü veya yarı anonim kimlikler için tasarlanmıştır. Bazı adresler tamamen tek kullanımlık gelen kutularıdır. Diğerleri, örneğin tmailor.com üzerindeki yeniden kullanılabilir model, aynı gelen kutusunu daha sonra bir Access Token ile yeniden açmanıza izin verir — ama o token'ın ne olduğuna dikkat edin: bir kurtarma anahtarıdır, şifre değil, kilit de değil. Bu sayede siz adrese geri dönmek; başka kimseyi dışarıda tutmaz ve misafir adresi için bu adresi kaybederseniz, kimse sizin için geri getiremez (ücretsiz bir Tmailor hesabına adresine kaydedilen bir adres, Oluşturulan E-postalar'dan yeniden açılabilir). Kripto açısından iki sınır daha önemlidir: bir mesaj yalnızca yaklaşık 24 saat görünür kalır ve gelen ekler kaldırılır; bu yüzden adrese e-postayla gönderilen bir hesap özeti veya belge size asla ulaşmaz. Bu özelliklerden herhangi biri, kayıt olduktan çok sonra itiraz, vergi denetimi veya manuel kurtarma gerektirebilecek bir şey için geçici bir gelen kutusunu uygunsuz kılar.
E-posta Türünü Riske Göre Eşleştirin
Her kripto temas noktası aynı düzeyde korumayı hak etmez — e-posta stratejinizi riskin büyüklüğüne göre ayarlayın.
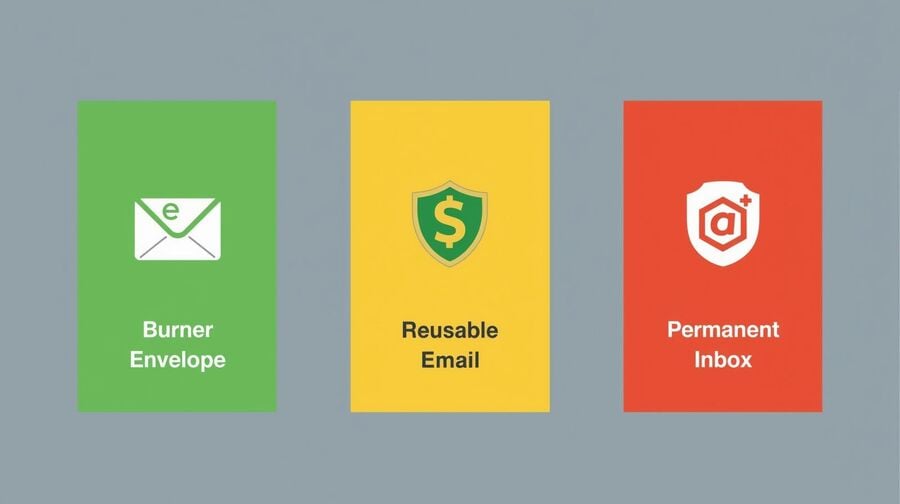
Üç temel e-posta türü
Pratik planlama için üç geniş kategori halinde düşünün:
- Kalıcı e-posta: Gmail, Outlook veya kendi alan adınızda, güçlü 2FA ile korunan uzun vadeli bir gelen kutusu.
- Yeniden kullanılabilir geçici e-posta: daha sonra bir token kullanarak yeniden açabileceğiniz oluşturulmuş bir adres; örneğin a temp mail adresi başlığında tanımlanan model.
- Kısa ömürlü geçici e-posta: bir kez kullanılıp sonra unutulmak üzere tasarlanmış klasik "burner" adresler.
Yüksek değerli hesaplar için kalıcı e-posta
Kalıcı e-posta, kripto yığınınızın en üst katmanı için tek mantıklı seçimdir:
- Banka kartlarına veya havalelere bağlanan KYC'li spot ve türev borsaları.
- Anahtarlarınızı veya bakiyelerinizi tutan saklamalı cüzdanlar ve CeFi platformları.
- Uzun vadeli performansı ve raporları takip eden portföy ve vergi araçları.
Bu hesaplar bankacılık ilişkileri gibi ele alınmalıdır. Beş ya da on yıl sonra hâlâ var olacak bir e-posta adresine ihtiyaçları vardır; sessizce kaybolabilecek geçici bir kimliğe değil.
Orta riskli araçlar için yeniden kullanılabilir geçici gelen kutuları
Yeniden kullanılabilir geçici gelen kutuları, birincil kimliğinizden ayrılmak istediğiniz ancak daha sonra tekrar erişmeniz gerekebilecek orta riskli platformlar için mantıklıdır:
- Alım satım analizleri, araştırma panoları ve piyasa verisi araçları.
- Test ettiğiniz botlar, uyarılar ve otomasyon hizmetleri.
- Fonlarınızı doğrudan tutmayan eğitim portalları ve topluluklar.
Burada, Access Token'ı bir şifre yöneticisinde sakladığınız ve hangi araçların o gelen kutusuna bağlı olduğunu belgelediğiniz sürece adresin yarı geçici olduğunu kabul edebilirsiniz.
Tamamen geçici kayıtlar için burner gelen kutuları
Kısa ömürlü gelen kutular, gerçekten tekrar ziyaret etmeyi planlamadığınız kayıtlar için idealdir:
- Agresif pazarlama yapan düşük değerli airdrop ve çekiliş formları.
- Spam gibi görünen promosyon çarkları, yarışmalar ve kayıt duvarları.
- Test ağı araçları, yalnızca sahte varlıklarla denemeler yaptığınız yerlerdir.
Bu durumlarda e-posta daha sonra kaybolursa önemli bir şey kaybetmiş olmazsınız; yalnızca biraz pazarlama gürültüsü ve tek seferlik avantajlar kaybedersiniz.
Geçici E-postanın Kabul Edilebilir Olduğu Durumlar
Portföyünüzün çekirdeğini güvence altına almak yerine spam, deneme ve düşük riskli kayıtları emmek için tek kullanımlık e-posta adresleri kullanın.
Bültenler, uyarılar ve pazarlama hunileri
Birçok borsa, eğitimci ve analitik sağlayıcı sık sık güncelleme göndermeyi sever. Bu selin ana gelen kutunuzu doldurmasına izin vermek yerine, bunları geçici e-postaya yönlendirebilirsiniz:
- Ticaret topluluklarından eğitim bültenleri.
- Ürün lansmanları ve araştırma araçlarından "alfa" güncellemeleri.
- Yalnızca keşfettiğiniz borsalardan gelen pazarlama dizileri.
Bu, oltalama girişimlerini ve liste satış davranışlarını daha hassas hesaplarınızdan güvenli bir mesafede tutar. Benzer bir yaklaşım e-ticarette de kullanılır; kullanıcılar ödeme spamını ciddi finansal iletişimlerden ayırır. Aynı kavram e-ticaret gizlilik planında da açıklanıyor.
Airdroplar, bekleme listeleri ve spekülatif kayıtlar
Airdrop sayfaları, spekülatif token projeleri ve hype odaklı bekleme listeleri genellikle uzun vadeli güven oluşturmaktan çok bir liste oluşturmaya öncelik verir. Burada geçici e-posta kullanmak:
- Gerçek gelen kutunuzu bitmek bilmeyen duyurulardan korur.
- Zayıf çıkan projelerden vazgeçmeyi kolaylaştırır.
- Düşük kaliteli projeleri ana kimliğinizle ilişkilendirmenizi önlemeye yardımcı olur.
Değer düşükse ve kullanıcı deneyimi kırılgan görünüyorsa, tek kullanımlık e-posta gelen kutusu genellikle daha güvenli seçenektir.
Test ağı araçları ve kum havuzları
Test ağı ortamlarında birincil varlığınız tokenlar değil, zamanınız ve öğreniminizdir. Bir demo borsa veya deneysel gösterge paneli gerçek fonlara hiç dokunmuyorsa, o hesabı daha sonra uzun vadeli bir varlık olarak görmediğiniz sürece onu geçici bir adresle eşleştirmek makul olur.
Geçici E-postanın Tehlikeli Hale Geldiği Durumlar
Gerçek para, KYC veya uzun vadeli güven işin içine girdiği anda, tek kullanımlık e-posta gelen kutuları uygun bir kalkan olmaktan çıkıp gizli bir yükümlülüğe dönüşür.
KYC platformları ve fiat köprüleri
KYC'li borsalar ve fiat girişleri, bankalara benzer finansal düzenlemeler altında faaliyet gösterir. E-posta adreslerini kimlik belgeleri ve işlem geçmişleriyle ilişkilendiren uyumluluk kayıtları tutarlar. Burada tek kullanımlık e-posta gelen kutusu kullanmak:
- Gelişmiş durum tespiti incelemelerini ve manuel soruşturmaları zorlaştırabilir.
- Hesabın uzun vadeli sürekliliğini kanıtlamayı zorlaştırabilir.
- Davanızın şüpheli olarak ele alınma olasılığını artırabilir.
- Platform daha sonra bir açıklama veya doğrulama belgesini dosya olarak e-posta ile gönderirse kurtarma veya destek akışını tamamen bozabilir — çünkü Tmailor adresine gelen ekler kaldırılır ve bir mesaj yalnızca yaklaşık 24 saat görünür.
KYC'yi atlamak, yaptırımlardan saklanmak veya platform kurallarından kaçmak için geçici e-posta kullanmamalısınız. Bu hem riskli hem de birçok bağlamda yasa dışıdır. Bu, "hangi alan adının kayıt formundan geçtiği" gibi gri bir alan değildir: bir borsa hesabı para tutar ve doğrulanmış kimliğinize bağlıdır, dolayısıyla kalıcı bir adrese ait olmalıdır, tartışmasız.
Saklamalı cüzdanlar ve uzun vadeli varlıklar
Saklamalı cüzdanlar ve getiri platformları zamanla önemli miktarda değer biriktirir. Bu hizmetler genellikle şu amaçlarla e-postaya dayanır:
- Para çekme onay bağlantıları ve güvenlik incelemeleri.
- Politika değişiklikleri veya zorunlu geçişlerle ilgili bildirimler.
- Ele geçirilmiş kimlik bilgileriyle ilgili kritik güvenlik uyarıları.
Bu hizmetleri kısa ömürlü geçici e-postayla eşleştirmek, bir banka kasasını otel odası anahtarının arkasına koyup sonra odadan çıkış yapmak gibidir.
Hâlâ e-posta kullanan saklamasız cüzdanlar
Saklamasız cüzdanlar kurtarma ifadesini merkeze alır, ancak birçoğu hâlâ şu amaçlarla e-posta kullanır:
- Hesap portalları ve bulut yedeklemeleri.
- Cihaz bağlama veya çoklu cihaz senkronizasyonu özellikleri.
- Kritik güvenlik güncellemeleri hakkında sağlayıcı iletişimi.
Fonlarınız teknik olarak kurtarma ifadesine bağlı olsa bile, çevresindeki güvenlik bildirimlerini tek kullanımlık bir gelen kutusuyla zayıflatmak bu ödünleşmeye nadiren değer.
Daha Güvenli Bir Kripto Gelen Kutusu Oluşturun
Bilinçli bir e-posta mimarisi, hesaplarınızı kurtarma yeteneğinizden ödün vermeden geçici e-posta adreslerinin avantajlarından yararlanmanızı sağlar.
Platformlarınızı riske göre haritalayın.
Kullandığınız tüm kripto ile ilgili hizmetleri listeleyerek başlayın: borsalar, cüzdanlar, portföy takipçileri, botlar, uyarı araçları ve eğitim platformları. Her biri için üç soru sorun:
- Bu platform fonlarımı hareket ettirebilir veya dondurabilir mi?
- Devlet kimliğine veya vergi bildirimine bağlı mı?
- Erişimi kaybetmek önemli bir finansal veya hukuki sorun yaratır mı?
Bu sorulardan herhangi birine "evet" yanıtı veren hesaplar kalıcı ve iyi korunan bir e-posta adresi kullanmalıdır. Orta riskli araçlar yeniden kullanılabilir geçici gelen kutularına taşınabilir. Yalnızca gerçekten düşük riskli kayıtlar kısa ömürlü geçici gelen kutularını kullanmalı.
Sürekliliğin önemli olduğu yerlerde yeniden kullanılabilir geçici e-posta adresleri kullanın.
Yeniden kullanılabilir geçici gelen kutuları, gizlilik ile süreklilik arasında bir dengeye ihtiyaç duyduğunuzda öne çıkar. Tek seferlik bir posta kutusu yerine, bir token ile yeniden açabileceğiniz bir adres elde edersiniz. Bu da onları şu amaçlar için ideal kılar:
- Kripto analitiği ve araştırma hizmetleri.
- Sınırlı ama gerçek değeri olan erken aşama araçlar.
- İkincil topluluk veya eğitim hesapları.
Burada bir mekanizma ayrıntısını anlamakta fayda var: rastgele bir adres, kasıtlı olarak yayımlanmayan geniş bir alan adı havuzundan seçilirken, özel ad seçeneği yalnızca küçük ve görünür bir kümeyi sunar. Şu konuda daha fazla bilgi okuyabilirsiniz: Geçici posta alan havuzu hakkında daha fazla bilgi okuyabilirsiniz. Bu çeşitlilik, bir alan adresi teslimat aksaklığı yaşadığında faydalıdır — ancak tek kullanımlık e-posta kabul etmemeye karar veren bir platformu geçmek için bir araç değildir. Bir hizmet geçici posta göndermesine açıkça izin vermiyorsa, cevap kalıcı bir adres olur, farklı bir alan adı değil.
OTP güvenilirliği için altyapıya güvenin.
OTP kodları ve giriş bağlantıları teslimat gecikmelerine ve engellemelere karşı son derece hassastır. Burada altyapı önemlidir. Bir geçici e-posta sağlayıcısı güvenilir gelen sunucular ve küresel CDN'ler kullandığında, kodları zamanında alma olasılığınız önemli ölçüde artar. Teknik tarafa daha derinlemesine inmek isterseniz, bakınız:
İyi bir altyapı her OTP sorununu ortadan kaldırmaz, ancak zayıf hizmetleri rahatsız eden rastgele ve hata ayıklaması zor birçok arızayı ortadan kaldırır.
OTP ve Teslimat Sorunlarını Giderme
Borsayı suçlamadan önce temel noktaları düzeltin: adres doğruluğu, yeniden gönderme disiplini, alan adı seçimi ve oturum zamanlaması.
OTP e-postaları gelmediğinde
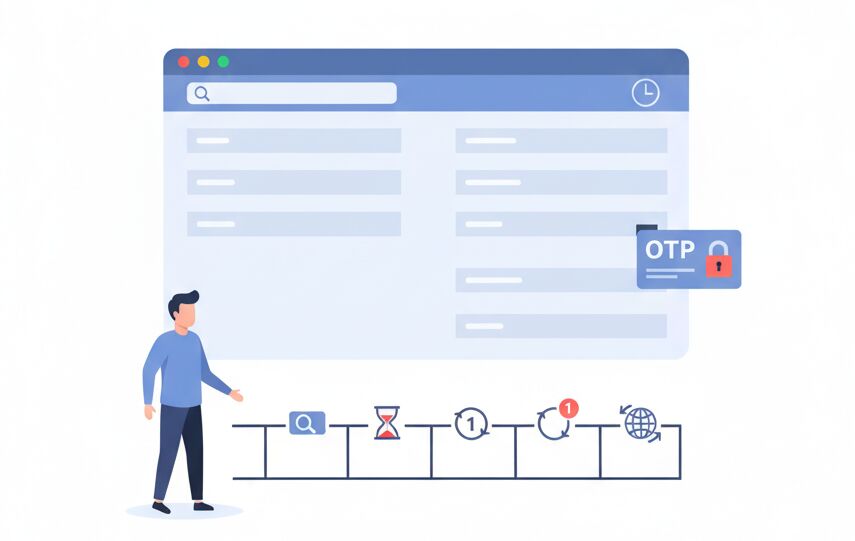
Geçici e-posta kullanıyorsanız ve OTP'nin geldiğini hiç görmüyorsanız, basit bir sırayı takip edin:
- Platforma verdiğiniz tam adresi ve alan adını tekrar kontrol edin.
- "Kod Gönder" veya "Giriş Bağlantısı"na tıklamadan önce gelen kutuyu açın — spam klasörü yok, gördüğünüz liste gelen her şeyi içeriyor.
- Başka bir kod talep etmeden önce en az 60–120 saniye bekleyin.
- Bir iki kez yeniden gönderin, sonra hiçbir şey gelmezse durun.
- Sorun tek bir alan adıyla sınırlı görünüyorsa ve platform tek kullanımlık e-postayı açıkça yasaklamadıysa, yeni bir rastgele adres deneyin. Hizmet geçici e-postayı açıkça reddediyorsa burada durun ve kontrolünüzdeki kalıcı bir e-posta kullanın.
OTP kodlarının gelmesini ya da başarısız olmasını sağlayan etkenlerin daha kapsamlı bir dökümü için şunu okumaya değer: geçici posta ile OTP doğrulamasını okumaya değer.
Tek bir yeniden deneme, yeniden gönderme fırtınasından iyidir — tek alan adı kaynaklı bir aksaklık için
Aynı adrese iki dakikada beş kod talep etmek genellikle hız sınırlarına takılır ve bir kod gönderip beklemekten daha şüpheli görünebilir. Platform tek kullanımlık e-postayı kabul ederken tek bir alan adı gecikmiş gibi görünüyorsa, yeni bir rastgele adres denemek makul bir sorun giderme adımıdır. Ancak sınırı net çizin: bu bir teslimat aksaklığı içindir, geçici e-postayı hiç kabul etmemeye karar vermiş bir hizmetin etrafından dolaşmanın yolu değildir.
O platform için geçici e-posta adreslerinden ne zaman vazgeçmeniz gerektiğini bilin.
Israrın sınırları vardır. Dikkatli bir yeniden gönderme döngüsü yaptıysanız, yeni bir adres denediyseniz ve platform hâlâ OTP'leri geçici gelen kutulara teslim etmiyorsa, bunu cevap olarak kabul edin: tek kullanımlık e-posta istemiyor. Elinizde tutmayı beklediğiniz her hesap için — ve kesinlikle fon tutan her şey için — en kısa sürede kalıcı bir e-postaya geçin. Geçici e-posta bir filtredir, bir levye değil.
Uzun Vadeli Bir Güvenlik Planı Oluşturun
E-posta yığınınız için basit ve yazılı bir plan, kripto ayak izinizi savunmayı ve geri kazanmayı kolaylaştırır.
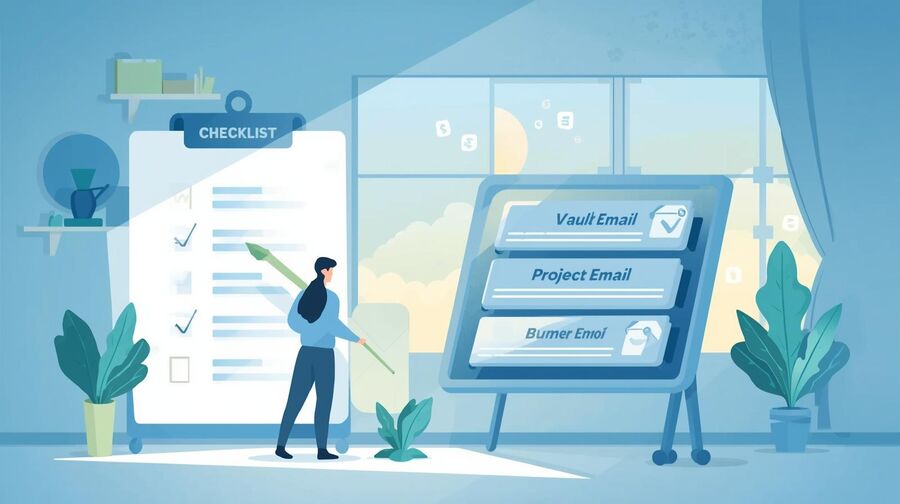
Üç katmanlı bir e-posta yığını tasarlayın.
Pratik uzun vadeli bir kurulum şöyle görünür:
- Katman 1 – Kasa e-postası: KYC'li borsalar, saklama cüzdanları, vergi araçları ve bankacılıkla ilgili her şey için kalıcı bir gelen kutusu.
- Katman 2 – Proje e-postası: analitik, botlar, eğitim ve gelişmekte olan araçlar için bir veya daha fazla yeniden kullanılabilir geçici gelen kutusu.
- Katman 3 – Geçici e-posta: airdroplar, gürültülü promosyonlar ve tek seferlik deneyler için kısa ömürlü geçici gelen kutuları.
Bu yaklaşım, gizlilik öncelikli alışveriş akışlarında kullanılan ayrımı yansıtır; tek kullanımlık adresler kart bilgilerine veya vergi kayıtlarına dokunmadan gürültüyü yönetir.
Tokenları ve kurtarma ipuçlarını güvenli bir şekilde saklayın
Yeniden kullanılabilir geçici gelen kutularına güveniyorsanız, her access token'ı bir anahtar gibi ele alın:
- Tokenları ve ilgili adresleri bir şifre yöneticisine kaydedin.
- Hangi platform hesaplarının hangi adrese bağlı olduğunu not edin.
- Geçici adrese bağlı herhangi bir hizmetin "çekirdek" hale gelip gelmediğini düzenli olarak gözden geçirin.
Bir platform deneysel aşamadan vazgeçilmez aşamaya geçtiğinde, hâlâ tam erişiminiz varken iletişim e-postasını geçici bir adresten kasanızdaki gelen kutusuna taşıyın.
Kurulumunuzu düzenli olarak gözden geçirin.
Kripto yığınları değişir. Yeni araçlar ortaya çıkar, eskileri kapatılır ve düzenlemeler evrilir. Her çeyrekte birkaç dakikanızı ayırıp şunları kontrol edin:
- Tüm yüksek değerli hesapların hâlâ kalıcı bir e-postaya yönlendirilip yönlendirilmediğini.
- Önem taşıyan her yeniden kullanılabilir geçici gelen kutusunu yeniden açıp açamayacağınızı.
- Saldırı yüzeyini azaltmak için hangi tek kullanımlık kimliklerin güvenle kapatılabileceğini.
Bu aynı zamanda, E-Ticaret Gizlilik Playbook'un ana SSS bölümünde Geçici Posta ile ana hatlarıyla açıklanan ve finansal ve kripto kullanım durumlarıyla tam olarak örtüşen genel koruma önlemlerini yeniden gözden geçirmek için iyi bir fırsattır.
Karşılaştırma tablosu
| Senaryo / Özellik | Kısa Ömürlü Geçici Gelen Kutusu | Yeniden Kullanılabilir Geçici Gelen Kutusu (Token Bazlı) | Kalıcı Kişisel / İş E-postası |
|---|---|---|---|
| Gerçek kimliğinizden gizlilik | Tek seferlik kullanımlar için çok yüksek | Yüksek; zaman içinde süreklilik sağlar | Orta; güven ve uyumluluk açısından en güçlüsü |
| Uzun vadeli hesap kurtarma | Çok zayıf; gelen kutusu kaybolabilir | Access token güvenle saklanırsa iyi | Güçlü; yıllar boyu süreklilik için tasarlandı |
| KYC uygulanan borsalar ve fiat köprüleri için uygunluk | Güvensiz ve genellikle engelleniyor | Önerilmez; düzenlemeye tabi platformlar için riskli | Önerilir; uyumluluk beklentileriyle uyumludur |
| Saklamalı veya yüksek değerli cüzdanlar için uygundur | Çok riskli; kaçının | Riskli; yalnızca küçük deneysel fonlar için kabul edilebilir | Önerilir; varsayılan tercih |
| Testnet araçları ve demolar için uygundur | İyi seçim | İyi seçim | Aşırı |
| Tipik en iyi kullanım durumları | Airdroplar, düşük değerli promosyonlar, testnet kalıntıları | Analitik araçlar, araştırma panelleri ve topluluklar | Ana borsalar, ciddi cüzdanlar, vergi ve raporlama |
| Gelen kutusu kaybolursa sonuç | Küçük avantajları ve gürültülü hesapları kaybedersiniz | Bazı araçlara erişimi kaybedersiniz, ancak temel fonları kaybetmezsiniz | Tüm dijital varlığınız tek bir adresi paylaşıyorsa potansiyel olarak ciddi olabilir |
Geçici E-postanın Bir Kripto Kaydı İçin Güvenli Olup Olmadığına Nasıl Karar Verilir
Adım 1: Platformun temel rolünü belirleyin
Hizmetin bir borsa, cüzdan, portföy takipçisi, bot, araştırma aracı mı yoksa salt pazarlama hunisi mi olduğunu yazın. Fonları otomatik olarak hareket ettirebilen veya dondurabilen her şey daha fazla dikkat gerektirir.
Adım 2: Risk seviyesini sınıflandırın
Kendinize sorun: İki yıl sonra erişimi kaybetseniz ne olurdu? Önemli miktarda para kaybedebilir, vergi kayıtlarınızı bozabilir veya uyumluluk sorunlarıyla karşılaşabilirseniz platformu yüksek riskli olarak işaretleyin. Aksi takdirde orta veya düşük riskli olarak değerlendirin.
Adım 3: Eşleşen e-posta türünü seçin
Yüksek riskli platformlar için kalıcı bir e-posta, orta riskli araçlar için yeniden kullanılabilir geçici gelen kutuları ve yalnızca düşük riskli airdroplar, promosyonlar ve sonradan gerçekten ihtiyacınız olmayan denemeler için kısa ömürlü geçici adresler kullanın.
Adım 4: Platformun geçici e-posta konusundaki tutumunu kontrol edin
Koşulları ve hata mesajlarını inceleyin. Platform açıkça tek kullanımlık alan adlarını reddediyorsa veya gelen kutunuz başka yerde çalışırken OTP'ler gelmemeye devam ediyorsa, bunu kalıcı bir adres kullanmanız gerektiğinin işareti olarak görün.
Adım 5: OTP ve kurtarma düzeninizi kurun
Kod istemeden önce gelen kutunuzu açın, ardından bir OTP gönderin ve bekleyin. Gelmezse, düğmeye sürekli basmak yerine kısa bir yeniden gönderme ve ardından bir kez daha deneme rutini uygulayın; platform açıkça geçici e-postayı reddediyorsa durun. Erişim tokenlarını veya yedek kodları parola yöneticinizde saklayın.
Adım 6: Seçiminizi gelecekteki kendiniz için belgeleyin
Güvenli bir nota platform adını, kullanıcı adını ve kullandığınız e-posta türünü kaydedin. Bu küçük günlük, ileride destek ekibiyle iletişim kurmayı kolaylaştırır, tekrarları önler ve büyüyen bir hesabı kalıcı gelen kutunuza ne zaman taşımanız gerektiğini belirlemenizi sağlar.
SSS
Ana borsa hesabını geçici bir e-posta ile açmak güvenli mi?
Genellikle hayır. KYC'den geçmiş ve zamanla gerçek para barındırabilecek her borsa veya fiat köprüsü, tamamen sizin kontrolünüzde olan kalıcı bir gelen kutusu, güçlü iki faktörlü kimlik doğrulama (2FA) ve net bir kurtarma yolu kullanmalıdır.
İşlem hesabımı uzun vadede yeniden kullanılabilir geçici bir gelen kutusunda tutabilir miyim?
Tutabilirsiniz, ama bu akıllıca değildir. Access Token'ı kaybederseniz veya sağlayıcı erişimin işleyiş biçimini değiştirirse, güvenlik kontrollerinden geçmeniz ya da o hesabın sahiplik sürekliliğini kanıtlamanız zorlaşabilir. Ayrıca misafir adresine ait kaybedilen bir Access Token'ı hiç kimsenin kurtaramayacağını da unutmayın.
Geçici e-posta kripto para dünyasında gerçekten ne zaman işe yarar?
Geçici e-posta en çok işin kenarlarında parlar: bültenler, airdroplar, eğitim hunileri ve ciddi fonları asla yönetmeyen deneysel araçlar. Spam'i ve düşük kaliteli projeleri ana kimliğinizden uzak tutar.
Kripto platformları tek kullanımlık e-posta alan adlarını engeller mi?
Bazıları engeller. Kabul durumu platforma göre değişir ve haber verilmeden değişebilir. Belirli bir alan adı başarısız olur ama platform tek kullanımlık e-postayı açıkça yasaklamıyorsa, yeni bir rastgele adresi denemek olağan bir sorun giderme adımıdır. Hizmet geçici e-postayı açıkça reddediyorsa — ki bu KYC'li borsalarda yaygındır — kuralı alan adları değiştirerek aşmaya çalışmak yerine kalıcı bir adres kullanın.
Geçici bir e-posta kullanarak zaten önemli bir hesap oluşturduysam ne olur?
O gelen kutusuna hâlâ erişiminiz varken oturum açın, ardından e-postayı kalıcı bir adresle güncelleyin. Değişikliği onaylayın ve eski posta kutusuna erişiminizi kaybetmeden önce yeni kurtarma kodlarını şifre yöneticinizde saklayın.
Saklamasız cüzdanları geçici bir e-posta ile eşleştirmek uygun mu?
Riski hâlâ büyük ölçüde tohum ifadeniz taşır, ancak e-posta güncellemeleri ve güvenlik uyarılarını yönetebilir. Gerçekten güvendiğiniz cüzdanlar için kalıcı bir gelen kutusu kullanmak ve geçici e-posta adreslerini ekosisteminizdeki ikincil hesaplara ayırmak daha güvenlidir.
tmailor.com, OTP güvenilirliği konusunda temel geçici e-postaya kıyasla nasıl yardımcı olur?
tmailor.com, zamana duyarlı kodların teslimatını ve hızını artırmak için geniş bir alan adı havuzunu Google-MX altyapısı ve CDN teslimatıyla birlikte kullanır. Bu, iyi kullanıcı alışkanlıklarının yerini almaz, ancak önlenebilir birçok aksaklığı ortadan kaldırır.
Gelecekteki KYC veya vergi denetimlerinden kaçınmak için geçici bir e-posta adresi kullanmalı mıyım?
Hayır. E-posta hileleri zincir üstü faaliyetleri, bankacılık kanallarını veya kimlik belgelerini anlamlı biçimde gizlemez. İstikrarsız iletişim bilgileri kullanmak, düzenlemeye tabi bağlamlarda gerçek gizlilik faydaları sağlamadan sorun yaratabilir.
Birçok borsa ve araç kullanıyorsam en basit e-posta kurulumu nedir?
Pratik bir yaklaşım; para içeren işlemler için tek bir kalıcı "kasa" e-postası, araçlar ve topluluklar için bir veya daha fazla yeniden kullanılabilir geçici gelen kutusu ve gürültülü, düşük değerli kayıtlar için kısa ömürlü geçici adresler bulundurmayı içerir.
Hangi hesapların geçici e-posta adresi kullandığını ne sıklıkla gözden geçirmeliyim?
Çoğu insan için her üç ila altı ayda bir kontrol etmek yeterlidir. Beklediğinizden daha önemli hale gelen hesapları arayın ve iletişim e-postalarını tek kullanımlık gelen kutusundan ana e-posta adresinize taşımayı düşünün.
Geçici e-posta ve kripto güvenli bir şekilde bir arada var olabilir; ancak yalnızca tek kullanımlık gelen kutularını yığınınızın düşük riskli kenarlarına ayırdığınızda, ciddi parayı sıkıcı kalıcı adreslerin arkasında tuttuğunuzda ve atmaya niyetli olduğunuz bir gelen kutusuna bağlı olmayan bir kurtarma yolu tasarladığınızda.

Marcus Lee writes Tmailor's step-by-step guides, signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.