Catch-All ve Rastgele Takma Adlar: Anında Geçici E-postanın Arkasındaki Teknoloji
Bir geçici e-posta sitesi açıyorsunuz ve sayfa yüklenmeden önce çalışan bir e-posta adresi beliriyor. Kayıt yok, doğrulama yok, bekleme yok — sadece kullanıma hazır bir gelen kutusu. Bu hız sihir değil; perde arkasında çalışan catch-all posta sunucusu yapılandırması ile rastgele takma ad oluşturmanın özel bir birleşimidir. Bu rehber her iki mekanizmayı da sade bir dille açıklıyor: catch-all MX kayıtlarının bir alan adındaki herhangi bir adres için ön kayıt olmadan nasıl posta kabul ettiğini, çarpışmaları önlemek için rastgele takma adların nasıl oluşturulduğunu ve bu iki parçanın birlikte çalışarak geçici e-postayı nasıl anında hissettirdiğini anlatıyor. Ayrıca bu yaklaşım ile yeniden kullanılabilir token tabanlı gelen kutuları arasındaki ödünleşimleri ve her modelin ne zaman en uygun olduğunu öğreneceksiniz.
Hızlı erişim
Yüzeyde önemsiz görünür: herhangi bir adres yazın, posta gelir. Gerçekte ise bu anlık his bir mühendislik tercihidir: önce kabul et, bağlamı sonra belirle. Bir catch-all alan adı, posta kutusu önceden var olmadan herhangi bir yerel parça için posta kabul eder ve rastgele takma ad üreticisi, sayfa yüklenirken size bu yerel parçalardan birini verir — yani adres, siz okumayı bitirmeden canlı olur. Bu açıklama her iki yarıyı ve onları işler kılan koruma önlemlerini ele alıyor. Daha geniş bir bakış için tek kullanımlık e-postanın nasıl çalıştığına bölümüne bakın.
Özet / Temel Çıkarımlar
- Catch-all, bir alan adının @ öncesindeki herhangi bir yerel parçayı kabul etmesini sağlar ve posta kutularının önceden oluşturulmasını ortadan kaldırır.
- Rastgele takma adlar tek dokunuşla kopyalanır, çakışmaları azaltır ve tahmin edilebilir kalıplardan kaçınır.
- Kontroller önemlidir: hız sınırları, kotalar, sezgisel yöntemler ve kısa TTL'ler hızı kaosa dönüşmeden korur.
- Makbuzlar/iadeler ve sıfırlamalar için yeniden kullanılabilir bir gelen kutusu kullanın; tek seferlik OTP için kısa ömürlü olanı kullanın.
- Gelen ekler çıkarılır, bu yüzden geçici bir adrese gönderilen dosyalar açılamaz veya indirilemez. Mesaj HTML'i temizlenir, uzak görüntüler bir proxy üzerinden yüklenir ve gövde kendiliğinden sona erer.
Sorunsuz Çalışan Catch-All
Önceden oluşturmayı atlayıp mesajları dinamik olarak bir posta kutusu bağlamına eşleyerek tıklamaları azaltın.
Catch-All Nasıl Çalışır
Bir catch-all alan adı herhangi bir yerel parçayı kabul eder (@ işaretinin solundaki kısım ) ve teslimatı kenarda çözer. SMTP zarfı (RCPT TO), önceden var olan bir posta kutusu satırı yerine alan alanı politikasına göre doğrulanır. Kurallara ve kullanıcı durumuna bağlı olarak, sistem mesajı geçici (kısa ömürlü) veya token-korumalı (yeniden kullanılabilir) olabilecek bir posta kutusu bağlamına yönlendirir.
Bu, alışılmış akışı tersine çevirir. "Oluştur → doğrula → al" yerine "al → ata → göster" olur. Bunun bedeli, kabulün başka bir yerde sınırlandırılması gerektiğidir — boyut sınırları, güvenli görüntüleme ve kısa bir ömürle.
Eşleme: Alan Adı → İşleyici → Posta Kutusu Bağlamı
- Alan adı politikası: catch_all = true kabulü açıp kapatır; engel listeleri hassas istisnalar sağlar.
- İşleyici: bir yönlendirici yerel parçaları, başlıkları ve IP itibarlarını inceler, ardından bir bağlam seçer.
- Posta kutusu bağlamı: geçici veya yeniden kullanılabilir; bağlamlar TTL'yi (örneğin 24 saatlik görüntüleme penceresi), kotaları ve token gereksinimlerini tanımlar.
Artıları ve Eksileri
Artıları
- Sıfır adımlı başlangıç; herhangi bir yerel bölüm hemen kullanılabilir.
- OTP ve kayıtlar için daha az engel; daha az yarıda bırakılan form.
- Adlandırılacak, doğrulanacak ya da hatırlanacak bir şey yok — geçici bir posta adresi oluşturup ve doğrudan bir forma yapıştırın.
Eksiler
- Korunmazsa daha fazla istenmeyen posta.
- Görüntüleme için ekstra özen: göndericinin HTML'si varsayılan olarak düşmancadır ve temizlenmesi gerekir.
- Geri dağılma ve kaynak israfını önlemek için güçlü kötüye kullanım kontrolleri gerektirir.
Kabul Politikası (Varsayılan Olarak Güvenli)
- Maksimum boyut: aşırı büyük mesajlar reddedilir, böylece tek bir gönderici hizmeti tüketemez.
- Ekler: gelen ekler çıkarılır. Mesaj metnini görürsünüz, ancak bir Tmailor adresine gönderilen dosya açılamaz veya indirilemez — bu gerçek bir sınırlamadır, bir ayar değil.
- Görüntüleme yapma: mesaj HTML, size ulaşmadan önce temizlenir — scriptler, iframe'ler, satır içi olay işleyicileri ve
JavaScript:bağlantıları kaldırılır — ve uzak görüntüler bir proxy üzerinden yüklenmek üzere yeniden yazılır, böylece gönderici IP adresinizi asla görmez. - Son Sona erme: mesajlar ulaştıktan itibaren yaklaşık 24 saat görünür kalır, ardından silinir.
Akıllı Rastgele Takma Adlar Oluşturun
Rastgele takma adlar, geçici e-postayı anlık hissettiren yarıdır. Adres sizin tarafınızdan uydurulmak yerine sizin için oluşturulduğundan, gelen kutusu var olmadan önce düşünmeniz gereken hiçbir şey yoktur. Tmailor'da rastgele bir adres, zamanla değişen geniş ve gizli bir alan adı havuzundan seçilir; özel ad sekmesi ise daha küçük bir seçilebilir alan adı kümesinde @ işaretinden önceki kısmı seçmenize olanak tanır.
Takma Adlar Nasıl Oluşturulur
Oluştur'a bastığınızda hizmet rastgele bir yerel bölüm oluşturur ve bunu kullanılabilir bir alan adıyla eşleştirir, böylece tamamlanan adres yapıştırmaya hazır olur. İyi bir oluşturucunun amacı basitçe, öngörülemez olan ve posta sunucularının kabul edeceği bir adres üretmektir:
- Bir sonraki adresin bir öncekinden tahmin edilemeyeceği kadar rastgelelik.
- Posta sistemlerinin kabul ettiği sınırlar içinde kalan, başta nokta veya çift ayırıcı gibi tuhaflıklardan kaçınan uzunluk ve karakter kümesi.
- Çoğu kayıt formunun sıradan bir adres olarak kabul ettiği bir biçim.
Kendi kayıt akışınızın otomatik testleri için Tmailor Temp Mail API, koddan aynı türden yalnızca alma yapabilen bir adres oluşturur ve gelen mesajları döndürür.
Çakışma Kontrolleri ve TTL
- Çakışma: Oluşturulan bir adres zaten kullanımdaysa, hizmet siz ona güvenmeden önce başka bir adres verir; böylece iki kişiye aynı gelen kutusu verilmez.
- TTL: mesajlar varıştan itibaren yaklaşık 24 saat görünür kalır; yeniden kullanılabilir bir adres bir access token'a bağlanır ve daha sonra yeniden açılabilir.
Doğru Kullanımı Teşvik Eden UX
- Tam adres görünürken tek dokunuşla kopyalama.
- Sadece farklı bir rastgele adres istediğinizde yeniden oluşturabilirsiniz.
- Kısa ömürlü gelen kutuları için beklentileri belirlemek için TTL rozeti.
- Politika satırı: Bir form bir adresi reddederse başka bir adres işe yarayabilir — ancak hizmetin şartları tek kullanımlık e-postayı yasaklıyorsa, bir kaydı zorla geçirmek için geçici adresleri döndürmek yerine gerçek bir adres kullanın.
- Amaç tek kullanımlık olduğunda 10 dakikalık tarzı gelen kutularına ile çapraz bağlantı verin.
Alt adresleme (kullanıcı+etiket)
Plus-adresleme (kullanıcı+etiket@alanadı) kendi postalarınızı sıralamak için kullanışlıdır, ancak web sitelerinin desteği değişkenlik gösterir. Kontrol ettiğiniz kişisel bir alan adında iyi çalışır; hızlıca atılıp unutulacak kayıtlar için, catch-all bir alan adındaki rastgele takma ad aslında bir sitenin e-posta kurallarını atlatmakla değil, anında adres oluşturmakla ilgilidir. Aşağıdaki SSS ikisini kısaca karşılaştırıyor.
Hızlı Kılavuz: Takma Ad Oluşturma ve Kullanma
Adım 1: Bir takma ad oluşturun
Rastgele bir adres almak için Oluştur'a dokunun ve tek dokunuşla kopyalayın. Sadece farklı bir tane istiyorsanız, yenisini oluşturun.
Adım 2: Doğru bağlamı seçin
Tek seferlik kodlar için kısa ömürlü olanı kullanın; daha sonra fişlere, iadelere veya şifre sıfırlamalarına ihtiyaç duyduğunuzda tekrar kullanılabilir adresleri kullanın. Bir site tek kullanımlık e-postayı açıkça yasaklıyorsa, o hesap için gerçek adresinizi kullanın.
Yavaşlatmadan Kötüye Kullanımı Kontrol Altına Alın
Açık ve kayıt gerektirmeyen bir gelen kutusu bariz bir hedeftir; bu yüzden anında geçici e-posta, ancak sıradan okuyucuları bekletmeden bariz kötüye kullanımı sınırlayabildiği sürece büyük ölçekte ayakta kalabilir. Bunun dürüst hali gizli bir puanlama formülü değil, birkaç basit koruma önlemidir: hız sınırları, kısa saklama süresi ve gelen kutusunun ne yapıp ne yapamayacağına dair kesin sınırlar.
Hız Sınırları ve Kotalar
- Oturum başına kısıtlamalar: ani patlamalara sınır koyar, böylece tek bir istemci veya script teslimatı tekeline alamaz.
- Alan adı kotaları: yükü dağıtır, böylece tek bir gönderici veya kayıt akışı hizmeti dolduramaz.
- Bariz kötüye kullanımda hızlı reddetme olun: bilinen kötü trafik erken reddedilir ki yasal posta gecikmesin.
Sezgisel Yöntemler ve Anomali Sinyalleri
- Trafik sıçramaları: ani dalgalanmalar ve tekrarlanan otomasyon kalıpları en açık uyarı işaretleridir.
- Gönderici kontrolleri: gelen sistemler, bir posta akışına güvenmeden önce gönderici kimlik doğrulamasını (SPF/DMARC) ve geçmiş davranışları değerlendirebilir.
- Havuz neden gizli: Tmailor canlı alan adı listesini yayımlamaz. Yayımlamak, tek kullanımlık e-posta karşıtı satıcılara hazır bir engelleme listesi sunmak olurdu; havuzun arka planda sessizce dönmesinin nedeni tam da budur.
Kısa TTL ve Asgari Depolama
- Kısa görüntüleme süreleri verileri yalın tutar ve kötüye kullanılan bir gelen kutusunun değerini azaltır.
- Eklerin çıkarılması ve HTML'in temizlenmesi risk yüzeyini küçültür: gelen dosyalar okuyucuya ulaşmaz ve etkin içerik görüntülenmeden önce kaldırılır.
- Süresi dolunca silme: mesaj gövdeleri yaklaşık 24 saatlik süre bittikten sonra kaldırılır.
Sık sık yolda kayıt oluyorsanız, Android ve iOS geçici posta uygulaması push bildirimleri ekler, böylece bir kod sayfayı açık tutmanıza gerek kalmadan size ulaşabilir.
Yeniden Kullanılabilir mi, Kısa Ömürlü mü?
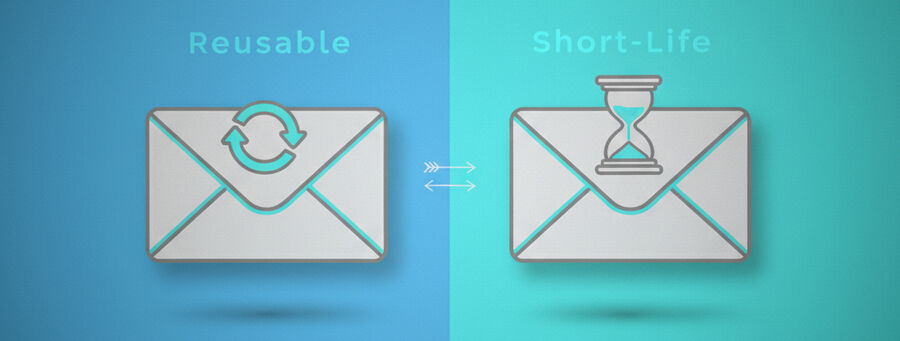
Her iki model de aynı şekilde başlar — anında, yalnızca alım yapabilen bir adres — ve yalnızca sonrasında ne olacağı bakımından farklılaşır. Kısa ömürlü gelen kutusu, kodu okuduğunuz anda unutulmak üzere tasarlanmıştır. Yeniden kullanılabilir olan ise bir access token'a bağlıdır, böylece ona geri dönebilirsiniz. Varsayılan olarak birini seçmek yerine gelen kutusunu göreve göre eşleştirin.
Senaryo Karşılaştırması
| Senaryo | Önerilen | Neden |
|---|---|---|
| Tek seferlik OTP | Kısa ömürlü | Saklamayı en aza indirir; kod kullanıldıktan sonra daha az iz kalır |
| Tekrar dönmeniz gerekebilecek hesap kaydı | Yeniden kullanılabilir | Gelecekteki girişler için token ile süreklilik |
| E-ticaret makbuzları ve iadeler | Yeniden kullanılabilir | Satın alma kanıtını ve kargo güncellemelerini saklar |
| Bülten veya promosyon denemeleri | Kısa ömürlü | Gelen kutusunun süresinin dolmasına izin vererek kolayca çıkılır |
| Şifre sıfırlama | Yeniden kullanılabilir | Hesapları kurtarmak için aynı adrese ihtiyacınız olur |
Token Koruması (Yeniden Kullanılabilir)
Yeniden kullanılabilir adresler bir Access Token'a bağlanır. Bu, gelen kutusunu şifreli tam bir hesaba dönüştürmeden aynı adresi daha sonra yeniden açmanızı sağlar. Bunu bir kilit değil, kurtarma anahtarı olarak görün: başkalarını dışarıda tutan değil, sizin geri girmenizi sağlayan şeydir; bu yüzden gizli tutun. Kaybederseniz, bir misafir adresi ne sizin ne de destek ekibinin geri getirebileceği şekilde kurtarılamaz. Adres ücretsiz Tmailor hesabınıza tarayıcınıza kaydedildiyse, Oluşturulan E-postalar'dan açabilir ve orada yeni bir token oluşturabilirsiniz.
Bu fikre yeni misiniz? Geçici posta genel bakış sayfası, adresler ve mesaj ömürleri hakkında kısa bir giriş sunar.
SSS
Catch-all bir alan adı spam'i artırır mı?
Kabul yüzeyini genişletir, ancak hız sınırları ve gönderici itibarı kontrolleri bunu yönetilebilir tutar.
Rastgele takma adlar çakışabilir mi?
Yeterli uzunluk ve entropi sağlandığında pratikte çakışma oranları ihmal edilebilir düzeydedir; üreticiler çakışma durumunda yeni bir ad üretir.
Artı adreslemeyi ne zaman kullanmalıyım?
Web siteleri bunu güvenilir şekilde desteklediğinde kullanın. Aksi halde rastgele takma adlar doğrulamadan daha tutarlı şekilde geçer.
Yeniden kullanılabilir bir gelen kutusu, kısa ömürlü olandan daha mı güvenlidir?
Hiçbiri evrensel olarak "daha güvenli" değildir. Yeniden kullanılabilir olan süreklilik sağlar; kısa ömürlü olan ise saklama süresini en aza indirir.
Ekleri tamamen engelleyebilir miyim?
Tmailor'da engellenecek bir şey yok: gelen ekler sizin için zaten kaldırılmıştır. Mesaj metnini okuyabilirsiniz, ancak Tmailor adresine gönderilen bir dosya geçici gelen kutusundan açılamaz veya indirilemez.
Mesajlar ne kadar süre saklanır?
Görüntüleme süreleri kısadır—geçici bağlamlar için yaklaşık bir gün—ve ardından mesaj gövdeleri silinir.
Görsel takibi engellenecek mi?
Mesajdaki uzak görseller bir proxy üzerinden yüklenecek şekilde yeniden yazılır, böylece gönderici IP adresinizi görmez ve HTML temizlenirken etkin içerik kaldırılır. Bu, göndericinin güvenebileceği takip piksellerini azaltır.
Mesajları kişisel e-posta adresime yönlendirebilir miyim?
Mesajları geçici gelen kutusunun kendisinde okumayı planlayın — Tmailor yalnızca alım yapar ve posta göndermez, dolayısıyla gerçek adresinize yönlendirme özelliği yoktur. Aynı gelen kutusuna daha sonra ihtiyaç duyarsanız, access token'ını kaydedip onunla yeniden açın.
Bir OTP gelmezse ne olur?
Adresi tam olarak kopyaladığınızı kontrol edin, biraz bekleyin ve bir kez daha gönderin. Belirli bir alan adı engellenmiş görünüyorsa, yeni rastgele bir adres geçebilir. Site tek kullanımlık e-postayı açıkça yasaklıyorsa bu bir politikadır, bir arıza değil — o hesap için geçici adresleri değiştirmek yerine gerçek adresinizi kullanın.
Mobil uygulama var mı?
Evet. Resmi uygulamalar ve push bildirimleri için Android ve iOS geçici posta uygulamasına bölümüne bakın.
Sonuç
Kurulum sürtünmesini ortadan kaldıran şey, genel kabul ve akıllı takma ad oluşturmadır; açık bir gelen kutusunu kullanılabilir kılan şey ise koruma önlemleridir — hız sınırları, kısa saklama süresi, kaldırılan ekler. Yalnızca tek seferlik bir koda ihtiyaç duyduğunuzda kısa ömürlü bir adres, daha sonra fiş, iade veya şifre sıfırlama gerekebileceğinde ise yeniden kullanılabilir bir adres seçin. Bir hizmet tek kullanımlık e-postaya açıkça izin vermiyorsa doğru hamle başka bir takma ad değil, gerçek bir adrestir.
Tüm süreç hakkında — MX yönlendirme, gelen kutusu yaşam döngüleri ve token tabanlı yeniden kullanım — bilgi almak için tek kullanımlık e-postanın nasıl çalıştığını bölümünü okuyun.

Marcus Lee writes Tmailor's step-by-step guides, signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.









