 Tmailor
Bisakah Saya Menggunakan Email Sementara untuk Kode Verifikasi OTP dengan Aman? Apa yang Berhasil dan Apa yang Gagal
Ya, email sementara dapat menerima banyak kode OTP email. Kode gagal diterima jika situs menolak alamat sekali pakai, pengirim menunda pengiriman, atau kotak masuk sudah tidak tersedia lebih dulu. Lihat bagaimana kode email dibandingkan dengan SMS dan aplikasi autentikator, serta apa yang harus dilakukan jika kode tidak pernah tiba.
Akses cepat
Poin Penting
Ya. Kotak masuk sementara dapat menerima OTP atau kode verifikasi ketika layanan mengirimkannya melalui email, menerima alamat email sekali pakai, dan mengirimkannya sebelum pesan atau kotak masuk menjadi tidak tersedia. Email sementara tidak dapat menerima kode SMS atau kode aplikasi autentikator. Jika sebuah situs menolak email sekali pakai, gunakan alamat jangka panjang yang Anda kendalikan daripada mencoba mengakali pembatasan tersebut.
- Hanya lewat email. Email sementara menerima kode yang dikirim melalui email. Layanan ini tidak memiliki nomor telepon, sehingga tidak dapat menerima pesan teks, panggilan suara, atau kode yang dihasilkan di dalam aplikasi autentikator.
- Tiga syarat. Layanan harus mengirim kode melalui email, menerima alamat tersebut, dan mengirimkannya selama Anda masih bisa membuka kotak masuk.
- Penolakan bersifat final. Ketika sebuah situs menolak email sekali pakai atau akun perlu dipulihkan nanti, daftarlah dengan email jangka panjang yang Anda kendalikan.
- Login yang lebih kuat untuk akun yang penting. Kode yang dikirim melalui email dan SMS adalah bentuk perlindungan login yang lemah; aplikasi autentikator lebih kuat, dan passkey tahan terhadap phishing.
Apakah Email Sementara Bisa Menerima Kode OTP?
Ya. Email sementara dapat menerima kode verifikasi saat layanan mengirimkan kode melalui email. Kotak masuk sekali pakai menerima email melalui jalur SMTP standar yang sama seperti kotak surat permanen: layanan menyusun pesan, server emailnya meneruskannya, dan server email sementara menerimanya. Jika Anda baru mengenal kotak masuk sekali pakai, panduan kami tentang cara kerja email sementara membahas dasar-dasarnya.
Apakah kode sampai kepada Anda lebih bergantung pada pengirimnya daripada pada email sementara itu sendiri. Layanan tersebut yang memutuskan apakah menerima alamat email sekali pakai, seberapa cepat kode dikirim, dan berapa lama kode tetap berlaku. Sisa halaman ini membahas kapan pengiriman berhasil, mengapa kode gagal, bagaimana kode email dibandingkan dengan metode verifikasi lain, dan apa yang harus dilakukan jika kode tidak tiba.
Email OTP vs SMS OTP, Aplikasi Authenticator, dan Passkey
OTP email adalah kode sekali pakai yang dikirim ke kotak masuk. SMS OTP dikirim ke nomor telepon. Aplikasi autentikator (TOTP) menghasilkan kode di perangkat Anda sendiri, dan passkey menggantikan kode yang diketik dengan login kriptografis. Email sementara hanya bisa membantu untuk yang pertama. Untuk akun yang Anda pedulikan, passkey atau aplikasi autentikator melindungi Anda lebih baik daripada kode apa pun yang harus dikirimkan kepada Anda.
Dua hal berbeda berbagi kata "kode." Kode yang dikirim lewat email sering kali hanya mengonfirmasi bahwa Anda mengendalikan sebuah alamat email saat pendaftaran. Sebaliknya, kode login adalah bagian dari proses masuk. Pedoman identitas digital NIST (SP 800-63B-4) menyatakan email tidak boleh digunakan untuk autentikasi out-of-band, sedangkan kode yang hanya mengonfirmasi alamat email, atau kode pemulihan, berada di luar aturan tersebut. Banyak layanan mengikuti pembagian serupa: mereka mengirim kode melalui email untuk mengonfirmasi alamat baru, lalu menawarkan telepon, aplikasi, atau passkey untuk masuk.
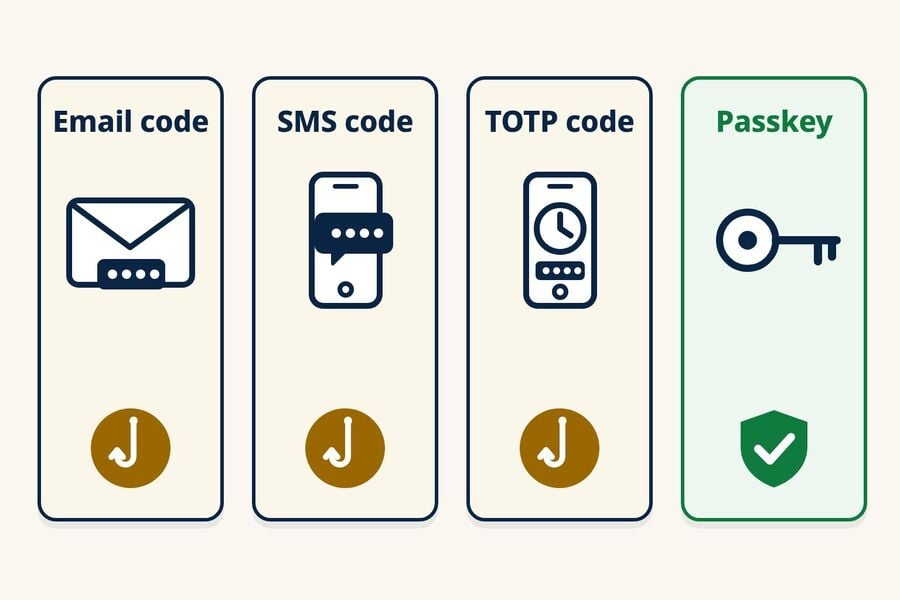
| Metode | Dari mana kode berasal | Kelemahan utama | Tahan phishing? | Apakah email sementara bisa membantu? |
|---|---|---|---|---|
| Email OTP | Dikirim ke kotak masuk | Siapa pun yang bisa membuka kotak masuk itu bisa membaca kodenya; bisa di-phishing | Tidak | Ya, untuk pendaftaran berisiko rendah yang menerima email sekali pakai |
| SMS OTP | Dikirim ke nomor telepon | Pertukaran SIM, penyadapan SS7, nomor daur ulang; bisa di-phishing | Tidak | Tidak. Tmailor tidak memiliki nomor telepon |
| Kode authenticator (TOTP) | Dihasilkan di perangkat Anda | Kode enam digit masih bisa di-phishing; rahasia bersama harus tetap terlindungi | Tidak | Tidak. Kode ini berada di aplikasi pada perangkat Anda |
| Passkey | Kredensial FIDO di perangkat Anda atau di pengelola kata sandi Anda | Metode fallback atau pemulihan yang lebih lemah pada akun | Ya | Tidak. Kredensial ini terikat pada perangkat atau pengelola kata sandi Anda |
Kode email, SMS, dan TOTP semuanya bisa di-phishing, tetapi risikonya tidak identik. SMS menambah paparan terhadap pertukaran SIM, SS7, dan nomor daur ulang; kode email hanya seaman kotak suratnya; dan TOTP bergantung pada perlindungan rahasia bersama. Panduan publik mendukung perbedaan ini. Lembar fakta CISA "Implementing Phishing-Resistant MFA" menempatkan kode berbasis aplikasi di atas kode SMS atau suara, yang disebutnya sebagai opsi terakhir, sambil mencatat bahwa keduanya tetap terbuka terhadap phishing. CISA menyatakan kode berbasis aplikasi tidak terpapar pertukaran SIM atau serangan SS7, dan menggambarkan FIDO/WebAuthn sebagai satu-satunya autentikasi yang tahan phishing dan tersedia secara luas, bersama dengan MFA berbasis PKI. Panduan MDN tentang kata sandi sekali pakai mencapai kesimpulan serupa: semua bentuk OTP rentan terhadap phishing, SMS jauh lebih lemah daripada email dalam hal penyadapan, dan passkey adalah pilihan yang lebih baik untuk masuk secara umum.
Passkey adalah kredensial masuk berdasarkan standar FIDO, dan FIDO Alliance menggambarkan passkey sebagai tahan phishing. Perlindungan ini mencakup proses masuk dengan passkey itu sendiri. Jika sebuah akun masih mengizinkan fallback yang lebih lemah, seperti reset melalui SMS, fallback tersebut bisa tetap menjadi titik lemah.
Mengapa Situs Meminta Nomor Telepon daripada Email?
Beberapa situs menggunakan verifikasi telepon sebagai sinyal tambahan anti-penyalahgunaan atau sebagai saluran pemulihan. Ini tidak menghilangkan penipuan, dan pemulihan berbasis telepon membawa risikonya sendiri: pertukaran SIM, pemindahan nomor, dan nomor daur ulang. NIST memperlakukan kode yang dikirim melalui jaringan telepon sebagai metode "terbatas" dan meminta layanan untuk mewaspadai tanda-tanda seperti perubahan SIM atau pemindahan nomor sebelum mengandalkannya. Jika tujuan Anda adalah kotak surat yang sama sekali tidak memerlukan telepon, panduan kami untuk membuat email tanpa nomor telepon mencakup penyedia mana yang meminta nomor telepon dan mana yang tidak.
Apakah Tmailor Memberikan Nomor Telepon Sementara?
Tidak. Tmailor adalah layanan email yang hanya bisa menerima. Layanan ini tidak menyediakan nomor telepon dan tidak dapat menerima kode SMS atau suara. Jika layanan resmi mewajibkan SMS, gunakan nomor yang Anda kendalikan dan diizinkan untuk digunakan, atau pilih untuk tidak melanjutkan. Tmailor tidak dapat menyelesaikan langkah itu untuk Anda.
Hindari situs web penerima SMS publik untuk kode atau akun apa pun yang penting. Situs-situs tersebut memang sengaja menampilkan pesan masuk di halaman terbuka, sehingga siapa pun bisa membaca kode yang ditujukan untuk Anda. Para peneliti yang memantau 29 gateway SMS publik selama setahun (Moreno dan rekan-rekannya, "Your Code is 0000," 2023) mengumpulkan lebih dari 70 juta pesan yang dikirim ke 17.141 nomor. Nomor yang digunakan kembali membawa risiko kedua. Sebuah studi Princeton tentang daur ulang nomor di dua operator AS (Kevin Lee dan Arvind Narayanan, eCrime 2021) menemukan bahwa 215 dari 259 nomor tersedia yang dijadikan sampel telah didaur ulang dan rentan terhadap setidaknya satu serangan. Studi tersebut juga menemukan 171 dari 259 nomor yang terpapar pengambilalihan akun melalui pemulihan kata sandi di enam situs web populer, dan 19 dari 200 nomor daur ulang masih menerima pesan sensitif keamanan, seperti kode sandi, dalam waktu satu minggu.
Di Mana Email Sementara Cocok Digunakan
Email sementara cocok untuk kode email pada pendaftaran berisiko rendah: forum, buletin, unduhan sekali pakai, atau uji coba produk yang mungkin tidak akan Anda pertahankan. Untuk akun yang ingin Anda pertahankan, gunakan email jangka panjang dan aktifkan aplikasi authenticator atau passkey setelah akun dibuat. Apa pun saluran yang digunakan kode, jangan memberikannya kepada orang yang menghubungi Anda dan memintanya. Masukkan kode hanya di layanan atau aplikasi tempat Anda memulai verifikasi.
Kapan Pengiriman OTP Biasanya Berhasil
Pengiriman ke email sementara berhasil jika tiga hal selaras: layanan mengirim kode melalui email, layanan menerima alamat sekali pakai, dan server penerima aktif serta menerima pesan dengan cepat. Kebijakan sangat bervariasi di setiap situs, jadi satu-satunya sinyal yang dapat diandalkan adalah apa yang dilakukan situs terhadap alamat Anda.
Apa yang Bisa dan Tidak Bisa Dilakukan Kumpulan Domain Besar
Tmailor menawarkan alamat di lebih dari 500 domain, yang memberi Anda pilihan alamat sementara. Hal itu tidak menjamin pengiriman atau mengubah kebijakan email sekali pakai suatu situs. Jika sebuah situs menolak alamat tersebut, hormati keputusan itu dan gunakan email jangka panjang yang Anda kendalikan daripada mencoba alamat sekali pakai lainnya.
Faktor Kecepatan
Kode OTP sensitif terhadap waktu, jadi sisi penerima juga penting. Tmailor menerima email masuk melalui server Google MX, sehingga pengirim menyerahkan pesan ke jalur email yang banyak digunakan dan percobaan ulang normal berjalan sesuai rancangan. Itu menjelaskan mekanismenya, bukan jaminan kecepatan; latar belakangnya ada di mengapa Tmailor menggunakan server Google untuk email masuk. Tidak ada kotak masuk yang dapat menerima pesan yang belum dikirim oleh pengirim.
Mengapa Kode OTP Gagal
Ketika OTP tidak sampai ke kotak masuk sekali pakai, penyebabnya biasanya termasuk dalam salah satu dari tiga kelompok. Masing-masing memerlukan respons yang berbeda, jadi ada baiknya Anda mengetahui mana yang sedang Anda hadapi sebelum mencoba lagi. Jika email sementara Anda sama sekali tidak menerima email, periksa dulu apakah semua pesan hilang atau hanya kode dari satu situs. Satu kode yang hilang biasanya mengarah ke pengirim, kebijakan alamatnya, atau saluran pengirimannya; tidak ada pesan yang masuk dari beberapa pengirim berbeda justru mengarah ke kotak masuk atau layanan penerimanya.
Situs Menolak Alamat Sekali Pakai
Beberapa layanan memeriksa pendaftaran terhadap daftar domain sekali pakai internal atau pihak ketiga. Mereka mungkin menolak alamat saat pendaftaran dengan pesan kesalahan, atau menerima formulirnya tetapi tidak pernah mengirimkan kode. Apa pun itu, anggap sebagai keputusan situs dan gunakan email jangka panjang yang Anda kendalikan untuk akun tersebut. Panduan kami tentang mengapa situs web menolak domain sekali pakai menjelaskan cara penyaringan ini bekerja.
Kode Tertunda atau Tidak Pernah Dikirim
Pengirim mengantrekan dan membatasi pesan, dan sebagian menjalankan pemeriksaan anti-penyalahgunaan sebelum mengirim. Server penerima juga dapat menunda percobaan pertama, teknik pengendalian spam yang disebut greylisting, sehingga kode baru tiba setelah server email pengirim mencoba ulang. Menekan "resend" berulang kali dapat memicu cooldown, dan kode baru sering membatalkan kode sebelumnya. Penundaan singkat tidak berbahaya di kotak masuk yang tetap terbuka, tetapi bisa melebihi hitungan mundur 10 menit.
Kode Dikirim ke Tempat Lain
Kode tersebut mungkin dikirim ke alamat yang berbeda dari yang Anda pantau, ke email yang sudah terdaftar untuk akun yang sudah ada, atau ke saluran lain sama sekali, seperti SMS atau prompt aplikasi. Kode juga bisa tiba setelah kotak masuk berwaktu sudah beralih ke alamat baru. Untuk panduan penyebab demi penyebab beserta catatan platform, lihat panduan 12 alasan email OTP tidak tiba.
Keandalan OTP berdasarkan Jenis Kotak Masuk
Pengungkapan: Tmailor menerbitkan blog ini, dan Tmailor adalah contoh kotak masuk yang dapat digunakan kembali dalam perbandingan di bawah ini. Batasannya juga berlaku: hanya bisa menerima, pesan tetap terlihat sekitar 24 jam setelah tiba, Access Token yang hilang untuk alamat tamu tidak dapat dipulihkan, dan beberapa situs menolak domain sekali pakai secara langsung.
Tidak semua email sementara berperilaku sama untuk verifikasi. Faktor penentunya adalah berapa lama Anda bisa terus membaca kotak masuk dan apakah Anda bisa kembali ke alamat yang sama nanti. Jika Anda menginginkan kotak masuk berwaktu yang cepat, surat 10 menit dari Tmailor dimulai dengan hitungan mundur 10 menit yang dapat diperpanjang hingga tersisa 60 menit. Untuk pilihan berperingkat sesuai kebutuhan, lihat rincian email sementara terbaik untuk OTP.
| Model kotak masuk | Berapa lama Anda bisa membacanya | Bisakah Anda kembali nanti? | Kesesuaian OTP | Paling cocok untuk |
|---|---|---|---|---|
| Kotak masuk berwaktu (surat 10 menit) | Hitungan mundur, biasanya 10 menit; milik Tmailor dapat diperpanjang hingga tersisa 60 menit | Biasanya tidak; di Tmailor, alamat terbaru tetap tersimpan di Riwayat pada perangkat yang sama selama masih tersedia | Cukup baik untuk kode instan; berisiko jika pengiriman tertunda | Sekali baca yang tidak akan Anda kunjungi lagi |
| Kotak masuk yang dapat digunakan kembali (Tmailor) | Setiap pesan tetap terlihat sekitar 24 jam setelah tiba | Ya, di perangkat mana pun, dengan Access Token yang tersimpan | Bagus jika situs menerima alamat tersebut; mencakup keterlambatan dan kode yang datang belakangan | Pendaftaran yang mungkin Anda perlukan lagi, alur bertahap |
| Kotak masuk bersama publik | Berbeda-beda tergantung penyedia | Siapa pun yang tahu alamatnya bisa membukanya | Sering ditolak, dan kodenya terlihat oleh orang lain | Hanya untuk tes sekali pakai dengan risiko rendah |
Berapa Lama Kode OTP Tetap Berlaku
Layanan pengirim yang menentukan masa berlaku, bukan penyedia email Anda. Kode login dan pendaftaran sering hanya berlaku beberapa menit, sedangkan tautan verifikasi email dan kode pemulihan bisa bertahan lebih lama; layar atau email biasanya mencantumkan berapa lama masa berlakunya. NIST mewajibkan autentikasi out-of-band yang sesuai diselesaikan dalam 10 menit, tetapi aturan itu berlaku untuk langkah masuk yang memenuhi standarnya, bukan untuk setiap kode yang dikirim lewat email. Anggap hitung mundur di layar sebagai batas sebenarnya.
Masa berlaku kode dan masa tampil pesan adalah dua hitungan yang berbeda. Di Tmailor, pesan tetap terlihat selama sekitar 24 jam setelah tiba, sementara kode di dalamnya bisa kedaluwarsa dalam hitungan menit. Panduan kami tentang berapa lama email sementara bertahan memisahkan memisahkan retensi pesan dari penggunaan ulang alamat.
Daftar Periksa Perbaikan Saat OTP Tidak Tiba
Jalankan pemeriksaan ini secara berurutan sebelum menganggap email sementara sebagai penyebabnya:
- Tunggu sampai timer habis, lalu kirim ulang sekali. Gunakan hanya kode terbaru yang tiba.
- Pastikan alamat dan salurannya. Pastikan alamat di layar konfirmasi sama dengan kotak masuk yang Anda pantau, dan periksa apakah layanan mengirim kode lewat SMS, prompt aplikasi, atau ke email lama yang terdaftar.
- Biarkan kotak masuk tetap terbuka. Kotak masuk Tmailor berupa satu daftar tanpa folder spam, jadi tidak ada tempat lain untuk mencari. Jika waktunya tidak pasti, mulailah dengan alamat email sementara yang dapat digunakan kembali dan simpan Access Token-nya.
- Hormati penolakan. Jika situs menolak alamat tersebut atau tidak pernah mengirim kode ke sana, gunakan email jangka panjang yang Anda kendalikan untuk akun itu. Mencoba alamat demi alamat bertentangan dengan kebijakan situs dan membahayakan akun.
Pusat diagnostik yang ditautkan di atas pada bagian "The Code Went Somewhere Else" membahas setiap penyebab secara mendalam, termasuk Steam, Epic Games, Discord, Binance, Instagram, dan X.
Kotak Masuk Berbatas Waktu vs Dapat Digunakan Ulang: Mana yang Dipakai untuk OTP
Gunakan kotak masuk berbatas waktu hanya jika Anda membutuhkan satu kode segera dan tidak akan menyimpan akun tersebut. Gunakan alamat yang dapat digunakan ulang ketika layanan mungkin mengirim verifikasi lanjutan, peringatan keamanan, atau pesan reset kata sandi. Simpan Access Token dengan aman: siapa pun yang memilikinya dapat membuka kotak masuk, dan dukungan tidak dapat memulihkan Access Token yang hilang untuk alamat tamu. Jika Anda membuat akun Tmailor gratis, alamat yang Anda buat saat masuk akan disimpan ke akun tersebut, dan Anda dapat membukanya dari Created Emails tanpa token.
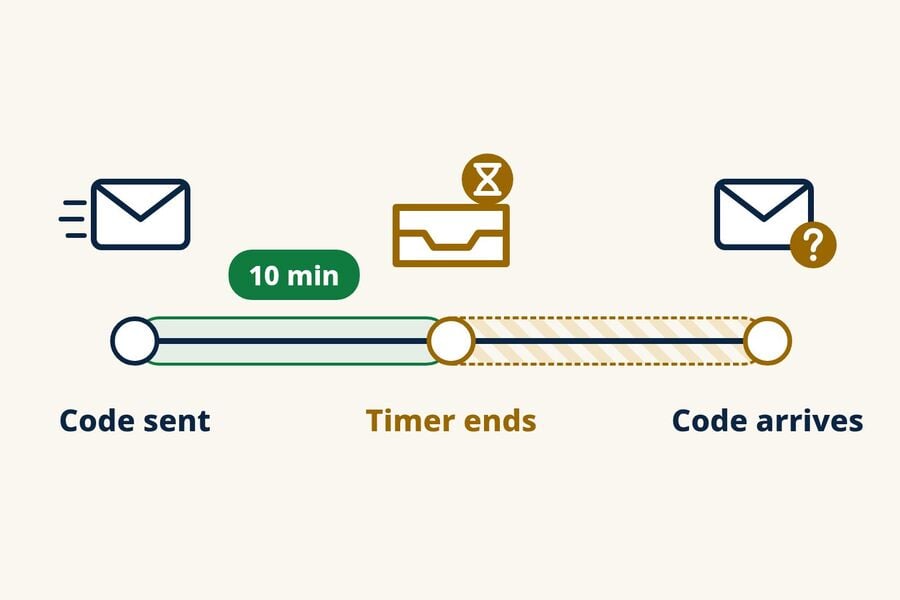
Di Tmailor, saat hitung mundur berakhir, halaman beralih ke alamat baru; alamat sebelumnya tidak langsung hilang. Alamat sebelumnya tersimpan di History pada perangkat yang sama dan dapat dibuka kembali selama masih tersedia, dan Access Token-nya memungkinkan Anda membukanya kembali di perangkat lain. Pesan yang tiba tetap terlihat selama sekitar 24 jam.
Untuk perbandingan langsung soal waktu, lihat email sementara versus surat 10 menit untuk OTP. Pertimbangan keamanan dan privasi antara kedua model dibahas dalam kotak masuk yang dapat digunakan kembali dan yang berumur pendek.
Verifikasi Multi-Langkah
Beberapa platform mengirim email konfirmasi, lalu OTP terpisah, lalu pesan penyiapan. Dengan hitungan mundur yang singkat, Anda mungkin menerima yang pertama tetapi melewatkan OTP yang tiba beberapa menit kemudian. Alamat yang dapat digunakan kembali akan terus menerima pesan baru selama Anda masih bisa membukanya kembali.
Verifikasi Ulang dan Peringatan Keamanan
Platform sosial dan SaaS sering melakukan verifikasi ulang saat Anda masuk dari perangkat baru. Jika alamat pendaftaran awal Anda tidak lagi tersedia, Anda tidak dapat menyelesaikan pemeriksaan dan mungkin kehilangan akses. Alamat yang dapat dipulihkan menjaga jalur tersebut tetap tersedia.
Jaring Pengaman Reset Kata Sandi
Email reset kata sandi dikirim ke alamat yang Anda gunakan saat mendaftar. Alamat berbatas waktu mungkin sudah tidak tersedia. Alamat yang dapat digunakan kembali dan Anda buka lagi dengan Access Token-nya masih dapat menerima email reset baru, yang kemudian tetap terlihat selama sekitar 24 jam.
Aturan Sederhana
Jika Anda menjawab "mungkin" atau "ya" untuk salah satu pertanyaan, gunakan alamat yang dapat digunakan kembali: (1) Apakah saya akan membutuhkan alamat ini lagi setelah beberapa menit ke depan? (2) Apakah saya ingin mempertahankan akun ini? Untuk unduhan sekali pakai, pratinjau newsletter, dan uji produk singkat, kotak masuk berbatas waktu sudah cukup.
OTP di Platform Tertentu
Secara teknis, pengiriman email bekerja sama di semua tempat, tetapi situs berbeda dalam hal apakah mereka menerima alamat sekali pakai dan saluran mana yang mereka gunakan untuk kode. Panduan kami tentang pendaftaran jejaring sosial membahas alur tersebut, dan jika sebuah platform menolak alamatnya, gunakan email jangka panjang untuk akun itu. Alat AI menambahkan kode login mereka sendiri; panduan pendaftaran dan kode login ChatGPT membahas kasus tersebut. Untuk memeriksa terlebih dahulu di mana alamat sekali pakai kemungkinan akan ditolak, lihat situs mana yang menerima email sementara.
Untuk Apa Temp Mail OTP Tidak Boleh Digunakan
Email sementara dirancang untuk pendaftaran yang mengutamakan privasi dan akun berisiko rendah, bukan untuk apa pun yang perlu Anda pulihkan. Jangan gunakan untuk perbankan, pembayaran, layanan pemerintah, kesehatan, atau akun utama apa pun yang terkait dengan identitas Anda. Bahkan jika kode tiba, kehilangan akses ke kotak surat dapat menghalangi peringatan, pemulihan, dan verifikasi selanjutnya, dan layanan tersebut mungkin menolak alamat sekali pakai sesuai kebijakan mereka sendiri. Untuk gambaran lebih luas tentang posisi kotak masuk sekali pakai, lihat apakah email sementara aman. Ini adalah batasan yang harus dihormati, bukan hambatan yang harus diakali.
Pengujian OTP untuk Tim QA dan Pengembangan
Tim yang menguji alur pendaftaran mereka sendiri dengan kotak masuk sekali pakai menghadapi masalah OTP dalam skala besar: badai pengiriman ulang, kepemilikan kegagalan yang tidak jelas, dan kode yang tiba setelah langkah pengujian sudah berlalu. Solusinya bersifat prosedural: uji dengan lebih dari satu alamat, batasi upaya pengiriman ulang, dan lacak waktu hingga OTP pertama sebagai metrik agar regresi terdeteksi. Daftar periksa risiko OTP siap pakai untuk tim yang sudah tersedia memaparkan protokol lengkapnya. Untuk proses otomatis, Tmailor Temp Mail API membuat alamat khusus penerimaan, mencantumkan pesan baru, dan mengambil kode sekali pakai yang ditemukannya (sebisa mungkin), dengan SDK untuk Python, Node.js, dan PHP serta server MCP untuk agen AI.
Pertanyaan yang Sering Diajukan
Apakah email sementara bisa menerima kode SMS atau memberikan nomor telepon?
Tidak. Email sementara hanya menerima email, dan Tmailor tidak menyediakan nomor telepon. Jika sebuah layanan memerlukan SMS, gunakan nomor yang Anda kendalikan dan diizinkan untuk digunakan, atau pilih untuk tidak melanjutkan. Hindari situs penerima SMS publik, karena siapa pun dapat membaca kode yang ditampilkan.
Mengapa OTP saya tiba di email biasa tetapi tidak di email sementara?
Situs mungkin menolak atau diam-diam melewati alamat sekali pakai, tetapi ada kemungkinan penyebab lain: salah ketik pada alamat, kode dikirim ke email yang sudah terdaftar, atau pengiriman yang lebih lambat ke kotak masuk tersebut. Periksa alamat dan salurannya terlebih dahulu. Jika situs tidak mengirim ke alamat sekali pakai, gunakan email biasa Anda untuk akun tersebut.
Apakah aman menggunakan email sementara untuk OTP?
Aman untuk pendaftaran berisiko rendah yang tidak memerlukan pemulihan jangka panjang, seperti forum, newsletter, unduhan sekali pakai, dan uji produk singkat. Ini tidak tepat untuk perbankan, pemerintah, kesehatan, atau akun apa pun yang terkait dengan identitas Anda, karena Anda memerlukan kotak surat yang akan Anda kendalikan selama bertahun-tahun untuk memulihkan akun-akun tersebut.
Bisakah saya menggunakan OTP email sementara untuk layanan perbankan atau keuangan?
Tidak. Jangan gunakan email sementara untuk rekening perbankan atau keuangan. Bahkan jika kode tiba, kehilangan akses ke kotak surat dapat menghalangi peringatan, pemulihan, atau verifikasi selanjutnya, dan layanan tersebut mungkin menolak alamat sekali pakai sesuai kebijakannya.
Berapa lama kode OTP biasanya tetap berlaku?
Itu tergantung pada layanan dan tindakannya. Anggap kode login dan pendaftaran hanya berlaku beberapa menit kecuali layar menampilkan penghitung waktu; tautan verifikasi email dan kode pemulihan mungkin bertahan lebih lama. Layanan pengirim yang menentukan masa berlaku, bukan penyedia email Anda.
Apa yang harus saya lakukan jika OTP tiba setelah kotak masuk 10 menit saya habis?
Di Tmailor, saat hitung mundur berakhir halaman beralih ke alamat baru, tetapi alamat sebelumnya tetap ada di Riwayat pada perangkat yang sama selama masih tersedia. Anda juga dapat menambah waktu sebelum hitung mundur berakhir, hingga tersisa 60 menit. Jika Anda mungkin membutuhkan alamat tersebut nanti atau di perangkat lain, simpan Access Token-nya atau simpan alamat tersebut di akun Tmailor gratis; Access Token yang hilang untuk alamat tamu tidak dapat dipulihkan.
Apakah mengklik "resend code" membantu jika OTP pertama tidak tiba?
Kadang-kadang, tetapi hanya sekali dan hanya setelah penghitung waktu di layar berakhir. Ketukan tambahan dapat memicu cooldown, dan setiap permintaan baru dapat membatalkan kode sebelumnya. Jika situs menolak alamat email sekali pakai, mengirim ulang tidak akan mengubahnya; gunakan email jangka panjang untuk akun tersebut.
Apakah ada cara untuk mengetahui sebelumnya jika sebuah platform memblokir email sementara?
Kadang-kadang. Pesan kesalahan pendaftaran yang eksplisit seperti "email sekali pakai tidak diperbolehkan" atau halaman bantuan situs itu sendiri mungkin memberi tahu Anda. Tidak ada daftar kompatibilitas universal, dan beberapa situs menerima formulirnya tetapi tidak pernah mengirim kode, jadi direktori situs yang diketahui memblokir email sementara hanyalah alat bantu perencanaan, bukan jaminan.
Apakah saya bisa menerima kode OTP di aplikasi mobile email sementara?
Ya. Aplikasi Android dan iOS Tmailor, serta bot Telegram, menerima email dengan cara yang sama seperti versi web. Jika kode sampai ke alamat tersebut, kode itu akan muncul di kotak masuk ponsel. Untuk membuka alamat yang sama di perangkat lain, gunakan Access Token-nya.
Email sementara mana yang paling andal untuk OTP?
Untuk situs yang menerima email sekali pakai, pilihan paling andal adalah kotak masuk yang tetap terbuka cukup lama untuk kode yang tertunda dan dapat Anda buka kembali nanti, seperti alamat yang dapat digunakan kembali dengan Access Token yang tersimpan. Tidak ada penyedia email sementara yang bisa membuat situs menerima alamat yang ditolaknya.
Kesimpulan
Gunakan email sementara untuk OTP hanya di tempat yang sesuai: pendaftaran berisiko rendah yang mengirim kode melalui email dan menerima alamat email sekali pakai. Biarkan kotak masuk tetap terbuka, kirim ulang sekali, dan simpan Access Token jika Anda mungkin membutuhkan alamat itu lagi. Jika sebuah situs menolak alamat tersebut atau meminta SMS, gunakan email atau nomor telepon yang Anda kendalikan, dan lindungi akun yang penting dengan aplikasi autentikator atau passkey. Untuk pendaftaran sehari-hari, Anda dapat membuat email sementara gratis dan biarkan tab tetap terbuka sambil menunggu.
Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.