 Tmailor
Apakah Email Sementara Aman? Panduan Praktis untuk Keamanan Email Sementara
Email sementara bisa menjadi langkah privasi yang cerdas — tetapi hanya jika Anda memperlakukannya sebagai alat, bukan brankas. Inilah arti sebenarnya dari "aman" dan di mana email sementara membantu atau malah berbalik merugikan.
Akses cepat
Poin Penting
Keamanan tergantung pada kasus penggunaan: email sekali pakai membantu privasi, tetapi bukan saluran pemulihan.
Apakah email sementara aman? Ya — untuk pendaftaran berisiko rendah dan berjangka pendek yang tidak perlu Anda pulihkan nanti. Email sementara menjadi tidak aman begitu kepemilikan jangka panjang, reset kata sandi, atau pemberitahuan hukum dan keuangan ikut berperan. Keamanan di sini adalah soal menyesuaikan alat dengan tingkat risikonya, bukan soal teknologinya sendiri.
- Umumnya aman: pendaftaran sekali pakai, newsletter, uji coba gratis, pengujian aplikasi, dan kode verifikasi berisiko rendah — selama Anda tidak membutuhkan pemulihan jangka panjang.
- Tidak aman: perbankan, akun utama, dan apa pun yang terkait dengan uang, identitas, atau akses jangka panjang yang bergantung pada reset kata sandi dan pemberitahuan hukum.
- Risiko terbesar adalah pemulihan, bukan peretasan: orang kehilangan akses ke akun yang mereka buat dengan kotak masuk sekali pakai yang kini sudah kedaluwarsa.
- Email sementara tidak menghentikan phishing: email sementara menjauhkan kotak masuk asli Anda dari jangkauan serangan, tetapi klik yang ceroboh tetap saja klik yang ceroboh.
- "Anonim" bukan berarti "tak terkalahkan": alamat sekali pakai mengurangi paparan identitas, tetapi nama, nomor telepon, data pembayaran, dan perangkat Anda tetap dapat mengidentifikasi Anda.
- Desain penyedia penting: kotak masuk yang terkontrol, penghapusan pelacak, dan kumpulan domain yang besar membuat perbedaan nyata dibandingkan kotak surat publik yang mudah ditebak.
- Praktik terbaik: gunakan alamat sekali pakai untuk mengurangi paparan, lalu beralih ke kotak masuk asli untuk akun apa pun yang harus Anda simpan.
Apa Sebenarnya Arti "Aman"
Dalam keamanan, "aman" selalu relatif terhadap model ancaman dan tujuan.
"Aman" tidak memiliki satu makna tunggal dalam keamanan — selalu tergantung pada apa yang Anda lindungi dan dari siapa. Ketika orang bertanya apakah email sementara aman, biasanya mereka menanyakan salah satu dari tiga pertanyaan, dan email sementara menjawab masing-masing dengan cara yang berbeda. Menyebutkan pertanyaannya lebih dulu itulah yang mengubah kekhawatiran samar menjadi keputusan yang jelas.
- Privasi dan keselamatan: Bisakah saya menghindari membagikan email asli saya kepada orang asing dan mengurangi spam serta profiling?
- Keamanan akun: Apakah saya bisa memulihkan akun ini nanti jika terjadi masalah?
- Keamanan perangkat: Apakah membuka pesan akan membuat saya terpapar phishing, malware, atau pelacakan?
Alamat email sementara paling membantu untuk privasi dan keselamatan. Ini juga membantu keamanan perangkat saat penyedia menghapus pelacak, asalkan Anda tetap menerapkan kebiasaan dasar untuk menghindari phishing. Email sementara biasanya paling lemah untuk alasan keamanan, karena akses yang berumur pendek justru menjadi intinya. Setelah Anda tahu jenis keamanan yang Anda butuhkan, memilih kotak masuk yang tepat menjadi mudah.
Cara Kerja Email Sementara
Kotak masuk sekali pakai dirancang untuk kecepatan dan meminimalkan paparan identitas, bukan untuk kepemilikan jangka panjang.
Layanan email sementara langsung membuat alamat yang berfungsi, tanpa pendaftaran tradisional. Setiap pesan yang dikirim ke alamat tersebut akan masuk ke kotak masuk sementara yang disimpan dalam jangka waktu terbatas. Pada tmailor.com, pesan masuk bertahan sekitar 24 jam lalu otomatis dihapus. Alamat itu sendiri dapat digunakan kembali nanti melalui Access Token, tetapi pesannya tidak tersimpan permanen.
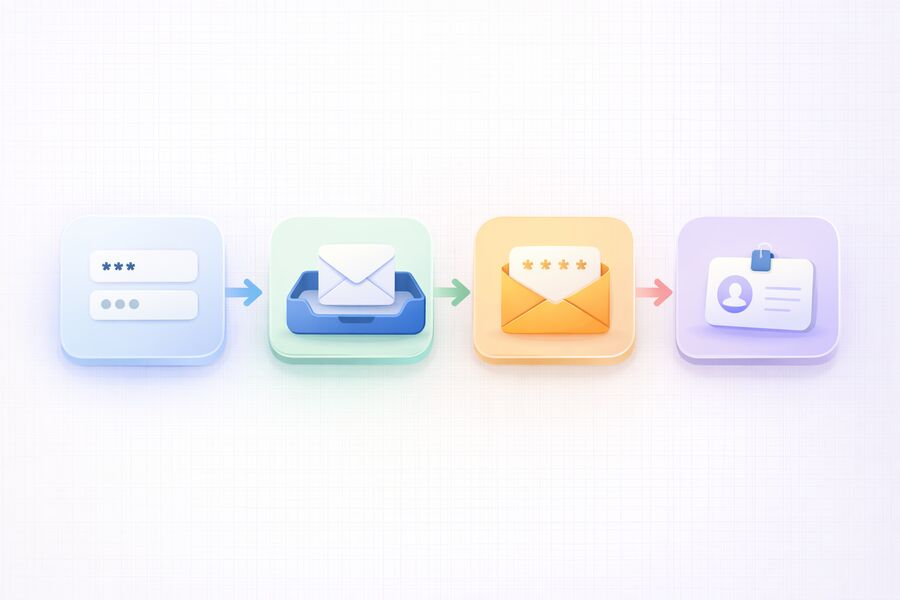
Di tmailor.com, alur umumnya seperti ini:
- Anda membuka situs dan langsung menerima alamat yang siap dipakai — tanpa pendaftaran, tanpa nomor telepon.
- Anda menempelkan alamat itu ke formulir yang meminta email.
- Anda menerima pesan verifikasi di kotak masuk sementara.
- Anda menyelesaikan pendaftaran tanpa membuka kotak masuk pribadi Anda.
Tmailor.com berjalan di infrastruktur Google-MX agar pesan masuk andal diterima, dan dirancang hanya untuk menerima — Anda tidak dapat mengirim atau membalas, dan tidak menerima lampiran. Desain yang hanya menerima ini sendiri merupakan fitur keamanan: karena kotak masuk tidak dapat mengirim email dan tidak dirancang untuk pertukaran file, desain ini menghilangkan beberapa risiko email biasa yang menyertai akun berumur panjang. Untuk penjelasan lebih mendalam tentang cara kerja routing, alamat catch-all, dan rendering kotak masuk, lihat penjelasan teknis end-to-end.
Di Mana Email Sementara Biasanya Aman
Anda bisa menggunakan email sementara jika hasil terburuknya hanya gangguan ringan, bukan kehilangan permanen.
Email sementara adalah pilihan yang aman ketika akun tersebut berisiko rendah, jendela aksesnya singkat, dan tujuan Anda adalah mengurangi spam serta risiko profiling. Aturan praktisnya sederhana: jika hasil terburuk dari kehilangan kotak masuk hanyalah ketidaknyamanan ringan, bukan kehilangan permanen, maka email sementara cocok. Skenario aman yang umum meliputi hal-hal berikut.
- Pendaftaran newsletter dan unduhan konten, di mana Anda hanya membutuhkan tautannya sekali.
- Uji coba gratis saat Anda hanya membutuhkan email sambutan dan klik konfirmasi, tidak lebih.
- Pengujian aplikasi dan QA/UAT, di mana Anda membutuhkan banyak kotak masuk dengan cepat dan tidak ingin data nyata masuk ke sistem pengujian.
- Pendaftaran komunitas untuk akun sementara yang tidak terkait dengan identitas Anda.
- Kode verifikasi sekali pakai berisiko rendah, di mana kehilangan akses nanti tidak akan berdampak.
Menjaga kotak masuk utama Anda agar tidak masuk ke database bernilai rendah ini adalah cara email sementara membantu Anda menjaga kotak masuk Anda bebas spam seiring waktu. Semakin sedikit tempat alamat asli Anda muncul, semakin kecil jejak spam dan profil jangka panjang Anda.
Di Mana Email Sementara Tidak Aman
Jangan gunakan kotak masuk sekali pakai sebagai jangkar identitas untuk apa pun yang tidak bisa Anda kehilangan.
Email sementara menjadi tidak aman begitu kepemilikan jangka panjang, pemberitahuan hukum, atau alur pemulihan ikut berperan. Kotak masuk sekali pakai memang dirancang untuk menghilang, jadi mengaitkan akun tahan lama dengannya adalah kegagalan pemulihan yang tinggal menunggu waktu. Hindari email sementara untuk akun yang akan sulit Anda pulihkan aksesnya.
- Platform perbankan, kripto, dan pembayaran, yang pemulihan akun dan peringatannya sangat penting.
- Login utama untuk pekerjaan atau sekolah yang mengharuskan Anda membuktikan identitas Anda di kemudian hari.
- Akun belanja bernilai tinggi dengan metode pembayaran tersimpan, pengembalian dana, atau komunikasi chargeback.
- Akun yang terkait dengan nama asli Anda — layanan pemerintah, kesehatan, asuransi, dan pajak.
- Apa pun yang mungkin Anda butuhkan dalam sengketa, seperti pemberitahuan hukum, tanda terima, atau perubahan kontrak.
Jika sebuah platform cukup penting sehingga Anda akan berjuang untuk mendapatkan akses kembali, platform itu layak mendapatkan kotak masuk yang nyata dengan autentikasi yang kuat. Untuk daftar batas lengkapnya, lihat apa yang tidak bisa dilakukan email sementara dengan aman.
Risiko Nyata yang Harus Anda Pertimbangkan
Sebagian besar risiko berasal dari perilaku pengguna dan pilihan desain penyedia, bukan dari konsep email sementara.
Sebagian besar risiko email sementara berasal dari cara orang menggunakannya dan bagaimana penyedia layanan dirancang, bukan dari konsep email sekali pakai itu sendiri. Lima risiko menjelaskan hampir semua hasil buruk, dan masing-masing memiliki pertahanan yang sederhana. Memahaminya mengubah email sementara dari taruhan menjadi keputusan yang terkendali.
Risiko 1: Kehilangan Akses Saat Anda Membutuhkan Pemulihan
Reset kata sandi, peringatan keamanan, dan permintaan "verifikasi bahwa ini Anda" biasanya baru datang belakangan — sering kali jauh setelah kotak masuk sekali pakai kedaluwarsa. Contoh umum: seseorang mendaftar di marketplace dengan alamat sekali pakai, menjual barang tiga minggu kemudian, lalu tidak bisa menerima email verifikasi pembayaran karena kotak masuknya sudah lama hilang. Selisih waktu itulah sebabnya email sementara tidak cocok untuk akun apa pun yang ingin Anda pertahankan. Jika pemulihan mungkin diperlukan, gunakan kotak masuk yang nyata sejak awal.
Risiko 2: Paparan Kotak Masuk Publik
Beberapa layanan sekali pakai berperilaku seperti kotak surat bersama, di mana siapa saja yang menebak alamatnya dapat membaca kotak masuk. Kotak surat publik tidak masalah untuk buletin sekali pakai, tetapi berbahaya untuk kode verifikasi. Selalu utamakan penyedia yang berperilaku seperti kotak masuk yang Anda kendalikan, bukan papan pengumuman publik.
Risiko 3: Phishing dan Tautan Berbahaya
Kotak masuk sekali pakai tidak menghentikan phishing. Penipu tetap bisa mengirim email yang meyakinkan dengan tautan berbahaya, dan mengklik salah satunya sama berbahayanya di kotak masuk sementara. Keuntungan nyatanya adalah kotak masuk pribadi Anda tetap berada di luar jangkauan dampak — yang menjadi salah satu alasan menggunakan email sementara di situs yang tidak dipercaya — tetapi klik Anda tetap penting.
Risiko 4: Piksel Pelacak dan Skrip Tersembunyi
Email pemasaran sering menggunakan gambar pelacak dan skrip untuk mengukur pembukaan dan memprofilkan perilaku. Email sementara tetap membantu dengan menjaga alamat asli Anda agar tidak masuk ke basis data dengan kepercayaan rendah dan memudahkan Anda menonaktifkan alamat yang mulai menerima email yang tidak diinginkan. Itu juga cara Anda dari pelanggaran data yang membocorkan basis data pemasaran, tetapi Anda tidak boleh berasumsi bahwa ada penyedia yang memblokir setiap metode pelacakan kecuali penyedia tersebut mendokumentasikan kontrol itu secara publik.
Risiko 5: Blokir Pengiriman dan Verifikasi
Beberapa situs web memblokir domain sekali pakai yang sudah dikenal secara langsung. Kualitas domain dan rotasi memengaruhi apakah alamat sementara diterima, tetapi tidak ada layanan yang menerima setiap pendaftaran. Ketika sebuah formulir menolak alamat sekali pakai, jangan memaksakannya — beralihlah ke email asli untuk layanan tersebut.
Cara Lebih Aman Menggunakan Email Sementara: Daftar Periksa
Anggap email sementara sebagai penyangga privasi: pisahkan, buat berumur pendek, dan gunakan secara sengaja.
Menggunakan email sementara dengan aman bermuara pada rutinitas singkat yang dapat diulang sebelum menempelkan alamat sekali pakai ke dalam formulir apa pun. Tujuannya adalah menjaga kotak masuk sekali pakai terpisah dari apa pun yang bersifat permanen, sehingga kotak masuk yang hilang tidak pernah menjadi akun yang hilang. Kerjakan lima langkah ini setiap kali.
- Tandai akun tersebut sebagai berisiko rendah terlebih dahulu. Jika melibatkan uang, identitas, atau akses jangka panjang, berhenti dan gunakan kotak masuk asli sebagai gantinya.
- Jangan gunakan satu alamat di mana-mana. Menggunakan kembali satu alamat sekali pakai di layanan yang tidak terkait akan membangun kembali jejak profil yang justru ingin Anda hindari.
- Jangan pernah mengklik tautan yang mencurigakan. Jika sebuah pesan terasa mendesak atau mencurigakan, buka layanan langsung di browser Anda daripada mempercayai tautan email.
- Simpan hanya yang benar-benar perlu, segera. Jika Anda membutuhkan bukti atau kode nanti, ambil segera, karena kotak masuk akan dikosongkan.
- Tingkatkan akun yang Anda putuskan untuk dipertahankan. Mulailah dengan email sementara untuk mengevaluasi layanan, lalu alihkan email akun ke alamat utama Anda dan aktifkan autentikasi yang kuat.
Jika Anda berencana mengunjungi kembali kotak masuk secara sengaja, tmailor.com memungkinkan Anda menggunakan kembali alamat email sementara melalui alur kerja Access Token. Ini membantu untuk kunjungan ulang yang terkontrol dan berisiko rendah — tetapi token yang disimpan tetap tidak boleh menggantikan email pemulihan asli untuk akun bernilai tinggi. Jika Anda lebih memilih untuk tidak melacak token sendiri, buat akun Tmailor gratis: setiap alamat yang Anda buat saat masuk akan disimpan ke akun Anda, dan pesannya tetap terhapus setelah sekitar 24 jam.
Apakah Email Sementara Aman? Tabel Keputusan Cepat
Cocokkan tingkat kepentingan akun dengan kotak masuk yang tepat secara sekilas.
Tabel di bawah ini memetakan skenario umum ke sebuah putusan sehingga Anda dapat memutuskan dalam hitungan detik. Polanya konsisten: tugas dengan jendela pendek dan pemulihan rendah aman untuk email sementara, sedangkan apa pun yang bersifat permanen atau terkait dengan identitas Anda membutuhkan kotak masuk permanen.
| Skenario | Email sementara aman? | Mengapa |
|---|---|---|
| Buletin / unduhan sekali | Ya | Anda hanya perlu tautannya sekali; tidak perlu pemulihan. |
| Evaluasi uji coba gratis | Ya | Jendela waktu singkat; tingkatkan email jika Anda mempertahankan layanan tersebut. |
| Pengujian aplikasi / QA/UAT | Ya | Banyak kotak masuk yang cepat; tidak ada data nyata di sistem pengujian. |
| Kode verifikasi berisiko rendah | Biasanya | Tidak masalah jika kehilangan akses nanti tidak berpengaruh. |
| Profil sosial atau komunitas yang Anda pertahankan | Berisiko | Verifikasi ulang akan datang kemudian; token yang hilang berarti akun yang hilang. |
| Akun belanja dengan pembayaran tersimpan | Tidak | Pengembalian dana, tanda terima, dan notifikasi membutuhkan kotak masuk yang andal. |
| Platform perbankan, kripto, atau pembayaran | Tidak | Pemulihan dan peringatan penipuan sangat penting. |
| Login pemerintah, kesehatan, pajak, atau pekerjaan | Tidak | Terkait dengan identitas hukum dan akses jangka panjang Anda. |
Apakah Legal Menggunakan Email Sementara?
Menggunakan email sekali pakai umumnya legal; cara Anda menggunakan email apa pun itulah yang membawa konsekuensi.
Risiko hukum dari alamat email sementara berasal dari cara Anda menggunakannya, bukan dari jenis kotak masuk itu sendiri. Kotak masuk sekali pakai sah untuk privasi, pengurangan spam, dan evaluasi layanan, tetapi menggunakan email apa pun untuk melakukan penipuan, menyamar sebagai orang lain, atau melanggar aturan platform tetap dapat membawa konsekuensi. Menghormati aturan pendaftaran di setiap situs menjaga Anda tetap berada di sisi yang benar, baik dari segi keamanan maupun hukum.
Anonim Bukan Berarti Kebal
Alamat sekali pakai mengurangi paparan identitas, tetapi itu hanya satu lapisan privasi.
Alamat sekali pakai mengurangi paparan identitas, tetapi tidak membuat Anda anonim atau tidak dapat dilacak. Email sementara menyembunyikan email asli Anda dari formulir pendaftaran, namun nama, nomor telepon, detail pembayaran, alamat IP, dan sidik jari perangkat Anda masih dapat mengidentifikasi Anda. Memperlakukan alamat sementara sebagai satu lapisan privasi — bukan sebagai kamuflase — menjaga ekspektasi Anda tetap realistis.
Untuk melihat secara jujur apa yang bisa dan tidak bisa disembunyikan oleh kotak masuk sekali pakai, lihat rincian apakah email sementara itu anonim. Jika tujuan Anda adalah pengurangan spam dan profiling secara luas, bukan anonimitas, pandangan yang lebih luas tentang email sementara dan privasi online menunjukkan bagaimana alamat sekali pakai masuk ke dalam pengaturan privasi yang realistis.
Memilih Pendekatan yang Tepat untuk Setiap Akun
Strategi paling cerdas adalah campuran: sekali pakai untuk eksplorasi, kotak masuk utama untuk kepemilikan.
Strategi jangka panjang yang paling aman adalah campuran: alamat sekali pakai untuk eksplorasi, dan kotak masuk utama khusus untuk apa pun yang Anda miliki. Menentukan per akun, daripada menggunakan satu kotak masuk untuk semuanya secara default, adalah yang menjaga spam dan terkunci dari akun tetap rendah. Gunakan aturan sederhana ini saat sebuah formulir meminta email Anda.
- Menjelajahi layanan baru? Mulailah dengan alamat sekali pakai untuk mengurangi spam dan profiling.
- Mempertahankan layanan jangka panjang? Alihkan email akun ke alamat utama Anda dan aktifkan autentikasi yang kuat.
- Butuh beberapa pendaftaran dengan cepat? Gunakan alamat sekali pakai dan pisahkan berdasarkan tujuan.
Bagi banyak orang, pengaturan terbaik memadukan email sementara untuk uji coba dan akun sekali pakai dengan kotak masuk "asli" khusus — bukan alamat pribadi tertua Anda — untuk layanan penting. Membangun kebiasaan itu lebih mudah dengan strategi kotak masuk sekunder yang khusus. Jika Anda ingin alamat yang sama tetap ada di pendaftaran berisiko rendah, bandingkan kompromi antara kotak masuk yang dapat digunakan ulang dan kotak masuk yang berumur pendek sebelum Anda memutuskan.
Cara Mengetahui Apakah Penyedia Email Sementara Terpercaya
Penyedia yang Anda pilih menentukan keamanan nyata setiap kotak masuk sekali pakai.
Keamanan kotak masuk sekali pakai sangat bergantung pada siapa yang menjalankannya, karena penyedia yang lemah bisa menghapus privasi yang ingin Anda dapatkan. Sebelum Anda mengandalkan layanan email sementara apa pun, ukurlah dengan beberapa sinyal praktis. Pemeriksaan inilah yang membedakan alat privasi asli dari kotak surat publik yang berisiko, dan tetap berlaku tidak peduli layanan mana yang Anda pilih.
- Terkontrol, bukan publik: hanya Anda yang bisa melihat kotak masuk, atau siapa pun yang menebak alamatnya bisa membacanya? Selalu utamakan akses terkontrol.
- Kebijakan retensi yang jelas: layanan harus menyatakan berapa lama pesan disimpan dan memastikan pesan tersebut dihapus secara otomatis, bukan tertinggal di server tanpa batas waktu.
- Perlindungan pelacak: proxy gambar memblokir piksel pelacakan yang diandalkan email pemasaran untuk merekam pembukaan.
- Pengiriman masuk yang andal: infrastruktur surat yang sudah mapan, seperti Google MX, meningkatkan peluang email verifikasi benar-benar tiba.
- Pilihan domain: kumpulan domain besar yang berputar meningkatkan penerimaan ketika sebuah formulir memfilter domain sekali pakai yang umum.
- Keterbatasan yang jujur: penyedia yang dapat dipercaya memberi tahu Anda apa yang tidak bisa dilakukannya — tanpa lampiran, tanpa jaminan pengiriman, dan tidak untuk akun kritis — bukannya menjanjikan terlalu banyak.
Penyedia yang mendapat nilai baik pada sinyal-sinyal ini mengurangi risiko Anda; penyedia yang gagal melakukannya bisa diam-diam meningkatkannya. Perbedaan itu lebih penting daripada fitur mencolok apa pun karena keamanan adalah sifat dari keseluruhan pengaturan, bukan satu kotak centang di halaman arahan.
Mengapa tmailor.com Bisa Menjadi Pilihan yang Lebih Aman
Detail penyedia penting: batas dan aturan pemulihan yang terdokumentasi menentukan hasil keamanan di dunia nyata.
Pengungkapan: Tmailor mengoperasikan situs dan produk ini, sehingga bagian ini menjelaskan pilihan desain dan batasan Tmailor yang terdokumentasi, bukan menawarkan peringkat pasar yang independen.
Tmailor.com hanya menerima pesan, menyimpan pesan selama sekitar 24 jam, menawarkan kumpulan 500+ domain, dan memungkinkan Anda membuka kembali alamat nanti dengan Access Token jika Anda menyimpannya. Fitur-fitur tersebut membuatnya berguna untuk pendaftaran berisiko rendah, tetapi tidak mengubah kotak masuk sekali pakai menjadi saluran pemulihan pribadi atau permanen: pesan lama tidak akan tetap ada, dan Access Token yang hilang tidak dapat dipulihkan kecuali alamat tersebut disimpan ke akun Tmailor gratis Anda, di mana Anda dapat membukanya dari Email yang Dibuat.
- Desain hanya menerima: Anda dapat menerima OTP dan tautan pendaftaran tanpa membuka kotak masuk utama Anda, tetapi Anda tidak dapat mengirim email keluar.
- Penggunaan ulang access token: Anda dapat membuka kembali alamat yang sama nanti jika Anda menyimpan token dan pesan masih berada dalam periode retensi.
- Bukan brankas pribadi: alamat sekali pakai tidak dilindungi kata sandi, jadi jangan pernah menggunakannya untuk kata sandi, dokumen pribadi, atau akun apa pun yang tidak boleh Anda kehilangan.
- Kumpulan domain yang besar: 500+ domain memberi Anda fleksibilitas ketika sebuah situs menolak satu domain sekali pakai.
- Akses lintas platform: gunakan di browser, dengan ekstensi browser Tmailor di desktop, Android dan iOS, atau melalui bot Telegram.
- Batasan yang jelas: Tmailor mengurangi eksposur untuk pendaftaran berisiko rendah, tetapi tidak menggantikan kotak masuk pemulihan yang permanen.
Jika Anda baru mengenal email sekali pakai, Anda bisa mulai dengan alamat email sementara gratis dan mencoba pendaftaran berisiko rendah untuk merasakan alur kerjanya sebelum Anda mengandalkannya.
Pertanyaan yang Sering Diajukan
Jawaban-jawaban ini berfokus pada hasil keamanan yang praktis, bukan mitos pemasaran.
Apakah email sekali pakai aman?
Email sekali pakai aman untuk tugas berisiko rendah dan berjangka pendek yang kehilangan kotak masuknya tidak akan berdampak. Email sekali pakai tidak aman untuk perbankan, identitas, pemberitahuan hukum, akun pembayaran tersimpan, atau apa pun yang bergantung pada reset kata sandi di masa depan. Sesuaikan alamat dengan tingkat risikonya, dan email sekali pakai tetap menjadi alat privasi yang berguna.
Apakah email sementara aman untuk kode verifikasi?
Email sementara aman untuk kode verifikasi selama pendaftaran berisiko rendah dan berjangka pendek. Untuk apa pun yang berkaitan dengan uang, identitas, atau akses jangka panjang, gunakan kotak masuk utama agar pemulihan akun tetap andal jika Anda suatu saat membutuhkan reset kata sandi atau peringatan keamanan.
Apakah email sementara bisa mencegah phishing?
Tidak. Email sementara menjauhkan kotak masuk asli Anda dari database yang tidak dikenal, sehingga mengurangi eksposur, tetapi tidak dapat mencegah phishing jika Anda mengklik tautan berbahaya. Perilaku Anda tetap menjadi pertahanan utama: verifikasi pengirim dan buka layanan langsung di browser Anda, bukan melalui tautan email.
Apakah email sementara anonim?
Email sementara mengurangi eksposur identitas karena Anda tidak membagikan alamat pribadi, tetapi tidak sepenuhnya anonim. Nama, nomor telepon, detail pembayaran, alamat IP, dan sidik jari perangkat Anda masih dapat mengidentifikasi Anda. Perlakukan alamat sekali pakai sebagai satu lapisan privasi, bukan jaminan anonimitas.
Apa risiko terbesar menggunakan email sementara?
Pemulihan akun adalah risiko terbesar. Banyak orang menggunakan alamat sekali pakai untuk akun yang ingin mereka pertahankan nanti, lalu terkunci saat reset kata sandi atau peringatan keamanan muncul setelah kotak masuk kedaluwarsa. Gunakan email sementara hanya jika kehilangan akses tidak akan berdampak.
Apakah layanan kotak masuk publik aman?
Layanan kotak masuk publik berisiko untuk hal-hal sensitif karena siapa pun yang mengetahui atau menebak alamatnya bisa membaca kotak masuk tersebut. Layanan ini bisa diterima untuk buletin sekali pakai, tetapi tidak untuk kode verifikasi. Pilih layanan yang berfungsi seperti kotak masuk yang Anda kendalikan, bukan seperti papan pengumuman publik.
Bisakah saya menggunakan email sementara untuk akun belanja?
Gunakan email sementara untuk kupon sekali pakai atau sekadar menjelajah, bukan untuk akun yang menyimpan pesanan. Jika akun menyimpan pengembalian dana, struk, atau detail pembayaran tersimpan, beralihlah ke email utama agar Anda menerima pembaruan pesanan, pesan chargeback, dan komunikasi sengketa dengan andal.
Berapa lama email sementara bertahan?
Di tmailor.com, pesan masuk disimpan sekitar 24 jam lalu otomatis dihapus. Alamatnya sendiri dapat digunakan kembali nanti melalui Access Token, tetapi pesan lama tidak tersimpan. Segera simpan kode atau struk apa pun yang Anda butuhkan, karena kotak masuk memang dirancang untuk dikosongkan.
Mengapa beberapa situs memblokir email sekali pakai?
Beberapa layanan memblokir domain sekali pakai yang dikenal untuk mengurangi penyalahgunaan dan penipuan. Jika pendaftaran menolak alamat sekali pakai, jangan memaksakannya — gunakan email asli untuk layanan tersebut. Kumpulan domain besar yang bergilir meningkatkan penerimaan, tetapi tidak ada penyedia yang diterima di semua tempat.
Apakah email 10 menit lebih aman daripada kotak masuk yang dapat digunakan ulang?
Email 10 menit mengurangi paparan jangka panjang tetapi meningkatkan risiko terkunci, karena kotak masuk cepat hilang. Kotak masuk berbasis token yang dapat digunakan ulang lebih praktis untuk alur kerja berisiko rendah yang berkelanjutan. Keduanya tidak lebih aman secara abstrak; pilihan yang lebih aman bergantung pada apakah Anda perlu membuka kembali kotak masuk tersebut.
Apa cara paling aman menggunakan email sementara sehari-hari?
Gunakan email sementara sebagai penyangga untuk uji coba dan akun sekali buang, segera simpan apa pun yang Anda butuhkan, dan pindahkan akun yang Anda putuskan untuk dipertahankan ke email utama dengan autentikasi kuat. Menjaga kotak masuk sekali pakai terpisah dari akun permanen adalah satu kebiasaan yang mencegah sebagian besar masalah.
Apakah membuka pesan di email sementara bisa menginfeksi perangkat saya?
Sekadar membaca pesan berisiko rendah. tmailor.com menghapus lampiran masuk dan memproksi gambar, sehingga dua vektor umum — file berbahaya dan piksel pelacak — tidak berlaku. Itu tidak sama dengan aman: bahaya sebenarnya adalah mengklik tautan berbahaya atau memasukkan kredensial di halaman palsu, dan tidak ada kotak masuk yang bisa menghilangkan risiko itu untuk Anda. Perlakukan setiap tautan tak terduga dengan kehati-hatian yang sama seperti di kotak masuk utama Anda.
Sumber
Referensi ini mencakup risiko identitas dan panduan phishing dari lembaga yang berwenang.
- Pedoman Identitas Digital NIST (seri SP 800-63), NIST.gov
- Komisi Perdagangan Federal: Cara Mengenali dan Menghindari Penipuan Phishing
- CISA: Mengenali dan Melaporkan Phishing
Kesimpulan
Email sementara aman jika digunakan secara sengaja untuk tugas berisiko rendah dan dijauhkan dari alur pemulihan jangka panjang.
Email sementara tidak "tidak aman" secara default; ia bersifat khusus. Gunakan saat Anda menginginkan privasi dan kecepatan, terutama untuk pendaftaran sekali pakai, uji coba, dan pengujian. Hindari saat Anda membutuhkan kepemilikan akun jangka panjang, pemulihan identitas, atau peringatan penting. Jika Anda memperlakukan alamat sekali pakai sebagai penyangga privasi alih-alih rumah permanen, Anda mendapatkan manfaatnya — lebih sedikit spam, lebih sedikit profiling, lebih sedikit paparan — tanpa harus membayar biaya tersembunyi berupa terkunci di kemudian hari.
Satu aturan yang menjaga Anda tetap aman mudah diingat: sesuaikan kotak masuk dengan risikonya. Risiko rendah dan jangka waktu singkat berarti email sementara; uang, identitas, atau akses jangka panjang berarti kotak masuk asli dengan autentikasi kuat. Putuskan hal itu sekali untuk setiap akun, dan email sekali pakai menjadi bagian yang andal dari perangkat privasi Anda, bukan menjadi beban.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.









