Tmailor
Kotak Masuk yang Dapat Digunakan Ulang vs Jangka Pendek: Keamanan, Privasi, dan Pemulihan Berbasis Token
Tidak semua kotak masuk sementara bekerja dengan cara yang sama. Alamat berumur pendek yang menghancurkan dirinya dalam sepuluh menit meninggalkan jejak paling sedikit — tetapi tidak menawarkan kemampuan pemulihan sama sekali. Kotak masuk yang dapat digunakan ulang dengan akses berbasis token memberi Anda kesinambungan antar sesi — tetapi menghadirkan pengenal persisten yang mengubah persamaan privasi. Panduan ini membandingkan kedua model secara langsung dalam hal keamanan, paparan privasi, keandalan OTP, dan akses akun jangka panjang. Anda akan mendapatkan kerangka keputusan yang jelas untuk memilih jenis kotak masuk yang tepat berdasarkan layanan yang Anda daftari, berapa lama Anda membutuhkan akses, dan seberapa besar risiko yang bersedia Anda terima jika terjadi sesuatu yang salah.
Akses cepat
Pilih kotak masuk yang dapat digunakan ulang ketika Anda memperkirakan akan membutuhkan alamat yang sama lagi—reset kata sandi, OTP berulang, pemeriksaan perangkat tiga bulan dari sekarang—karena Access Token yang tersimpan memungkinkan Anda membukanya kembali. Pilih kotak masuk yang berumur pendek ketika tugasnya benar-benar sekali selesai, karena tidak ada yang perlu disimpan dan tidak ada yang bisa hilang. Pertukarannya adalah antara kemampuan dipulihkan dan kontinuitas, dan satu hal tidak berubah dalam kedua kasus: tidak ada model yang membuat kotak masuk menjadi privat.
Singkatnya / Poin Penting
- Kotak masuk yang dapat digunakan ulang menjaga kontinuitas untuk login berulang, reset kata sandi, dan akses lintas perangkat, dengan menggunakan Access Token yang tersimpan.
- Kotak masuk berumur pendek meninggalkan lebih sedikit jejak dan tidak memerlukan kunci untuk dijaga—ideal untuk pendaftaran sekali dan dan uji coba cepat.
- Access Token adalah kunci pemulihan, bukan kunci pengaman. Token ini memungkinkan Anda masuk kembali; token ini tidak menahan orang lain di luar, dan tidak membuat kotak masuk menjadi privat. Jika Anda kehilangannya untuk alamat tamu, tidak ada yang bisa memulihkannya, bahkan kami sekalipun; alamat yang disimpan ke akun Tmailor gratis Anda dapat dibuka kembali dari Email yang Dibuat.
- Jendela tampilan ~24 jam membatasi berapa lama pesan apa pun tetap terlihat, yang sekaligus merupakan fitur privasi dan tenggat waktu.
- Putuskan dengan bertanya: Apakah saya akan kembali segera? Seberapa sensitif layanan ini? Bisakah saya menyimpan token dengan aman? Jika akun itu benar-benar penting, jawaban jujurnya sering kali adalah kotak masuk biasa.
Buat Pilihan yang Tepat
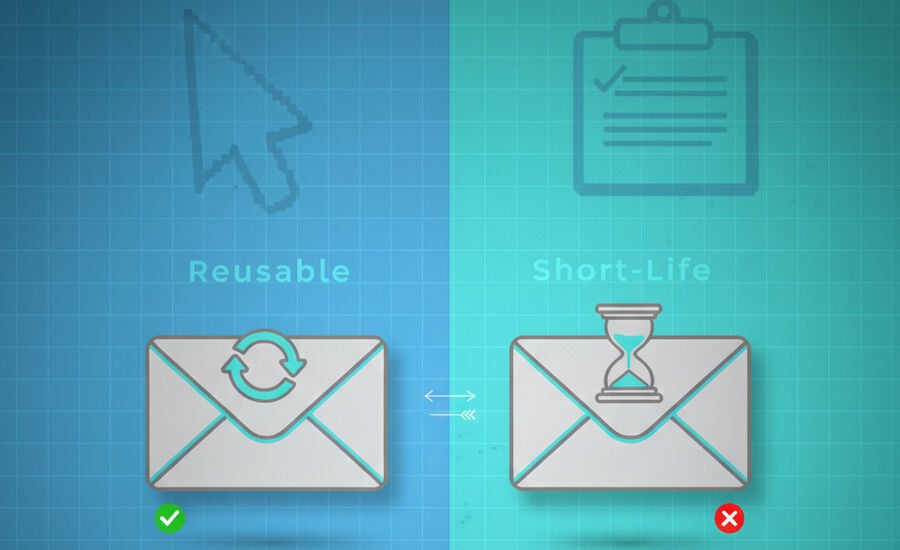
Fokuslah pada apa yang benar-benar Anda butuhkan: verifikasi berulang, kenyamanan privasi, dan kemampuan Anda menyimpan token dengan aman.
Sebagian besar masalah baru muncul kemudian—ketika Anda harus mengatur ulang kata sandi atau memverifikasi ulang login. Tanyakan dulu: Apakah saya akan membutuhkan alamat ini lagi dalam 30–90 hari? Apakah layanan ini sensitif (perbankan, identitas utama), atau hanya forum gratis? Apakah saya login dari beberapa perangkat? Jika kontinuitas penting dan Anda bisa menjaga token, pilih yang dapat digunakan ulang. Jika hanya satu tindakan berisiko rendah, yang berumur pendek lebih bersih. Dan jika akun itu adalah akun yang akan membuat Anda kecewa jika hilang, keduanya bukan pilihan tepat—gunakan kotak masuk biasa.
Memahami Kotak Masuk yang Dapat Digunakan Ulang
Menjaga kontinuitas untuk login dan reset sekaligus menghindari kekacauan kotak masuk dan risiko pelacakan.
Kotak masuk yang dapat digunakan ulang bermanfaat ketika Anda memperkirakan aliran OTP berulang dan notifikasi berkelanjutan. Anda mendapatkan alamat yang stabil plus Access Token yang memungkinkan Anda membuka kembali kotak surat nanti, bukan kehilangannya begitu tab ditutup.
Keunggulan
- Kontinuitas: lebih sedikit masalah akun ketika reset atau verifikasi ulang terjadi beberapa minggu kemudian.
- Lintas perangkat: buka kotak surat yang sama di perangkat mana pun — termasuk aplikasi Android dan iOS — dengan token Anda.
- Efisiensi: lebih hemat waktu karena tidak perlu membuat ulang alamat ketika Anda sudah tahu akan membutuhkan alamat ini lagi.
Kekurangan
- Pengenal yang persisten: alamat yang sama di setiap sesi justru membuatnya dapat dipulihkan, sekaligus membuatnya dapat dikaitkan. Itulah konsekuensinya.
- Sesuatu yang perlu dijaga: simpan token di pengelola kata sandi. Siapa pun yang memilikinya bisa membuka kotak masuk itu—tetapi pahami apa artinya dan apa yang tidak dimaksudkannya, yang akan dibahas di bagian berikutnya.
Pahami Kotak Masuk Jangka Pendek
Kurangi paparan jangka panjang dengan menggunakan alamat untuk satu tugas lalu meninggalkannya.
Kotak masuk jangka pendek cocok untuk interaksi cepat: mengunduh whitepaper, mengambil kupon, mencoba aplikasi. Jejak yang ditinggalkan lebih sedikit, dan tidak ada yang bisa "dikunjungi kembali"—yang menghilangkan satu jenis kesalahan, karena kunci yang tidak pernah Anda miliki adalah kunci yang tidak bisa bocor.
Keunggulan
- Jejak minimal: makin sedikit jejak seiring waktu.
- Perawatan rendah: tidak ada token yang harus disimpan, tidak ada yang harus dikelola, tidak ada yang bisa hilang.
Kekurangan
- Tidak ada kesinambungan: reset di masa depan berarti alamat baru dan menghubungkan ulang akun—dengan asumsi layanan mengizinkannya.
- Kemungkinan hambatan: beberapa situs sama sekali tidak menerima alamat sementara. Itu hak mereka, dan ini soal kebijakan, bukan soal teknis.
Penjelasan Pemulihan Berbasis Token
Access Token membuka kembali kotak surat yang persis sama dengan yang Anda gunakan sebelumnya; token ini bukan kata sandi email dan tidak pernah mengirim email.
Inilah bagian yang sering disalahpahami, jadi perlu ditegaskan. Access Token adalah kunci pemulihan, bukan kunci pengaman. Satu-satunya fungsinya adalah memungkinkan Anda kembali ke alamat yang jika tidak, tidak akan pernah bisa Anda lihat lagi. Token ini bukan kata sandi; tidak mengenkripsi apa pun, dan tidak membuat kotak masuk Anda menjadi privat. Kotak masuk sementara lebih mirip loker bernomor di stasiun umum daripada brankas di rumah Anda: token adalah cara Anda menemukan loker Anda lagi, bukan gembok di pintunya.
Ada tiga hal yang mengikuti dari itu, dan itulah keseluruhan model keamanannya:
- Buat alamat dan terima token unik.
- Simpan token dengan aman—di pengelola kata sandi, bukan tangkapan layar.
- Saat Anda kembali, tempel token untuk membuka kembali kotak surat yang sama.
Apa artinya ini dalam praktik
- Jangan anggap token sebagai perlindungan. Karena token bukan kunci pengaman, ia bukan yang menghalangi orang asing dari pesan Anda. Perlindungan sebenarnya justru yang membosankan: jangan mengarahkan apa pun melalui kotak masuk sementara yang akan merugikan Anda jika dibaca orang lain.
- Siapa pun yang memegang token dapat membuka kotak surat itu. Jadi jauhkan dari tangkapan layar, catatan bersama, dan utas obrolan—bukan karena ini menjaga rahasia, tetapi karena ini adalah kunci yang berfungsi untuk kotak masuk yang aktif.
- Token yang hilang pada alamat tamu tidak bisa didapatkan kembali. Tidak ada yang dapat menerbitkan ulang atau memulihkannya, baik dukungan maupun kami. Itulah konsekuensi yang Anda terima saat melewati pendaftaran: tidak ada akun, maka tidak ada pemulihan akun. Jika Anda membuat alamat saat masuk ke akun Tmailor gratis, alamat tersebut disimpan di Created Emails, dan Anda dapat membukanya kembali di sana tanpa token.
- Mulailah dengan alamat baru jika Anda curiga token telah bocor. Untuk alamat tamu, tidak ada yang bisa "diubah" seperti halnya mengganti kata sandi; Anda pindah ke kotak surat baru dan berhenti menggunakan yang lama. Untuk alamat di akun Tmailor Anda, gunakan Change Access Token: fitur ini menerbitkan token baru dan membuat semua token lama berhenti berfungsi.
Jendela Tampilan 24 Jam (TTL)
Alamat permanen tidak berarti penyimpanan pesan yang permanen.
Pesan tetap terlihat selama sekitar 24 jam sejak kedatangan; setelah itu pesan hilang. Jendela singkat itu menjalankan dua fungsi: membatasi berapa lama sesuatu tersimpan untuk ditemukan, dan menetapkan tenggat waktu bagi Anda. Alamat yang dapat digunakan ulang tidak mengubahnya—Anda bisa membuka kembali kotak surat beberapa bulan kemudian dengan token Anda dan tetap tidak menemukan apa pun, karena alamatnya bertahan sedangkan pesannya tidak. Bertindaklah cepat, dan jangan pernah menganggap kotak masuk sementara sebagai catatan yang bisa Anda periksa nanti.
Ada dua batasan lagi yang perlu disebutkan di sini, karena sering mengejutkan orang di tengah proses:
- Hanya menerima. Anda tidak dapat mengirim atau membalas dari alamat Tmaother. Jika sebuah pendaftar membutuhkan Anda menjawab pertanyaan manusia, ini adalah alat yang salah.
- Lampiran masuk dihapus. File yang dikirim ke alamat tersebut tidak dapat dibuka atau diunduh—selamanya. Jika yang sebenarnya Anda butuhkan adalah PDF, faktur, atau tiket, gunakan kotak masuk biasa.
Trade-off Deliverability & Privasi
Seimbangkan keandalan kedatangan kode, kontrol penyalahgunaan, dan seberapa banyak jejak yang Anda tinggalkan.
Kedua model tidak menjamin sebuah situs akan menerimanya, dan ada baiknya memisahkan dua alasan mengapa sebuah situs mungkin menolaknya.
- Dapat digunakan ulang: setelah layanan menerima alamat tersebut, Anda terus menggunakan alamat yang sudah dikenalnya, bukan memperkenalkan alamat baru di setiap langkah. Itulah mekanismenya—bukan janji tentang seberapa sering kode akan datang.
- Umur pendek: meninggalkan jejak jangka panjang yang lebih sedikit, tetapi dengan konsekuensi tidak ada jalan untuk masuk kembali.
- Domain yang ditolak tidak sama dengan kebijakan yang ditolak. Jika satu domain ditolak tetapi layanan tersebut pada dasarnya mengizinkan email sekali pakai, itu masalah pengiriman. Jika layanan sama sekali tidak mengizinkan email sekali pakai, itu adalah keputusan yang sudah diambilnya.
- Di mana batasnya berada: ketika sebuah situs melarang alamat sekali pakai dan akun tersebut penting bagi Anda, daftarlah dengan kotak masuk biasa. Mengganti jenis email sementara bukanlah jawaban atas sebuah kebijakan—alamat email sementara yang dapat digunakan ulang tetap saja alamat email sementara.
- Privasi, sejujurnya: email sementara menjauhkan pendaftaran dari kotak masuk utama Anda. Ini tidak membuat Anda anonim, dan token tidak membuat kotak surat menjadi privat.
Kerangka Keputusan (Alur)
Ajukan beberapa pertanyaan yang terarah, lalu periksa kembali risiko Anda sebelum melanjutkan.
- Apakah kemungkinan Anda akan memverifikasi ulang atau mereset dalam 30–90 hari?
- Apakah situs tersebut menuntut OTP setiap kali login?
- Apakah data tersebut cukup sensitif sehingga perlu dijaga keberlanjutannya?
- Bisakah Anda menyimpan Access Token dengan aman?
Jika sebagian besar jawaban ya, → pilih Reusable. Jika tidak—dan ini benar-benar sekali pakai → pilih Short-life. Konteks juga penting: pada perangkat bersama atau terminal publik, jangan tempel Access Token yang ingin Anda gunakan terus, dan pilihlah yang berumur pendek. Dan jika jawaban jujur untuk "apakah data sensitif?" adalah ya, sangat —uang, identitas, apa pun yang tidak bisa Anda kehilangan—maka jawaban yang tepat bukanlah kolom kedua: gunakan kotak masuk biasa yang Anda miliki.
Tabel Perbandingan
Cermati perbedaannya sebelum Anda memutuskan pilihan.
| Kriteria | Kotak masuk yang dapat digunakan kembali | Kotak masuk berumur pendek |
|---|---|---|
| Paling cocok untuk | Login berulang, reset kata sandi, pemberitahuan tindak lanjut | Pendaftaran sekali pakai, satu kupon, OTP cepat |
| Kembali masuk nanti | Bisa, jika Anda menyimpan Access Token, atau jika alamat disimpan ke akun Tmailor gratis Anda | Tidak ada jalan kembali — memang dirancang demikian |
| Apa yang harus Anda jaga | Satu kunci. Jika hilang, alamat tamu akan hilang selamanya | Tidak ada |
| Keterkaitan seiring waktu | Lebih tinggi: alamat yang sama di berbagai sesi merupakan pengenal yang persisten | Lebih rendah: tidak ada yang terbawa ke sesi berikutnya |
| Apakah kotak masuk itu privat? | Tidak. Access Token memulihkan alamat; token itu tidak menguncinya. Jangan kirimkan apa pun melalui salah satu model ini jika Anda akan dirugikan ketika isinya terbaca. | |
| Retensi pesan | Sekitar 24 jam sejak pesan tiba, pada kedua kasus. Alamatnya mungkin tetap ada; pesannya tidak. | |
| Jika situs melarang email sekali pakai | Gunakan kotak masuk biasa. Tidak ada dari kedua model ini yang menjadi jawaban atas suatu kebijakan. | |
Cara: Menggunakan Kotak Masuk yang Dapat Digunakan Kembali dengan Token
Ikuti langkah-langkah ini untuk menjaga kontinuitas tanpa menipu diri sendiri tentang apa yang dilakukan token.
Langkah 1: Buat kotak masuk yang dapat digunakan kembali — Buat alamatnya dan segera simpan Access Token, sebelum Anda menutup tab.
Langkah 2: Simpan token dengan aman — Gunakan pengelola kata sandi; hindari tangkapan layar dan catatan yang tidak terenkripsi. Ingatlah bahwa Anda menyimpan sebuah kunci, bukan kata sandi.
Langkah 3: Buka kembali kotak surat Anda nanti — Tempel token untuk mendapatkan kembali akses guna login, reset, atau notifikasi. Yang Anda dapatkan adalah alamatnya, bukan surat lama.
Langkah 4: Beralih jika token bocor — Untuk alamat tamu tidak ada langkah "ganti kata sandi". Buat kotak surat baru dan berhenti menggunakan alamat lama. Untuk alamat yang disimpan di akun Anda, Ubah Access Token akan menggantikan token tersebut dan menonaktifkan token lama.
Cara: Menggunakan Alamat Berumur Pendek dengan Aman
Minimalkan paparan dengan memperlakukan alamat tersebut sebagai alamat sementara dari awal hingga akhir.
Langkah 1: Buat alamat berumur pendek — Buat untuk satu alur verifikasi atau unduhan saja.
Langkah 2: Selesaikan tugas sekali jalan Anda — Selesaikan pendaftaran atau aksi OTP, dan jangan kaitkan akun yang tidak rela Anda kehilangan.
Langkah 3: Tutup dan lanjutkan — Tutup tab, jangan simpan token, dan buat alamat email sementara yang berbeda lain kali.
Skenario Dunia Nyata
Pilih sesuai konteks: e-commerce, gaming, atau pengujian pengembang.
- E-commerce: Gunakan alamat yang dapat digunakan kembali untuk pelacakan pesanan dan pengembalian yang mungkin perlu Anda cari nanti; gunakan alamat berumur pendek untuk pendaftaran kupon sekali pakai.
- Gaming / Aplikasi: Gunakan alamat yang dapat digunakan kembali untuk profil yang kemungkinan akan Anda kunjungi lagi; gunakan alamat berumur pendek untuk beta atau demo yang hanya Anda coba sekali. Jika ketentuan sebuah game menyebutkan satu akun per orang, itulah aturan yang harus Anda ikuti—kotak masuk tidak mengubahnya.
- Pengujian pengembang: Gunakan alamat berumur pendek untuk pendaftaran QA terisolasi pada aplikasi Anda sendiri; gunakan alamat yang dapat digunakan kembali ketika alur pengujian harus bertahan melewati uji regresi atau menerima OTP berulang.
Kontrol Penyalahgunaan Tanpa Hambatan
Mengapa pembatasan laju terkadang menimpa Anda dan apa artinya ketika itu terjadi.
Layanan email sementara dan situs tempat Anda mendaftar sama-sama menjalankan kontrol penyalahgunaan di latar belakang—pembatasan laju, greylisting, pemeriksaan reputasi—dan semuanya disetel agar tidak mengganggu penggunaan biasa. Anda biasanya baru menyadarinya saat perilaku Anda terlihat tidak wajar: menekan tombol Kirim Ulang berulang kali, membuka alur yang sama di enam tab, atau mendaftar lebih cepat daripada yang wajar dilakukan orang. Kesimpulan praktisnya sederhana. Perlambat, dan hambatan itu biasanya hilang. Dan jika sebuah layanan menolak Anda karena kebijakan, bukan karena kecepatan, kesabaran sebanyak apa pun tidak akan mengubahnya—siapkan kotak masuk biasa untuk akun yang benar-benar penting.
Daftar Periksa Praktik Terbaik
Pemeriksaan singkat sebelum Anda memilih dan menggunakan model kotak masuk.
- Dapat digunakan kembali: simpan setiap Access Token di pengelola kata sandi; jangan pernah membagikannya; buat alamat baru jika token bocor.
- Umur pendek: batasi untuk tugas berisiko rendah; jauhkan dari perbankan dan akun identitas utama.
- Ketahui batasannya: hanya menerima (Anda tidak dapat membalas), lampiran masuk dihapus (Anda tidak akan pernah bisa membuka file yang dikirim ke alamat tersebut), dan pesan tetap terlihat sekitar 24 jam sejak kedatangannya.
- Keduanya: bertindaklah dalam jendela 24 jam itu, utamakan perangkat pribadi, dan ingat bahwa token memulihkan alamat—token tidak melindunginya.
- Ketahui kapan harus berhenti: jika sebuah situs melarang email sekali pakai dan akun itu penting, gunakan kotak masuk biasa.
FAQ (Ringkas)
Apakah kotak masuk yang dapat digunakan kembali lebih aman daripada kotak masuk berumur pendek?
Keduanya tidak "lebih aman" dalam pengertian yang biasa orang maksud—keduanya tidak bersifat privat dari siapa pun yang memegang alamat tersebut. Keduanya menyelesaikan masalah yang berbeda: alamat yang dapat digunakan kembali memberi Anda kemampuan pemulihan, sedangkan alamat berumur pendek membuat Anda lebih sedikit kehilangan. Pilih berdasarkan apakah Anda akan membutuhkan alamat itu lagi.
Apa sebenarnya Pemulihan berbasis token itu?
Access Token unik dipetakan kembali ke kotak surat Anda sehingga Anda dapat membuka alamat yang sama nanti. Ini adalah kunci pemulihan, bukan kata sandi: kunci ini mengembalikan akses Anda, tetapi tidak mengunci orang lain atau membuat kotak masuk menjadi privat.
Jika saya kehilangan token saya, apakah dukungan dapat memulihkannya?
Untuk alamat tamu, tidak. Access Token yang hilang tidak dapat diterbitkan ulang atau dipulihkan oleh siapa pun, termasuk kami, karena tidak ada akun di baliknya yang membuktikan bahwa Anda pemiliknya. Jika alamat tersebut tersimpan di akun Tmailor gratis Anda, masuk dan buka dari Email yang Dibuat, di mana Anda juga dapat menerbitkan token baru. Jika tidak, buat alamat baru dan, kali ini, simpan token terlebih dahulu.
Mengapa pesan hanya terlihat selama sekitar 24 jam?
Batas visibilitas yang singkat membatasi berapa lama pesan tersimpan untuk bisa ditemukan, namun tetap menyisakan cukup waktu untuk OTP. Ini berlaku bahkan untuk alamat yang dapat digunakan ulang: Anda bisa membuka kembali kotak surat nanti, tetapi surat minggu lalu tidak akan ada di dalamnya.
Bisakah saya menggunakan alamat berumur pendek untuk layanan keuangan?
Tidak—dan alamat yang dapat digunakan ulang juga bukan solusinya. Bank, broker, dan dompet membutuhkan alamat yang masih akan Anda kendalikan bertahun-tahun ke depan, dan banyak yang menolak domain email sekali pakai sesuai kebijakan. Gunakan kotak masuk biasa untuk apa pun yang menyangkut uang atau identitas.
Bisakah saya beralih dari alamat berumur pendek ke alamat yang dapat digunakan ulang nanti?
Ya—buat kotak surat yang dapat digunakan ulang, lalu ubah alamat email di pengaturan akun. Lakukan selagi Anda masih bisa menerima surat di alamat lama, karena sebagian besar layanan mengonfirmasi perubahan dengan mengirimkan kode ke alamat tersebut.
Apakah situs web akan memblokir kotak masuk sementara?
Sebagian memang memblokir. Kadang hanya satu domain yang ditolak situs meskipun situs tersebut menerima email sementara secara umum; kadang situs sama sekali tidak mengizinkan email sekali pakai. Kasus kedua adalah soal kebijakan, dan respons yang tepat adalah kotak masuk biasa—bukan alamat sementara yang berbeda.
Bagaimana cara menyimpan token dengan aman?
Gunakan pengelola kata sandi yang tepercaya, dan simpan token segera saat Anda membuat alamat. Jauhkan dari tangkapan layar dan catatan bersama—siapa pun yang memilikinya bisa membuka kotak surat itu.
Kesimpulan
Pilih dapat digunakan ulang jika kontinuitas, reset, atau akses lintas perangkat penting—dan Anda bersedia menjaga satu kunci. Pilih berumur pendek jika benar-benar sekali pakai lalu selesai dan Anda lebih memilih tidak meninggalkan jejak apa pun. Apa pun pilihan Anda, pegang teguh model keamanannya: Access Token memulihkan sebuah alamat, bukan melindunginya, dan kehilangannya bersifat final untuk alamat tamu. Kotak masuk hanya untuk menerima, lampiran masuk dihapus, dan pesan tetap terlihat selama sekitar 24 jam. Jika batasan tersebut tidak dapat diterima—atau jika layanan menyatakan email sekali pakai tidak diperbolehkan—gunakan kotak masuk biasa sebagai gantinya. Untuk seluk-beluk menyeluruhnya, baca penjelasan teknis A–Z.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.