Miért kaptam egy ellenőrző kódot, amit nem kértem?
A legtöbb váratlan kód egy elírásból, egy bejelentkezési vagy jelszó-visszaállítási kísérletből vagy egy átverős üzenetből származik. Ismerje meg, hogyan állapíthatja meg, melyik mintát látja, mit érdemes ellenőrizni, és mit soha ne tegyen a kóddal.
Gyors hozzáférés
Miért kaphatsz olyan ellenőrző kódot, amit nem kértél
Egy váratlan ellenőrző kód származhat elírásból, bejelentkezési vagy jelszó-visszaállítási kísérletből, vagy olyan csaló üzenetből, amely válaszadásra akar rávenni. Az, hogy nem kértél kódot, önmagában nem bizonyítja, hogy hozzáfértek a fiókodhoz, vagy hogy valaki ismeri a jelszavadat. Ne oszd meg a kódot, ne hagyj jóvá egy váratlan kérést, és ne használd az üzenetben lévő linkeket. Nyisd meg közvetlenül az említett szolgáltatást, és ellenőrizd a fiókod tevékenységét.
Az, hogy mit véd a kód, a szolgáltatástól függ. Megerősíthet egy új regisztrációt, egy bejelentkezést, egy jelszó-visszaállítást, egy helyreállítási kísérletet, egy telefonszámot vagy egy érzékeny műveletet, például egy fizetést. Ezért a helyes válasz a mintától függ, nem magától a kódtól.
- Egy kód, más figyelmeztetés nélkül: lehet elírás, regisztráció, bejelentkezési vagy visszaállítási kísérlet, vagy hamis üzenet. Ne használd a kódot; ha van ilyen fiókod, ellenőrizd közvetlenül az említett fiókot.
- Kódok, amelyek folyamatosan jönnek: lehet, hogy valaki ismételten megpróbál bejelentkezni vagy visszaállítani a hozzáférést. Nézd át azt a fiókot most.
- Egy kód és egy fiókriasztás: egy új eszközről történő bejelentkezésről, jelszóváltozásról vagy helyreállítási módosításról szóló értesítés esetén még ma cselekedni kell.
- Ha valaki kéri tőled a kódot: tekintsd átverésnek, bárkinek is mondja magát.
Valaki véletlenül beírta az e-mail-címedet vagy a telefonszámodat
Az emberek gyakran elgépelik a saját elérhetőségeiket, és ilyenkor a kód hozzájuk helyett hozzád érkezik. A Login.gov „Egyszeri kódokat kapok, amelyeket nem kértem” című súgóoldala valószínű okként említi ezt, valamint azt is, hogy valaki, aki osztozik veled a telefonszámon – például a házastársad, a szülőd vagy a gyermeked –, a saját fiókjába jelentkezik be. Egyetlen kód, utólagos fejlemény nélkül, jellemzően erre a fajta keveredésre utal.
Valaki megpróbált bejelentkezni, vagy visszaállítani a jelszavadat
Sok szolgáltatás kódot küld, amikor egy bejelentkezés új eszközről vagy helyszínről érkezik, vagy amikor valaki jelszó-visszaállítást indít. Ez lehet te magad egy másik eszközön, lehet valaki, aki összekeverte a fiókodat a sajátjával, vagy lehet egy automatikus bejelentkezési kísérlet egy másik oldalról kiszivárgott jelszóval. A szolgáltatástól függően a kód lehet egy jelszó utáni második lépés, vagy a jelszó nélküli bejelentkezés fő hitelesítő adata, és ezt pusztán a kódból nem lehet megállapítani. Ne oszd meg és ne írd be sehova, hanem a hivatalos alkalmazáson vagy weboldalon keresztül ellenőrizd a fiókot.
Valaki a te elérhetőségeidet használta regisztrációhoz
Regisztrációs kód érkezhet egy olyan szolgáltatástól, amelyet még soha nem használtál, mert valaki a fiók létrehozásakor beírta az e-mail-címedet vagy a telefonszámodat. A legtöbb szolgáltatás csak akkor fejezi be a regisztrációt, ha a kódot vagy a megerősítő linket felhasználják, így az üzenet figyelmen kívül hagyása általában elég. Ne hozz létre fiókot csak azért, hogy utánanézz.
Az üzenet adathalászat, nem valódi kód
Egy üzenet utánozhat egy ellenőrző értesítést, és tartalmazhat linket, telefonszámot vagy „válaszolj a lemondáshoz” utasítást akkor is, ha valójában semmilyen fiókművelet nem történt. A cél, hogy felhívj valakit, kattints, vagy írj be valamit egy hamis oldalra. Ne próbáld ki a linket. Nyisd meg a hivatalos alkalmazást, vagy magad írd be a szolgáltatás ismert webcímét.
Egy szolgáltatói oldali hiba üzenethullámot indított el
Néha az ok a cég oldalán van. 2026 januárjában az Instagram egy váratlan jelszó-visszaállító e-mailek hullámát „egy olyan problémának tulajdonította, amely lehetővé tette egy külső fél számára, hogy jelszó-visszaállító e-maileket kérjen bizonyos Instagram-felhasználók számára” – a Which? fogyasztói csoport szerint –, és az Instagram tagadta, hogy rendszereit feltörték volna. Még egy ilyen esetben is ugyanaz a biztonságos válasz: hagyd figyelmen kívül a linkeket, és ellenőrizd a fiókot az alkalmazásban.
Mit tegyél most azonnal
A nem kért kódra adott legbiztonságosabb válasz néhány percet vesz igénybe, és soha nem érinti magát az üzenetet. Haladj végig sorrendben ezeken a lépéseken, és állj meg, amint a fiók rendben van.
- Ne oszd meg, ne továbbítsd, és ne olvasd fel hangosan a kódot. Ne írd be sehova, és ne hagyj jóvá olyan bejelentkezési kérést, amelyet nem te indítottál. A Google „Amikor a Google szöveges üzenetet küldhet neked” című súgóoldala szerint a nem kért szöveges kódot figyelmen kívül hagyhatod és törölheted, és semmilyen kapott kódot nem szabad megosztanod.
- Ne használj semmit, ami az üzenetben van. Hagyd ki a linkeket, a telefonszámokat és a válaszolási utasításokat, még akkor is, ha a feladó ismerősnek tűnik.
- Nyisd meg magad a szolgáltatást. Használd a hivatalos alkalmazást, vagy írd be a már ismert címet, majd nézd meg a legutóbbi bejelentkezési tevékenységet, a bejelentkezett eszközöket és a biztonsági riasztásokat. A Microsoft „Mi az a Legutóbbi tevékenység oldal?” című oldala elmagyarázza, hogy az oldal az elmúlt 30 nap Microsoft-fiókbeli tevékenységét mutatja, és lehetővé teszi, hogy bármi szokatlannak jelölt dolognál a „Nem én voltam” lehetőséget válaszd.
- Változtass jelszót, ha a tények ezt indokolják. Ha a tevékenység ismeretlennek tűnik, a szolgáltatás megerősíti a bejelentkezési kísérletet, megosztottad a kódot, vagy a jelszót más oldalakon is használod, ezt a hivatalos szolgáltatáson keresztül tedd meg. Használj egyedi jelszót ehhez a fiókhoz.
- Kapcsolj be erősebb többfaktoros hitelesítést. Az Egyesült Államok Kiberbiztonsági és Infrastruktúra-biztonsági Ügynöksége (CISA) a biztonsági kulcsot tartja a legerősebb megoldásnak, ezt követi a hitelesítő alkalmazás, a szöveges vagy e-mailes kódokat pedig a leggyengébbnek. A CISA azt javasolja, hogy szöveges vagy e-mailes kódot csak akkor használj, ha a fiók nem kínál erősebbet.
- Vedd fel a kapcsolatot a szolgáltatással, ha a kódok folyamatosan érkeznek. Az alkalmazáson belüli vagy a hivatalos oldalon található súgóközpontot használd, ne az üzenetben szereplő telefonszámot.
Ha nincs fiókod az említett szolgáltatásnál, lehet, hogy valaki az e-mail címeddel vagy telefonszámoddal regisztrál, vagy az üzenet hamis. Hagyd figyelmen kívül. Ha ugyanaz a szolgáltatás folyamatosan keres, a hivatalos weboldalon keresztül vedd fel a kapcsolatot az ügyfélszolgálatukkal.
Egy kód, ismétlődő kódok vagy fiókriasztás: mit jelent az egyes esetek
A környező bizonyítékok fontosabbak, mint a kódok száma. Egy kód származhat elírásból, regisztrációból, bejelentkezési vagy visszaállítási kísérletből, vagy hamis üzenetből. Az ismétlődő kódok indokolják a fiók mielőbbi átvizsgálását, míg egy ismeretlen bejelentkezési vagy fiókmódosítási értesítéssel párosuló kód azonnali intézkedést kíván a hivatalos szolgáltatáson keresztül.
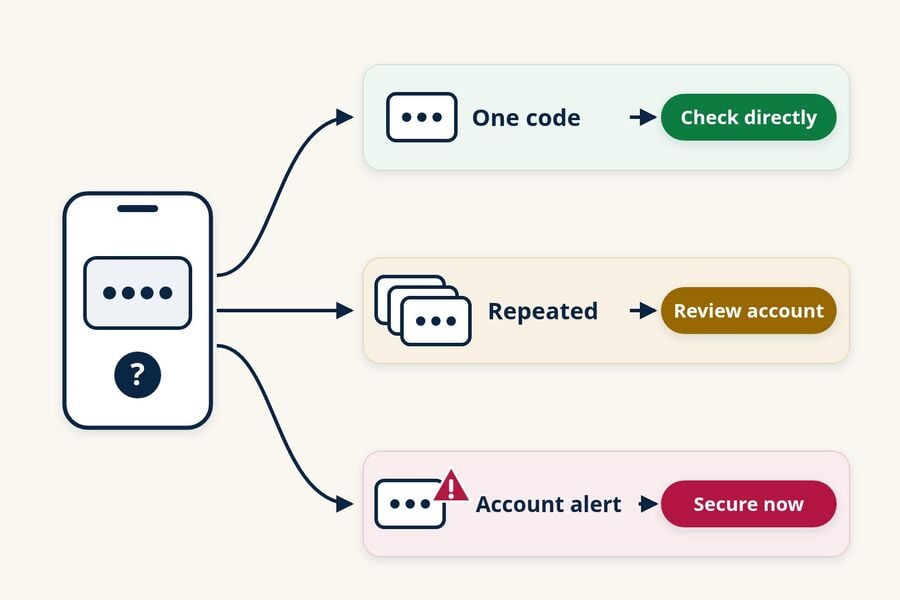
| Mit látsz | Mit jelent ez általában | Mit tegyél |
|---|---|---|
| Egy kód, más üzenet nincs | Elírás, regisztráció, bejelentkezési vagy visszaállítási kísérlet, vagy hamis üzenet | Ne használd és ne oszd meg; ha van ilyen fiókod, nézd meg az alkalmazásban |
| Több kód, vagy folyamatosan visszatérő kódok | Lehet, hogy valaki ismételten bejelentkezni vagy visszaállítani próbálja a hozzáférést | Vizsgáld át a tevékenységet és az eszközöket; frissítsd a jelszót, ha újra felhasználtad; adj hozzá erősebb bejelentkezési védelmet |
| Egy kód, valamint bejelentkezési, jelszó- vagy helyreállítási értesítés | Lehet, hogy bejelentkezés vagy fiókmódosítás van folyamatban | Nyisd meg most közvetlenül a szolgáltatást, és kövesd a fiókbiztonsági lépéseit |
A kódok önmagukban ritkán mondják el a teljes történetet. Konkrétabb jelek utalnak arra, hogy valóban hozzáfértek egy fiókhoz:
- Már nem tudsz bejelentkezni, vagy a szolgáltatás megerősíti, hogy a jelszavad vagy a helyreállítási adataid megváltoztak.
- A fiókod olyan eszközöket, munkameneteket vagy helyszíneket mutat, amelyeket nem ismersz fel.
- Olyan üzenetek, bejegyzések vagy vásárlások jelennek meg, amelyeket nem te tettél.
- Az e-mail fiókodban új továbbítási szabályok vagy szűrők vannak, amelyeket nem te állítottál be.
Ha ezek bármelyikét látod, azonnal használd a szolgáltató hivatalos fiók-visszaállítási folyamatát.
E-mailes kódok, szöveges kódok és bejelentkezési kérések
A csatorna határozza meg, mit érdemes ellenőrizni. Az e-mailes kód az e-mail fiókra és az említett szolgáltatásra irányít, a szöveges üzenet a telefonszámodra, a jóváhagyási kérés pedig azt jelenti, hogy egy bejelentkezés vár rád.
Ha véletlenszerű ellenőrző kódot kaptál e-mailben
Egy véletlenszerű ellenőrző kódot tartalmazó e-mail érkezhet regisztrációból, bejelentkezési vagy jelszó-visszaállítási kísérletből, elírásból vagy hamis üzenetből. Ellenőrizd a megnevezett fiókot a hivatalos weboldalán vagy alkalmazásán keresztül. Ha más jelek is utalnak arra, hogy valaki hozzáfért a postaládádhoz, nézd át a legutóbbi munkameneteket, a helyreállítási e-mail-címet és telefonszámot, az elküldött leveleket, valamint az esetleges továbbítási szabályokat és szűrőket. Egy általad nem létrehozott továbbítási szabály a jövőbeli üzeneteket, köztük a kódokat is továbbíthatja, ezért töröld, és védd meg a postaládát.
Ha SMS-ben kaptál ellenőrző kódot
Ne válaszolj, ne hívd fel az üzenetben szereplő számot, és ne feltételezd, hogy egy ismerősnek tűnő beszélgetés bizonyítja az üzenet valódiságát. A spamnek tűnő SMS-ek esetében az FTC „How To Recognize and Report Spam Text Messages” útmutatója azt javasolja, hogy továbbítsd őket a 7726 (SPAM) számra. Légy óvatos egy valódi szolgáltatás számának blokkolásával, mert később szükséged lehet a kódjaira. Ha a telefonod hirtelen elveszíti a mobilhálózati szolgáltatást, miközben kódok vagy fiókriasztások érkeznek, lépj kapcsolatba a szolgáltatóddal egy általad már megbízhatónak tartott csatornán; a szolgáltatáskieséseknek vannak hétköznapi okai, de ez az együttes gyors ellenőrzést érdemel.
Ha bejelentkezési jóváhagyási kérést kaptál
Utasíts el minden olyan bejelentkezést, amelyet nem te indítottál. Az Apple Personal Safety User Guide útmutatója szerint ha értesítést kapsz egy általad nem ismert új eszközön történő bejelentkezésről, válaszd a „Don't Allow” lehetőséget. Az ismétlődő kérések célja lehet, hogy feladd, ezért soha ne hagyj jóvá egyet sem csak azért, hogy az értesítések abbamaradjanak.
Ellenőrző kódos csalások: amikor valaki elkéri a kódot
A kódod elkérése a legegyértelműbb figyelmeztető jel. Az FTC 2024 márciusi fogyasztói figyelmeztetése, a „What's a verification code and why would someone ask me for it?” egyértelműen megfogalmazza: „Anyone who asks you for your account verification code is a scammer.” A valódi cégek azért küldenek kódot, hogy te magad írd be egy általad megnyitott képernyőn.
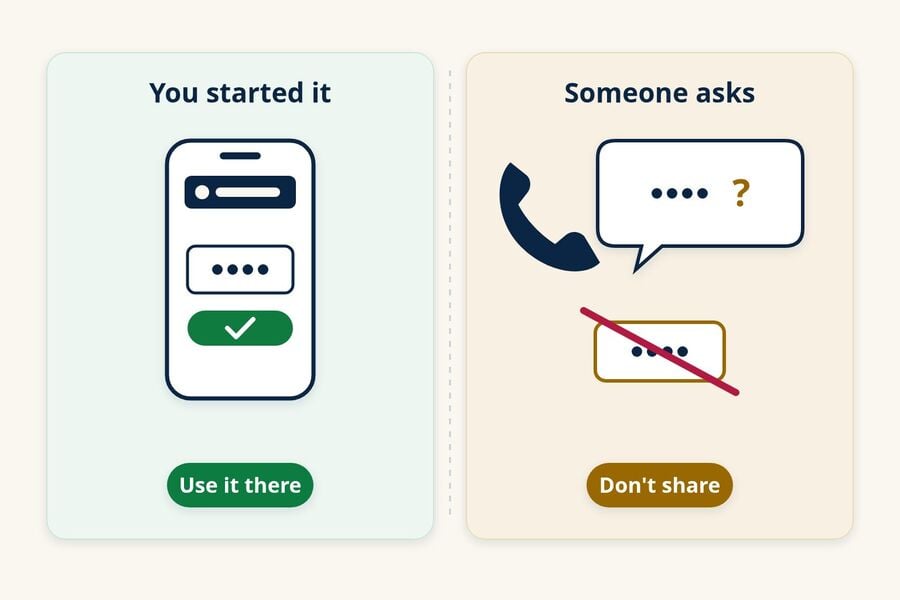
A forgatókönyv változik, de a kérés mindig ugyanaz: a kód.
- A „csalásvédelmi osztály” hívása. A hívó azt állítja, hogy a bankodtól, egy ügyfélszolgálattól vagy egy kormányzati hivataltól beszél, és azt mondja, szüksége van a kódra a fiókod védelméhez vagy ellenőrzéséhez.
- A barát, aki „véletlenül” küldött egy kódot. Egy ismert kapcsolatod üzenete szerint véletlenül hozzád került egy kód, és arra kér, hogy küldd vissza. Lépj kapcsolatba az illetővel egy másik, általad megbízhatónak tartott csatornán. A fiókja kompromittálódhatott, vagy valaki más adhatja ki magát neki, a kód pedig lehetővé teheti, hogy valaki regisztrálja a telefonszámodat vagy átvegyen egy fiókot.
- A piactéri vevő. Az FTC 2021 októberi, a Google Voice ellenőrző kódos csalásról szóló figyelmeztetése leírja, hogy az online áruló embereket arra kérik, olvassanak fel egy kódot, hogy „bizonyítsák”, valódiak. Az FTC tanácsa: ne oszd meg senkivel az ellenőrző kódot, ha nem te kerested meg először az illetőt.
Soha ne adj meg kódot váratlan megkeresésre. Ha te magad indítottál ügyfélszolgálati beszélgetést, csak a szervezet hivatalos alkalmazásában vagy weboldalán megjelenő utasításokat kövesd, és olvasd el a kódot tartalmazó üzenetben lévő figyelmeztetést. Ha egy fiókot szeretnél ellenőrizni, vedd fel a kapcsolatot a céggel egy általad már megbízhatónak tartott számon, például a kártyádon vagy az alkalmazásában szereplő számon, a csalási kísérleteket pedig jelentsd a ReportFraud.ftc.gov oldalon.
Ha már megosztottad a kódot vagy jóváhagytál egy kérést
Cselekedj gyorsan, és maradj nyugodt. Egy kód megosztása nem mindig jelenti azt, hogy valaki bejutott, de érdemes feltételezned, hogy megtörténhetett, és azonnal biztosítsd a fiókot.
- Nyisd meg közvetlenül a szolgáltatást, és változtasd meg a jelszót. Ezután jelentkezz ki a többi munkamenetből vagy eszközről, ha a szolgáltatás kínál ilyen lehetőséget.
- Nézd át a biztonsági beállításokat, beleértve a helyreállítási e-mail-címet, a helyreállítási telefonszámot, a többfaktoros módszereket és az esetleges biztonsági mentési kódokat. A Login.gov például azt tanácsolja azoknak, akik váratlan kódokat kapnak, hogy változtassák meg a jelszavukat, erősítsék meg a hitelesítési módszereiket, és ha használnak biztonsági mentési kódokat, generáljanak újakat.
- Hívd fel a bankodat vagy a kártyakibocsátódat a kártyádon vagy a számlakivonatodon szereplő számon, ha a kód pénzügyi fiókhoz tartozott.
- Ellenőrizd az e-mail-fiókodat, hogy találsz-e általad nem létrehozott továbbítási szabályokat, szűrőket vagy elküldött üzeneteket, ha a megosztott kód a postaládádhoz tartozott.
- Használd a szolgáltatás hivatalos helyreállítási lépéseit, ha üzenetküldő alkalmazás vagy telefonszám-szolgáltatás érintett, és elveszítetted a hozzáférést.
- Jelentsd az esetet a ReportFraud.ftc.gov oldalon, és számíts olyan utólagos üzenetekre, amelyek „segíteni” próbálnak a helyreállításban. Ezekkel ugyanolyan óvatosan bánj.
Az alacsony tétű regisztrációk távol tartása a fő postaládádtól
A fő e-mail címed sok fontos fiók helyreállítási útvonala, ezért érdemes megfontoltan megosztanod. Ha külön címet használsz az alacsony tétű regisztrációkhoz, a regisztrációs kódok és a marketingüzenetek távol maradnak a fő postaládádtól. Ez nem akadályozza meg, hogy valaki elgépelje vagy visszaéljen a valódi e-mail címeddel, és nem helyettesíti az erős jelszót vagy a többfaktoros hitelesítést.
Hírlevelekhez, egyszeri letöltésekhez vagy olyan ingyenes próbákhoz, amelyeket valószínűleg nem tartasz meg, egy ideiglenes e-mail cím saját postaládát ad ezeknek az üzeneteknek. Ez csökkentheti a zsúfoltságot a fő postaládádban, de egy oda érkező váratlan kód továbbra sem árulja el, ki kérte és miért.
Az ideiglenes levelezésnek valódi korlátai vannak, és ezek biztonsági szempontból a legfontosabbak. A Tmailor csak fogadni tud, az üzenetek körülbelül 24 órával az érkezésük után eltűnnek, a vendégcímet pedig csak az access tokenjével lehet újra megnyitni. Egy vendégcím elveszett access tokenje nem állítható helyre, ezért a Access Token újrahasználati oldal jelenti a visszautat egy fiók nélkül elmentett címhez. Azok a címek is megjelennek a Létrehozott e-mailek alatt, amelyeket bejelentkezve hoztál létre egy Tmailor fiókba bejelentkezve létrehozott címek is szerepelnek a Létrehozott e-mailek alatt, így újra megnyithatod őket token nélkül.
Egyes szolgáltatások kódjai egyáltalán nem érkeznek meg az eldobható címekre, ahogy azt az útmutató a mi működik és mi hibázik az ideiglenes e-mailes OTP-knél. Tartsd a bankot, elsődleges e-mail címet, telefonszolgáltatót, munkahelyét és eszközszámládat egy állandó címen, amit te irányítasz; Az az ideiglenes e-mail korlátai és kockázatai áttekintése bemutatja, hova nem való az eldobható postaláda.
Ha a kapott üzenet egy „ideiglenes ChatGPT bejelentkezési kód” volt, a ChatGPT bejelentkezési kód útmutatója végigvezet az OpenAI konkrét lépésein. Ha készen állsz arra, hogy a következő alacsony tétű regisztrációdhoz külön címet használj, másodpercek alatt létrehozhatsz egy ingyenes ideiglenes e-mail címet.
Gyakran ismételt kérdések
Azt jelenti egy váratlan ellenőrző kód, hogy valaki ismeri a jelszavamat?
Nem feltétlenül. Sok szolgáltatás küld kódot regisztrációhoz, jelszó-visszaállításhoz vagy jelszó nélküli bejelentkezéshez, amelyekhez egyáltalán nem kell a jelszavad, és néhány kód elgépelésből származik. Nézd meg közvetlenül a fiókot. Változtasd meg a jelszót, ha ismeretlen tevékenységet látsz, ha a szolgáltatás megerősíti a bejelentkezési kísérletet, vagy ha ugyanazt a jelszót máshol is használod.
Mi van, ha a kód nem árulja el, melyik alkalmazáshoz vagy fiókhoz tartozik?
Tekints egy azonosítatlan kódot gyanúsnak, és ne tegyél vele semmit. Ne válaszolj rá, és ne hívd fel, illetve ne koppints semmire az üzenetben. Ha aggódsz egy adott fiók miatt, magad nyisd meg az adott szolgáltatás alkalmazását vagy weboldalát, és nézd meg a legutóbbi tevékenységét.
Miért kaptam kódot egy olyan szolgáltatástól, amit nem használok?
Lehet, hogy valaki regisztráció közben beírta az e-mail címedet vagy a telefonszámodat, vagy az üzenet hamis. A legtöbb szolgáltatás csak akkor fejezi be a regisztrációt, ha a kódot vagy a linket felhasználják, így általában figyelmen kívül hagyhatod. Ne hozz létre fiókot a vizsgálódáshoz, és ha továbbra is érkeznek az üzenetek, a hivatalos weboldalán keresztül vedd fel a kapcsolatot a szolgáltatással.
Miért kapok OTP-üzeneteket különböző alkalmazásoktól?
Lehet, hogy az e-mail címedet vagy a telefonszámodat több alkalmazásban is megadták, tévedésből vagy szándékosan, és néhány üzenet adathalász lehet. Az OTP-üzenetek különböző alkalmazásoktól önmagukban nem bizonyítanak összehangolt támadást. Ellenőrizd közvetlenül az egyes megnevezett szolgáltatásokat, változtasd meg az ezeknél a fiókoknál újrahasznált jelszavakat, és kapcsold be az erősebb bejelentkezési védelmet, ahol elérhető.
Le tudom tiltani a nem kívánt ellenőrző kódos szöveges üzeneteket?
Letilthatsz egy feladót, vagy használhatod a telefonod spamszűrését, az FTC pedig azt javasolja, hogy a spam szöveges üzeneteket továbbítsd a 7726-os (SPAM) számra. Egy valódi szolgáltatás számának letiltása azonban megakadályozhatja a később szükséges kódok megérkezését. Ha az üzenetek egy általad használt szolgáltatástól érkeznek, védd meg azt a fiókot, és inkább a támogatási csapatához fordulj.
Mit tegyek egy jelszó-visszaállító e-maillel, amit nem kértem?
Egy nem kért visszaállítási üzenet általában azt jelenti, hogy kértek egy visszaállítást, de az nem fejeződött be. Ne használd a benne lévő linkeket. Nyisd meg közvetlenül a szolgáltatást, hogy megerősítsd, a jelszavad és a helyreállítási adataid változatlanok, különösen, ha az üzenet szerint már történt változtatás.
A szabály, amely minden esetre vonatkozik
Bármi okozta is az üzenetet, ne oszd meg és ne használd fel az olyan kódot, amit nem te kértél. Ellenőrizd a megnevezett fiókot a hivatalos alkalmazásán vagy weboldalán keresztül. Haladéktalanul védd meg a fiókot, ha folyamatosan érkeznek a kódok, ismeretlen tevékenységet látsz, megosztottad a kódot, vagy jóváhagytál egy általad nem indított kérést. Ha a problémád épp a fordítottja, vagyis egy általad kért kód soha nem jelenik meg, nézd meg meg, miért nem érkeznek meg az OTP kódok.

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.









