 Tmailor
Ideiglenes e-mail a ChatGPT-hez: Regisztráció, ellenőrzés és fiókhelyreállítás 2026-ban
Gyakorlati útmutató 2026-ból az eldobható e-mail ChatGPT-hez való használatához: hogyan működik valójában a regisztráció és a bejelentkezési ellenőrzés, mikor kérhet mégis telefonszámot az OpenAI, és hogyan teszi lehetővé egy újrahasználható Tmailor-postafiók a fiók helyreállítását akkor is, amikor egy eldobható cím általában már lejárt volna. E-mailalapú ChatGPT-fiók esetén egy külön cím távol tartja a fióküzeneteket a fő postafiókodtól, ami a legegyszerűbb adatvédelmi réteg.
Gyors hozzáférés
Igen, az ideiglenes e-mail 2026-ban működhet a ChatGPT-regisztrációnál, mert az OpenAI továbbra is engedélyezi az e-mail alapú fióklétrehozást. A valódi kockázat a későbbi helyreállítás: ha lejáró, eldobható postaládát használsz, a jelszó-visszaállítás és a bejelentkezési ellenőrzés meghiúsulhat. Az újrahasználható, csak fogadásra alkalmas postaláda a biztonságosabb megoldás.
Főbb tanulságok
- Általában működik. A ChatGPT regisztrációja továbbra is támogatja az e-mailes regisztrációt, így egy ideiglenes postaláda is működhet, de az OpenAI nem ígéri, hogy minden eldobható domaint elfogadnak.
- A telefonos ellenőrzés nem alapértelmezett a ChatGPT-regisztrációnál. Az OpenAI szerint általában nem szükséges telefonos hitelesítés fiók létrehozásához vagy a ChatGPT használatához, az első API-kulcsodhoz viszont továbbra is kell.
- A bejelentkezési kódok különböznek a regisztrációs ellenőrzéstől. Az OpenAI e-mailben küldhet egy hatjegyű egyszeri kódot, vagy jóváhagyást kérhet a ChatGPT alkalmazásban. Csak az általad kért kódokat használd, és soha ne oszd meg egyiket sem.
- Az újrahasználható jobb, mint az eldobható. Egy lejárt postaláda nem kaphat későbbi jelszó-visszaállítást vagy bejelentkezési kódot, de egy access tokennel visszaállított Tmailor-cím igen.
- Ismerd a határokat. Kerüld az ideiglenes e-mail címek használatát a ChatGPT Plus számlázásához, API-fiókokhoz vagy bármilyen olyan fiókhoz, amelynek elvesztése költséges lenne.
Elfogadja a ChatGPT az ideiglenes levelet?
Rövid válasz: gyakran igen. Az OpenAI szerint a ChatGPT-fiók létrehozásához általában nem szükséges telefonos hitelesítés, így egy ideiglenes postaláda is elegendő lehet az e-mailes ellenőrzési lépéshez. Az OpenAI azonban nem tesz közzé olyan eldobható e-mail elfogadási szabályzatot, amely minden domain vagy munkamenet esetében garantálná a sikert.
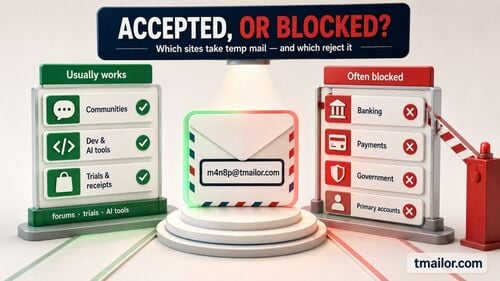
A biztonságos ígéret a lehetőség, nem a bizonyosság. Ha az OpenAI elutasítja a címet, használj állandó e-mail címet egy olyan fiókhoz, amit meg akarsz tartani; egy másik Tmailor-domain működhet egy legitim, alacsony tétű teszthez, de az elfogadás nem garantált. Az elfogadás szolgáltatásonként is változik, és útmutatónk a azokról az oldalakról, amelyek elfogadják vagy blokkolják az ideiglenes e-mail-címeket, elmagyarázza, miért. Az igazi tervezési munka a helyreállítás: győződj meg róla, hogy később újra meg tudod nyitni ugyanazt a postaládát a bejelentkezési kódokhoz és a visszaállításokhoz.
Miért jobb az újrahasználható postaláda az eldobhatónál
Ezt a részt hagyja ki a legtöbb ideiglenes levelezésről szóló útmutató, és ez az, ami később megbosszulja magát. A csendes félelem, ami a "használjak-e eldobható e-mailt a ChatGPT-hez?" kérdés mögött áll, valójában ez: "El fogom veszíteni a hozzáférést a fiókomhoz a jövőben?"
Itt a csapda egy klasszikus eldobható postaládánál. Regisztrálsz, megkapod az ellenőrző e-mailt, a fiók működik, majd a postaláda lejár. Hetekkel később a ChatGPT arra kér, hogy erősítsd meg egy új eszközről való bejelentkezést, vagy elfelejted a jelszavadat, és a "visszaállítás" gombra kattintasz. Az e-mail egy olyan címre megy, amely már nem létezik. Most ki vagy zárva, és a legtöbb ideiglenes levelezésről szóló blog csak utólag mondja, hogy "ne felejtsd el elmenteni a jelszavadat".
A Tmailor bezárja ezt a rést. Minden postaládához tartozik egy Access Token és egy Recovery Link is, így újra megnyithatod a Ugyanez címet a weben, egy második telefonon vagy a böngésző törlése után. Ez egy eldobható postaládát elég tartóssá tesz ahhoz, hogy később jelszó-visszaállítást vagy bejelentkezési kódot kapjon. Ez a különbség a tiszta adatvédelmi réteg és a jövőbeli kizárás között. Ha a teljes biztonsági kompromisszumokra kíváncsi vagy, nézd meg a újrahasználható és rövid élettartamú ideiglenes e-mail-címek elemzésünket.
Csak fogadásra alkalmas: A Tmailor meg tudja kapni a ChatGPT ellenőrző és helyreállítási e-mailjeit, de nem tud e-mailt küldeni vagy válaszolni rá, és mellékleteket sem fogad. A korlátozások teljes listája az alábbi, arról szóló részben található, hogy mikor ne használj ideiglenes levelet.
Hogyan regisztrálj a ChatGPT-re a Tmailorral
A legtöbb útmutató kihagyja az access tokened mentését, ezért ne hagyd ki.
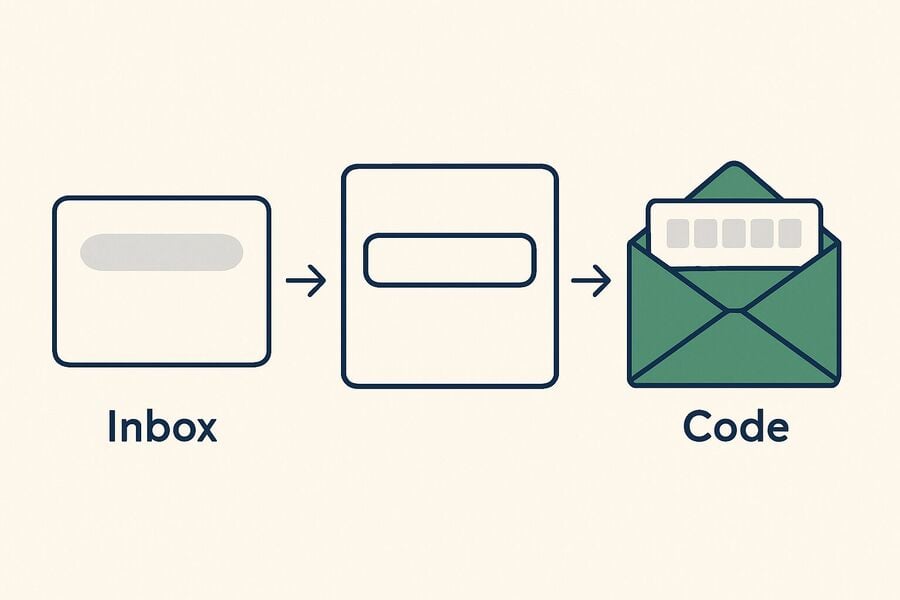
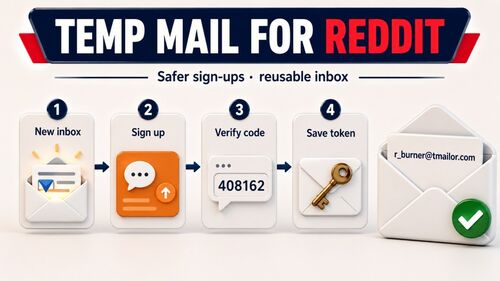
- Nyiss egy ideiglenes postaládát. Menj a az ingyenes ideiglenes levelezésre; Egy cím azonnal generálódik, regisztráció nélkül. Vettem.
- Indítsd el a ChatGPT regisztrációját. Az OpenAI regisztrációs oldalán válaszd az e-mail címmel történő regisztrációt, és illeszd be a Tmailor címedet. Asztali böngészőben a Tmailor böngészőbővítmény ki tudja tölteni helyetted az e-mail mezőt.
- Erősítsd meg az e-mailt. Az OpenAI ellenőrző üzenetet küld; nyisd meg a Tmailor postaládádban, és kövesd a linket, vagy írd be a kódot.
- Állíts be erős jelszót. Tárold jelszókezelőben. Szükséged lesz rá a bejelentkezéshez, amikor az e-mail már nem lesz előtted.
- Mentsd el a hozzáférési tokent és a helyreállítási linket. Ez az a lépés, amely lehetővé teszi, hogy később újra megnyisd ezt a konkrét postaládát a visszaállításokhoz vagy bejelentkezési kódokhoz. Tartsd a jelszó mellett.
Ez az útmutató arról szól, hogyan tartsd külön az elsődleges postaládádat, és hogyan maradjon később is lehetséges a helyreállítás. A ChatGPT-fiókod tevékenységének továbbra is meg kell felelnie az OpenAI felhasználási feltételeinek.
Ellenőrzés: regisztráció, bejelentkezési kód és API kulcs
A ChatGPT regisztrációja, a későbbi bejelentkezési ellenőrzések és az első API kulcs létrehozása eltérő szabályokat követ. Az OpenAI szerint a telefonos hitelesítés általában nem szükséges fiók létrehozásához vagy a ChatGPT használatához, a bejelentkezés védelme alkalmazásjóváhagyással vagy e-mail kóddal is működhet, az első API kulcshoz pedig továbbra is telefonos hitelesítés kell.
ChatGPT-fiók létrehozása
Az OpenAI súgóközpontja szerint a telefonos hitelesítés általában nem szükséges fiók létrehozásához vagy a ChatGPT használatához, bár bizonyos esetekben mégis kérhető, például a Codex használatakor a ChatGPT asztali alkalmazásban. Egy ideiglenes postaláda tehát működhet az e-mail alapú regisztrációnál, de az OpenAI dokumentálja a csak telefonos regisztrációt is egyes új felhasználók számára a támogatott országokban, így nem minden folyamat kezdődik e-maillel.
Bejelentkezés új eszközről vagy helyszínről
Az OpenAI további ellenőrzési lépést kérhet új vagy ismeretlen eszközön, például jóváhagyást a ChatGPT alkalmazásban vagy egyszeri kódot a regisztrált e-mail címedre. Ha a push értesítéses jóváhagyás nem elérhető, az OpenAI szerint választhatod a „Próbáld e-maillel” lehetőséget, és a kódot a postaládádba kapod. Ha kaptál kódot, kövesd a következő szakasz lépéseit.
API kulcs létrehozása
Ez az egyetlen hely, ahol a telefonos hitelesítés egyértelműen kötelező: az OpenAI megköveteli az első API kulcsodhoz, és az ellenőrzést SMS-ben, illetve a támogatott országokban WhatsAppon keresztül végzi. Az ideiglenes e-mail cím itt nem segít, mert a ChatGPT regisztráció és a fejlesztői API különböző termékek, eltérő szabályokkal.
Kockázatalapú ellenőrzések
Maradj annál, amit az OpenAI valóban dokumentál. Az OpenAI közzéteszi az új vagy ismeretlen eszközök bejelentkezési ellenőrzését, valamint a csak telefonos regisztrációt egyes új felhasználók számára a támogatott országokban. Nem tesz közzé eldobható domainekre vonatkozó szabályzatot vagy a regisztrációt kiváltó tényezők listáját, ezért ne kezeld a névtelen beszámolókat rögzített platformszabályként.
Kaptál ideiglenes ChatGPT bejelentkezési kódot? Mit tegyél
Az ideiglenes ChatGPT bejelentkezési kód egy hatjegyű, egyszer használatos jelszó (OTP), amelyet az OpenAI e-mailben küld, amikor egy bejelentkezés vagy védett fiókművelet ellenőrzést igényel. Ha te indítottad a kérést, csak azon a ChatGPT vagy OpenAI képernyőn írd be a kódot, amelyet megnyitottál. Ha nem te kérted, ne oszd meg, és ne írd be sehol. A kód önmagában nem bizonyítja, hogy a fiókodat vagy az e-mail címedet kompromittálták.
| Helyzet | Mit jelent általában | Mit tegyél most |
|---|---|---|
| Te kérted a kódot | Az OpenAI ellenőrzi a bejelentkezésedet vagy a fiókod módosítását | Csak azon a képernyőn írd be, amelyet megnyitottál |
| Nem te kérted | Előfordulhat, hogy valaki megpróbált bejelentkezni az e-mail címeddel | Ne oszd meg és ne írd be |
| A kód lejárt vagy soha nem érkezett meg | Az OTP-k időérzékenyek, vagy a kézbesítés sikertelen volt | Kérj új kódot, és ellenőrizd a spam mappát |
Az OpenAI Súgóközpontjának „Miért kérnek tőlem bejelentkezési ellenőrzést?” című cikke szerint ezeket a kódokat a fiókodhoz tartozó e-mail címre küldik, gyorsan lejárnak, és a következő címről érkeznek: noreply@tm.openai.com vagy otp@tm1.openai.com . A megfelelő feladó jó jel, de az látható From-cím önmagában nem bizonyíték. Az ebben a részben szereplő, OpenAI-ra vonatkozó részleteket utoljára 2026. október 19-én ellenőrizték.
Ha te kérted a kódot
Írd be a kódot haladéktalanul a megnyitott bejelentkezési képernyőn. Ha lejárt, vagy hibásnak jelzi a rendszer, kérj újat, és csak a legfrissebb kódot használd, mert a régebbiek már nem működnek. Ha semmi sem érkezik, nézd meg a spam vagy levélszemét mappát. Az OpenAI megjegyzi, hogy több egymás utáni hibás próbálkozás ideiglenesen zárolhatja a fiókot, ezért inkább várd meg, amíg a zárolás feloldódik, ne találgass.
Ha nem te kérted a kódot
Ne oszd meg a kódot, ne válaszolj az üzenetre, ne írd be, és ne hagyj jóvá ismeretlen push-kérést. Egyetlen legitim ügyfélszolgálati munkatárs sem kéri el a bejelentkezési kódodat. Nyisd meg a ChatGPT-t közvetlenül a böngésződben vagy az alkalmazásban, ahelyett hogy egy nem várt üzenetben lévő linkre kattintanál.
Egy váratlan kód önmagában nem bizonyítja, hogy a fiókodat vagy a postaládádat feltörték, de jelezhet bejelentkezési kísérletet vagy fiókműveletet. Ha a cím az OpenAI-fiókodhoz tartozik, biztosítsd a fiókot:
- Utasítsd el az ismeretlen push-kérést. Ha nem te indítottad a bejelentkezést, nyomd meg a „Nem, hozzáférés megtagadása” gombot.
- Biztosítsd a fiókot. Változtasd meg a jelszót, majd nyisd meg a Beállítások → Biztonság és bejelentkezés menüpontot, és kapcsolj be egy elérhető többfaktoros hitelesítési (MFA) módszert, például hitelesítő alkalmazást, push-jóváhagyást, SMS- vagy WhatsApp-kódot, vagy passkey-t.
- Ellenőrizd a munkameneteket. Ha ismeretlen munkameneteket látsz, használd a „Kijelentkezés minden eszközről” lehetőséget; az OpenAI szerint akár 30 percig is eltarthat, amíg minden munkamenetből kijelentkezik.
Az itt leírt, e-mailben küldött bejelentkezési kód egy ellenőrzés, amelyet az OpenAI magától indít el, nem pedig egy általad a beállításokban bekapcsolt MFA-módszer.
A regisztrációs ellenőrző e-mail más, mint a bejelentkezési OTP. Az OpenAI „Kaptam egy ellenőrző e-mailt, amit nem kértem” című cikke szerint nem jön létre fiók, ha a hitelesítési linket nem hagyják jóvá, így egy nem kért regisztrációs e-mail figyelmen kívül hagyható. Ha véletlenül jóváhagytad, az OpenAI Adatvédelmi Portálján keresztül kérheted a törlést.
Ha a ChatGPT a Tmailor címedet használja
Az OpenAI csak a fiókodhoz tartozó e-mail címre küldi a kódot. Ha ez a cím egy Tmailor-postaláda, a kód oda érkezik, és sehová máshová, ezért az új kód kérése előtt állítsd vissza a pontos címet.
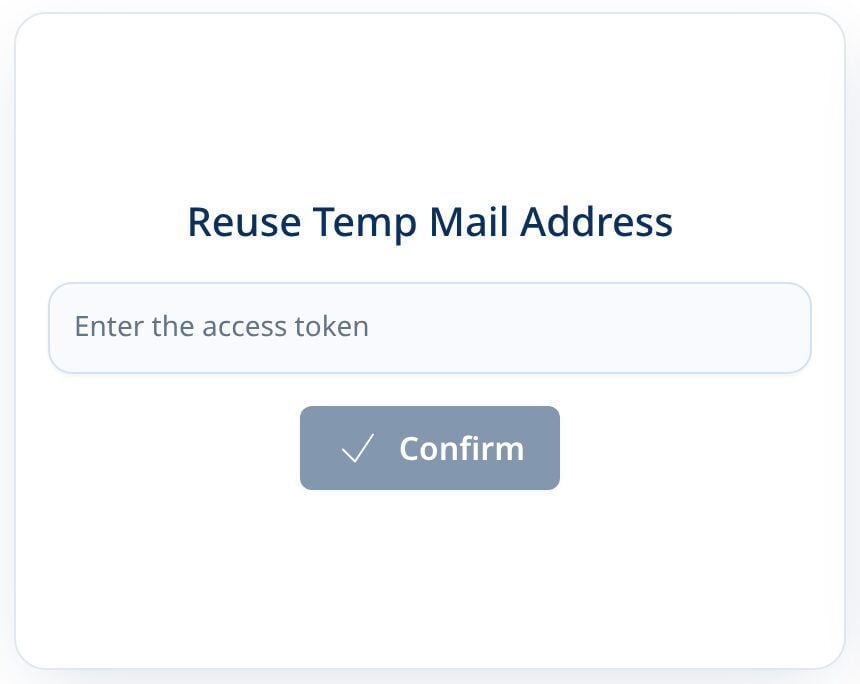
Illeszd be az access tokenedet a Tmailor Cím újrahasználata oldalára, erősítsd meg, majd kérj új kódot a ChatGPT-től. Az OpenAI kódjai sokkal hamarabb lejárnak, mint a Tmailor 24 órás üzenetablaka, ezért azonnal használd fel az új kódot. Az access token nélkül ez a postaláda nem állítható vissza, és nem fogsz tudni bejelentkezési kódokat fogadni egy új eszközhöz.
Újrahasználható ideiglenes e-mail és fiókmentés
A regisztráció a könnyű rész; a valódi kérdés az, hogy ugyanaz a ugyanaz a postaláda hetekkel később is működik-e nálad. Pontosan itt különbözik az újrahasználható cím az eldobhatótól – nem a véletlen, hanem a kialakítás miatt.
Mivel a Tmailor-cím megmarad, és az access tokeneddel visszaállítható, minden e-mail, amit az OpenAI később küld rá – például egy jelszó-visszaállítási link vagy egy új eszközről való bejelentkezéshez küldött egyszeri kód – ugyanabba a postaládába érkezik, amint újra megnyitod. Egy már lejárt eldobható cím nem tudja fogadni ezeket az üzeneteket, és így az emberek véglegesen kizárják magukat a kapkodva létrehozott fiókjaikból.
Két gyakorlati megjegyzés. Először is, az időérzékeny kódokkal haladj gyorsan: a beérkezett üzenetek 24 órán át maradnak meg, így egy napig figyelmen kívül hagyott visszaállítási link eltűnik. Másodszor, vendégcím esetén az access tokened szolgál a helyreállítási módszerként; ha elveszíted, a postaláda nem állítható helyre. Hogy megszüntesd ezt az egyetlen hibapontot, hozz létre egy ingyenes Tmailor fiókot, mielőtt generálnád a címet: bejelentkezve a cím elmentődik a fiókba, és bármely eszközön újranyithatod a létrehozott e-mailekből is, még a token nélkül is. Ha egy hitelesítési vagy helyreállítási üzenet lassú vagy hiányzik, az OTP ideiglenes levelezési útmutatónk a szokásos okokat és megoldásokat ismerteti.
Mit gyűjt az OpenAI, és mely beállításokat módosítsd először
Az ideiglenes e-mail cím távol tartja a fő postaládádat, de az OpenAI termékszintű adatkezelésén nem változtat. Az OpenAI szerint gyűjti a fiókadatokat, a beküldött promptokat és fájlokat, a használati adatokat, az eszközadatokat és az általános helyadatokat, és a ChatGPT-tartalmakat a modelljei fejlesztésére használhatja, hacsak nem tiltod le ezt.
- Kapcsold ki a tanítást. A Beállítások → Adatvezérlés menüben kapcsold ki azt az opciót, amely engedélyezi, hogy a beszélgetéseid a modell fejlesztését szolgálják. Az OpenAI szerint az új beszélgetések továbbra is megjelennek az előzményeidben, de nem használják fel őket a ChatGPT tanítására.
- Használd az Ideiglenes csevegést minden érzékeny dologhoz. Ezek a csevegések nem jelennek meg az előzményeidben, és az OpenAI szerint biztonsági okokból akár 30 napig is megőrizheti belőlük a másolatot.
- Töröld rendszeresen a régi beszélgetéseket, és nézd át a már nem használt csatlakoztatott harmadik féltől származó alkalmazásokat vagy GPT-ket.
Ha inkább összevetnéd a megközelítéseket, a Hide My Email és ideiglenes levelezésről című cikkünk a két fő módot mérlegeli arra, hogyan tarthatod privátban a valódi címedet a regisztrációkor.
Használj külön postaládát minden AI-eszközhöz
A ChatGPT ritkán az egyetlen asszisztens, amit az emberek kipróbálnak. A Claude, a Gemini, a Grok, a Copilot és a többi között minden regisztráció egy újabb cég, amelynél ott van az e-mail-címed, és egy újabb termék-e-mail-folyam. A tiszta megoldás az, hogy egyetlen külön, újrahasználható postaládát tartasz az AI-eszközöknek, távol az elsődleges címedtől, ahelyett hogy mindegyikhez eldobható identitásokat hoznál létre.
Így a marketing e-mailek, a bejelentkezési kódok és a szolgáltatói értesítések mind egy helyen maradnak, amelyet te irányítasz, a személyes postaládád pedig tiszta marad. A szolgáltatókra kiterjedő szélesebb útmutatóért lásd a AI eszközökről szóló ideiglenes leveleinket. Ahhoz, hogy egyszerre több bejövő dobozt rendezzen, a Tmailor többesfiókos nézete segít.
Hogy világos legyen: itt a különválasztásról és a magánéletről van szó. Minden fiókot valós adatokkal tarts fenn, és tartsd be az OpenAI felhasználási feltételeit.
Mikor ne használj ideiglenes levelet a ChatGPT-hez
Itt az őszinteség jobban szolgál, mint egy értékesítési szöveg. A Tmailor korlátai: csak fogadni képes, nem tud válaszolni a támogató üzenetekre, nem fogad el csatolmányokat, és a beérkezett üzeneteket körülbelül 24 óra után törli. Egy vendégcím visszaállításához szükség van a hozzáférési tokenre, az elveszett hozzáférési token pedig nem állítható vissza. Ezért az ideiglenes e-mail rossz választás, ha a címhez való hozzáférés elvesztése drága lenne. Használj olyan állandó e-mail-címet, amelyet te irányítasz, a következőkhöz:
- ChatGPT Plus vagy Pro: a számlázási bizonylatokhoz, a fizetési hiba értesítéseihez és az előfizetési támogatáshoz tartós postaládára van szükség.
- Az OpenAI API: az API használata számlázással járhat, és az OpenAI telefonos hitelesítést ír elő, amikor létrehozod az első API-kulcsodat.
- Csapat- vagy munkahelyi fiókok, és minden, ami ügyfélmunkához kapcsolódik.
- Az általad fontosnak tartott beszélgetési előzmények egyedi utasítások, mentett csevegések és GPT konfigurációk, amiket szívesen veszítenél.
Jó ökölszabály: ideiglenes e-mailt használj a kipróbáláshoz, majd minden megtartani kívánt fiókot helyezz át egy általad közvetlenül irányított e-mail-címre. Az OpenAI csak jogosult felhasználóknak kínál önkiszolgáló e-mail-módosítást a ChatGPT webes beállításaiban, és ez egyáltalán nem segít, ha már ki vagy zárva az eredeti postaládából.
Hibakeresés
| Tünet | Valószínű ok | Mit tegyél |
|---|---|---|
| A megerősítő e-mail soha nem érkezik meg | Lassú kézbesítés, vagy az a cím nem működött ebben a munkamenetben | Várj legfeljebb 2 percet, és frissítsd a postaládát. Ha továbbra sem érkezik meg, és fontos a fiók, használj inkább állandó e-mail-címet. |
| Nem érkezik meg az új eszköz bejelentkezési kódja | Egy friss postaládát nézel, nem az eredetit | Először állítsd vissza az eredeti címet a hozzáférési tokeneddel, majd kérjed újra a kódot. |
| Bejelentkezési kódot kaptál, amelyet nem te kértél | Egy bejelentkezési kísérlet vagy fiókművelet használhatta az e-mail-címedet | Ne oszd meg és ne írd be. Ha a cím az OpenAI-fiókodhoz tartozik, változtasd meg a jelszavadat, kapcsold be az MFA-t, és jelentkezz ki az általad nem ismert munkamenetekből. |
| Nem érkezik meg a jelszó-visszaállító e-mail | Az eredeti postaláda lejárt, vagy rossz címet állítottál vissza | Állítsd vissza a pontos regisztrációs címet a hozzáférési tokeneddel; ha az már nincs meg, a fiók e-mailes visszaállítása többé nem lehetséges. |
| Az OpenAI telefonszámot kér | API-kulcsot hozol létre, vagy ez a folyamat többet kér az e-mailnél | Az első API-kulcshoz telefonos hitelesítés szükséges. A ChatGPT-regisztrációnál egy ideiglenes postafiók nem tudja teljesíteni a telefonos lépést, ezért csak általad irányított számmal folytasd, ha tovább szeretnél lépni. |
| Domain elutasítva regisztrációkor | Ez a cím nem működött abban a munkamenetben | Használj állandó e-mail-címet egy fiókhoz, amit meg akarsz tartani, vagy egy egyedi domaint-t, ha olyan domainre van szükséged, amit te irányítasz. |
| Fiók zárolva vagy megjelölve regisztráció után | Biztonsági felülvizsgálat vagy fiókprobléma | Kövesd az OpenAI helyreállítási utasításait, és várd meg, amíg a fiók állapota tisztázódik, mielőtt újra próbálkozol. |
| Elvesztetted az access token-t | Az access token nem lett elmentve bezárás előtt | A vendég postaláda nem állítható vissza. Ha a cím el van mentve a Tmailor-fiókodhoz, jelentkezz be, és nyisd meg a Létrehozott e-mailek oldalon. Legközelebb mentsd el az access token-t egy jelszókezelőbe a regisztrációkor. |
| Tévedésből Google/Apple bejelentkezést használtál | A fiók egyáltalán nincs az ideiglenes e-mail-címhez kötve | Jelentkezz be azzal a módszerrel, amelyet eredetileg használtál ahhoz a fiókhoz. Ha jogos célból külön fiókra van szükséged, kövesd az OpenAI feltételeit, és már az elején válaszd ki a kívánt bejelentkezési módszert. |
Gyakran ismételt kérdések
Blokkolja a ChatGPT az eldobható e-mail-címeket?
Dokumentált platformszabályként nem. Az OpenAI nem tesz közzé olyan eldobható e-mail szabályzatot, amely garantálná az elfogadást vagy az elutasítást, ezért kezeld megfigyelésként, nem pedig megbízható tényként: egy címet ma elfogadhatnak, holnap elutasíthatnak. Ha egy címet elutasítanak, használj állandó e-mail-címet minden olyan fiókhoz, amit meg kell tartanod.
Szükségem van telefonszámra a ChatGPT-re való regisztrációhoz?
Általában nem. Az OpenAI szerint fiók létrehozásához vagy a ChatGPT használatához általában nem szükséges telefonos hitelesítés, így az e-mailes hitelesítés rendszerint elegendő. Az első API-kulcshoz továbbra is szükséges a telefonos hitelesítés; bizonyos esetekben kérhetik, például a ChatGPT asztali alkalmazásában futó Codex esetében, és néhány támogatott országban az új felhasználók csak telefonos regisztrációt látnak.
Használhatok ideiglenes e-mailt a ChatGPT jelszó-visszaállításához?
A visszaállítási e-mail csak akkor ér el egy eldobható címre, ha ugyanazt a postaládát újra meg tudod nyitni. Egy Tmailor-postaláda, amelyet az access tokeneddel állítasz vissza, igen, amíg a cím még létezik, ezért biztonságosabb az újrahasználható postaláda azokhoz a fiókokhoz, amelyeket meg akarsz tartani.
Kaphatok ChatGPT bejelentkezési ellenőrző kódokat ideiglenes e-mailben?
Igen, ha visszaállítod az eredeti címet. Az OpenAI bizonyos bejelentkezésekhez, például új eszközről vagy helyszínről, egyszeri kódot küld e-mailben, és ez a kód ahhoz a postaládához érkezik, amellyel regisztráltál, amint az access tokeneddel újra megnyitod. A cím visszaállítása után kérjed a kódot, és azonnal írd be, mert az OpenAI kódjai jóval hamarabb lejárnak, mint amikor a Tmailor 24 órás üzenetablaka lejár.
Miért kaptam egy ideiglenes ChatGPT ellenőrző kódot, amit nem kértem?
A kódot valószínűleg egy olyan ChatGPT bejelentkezési kísérlet vagy fiókművelet indította el, amely az e-mail-címedet használta. Ne oszd meg és ne írd be olyan kódot, amit nem kértél, és ne hagyj jóvá ismeretlen push-kérést. Egy kód önmagában nem bizonyítja, hogy a fiókodhoz vagy a postaládádhoz hozzáfértek. Ha a cím az OpenAI-fiókodhoz tartozik, nyisd meg közvetlenül a ChatGPT-t, változtasd meg a jelszavadat, kapcsold be az MFA-t, és jelentkezz ki azokból a munkamenetekből, amelyeket nem ismersz fel.
Használjak ideiglenes e-mail-címet a ChatGPT Plus-hoz?
Nem. A Plus fizetős csomag, és mind a számlázás, mind a fiók helyreállítása olyan postaládától függ, amelyet később is kezelni fogsz. Az OpenAI csak jogosult felhasználóknak kínál önkiszolgáló e-mail-módosítást a ChatGPT webes beállításaiban, és ez az opció nem segít, ha már kizártak az eredeti postaládából. Bármely fizetős fiókhoz használj állandó címet.
Mi történik, ha elveszítem a Tmailor access tokenemet?
Ha vendégként hoztad létre a címet, az adott postaláda az access token nélkül nem állítható vissza, és minden rá épülő helyreállítás elveszik. Ha a cím el van mentve az ingyenes Tmailor-fiókodhoz, jelentkezz be, és nyisd meg a Létrehozott e-mailek oldalon, ahol új token is kiadhatsz. Akárhogy is, mentsd el az access token-t egy jelszókezelőbe, mielőtt bármi fontoshoz számítanál a címre.
Ellentétes az ideiglenes levelezés az OpenAI szabályaival?
Külön e-mail használata a fő postaládád védelmére a szokásos adatvédelmi higiénia része. A ChatGPT-t továbbra is az OpenAI felhasználási feltételei szerint kell használnod. Az ideiglenes levelezés célja itt a postaládák szétválasztása és a helyreállítás megtervezése, nem pedig az, hogy mit tehet a fiók.
A lényeg
A ChatGPT ideiglenes e-mail-címmel is működik, mert a regisztráció továbbra is e-mail-alapú, de a biztonságosabb megoldás egy olyan újrahasználható Tmailor cím, amelyet később újra meg tudsz nyitni a bejelentkezési kódokhoz és a jelszó-visszaállításokhoz. Tartsd külön a kíváncsiságodat az identitásodtól, és őrizd meg a helyreállítás lehetőségét. Szerezz egy ingyenes, ideiglenes e-mailt, és próbáld ki.
Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.