Az OTP nem érkezik: 12 gyakori ok és platformspecifikus javítások
Találd meg, hol ragadt be egy e-mail ellenőrző kód: a saját oldaladnál, a feladónál vagy a fogadó postaládában. Minden ügyhöz tartozik egy csekk és a következő lépés, valamint amit a Steam, Epic, Discord, Binance, Instagram és X súgóoldalak ajánlanak.
Gyors hozzáférés
Főbb tanulságok
Nem érkezik meg az OTP e-mail? Először ellenőrizd a címet és a kézbesítési csatornát, majd várd ki a feladó időzítőjét, mielőtt új kódot kérnél. Ezután nézd meg a spamet, a szűrőket, a továbbítást és a tárhelyet, valamint hogy más levelek érkeznek-e a postaládába. Ha ezek az ellenőrzések rendben vannak, lehet, hogy a feladó késik, nem hozta létre az üzenetet, vagy elutasítja az adott címtípust.
Ez az útmutató az e-mailben küldött egyszeri kódokra vonatkozik. Ha a szolgáltatás SMS-t, push értesítést vagy hitelesítő alkalmazást választott, a megoldást azon a csatornán kell keresni.
- Haladj sorban. Először ellenőrizd a címet, a postaládát, az időzítőt és a csatornát. Ezek csak másodpercekbe telnek, ezért tedd meg őket, mielőtt a feladóra várnál.
- Egyszer küldd újra, ne ötször. Az ismételt kérések várakozási időt válthatnak ki, és az új kód gyakran felülírja a régit, így csak a legújabb kód fog működni.
- Tudd, melyik oldalon van a hiba. A kézbesítés előtti problémák (sorban állás, leállás, irányelvi elutasítás) a feladónál vannak. A kézbesítés utáni problémákat (spam, szűrők, megtelt postaláda) a postaládádban kell megoldani.
- Az ideiglenes e-mailnek van egy extra szabálya. Egyes szolgáltatások elutasítják az eldobható címeket. Ha ez történik, használj egy általad kezelt, hosszú távú e-mail címet ahhoz a fiókhoz, ahelyett, hogy címről címre próbálkoznál.
- A pénzügyi és személyazonossági fiókokhoz állandó postaládára van szükség. A bankok és tőzsdék elvárják, hogy olyan címet adj meg, amelyet évek múlva is elérsz, ezért az ideiglenes e-mail nem megfelelő eszköz erre.
Gyors javítás lépésről lépésre
Végezd el ezeket az ellenőrzéseket sorban. Mindegyik kizár egy okot, mielőtt időt töltenél a feladóra várással.
- Ellenőrizd a megadott címet. Sok regisztrációs képernyőn látható, hogy melyik címre küldték a kódot. Hasonlítsd össze karakterről karakterre, beleértve a @ utáni részt is, és figyelj arra, hogy az automatikus kitöltés ne cserélje ki egy régebbi címre.
- Győződj meg róla, hogy pontosan azt a postaládát nézed. Ha több címed van, vagy más eszközön vagy böngészőben nyitottad meg az e-mailjeidet, lehet, hogy az előtted lévő postaláda nem az, amelyiket megadtad az oldalnak. A Tmailoron újranyithatsz egy mentett címet az Access Token-rel.
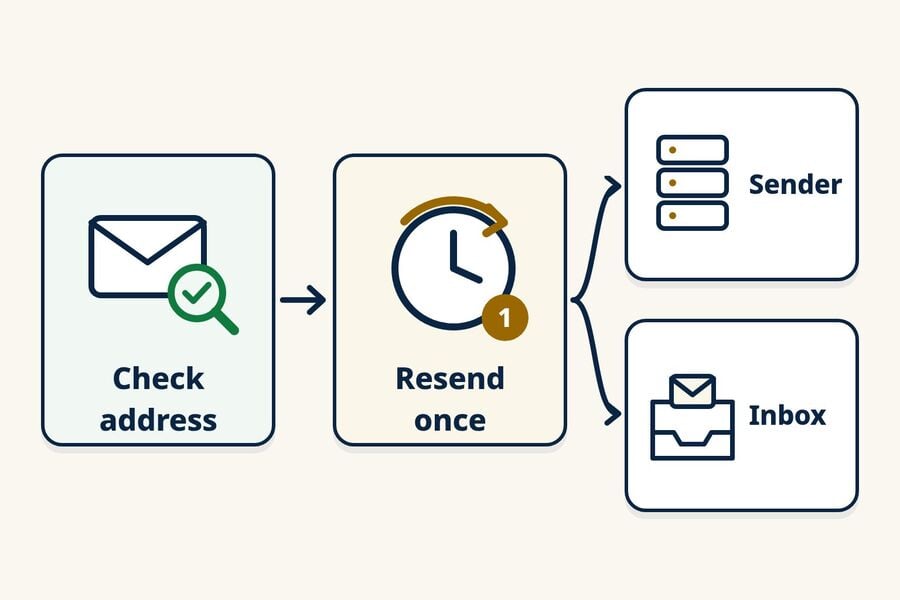
- Várd ki az időzítőt, majd küldd újra egyszer. Kövesd az oldal által mutatott visszaszámlálást. Ha nem mutat semmit, várj pár percet, kérj egy új kódot, és csak a legújabb beérkező kódot használd.
- Ellenőrizd a csatornát. Egyes szolgáltatások SMS-ben, alkalmazás-értesítésként vagy a már meglévő e-mail címre küldik a kódot, nem pedig arra, amelyiket ma beírtad. A Steam például a Steam Guard kódokat a fiókban utoljára regisztrált e-mail címre küldi.
- Keresd át az egész postaládát. Gmailben, Outlookban vagy munkahelyi fiókban ellenőrizd a Spam vagy Levélszemét mappát, a Promóciókat, az Összes levél mappát, a szűrőket és a továbbítási szabályokat. A Tmailor postaládája egyetlen lista, nincs spam fül, így ha a kód nincs ott, lépj a következő lépésre.
- Adj időt a feladónak. Ha egy OTP sokáig érkezik, lehet, hogy a kézbesítés egyszerűen késik. Ez akkor fordul elő, ha a feladó sora foglalt, vagy a fogadó szerver elhalasztja az első próbálkozást. A Steam támogatási oldala azt javasolja a felhasználóknak, hogy akár 30 percet is várjanak, mielőtt újra bejelentkeznének egy új kódért.
- Olvasd el a hibaüzenetet, majd dönts. Egy olyan üzenet, mint például a „küldés sikertelen” vagy egy fiókzárolás, a feladóra utal, ezért vedd fel a kapcsolatot az ügyfélszolgálatával. Ha az oldal elutasította a címedet, vagy soha nem küld eldobható címekre, használj egy általad kezelt, hosszú távú e-mail címet ahhoz a fiókhoz.
Mielőtt kapcsolatba lépnél a támogatással
A támogató csapatok gyorsabban tudják nyomon követni a hiányzó kódot, ha megadod nekik a részleteket. Jegyezd fel a szolgáltatást és a használt funkciót, a célcímet, amelynek egy részét kitakarva, a kód kérésének időpontját és az időzónádat, a pontos hibaüzenetet, az egyetlen újraküldés időpontját, valamint hogy más levelek érkeznek-e az adott fiókba. Soha ne küldd el a támogatásnak magát a kódot vagy a Tmailor Access Token-t; egyik sem szükséges a kézbesítés vizsgálatához.
Küldő oldal vagy bejövő oldal?
Az OTP e-mail vagy a kézbesítés előtt bukik meg (a feladó nem küldte el, még sorban áll, vagy elutasítja a címet), vagy miután eléri az e-mail rendszeredet (spamszűrés, szabály, tele postafiók). Az alábbi tünetek a valószínűbb oldalra mutatnak. Ezek nyomok, nem bizonyítékok.
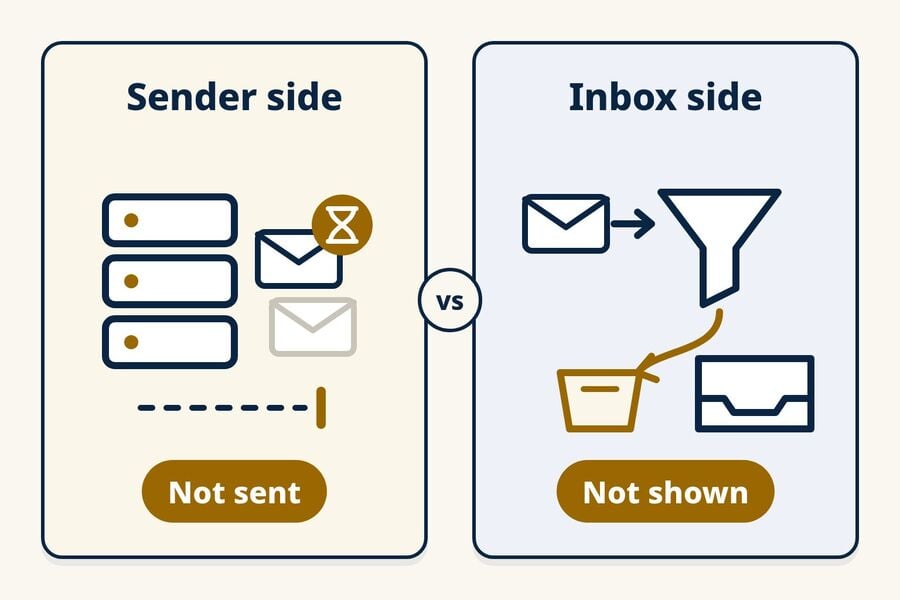
| Mit látsz | Valószínűbb oldal | Következő lépés |
|---|---|---|
| Az oldal hibát mutat, vagy azt mondja, hogy a kódot nem lehetett elküldeni | Feladó | Olvasd el a hibát, ellenőrizd a szolgáltatás állapotoldalát, majd vedd fel a kapcsolatot a támogatással. |
| Más levelek normálisan érkeznek, de ettől a szolgáltatástól soha semmi sem érkezik | Feladó (szabályzat vagy hitelesítés), vagy szűrőszabály | Egyszer keresd át a spamet és a szűrőket. Ha üresek, kérdezd meg a szolgáltatást, vagy használj egy hosszú távú címet, amit te irányítasz. |
| Órák óta semmilyen levél nem érkezett | Bejövő fiók | Ellenőrizd a tárhelyet, a továbbítást és magát a címet. |
| A kód későn érkezik, aztán működik | Levélút késése | Legközelebb várd ki az időzítőt, mielőtt újraküldöd. |
| A kód megérkezik, de elutasítják | A te oldalad (régi vagy lejárt kód) | Kérj egy új kódot, és csak a legújabbat használd. |
Két mechanizmus magyarázza a sok küldőoldali esetet. Az első a hitelesítés: a Gmail küldői irányelvei előírják, hogy minden feladónak be kell állítania az SPF-et vagy a DKIM-et, és a Gmailnek naponta több mint 5 000 üzenetet küldő küldőknek DMARC-ot is kell használniuk. Azokat a leveleket, amelyek nem felelnek meg ezeknek a követelményeknek, előfordulhat, hogy nem kézbesítik, vagy spamként jelölik meg. A második az ideiglenes halasztás: a fogadó szerver megkérheti a küldő szervert, hogy próbálja újra később (a greylisting ennek egyik formája), így a kód csak sikeres újrapróbálkozás után érkezik meg. Egyiket sem tudod a postaládádból megjavítani, és ha új kéréseket halmozol egy késleltetett fölé, csak nehezebb megkülönböztetni, melyik kód az aktuális.
A fogadó oldalon a Tmailor a bejövő leveleket a Google MX szervereken keresztül fogadja, így a feladók egy széles körben használt levélútra adják át a továbbítást, és a normál újrapróbálkozások a tervezett módon működnek. Ez a mechanizmust írja le, nem sebességgaranciát: egyetlen bejövő fiók sem fogadhat olyan üzenetet, amit a feladó soha nem küldött. A háttér itt található: hogy miért használja a Tmailor a Google szervereit a bejövő e-mailekhez.
12 ok, amiért nem érkezik meg egy e-mail OTP
Az alábbi 12 ok a bekövetkezés helye szerint csoportosítva van. A platform szabályai előzetes értesítés nélkül változnak, ezért mindegyiket úgy kezeld, mint egy ellenőrzést, amit le kell futtatni, ne pedig egy konkrét szolgáltatásra vonatkozó ígéretként.
A te oldaladon
- A cím rosszul volt beírva. Egy rossz karakter, egy elgépelt domain vagy egy automatikusan kitöltött régi cím a kódot máshová küldi. Ellenőrzés: Hasonlítsd össze a megerősítő képernyőn látható címet a bejövő fiókoddal.Javítás: Javítsd ki, és kérj egy új kódot.
- Más postaládát nézel. Több cím, egy második eszköz vagy egy 10 perces postaláda, amely új címre vált, rossz postaládát okozhat.Javítás: Nyisd meg újra azt a címet, amit ténylegesen megadtál.
- Túl sokszor nyomták meg a Resend gombot. A szolgáltatások korlátozzák, hogy milyen gyakran lehet kódokat kérni, és néhányan figyelmen kívül hagyják a kéréseket a lehűtési idő alatt, anélkül, hogy ezt jeleznék.Javítás: Várd ki az időzítőt, aztán küldd újra egyszer.
- A kód régi vagy lejárt. Egy új kérés gyakran törli az előző kódot, és minden kódnak élettartama van; például az X jelszó-visszaállítási kódja 60 percig érvényes.Javítás: Csak a legfrissebb kódot használd, és azonnal írd be.
A feladó oldalán
- A kód egy másik csatornára vagy címre ment. A szolgáltatás használhatta az SMS-t, egy alkalmazáskérést vagy a már tárolt e-mailt.Javítás: Olvasd el a hitelesítési képernyőt, hogy hová küldték a kódot.
- Az üzenet soha nem jött létre. Kiesés, biztonsági felfüggesztés vagy sikertelen kérés azt jelenti, hogy semmi sem lett elküldve. Egy képernyőn megjelenő hiba, mint például „nem sikerült elküldeni az OTP-t”, a nyom.Javítás: Később próbálkozz újra, vagy vedd fel a kapcsolatot a szolgáltatással; semmi a postaládádban nem változtat ezen.
- A kézbesítés késik a levélútvonalon. A forgalmas feladói sorok, lassú e-mail szolgáltatók és a fogadó szerver szürkelistázása mind növelik az időt. A Steam megjegyzi, hogy egyes e-mail szolgáltatók lassúak lehetnek a terheléstől függően.Javítás: Várj, mielőtt újra elküldöd.
- A feladó hitelesítése megbukik. Hiányzó vagy hibásan beállított SPF, DKIM vagy DMARC esetén az üzenetet elutasíthatja vagy spamként kezelheti a fogadó szolgáltató.Javítás: ellenőrizd egyszer a spamet. Ha a kód nincs ott, csak a szolgáltatás tudja megjavítani a beállítását.
- A szolgáltatás elutasítja az ilyen címet. Egyes szolgáltatások blokkolják az eldobható domaineket, bizonyos szolgáltatókat vagy bizonyos címformátumokat. Az Epic Games például elutasítja azokat az alcímeket, amelyek plusz jelet vagy hozzáadott pontokat használnak, és letilthat egy általa visszaélésnek tartott e-mail szolgáltatót. Néhány szolgáltatás hiba nélkül is leállítja a küldést.Javítás: használj egy hosszú távú e-mailt, amit te kezelsz az adott fiókhoz. Útmutatónk arról,hogy miért blokkolják a weboldalak a ideiglenes levelező domaineket elmagyarázza az indokot.
A fogadó postaládában
- Egy szűrő mozgatta. Egy hagyományos postaládában a kódok Spam, Junk vagy Promóciók közé kerülhetnek, vagy egy szűrő archiválhatja, törölheti vagy továbbíthatja őket. A Gmail eltűnt üzenetekről szóló súgóoldala mindezeket lefedi.Javítás: keresd át az összes mappát, jelöld meg az üzenetet „Nem spam” címkével, és nézd át a szűrőidet.
- A postaláda tele van. A Gmail megjegyzi, hogy ha a Google Drive-val és a Google Photos-szal közös tárhelyed tele van, előfordulhat, hogy nem kapsz e-mailt.Javítás: szabadíts fel helyet, majd kérj új kódot.
- A szervezeted vagy biztonsági szoftvered blokkolja ezt. A munkahelyi és iskolai levelezőrendszerek visszatarthatják vagy elutasíthatják a külső feladókat, és a Binance súgóoldala arra kéri a felhasználókat, hogy erősítsék meg, hogy egy tűzfal vagy vírusirtó program nem okoz konfliktust.Javítás: kérdezd meg az IT csapatodat, vagy használj személyes címet a szolgáltatáshoz.
Tmailor ideiglenes postaláda ellenőrzése
A Tmailor postaláda önállóan frissül: új üzenetek jelennek meg a listában, ahogy megérkeznek, és ha újra szeretnéd tölteni, ott van egy Frissítés gomb. Egyetlen lista van, nincs Spam vagy Promóciók fül, amit kereshetnél. Ha hiányzik a kód, a hasznos kérdések az, hogy melyik címet adtad az oldalnak, és hogy egyáltalán küld-e eldobható címekre. Ha az ideiglenes leveled nem érkezik semmilyen feladótól, először győződj meg róla, hogy a helyes mentett címet nézed. Új vagy az ideiglenes postaládákban? Áttekintésünk arról,, hogyan működik az ideiglenes posta lefedi az alapokat.
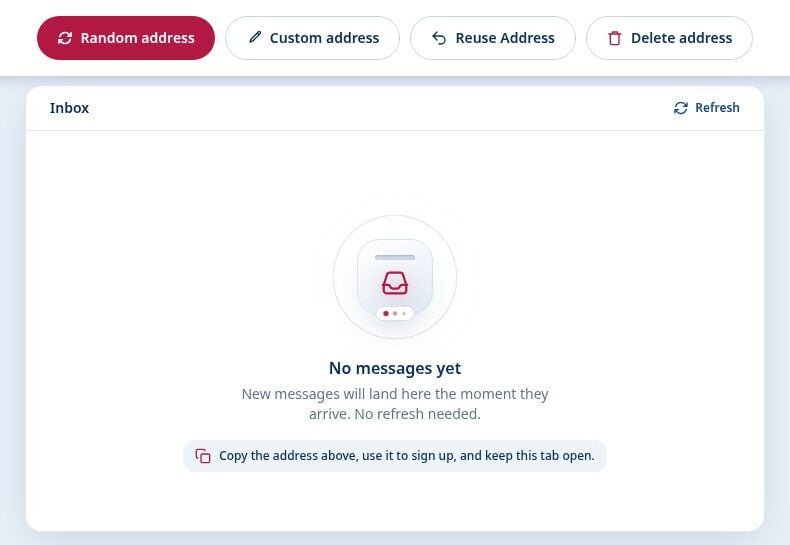
- Egyeztess a címmel. Ha több címet hoztál létre, nyisd meg azt, amit beírtál az űrlapba.
- Mentsd el a hozzáférési tokent. A legutóbbi címeid az általad használt eszközön megjegyzik, de egy másik eszközön vagy böngészőben ugyanazt a címet újra megnyitni a Hozzáférési Adatokból származó Access Token-re van szükséged.
- Gyorsan másolj kódokat. Az üzenetek körülbelül 24 órával az érkezésük után törlődnek. A címet továbbra is újra lehet nyitni az Access Token segítségével, de egy körülbelül 24 óránál régebbi üzenet már eltűnhetett. Útmutatónk a , hogy mennyi ideig tart az ideiglenes levél szétválasztja az üzenet és a cím élettartamát.
- Ismerd a korlátokat. A Tmailor csak fogadásra alkalmas, nem fogad csatolmányokat, és nem ígérheti, hogy minden szolgáltatás küldeni fog a domainjeire.
- Tartsd tiszteletben az elutasítást. Ha egy oldal elutasítja a címet, vagy soha nem küld rá kódot, tekintsd ezt az oldal döntésének, és használj egy általad kezelt, hosszú távú e-mail címet ahhoz a fiókhoz. Arról, hogy az ideiglenes e-mail egyáltalán megfelel-e egy adott ellenőrzéshez, lásd: lásd: ideiglenes levél az OTP kódokért.
Játékplatformok: Mi szokott elromlani
A játékok súgóoldalai három visszatérő problémára mutatnak rá: a kódok egy régebben regisztrált címre mennek, a leveleket spamként szűrik, és olyan címformátumok, amelyeket a platform nem fogad el. Az alábbi megjegyzések mindegyike a platform saját súgóközpontjából származik, 2026-ban ellenőrizve.
- Steam. A Steam támogatása szerint a Steam Guard kódok a fiókhoz utoljára regisztrált e-mail címre érkeznek. Azt javasolja, hogy ellenőrizd a spam szűrőt, add hozzá a support@steampowered.com és a noreply@steampowered.com címet a névjegyeidhez vagy megbízható feladóidhoz, és várj akár 30 percet, mielőtt újra bejelentkeznél egy új kódért. A Steam, Xbox és PlayStation ideiglenes levelezéséről útmutatónk azt tárgyalja, mikor illik egy eldobható cím egy játékfiókhoz.
- Epic Games. Amikor az Epic azt mondja, hogy egy e-mail cím nem tűnik érvényesnek, a probléma a címmel van, nem a kézbesítéssel. Az Epic súgóközpontja többek között felsorolja a pluszjelet vagy hozzáadott pontokat tartalmazó alcímeket, valamint azokat az e-mail szolgáltatókat, amelyeket az Epic visszaélésszerű viselkedés miatt blokkolt. Ne váltogass a címek között; olyat használj, amelyet az Epic elfogad, és amelyet meg is fogsz tartani. A és tiltott oldalunkon találod a részleteket.
- Discord. A Discord „Ellenőrző e-mail újraküldése” című cikke elmagyarázza, hogyan lehet újraküldeni a Felhasználói beállításokból asztali gépen vagy mobilon. Ha az e-mail továbbra sem jelenik meg, a Discord azt javasolja, hogy vedd fel az engedélyezett listára a notifications@discord.com, support@discord.com és noreply@discord.com címeket, majd kérd újra az e-mailt egy másik eszközről, vagy mobiladaton keresztül, ha telefonon vagy. A Discord ügyfélszolgálata nem tud manuálisan ellenőrző e-maileket küldeni.
Fintech alkalmazások: Amikor az OTP-k blokkolva vannak
Bankok, tőzsdék és fizetési alkalmazások esetében az első kérdés, hogy egyáltalán odavaló-e a cím. Ezek a szolgáltatások igazolják a személyazonosságot, évekig küldenek helyreállítási kódokat, és a pénzedet is kezelhetik, ezért olyan e-mail címre van szükségük, amelyet meg fogsz tartani. Az ideiglenes e-mail rossz eszköz számukra, és nem helyettesíti a személyazonosság-ellenőrzést (KYC).
Kifejezetten a Binance esetében a „Why Can't I Receive Emails from Binance?” súgóoldal arra kéri a felhasználókat, hogy:
- győződj meg róla, hogy a fiókodhoz regisztrált e-mail címre vagy bejelentkezve, és hogy a regisztrált cím helyes;
- ellenőrizd a spam mappádat, és vedd fel a cég hivatalos e-mail címeit az engedélyezett listára;
- ellenőrizd, hogy az e-mail kliensed vagy szolgáltatód normálisan működik, és nincs ütközés tűzfallal vagy vírusirtó szoftverrel;
- ellenőrizd, hogy a postaládád nincs tele;
- regisztrálj egy elterjedt domainről, például Gmailről vagy Outlookról származó címmel.
Ha a bankod vagy tőzsdéd támogat hitelesítő alkalmazást, jelkulcsot vagy biztonsági kulcsot, állíts be egyet, amint a fiókod e-mail címe működik. A kriptotőzsdék és pénztárcák ideiglenes leveleinek elemzésünk elmagyarázza, miért nem férnek össze az eldobható címek és a pénz.
Közösségi hálózatok: Kódok, amelyek soha nem érkeznek meg
A közösségi platformok kódokat küldenek regisztrációhoz, bejelentkezési ellenőrzésekhez és jelszó-visszaállításhoz. A súgóoldalaik ugyanarra a néhány okra mutatnak rá.
- Instagram. Az Instagram súgóközpontja két okot ad arra, hogy a jelszó-visszaállító e-mail miért nem érkezik meg: spambe került, vagy az e-mail címet rosszul írták be a regisztrációkor. Azt javasolja, hogy ellenőrizd a spam mappát, és kérd meg az e-mail szolgáltatódat, hogy biztosan fogadni tudd a @instagram.com domainről érkező leveleket. Ha egy visszaállító e-mail nem működik, az Instagram szerint kérhetsz újat, mivel az előző e-mail lejárhatott. A Instagram-fiók ideiglenes levelezéssel útmutatónk a helyreállítási korlátokat ismerteti.
- X. Az X súgóközpontja szerint egy ellenőrző kód néhány perc alatt megérkezhet a postaládádba, és a jelszó-visszaállítási kód 60 percig érvényes. Egy e-mail cím egyszerre csak egy X fiókhoz tartozhat, így egy már használt cím nem működik új fiókhoz. Lásd a ideiglenes levelezésről X regisztrációkhoz és kódokhoz.
Tartsd nyitva a hitelesítési képernyőt, miközben ellenőrzöd a postaládát. Szolgáltatástól függően a bejelentkezés újraindítása vagy egy másik kód kérése érvénytelenítheti a függőben lévő munkamenetet, ezért kövesd az adott szolgáltatás ellenőrző képernyőjén található utasításokat.
Válaszd ki a megfelelő postaláda-élettartamot
Ha ideiglenes e-mailt használsz egy kódhoz, a postaládát aszerint válaszd ki, hogy mennyi ideig lesz szükséged a címre.
| Postaláda típusa | Mire a legjobb | Amit tudni érdemes |
|---|---|---|
| 10 perces levél | Egy kód, amit azonnal felhasználsz | Egy 10 perces visszaszámlálással indul, amit meghosszabbíthatsz, hogy akár 60 perc hátralévő időt mutasson. A nullánál az oldal új címre vált, és a régit az adott eszközön az Előzményekben tartja meg. |
| Normál ideiglenes postaláda | Aznapi regisztrációk és megerősítések | Az üzenetek körülbelül 24 órán át láthatók maradnak a megérkezésük után. |
| Újrahasználható cím Access Token-nel | Fiókok, amelyeket később újra ellenőrizhetsz | Az Access Token bármely eszközön újra megnyitja a címet. Aki birtokolja, megnyithatja a postaládát, és egy elveszett token nem állítható vissza. |
Egy olyan szolgáltatáshoz, amely elfogad ideiglenes címeket, és perceken belül el kell küldenie a kódot, egy 10 perces postafiók is elegendő lehet. Ha később szükséged lehet a helyreállításra, mentsd el az Access Tokent, mielőtt bezárnád a lapot.
Tartsd újrahasználhatóvá a fiókokat
Egy kód, amit hetekkel a regisztráció után kérsz, csak akkor segít, ha még mindig meg tudod nyitni azt a címet, ahová érkezik. Mentsd el a címet és az Access Tokenjét egy jelszókezelőbe, amikor létrehozod. Az Access Token egy helyreállítási kulcs, nem pedig a postaládát lezáró jelszó: bárki, akinél van, elolvashatja az üzeneteket, és ha elveszíted, a Tmailor nem tudja visszaállítani. Egy olyan fiók esetében, amelyre támaszkodsz, biztonságosabb választás hosszú távú e-mail címre áthelyezni.
GYIK
Miért mondja az OTP-m, hogy "érvénytelen", amikor végre megérkezik?
Általában azért, mert egy újabb kód váltotta fel, vagy lejárt. Sok szolgáltatás törli az előző kódot, amikor újat kérsz, és minden kódnak van időkorlátja. Csak a legfrissebb kódot használd, írd be hamar a megérkezése után, és ne kérj másikat, amíg vársz.
Hányszor kell megnyomnom a "Resend" gombot?
Egyszer, miután lejár a képernyőn lévő időzítő. A további koppintások várakozási időt indíthatnak el, és minden új kérés érvénytelenítheti az előző kódot. Ha egy újraküldés után semmi sem érkezik, végezd el a fenti ellenőrzéseket ahelyett, hogy újra koppintanál.
Mit tegyek, ha az OTP egy újraküldés után sem érkezik meg?
Ellenőrizd a címet és a csatornát, keresd át a spamet és a szűrőket, és nézd meg, van-e hibaüzenet a szolgáltatástól. Ha ezek tiszták, adj időt a feladónak (a Steam például azt mondja, hogy akár 30 percet is igénybe vehet), majd vedd fel a kapcsolatot a szolgáltatás ügyfélszolgálatával a kérés időpontjával. Ha eldobható címet használsz, és a szolgáltatás nem küld rá, használj hosszú távú e-mailt az adott fiókhoz.
Megbízhatóak az eldobható postaládák banki vagy tőzsdei ellenőrzésekhez?
Kezeld ezt nemként. A bankok és tőzsdék igazolják a személyazonosságot, és olyan címet várnak el, amelyet évek múlva is te irányítasz, egyesek pedig elutasítják az eldobható domaineket. Használj olyan hosszú távú e-mail címet, amelyet te irányítasz, mindenhez, ami pénzzel vagy személyazonossággal kapcsolatos, az ideiglenes levelezést pedig tartsd meg az alacsony kockázatú regisztrációkhoz, amelyek elfogadják.
Lejár egy 10 perces postaláda, mielőtt megérkezik az OTP-m?
Általában nem, ha a kód a visszaszámláláson belül érkezik, a Tmailoron pedig akár 60 percre is meghosszabbíthatod az időt. Ha a visszaszámlálás véget ér, az oldal új címre vált, a régit pedig megtartja az Előzményekben azon az eszközön, ahol újra megnyithatod, amíg még elérhető. Ha bármi tovább tarthat, kezdj egy újrahasználható címmel, és mentsd el az Access Tokenjét.
Egy másik alkalmazás megnyitása megszakítja az OTP-folyamatomat?
Az alkalmazások közötti váltás a kód másolásához általában nem szakítja meg az e-mailes OTP-t. Ami visszaállíthatja, az a hitelesítési oldal frissítése, a bejelentkezés újraindítása vagy új kód kérése, a szolgáltatástól függően. Tartsd nyitva az eredeti képernyőt, amíg be nem írod a kódot.
Fogadhatom az OTP-ket a telefonomon, és beilleszthetem őket az asztali gépemen?
Igen. Mentsd el a cím Access Tokenjét, majd használd ugyanannak a bejövő fióknak az újranyitásához a Tmailor alkalmazásban Androidra és iOS-re oldalon. Ha a feladó kézbesíti a kódot, elolvashatod a telefonodon, miközben befejezed a regisztrációt az asztali gépen. Tartsd titokban az Access Tokent, mert bárki, akinek megvan, megnyithatja azt a postaládát.
Mi van, ha egy oldal teljesen blokkolja az eldobható domaineket?
Akkor az oldal döntést hozott, és ezt tiszteletben kell tartanod: használj olyan hosszú távú e-mail címet, amelyet te irányítasz. A címek cserélgetése addig, amíg egyet el nem fogadnak, ellentétes az oldal szabályzatával, és veszélybe sodorja az így létrehozott fiókot.
Meddig maradnak láthatóak az üzenetek az ideiglenes postaládában?
A Tmailoron körülbelül 24 óráig az üzenet megérkezésétől számítva. Másold ki a kódot vagy kövesd a linket azonnal, és ne támaszkodj az ideiglenes postaládára olyan nyilvántartásként, amelyhez jövő héten is visszatérhetsz.
Miért nem kap OTP e-maileket a Gmailem?
Kezdd a Gmail saját ellenőrzőlistájával: keresd át az Összes levél mappát, beleértve a Spamet és a Kukát, nézd át az üzeneteket törlő vagy a bejövő fiókot kihagyó szűrőket, ellenőrizd a továbbítási és POP/IMAP beállításokat, és győződj meg róla, hogy a tárhelyed nincs tele. A Gmail azt is megjegyzi, hogy a hitelesítetlen e-mailek a Spam mappába kerülhetnek. Ha az üzenet még mindig hiányzik, vedd fel a kapcsolatot a feladóval vagy a szolgáltatóval, mert önmagában a postaládából nem tudhatod, hogy késett, elutasították vagy soha nem küldték el.
A lényeg
Ha nem érkezik meg az OTP, sorrendben végezd el az ellenőrzéseket: a cím, a bejövő fiók, egy újraküldés az időzítő után, a csatorna, majd a spam és a szűrők. Ha ezek az ellenőrzések nem találnak semmit, a fennmaradó lehetőségek a feladó késése, sikertelen kérés, fogadórendszeri hiba vagy címpolitikai elutasítás, ezért vedd fel a kapcsolatot a szolgáltatással a kérés időpontjával és a pontos hibával. Ha egy szolgáltatás nem küld eldobható címre, használj olyan hosszú távú e-mailt, amelyet te irányítasz, az adott fiókhoz. A mindennapi regisztrációknál, ahol az ideiglenes levelezést elfogadják, létrehozhatsz egy ingyenes ideiglenes levelet, és tartsd nyitva a fület, amíg vársz.

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.