 Tmailor
Használhatom biztonságosan az ideiglenes e-mailt OTP-ellenőrző kódokhoz? Mi működik, és mi nem
Igen, az ideiglenes e-mail sok e-mailes OTP-kódot képes fogadni. Akkor nem sikerül, ha az oldal elutasítja az eldobható címeket, a feladó késleltet, vagy a postaláda előbb válik elérhetetlenné. Nézd meg, hogyan viszonyulnak az e-mailes kódok az SMS-hez és a hitelesítő alkalmazásokhoz, és mit tegyél, ha a kód soha nem érkezik meg.
Gyors hozzáférés
Főbb tanulságok
Igen. Egy ideiglenes postaláda képes fogadni OTP-t vagy ellenőrző kódot, ha a szolgáltatás e-mailben küldi el, elfogadja az eldobható címeket, és kézbesíti, mielőtt az üzenet vagy a postaláda elérhetetlenné válik. Az ideiglenes levelezés nem tud SMS-kódokat vagy hitelesítő alkalmazásban generált kódokat fogadni. Ha egy oldal elutasítja az eldobható e-mailt, használj inkább egy általad irányított, hosszú távú címet, ahelyett hogy megpróbálnád megkerülni a korlátozást.
- Csak e-mailben. Az ideiglenes levelezés az e-mailben küldött kódokat fogadja. Nincs telefonszáma, így nem tud szöveges üzeneteket, hanghívásokat vagy hitelesítő alkalmazásban generált kódokat fogadni.
- Három feltétel. A szolgáltatásnak e-mailben kell elküldenie a kódot, el kell fogadnia a címet, és kézbesítenie kell, amíg még meg tudod nyitni a postaládát.
- Az elutasítás végleges. Ha egy oldal elutasítja az eldobható e-mailt, vagy egy fiókot később helyre kell állítani, regisztrálj inkább egy általad irányított, hosszú távú e-mail-címmel.
- Erősebb bejelentkezés azoknál a fiókoknál, amelyek számítanak. Az e-mailben és SMS-ben küldött kódok gyenge bejelentkezési védelmet nyújtanak; a hitelesítő alkalmazás erősebb, a passkey pedig ellenáll az adathalászatnak.
Fogadhat-e az ideiglenes levelezés OTP-kódokat?
Igen. Egy ideiglenes e-mail képes ellenőrző kódokat fogadni, ha a szolgáltatás e-mailben küldi el a kódot. Az eldobható postaláda ugyanazon a szabványos SMTP-útvonalon fogadja a leveleket, mint egy állandó postafiók: a szolgáltatás összeállítja az üzenetet, a levelezőszervere továbbadja, az ideiglenes levelezés szervere pedig elfogadja. Ha még új vagy az eldobható postaládák világában, útmutatónk a az ideiglenes levelezés témájáról az alapokat is lefedi.
Az, hogy a kód eljut-e hozzád, kevésbé magától az ideiglenes levelezéstől, inkább a feladótól függ. A szolgáltatás dönti el, hogy elfogadja-e az eldobható címet, milyen gyorsan küldi el, és meddig marad érvényes a kód. Az oldal további része bemutatja, mikor működik a kézbesítés, miért nem érkeznek meg a kódok, hogyan viszonyulnak az e-mailes kódok más ellenőrzési módszerekhez, és mit tegyél, ha nem érkezik meg a kód.
E-mailes OTP vs. SMS-es OTP, hitelesítő alkalmazások és passkey-k
Az e-mailes OTP egy egyszeri kód, amelyet egy postaládába küldenek. Az SMS-es OTP egy telefonszámra megy. A hitelesítő alkalmazás (TOTP) a saját eszközödön generálja a kódot, a passkey pedig a beírt kódot kriptográfiai bejelentkezéssel váltja fel. Az ideiglenes levelezés csak az elsőnél segíthet. Azoknál a fiókoknál, amelyek fontosak neked, a passkey vagy a hitelesítő alkalmazás jobban véd, mint bármely kód, amelyet el kell juttatni hozzád.
Két különböző feladat osztozik a „kód” szón. Az e-mailben küldött kód gyakran csak azt igazolja, hogy a regisztráció során te irányítod az e-mail-címet. A bejelentkezési kód ezzel szemben a bejelentkezés része. A NIST digitális identitásra vonatkozó irányelvei (SP 800-63B-4) kimondják, hogy az e-mailt nem szabad sávon kívüli hitelesítésre használni, míg azok a kódok, amelyek csak egy e-mail-címet igazolnak, vagy a helyreállítási kódok, kívül esnek ezen a szabályon. Sok szolgáltatás hasonló felosztást követ: e-mailben küldenek kódot az új cím megerősítésére, majd telefont, alkalmazást vagy passkey-t kínálnak a bejelentkezéshez.
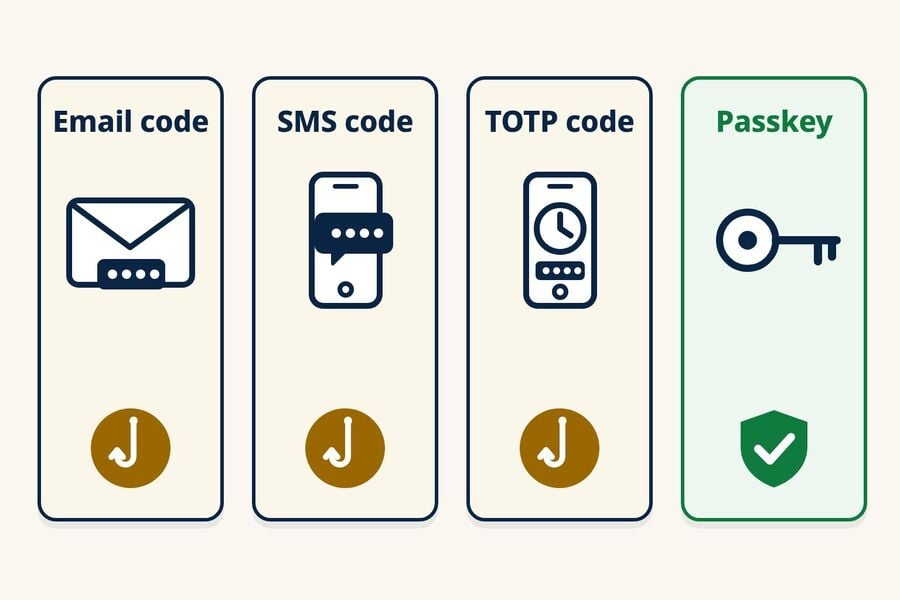
| Módszer | Honnan származik a kód | Fő gyengeség | Adathalászatnak ellenáll? | Segíthet az ideiglenes levelezés? |
|---|---|---|---|---|
| E-mailes OTP | Postaládába küldve | Aki meg tudja nyitni azt a postaládát, el tudja olvasni a kódot; adathalászható | Nem | Igen, alacsony kockázatú regisztrációkhoz, amelyek elfogadják az eldobható e-mailt |
| SMS-es OTP | Telefonszámra küldve | SIM-csere, SS7-lehallgatás, újrahasznosított számok; adathalászatra alkalmas lehet | Nem | Nem. A Tmailornak nincsenek telefonszámai |
| Hitelesítő alkalmazás kódja (TOTP) | Az eszközödön generálódik | A hatjegyű kódot továbbra is ki lehet adathalászni; a közös titkot védeni kell | Nem | Nem. Az eszközödön lévő alkalmazásban van |
| Passkey | FIDO-hitelesítő adat az eszközödön vagy a jelszókezelődben | Gyengébb tartalék- vagy helyreállítási módszerek a fiókon | Igen | Nem. Az eszközödhöz vagy a jelszókezelődhöz van kötve |
Az e-mailes, SMS-es és TOTP-kódok mind adathalászhatók, de a kockázataik nem azonosak. Az SMS további kitettséget jelent a SIM-csere, az SS7 és az újrahasznosított számok miatt; egy e-mailes kód csak annyira biztonságos, mint a postaláda; a TOTP pedig a közös titok védelmén múlik. A nyilvános iránymutatások alátámasztják ezeket a különbségeket. A CISA „Implementing Phishing-Resistant MFA” című tájékoztatója az alkalmazásalapú kódokat az SMS- vagy hangalapú kódok fölé helyezi, utóbbiakat végső megoldásnak nevezi, miközben megjegyzi, hogy mindkettő adathalászható. A CISA szerint az alkalmazásalapú kódok nincsenek kitéve SIM-csere vagy SS7 támadásoknak, a FIDO/WebAuthn-t pedig az egyetlen széles körben elérhető, adathalász-ellenálló hitelesítésként írja le a PKI-alapú MFA mellett. Az MDN egyszeri jelszavakról szóló útmutatója hasonló következtetésre jut: az OTP minden formája sebezhető adathalászattal szemben, az SMS az elfogás ellen sokkal gyengébb az e-mailnél, és az általános bejelentkezéshez a passkey a jobb választás.
A passkey FIDO-szabványokon alapuló bejelentkezési hitelesítő adat, és a FIDO Alliance a passkeyeket adathalász-ellenállónak írja le. A védelem magára a passkeyes bejelentkezésre terjed ki. Ha egy fiók továbbra is engedélyez egy gyengébb tartalék megoldást, például SMS-es visszaállítást, az a tartalék továbbra is gyenge pont maradhat.
Miért kérnek az oldalak telefonszámot e-mail helyett?
Egyes oldalak a telefonos hitelesítést további visszaélés-ellenes jelzésként vagy helyreállítási csatornaként használják. Ez nem szünteti meg a csalásokat, és a telefonalapú helyreállítás saját kockázatokkal jár: SIM-csere, számhordozás és újrahasznosított számok. A NIST a telefonhálózaton keresztül küldött kódokat „korlátozott” módszernek tekinti, és arra kéri a szolgáltatásokat, hogy figyeljenek az olyan jelekre, mint a SIM-csere vagy a számhordozás, mielőtt rájuk támaszkodnának. Ha olyan postaládát szeretnél, amelyhez egyáltalán nem kell telefon, útmutatónk a e-mail létrehozásához telefonszám oldalon bemutatja, mely szolgáltatók kérnek telefonszámot és melyek nem.
Ad a Tmailor ideiglenes telefonszámot?
Nem. A Tmailor csak fogadásra alkalmas e-mail-szolgáltatás. Nem biztosít telefonszámokat, és nem tud SMS-t vagy hangalapú kódot fogadni. Ha egy legitim szolgáltatás SMS-t ír elő, használj olyan számot, amelyet te irányítasz, és amelynek használatára engedélyed van, vagy dönts úgy, hogy nem folytatod. A Tmailor nem tudja helyetted teljesíteni ezt a lépést.
Kerüld a nyilvános SMS-fogadó oldalakat minden olyan kód vagy fiók esetében, amely számít. Ezek az oldalak kialakításukból adódóan nyílt oldalon teszik közzé a bejövő szöveges üzeneteket, így bárki elolvashatja a neked szánt kódot. Azok a kutatók, akik egy éven át 29 nyilvános SMS-átjárót figyeltek (Moreno és munkatársai, „Your Code is 0000”, 2023), több mint 70 millió üzenetet gyűjtöttek össze, amelyeket 17 141 számra küldtek. Az újrahasznosított számok második kockázatot is hordoznak. Egy, a számok újrahasznosításáról szóló princetoni tanulmány két amerikai szolgáltatónál (Kevin Lee és Arvind Narayanan, eCrime 2021) megállapította, hogy a 259 mintázott elérhető számból 215 újrahasznosított volt, és legalább egy támadásnak ki volt téve. A tanulmány azt is megállapította, hogy a 259 számból 171 volt kitéve fiókátvételnek jelszó-visszaállításon keresztül hat népszerű weboldalon, és a 200 újrahasznosított számból 19 még egy héten belül kapott biztonsági szempontból érzékeny üzeneteket, például jelszavakat.
Hová illik az ideiglenes e-mail
Az ideiglenes e-mail jó választás az e-mailben küldött kódokhoz alacsony tétű regisztrációknál: fórum, hírlevél, egyszeri letöltés vagy olyan termékpróba, amelyet talán nem tartasz meg. Egy megtartani kívánt fiókhoz használj hosszú távú e-mailt, és a fiók beállítása után kapcsolj be hitelesítő alkalmazást vagy passkeyt. Bármilyen csatornán érkezik is a kód, ne add oda olyannak, aki felveszi veled a kapcsolatot és kéri. Kódot csak abban a szolgáltatásban vagy alkalmazásban adj meg, ahol az ellenőrzést elindítottad.
Amikor az OTP kézbesítése általában működik
Az ideiglenes e-mailre történő kézbesítés akkor működik, ha három dolog együtt áll fenn: a szolgáltatás e-mailben küldi a kódot, elfogadja az eldobható címeket, és a fogadó szerver működik, valamint haladéktalanul elfogadja az üzenetet. A szabályzatok oldalanként nagyon eltérőek, így az egyetlen megbízható jel az, hogy az oldal mit tesz a címeddel.
Mit tesz és mit nem tesz egy nagy domainkészlet
A Tmailor több mint 500 domainen kínál címeket, így választhatsz ideiglenes címet. Ez nem garantálja a kézbesítést, és nem változtatja meg az oldal eldobható e-mailre vonatkozó szabályzatát. Ha egy oldal elutasítja a címet, tartsd tiszteletben ezt a döntést, és használj egy általad irányított, hosszú távú e-mailt, ahelyett hogy további eldobható címekkel próbálkoznál.
A sebesség tényezője
Az OTP-kódok időérzékenyek, ezért a fogadó oldal is számít. A Tmailor a bejövő leveleket Google MX szervereken keresztül fogadja, így a feladók egy széles körben használt levelezési útvonalra adják át az üzenetet, és a szokásos újrapróbálkozások a tervezett módon működnek. Ez a mechanizmust írja le, nem sebességgaranciát; a háttérről itt olvashatsz: hogy miért használja a Tmailor a Google szervereit a bejövő e-mailekhez. Egyetlen postaláda sem kaphat meg olyan üzenetet, amelyet a feladó még nem küldött el.
Miért nem érkeznek meg az OTP kódok
Ha egy OTP nem érkezik meg egy eldobható postaládába, az ok általában három csoport valamelyikébe tartozik. Mindegyik más-más megoldást igényel, ezért érdemes tudni, melyikkel állsz szemben, mielőtt újra próbálkozol. Ha az ideiglenes e-mailed egyáltalán nem kap e-maileket, először nézd meg, hogy minden üzenet hiányzik-e, vagy csak egyetlen oldal kódja. Egyetlen hiányzó kód általában a feladóra, annak címpolitikájára vagy a kézbesítési csatornára utal; ha viszont több, egymástól független feladótól sem érkezik semmi, az a postaládára vagy a fogadó szolgáltatásra mutat.
Az oldal elutasítja az ideiglenes címeket
Egyes szolgáltatások belső vagy harmadik féltől származó ideiglenes domainlisták alapján ellenőrzik a regisztrációkat. Előfordulhat, hogy a regisztrációnál hibával elutasítják a címet, vagy elfogadják az űrlapot, de soha nem küldik el a kódot. Bármelyik eset áll fenn, tekintsd ezt az oldal döntésének, és használj egy általad kezelt, hosszú távú e-mail-címet ehhez a fiókhoz. Útmutatónk arról, hogy miért utasítják el a weboldalak az eldobható domaineket, elmagyarázza, hogyan működik ez a szűrés.
A kód késik, vagy soha nem küldik el
A feladók sorba állítják és korlátozzák az üzeneteket, egyesek pedig visszaélés-ellenes ellenőrzéseket futtatnak küldés előtt. A fogadó szerver az első próbálkozást is elhalaszthatja egy greylistingnek nevezett spam-ellenőrzési technikával, így a kód csak akkor érkezik meg, amikor a feladó levelezőszervere újra próbálkozik. Ha újra és újra az "újraküldés" gombra kattintasz, az várakozási időt válthat ki, és egy új kód gyakran érvényteleníti az előzőt. Egy rövid késleltetés ártalmatlan egy nyitva tartott postaládában, de túlélhet egy 10 perces visszaszámlálást is.
A kód máshová került
Lehet, hogy a kód más címre ment, mint amelyiket figyeled, vagy egy meglévő fiókhoz már nyilvántartott e-mail-címre, vagy teljesen más csatornára, például SMS-re vagy egy alkalmazásértesítésre. A kód akkor is megérkezhet, amikor egy időzített postaláda már új címre váltott. Ha okról okra haladó útmutatót szeretnél platformonkénti megjegyzésekkel, lásd az útmutatót a 12 okból, amiért nem érkezik meg az OTP e-mail.
OTP megbízhatóság postaládatípus szerint
Közzététel: Ezt a blogot a Tmailor adja ki, és a Tmailor az újrahasználható postaláda példája az alábbi összehasonlításban. A korlátai rá is érvényesek: csak fogadni tud, az üzenetek a megérkezésük után körülbelül 24 órán át láthatók, egy vendégcímhez tartozó elveszett Access Token nem állítható vissza, és egyes oldalak egyenesen elutasítják az ideiglenes domaineket.
Nem minden ideiglenes e-mail viselkedik ugyanúgy az ellenőrzés során. A döntő tényezők az, hogy meddig tudod olvasni a postaládát, és hogy később vissza tudsz-e térni ugyanarra a címre. Ha gyors, időzített postaládát szeretnél, a Tmailor 10 perces levelezése egy 10 perces visszaszámlálással indul, amely akár 60 perc hátralévő időre is meghosszabbítható. Rangsorolt, igény szerinti választáshoz lásd a legjobb ideiglenes e-mail OTP összeállítást.
| Postaládatípus | Meddig tudod olvasni | Vissza tudsz térni később? | OTP-alkalmasság | Mire a legjobb |
|---|---|---|---|---|
| Időzített postaláda (10 perces levél) | Visszaszámlálás, általában 10 perc; a Tmailoré akár 60 perc hátralévő időre is meghosszabbítható | Általában nem; a Tmailoron egy friss cím ugyanazon az eszközön az Előzményekben marad, amíg még elérhető | Azonnali kódokhoz megfelelő; kockázatos, ha a kézbesítés késik | Egyszeri olvasásra, amelyet soha nem nézel meg újra |
| Újrahasználható postaláda (Tmailor) | Minden üzenet a megérkezése után körülbelül 24 órán át látható marad | Igen, bármilyen eszközön, a mentett Access Tokennel | Jó, ha az oldal elfogadja a címet; kezeli a késéseket és a később érkező kódokat | Regisztrációk, amelyekre később még szükséged lehet, többlépéses folyamatok |
| Nyilvános, megosztott postaláda | Szolgáltatónként változik | Bárki megnyithatja, aki ismeri a címet | Gyakran elutasítják, és a kód mások számára is látható | Csak alacsony tétű, eldobható tesztekhez |
Meddig maradnak érvényesek az OTP kódok
A lejáratot a küldő szolgáltatás határozza meg, nem az e-mail szolgáltatód. A bejelentkezési és regisztrációs kódok gyakran csak néhány percig érvényesek, míg az e-mailes ellenőrző linkek és a helyreállítási kódok tovább tarthatnak; a képernyő vagy az e-mail általában jelzi, mennyi ideig. A NIST előírja, hogy a szabványának megfelelő sávon kívüli hitelesítést 10 percen belül be kell fejezni, de ez a szabály csak azokat a bejelentkezési lépéseket fedi le, amelyek megfelelnek a szabványának, nem pedig minden e-mailben küldött kódot. A képernyőn látható visszaszámlálást tekintsd a valódi határnak.
A kód élettartama és az üzenet élettartama két különböző óra. A Tmailoron egy üzenet körülbelül 24 órán át látható marad az érkezése után, miközben a benne lévő kód percek alatt lejárhat. Útmutatónk, amely , hogy mennyi ideig tart az ideiglenes e-mail, elválasztja az üzenettartást a cím újrahasználatától.
Ellenőrzőlista, ha nem érkezik meg az OTP
Végezd el ezeket az ellenőrzéseket sorrendben, mielőtt arra gondolnál, hogy a temp mail a probléma:
- Várd ki az időzítőt, majd küldd újra egyszer. Csak a legfrissebb megérkező kódot használd.
- Erősítsd meg a címet és a csatornát. Győződj meg róla, hogy a visszaigazoló képernyőn látható cím megegyezik-e azzal a postaládával, amelyet figyelsz, és ellenőrizd, hogy a szolgáltatás SMS-ben, alkalmazásértesítésben vagy egy korábban megadott e-mail címre küldte-e a kódot.
- Tartsd nyitva a postaládát. A Tmailor postbox egyetlen lista, nincs spam mappá, így nincs máshol keresni. Ha az időzítés nem biztos, kezdj egy újrahasználható ideiglenes e-mail címmel, és mentsd el az access tokenjét.
- Fogadd el az elutasítást. Ha az oldal elutasítja a címet, vagy soha nem küld rá kódot, használj egy általad kezelt, hosszú távú e-mail címet ehhez a fiókhoz. A címről címre próbálkozás ellentétes az oldal szabályzatával, és veszélybe sodorja a fiókot.
A fent, a „The Code Went Somewhere Else” alatt hivatkozott diagnosztikai központ részletesen kifejti az egyes okokat, beleértve a Steamet, az Epic Games-t, a Discordot, a Binance-t, az Instagramot és az X-et.
Időzített vagy újrahasználható postaláda: melyiket használd OTP-hez
Csak akkor használj időzített postaládát, ha egyetlen azonnali kódra van szükséged, és nem fogod megtartani a fiókot. Használj újrahasználható címet, ha a szolgáltatás később is küldhet ellenőrzést, biztonsági figyelmeztetéseket vagy jelszó-visszaállítási üzeneteket. Mentsd el biztonságosan az access tokent: bárki, akinek a birtokában van, megnyithatja a postaládát, és az ügyfélszolgálat nem tudja helyreállítani egy vendégcím elveszett access tokenjét. Ha létrehozol egy ingyenes Tmailor fiókot, a bejelentkezés közben létrehozott címek elmentődnek hozzá, és a Created Emails részből token nélkül is megnyithatod őket.
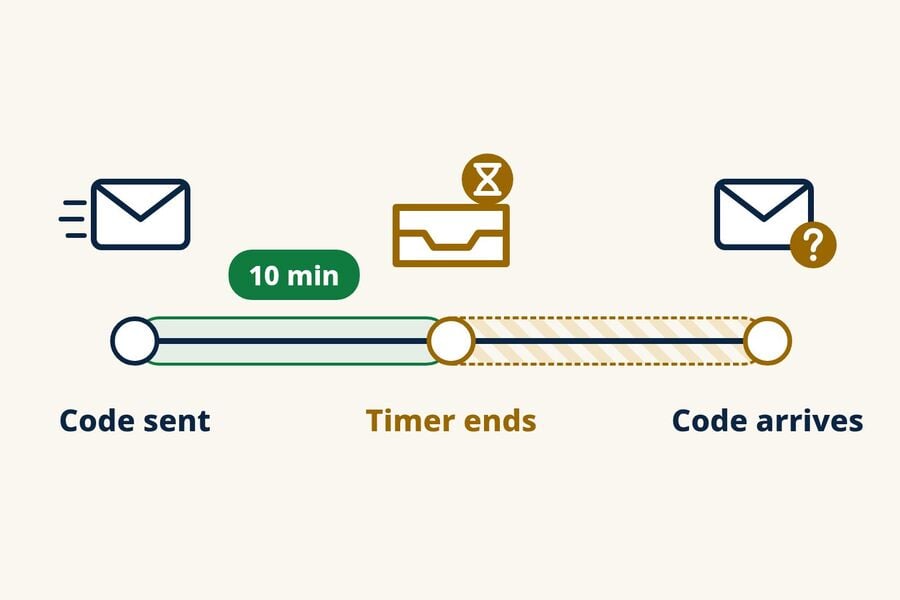
A Tmailoron a visszaszámlálás végére érve az oldal új címre vált; az előző cím nem tűnik el azonnal. Az előző cím ugyanazon az eszközön a History részben mentődik el, és amíg még elérhető, újra megnyitható, az access tokenje pedig lehetővé teszi, hogy egy másik eszközön is megnyisd. A megérkező üzenetek körülbelül 24 órán át láthatók maradnak.
Az időzítési kérdésről a fej-fej mellett lásd a ideiglenes e-mail versus 10 perces posta az OTP esetében. A két modell közötti biztonsági és adatvédelmi kompromisszumokat a visszahasználható és rövid életű beérkeződobozok útmutatója tartalmazza.
Többlépéses ellenőrzés
Egyes platformok először egy megerősítő e-mailt küldenek, majd külön OTP-t, végül egy beállítási üzenetet. Rövid visszaszámlálás esetén elkaphatod az elsőt, de lemaradhatsz egy OTP-ről, amely néhány perccel később érkezik. Az újrahasználható cím addig fogad új üzeneteket, ameddig újra meg tudod nyitni.
Újraellenőrzés és biztonsági riasztások
A közösségi és SaaS platformok gyakran újraellenőrzést kérnek, amikor új eszközről jelentkezel be. Ha az eredeti regisztrációs címed már nem elérhető, nem tudod teljesíteni az ellenőrzést, és elveszítheted a hozzáférést. Egy visszanyerhető cím nyitva tartja ezt az útvonalat.
Jelszó-visszaállítás biztonsági háló
A jelszó-visszaállítási e-mail arra a címre megy, amellyel regisztráltál. Egy időzített cím addigra már megszűnhetett. Egy újrahasználható cím, amelyet az access token segítségével újra megnyitsz, továbbra is fogadhat új visszaállítási e-mailt, amely aztán körülbelül 24 órán át látható marad.
Az egyszerű szabály
Ha bármelyik kérdésre „talán” vagy „igen” a válaszod, használj újrahasználható címet: (1) Szükségem lesz erre a címre a következő néhány perc után is? (2) Meg akarom tartani ezt a fiókot? Egyszeri letöltésekhez, hírlevél-előzetesekhez és gyors terméktesztekhez az időzített postaláda is megfelel.
OTP adott platformokon
Az e-mailes kézbesítés technikailag mindenhol ugyanúgy működik, de az oldalak eltérnek abban, hogy elfogadják-e az eldobható címeket, és hogy melyik csatornát használják a kódokhoz. A közösségi hálózati regisztrációkhoz című útmutatónk ezeket a folyamatokat tárgyalja, és ha egy platform elutasítja a címet, használj hozzá hosszú távú e-mail-címet. Az MI-eszközök saját bejelentkezési kódokat adnak hozzá; a a ChatGPT regisztrációs és bejelentkezési kód útmutatója ezt az esetet tárgyalja. Ha előre szeretnéd ellenőrizni, hol valószínű, hogy elutasítják az eldobható címet, lásd: meg, mely oldalak fogadnak ideiglenes e-mail-címeket.
Mire ne használd az ideiglenes e-mail OTP-t
Az ideiglenes e-mail az adatvédelemre figyelő regisztrációkhoz és alacsony kockázatú fiókokhoz készült, nem pedig olyan dolgokhoz, amelyeket vissza kell tudnod szerezni. Ne használd banki szolgáltatásokhoz, fizetésekhez, állami szolgáltatásokhoz, egészségügyhöz vagy bármilyen, az identitásodhoz kötött elsődleges fiókhoz. Még ha meg is érkezik egy kód, a postaládához való hozzáférés elvesztése akadályozhatja a riasztásokat, a helyreállítást és a későbbi ellenőrzést, ráadásul ezek a szolgáltatások saját szabályzataik alapján elutasíthatják az eldobható címeket. Ha szélesebb körben szeretnéd áttekinteni, hol van helyük az eldobható postaládáknak, lásd: meg, hogy az ideiglenes e-mailek biztonságosak-e. Ez egy tiszteletben tartandó korlát, nem pedig egy megkerülendő akadály.
OTP-tesztelés QA- és fejlesztőcsapatoknak
Azok a csapatok, amelyek saját regisztrációs folyamataikat eldobható postaládákkal tesztelik, nagy léptékben futnak bele OTP-problémákba: újraküldési viharok, a hibák tisztázatlan felelősei, és olyan kódok, amelyek akkor érkeznek meg, amikor a tesztlépés már továbblépett. A megoldások eljárásbeliek: tesztelj több címmel, korlátozd az újraküldési kísérleteket, és kövesd nyomon az első OTP megérkezéséig eltelt időt metrikaként, hogy a regressziók láthatóvá váljanak. Egy kész OTP kockázatellenőrzőlista a csapatok lefekteti a teljes protokollt. Automatizált futtatásokhoz a Tmailor Temp Mail API csak fogadásra alkalmas címeket hoz létre, listázza az új üzeneteket, és kiemeli a talált egyszeri kódot (a lehetőségekhez mérten), Python, Node.js és PHP SDK-kkal, valamint egy MCP-szerverrel MI-ügynökök számára.
Gyakran Ismételt Kérdések
Kaphat az ideiglenes e-mail SMS-kódokat, vagy ad nekem telefonszámot?
Nem. Az ideiglenes e-mail csak e-mailt fogad, a Tmailor pedig nem biztosít telefonszámokat. Ha egy szolgáltatás SMS-t igényel, használj egy általad irányított, használatra jogosult számot, vagy dönts úgy, hogy nem folytatod. Kerüld a nyilvános SMS-fogadó oldalakat, mert az általuk megjelenített kódokat bárki elolvashatja.
Miért érkezik meg az OTP a rendes e-mail-címemre, de az ideiglenes e-mailemre nem?
Lehet, hogy az oldal elutasítja vagy csendben kihagyja az eldobható címeket, de más okok is szóba jöhetnek: elírás a címben, egy kód a már nyilvántartott e-mail-címre, vagy lassabb kézbesítés abba a postaládába. Először a címet és a csatornát ellenőrizd. Ha az oldal nem küld eldobható címekre, használd a rendes e-mail-címedet ahhoz a fiókhoz.
Biztonságos az ideiglenes e-mailt OTP-hez használni?
Biztonságos az alacsony kockázatú regisztrációkhoz, ahol nincs szükséged hosszú távú helyreállításra, például fórumokhoz, hírlevelekhez, egyszeri letöltésekhez és gyors terméktesztekhez. Nem alkalmas banki, állami vagy egészségügyi szolgáltatásokhoz, illetve semmilyen, az identitásodhoz kötött fiókhoz, mert olyan postaládára van szükséged, amelyet évekig irányítasz, hogy vissza tudd szerezni ezeket a fiókokat.
Használhatok ideiglenes e-mail OTP-t banki vagy pénzügyi szolgáltatásokhoz?
Nem. Ne használj ideiglenes e-mailt banki vagy pénzügyi fiókokhoz. Még ha meg is érkezik egy kód, a postaláda-hozzáférés elvesztése akadályozhatja a riasztásokat, a helyreállítást vagy a későbbi ellenőrzést, ráadásul a szolgáltatás a szabályzatai alapján elutasíthatja az eldobható címeket.
Meddig marad általában érvényes egy OTP kód?
Ez a szolgáltatástól és a művelettől függ. A bejelentkezési és regisztrációs kódokat néhány perces időablakként kezeld, hacsak a képernyőn nem látszik visszaszámláló; az e-mailes ellenőrző linkek és a helyreállítási kódok tovább is érvényesek lehetnek. A lejáratot a küldő szolgáltatás határozza meg, nem az e-mail-szolgáltatód.
Mit tegyek, ha az OTP a 10 perces postaládám lejárta után érkezik?
A Tmailoron a visszaszámlálás végén az oldal új címre vált, de az előző cím ugyanazon az eszközön az Előzményekben marad, amíg még elérhető. A visszaszámlálás vége előtt is hozzáadhatsz időt, akár 60 perc hátralévő időig. Ha később vagy más eszközön is szükséged lehet a címre, mentsd el az access tokenjét, vagy tartsd meg egy ingyenes Tmailor-fiókban; egy vendégcím elveszett access tokenje nem állítható vissza.
Segít a "kód újraküldése" gombra kattintás, ha az első OTP nem érkezett meg?
Néha, de csak egyszer, és csak a képernyőn látható visszaszámláló lejárta után. A további kattintások várakozási időt indíthatnak el, és minden új kérés érvénytelenítheti az előző kódot. Ha az oldal elutasítja az eldobható címeket, az újraküldés ezen nem változtat; használj hosszú távú e-mail-címet ehhez a fiókhoz.
Van mód arra, hogy előre megtudd, egy platform blokkolja-e az ideiglenes levelezést?
Néha. Egyértelmű regisztrációs hiba, például az "eldobható e-mail nem engedélyezett" üzenet, vagy az oldal saját súgóoldalai is elárulhatják. Nincs univerzális kompatibilitási lista, és néhány oldal elfogadja az űrlapot, de soha nem küldi el a kódot, így az ideiglenes levelezést tiltó oldalak jegyzéke csak tervezési segédeszköz, nem garancia.
Kaphatok OTP kódokat ideiglenes levelezés mobilalkalmazásban?
Igen. A Tmailor Android- és iOS-alkalmazásai, valamint a Telegram bot ugyanúgy fogadják az e-maileket, mint a webes verzió. Ha a kód megérkezik a címre, megjelenik a mobil bejövő dobozában. Ha ugyanezt a címet egy másik eszközön szeretnéd megnyitni, használd az access tokenjét.
Melyik ideiglenes levelezés a legmegbízhatóbb az OTP-hez?
Az eldobható e-mailt elfogadó oldalak esetében a legmegbízhatóbb választás egy olyan postaláda, amely elég sokáig nyitva marad egy késleltetett kód fogadásához, és amelyet később újra meg tudsz nyitni, például egy újrahasználható cím mentett access tokennel. Egyetlen ideiglenes levelezési szolgáltató sem tud rávenni egy oldalt, hogy elfogadjon egy címet, amelyet elutasít.
A lényeg
Az ideiglenes levelezést csak ott használd, ahol megfelel: alacsony kockázatú regisztrációknál, amelyek e-mailben küldik a kódokat, és elfogadják az eldobható címeket. Tartsd nyitva a postaládát, küldd újra egyszer a kódot, és mentsd el az access tokent, ha később még szükséged lehet a címre. Ha egy oldal elutasítja a címet, vagy SMS-t kér, használj általad irányított e-mail-címet vagy telefonszámot, és védd a fontos fiókokat hitelesítő alkalmazással vagy passkeyjel. A mindennapi regisztrációkhoz létrehozhatsz egy ingyenes ideiglenes levelet, és tartsd nyitva a lapot, amíg vársz.
Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.









