Legjobb ideiglenes e-mail OTP-hez 2026-ban: Hogyan válasszunk olyat, amely tényleg kézbesíti a kódokat
Nincs egyetlen „legjobb” ideiglenes e-mail az OTP-hez – csak olyan postaláda van, amely illik a szükséges kódhoz. Ez az útmutató azokat a tényezőket veszi sorra, amelyek ténylegesen eldöntik, hogy megérkezik-e egy ellenőrző kód. A legjobb ideiglenes e-mail az OTP-hez az, amelynek megőrzési ideje, domainjei és újrahasználhatósága illik a szükséges kódhoz.
Gyors hozzáférés
Főbb tanulságok
Ha a megtartást és az újrahasználatot a kódhoz igazítod, a legtöbb „melyik ideiglenes levelezés való az OTP-hez” kérdés magától megválaszolódik.
- A legjobb ideiglenes levelezés az OTP-hez a felhasználási esettől függ, nem a márkák rangsorától — a postaláda megtartását és a cím újrahasználatát a kód viselkedéséhez igazítsd.
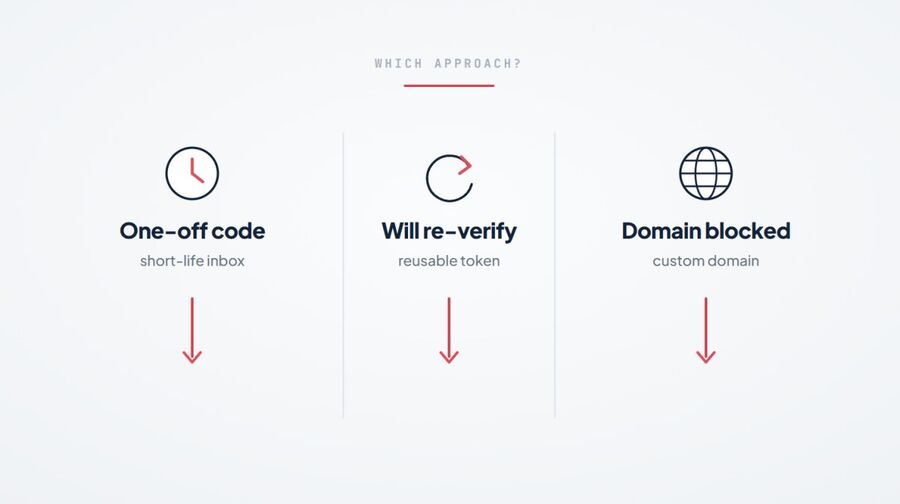
- Azokhoz a kódokhoz, amelyek másodpercek alatt megérkeznek és csak egyszer használják őket, egy rövid életű, 10 perces postaláda is elegendő.
- Azoknál a fiókoknál, amelyekbe később vissza fogsz jelentkezni, az access token segítségével visszanyerhető, újrahasználható cím fontosabb, mint a nyers sebesség.
- A kézbesíthetőség dönti el, hogy egy ellenőrző kód megérkezik-e — a nagy, forgó domainkészlet és a Google-MX infrastruktúra többet számít bármilyen márkanévnél, bár az elfogadás oldalanként továbbra is változik.
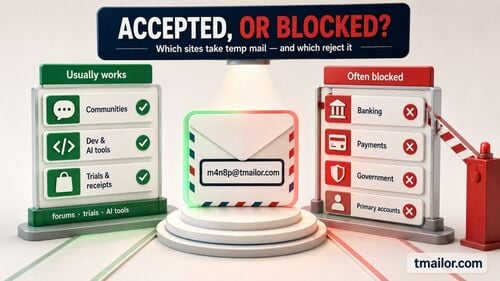
- Egyetlen ideiglenes levelezés sem kap meg minden OTP-t: a bankok, a kormányzati szolgáltatások és néhány platform eleve blokkolja az eldobható domaineket.
- A Tmailor ingyenes, regisztráció nélkül használható, és csak fogadásra szolgál: 500+ domain, 24 órás üzenetmegtartás, valamint access tokenes újrahasználat weben, Androidon, iOS-en és egy Telegram boton keresztül.
A rövid válasz arra, mi teszi az ideiglenes levelezést „legjobbbá” az OTP-hez
Elsősorban a kézbesíthetőség és a megtartás alapján válassz, a márka hírneve csak jóval ezután következik.
A legjobb ideiglenes levelezés az OTP-hez 2026-ban az a szolgáltatás, amelynek postaládája elég sokáig nyitva marad ahhoz, hogy elkapja a késleltetett kódokat, nagy, forgó domainkészletből merít egyetlen ismert, megosztott domain helyett, és lehetővé teszi, hogy visszatérj ugyanahhoz a címhez, amikor egy oldal újraellenőrzést kér. A sebesség számít a legkevésbé; a kézbesíthetőség és az újrahasználhatóság a legfontosabb. Egy látványos felület még soha nem kézbesített kódot.
Ez a megközelítés azért számít, mert a „legjobb” mindig helyzetfüggő. Egy egyszeri hírlevél-megerősítés és egy évekig megtartott közösségi fiók ellentétes követelményeket támaszt, pedig mindkettő hatjegyű kódként érkezik. Mielőtt összehasonlítanád az eszközöket, érdemes pontosan megérteni megérteni, mikor hibáznak a verifikációs kódok — az alábbi ajánlásokat nem a márkanevek, hanem a hibaminták vezérlik.
Az az 5 kritérium, amely eldönti az OTP sikerét
Megtartás, domainek, újrahasználat, platformlefedettség és őszinteség a korlátokról — ebben a sorrendben.
Öt tényező jelzi előre, hogy egy ideiglenes levelezés megkap-e egy OTP-t: a postaláda megtartása, a domainek száma és rotációja, a cím újrahasználata, a platformlefedettség, valamint a szolgáltató őszintesége arról, mely oldalakat nem tud kiszolgálni. A márkaismertség nem szerepel ezen a listán. Ha bármelyik ideiglenes levelező szolgáltatást ezzel az öttel méred, egyértelművé válik, melyik a megfelelő választás a konkrét kódodhoz.
Hogy lásd, hogyan kombinálódnak a kritériumok, képzelj el két regisztrációt. Egy ingyenes webinár, amely azonnal e-mailben küld egy kódot, csak annyi megtartást igényel, hogy egyszer elolvasd, így szinte bármilyen megközelítés működik. Egy streamingfiók, amelyet új eszközön újra ellenőrizni fogsz, sokkal inkább cím-újrahasználatot és széles domainlefedettséget igényel, mint sebességet, mert a második kód hetekkel később érkezhet olyan feladótól, amely szűri az eldobható leveleket. Ugyanaz az öt tényező, eltérő súlyozással, különböző eszközökre mutat — ezért ritkán illik egyetlen „legjobb ideiglenes levelezés az OTP-hez” válasz minden olvasóra.
A postaláda megtartási ablaka
A postaláda megtartása dönti el, hogy egy késleltetett kód elég sokáig fennmarad-e ahhoz, hogy elolvasd. Egy 10 perces postaláda elszalaszthat egy OTP-t a szürkelistázás miatt, amikor a fogadó szerver elhalasztja az első kézbesítési kísérletet, és a feladó percekkel később újra próbálkozik. Egy 24 órás megtartási idő, mint a Tmailoré, teret ad a lassú kódoknak is. A szürkelistázás itt azért fontos, mert a legitim feladók perceken belül újra próbálkoznak, de egy kód, amelyet a tipikus öt-tízperces lejárati időn túlra halasztanak, mire egy rövid életű postaládába megérkezik, már használhatatlan. A rövid időzítő és a hosszabb ablak közötti kompromisszumot ez a a 10 perces bejövő fiókban van ismertetve a kód összehasonlítás mutatja be.
Domainek száma és rotációja
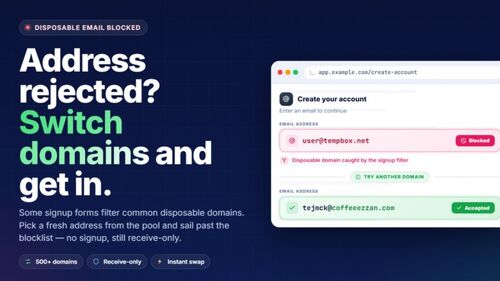
A domainek száma és rotációja dönti el, milyen gyakran utasítja el a regisztrációs űrlap a címet eleve. Sok szolgáltatás blokkolólistát vezet a jól ismert eldobható domainekről, így az egyetlen megosztott domainnel rendelkező szolgáltatót gyorsan kiszűrik. A Tmailor véletlenszerű generátora egy nagy, forgó, 500+ domainből álló készletből merít — egyszerre csak a készlet egy része ad ki címeket, és az aktuális lista szándékosan nem nyilvános, így nem lehet egyszerűen átmásolni egy blokkolólistába. Hogy ez miért működik, azt ez az útmutató tárgyalja: domain rotációhoz kapcsolódó útmutatóban tárgyalják.
Cím újrahasználata access token segítségével.
A cím újrahasználata akkor számít, amikor egy oldal hetekkel később második kódot küld. Az egyszeri postaládák lejáratkor eltűnnek, így egy későbbi „erősítsd meg, hogy te vagy az” felszólításnak nincs hova megérkeznie. A Tmailor az access tokent helyreállítási kulcsként kezeli, amely visszaállítja ugyanazt a postaládát, így a fiók elérhető marad anélkül, hogy a személyes e-mailedhez kötnéd.
Platformlefedettség
A platformlefedettség befolyásolja, hol tudod elolvasni a kódot. A mobilra építő regisztrációknál gyakran szükség van arra, hogy az OTP telefonon is látható legyen, ne csak egy asztali böngészőfülön. A Tmailor weben, Androidon, iOS-en és egy Telegram boton is elérhető, így a kódot bármelyik eszközön elolvashatod, amelyről regisztráltál. Asztali gépen a Tmailor böngészőbővítmény az eszköztáron a feladóval és a tárggyal együtt az új e-maileket is listázza, a teljes üzenet pedig a weboldalon nyílik meg.
Őszinteség a korlátokról
A korlátokkal kapcsolatos őszinteség önmagában is minőségi jel. Egy olyan szolgáltató, amely nyíltan kimondja, hogy a bankok és a kormányzati portálok elutasítják az ideiglenes e-mail-címeket, megbízhatóbb annál, mint amelyik „bármelyik oldalról” ígér kódokat. Ez az őszinteség előrevetíti, mennyire megbízható a szolgáltatás többi része.
Az ideiglenes e-mail megközelítéseinek teljes összehasonlítása OTP-hez
Három megközelítés, az öt kritérium alapján pontozva, amelyek valóban befolyásolják az OTP kézbesítését.
A márkák rangsorolása helyett hasznosabb összehasonlítani az ideiglenes e-mail három megközelítését, mivel a legtöbb szolgáltatás ezek egyikének változata. Olvasd minden sort úgy, mint egy kérdést a kódodról: mennyi időbe telhet, újra szükséged lesz-e a postaládára, és a céloldal csupán a jól ismert megosztott domaineket szűri, vagy szabályzatként utasítja el az eldobható e-mailt?
Közzététel: Ezt a blogot a Tmailor adja ki. Az alábbi táblázat a Tmailort használja példaként az újrahasználható, token-alapú postaládára, és a cikk későbbi részében ismertetett korlátok rá is vonatkoznak.
| Kritérium (OTP-hez) | Rövid életű / 10 perces | Újrahasználható, token-alapú (pl. Tmailor) | Egyedi domaines ideiglenes e-mail |
|---|---|---|---|
| A postaláda megőrzése | ~10 perc (kockázat késleltetett kódok esetén) | 24 óra, majd automatikus törlés | Amíg a beállításod és a megőrzési szabályzatod engedi |
| Cím újrafelhasználása | Nem — lejárattal megszűnik | Igen — access tokenen keresztül | Igen — te irányítod a domaint |
| Kitettség a megosztott blokklistáknak | Néhány jól ismert megosztott domain, amelyeket széles körben közzétesznek az ideiglenes e-mail listákon | Nagy, forgó domainkészlet; egy adott pillanatban csak egy részük oszt ki címeket, és az aktuális lista nem nyilvános | A domain a tiéd, így egyáltalán nem szerepel megosztott ideiglenes domainlistán |
| Platformlefedettség | Általában csak weben | Web, Android, iOS, Telegram bot, böngészőbővítmény | A beállítástól függően változik |
| Legjobban illik OTP-hez | Egyszeri, alacsony tétű kódok | Kódok, amelyeket később újra ellenőrizhetsz | Ismételt regisztrációk és tesztelés egy általad irányított domainen |
| Költség/regisztráció | Ingyenes / nincs | Ingyenes / nincs | Ingyenes a Tmailoron; a domaint neked kell biztosítanod |
Néhány név szerint ismert szolgáltatás tartozik ezekhez az oszlopokhoz. A 10 Minute Mail a klasszikus rövid élettartamú opció: egy tízperces címet ad, amelyet lépésekben lehet meghosszabbítani, mielőtt magától törlődik. A Guerrilla Mail körülbelül egy órán át őrzi meg az üzeneteket, és abban szokatlan, hogy titkosított címen keresztül küldeni is tud, míg a legtöbb ideiglenes e-mail-cím csak fogadásra képes. A Mailinator nyilvános bejövő dobozait bárki olvashatja, aki ismeri a címet, így kiválóak eldobható tesztelésre, de nem alkalmasak olyan kódhoz, amelyet inkább privátban tartanál. A Temp-Mail.org egy másik széles körben használt ingyenes opció, amely több domain között váltogat, ami segít az egyetlen doménre vonatkozó blokklisták ellen; a címedet a böngészőben őrzi meg, amíg nem törlöd, de a token-alapú szolgáltatással ellentétben nincs hordozható kulcsa, amellyel ugyanazt a bejövő dobozt egy másik eszközön újra meg lehetne nyitni. Ha tudod, miért szűrnek ki egy adott címet, gyorsan válthatsz megközelítést — ebben a lebontásban miért blokkolják az OTP-ket, lefedi a platformspecifikus okokat.
A legtöbb olvasó számára a gyakorlati ítélet rövid: a Tmailor a mindennapi OTP ésszerű alapértelmezett választása, mert az ingyenes, regisztráció nélküli hozzáférést 24 órás megőrzéssel, 500+ domainnel és újrahasználható Access Token helyreállítással párosítja. Egy 10 perces postaláda rendben van, ha a kód azonnal megérkezik, és a címre soha többé nem lesz szükség. A A testreszabott domain-ideiglenes e-mail beállítás a haladó opció, ha ismételt regisztrációkat szeretnél egy saját tulajdonú domainen a megosztott eldobható helyett, de ez nem szabályozott vagy elsődleges fiókokhoz való — és nem is jelenti azt, hogy megkerülöd vele az oldalt, amely az eldobható e-mail ellen döntött. Ha ez az oldal kimondott szabályzata, használj valódi címet. Az elfogadás a feladó és az oldal szabályzata szerint változik, ezért kezeld ezt gyakorlati döntési keretként, nem pedig garanciaként arra, hogy bármely eldobható cím minden kódot megkap.
A legjobb választás OTP-igény szerint
Hagyd ki az elméletet: párosítsd a pontos helyzetedet a megfelelő postaládához.
A leggyorsabb választás a helyzet, nem a márka szerint történik. Használj rövid élettartamú bejövő dobozt egyszeri kódokhoz, újrahasználható token-alapú címet azokhoz a fiókokhoz, amelyeket később újra ellenőrizni fogsz, és egy másik véletlenszerű domainű címet, ha egy kis tétű űrlap elutasított egy megosztott domaint. Használd a valódi e-mail címedet, amikor egy fiók a pénzedhez vagy a személyazonosságodhoz kötődik — és amikor az oldal saját szabályzata szerint az eldobható e-mail nem engedélyezett. Ez a két utóbbi különböző helyzet: egyetlen blokkolt domain egy kézbesítési probléma, amelyet el lehet hárítani, míg az eldobható e-mailt tiltó szabályzat az oldal döntése, és az általad generált címek közül egyik sem változtat ezen.
| OTP-helyzet | A legjobb megoldás | Miért | Mire figyelj |
|---|---|---|---|
| Egyszeri kód egy kis tétű regisztrációhoz | Rövid élettartamú bejövő doboz, vagy Tmailor az Access Token mentése nélkül | Gyors és eldobható | A késleltetett kódok túlélhetik a 10 perces postaládát |
| Fiók, amelyet később újra ellenőrizhetsz | Újrahasználható token-alapú ideiglenes e-mail-cím | Ugyanaz a bejövő doboz később is kaphat kódot | Mentsd el azonnal az Access Tokent |
| Egy kis tétű űrlap elutasít egy megosztott domaint | Egy másik véletlenszerű domainű Tmailor-cím | Egy felsorolt domain nem jelenti azt, hogy minden domain fel van sorolva | Zárd ki a késleltetett kód lehetőségét, mielőtt blokkolásra gondolnál |
| Az oldal szabályzata tiltja az eldobható e-mailt | Nincs ideiglenes e-mail — használd a valódi vagy egy állandó privát e-mail címedet | Az oldal már döntött, és az általad generált domainek közül egyik sem írja felül ezt | A címek váltogatása itt inkább kikerülés, mint hibakeresés |
| QA- vagy fejlesztői tesztfelhasználók | Több ideiglenes postafiók domainrotációval | Elszigetelten tartja a tesztfolyamatokat | Nem éles vagy adminisztrátori fiókokhoz |
| Banki, kormányzati, KYC, egészségügyi | Nincs ideiglenes e-mail — használj valódi, privát e-mail-címet | Ezeknek a fiókoknak stabil identitásra és helyreállításra van szükségük | Az eldobható domaineket eleve blokkolják |
A legjobb egyszeri, alacsony kockázatú kódokhoz
Ha a kód gyorsan megérkezik, soha többé nem fogsz bejelentkezni.
Egyetlen eldobható regisztrációhoz — hírlevél, egyszeri letöltés, alacsony kockázatú ingyenes próba — egy rövid élettartamú postafiók a legjobb ideiglenes e-mail az adott OTP-hez. Csak arra van szükség, hogy a kód egyszer megérkezzen, és perceken belül el tudd olvasni. A hosszú megőrzés és a cím újrahasználata itt semmit sem ad, így a legegyszerűbb eszköz nyer, és utána nincs tokent követned.
A Tmailor ebbe a mintába is kényelmesen illeszkedik; ilyenkor nem mented el az Access Tokent. Hozz létre egy címet, vedd át a kódot, és zárd be a lapot. A szigorú tízperces szolgáltatáshoz képest a biztonsági tartalék az előnye. Ha az ellenőrző e-mail késik, a 24 órás ablak azt jelenti, hogy nem egy lejáró időzítővel versenyezve kell befejezned a regisztrációt.
A legjobb a megtartani vagy újraellenőrizni kívánt fiókokhoz
Amikor egy oldal hetekkel vagy hónapokkal később második kódot kér.
Azokhoz a fiókokhoz, amelyeket meg kívánsz tartani — közösségi platformok, próbaverzióból fizetőssé váló SaaS-eszközök, vagy bármi, ahol később „erősítsd meg, hogy te vagy” üzenet jelenik meg — a legjobb ideiglenes e-mail az OTP-hez egy újrahasználható cím. Egy Access Token ugyanazt a postafiókot adja vissza, így a jövőbeli ellenőrző kódnak lesz hova megérkeznie. Egy egyszeri postafiók ezt nem tudja nyújtani, mert a cím törlődik, amint lejár az időzítője.
Itt válik gyakorlativá az is, hogy egyszerre több regisztrációt kezelj. Ha különböző szolgáltatásokhoz külön címeket tartasz, egyszerre több bejövő fiókot futtathatsz, és később visszanyerheted őket, ahelyett, hogy elveszítenéd, melyik eldobható cím melyik fiókhoz tartozik. Mentsd el az Access Tokent abban a pillanatban, amikor létrehozod a címet, mert a Tmailor nem tudja regenerálni az elveszett Access Tokent vendégcímhez — a helyreállítási kulcs a tiéd marad. Ha nem szeretnél egy tokent követni fiókonként, hozz létre egy ingyenes Tmailor fiókot: a bejelentkezés közben létrehozott címek a Létrehozott e-mailek listájára kerülnek, ahol megnyithatod őket, vagy új tokent állíthatsz ki. A teljes folyamatot, amellyel cím elmentésére és újrahasznosítására érdemes beállítani, mielőtt hosszú távú fióknál támaszkodnál rá. Mindig ellenőrizd a platform szolgáltatási feltételeit, mielőtt eldobható címet tartanál azokon a fiókokon, amelyeket fenn kívánsz tartani.
Őszinte korlátok, amikor egyetlen ideiglenes e-mail sem nyer
Néhány ellenőrző kód soha nem érkezik meg eldobható postafiókba, és ez szándékos.
Egyetlen ideiglenes e-mail-szolgáltatás sem kap meg minden OTP-t, és a hiányosságok kiszámíthatóak, nem véletlenszerűek. A helyes megközelítés szűkíti a hibákat, de nem tudja megszüntetni őket, és épp azt a szolgáltatót érdemes gyanúsnak tartani, amely mást állít. Az őszinte határok a következők.
- A szabályozott szolgáltatások blokkolják az eldobható domaineket. A bankok, kormányzati portálok és KYC-folyamatok eleve elutasítják az ideiglenes e-mailt, ezért ott állandó, privát címet használj.
- A kézbesítés a feladótól függ. A küldő szolgáltatás szabályzata határozza meg, hogyan kézbesítik az OTP-ket, és egyetlen ideiglenes e-mail-szolgáltató sem garantálhatja, hogy a kód eldobható címre érkezik.
- Csak fogadás, tehát nincs válasz. A Tmailor nem tud levelet küldeni, így a „válaszolj erre az e-mailre a megerősítéshez” típusú ellenőrzés nem fog működni.
- Nincsenek mellékletek. A csatolt PDF-be vagy képbe temetett kód nem jelenik meg, mert a mellékletek érkezéskor leszűnnek.
- A megőrzés véges. A 24 órás ablak azt jelenti, hogy az egy napnál régebbi kód már nincs a postaládában.
Ha egy regisztráció ezek valamelyikébe esik, az ideiglenes e-mail rossz eszköz — nem hibás. Minden más esetben beindíthatsz egy ideiglenes bejövő dobozt, és tesztelheted, hogy megérkezik-e a kód, mielőtt megadnád a valódi címedet.
Gyakran Ismételt Kérdések
Melyik ideiglenes e-mail a legjobb az OTP kódok fogadására?
Nincs egyetlen legjobb ideiglenes e-mail az OTP-hez — a megfelelő választás a kódhoz illik. Egyszeri, alacsony tétű kódokhoz bármilyen rövid élettartamú postaláda megfelel. Azokhoz a fiókokhoz, amelyeket később újra ellenőrizni fogsz, válassz újrahasználható címet Access Token helyreállítással és széles domain-rotációval, például a Tmailort. A kézbesíthetőség és a megőrzés sokkal inkább meghatározza a sikert, mint az oldalon szereplő márkanév.
Miért nem érkezett meg az OTP-m az ideiglenes levelembe?
Az OTP általában négy ok valamelyike miatt nem érkezik meg: a fogadó domain szerepel egy eldobható e-mail blokkolistán, a szürkelistázás késlelteti az üzenetet, az oldal elutasítja az eldobható címeket, vagy a kód a megőrzési ablak lejárta után érkezett meg. Alacsony tétű regisztrációknál, ahol engedélyezett az eldobható e-mail, ésszerű hibakeresés egy másik domain vagy hosszabb megőrzésű postaláda kipróbálása. Ahol az oldal szabályzatként elutasítja az eldobható e-mailt, ott inkább valódi címet használj.
Fogadhat az ideiglenes e-mail banki vagy kormányzati ellenőrző kódokat?
Általában nem. A bankok, a kormányzati szolgáltatások és a KYC-folyamatok szándékosan blokkolják az eldobható domaineket, így nem küldenek ellenőrző kódot ideiglenes e-mail-címre. Szabályozott személyazonosság-ellenőrzéshez használd a valódi e-mail címedet vagy egy állandó, privát e-mail címet. Az ideiglenes e-mail alacsony tétű regisztrációkra készült, nem a jogi személyazonosságodhoz vagy a pénzedhez kötődő fiókokra.
A 10 perces e-mail vagy a 24 órás ideiglenes e-mail jobb az OTP-hez?
A 24 órás megőrzési időszak a biztonságosabb alapértelmezés, mert az ellenőrző kódokat a szürkelistázás és a lassú küldők késleltethetik. A 10 perces postaláda csak azokhoz a kódokhoz jó, amelyek perceken belül megérkeznek, és soha többé nem kellenek. Ha egy regisztráció elhúzódik, vagy később is szükséged van a címre, a hosszabb ablak elkerüli a felesleges versenyt a lejáró időzítővel.
Újrahasználhatom ugyanazt az ideiglenes levélcímet egy második ellenőrző kódhoz?
Igen, ha a szolgáltatás támogatja a cím újrahasználatát. A Tmailoron egy Access Token ugyanazt a postaládát nyitja meg, így egy későbbi újraellenőrzési kódnak is lesz hova megérkeznie. Az egyszeri postaládák ezt nem tudják megtenni, miután lejárnak, mert a cím és az üzenetek véglegesen törlődnek. Mentse el az Access Tokent létrehozáskor, mivel egy vendégcím elveszett Access Tokenje nem generálható újra. Egy ingyenes Tmailor-fiókhoz mentett cím ehelyett a Létrehozott e-mailek menüből nyitható meg.
Kockázatot jelent a fiókomra, ha ideiglenes levelet használok az OTP-hez?
Alacsony tétű fiókoknál a fő kockázat az, hogy elveszíted a postaládához való hozzáférést, ha nem mented el az Access Tokent, ezért azonnal készíts biztonsági másolatot. Fontos fiókoknál egy eldobható postaláda letiltható vagy lejárhat, ami kizárhat a helyreállításból. Mérlegeld, hogy egy állandó, privát cím nem illik-e jobban, mielőtt egy értékes fiókot ideiglenes levélhez kötsz.
Ingyenes az ideiglenes e-mail az OTP-hez?
A Tmailoron igen — ingyenes, nem igényel regisztrációt, és működik weben, Androidon, iOS-en és Telegram boton. Néhány egyedi domain beállításához saját domainre van szükség, de maga az ideiglenes e-mail szolgáltatás semmibe nem kerül. Címet generálhatsz és ellenőrző kódot kaphatsz anélkül, hogy fiókot hoznál létre vagy személyes adatokat osztanál meg.
A lényeg
A legjobb ideiglenes e-mail az OTP-hez 2026-ban nem egy márka a ranglistán — hanem az, hogy a szükséges kód és a postaláda valóban találkozzon. Válassz rövid életű postaládát eldobható kódokhoz, újrahasználható, token-alapú címet azokhoz a fiókokhoz, amelyeket meg akarsz tartani, és egyedi domaint, ha ismételt regisztrációkat szeretnél egy általad birtokolt domainen. Ha egy oldal szabályzata elutasítja az eldobható e-mailt, a válasz egy valódi cím, nem pedig egy másik ideiglenes cím. Fogadd el, hogy a szabályozott szolgáltatások blokkolni fogják az ideiglenes e-mailt, függetlenül attól, melyiket választod. A Tmailor az első két esetet jól lefedi, ingyen, és őszinte marad a harmadikhoz.
Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.