 Tmailor
स्पैमर को आपका ईमेल पता कहाँ से मिलता है? 7 सामान्य स्रोत और क्या करें
अगर आप सोच रहे हैं कि स्पैमर को आपका ईमेल पता कैसे मिला, तो वह किसी डेटा उल्लंघन, साइनअप सूची, सार्वजनिक पेज या सिर्फ़ एक अनुमान से आया हो सकता है। यहाँ बताया गया है कि संभावित स्रोत की पहचान कैसे करें, सुरक्षित तरीके से अनसब्सक्राइब कैसे करें और अगले लीक को अपने मुख्य इनबॉक्स से दूर कैसे रखें।
त्वरित पहुँच
स्पैमर को आपका ईमेल पता कहाँ से मिलता है?
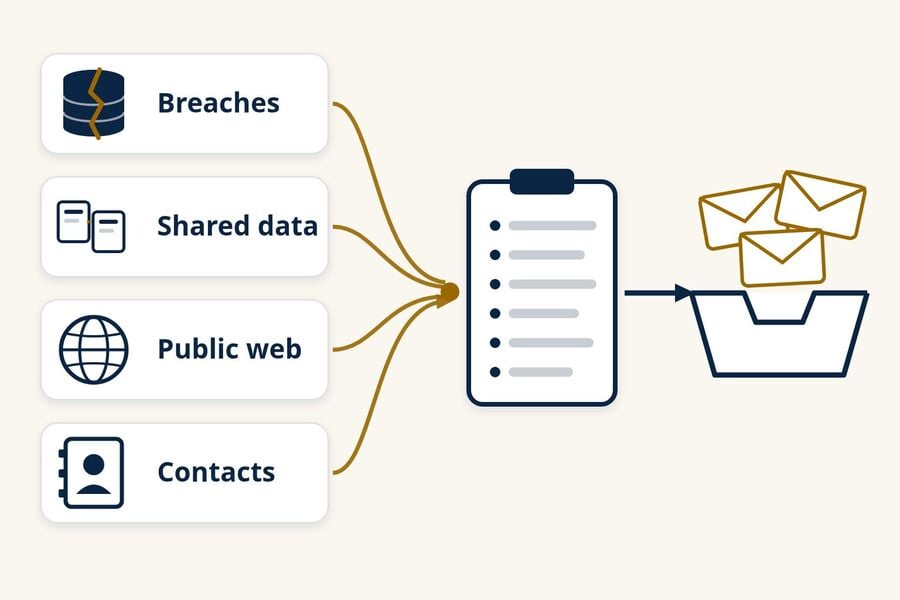
स्पैमर को आपका ईमेल पता कुछ सामान्य स्रोतों से मिलता है: उल्लंघन किए गए ग्राहक डेटाबेस, संपर्क सूचियाँ साझा करने वाली कंपनियाँ और डेटा ब्रोकर, सार्वजनिक वेब पेज और प्रोफ़ाइल, दूसरों के संपर्क और संदेश थ्रेड, फ़िशिंग फ़ॉर्म, और अनुमानित पते। स्पैम मिलने का मतलब यह नहीं है कि आपका इनबॉक्स हैक हो गया है, और जब तक आप हर साइनअप के लिए अलग पता इस्तेमाल नहीं करते, सटीक स्रोत साबित करना अक्सर असंभव होता है।
उजागर हुआ पता और हैक किया गया खाता दो अलग समस्याएँ हैं। स्पैमर को आपको मेल भेजने के लिए सिर्फ़ आपके पते की ज़रूरत होती है, लेकिन उसे पढ़ने के लिए आपके पासवर्ड की ज़रूरत होगी। एक ही पता एक साथ कई सूचियों में हो सकता है, इसलिए एक रिसाव बंद करने से स्पैम शायद ही कभी रातों-रात रुक जाता है।
- एक बार पता किसी सूची में आ जाए, तो आप उसे हर जगह से शायद ही हटवा सकते हैं, लेकिन आप नई सूचियों में पता जाने से रोक सकते हैं।
- सदस्यता सिर्फ़ उन मेलिंग सूचियों से समाप्त करें जिन्हें आप पहचानते हैं; अज्ञात या संदिग्ध प्रेषकों को इसके बजाय स्पैम के रूप में रिपोर्ट करें।
- हर साइनअप के लिए अलग पता या उपनाम रखना यह देखने का सबसे स्पष्ट व्यावहारिक तरीका है कि स्पैम कहाँ से शुरू हुआ।
- अस्थायी मेल एकबारगी, कम जोखिम वाले साइनअप के लिए उपयुक्त है, न कि उन खातों के लिए जिन्हें आपको बनाए रखना या वापस पाना है।
स्पैम ईमेल पतों के सात सामान्य स्रोत
नीचे दिया गया हर स्रोत अलग तरह से काम करता है, अलग सुराग छोड़ता है, और अलग समाधान माँगता है। एक पता एक साथ कई स्रोतों से आ सकता है, और स्पैमर सूचियों का लेन-देन करते हैं, इसलिए पहला स्रोत पकड़ना अक्सर मुश्किल होता है।
1. आपके इस्तेमाल की गई सेवाओं में डेटा उल्लंघन
जब आपने जिस दुकान, ऐप या फ़ोरम पर साइनअप किया था, उसका डेटा उल्लंघन होता है, तो उसका ग्राहक डेटाबेस कॉपी किया जा सकता है, बेचा जा सकता है या ऑनलाइन पोस्ट किया जा सकता है। अगर उजागर रिकॉर्ड में ईमेल पते शामिल हैं, तो वे पते बाद में स्पैम और फ़िशिंग सूचियों में दिख सकते हैं। किसी पुराने खाते से कॉपी किया गया डेटा आपके खाता बंद करने के बाद भी प्रचलन में रह सकता है।
सुराग: ऐसा स्पैम या फ़िशिंग जिसमें सेवा का नाम लिया गया हो, या उल्लंघन की सूचना के तुरंत बाद स्पैम में उछाल आना। क्या मदद करता है: Have I Been Pwned, एक मुफ़्त उल्लंघन-लुकअप सेवा, पर अपना पता जाँचें और अगर आप भविष्य के उल्लंघनों की जानकारी चाहते हैं तो उसके अलर्ट के लिए साइन अप करें। साफ़ परिणाम यह साबित नहीं करता कि आपका पता कभी उजागर नहीं हुआ, क्योंकि यह सेवा सिर्फ़ अपने ही डेटासेट के उल्लंघनों को कवर करती है। अगर किसी उल्लंघन में आपका दोबारा इस्तेमाल किया गया पासवर्ड शामिल था, तो जहाँ-जहाँ आपने उसे इस्तेमाल किया है, वहाँ उसे बदलें। अगले उल्लंघन से क्या उजागर हो सकता है, इसे सीमित करने के लिए देखें कि अस्थायी मेल डेटा उल्लंघनों से होने वाले नतीजों को कैसे कम कर सकता है।
2. साइनअप, लीड फ़ॉर्म और डेटा साझा करने वाली कंपनियाँ
कई साइटें खरीदने, डाउनलोड करने, किसी गिवअवे में भाग लेने, क्विज़ हल करने या पढ़ना जारी रखने से पहले ईमेल पता माँगती हैं। कुछ उसे सिर्फ़ अपनी मार्केटिंग के लिए इस्तेमाल करती हैं। अन्य उसे अपनी गोपनीयता नीति या प्रतियोगिता नियमों के तहत "भागीदारों," "सहयोगियों," या "प्रायोजकों" के साथ साझा करती हैं, और पहले से चेक किया हुआ सहमति बॉक्स ही काफ़ी हो सकता है। एफटीसी की उपभोक्ता मार्गदर्शिका "How To Get Less Spam in Your Email" में कहा गया है कि कंपनियाँ आपका पता साझा या बेच सकती हैं, और सुझाव दिया गया है कि पता देने से पहले गोपनीयता नीतियाँ जाँच लें।
सुराग: उन ब्रांडों से मार्केटिंग जिनसे आपने कभी संपर्क नहीं किया, जो किसी एक साइनअप या गिवअवे में भाग लेने के तुरंत बाद शुरू होती है। क्या मदद करता है: पार्टनर-मार्केटिंग वाले बॉक्स अनचेक करें, ऐसे गिवअवे छोड़ दें जिनके नियमों में प्रायोजकों के साथ प्रविष्टियाँ साझा करने का ज़िक्र हो, और जिन साइनअप पर आप पूरा भरोसा नहीं करते उनके लिए अलग पता इस्तेमाल करें।
3. डेटा ब्रोकर और सूची विक्रेता
डेटा ब्रोकर सार्वजनिक रिकॉर्ड, खरीदारी और ऑनलाइन गतिविधि से जानकारी जुटाते हैं, फिर प्रोफ़ाइल और मार्केटिंग सूचियाँ बेचते हैं। एफटीसी के 2014 के नौ डेटा ब्रोकरों पर अध्ययन, "Data Brokers: A Call for Transparency and Accountability," में पाया गया कि ब्रोकर मार्केटिंग उत्पाद बेचते हैं, जिनमें ऐसे उपभोक्ताओं की सूचियाँ भी शामिल हैं जो कुछ मानदंडों पर खरे उतरते हैं। स्पैमर और आक्रामक मार्केटर खुद पते जुटाने के बजाय ऐसी सूचियाँ खरीद या किराए पर ले सकते हैं।
सुराग: ऐसा स्पैम जो पहले से आपका नाम या शहर जानता है। यह किसी ब्रोकर की ओर इशारा कर सकता है, लेकिन यह मिलाए गए उल्लंघन डेटा से भी आ सकता है, इसलिए इसे सबूत के बजाय एक संकेत मानें। क्या मदद करता है: अलग-अलग ब्रोकरों को ऑप्ट-आउट अनुरोध भविष्य में साझा होने को कम कर सकते हैं, हालाँकि वे पहले से बेची गई सूचियों को वापस नहीं ला सकते। कैलिफ़ोर्निया के निवासी राज्य के Delete Request and Opt-out Platform (DROP) का उपयोग करके पंजीकृत डेटा ब्रोकरों को एक ही हटाने का अनुरोध भेज सकते हैं, जिन्हें कानूनी अपवादों के अधीन 1 अगस्त, 2026 से ऐसे अनुरोधों को संसाधित करना पड़ा है।
4. सार्वजनिक पेज, प्रोफ़ाइल, फ़ोरम और रिकॉर्ड
स्वचालित प्रोग्राम सार्वजनिक वेब पेजों को स्कैन करते हैं और ईमेल पते जैसी दिखने वाली हर चीज़ की नकल कर लेते हैं। ऐसे सामान्य स्थानों में व्यक्तिगत और व्यावसायिक वेबसाइटें, फ़ोरम पोस्ट, ऑनलाइन रिज्यूमे, पीडीएफ, टिप्पणी अनुभाग, सार्वजनिक सोशल मीडिया और व्यावसायिक प्रोफ़ाइल, तथा कुछ सार्वजनिक रिकॉर्ड शामिल हैं। डोमेन नामों के पुराने सार्वजनिक WHOIS रिकॉर्ड भी पंजीकरणकर्ता का ईमेल पता उजागर कर सकते थे। 2018 में, ICANN ने सामान्य शीर्ष-स्तरीय डोमेन के लिए व्यक्तिगत संपर्क डेटा के प्रकाशन को प्रतिबंधित कर दिया और इसके बजाय एक गुमनाम ईमेल पता या वेब फ़ॉर्म अनिवार्य किया।
सुराग: अपना पूरा पता उद्धरण चिह्नों में रखकर खोजें। कोई परिणाम दिखाता है कि पता सार्वजनिक रूप से कहाँ दिखाई दे रहा है, लेकिन कोई परिणाम न मिलना यह साबित नहीं करता कि उसे कभी पोस्ट ही नहीं किया गया, क्योंकि संग्रहीत या अनुक्रमित न किए गए पेज दिखाई नहीं देंगे। क्या मदद करता है: जहाँ संभव हो पता हटा दें, छपे हुए पते के बजाय संपर्क फ़ॉर्म का उपयोग करें, प्रोफ़ाइल की गोपनीयता सेटिंग्स में अपना ईमेल छिपाएँ, और यदि आपकी कोई वेबसाइट है तो डोमेन गोपनीयता चालू करें।
5. दूसरों के संपर्क और संदेश थ्रेड
आपका पता दूसरों की पता पुस्तिकाओं, पुराने ईमेल थ्रेड और समूह संदेशों में भी मौजूद रहता है। यदि उनमें से कोई खाता या डिवाइस हैक हो जाता है, तो उसकी संपर्क सूची और बातचीत की नकल की जा सकती है। लंबी CC शृंखलाएँ और अग्रेषित संदेश भी हर दिखाई देने वाले प्राप्तकर्ता को उन सभी के सामने उजागर कर देते हैं जिन्हें वे बाद में मिलते हैं।
सुराग: ऐसा स्पैम जो किसी मित्र या सहकर्मी से आता प्रतीत हो, या जो किसी असली पुराने थ्रेड की विषय पंक्ति दोबारा इस्तेमाल करता हो। क्या मदद करता है: समूह संदेशों के लिए BCC का उपयोग करें, FTC की सलाह के अनुसार अपने सुरक्षा सॉफ़्टवेयर को अपडेट रखें, और किसी संपर्क को बताएँ कि उनका खाता ऐसा मेल भेज रहा है जो उन्होंने नहीं लिखा।
6. फ़िशिंग पेज और भ्रामक फ़ॉर्म
एक नकली साइन-इन पेज, सर्वेक्षण, पुरस्कार का दावा, या "अपने खाते की पुष्टि करें" संदेश सीधे आपका ईमेल पता एकत्र कर सकता है, अक्सर पासवर्ड के साथ। यहाँ पता तो बस एक साइड इफ़ेक्ट है; असली निशाना आपका खाता है। यदि आपने किसी अप्रत्याशित ईमेल से पहुँचे पेज पर पासवर्ड डाला है, तो इसे स्पैम की समस्या नहीं, बल्कि खाते की समस्या मानें: असली साइट पर पासवर्ड बदलें और दो-चरणीय प्रमाणीकरण चालू करें।
क्या मदद करता है: महत्वपूर्ण साइटें ईमेल के लिंक के बजाय अपने बुकमार्क या ऐप से खोलें, और ऐसे किसी भी फ़ॉर्म से सावधान रहें जो आपका ईमेल पासवर्ड माँगे।
7. अनुमान लगाकर बनाए गए पते
स्पैमर ऐसे पतों पर भी भेजते हैं जो उन्हें कहीं नहीं मिले, बल्कि लोकप्रिय प्रदाताओं या कंपनी डोमेन पर सामान्य नामों और सामान्य पता प्रारूपों से बनाए गए हैं। FTC की CAN-SPAM अनुपालन गाइड पता संग्रहण और इन "डिक्शनरी हमलों" को ऐसे गंभीर उल्लंघनों में गिनाती है जिन पर अतिरिक्त दंड लग सकता है, लेकिन इससे वे प्रेषक नहीं रुकते जो कानून की अनदेखी करते हैं।
सुराग: ऐसे पते पर स्पैम जिसका आपने मुश्किल से उपयोग किया हो या जिसे कभी साझा न किया हो, ख़ासकर कोई छोटा या नाम-आधारित पता। क्या मदद करता है: अपने प्रदाता के स्पैम फ़िल्टर पर भरोसा करें। सिर्फ़ इस कारण आपको कोई पता छोड़ने की ज़रूरत नहीं है, लेकिन नए खातों के लिए कम अनुमानित पता मददगार हो सकता है।
मुझे अचानक इतना स्पैम क्यों मिल रहा है?
अचानक बढ़ोतरी का मतलब आमतौर पर यह होता है कि आपका पता किसी नई सूची में पहुँच गया, या किसी पुरानी सूची पर फिर से मेल भेजना शुरू हो गया। सामान्य कारणों में हाल ही में सामने आया कोई डेटा उल्लंघन, कोई साइनअप या गिवअवे जिसने आपका पता साझा किया, या कोई नया अभियान शामिल है जिसे पकड़ना आपके स्पैम फ़िल्टर ने अभी नहीं सीखा। स्पैम अक्सर झुंड में आता है क्योंकि सूचियों का कारोबार होता है और उन पर थोक में मेल भेजा जाता है।
तीन त्वरित प्रश्न इसका दायरा सीमित कर सकते हैं:
- क्या आपने पिछले कुछ हफ़्तों में किसी नई चीज़ के लिए साइन अप किया है?
- क्या स्पैम में किसी विशिष्ट कंपनी, उत्पाद या पुराने खाते का ज़िक्र है?
- क्या कोई उल्लंघन लुकअप आपके पते के लिए हाल का कोई उल्लंघन दिखाता है?
जवाब, क्लिक और लोड होने वाली छवियाँ
कुछ स्पैमर यह भी देखते हैं कि कोई पता उपयोग में है या नहीं। स्पैम का जवाब देना, उसके लिंक पर क्लिक करना (उसके सदस्यता-समाप्ति लिंक सहित), या उसकी दूरस्थ छवियाँ लोड होने देना प्रेषक को बता सकता है कि संदेश किसी काम करने वाले इनबॉक्स तक पहुँच गया है। यह संकेत अपूर्ण है क्योंकि कुछ मेल ऐप और सुरक्षा स्कैनर छवियाँ अपने आप लोड कर लेते हैं, लेकिन इसे भेजकर आपको कोई फ़ायदा नहीं होता। जवाब देने के बजाय संदेश की रिपोर्ट करें।
साइनअप पुष्टिकरणों की बाढ़
अगर कुछ ही घंटों में दर्जनों या सैकड़ों न्यूज़लेटर पुष्टिकरण या स्वागत ईमेल आने लगें, तो हो सकता है कोई एक साथ कई साइटों पर आपका पता दर्ज करा रहा हो। इसे कभी-कभी सब्सक्रिप्शन बॉम्बिंग कहा जाता है। यह महज़ उत्पीड़न हो सकता है, लेकिन इसका मकसद किसी असली चेतावनी, जैसे ऑर्डर की पुष्टि या पासवर्ड बदलने की सूचना, को शोर के नीचे दबाना भी हो सकता है। अपने ज़रूरी खातों की जाँच आधिकारिक ऐप खोलकर या साइट का पता खुद टाइप करके करें, इस बाढ़ में आए लिंक पर क्लिक करके नहीं, और पुष्टिकरण लिंक पर क्लिक न करें।
आप कैसे पता लगा सकते हैं कि आपका ईमेल पता किसने बेचा या लीक किया?
आमतौर पर स्पैम शुरू होने के बाद आप यह साबित नहीं कर सकते कि पता किसने बेचा या लीक किया। कोई अनोखा पता या उपनाम दिखाता है कि आपने मूल रूप से उस पते का इस्तेमाल कहाँ किया था, लेकिन यह बिक्री और किसी विक्रेता के डेटा उल्लंघन या बाद में साझा किए जाने के बीच फ़र्क़ नहीं बता सकता। समय, व्यक्तिगत विवरण और संदेश में लिखी कंपनी का नाम सुराग हैं, प्रमाण नहीं।
हर साइनअप के लिए अलग पता या उपनाम इस्तेमाल करें
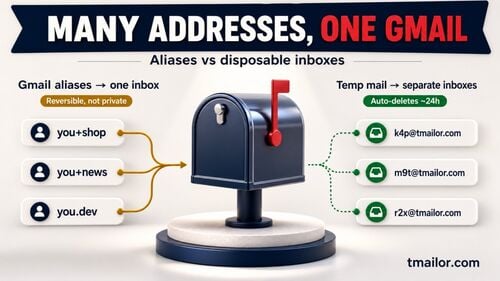
Gmail और Google Workspace प्लस एड्रेसिंग का समर्थन करते हैं: अपने उपयोगकर्ता नाम के बाद टैग जोड़ना, जैसे yourname+shop, फिर भी आपके मुख्य इनबॉक्स में ही पहुँचता है, और टैग से पता चलता है कि प्रेषक ने पते का कौन-सा रूप इस्तेमाल किया। हालाँकि, प्लस एड्रेसिंग सिर्फ़ एक सुराग है: कोई फ़ॉर्म प्लस चिह्न को अस्वीकार कर सकता है, और पता साझा होने से पहले टैग हटाया जा सकता है। फ़ॉरवर्डिंग उपनाम इससे आगे जाते हैं, क्योंकि हर उपनाम एक अलग पता होता है जिसे आप बंद कर सकते हैं। अस्थायी मेल बनाम ईमेल उपनामों की हमारी तुलना बताती है कि आपके पास रखे जाने वाले खातों के लिए कौन-सा प्रकार उपयुक्त है।
कोई अनोखा पता यह दिखाता है कि कौन-सा पता लीक हुआ, यह नहीं कि किसने लीक किया। हो सकता है कंपनी ने इसे बेच दिया हो, उसके किसी विक्रेता का डेटा लीक हुआ हो, या कोई सूची आगे और लोगों तक पहुँचा दी गई हो।
संदेश का कौन-सा विवरण आपको क्या बता सकता है और क्या नहीं
"To" पता, कोई भी प्लस टैग, और स्पैम कब शुरू हुआ, ये सबसे उपयोगी विवरण हैं। पूरे संदेश हेडर दिखाते हैं कि संदेश किन सर्वरों से गुज़रा और क्या उसने प्रमाणीकरण जाँच पास की, लेकिन वे यह नहीं दिखा सकते कि आपका पता किसने बेचा या साझा किया। स्पैमर अक्सर ऐसी सेवाओं या हैक किए गए कंप्यूटरों से भेजते हैं जिनका मूल लीक से कोई लेना-देना नहीं होता।
क्या अनसब्सक्राइब पर क्लिक करना सुरक्षित है?
जिस मेलिंग सूची को आप पहचानते हैं और जिसमें शामिल होना याद रखते हैं, उससे अनसब्सक्राइब करना सुरक्षित है, बेहतर हो कि आप अपने ईमेल ऐप के अंतर्निहित अनसब्सक्राइब बटन से करें। अज्ञात, संदिग्ध या किसी और का रूप धारण करने वाले प्रेषकों के मामले में अनसब्सक्राइब लिंक पर बिल्कुल न जाएँ; इसके बजाय संदेश को स्पैम या फ़िशिंग के रूप में चिह्नित करें।
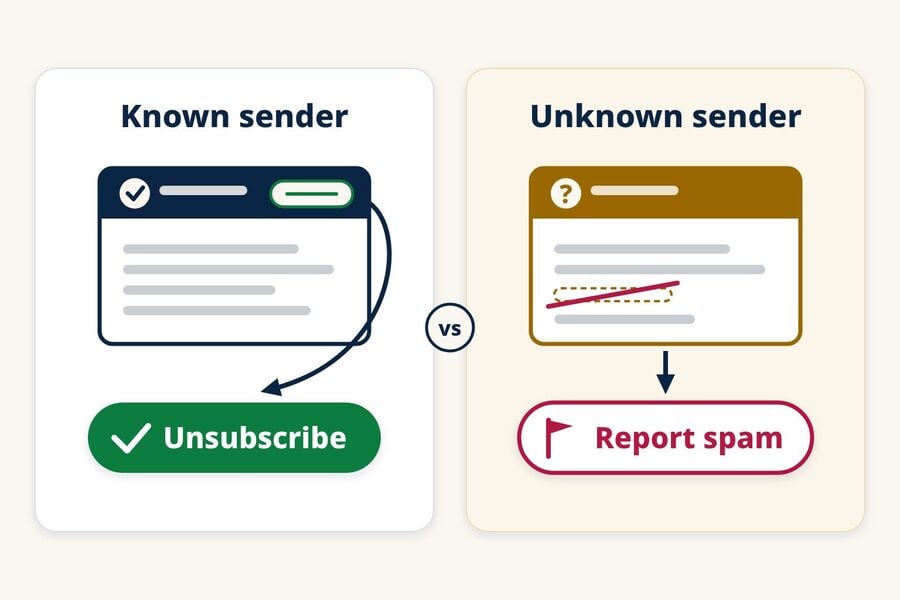
अपने ईमेल ऐप के अनसब्सक्राइब नियंत्रण का उपयोग करें
वैध मार्केटरों के पास ऑप्ट-आउट का सम्मान करने के कानूनी और व्यावहारिक कारण होते हैं। अमेरिका में, FTC की CAN-SPAM गाइड कहती है कि व्यावसायिक ईमेल में ऑप्ट आउट करने का तरीका देना ज़रूरी है, अनुरोधों को 10 कारोबारी दिनों के भीतर पूरा करना होता है, और संदेश भेजे जाने के बाद ऑप्ट-आउट तंत्र को कम से कम 30 दिनों तक काम करते रहना चाहिए। प्रेषक कोई शुल्क नहीं ले सकते और आपके ईमेल पते से ज़्यादा कुछ नहीं माँग सकते, और आपके ऑप्ट आउट करने के बाद वे आपका पता बेच या हस्तांतरित नहीं कर सकते, सिवाय उस कंपनी के जिसे कानून का पालन कराने में उनकी मदद के लिए नियुक्त किया गया हो।
Google यह भी ज़रूरी करता है कि जो प्रेषक Gmail खातों पर एक दिन में 5,000 से ज़्यादा संदेश भेजते हैं, वे मार्केटिंग और सब्सक्राइब किए गए संदेशों के लिए एक-क्लिक अनसब्सक्राइब का समर्थन करें। नियमों का पालन करने वाले संदेशों में मानक अनसब्सक्राइब हेडर होते हैं, जिनका उपयोग Gmail और अन्य ईमेल ऐप्स अनसब्सक्राइब विकल्प दिखाने के लिए कर सकते हैं, इसलिए आपको संदेश में ढूँढ़-ढाँढ़ करने या प्रेषक द्वारा चुने गए पृष्ठ पर जाने की ज़रूरत नहीं होती। FTC की स्पैम गाइड भी आपके ईमेल प्रदाता द्वारा दी जाने वाली अनसब्सक्राइब सुविधाओं की सिफ़ारिश करती है।
अनसब्सक्राइब लिंक पर कब न जाएँ
- आप कंपनी को नहीं पहचानते, या आपने कभी साइन अप नहीं किया।
- प्रेषक का नाम या डोमेन आपकी जानी-पहचानी ब्रांड की नकल करता है, जिसमें छोटी-मोटी गलत वर्तनी या कोई असंबंधित डोमेन होता है।
- अनसब्सक्राइब पृष्ठ आपसे साइन इन करने, पासवर्ड दर्ज करने या अपने ईमेल पते से ज़्यादा जानकारी देने के लिए कहता है।
- लिंक कोई डाउनलोड शुरू कर देता है, या संदेश आप पर जल्दी कार्रवाई करने का दबाव डालता है।
जो प्रेषक पहले से ही कानून की अनदेखी करता है, उसके पास आपके अनुरोध का सम्मान करने का कोई कारण नहीं है, और उसका लिंक आपके पते की पुष्टि कर सकता है या किसी फ़िशिंग पृष्ठ पर ले जा सकता है। संदेश की रिपोर्ट करें और आगे बढ़ें।
अब तक मिल रहे स्पैम ईमेल को कैसे कम करें
आप हर कॉपी की गई सूची से अपना पता नहीं हटा सकते, इसलिए स्पैम रोकने का मतलब आमतौर पर हर भेजे जाने को रोकना नहीं, बल्कि उसे फ़िल्टर करना और रिपोर्ट करना होता है। FTC की उपभोक्ता सलाह इन बुनियादी बातों की सिफ़ारिश करती है:
- अपने ईमेल ऐप में स्पैम को स्पैम या जंक के रूप में चिह्नित करें।
- जब एक ही स्रोत से बार-बार संदेश आते रहें, तो लगातार भेजने वाले प्रेषकों या डोमेन को ब्लॉक करें।
- गलती से पकड़े गए असली मेल के लिए स्पैम फ़ोल्डर को समय-समय पर जाँचें।
- अपने ईमेल प्रदाता को अवांछित संदेशों की रिपोर्ट करें, और घोटालों की रिपोर्ट FTC को ReportFraud.ftc.gov पर करें।
अतिरिक्त सावधानी के तौर पर, संदिग्ध संदेशों का जवाब न दें और न ही उनमें दिए गए फ़ोन नंबरों पर कॉल करें।
नए पते पर जाना आख़िरी उपाय है। यह तभी मदद करता है जब आप अपने ज़रूरी खातों को सावधानी से स्थानांतरित करें और नए पते को पुराने से बेहतर तरीके से सुरक्षित रखें।
अपने मुख्य पते को आगे की साइनअप सूचियों से बाहर रखें
सबसे प्रभावी दीर्घकालिक कदम यह है कि आप अपना मुख्य पता कम कंपनियों को दें। एक सरल तीन-स्तरीय व्यवस्था अधिकांश लोगों के लिए काम करती है:
- मुख्य पता: बैंकिंग, काम, सरकारी सेवाएँ, और वे सभी खाते जिन्हें आपको वापस पाने की ज़रूरत पड़ सकती है।
- फ़ॉरवर्डिंग उपनाम: शॉपिंग, सदस्यताएँ और वे खाते जिन्हें आप रखना चाहते हैं, ताकि जिस भी उपनाम पर स्पैम आने लगे उसे आप बंद कर सकें।
- अस्थायी मेल: एक बार के डाउनलोड, कूपन, फ़ोरम परीक्षण और अन्य कम जोखिम वाले साइनअप, जिन्हें आप आगे रखने की योजना नहीं बनाते।
अस्थायी मेल कब उपयुक्त है और कब नहीं
अस्थायी मेल पता एक बार के साइनअप को आपके मुख्य इनबॉक्स से दूर रखता है। अगर किसी ऐसे पते पर, जिसे आपने केवल एक साइनअप के लिए इस्तेमाल किया था, बाद में स्पैम आता है, तो वह साइनअप एक उपयोगी सुराग है, हालाँकि यह साबित नहीं कर सकता कि कंपनी ने, उसके किसी विक्रेता ने या आगे की श्रृंखला में किसी और ने पता साझा किया। अगर आप इस विचार में नए हैं, तो अस्थायी मेल कैसे काम करता का यह अवलोकन मूल बातें समझाता है।
Tmailor केवल प्राप्त कर सकता है, इसलिए आप उस पते से भेज या जवाब नहीं दे सकते, और यह अनुलग्नक स्वीकार नहीं करता। संदेश आने के लगभग 24 घंटे बाद अपने आप हटा दिए जाते हैं। आप बाद में उसी पते पर उसके access token से लौट सकते हैं, या Created Emails से, अगर इसे बनाते समय आप किसी मुफ्त Tmailor खाते में साइन इन थे। किसी अतिथि पते का खोया हुआ token वापस नहीं पाया जा सकता, और कुछ साइटें डिस्पोज़ेबल ईमेल डोमेन को ब्लॉक कर देती हैं। इसलिए अस्थायी मेल बैंकिंग, काम, ऐसी खरीदारी जिसकी रसीदें आपको चाहिए हो सकती हैं, या किसी भी ऐसे खाते के लिए उपयुक्त नहीं है जिसे आपको वापस पाना पड़ सकता है। रोज़मर्रा के उपयोगों के बारे में अधिक जानने के लिए हमारा अस्थायी ईमेल और स्पैम सुरक्षा के लिए हमारी मार्गदर्शिका देखें।
अक्सर पूछे जाने वाले प्रश्न
मुझे ऐसा स्पैम क्यों मिलता है जो मेरे नाम पर नहीं भेजा गया है?
संभवतः आपका पता किसी छिपे हुए (BCC) प्राप्तकर्ता के रूप में था या किसी मेलिंग सूची का हिस्सा था। स्पैमर अक्सर To पंक्ति में कोई दूसरा पता या कुछ भी नहीं डालते और असली सूची को छिपे प्राप्तकर्ताओं के रूप में भेजते हैं, इसलिए संदेश आप तक पहुँचने पर भी आपका पता दिखाई नहीं देता। किसी उपनाम या फ़ॉरवर्डिंग पते पर भेजा गया मेल भी ऐसा ही दिख सकता है।
क्या स्पैम मिलने का मतलब है कि मेरा ईमेल खाता हैक हो गया?
आमतौर पर नहीं। आपको स्पैम भेजने के लिए केवल आपके पते की ज़रूरत होती है, आपके इनबॉक्स तक पहुँच की नहीं। असली हैकिंग के संकेत अलग दिखते हैं: ऐसे संदेश भेजे जाना जो आपने नहीं लिखे, ऐसे साइन-इन या पासवर्ड बदलने के अलर्ट जो आपने ट्रिगर नहीं किए, ऐसे फ़ॉरवर्डिंग नियम जो आपने नहीं बनाए, या संपर्कों का कहना कि उन्हें आपसे अजीब मेल मिला है।
क्या कोई स्पैमर जान सकता है कि मैंने ईमेल खोला है?
कभी-कभी। अगर आपका ईमेल ऐप दूरस्थ छवियाँ लोड करता है, तो छवि का अनुरोध प्रेषक के सर्वर को बता सकता है कि संदेश कब लोड हुआ। यह इस बात का प्रमाण नहीं है कि आपने उसे पढ़ा है, क्योंकि कुछ ऐप्स प्रॉक्सी के ज़रिए छवियाँ लोड करते हैं और सुरक्षा स्कैनर संदेशों को अपने आप खोल सकते हैं। अपने ईमेल ऐप में दूरस्थ छवियों को अपने आप लोड होना बंद करने से यह संकेत कमज़ोर हो जाता है।
क्या स्पैम की वजह से मुझे अपना ईमेल पता बदल लेना चाहिए?
आमतौर पर पहले कदम के रूप में नहीं। फ़िल्टर, रिपोर्टिंग और नए साइनअप के लिए अलग पते ज़्यादातर स्पैम संभाल लेते हैं। नया पता तभी सोचें जब पुराना बेकार हो गया हो, और बदलाव की योजना बनाएँ: पहले ज़रूरी खाते और रिकवरी सेटिंग्स अपडेट करें, फिर जो कुछ आपसे छूट गया हो उसे पकड़ने के लिए पुराने पते को काफ़ी समय तक जाँचते रहें।
क्या अमेरिका में सभी अवांछित वाणिज्यिक ईमेल अवैध हैं?
नहीं। CAN-SPAM अधिनियम अवांछित वाणिज्यिक ईमेल पर प्रतिबंध नहीं लगाता; यह उसके लिए नियम तय करता है। इन नियमों के अनुसार हेडर की जानकारी और विषय पंक्तियाँ सच्ची होनी चाहिए, संदेश को विज्ञापन के रूप में पहचाना जाना चाहिए, एक वैध डाक पता दिया जाना चाहिए, और एक काम करने वाला ऑप्ट-आउट होना चाहिए जिसका 10 कार्य दिवसों के भीतर पालन किया जाए। पते जमा करना और डिक्शनरी हमले गंभीर उल्लंघन माने जाते हैं।
आप हर स्पैम संदेश का पता नहीं लगा सकते, लेकिन आप नई सूचियों को अपना पता देना बंद कर सकते हैं
स्पैम किसी ऐसे पते से शुरू होता है जिसे किसी ने जमा किया, साझा किया या अनुमान से बनाया, और एक बार वह फैल जाए तो आप उसे वापस नहीं खींच सकते। आप जो नियंत्रित कर सकते हैं वह यह है कि कितनी नई सूचियाँ आपका मुख्य पता देखें। जो स्पैम पार हो जाए उसे रिपोर्ट करें, सदस्यता केवल उन्हीं प्रेषकों से समाप्त करें जिन्हें आप पहचानते हैं, और एक बार के साइनअप अलग रखें। अगली बार जब कोई डाउनलोड या कूपन ईमेल माँगे, तो अपने असली पते की जगह उसके लिए एक निःशुल्क अस्थायी मेल बनाएं।
Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.