ईमेल कैसे काम करता है: SMTP, DNS, और अस्थायी ईमेल क्यों मौजूद है
अधिकांश लोग हर दिन ईमेल का उपयोग करते हैं, बिना यह जाने कि "भेजें" पर क्लिक करने और किसी के इनबॉक्स में संदेश दिखाई देने के बीच क्या होता है। उस यात्रा को समझना — SMTP सर्वर, DNS लुकअप और MX रिकॉर्ड के माध्यम से — यह स्पष्ट करता है कि अस्थायी ईमेल सेवाएं ठीक उसी तरह क्यों काम करती हैं जैसे वे करती हैं।
त्वरित पहुँच
यह मार्गदर्शिका ईमेल के बुनियादी ढाँचे को शुरू से समझाती है: वे प्रोटोकॉल जो इंटरनेट पर संदेशों को रूट करते हैं, वे रिकॉर्ड जो सर्वर को बताते हैं कि मेल कहाँ पहुँचाना है, और यह कि अस्थायी मेल सेवाएं इस सिस्टम में हुक करती हैं ताकि डिस्पोजेबल इनबॉक्स बनाया जा सके जो पंजीकरण के बिना तुरंत काम करते हैं। अस्थायी मेल क्या है और इसका उपयोग कब करना है, इसके व्यावहारिक अवलोकन के लिए, अस्थायी ईमेल के लिए पूरी मार्गदर्शिका पर देखें।
ईमेल का संक्षिप्त इतिहास — ARPANET से अस्थायी मेल तक
ईमेल की कहानी 1971 में शुरू होती है, जब अमेरिकी रक्षा विभाग के ARPANET पर काम कर रहे रे टॉमलिंसन ने दो मशीनों के बीच पहला इलेक्ट्रॉनिक संदेश भेजा। उनका मुख्य नवाचार "@" चिह्न था, जो उपयोगकर्ता नाम को होस्ट कंप्यूटर से अलग करता था — यह परंपरा पचास साल से अधिक समय बाद भी बिना बदलाव के कायम है।
1980 और 1990 के दशक में ईमेल अनुसंधान प्रयोगशालाओं से निकलकर रोज़मर्रा की ज़िंदगी तक पहुँचा। यूडोरा और माइक्रोसॉफ्ट आउटलुक जैसे डेस्कटॉप क्लाइंट ने पहली बार व्यक्तिगत कंप्यूटर उपयोगकर्ताओं को इलेक्ट्रॉनिक मेल तक पहुँच दी। फिर, 1990 के दशक के अंत में, मुफ़्त वेबमेल सेवाओं — 1996 में हॉटमेल, 1997 में याहू मेल और अंततः 2004 में जीमेल — ने ब्राउज़र और इंटरनेट कनेक्शन वाले हर व्यक्ति के लिए ईमेल को सार्वभौमिक रूप से सुलभ बना दिया।
लेकिन सार्वभौमिक पहुँच अपने साथ सार्वभौमिक समस्याएँ लेकर आई। 2000 के दशक के अंत तक स्पैम दुनिया भर के कुल ईमेल ट्रैफ़िक का भारी बहुमत बन चुका था। फ़िशिंग हमले और भी परिष्कृत होते गए। डेटा उल्लंघनों ने करोड़ों ईमेल पतों को उजागर किया। इन बढ़ते खतरों ने एक नई सेवा श्रेणी की माँग पैदा की: अस्थायी ईमेल। पहले अस्थायी इनबॉक्स प्रदाता 2000 के दशक के मध्य में सामने आए, और यह अवधारणा आज लाखों लोगों द्वारा इस्तेमाल किए जाने वाले एक परिपक्व गोपनीयता उपकरण के रूप में विकसित हो चुकी है। पूरे विकासक्रम के लिए देखें अस्थायी मेल का विकास।
एक ईमेल की यात्रा — चरण दर चरण
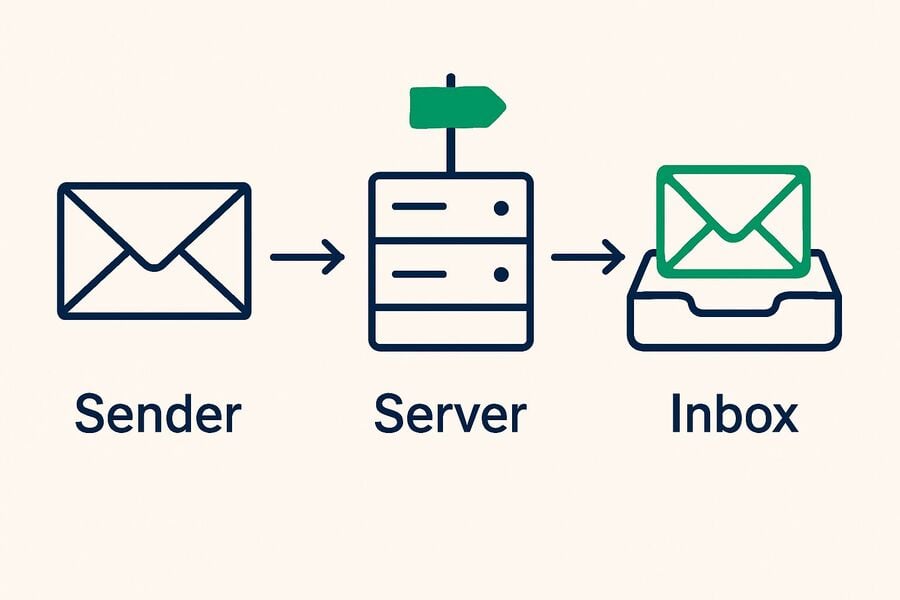
ईमेल भेजना तुरंत होने जैसा लगता है, लेकिन संदेश अपने गंतव्य तक पहुँचने से पहले कई प्रणालियों से गुज़रता है। यहाँ बताया गया है कि वास्तव में क्या होता है, चार चरणों में।
चरण 1 — आपने भेजें दबाया: ईमेल क्लाइंट से SMTP सर्वर तक
जब आप जीमेल, आउटलुक, थंडरबर्ड या किसी अन्य ईमेल क्लाइंट में संदेश लिखकर "भेजें" दबाते हैं, तो आपका क्लाइंट SMTP — सिंपल मेल ट्रांसफर प्रोटोकॉल — नामक प्रोटोकॉल से एक आउटगोइंग मेल सर्वर से जुड़ता है। यह कनेक्शन आमतौर पर पोर्ट 587 (STARTTLS एन्क्रिप्शन के साथ) या पोर्ट 465 (अंतर्निहित TLS के साथ) का उपयोग करता है।
आपका क्लाइंट अपने उपयोगकर्ता नाम और पासवर्ड से SMTP सर्वर पर प्रमाणित होता है, फिर संदेश उसे सौंप देता है। इस बिंदु पर ईमेल आपका डिवाइस छोड़ चुका होता है और अब उसे पहुँचाने की ज़िम्मेदारी सर्वर की है।
चरण 2 — DNS लुकअप: यह ईमेल कहाँ जाता है?
SMTP सर्वर को यह पता लगाना होता है कि आपका संदेश कहाँ पहुँचाना है। इसके लिए वह प्राप्तकर्ता के डोमेन के MX रिकॉर्ड — मेल एक्सचेंजर रिकॉर्ड — के लिए डोमेन नेम सिस्टम (DNS) से क्वेरी करता है।
उदाहरण के लिए, यदि आप someone@gmail.com को भेज रहे हैं, तो SMTP सर्वर DNS से पूछता है: "gmail.com के लिए ईमेल कौन सा सर्वर संभालता है?" DNS कुछ इस तरह जवाब देता है alt1.gmail-smtp-in.l.google.com — यह Google के इनकमिंग मेल सर्वर का पता है। MX रिकॉर्ड मूल रूप से एक अग्रेषण निर्देश है जो कहता है "इस डोमेन का सारा मेल इस सर्वर पर पहुँचाओ।"
यही MX रिकॉर्ड सिस्टम वह नींव है जो अस्थायी मेल को संभव बनाता है, लेकिन हम उस पर जल्द ही आएँगे।
चरण 3 — सर्वर-से-सर्वर डिलीवरी: SMTP रिले
आपका भेजने वाला SMTP सर्वर प्राप्तकर्ता के इनकमिंग SMTP सर्वर (जो MX रिकॉर्ड में निर्दिष्ट है) से जुड़ता है और SMTP हैंडशेक करता है — एक संरचित बातचीत जिसमें दोनों सर्वर पहचान सत्यापित करते हैं, एन्क्रिप्शन पर सहमत होते हैं और संदेश का स्थानांतरण करते हैं। इस सर्वर-से-सर्वर ट्रांज़िट के दौरान TLS एन्क्रिप्शन ईमेल की सामग्री की सुरक्षा करता है।
यदि पहला MX सर्वर उपलब्ध न हो, तो भेजने वाला सर्वर द्वितीयक MX रिकॉर्ड पर चला जाता है (अधिकांश डोमेन अतिरिक्त सुरक्षा के लिए कई MX रिकॉर्ड सूचीबद्ध करते हैं)। यदि सभी सर्वर तक न पहुँचा जा सके, तो ईमेल को दोबारा प्रयास के लिए कतार में रख दिया जाता है। घंटों या दिनों में कई असफल प्रयासों के बाद प्रेषक को बाउंस सूचना मिलती है।
चरण 4 — इनबॉक्स स्टोरेज: IMAP और POP3
प्राप्त करने वाला सर्वर संदेश स्वीकार करने के बाद ईमेल को संग्रहीत करता है और प्राप्तकर्ता के अपना इनबॉक्स जाँचने की प्रतीक्षा करता है। प्राप्तकर्ता का ईमेल क्लाइंट दो प्रोटोकॉल में से किसी एक का उपयोग करके संदेश प्राप्त करता है:
IMAP (इंटरनेट मैसेज एक्सेस प्रोटोकॉल): ईमेल को कई डिवाइसों पर सिंक करता है। संदेश सर्वर पर ही रहते हैं, और आप जो भी कार्रवाई करते हैं (पढ़ना, हटाना, स्थानांतरित करना) वह हर जगह दिखाई देती है। जीमेल, आउटलुक और अधिकांश आधुनिक सेवाएँ इसी का उपयोग करती हैं।
POP3 (पोस्ट ऑफिस प्रोटोकॉल 3): ईमेल को एक ही डिवाइस पर डाउनलोड करता है और आमतौर पर उसे सर्वर से हटा देता है। आज यह कम आम है, लेकिन जहाँ स्थानीय भंडारण को प्राथमिकता दी जाती है वहाँ कुछ कॉन्फ़िगरेशन में अब भी उपयोग होता है।
ईमेल संदेश के घटक
हर ईमेल उस टेक्स्ट से कहीं अधिक होता है जो आप देखते हैं। सतह के नीचे वह संरचित डेटा लेकर चलता है जो सर्वर को बताता है कि संदेश को कैसे रूट करना, प्रदर्शित करना और संसाधित करना है।
हेडर: मेटाडेटा, जिसमें From, To, Subject, Date और Message-ID शामिल हैं। ये रूटिंग निर्देश हैं जिन्हें डिलीवरी श्रृंखला का हर सर्वर पढ़ता है और उन पर काम करता है।
छिपे हुए हेडर: Return-Path (जहाँ बाउंस जाते हैं), Received (एक श्रृंखला जो दिखाती है कि ईमेल किन-किन सर्वरों से गुज़रा) और Authentication-Results (SPF, DKIM और DMARC जाँचों के परिणाम) जैसे फ़ील्ड। ये अधिकांश ईमेल क्लाइंट में अदृश्य रहते हैं, लेकिन किसी संदेश की पूरी यात्रा उजागर कर देते हैं।
बॉडी: वास्तविक सामग्री, जो सादे टेक्स्ट, HTML या दोनों (multipart/alternative) के रूप में होती है। अधिकांश आधुनिक ईमेल HTML में होते हैं, इसीलिए आप स्वरूपित टेक्स्ट, चित्र और क्लिक करने योग्य लिंक देखते हैं।
अटैचमेंट: MIME (Multipurpose Internet Mail Extensions) का उपयोग करके एन्कोड की गई फ़ाइलें। MIME बाइनरी फ़ाइलों को टेक्स्ट-सुरक्षित प्रारूपों में एन्कोड करता है, ताकि वे ईमेल के टेक्स्ट-आधारित ढाँचे से गुज़र सकें।
अस्थायी मेल इस ढाँचे से कैसे जुड़ता है
यहीं पर सब कुछ जुड़ता है। अस्थायी ईमेल सेवाएँ कोई अलग, मालिकाना प्रणाली इस्तेमाल नहीं करतीं — वे सीधे ऊपर बताए गए मानक ईमेल ढाँचे से जुड़ जाती हैं। इसीलिए अस्थायी मेल पते असली सर्वरों से असली ईमेल प्राप्त करते हैं: वे असली ईमेल पते हैं, बस उनका जीवनचक्र अलग है।
कैच-ऑल MX रिकॉर्ड — तुरंत पता जनरेट होना
जब tmailor.com कोई डोमेन (मान लीजिए, example-temp.com) पंजीकृत करता है, तो वह उस डोमेन के MX रिकॉर्ड को Tmailor के प्राप्त करने वाले सर्वर की ओर इंगित करने के लिए कॉन्फ़िगर करता है। खास बात यह है कि सर्वर "कैच-ऑल" के रूप में कॉन्फ़िगर होता है — वह उस डोमेन पर किसी भी पते को भेजा गया ईमेल स्वीकार करता है, चाहे वह पता पहले से बना हो या न हो।
इसीलिए आपको तुरंत एक काम करने वाला अस्थायी मेल पता मिल जाता है। पते को पारंपरिक अर्थ में "बनाने" की ज़रूरत नहीं होती। MX रिकॉर्ड इंटरनेट को बताता है, "इस डोमेन के सभी ईमेल हमारे सर्वर पर भेजें," और सर्वर आने वाली हर चीज़ स्वीकार कर लेता है। जब आप tmailor.com पर जाते हैं और एक यादृच्छिक रूप से जनरेट किया गया पता देखते हैं, तो वह पता पहले से ही काम कर रहा होता है, क्योंकि डोमेन का MX रिकॉर्ड पहले से ही सारा मेल Tmailor के सर्वर पर रूट करता है। अधिक गहन तकनीकी व्याख्या के लिए, कैच-ऑल और रैंडम उपनाम देखें।
कोई SMTP आउटबाउंड नहीं = केवल प्राप्त करना
अस्थायी मेल सेवाएँ MX रिकॉर्ड (प्राप्त करने के लिए) सेट करती हैं, लेकिन आउटबाउंड भेजने के लिए SPF, DKIM या DMARC रिकॉर्ड कॉन्फ़िगर नहीं करतीं। ईमेल सर्वर इन्हीं प्रमाणीकरण रिकॉर्डों का उपयोग यह सत्यापित करने के लिए करते हैं कि कोई भेजने वाला सर्वर किसी डोमेन की ओर से ईमेल भेजने के लिए अधिकृत है।
इनके बिना, अस्थायी मेल डोमेन से भेजा गया कोई भी ईमेल प्रमाणीकरण जाँचों में विफल होकर स्पैम में चला जाएगा — या सीधे अस्वीकार कर दिया जाएगा। इसलिए अस्थायी मेल केवल प्राप्त करता है: यह एक जानबूझकर लिया गया डिज़ाइन निर्णय है, लेकिन फिर भी एक वास्तविक सीमा है। Tmailor भेज या जवाब नहीं दे सकता, और आउटबाउंड सक्षम करने से उसके डोमेन जल्दी ही ब्लैकलिस्ट हो जाएँगे।
केवल प्राप्त करने वाले मॉडल के साथ कुछ और बाधाएँ भी हैं जिन्हें स्पष्ट रूप से बताना ज़रूरी है, क्योंकि वे उसी हल्के डिज़ाइन से निकलती हैं। इनबाउंड अटैचमेंट हटा दिए जाते हैं, इसलिए Tmailor पते पर भेजी गई फ़ाइल खोली या डाउनलोड नहीं की जा सकती — केवल टेक्स्ट, कोड और लिंक ही आते हैं। यहाँ कोई स्पैम फ़ोल्डर नहीं है और कोई फ़िल्टरिंग नहीं है: जो भी संदेश आता है, वह दिखाया जाता है, इसलिए अगर कुछ नहीं दिखा, तो वह पहुँचा ही नहीं है। संदेश आने के लगभग 24 घंटे तक दिखाई देते हैं, फिर अपने आप साफ़ हो जाते हैं। और चूँकि पता पाने के लिए किसी लॉगिन की ज़रूरत नहीं होती, हर पते के साथ जारी किया गया एक्सेस टोकन ही वह चीज़ है जिससे आप उसे बाद में फिर से खोल सकते हैं। यह एक रिकवरी कुंजी है, पासवर्ड नहीं, और अतिथि पते के लिए अगर आप इसे खो दें, तो कोई इसे दोबारा जारी नहीं कर सकता। अगर आप एक निःशुल्क Tmailor खाता बनाते हैं और साइन इन रहते हैं, तो आपके द्वारा बनाए गए पते वहाँ सहेजे जाते हैं और Created Emails से फिर से खोले जा सकते हैं।
कई डोमेन, एक कैच-ऑल मॉडल
Tmailor एक ही डोमेन के बजाय डोमेन का एक बड़ा, बदलता रहने वाला पूल चलाता है, और हर डोमेन का अपना कैच-ऑल MX रिकॉर्ड होता है जो प्राप्त करने वाले सर्वर की ओर इंगित करता है। यह पूल जानबूझकर प्रकाशित नहीं किया जाता: पूरी सूची छाप देने से वह सीधे उन विक्रेताओं के हाथ लग जाती जो डिस्पोजेबल-ईमेल ब्लॉकलिस्ट बनाते हैं।
एक से अधिक डोमेन होना एक व्यावहारिक, तकनीकी कारण से मायने रखता है। कुछ साइटें ज्ञात डिस्पोजेबल डोमेन की सूचियाँ रखती हैं और ऐसे पते को अस्वीकार कर देती हैं जिसका डोमेन उस सूची में हो। अगर कोई खास डोमेन अस्वीकार हो जाए, तो किसी दूसरे डोमेन पर नया पता जनरेट करना सामान्य समस्या-निवारण है — ठीक वैसे ही जैसे कोई प्रदाता डाउन होने पर आप दूसरा प्रदाता आज़माते हैं। इसी कारण डोमेन विविधता ओटीपी विश्वसनीयता में सुधार करती है.
हालाँकि, एक सीमा है: प्रति-डोमेन ब्लॉकलिस्ट और नीति अलग-अलग चीज़ें हैं। अगर किसी सेवा की शर्तें डिस्पोजेबल ईमेल को साफ़ तौर पर मना करती हैं, तो डोमेन बदल-बदलकर उस पर पहुँचने की कोशिश करना समस्या-समाधान नहीं है — यह साइट के जानबूझकर बनाए गए नियम को घुमाने की कोशिश है। ऐसी स्थिति में अपना असली पता इस्तेमाल करें। अस्थायी मेल उन साइटों के लिए है जो इसकी अनुमति देती हैं।
इनबाउंड मेल के लिए Google-MX इन्फ्रास्ट्रक्चर
Tmailor आने वाले ईमेल को Google के मेल सर्वर के ज़रिए रूट करता है, इसलिए इसके डोमेन के MX रिकॉर्ड Google-MX इन्फ्रास्ट्रक्चर की ओर इशारा करते हैं — वही रीढ़ जो Gmail के इनबाउंड मेल को संभालती है। व्यवहार में इसका मतलब है भरोसेमंद और अच्छी तरह जुड़ी हुई प्राप्ति: आपके सत्यापन ईमेल स्वीकार करने वाले सर्वर वही हैं जहाँ तक बाकी इंटरनेट पहले से पहुँचना जानता है।
असल डिलीवरी की गति अब भी ज़्यादातर भेजने वाले पक्ष पर निर्भर करती है — आपको ईमेल भेजने वाली सेवा तय करती है कि संदेश कब जाएगा — इसलिए यह भरोसेमंदी और पहुँच की बात है, किसी गारंटीशुदा बढ़त की नहीं। इस सेटअप के पीछे की सोच के लिए देखें कि Tmailor Google के सर्वर का उपयोग क्यों करता है।
ईमेल सुरक्षा — आपका इनबॉक्स निशाना क्यों है
ईमेल इन्फ्रास्ट्रक्चर को समझने का मतलब यह समझना भी है कि इस पर इतने आक्रामक तरीके से हमले क्यों होते हैं। आपका ईमेल पता इंटरनेट पर सबसे ज़्यादा दुरुपयोग किया जाने वाला पहचानकर्ता है।
फ़िशिंग: हमलावर बैंकों, नियोक्ताओं या उन सेवाओं का रूप धारण करने के लिए "From" हेडर को नकली बनाते हैं जिन पर आप भरोसा करते हैं। SMTP को भरोसे के युग में डिज़ाइन किया गया था, और प्रेषक सत्यापन (SPF, DKIM, DMARC) दशकों बाद जोड़ा गया। कई सर्वर आज भी इसे सख़्ती से लागू नहीं करते।
स्पैम: दुनिया भर में सारे ईमेल ट्रैफ़िक का लगभग आधा हिस्सा आज भी स्पैम है। जब भी आप किसी वेबसाइट पर अपना असली ईमेल पता डालते हैं, आप इसकी संभावना बढ़ा देते हैं कि वह किसी मार्केटिंग सूची में पहुँच जाए — या उससे भी बुरा, किसी डेटा ब्रोकर को बेच दिया जाए।
डेटा उल्लंघन: आपका ईमेल पता आम तौर पर हर उस डेटाबेस की प्राथमिक कुंजी होता है जिसमें आपने कभी साइन अप किया है। जब किसी सेवा में सेंध लगती है, तो सबसे पहले आपका ईमेल पता ही उजागर होता है, और वही आपके अन्य खातों के खिलाफ़ क्रेडेंशियल-स्टफिंग हमलों की कुंजी बन जाता है।
ट्रैकिंग पिक्सेल: मार्केटिंग ईमेल में छिपी 1x1 छवियाँ प्रेषकों को बताती हैं कि आप संदेश कब खोलते हैं, किस डिवाइस से, और कभी-कभी आपका अनुमानित स्थान भी। आपका इनबॉक्स सिर्फ़ एक मेलबॉक्स नहीं है — यह मार्केटरों के लिए निगरानी का औज़ार है।
ये खतरे ही ठीक इसी वजह से हैं कि अस्थायी ईमेल मौजूद है। कम भरोसे वाले इंटरैक्शन के लिए डिस्पोजेबल पता इस्तेमाल करके आप अपने असली ईमेल को उन डेटाबेस से बाहर रखते हैं जिनमें आख़िरकार सेंध लगती है, जो बेचे जाते हैं या स्क्रैप किए जाते हैं।
ईमेल क्लाइंट और प्रदाता — एक त्वरित अवलोकन
आप ईमेल तक कैसे पहुँचते हैं, यह आपके क्लाइंट (सॉफ़्टवेयर) और आपके प्रदाता (सेवा) पर निर्भर करता है।
वेबमेल प्रदाता: Gmail, Outlook.com, Yahoo Mail, ProtonMail। ये ईमेल खाता और ब्राउज़र-आधारित क्लाइंट दोनों देते हैं। ज़्यादातर लोग इनमें से किसी एक को अपने प्राथमिक ईमेल के रूप में इस्तेमाल करते हैं।
डेस्कटॉप क्लाइंट: Thunderbird, Apple Mail, Microsoft Outlook (डेस्कटॉप)। ये IMAP या POP3 के ज़रिए आपके प्रदाता से जुड़ते हैं और आपको ईमेल ऑफ़लाइन प्रबंधित करने देते हैं।
अस्थायी मेल क्लाइंट: Tmailor एक वेब-आधारित क्लाइंट, Android और iOS के लिए समर्पित मोबाइल ऐप, एक Telegram बॉट, और डेस्कटॉप ब्राउज़र के लिए Tmailor ब्राउज़र एक्सटेंशन प्रदान करता है। पारंपरिक क्लाइंट के विपरीत, इन्हें शुरू करने के लिए न लॉगिन चाहिए न पंजीकरण; पेज लोड होते ही पता काम करने लगता है। अगर आप बाद में वही पता फिर से खोलना चाहते हैं, तो उसका एक्सेस टोकन सहेजें, या वैकल्पिक मुफ़्त खाते में साइन इन करके इसे बनाएँ ताकि यह Created Emails में सहेजा जाए।
ईमेल की मूल बातों से अस्थायी मेल तक — सारी कड़ियाँ जोड़ना
अब आप पूरी तस्वीर समझ गए हैं। ईमेल SMTP से होकर गुज़रता है, DNS और MX रिकॉर्ड्स द्वारा रूट होता है, और IMAP या POP3 से प्रबंधित इनबॉक्स में पहुँचता है। अस्थायी मेल सेवाएँ ठीक इसी ढाँचे का उपयोग करती हैं: वे डोमेन पंजीकृत करती हैं, कैच-ऑल MX रिकॉर्ड कॉन्फ़िगर करती हैं, Google के ढाँचे पर प्राप्त करने वाले सर्वर चलाती हैं, और आपके आने वाले मेल को एक सरल वेब इंटरफ़ेस के ज़रिए दिखाती हैं।
अस्थायी ईमेल में कुछ भी "नकली" नहीं है। यह इंटरनेट के हर दूसरे ईमेल जैसे ही प्रोटोकॉल, रूटिंग और डिलीवरी तंत्र का उपयोग करता है। अंतर जानबूझकर रखा गया है: अस्थायी मेल पते ऐसे बनाए जाते हैं जिन्हें आप फेंक सकें, जो गुमनाम हों और अल्पकालिक हों — और यही उन्हें गोपनीयता की सुरक्षा, स्पैम से बचाव और कम जोखिम वाले साइनअप के लिए उपयोगी बनाता है।
हर घटक की पूरी तकनीकी जानकारी के लिए देखें कि अस्थायी ईमेल कैसे काम करता है। इसे खुद आज़माने के लिए तैयार हैं? दस सेकंड से भी कम समय में एक निःशुल्क अस्थायी मेल पता बनाएँ।
अक्सर पूछे जाने वाले प्रश्न
क्या अस्थायी मेल असली ईमेल प्रोटोकॉल का उपयोग करता है?
हाँ, पूरी तरह। अस्थायी मेल मानक SMTP के ज़रिए ईमेल प्राप्त करता है और उसे मानक MX रिकॉर्ड्स के ज़रिए रूट करता है — वही ढाँचा जो Gmail और Outlook उपयोग करते हैं। ये पते तकनीकी रूप से असली ईमेल पते हैं, बस उनका जीवनकाल जानबूझकर सीमित रखा गया है।
अस्थायी मेल ईमेल क्यों नहीं भेज सकता?
अस्थायी मेल सेवाएँ आउटबाउंड प्रमाणीकरण के लिए SPF, DKIM या DMARC रिकॉर्ड कॉन्फ़िगर नहीं करतीं। इनके बिना, अस्थायी मेल डोमेन से भेजा गया कोई भी ईमेल सत्यापन जाँच में विफल हो जाएगा और अस्वीकार कर दिया जाएगा या स्पैम के रूप में चिह्नित हो जाएगा। यह जानबूझकर लिया गया आर्किटेक्चर का फ़ैसला है ताकि अस्थायी डोमेन प्राप्त करने के लिए काम करते रहें।
क्या मैं अस्थायी मेल संदेशों के ईमेल हेडर देख सकता हूँ?
हाँ। अस्थायी मेल के ज़रिए प्राप्त ईमेल में किसी भी अन्य ईमेल जैसे ही हेडर होते हैं: From, To, Subject, Date, Received श्रृंखला और प्रमाणीकरण परिणाम। हेडर पूरा डिलीवरी पथ दिखाएँगे, जिसमें वे Google सर्वर भी शामिल हैं जिनका उपयोग tmailor.com प्रोसेसिंग के लिए करता है।
प्रतिस्पर्धियों की तुलना में tmailor.com की ईमेल डिलीवरी को क्या तेज़ बनाता है?
दो डिज़ाइन फ़ैसले इसमें मदद करते हैं: Google का मेल इन्फ्रास्ट्रक्चर SMTP इनबाउंड ट्रैफ़िक संभालता है, और एक CDN आपके नज़दीकी स्थानों से वेब इंटरफ़ेस परोसता है। इससे आप जहाँ भी हों, इनबॉक्स तेज़ महसूस होता है। अधिक सटीक रूप से कहें तो, कोई सत्यापन ईमेल वास्तव में कितनी जल्दी आता है, यह ज़्यादातर उसे भेजने वाली साइट पर निर्भर करता है, प्राप्त करने वाले पक्ष पर नहीं, इसलिए इसे किसी खास प्रतिस्पर्धी पर गारंटीकृत गति लाभ के बजाय भरोसेमंद, अच्छी तरह जुड़े हुए प्राप्त करने के रूप में लें। इसका कारण यहाँ दिया गया है कि Tmailor Google के सर्वर का उपयोग क्यों करता है।

Marcus Lee writes Tmailor's step-by-step guides, signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.