कैच-ऑल और रैंडम उपनाम: तुरंत अस्थायी मेल के पीछे की तकनीक
आप एक अस्थायी मेल साइट खोलते हैं, और पेज लोड होने से पहले ही एक काम करने वाला ईमेल पता दिखाई दे जाता है। कोई साइनअप नहीं, कोई सत्यापन नहीं, कोई इंतज़ार नहीं — बस इस्तेमाल के लिए तैयार एक इनबॉक्स। यह गति कोई जादू नहीं है; यह पर्दे के पीछे चल रहे कैच-ऑल मेल सर्वर कॉन्फ़िगरेशन और रैंडम उपनाम जनरेशन का एक खास संयोजन है। यह मार्गदर्शिका दोनों तंत्रों को सरल भाषा में समझाती है: कैसे कैच-ऑल MX रिकॉर्ड पहले से पंजीकरण के बिना किसी डोमेन पर किसी भी पते के लिए मेल स्वीकार करते हैं, टकराव से बचने के लिए रैंडम उपनाम कैसे बनाए जाते हैं, और ये दोनों चीज़ें मिलकर अस्थायी ईमेल को तुरंत महसूस होने वाला कैसे बनाती हैं। आप इस दृष्टिकोण और पुनः उपयोग योग्य टोकन-आधारित इनबॉक्स के बीच के समझौतों के बारे में भी जानेंगे, और यह भी कि कौन-सा मॉडल कब सबसे उपयुक्त है।
त्वरित पहुँच
ऊपर से देखने पर यह मामूली लगता है: कोई भी पता टाइप करें और मेल आ जाता है। असल में, यह तुरंत-मिलने वाला अनुभव एक इंजीनियरिंग फ़ैसला है: पहले स्वीकार करें, संदर्भ बाद में तय करें। एक कैच-ऑल डोमेन बिना पहले से मौजूद मेलबॉक्स के किसी भी लोकल-पार्ट के लिए मेल स्वीकार करता है, और एक रैंडम उपनाम जनरेटर पेज लोड होते ही आपको ऐसे ही एक लोकल-पार्ट सौंप देता है — यानी पता तब तक लाइव हो चुका होता है जब तक आप उसे पढ़ भी नहीं पाते। यह व्याख्या दोनों पहलुओं को खोलती है, और उन गार्डरेल्स को भी जो इन्हें व्यवहार्य बनाए रखते हैं। व्यापक तस्वीर के लिए देखें कि डिस्पोजेबल ईमेल कैसे काम करता है।
संक्षेप में / मुख्य बातें
- कैच-ऑल किसी डोमेन को @ से पहले का कोई भी लोकल-पार्ट स्वीकार करने देता है, जिससे मेलबॉक्स पहले से बनाने की ज़रूरत खत्म हो जाती है।
- रैंडम उपनाम एक टैप में कॉपी हो जाते हैं, टकराव कम करते हैं और अनुमान लगाए जा सकने वाले पैटर्न से बचते हैं।
- नियंत्रण ज़रूरी हैं: दर सीमाएँ, कोटा, ह्यूरिस्टिक्स और छोटे TTL बिना अव्यवस्था के गति बनाए रखते हैं।
- रसीद/रिटर्न और रीसेट के लिए पुन: प्रयोज्य इनबॉक्स इस्तेमाल करें; एक बार के OTP के लिए अल्पकालिक इनबॉक्स।
- इनबाउंड अनुलग्नक हटा दिए जाते हैं, इसलिए अस्थायी पते पर भेजी गई फ़ाइलें खोली या डाउनलोड नहीं की जा सकतीं। संदेश का HTML सैनिटाइज़ किया जाता है, दूरस्थ छवियाँ प्रॉक्सी के ज़रिए लोड होती हैं, और संदेश के मुख्य भाग अपने आप समाप्त हो जाते हैं।
कैच-ऑल जो बस काम करता है
पहले से बनाने की ज़रूरत छोड़कर क्लिक कम करें और संदेशों को गतिशील रूप से मेलबॉक्स संदर्भ से जोड़ें।
कैच-ऑल कैसे काम करता है
एक कैच-ऑल डोमेन किसी भी लोकल पार्ट (@ के बाईं ओर ) और किनारे पर डिलीवरी को हल करता है। SMTP लिफ़ाफ़ा (RCPT करने के लिए) डोमेन नीति के बजाय एक पूर्व-मौजूदा मेलबॉक्स पंक्ति के विरुद्ध मान्य है। नियमों और उपयोगकर्ता स्थिति के आधार पर, सिस्टम संदेश को एक मेलबॉक्स संदर्भ में रूट करता है, जो अल्पकालिक (कम समय तक चलने वाला) या token-सुरक्षित (पुन: प्रयोज्य) हो सकता है।
यह सामान्य प्रवाह को उलट देता है। "बनाएँ → सत्यापित करें → प्राप्त करें" की जगह यह "प्राप्त करें → असाइन करें → दिखाएँ" बन जाता है। इसकी कीमत यह है कि स्वीकृति को कहीं और सीमित करना पड़ता है — आकार सीमाओं, सुरक्षित रेंडरिंग और छोटे जीवनकाल के ज़रिए।
मैपिंग: डोमेन → हैंडलर → मेलबॉक्स संदर्भ
- डोमेन नीति: catch_all = true स्वीकृति को चालू/बंद करता है; ब्लॉकलिस्ट सटीक अपवाद देने की सुविधा देती हैं।
- हैंडलर: एक राउटर लोकल पार्ट, हेडर और IP प्रतिष्ठा की जाँच करता है, फिर एक संदर्भ चुनता है।
- मेलबॉक्स संदर्भ: अल्पकालिक या पुन: प्रयोज्य; संदर्भ TTL (जैसे 24h प्रदर्शन विंडो), कोटा और token आवश्यकताएँ तय करते हैं।
फ़ायदे और नुकसान
फ़ायदे
- शून्य-चरण ऑनबोर्डिंग; कोई भी स्थानीय भाग तुरंत काम करता है।
- OTP और साइनअप में कम रुकावट; कम फ़ॉर्म अधूरे छूटते हैं।
- नाम देने, सत्यापित करने या याद रखने की कोई ज़रूरत नहीं — आप एक अस्थायी मेल पता बना कर सकते हैं और इसे सीधे फ़ॉर्म में पेस्ट कर सकते हैं।
कमियाँ
- सुरक्षा न हो तो अधिक अवांछित मेल आता है।
- रेंडरिंग पर अतिरिक्त ध्यान देना पड़ता है: प्रेषक का HTML डिफ़ॉल्ट रूप से खतरनाक होता है और उसे साफ़ करना ज़रूरी है।
- बैकस्कैटर और संसाधनों की बर्बादी रोकने के लिए मज़बूत दुरुपयोग नियंत्रण चाहिए।
स्वीकृति नीति (डिफ़ॉल्ट रूप से सुरक्षित)
- अधिकतम आकार: बहुत बड़े संदेश अस्वीकार कर दिए जाते हैं ताकि कोई एक प्रेषक सेवा को थका न दे।
- अनुलग्नक: आने वाले अनुलग्नक हटा दिए जाते हैं। आपको संदेश का पाठ दिखेगा, लेकिन Tmailor पते पर भेजी गई फ़ाइल खोली या डाउनलोड नहीं की जा सकती — यह एक वास्तविक सीमा है, कोई सेटिंग नहीं।
- रेंडरिंग: संदेश का HTML आप तक पहुँचने से पहले साफ़ कर दिया जाता है — स्क्रिप्ट, iframes, इनलाइन ईवेंट हैंडलर और
जावास्क्रिप्ट:लिंक हटा दिए जाते हैं — और दूरस्थ छवियाँ प्रॉक्सी के ज़रिए लोड होने के लिए फिर से लिखी जाती हैं, इसलिए प्रेषक को आपका आईपी पता कभी नहीं दिखता। - समाप्ति संदेश आगमन से लगभग 24 घंटे तक दिखाई देते हैं, फिर शुद्ध कर दिए जाते हैं।
स्मार्ट रैंडम उपनाम बनाएँ
रैंडम उपनाम वही हिस्सा है जो अस्थायी मेल को तुरंत का अनुभव बनाता है। चूँकि पता आपके द्वारा सोचे जाने के बजाय आपके लिए बनाया जाता है, इनबॉक्स बनने से पहले सोचने की कोई ज़रूरत नहीं। Tmailor पर, एक यादृच्छिक पता डोमेन के एक बड़े छिपे पूल से चुना जाता है जो समय के साथ बदलता रहता है, जबकि कस्टम-नाम टैब आपको चुनने योग्य डोमेन के छोटे सेट में से @ से पहले का भाग चुनने देता है।
उपनाम कैसे बनते हैं
जब आप जनरेट पर टैप करते हैं, तो सेवा एक यादृच्छिक स्थानीय भाग बनाती है और उसे किसी उपलब्ध डोमेन के साथ जोड़ती है, इसलिए तैयार पता पेस्ट करने के लिए तैयार होता है। एक अच्छे जनरेटर का लक्ष्य बस ऐसा पता बनाना है जो अप्रत्याशित हो और जिसे मेल होस्ट स्वीकार करें:
- इतनी यादृच्छिकता कि अगले पते का अनुमान पिछले पते से न लगाया जा सके।
- ऐसी लंबाई और वर्ण सेट जो मेल सिस्टम स्वीकार करते हैं, और शुरुआत में बिंदु या दोहरे विभाजक जैसी विचित्रताओं से बचते हैं।
- ऐसा स्वरूप जिसे अधिकांश साइन-अप फ़ॉर्म सामान्य पता मानते हैं।
अपने ही साइन-अप प्रवाह के स्वचालित परीक्षणों के लिए, Tmailor Temp Mail API कोड से उसी तरह का केवल-प्राप्ति वाला पता बनाता है और आने वाले संदेश लौटाता है।
टकराव जाँच और TTL
- टकराव यदि कोई जनरेट किया गया पता पहले से ही उपयोग में है, तो सेवा आपके द्वारा उस पर भरोसा करने से पहले एक और समस्या जारी करती है, इसलिए दो लोगों को एक ही इनबॉक्स नहीं दिया जाता है।
- टीटीएल: संदेश आने के लगभग 24 घंटे तक दिखाई देते रहते हैं; पुन: प्रयोज्य पता एक access token से जुड़ता है और बाद में फिर से खोला जा सकता है।
ऐसा UX जो सही उपयोग को प्रोत्साहित करे
- पूरा पता दिखाई देने के साथ फिर से जनरेट करें
- जब आप बस एक अलग यादृच्छिक पता चाहते हैं तो पुन: उत्पन्न करें।
- अल्पकालिक इनबॉक्स के लिए अपेक्षाएँ निर्धारित करने के लिए नीति पंक्ति
- नीति रेखा: यदि कोई फ़ॉर्म एक पता अस्वीकार करता है, तो दूसरा काम कर सकता है — लेकिन यदि सेवा की शर्तें डिस्पोजेबल ईमेल को मना करती हैं, तो साइन-अप को जबरन पूरा कराने के लिए अस्थायी पते बदलते रहने के बजाय अपना वास्तविक पता उपयोग करें।
- जब इरादा डिस्पोजेबल हो तो 10-मिनट-शैली के इनबॉक्स पर क्रॉस-लिंक करें।
उप-संबोधन (उपयोगकर्ता+टैग)
प्लस-एड्रेसिंग (user+tag@domain) अपने ही मेल को छाँटने के लिए सुविधाजनक है, लेकिन वेबसाइटों में इसका समर्थन अलग-अलग होता है। यह आपके नियंत्रण वाले व्यक्तिगत डोमेन पर अच्छी तरह काम करता है; जल्दी से फेंकने वाले साइन-अप के लिए, कैच-ऑल डोमेन पर एक यादृच्छिक उपनाम वास्तव में तुरंत पता बनाने के बारे में है, न कि किसी साइट के ईमेल नियमों को चकमा देने के बारे में। नीचे दिए गए FAQ में दोनों का संक्षेप में तुलनात्मक वर्णन है।
त्वरित तरीका: उपनाम जनरेट करें और उपयोग करें
चरण 1: उपनाम बनाएँ
यादृच्छिक पता पाने और उसे एक टैप में कॉपी करने के लिए जनरेट करें पर टैप करें। यदि आप बस एक अलग पता चाहते हैं, तो दूसरा जनरेट करें।
चरण 2: उचित संदर्भ चुनें
एक बार उपयोग होने वाले कोड के लिए अल्पकालिक इनबॉक्स उपयोग करें; जब आपको बाद में रसीदें, रिटर्न या पासवर्ड रीसेट चाहिए तो पुन: प्रयोज्य पतों उपयोग करें। यदि कोई साइट स्पष्ट रूप से डिस्पोजेबल ईमेल पर प्रतिबंध लगाती है, तो उस खाते के लिए अपना वास्तविक पता उपयोग करें।
धीमा किए बिना दुरुपयोग नियंत्रित करें
एक खुला, बिना साइन-अप वाला इनबॉक्स स्पष्ट रूप से निशाना होता है, इसलिए तत्काल अस्थायी मेल बड़े पैमाने पर तभी टिक पाता है जब वह सामान्य पाठकों को प्रतीक्षा में न रखते हुए स्पष्ट दुरुपयोग पर अंकुश लगा सके। इसका सच्चा रूप कोई गुप्त स्कोरिंग फ़ॉर्मूला नहीं है; यह कुछ सीधे-सादे सुरक्षा उपाय हैं — दर सीमाएँ, कम अवधि तक डेटा रखना, और इनबॉक्स आख़िर क्या-क्या करेगा, इस पर स्पष्ट सीमाएँ।
दर सीमाएँ और कोटा
- प्रति-सत्र थ्रॉटल अचानक फटने की सीमाएं इसलिए एक क्लाइंट या स्क्रिप्ट डिलीवरी पर एकाधिकार नहीं कर सकता है।
- डोमेन कोटा लोड फैलाना ताकि एक एकल प्रेषक या साइन-अप प्रवाह सेवा में बाढ़ न आ सके।
- स्पष्ट दुरुपयोग पर तुरंत रोक ज्ञात खराब यातायात को जल्दी से मना करना ताकि वैध मेल के पीछे देरी न हो।
अनुमान और विसंगति संकेत
- ट्रैफ़िक में उछाल: अचानक बढ़ोतरी और बार-बार दोहराए जाने वाले स्वचालन पैटर्न सबसे स्पष्ट चेतावनी संकेत हैं।
- प्रेषक जाँच इनबाउंड सिस्टम मेल की एक धारा पर भरोसा करने से पहले प्रेषक प्रमाणीकरण (SPF/DMARC) और पिछले व्यवहार का वजन कर सकते हैं।
- पूल छिपा क्यों है: Tmailor अपनी लाइव डोमेन सूची प्रकाशित नहीं करता। इसे प्रकाशित करने से एंटी-डिस्पोजेबल विक्रेताओं को बस एक तैयार ब्लॉकलिस्ट मिल जाती, और ठीक इसी कारण पूल पृष्ठभूमि में चुपचाप बदलता रहता है।
कम TTL और न्यूनतम भंडारण
- प्रदर्शन की छोटी अवधि डेटा को हल्का रखती है और यह घटाती है कि दुरुपयोग किए गए इनबॉक्स का मूल्य कितना है।
- हटाए गए अनुलग्नक और साफ़ किया गया HTML जोखिम की सतह को घटाते हैं: कोई भी इनबाउंड फ़ाइल पाठक तक नहीं पहुँचती, और प्रदर्शन से पहले सक्रिय सामग्री हटा दी जाती है।
- समाप्ति पर हटाएँ: लगभग 24 घंटे की अवधि समाप्त होने के बाद संदेशों का मुख्य भाग हटा दिया जाता है।
यदि आप चलते-फिरते बहुत साइन अप करते हैं, तो एंड्रॉइड और आईओएस अस्थायी मेल ऐप पुश नोटिफिकेशन जोड़ता है, ताकि पेज खुला रखे बिना भी कोड आप तक पहुँच सके।
पुन: प्रयोज्य बनाम अल्पकालिक चुनें
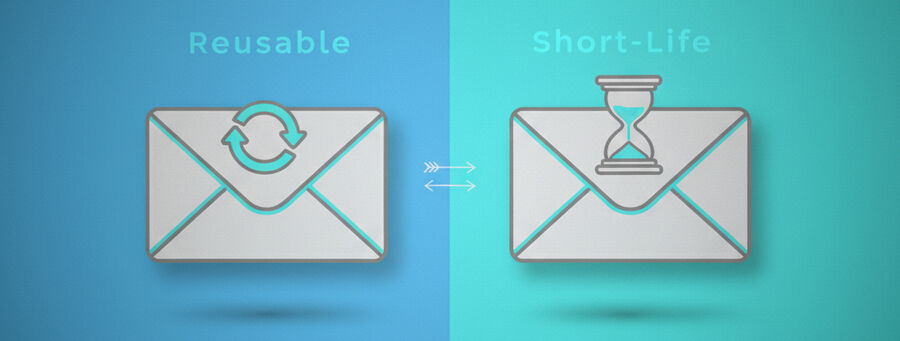
दोनों मॉडल एक ही तरह से शुरू होते हैं — एक तत्काल, केवल प्राप्त करने वाला पता — और केवल आगे क्या होता है, इसमें अंतर रखते हैं। अल्पकालिक इनबॉक्स कोड पढ़ते ही भुला देने के लिए होता है। पुन: प्रयोज्य इनबॉक्स एक access token से जुड़ा होता है, ताकि आप उस पर लौट सकें। इनबॉक्स को किसी एक को डिफ़ॉल्ट मानने के बजाय काम के अनुसार चुनें।
परिदृश्य तुलना
| परिदृश्य | अनुशंसित | क्यों |
|---|---|---|
| एक बार का OTP | अल्पकालिक | संग्रहण कम करता है; कोड के उपयोग के बाद कम निशान रहते हैं |
| खाता साइनअप जिसे आप फिर से देख सकते हैं | पुन: प्रयोज्य | भविष्य के लॉगिन के लिए token के ज़रिए निरंतरता |
| ई-कॉमर्स रसीदें और रिटर्न | पुन: प्रयोज्य | खरीद का प्रमाण और शिपमेंट अपडेट सुरक्षित रखें |
| न्यूज़लेटर या प्रोमो परीक्षण | अल्पकालिक | इनबॉक्स को समाप्त होने देकर आसानी से ऑप्ट-आउट करें |
| पासवर्ड रीसेट | पुन: प्रयोज्य | खातों को पुनर्प्राप्त करने के लिए आपको वही पता चाहिए |
token सुरक्षा (पुन: प्रयोज्य)
पुन: प्रयोज्य पते एक access token से जुड़े होते हैं। यह आपको बाद में इनबॉक्स को पासवर्ड वाले पूर्ण खाते में बदले बिना उसी पते को फिर से खोलने देता है। इसे ताले के बजाय रिकवरी कुंजी मानें: यह वह तरीका है जिससे आप वापस अंदर आते हैं, ऐसा कुछ नहीं जो दूसरों को बाहर रखे, इसलिए इसे निजी रखें। इसे खो दें, तो अतिथि पता बहाल नहीं हो सकता — न आपके द्वारा, न सहायता टीम द्वारा। यदि पता आपके निःशुल्क Tmailor खाते में सहेजा गया है, तो आप इसे Created Emails से खोल सकते हैं और वहीं नया token जारी कर सकते हैं।
इस विचार में नए हैं? अस्थायी मेल अवलोकन पृष्ठ पतों और संदेशों के जीवनकाल पर एक छोटी सी प्रारंभिक जानकारी है।
अक्सर पूछे जाने वाले प्रश्न
क्या कैच-ऑल डोमेन से स्पैम बढ़ता है?
यह स्वीकृति का दायरा बढ़ाता है, लेकिन दर सीमाएँ और प्रेषक प्रतिष्ठा नियंत्रण इसे नियंत्रण में रखते हैं।
क्या यादृच्छिक उपनाम टकरा सकते हैं?
पर्याप्त लंबाई और एन्ट्रॉपी के साथ, व्यावहारिक टकराव दर नगण्य है; जनरेटर टकराव होने पर नया उपनाम फिर से बनाते हैं।
मुझे प्लस-एड्रेसिंग का उपयोग कब करना चाहिए?
इसका उपयोग तब करें जब वेबसाइटें इसका भरोसेमंद ढंग से समर्थन करती हों। अन्यथा, यादृच्छिक उपनाम सत्यापन अधिक लगातार पास करते हैं।
क्या पुनः प्रयोग योग्य इनबॉक्स अल्पकालिक इनबॉक्स से अधिक सुरक्षित है?
कोई भी सार्वभौमिक रूप से "अधिक सुरक्षित" नहीं है। पुनः प्रयोग योग्य इनबॉक्स निरंतरता देता है; अल्पकालिक इनबॉक्स डेटा को कम समय तक रखता है।
क्या मैं अनुलग्नकों को पूरी तरह ब्लॉक कर सकता हूँ?
Tmailor पर ब्लॉक करने के लिए कुछ नहीं है: आने वाले अनुलग्नक आपके लिए पहले ही हटा दिए जाते हैं। आप संदेश का पाठ पढ़ सकते हैं, लेकिन Tmailor पते पर भेजी गई फ़ाइल को अस्थायी इनबॉक्स से खोला या डाउनलोड नहीं किया जा सकता।
संदेश कितने समय तक रखे जाते हैं?
प्रदर्शन अवधि छोटी होती है—अस्थायी संदर्भों के लिए लगभग एक दिन—जिसके बाद संदेश का मुख्य भाग हटा दिया जाता है।
क्या छवि ट्रैकिंग ब्लॉक हो जाएगी?
किसी संदेश में दूरस्थ छवियों को प्रॉक्सी के माध्यम से लोड करने के लिए फिर से लिखा जाता है, इसलिए प्रेषक को आपका आईपी पता नहीं दिखता, और HTML को साफ़ करते समय सक्रिय सामग्री हटा दी जाती है। इससे उन ट्रैकिंग पिक्सेल की संख्या घट जाती है जिन पर प्रेषक भरोसा कर सकता है।
क्या मैं संदेश अपने व्यक्तिगत ईमेल पर अग्रेषित कर सकता हूँ?
संदेशों को अस्थायी इनबॉक्स में ही पढ़ने की योजना बनाएं—Tmailor केवल प्राप्त करता है और मेल नहीं भेजता, इसलिए आपके वास्तविक पते पर अग्रेषित करने की कोई सुविधा नहीं है। यदि आपको बाद में वही इनबॉक्स फिर चाहिए, तो उसका access token सहेजें और उसे फिर से खोलें।
अगर OTP नहीं आता है तो क्या करें?
जाँचें कि आपने सही पता कॉपी किया है, थोड़ी देर प्रतीक्षा करें और एक बार फिर से भेजें। यदि कोई विशिष्ट डोमेन ब्लॉक दिखता है, तो नया यादृच्छिक पता काम कर सकता है। यदि साइट स्पष्ट रूप से अस्थायी ईमेल की अनुमति नहीं देती, तो यह एक नीति है, कोई गड़बड़ नहीं—उस खाते के लिए अस्थायी पते बदलते रहने के बजाय अपने वास्तविक पते का उपयोग करें।
क्या कोई मोबाइल ऐप है?
हाँ। आधिकारिक ऐप्स और पुश नोटिफिकेशन के लिए एंड्रॉइड और आईओएस टेम्प मेल ऐप देखें।
निष्कर्ष
कैच-ऑल स्वीकृति और स्मार्ट उपनाम निर्माण ही सेटअप की रुकावट दूर करते हैं, और सुरक्षा उपाय—दर सीमाएँ, कम अवधि तक डेटा रखना, हटाए गए अनुलग्नक—ही खुले इनबॉक्स को व्यावहारिक बनाए रखते हैं। जब आपको केवल एक बार इस्तेमाल होने वाला कोड चाहिए तो अल्पकालिक पता चुनें, और जब आपको बाद में रसीदें, वापसी या पासवर्ड रीसेट की आवश्यकता हो सकती है तो पुनः प्रयोग योग्य पता चुनें। और जब कोई सेवा स्पष्ट रूप से अस्थायी ईमेल की अनुमति नहीं देती, तो सही कदम वास्तविक पता है, कोई दूसरा उपनाम नहीं।
पूरी प्रक्रिया—MX रूटिंग, इनबॉक्स जीवनचक्र और token-आधारित पुनः उपयोग—के लिए पढ़ें कि डिस्पोजेबल ईमेल कैसे काम करता है।
Marcus Lee writes Tmailor's step-by-step guides — signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.