 Tmailor
هرزنامهفرستها آدرس ایمیل شما را از کجا میآورند؟ ۷ منبع رایج و کارهایی که باید انجام دهید
اگر میپرسید هرزنامهفرستها چگونه آدرس ایمیل شما را به دست آوردهاند، ممکن است از یک نشت داده، فهرست ثبتنام، صفحه عمومی یا یک حدس ساده آمده باشد. در ادامه میبینید چگونه منبع احتمالی را شناسایی کنید، بهصورت ایمن لغو اشتراک کنید و نگذارید نشت بعدی به صندوق ورودی اصلیتان برسد.
دسترسی سریع
هرزنامهنویسان آدرس ایمیل شما را از کجا به دست میآورند؟
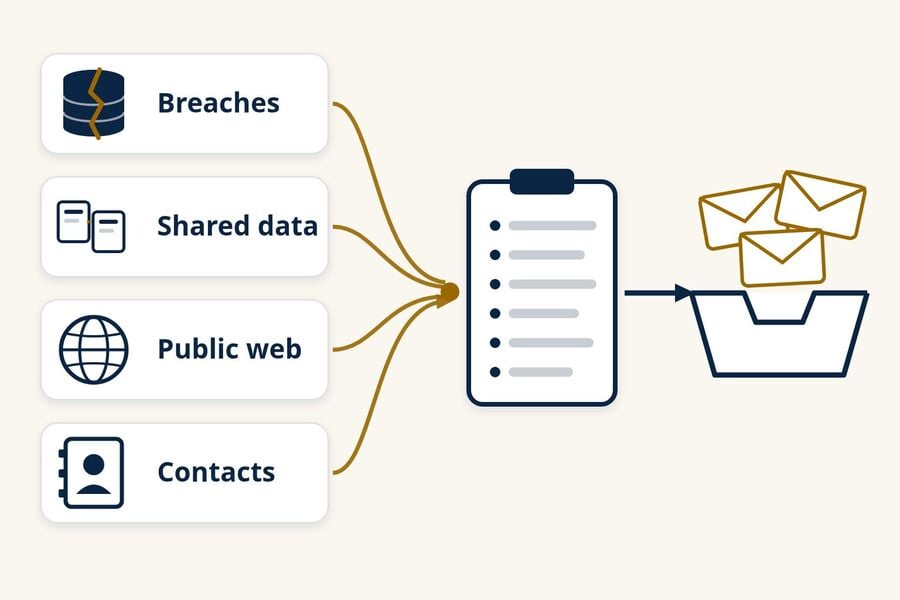
هرزنامهنویسان آدرس ایمیل شما را از چند منبع رایج به دست میآورند: پایگاههای داده مشتریان هکشده، شرکتها و کارگزاران دادهای که فهرستهای تماس را به اشتراک میگذارند، صفحات وب و پروفایلهای عمومی، مخاطبان و رشتهپیامهای دیگران، فرمهای فیشینگ و آدرسهای حدسزدهشده. دریافت هرزنامه به معنای هک شدن صندوق ورودی شما نیست و مگر اینکه برای هر ثبتنام از آدرس جداگانه استفاده کرده باشید، اثبات منبع دقیق اغلب غیرممکن است.
آدرس افشاشده و حساب هکشده دو مشکل متفاوتاند. هرزنامهنویس فقط به آدرس شما نیاز دارد تا برایتان ایمیل بفرستد، اما برای خواندن آن به رمز عبور شما نیاز دارد. یک آدرس میتواند همزمان در فهرستهای زیادی باشد، بنابراین بستن یک نشت بهندرت هرزنامه را یکشبه متوقف میکند.
- وقتی آدرسی در فهرستی قرار میگیرد، بهندرت میتوانید آن را از همهجا حذف کنید، اما میتوانید جلوی افزودن آن به فهرستهای جدید را بگیرید.
- فقط از فهرستهای پستیای که میشناسید لغو اشتراک کنید؛ فرستندههای ناشناس یا مشکوک را بهجای آن بهعنوان هرزنامه گزارش دهید.
- داشتن یک آدرس یا نام مستعار جداگانه برای هر ثبتنام، روش عملی و روشنترین راه برای فهمیدن این است که هرزنامه از کجا شروع شده.
- ایمیل موقت برای ثبتنامهای یکباره و کمخطر مناسب است، نه برای حسابهایی که باید نگه دارید یا بازیابی کنید.
هفت منبع رایج آدرسهای ایمیل هرزنامه
هر منبع زیر به شکل متفاوتی عمل میکند، سرنخ متفاوتی بر جای میگذارد و راهحل متفاوتی میطلبد. یک آدرس میتواند همزمان از چند منبع آمده باشد و هرزنامهنویسان فهرستها را با هم مبادله میکنند، بنابراین تشخیص منبع اول اغلب دشوار است.
۱. نشت داده در سرویسهایی که استفاده میکردید
وقتی فروشگاه، اپلیکیشن یا انجمنی که در آن ثبتنام کردهاید هک میشود، پایگاه داده مشتریانش ممکن است کپی، فروخته یا آنلاین منتشر شود. اگر سوابق افشاشده شامل آدرسهای ایمیل باشند، این آدرسها بعداً میتوانند در فهرستهای هرزنامه و فیشینگ ظاهر شوند. دادههای کپیشده از یک حساب قدیمی حتی پس از بستن آن حساب هم میتوانند در گردش بمانند.
سرنخها: هرزنامه یا فیشینگی که نام سرویس را ذکر میکند، یا جهش ناگهانی هرزنامه بلافاصله پس از اطلاعیه نشت داده. چه چیزی کمک میکند: آدرس خود را در Have I Been Pwned، یک سرویس رایگان بررسی نشت داده، جستوجو کنید و اگر میخواهید از نشتهای آینده باخبر شوید، برای دریافت هشدارهای آن ثبتنام کنید. نتیجه پاک ثابت نمیکند که آدرس شما هرگز افشا نشده، چون این سرویس فقط نشتهای موجود در مجموعه داده خودش را پوشش میدهد. اگر نشت شامل رمزی بود که دوباره استفاده کردهاید، آن را در همه جاهایی که استفاده کردهاید تغییر دهید. برای محدود کردن آنچه نشت بعدی میتواند آشکار کند، ببینید چگونه ایمیل موقت می تواند پیامدهای ناشی از نقض داده ها را کاهش دهد.
۲. ثبتنامها، فرمهای جذب مشتری و شرکتهایی که دادهها را به اشتراک میگذارند
بسیاری از سایتها پیش از خرید، دانلود، شرکت در قرعهکشی، شرکت در آزمون یا ادامه مطالعه، آدرس ایمیل میخواهند. برخی فقط برای بازاریابی خودشان از آن استفاده میکنند. برخی دیگر آن را با «شرکا»، «همکاران» یا «حامیان» طبق سیاست حفظ حریم خصوصی یا قوانین مسابقه خود به اشتراک میگذارند و یک کادر رضایت از پیش تیکخورده میتواند کافی باشد. راهنمای مصرفکننده FTC با عنوان «چگونه هرزنامه کمتری در ایمیل خود دریافت کنیم» اشاره میکند که شرکتها ممکن است آدرس شما را به اشتراک بگذارند یا بفروشند و پیشنهاد میکند پیش از تحویل آن، سیاستهای حفظ حریم خصوصی را بررسی کنید.
سرنخها: بازاریابی از برندهایی که هرگز با آنها تماس نگرفتهاید، که بلافاصله پس از یک ثبتنام یا شرکت در قرعهکشی شروع میشود. چه چیزی کمک میکند: تیک نزدن کادرهای بازاریابی شرکا، صرفنظر کردن از قرعهکشیهایی که قوانینشان به اشتراک گذاشتن اطلاعات شرکتکنندگان با حامیان اشاره دارد، و استفاده از آدرس جداگانه برای ثبتنامهایی که کاملاً به آنها اعتماد ندارید.
۳. کارگزاران داده و فروشندگان فهرست
کارگزاران داده اطلاعات را از سوابق عمومی، خریدها و فعالیتهای آنلاین جمعآوری میکنند و سپس پروفایلها و فهرستهای بازاریابی را میفروشند. مطالعه FTC در سال ۲۰۱۴ درباره نه کارگزار داده با عنوان «کارگزاران داده: فراخوانی برای شفافیت و پاسخگویی» نشان داد که کارگزاران محصولات بازاریابی میفروشند، از جمله فهرستهایی از مصرفکنندگانی که معیارهای خاصی را دارند. هرزنامهنویسان و بازاریابان تهاجمی میتوانند فهرستهایی مانند این را بخرند یا اجاره کنند، بهجای اینکه خودشان آدرسها را جمعآوری کنند.
سرنخها: هرزنامهای که از قبل نام یا شهر شما را میداند. این میتواند به یک کارگزار اشاره کند، اما میتواند از دادههای نشتشده ادغامشده هم ناشی شود، پس آن را نشانهای احتمالی بدانید نه مدرک. چه چیزی کمک میکند: درخواستهای انصراف از کارگزاران فردی میتواند اشتراکگذاری در آینده را کاهش دهد، هرچند نمیتوانند فهرستهایی را که قبلاً فروخته شدهاند پس بگیرند. ساکنان کالیفرنیا میتوانند از پلتفرم درخواست حذف و انصراف (DROP) این ایالت برای ارسال یک درخواست حذف به کارگزاران داده ثبتشده استفاده کنند؛ کارگزارانی که از اول اوت ۲۰۲۶ موظف به پردازش این درخواستها شدهاند، البته با استثناهای قانونی.
۴. صفحات عمومی، پروفایلها، انجمنها و سوابق
برنامههای خودکار صفحات وب عمومی را اسکن میکنند و هر چیزی را که شبیه آدرس ایمیل باشد کپی میکنند. مکانهای رایج شامل وبسایتهای شخصی و تجاری، پستهای انجمن، رزومههای آنلاین، فایلهای PDF، بخش نظرات، پروفایلهای عمومی شبکههای اجتماعی و کاری و برخی سوابق عمومی است. سوابق عمومی قدیمی WHOIS برای نام دامنهها نیز میتوانست آدرس ایمیل ثبتکننده را افشا کند. در سال ۲۰۱۸، ICANN انتشار دادههای تماس شخصی را برای دامنههای عمومی سطح بالا محدود کرد و به جای آن آدرس ایمیل ناشناس یا فرم وب را الزامی ساخت.
سرنخها: آدرس کامل خود را داخل گیومه جستجو کنید. نتیجه نشان میدهد آدرس کجا بهصورت عمومی قابل مشاهده است، اما نبودِ نتیجه ثابت نمیکند که آدرس هرگز منتشر نشده، چون صفحات آرشیوشده یا ایندکسنشده نمایش داده نمیشوند. چه چیزی کمک میکند: آدرس را هر جا که میتوانید حذف کنید، به جای درج آدرس از فرم تماس استفاده کنید، ایمیل خود را در تنظیمات حریم خصوصی پروفایل پنهان کنید و اگر صاحب وبسایت هستید، حریم خصوصی دامنه را فعال کنید.
۵. مخاطبان و رشتههای پیام دیگران
آدرس شما در دفترچههای آدرس دیگران، رشتههای ایمیل قدیمی و پیامهای گروهی هم وجود دارد. اگر یکی از آن حسابها یا دستگاهها به خطر بیفتد، فهرست مخاطبان و مکالمات آن قابل کپی شدن است. زنجیرههای طولانی CC و پیامهای فورواردشده نیز هر گیرنده قابل مشاهده را در معرض دید هر کسی قرار میدهند که بعداً آنها را دریافت کند.
سرنخها: هرزنامهای که به نظر میرسد از طرف دوست یا همکاری آمده، یا موضوع یک رشته واقعی قدیمی را دوباره استفاده میکند. چه چیزی کمک میکند: برای پیامهای گروهی از BCC استفاده کنید، نرمافزار امنیتی خود را طبق توصیه FTC بهروز نگه دارید و اگر حساب کسی به نظر میرسد ایمیلی میفرستد که خودش ننوشته، به او اطلاع دهید.
۶. صفحات فیشینگ و فرمهای فریبنده
یک صفحه ورود جعلی، نظرسنجی، ادعای جایزه یا پیام «حساب خود را تأیید کنید» میتواند آدرس ایمیل شما را مستقیماً جمعآوری کند، اغلب همراه با رمز عبور. در اینجا آدرس یک اثر جانبی است؛ هدف واقعی حساب کاربری شماست. اگر روی صفحهای که از طریق ایمیلی غیرمنتظره به آن رسیدهاید رمز عبور وارد کردید، آن را مشکل حساب کاربری بدانید نه مشکل اسپم: رمز عبور را در سایت واقعی تغییر دهید و احراز هویت دو مرحلهای را فعال کنید.
چه چیزی کمک میکند: سایتهای مهم را از بوکمارک یا اپلیکیشن خودتان باز کنید، نه از طریق لینکهای ایمیل، و مراقب هر فرمی باشید که رمز عبور ایمیل شما را میخواهد.
۷. آدرسهای حدسزدهشده
اسپمرها به آدرسهایی هم ایمیل میفرستند که هرگز جایی پیدا نکردهاند و آنها را از نامهای رایج و قالبهای رایج آدرس در ارائهدهندگان محبوب یا دامنههای شرکتها میسازند. راهنمای انطباق با CAN-SPAM کمیسیون تجارت فدرال (FTC) برداشت آدرس و این «حملات دیکشنری» را از تخلفات تشدیدشدهای میداند که میتوانند جریمههای اضافی به همراه داشته باشند، اما این مانع فرستندگانی که قانون را نادیده میگیرند نمیشود.
سرنخها: اسپمی که به آدرسی میرسد که بهندرت استفاده کردهاید یا هرگز به اشتراک نگذاشتهاید، بهویژه آدرسی کوتاه یا مبتنی بر نام. چه چیزی کمک میکند: به فیلتر اسپم ارائهدهنده خود تکیه کنید. لازم نیست فقط به همین دلیل آدرس را رها کنید، اما آدرسی کمتر قابل پیشبینی میتواند برای حسابهای جدید مفید باشد.
چرا ناگهان اینهمه اسپم دریافت میکنم؟
یک جهش ناگهانی معمولاً یعنی آدرس شما به فهرست جدیدی اضافه شده یا ارسال به فهرست قدیمی دوباره شروع شده است. محرکهای رایج شامل نقض دادهای که اخیراً افشا شده، ثبتنام یا قرعهکشیای که آدرس شما را به اشتراک گذاشته، یا کمپین جدیدی است که فیلتر اسپم شما هنوز یاد نگرفته آن را بگیرد. هرزنامه اغلب بهصورت موجی میرسد، چون فهرستها بهصورت انبوه معامله و ارسال میشوند.
سه پرسش سریع میتواند دامنه را محدود کند:
- آیا در چند هفته گذشته برای چیز جدیدی ثبتنام کردهاید؟
- آیا اسپم به شرکت، محصول یا حساب قدیمی خاصی اشاره میکند؟
- آیا جستجوی نقض داده نشان میدهد که آدرس شما اخیراً در نقضی افشا شده است؟
پاسخها، کلیکها و تصاویر بارگذاریشده
برخی اسپمرها به دنبال نشانههایی هستند که نشان دهد آدرسی در حال استفاده است. پاسخ دادن به اسپم، کلیک روی لینکهای آن (از جمله لینک لغو اشتراک) یا بارگذاری تصاویر از راه دور آن میتواند به فرستنده بگوید که پیام به صندوق ورودی فعالی رسیده است. این سیگنال کامل نیست، چون برخی برنامههای ایمیل و اسکنرهای امنیتی تصاویر را بهطور خودکار بارگذاری میکنند، اما با فرستادن آن چیزی به دست نمیآورید. به جای پاسخ دادن، پیام را گزارش دهید.
سیلی از تأییدیههای ثبتنام
اگر ظرف چند ساعت دهها یا صدها ایمیل تأیید خبرنامه یا خوشآمدگویی دریافت میکنید، ممکن است کسی آدرس شما را همزمان در سایتهای زیادی ثبتنام کرده باشد. به این کار گاهی «بمباران اشتراک» میگویند. این کار میتواند صرفاً آزار و اذیت باشد، اما ممکن است هدفش دفن کردن یک هشدار واقعی، مثل تأیید سفارش یا اطلاعیه تغییر رمز عبور، زیر انبوه پیامها باشد. حسابهای مهم خود را با باز کردن اپلیکیشن رسمی یا تایپ کردن آدرس سایت بهدست خودتان بررسی کنید، نه با دنبال کردن لینکهای داخل این سیل پیامها، و روی لینکهای تأیید کلیک نکنید.
چگونه میتوانید بفهمید چه کسی آدرس ایمیل شما را فروخته یا افشا کرده است؟
معمولاً وقتی اسپم شروع میشود، نمیتوانید ثابت کنید چه کسی آدرس را فروخته یا افشا کرده است. یک آدرس یا نام مستعار یکتا نشان میدهد که در ابتدا از آن آدرس کجا استفاده کردهاید، اما نمیتواند فروش را از نقض امنیتی یک فروشنده یا اشتراکگذاری بعدی تشخیص دهد. زمانبندی، جزئیات شخصی و نام شرکتی که در پیام آمده سرنخ هستند، نه مدرک.
برای هر ثبتنام از یک آدرس یا نام مستعار جداگانه استفاده کنید
Gmail و Google Workspace از آدرسدهی با علامت مثبت پشتیبانی میکنند: افزودن یک برچسب بعد از نام کاربری، مثل yourname+shop، همچنان پیام را به صندوق ورودی اصلی شما میرساند و برچسب نشان میدهد فرستنده از کدام نسخه آدرس استفاده کرده است. اما آدرسدهی با علامت مثبت فقط یک سرنخ است: ممکن است فرمی علامت مثبت را نپذیرد و برچسب پیش از اشتراکگذاری آدرس حذف شود. نامهای مستعار بازفرست (forwarding) یک قدم فراتر میروند، چون هر نام مستعار یک آدرس جداگانه است که میتوانید آن را غیرفعال کنید. مقایسه ما از نام های مستعار ایمیل موقت و ایمیل توضیح میدهد کدام نوع برای حسابهایی که نگه میدارید مناسب است.
یک آدرس یکتا نشان میدهد کدام آدرس افشا شده، نه اینکه چه کسی آن را افشا کرده است. ممکن است شرکت آن را فروخته باشد، یکی از فروشندگانش دچار نقض امنیتی شده باشد، یا فهرست در مراحل بعدی دستبهدست شده باشد.
جزئیات پیام چه چیزی را میتوانند و چه چیزی را نمیتوانند به شما بگویند
آدرس «به»، هر برچسب مثبت و زمان شروع اسپم مفیدترین جزئیات هستند. سرآیندهای کامل پیام نشان میدهند پیام از کدام سرورها گذشته و آیا بررسیهای احراز هویت را پشت سر گذاشته است، اما نمیتوانند نشان دهند چه کسی آدرس شما را فروخته یا به اشتراک گذاشته است. اسپمرها اغلب از طریق سرویسها یا دستگاههای آلودهای ارسال میکنند که هیچ ارتباطی با افشای اولیه ندارند.
آیا کلیک کردن روی لغو اشتراک امن است؟
لغو اشتراک از فهرست ایمیلی که میشناسید و به یاد دارید در آن عضو شدهاید امن است، و بهتر است با دکمه لغو اشتراک داخلی اپلیکیشن ایمیل خود این کار را بکنید. برای فرستندگان ناشناس، مشکوک یا جعلی، اصلاً لینک لغو اشتراک را دنبال نکنید؛ بهجای آن پیام را بهعنوان اسپم یا فیشینگ علامت بزنید.
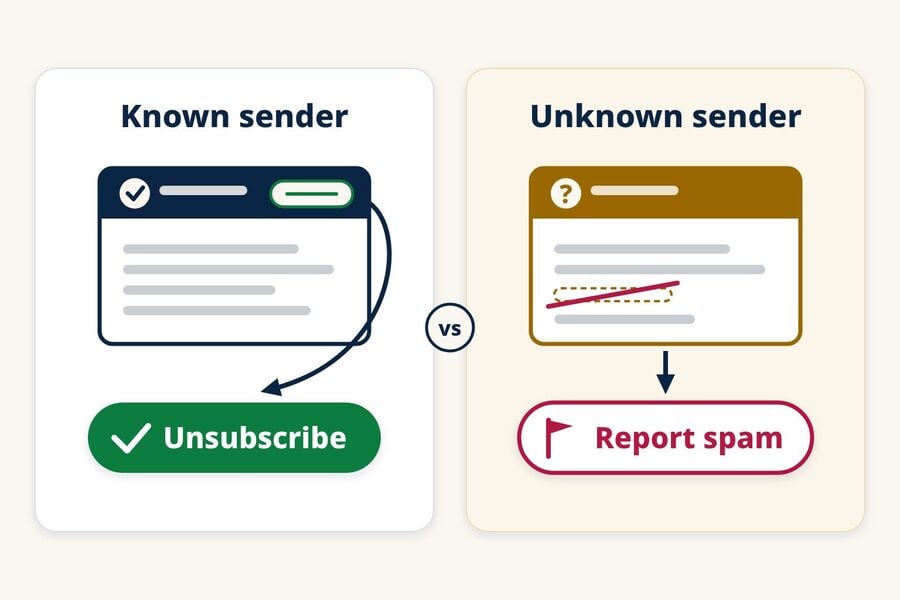
از دکمه لغو اشتراک اپلیکیشن ایمیل خود استفاده کنید
بازاریابان قانونی دلایل قانونی و عملی برای احترام به انصرافها دارند. در آمریکا، راهنمای CAN-SPAM کمیسیون تجارت فدرال (FTC) میگوید ایمیل تجاری باید راهی برای انصراف ارائه دهد، درخواستها باید ظرف ۱۰ روز کاری اجرا شوند و سازوکار انصراف باید حداقل ۳۰ روز پس از ارسال پیام فعال بماند. فرستندهها نمیتوانند هزینهای دریافت کنند یا چیزی بیش از آدرس ایمیل شما بخواهند، و پس از انصراف شما نمیتوانند آدرستان را بفروشند یا منتقل کنند، مگر به شرکتی که برای کمک به رعایت قانون استخدام شده باشد.
گوگل همچنین فرستندگانی را که روزانه بیش از ۵۰۰۰ پیام به حسابهای Gmail میفرستند ملزم میکند از لغو اشتراک یککلیکی برای پیامهای بازاریابی و اشتراکی پشتیبانی کنند. پیامهای منطبق با این قوانین سرآیندهای استاندارد لغو اشتراک دارند که Gmail و سایر اپلیکیشنهای ایمیل میتوانند از آنها برای نمایش گزینه لغو اشتراک استفاده کنند، بنابراین لازم نیست پیام را زیر و رو کنید یا به صفحهای که فرستنده انتخاب کرده سر بزنید. راهنمای اسپم FTC هم استفاده از قابلیتهای لغو اشتراکی را که ارائهدهنده ایمیل شما عرضه میکند توصیه میکند.
چه زمانی نباید لینک لغو اشتراک را دنبال کرد
- شرکت را نمیشناسید، یا هرگز ثبتنام نکردهاید.
- نام یا دامنه فرستنده تقلید برندی است که میشناسید، با غلطهای املایی کوچک یا دامنهای بیربط.
- صفحه لغو اشتراک از شما میخواهد وارد حساب شوید، رمز عبور وارد کنید یا اطلاعاتی بیش از آدرس ایمیلتان بدهید.
- لینک باعث شروع دانلود میشود، یا پیام شما را تحت فشار میگذارد که سریع اقدام کنید.
فرستندهای که از قبل قانون را نادیده میگیرد دلیلی برای احترام به درخواست شما ندارد و لینکش میتواند آدرس شما را تأیید کند یا به صفحه فیشینگ برساند. پیام را گزارش دهید و رهایش کنید.
چگونه اسپمهایی را که همین حالا دریافت میکنید کاهش دهید
نمیتوانید آدرس خود را از همه فهرستهای کپیشده حذف کنید، بنابراین متوقف کردن اسپم معمولاً به معنای فیلتر کردن و گزارش دادن آن است، نه متوقف کردن تکتک ارسالها. توصیههای مصرفکننده FTC این اصول اولیه را پیشنهاد میکند:
- اسپم را در اپلیکیشن ایمیل خود بهعنوان اسپم یا ناخواسته علامت بزنید.
- وقتی همان منبع مدام پیام میفرستد، فرستنده یا دامنههای مزاحم را مسدود کنید.
- هر چند وقت یکبار پوشه اسپم را برای ایمیلهای واقعی که اشتباهی آنجا افتادهاند بررسی کنید.
- پیامهای ناخواسته را به ارائهدهنده ایمیل خود گزارش دهید و کلاهبرداریها را در ReportFraud.ftc.gov به FTC گزارش دهید.
بهعنوان احتیاط بیشتر، به پیامهای مشکوک پاسخ ندهید و با شماره تلفنهای ذکرشده در آنها تماس نگیرید.
تغییر به آدرس جدید آخرین راهحل است. این کار فقط وقتی کمک میکند که حسابهای مهم خود را با دقت منتقل کنید و از آدرس جدید بهتر از آدرس قبلی محافظت کنید.
آدرس اصلی خود را از فهرستهای ثبتنام آینده دور نگه دارید
مؤثرترین گام بلندمدت این است که آدرس اصلی خود را در اختیار شرکتهای کمتری قرار دهید. یک ساختار ساده سهسطحی برای بیشتر افراد جواب میدهد:
- آدرس اصلی: بانکداری، کار، خدمات دولتی و هر حسابی که برای بازیابی به آن نیاز دارید.
- نام مستعار فوروارد: خرید، اشتراکها و حسابهایی که نگه میدارید، تا بتوانید هر نام مستعاری را که شروع به دریافت اسپم کرد غیرفعال کنید.
- ایمیل موقت: دانلودهای یکباره، کوپنها، آزمایشهای انجمن و سایر ثبتنامهای کمخطر که قصد نگهداشتنشان را ندارید.
ایمیل موقت کجا به کار میآید و کجا نه
یک آدرس ایمیل موقت ثبتنامهای یکباره را از صندوق ورودی اصلی شما دور نگه میدارد. اگر آدرسی که فقط برای یک ثبتنام استفاده کردهاید بعداً اسپم دریافت کند، آن ثبتنام سرنخ مفیدی است، هرچند نمیتواند ثابت کند که شرکت، یکی از فروشندگانش یا کسی پایینتر در زنجیره، آدرس را به اشتراک گذاشته است. اگر تازه با این ایده آشنا شدهاید، این مرور کلی درباره نحوه کار ایمیل موقت اصول اولیه را پوشش میدهد.
Tmailor فقط دریافت میکند، بنابراین نمیتوانید از آن آدرس ارسال کنید یا پاسخ دهید و پیوست هم نمیپذیرد. پیامها حدود ۲۴ ساعت پس از رسیدن بهطور خودکار حذف میشوند. بعداً میتوانید با access token آن به همان آدرس بازگردید، یا اگر هنگام ایجاد آن وارد حساب رایگان Tmailor شده بودید، از بخش ایمیلهای ایجادشده. توکن گمشده یک آدرس مهمان قابل بازیابی نیست و برخی سایتها دامنههای ایمیل موقت را مسدود میکنند. همین موضوع باعث میشود ایمیل موقت برای بانکداری، کار، خریدهایی که ممکن است به رسید نیاز داشته باشید، یا هر حسابی که ممکن است نیاز به بازیابی داشته باشید، انتخاب مناسبی نباشد. برای اطلاعات بیشتر درباره کاربردهای روزمره، راهنمای ما درباره محافظت موقت در برابر ایمیل و اسپم را ببینید.
پرسشهای متداول
چرا اسپمهایی دریافت میکنم که به نام من خطاب نشدهاند؟
آدرس شما احتمالاً گیرندهای مخفی (BCC) بوده یا بخشی از یک فهرست پستی. اسپمرها اغلب آدرس دیگری یا هیچ آدرسی را در خط To میگذارند و فهرست واقعی را بهصورت گیرندگان مخفی ارسال میکنند، بنابراین آدرس شما حتی با وجود رسیدن پیام، دیده نمیشود. ایمیلهایی که به یک نام مستعار یا آدرس ارسالشده فرستاده میشوند هم میتوانند همینطور به نظر برسند.
آیا دریافت اسپم به این معناست که حساب ایمیلم هک شده است؟
معمولاً نه. ارسال اسپم فقط به آدرس شما نیاز دارد، نه به دسترسی به صندوق ورودیتان. نشانههای یک نفوذ واقعی متفاوت است: پیامهایی که شما ننوشتهاید، هشدارهای ورود یا تغییر رمز عبور که خودتان ایجاد نکردهاید، قوانین ارسال خودکار که خودتان نساختهاید، یا مخاطبانی که میگویند ایمیلهای عجیبی از شما دریافت کردهاند.
آیا اسپمر میتواند بفهمد که من ایمیلی را باز کردهام؟
گاهی اوقات. اگر اپلیکیشن ایمیل شما تصاویر از راه دور را بارگذاری کند، درخواست یک تصویر میتواند به سرور فرستنده بگوید که پیام چه زمانی بارگذاری شده است. این مدرک خواندن پیام توسط شما نیست، چون برخی برنامهها تصاویر را از طریق پراکسی بارگذاری میکنند و اسکنرهای امنیتی ممکن است پیامها را بهطور خودکار باز کنند. خاموش کردن بارگذاری خودکار تصاویر از راه دور در اپلیکیشن ایمیل، این سیگنال را تضعیف میکند.
آیا باید به خاطر اسپم آدرس ایمیلم را تغییر دهم؟
معمولاً نه، دستکم بهعنوان اولین قدم. فیلترها، گزارشدهی و آدرسهای جداگانه برای ثبتنامهای جدید بیشتر اسپمها را مدیریت میکنند. فقط اگر آدرس قبلی غیرقابل استفاده شده باشد، آدرس جدید را در نظر بگیرید و برای جابهجایی برنامهریزی کنید: ابتدا حسابهای مهم و تنظیمات بازیابی را بهروزرسانی کنید، سپس آدرس قدیمی را بهقدر کافی بررسی کنید تا هر چیزی را که از قلم افتاده بگیرید.
آیا همه ایمیلهای تجاری ناخواسته در آمریکا غیرقانونی هستند؟
نه. قانون CAN-SPAM ایمیلهای تجاری ناخواسته را ممنوع نمیکند؛ بلکه برای آنها قوانینی تعیین میکند. این قوانین اطلاعات درست در هدر و خط موضوع، مشخص کردن پیام بهعنوان تبلیغ، یک آدرس پستی معتبر و یک سازوکار انصراف فعال را الزامی میکنند که ظرف ۱۰ روز کاری اجرا شود. جمعآوری آدرسها و حملات دیکشنری از تخلفات تشدیدشده محسوب میشوند.
نمیتوانید همه پیامهای اسپم را ردیابی کنید، اما میتوانید جلوی تغذیه فهرستهای جدید را بگیرید
اسپم با آدرسی شروع میشود که کسی آن را جمعآوری، به اشتراک گذاشته یا حدس زده است و وقتی منتشر شد، دیگر نمیتوانید آن را پس بگیرید. آنچه میتوانید کنترل کنید این است که چند فهرست جدید آدرس اصلی شما را ببینند. آنچه از فیلترها رد میشود را گزارش دهید، فقط از فرستندگانی که میشناسید لغو اشتراک کنید و ثبتنامهای یکباره را جدا نگه دارید. دفعه بعد که یک دانلود یا کوپن ایمیل خواست، بهجای آدرس واقعیتان از ایمیل واقعی خود، یک ایمیل موقت رایگان برایش ایجاد کنید.
Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.