چرا کد تأییدی دریافت کردم که درخواست نکرده بودم؟
بیشتر کدهای غیرمنتظره از یک اشتباه تایپی، تلاش برای ورود یا بازنشانی رمز عبور، یا پیام کلاهبرداری میآیند. بیاموزید چگونه تشخیص دهید کدام الگو را میبینید، چه چیزی را باید بررسی کنید و تنها کاری که هرگز نباید با کد انجام دهید چیست.
دسترسی سریع
چرا ممکن است کد تأییدی دریافت کنید که درخواست نکردهاید
یک کد تأیید غیرمنتظره میتواند ناشی از یک اشتباه تایپی، تلاش برای ورود یا بازنشانی رمز عبور، یا پیامی کلاهبردارانه باشد که برای وادار کردن شما به واکنش طراحی شده است. کدی که درخواست نکردهاید بهتنهایی ثابت نمیکند که به حساب شما دسترسی پیدا شده یا کسی رمز عبورتان را میداند. کد را به اشتراک نگذارید، درخواست غیرمنتظرهای را تأیید نکنید و از لینکهای داخل پیام استفاده نکنید. سرویس نامبرده را مستقیماً باز کنید و فعالیت حساب خود را بررسی کنید.
اینکه کد از چه چیزی محافظت میکند به سرویس بستگی دارد. ممکن است ثبتنام جدید، ورود، بازنشانی رمز عبور، تلاش برای بازیابی، شماره تلفن، یا اقدامی حساس مانند پرداخت را تأیید کند. به همین دلیل واکنش درست به الگوی پیام بستگی دارد، نه به خود کد.
- یک کد، بدون هیچ هشدار دیگری: ممکن است اشتباه تایپی، ثبتنام، تلاش برای ورود یا بازنشانی، یا پیامی جعلی باشد. از کد استفاده نکنید؛ اگر حساب نامبرده را دارید، مستقیماً آن را بررسی کنید.
- کدهایی که پشت سر هم میآیند: ممکن است کسی مکرراً تلاش کند وارد شود یا دسترسی را بازنشانی کند. همین حالا آن حساب را بررسی کنید.
- یک کد بههمراه هشدار حساب: اعلان ورود از دستگاه جدید، تغییر رمز عبور یا تغییر روش بازیابی نیازمند اقدام در همین امروز است.
- هر کسی که کد را از شما بخواهد: آن را کلاهبرداری بدانید، هر کسی که ادعا کند.
کسی به اشتباه آدرس ایمیل یا شماره تلفن شما را وارد کرده است
مردم مدام اطلاعات تماس خودشان را اشتباه تایپ میکنند و در نتیجه کد بهجای آنها به دست شما میرسد. صفحه راهنمای Login.gov با عنوان «کدهای یکبارمصرفی دریافت میکنم که درخواست نکردهام» این را یکی از علتهای محتمل میداند، و همچنین کسی را که گوشی شما را با شما شریک است، مانند همسر، والد یا فرزند، و وارد حساب خودش شده است. یک کد تنها و بدون پیام بعدی، نشانه معمول این نوع اشتباه است.
کسی تلاش کرده وارد شود یا رمز عبور شما را بازنشانی کند
بسیاری از سرویسها وقتی ورود از دستگاه یا مکان جدیدی انجام میشود، یا وقتی کسی فرایند بازنشانی رمز عبور را آغاز میکند، کد ارسال میکنند. آن شخص میتواند خود شما در دستگاهی دیگر باشید، کسی که حساب شما را با حساب خودش اشتباه گرفته، یا تلاشی خودکار برای ورود با رمزی که از سایتی دیگر لو رفته است. بسته به سرویس، کد ممکن است مرحله دوم پس از رمز عبور باشد یا اطلاعات ورود اصلی برای ورود بدون رمز عبور، و از روی خود کد نمیتوانید تشخیص دهید کدام است. آن را به اشتراک نگذارید و وارد نکنید، و حساب را از طریق اپلیکیشن یا وبسایت رسمی بررسی کنید.
کسی از اطلاعات تماس شما برای ثبتنام استفاده کرده است
ممکن است کد ثبتنام برای سرویسی برسد که هرگز از آن استفاده نکردهاید، چون فردی هنگام ساختن حساب، آدرس ایمیل یا شماره تلفن شما را وارد کرده است. بیشتر سرویسها تا زمانی که کد یا لینک تأیید استفاده نشود ثبتنام را کامل نمیکنند، بنابراین معمولاً نادیده گرفتن پیام کافی است. فقط برای بررسی، حساب کاربری نسازید.
پیام فیشینگ است، نه یک کد واقعی
یک پیام میتواند خود را شبیه اعلان تأیید جا بزند و حتی وقتی هیچ اقدام واقعی روی حسابی انجام نشده، لینک، شماره تلفن یا دستور «برای لغو پاسخ دهید» داشته باشد. هدف این است که شما تماس بگیرید، کلیک کنید یا چیزی را در صفحهای جعلی تایپ کنید. لینک را آزمایش نکنید. اپلیکیشن رسمی را باز کنید یا خودتان آدرس وب شناختهشده سرویس را وارد کنید.
یک مشکل از سمت سرویس موجی از پیامها را به راه انداخت
گاهی علت از طرف شرکت است. در ژانویه ۲۰۲۶، اینستاگرام موجی از ایمیلهای غیرمنتظره بازنشانی رمز عبور را به «مشکلی که به یک طرف خارجی اجازه میداد برای برخی کاربران اینستاگرام درخواست بازنشانی رمز عبور بفرستد» نسبت داد، طبق گزارش گروه مصرفکنندگان Which?، و اینستاگرام هرگونه نفوذ به سیستمهایش را رد کرد. حتی در چنین موردی، واکنش ایمن یکسان است: لینکها را نادیده بگیرید و حساب را در اپلیکیشن بررسی کنید.
همین حالا چه باید کرد
ایمنترین واکنش به یک کد درخواستنشده چند دقیقه وقت میگیرد و هرگز شامل خود پیام نمیشود. این مراحل را به ترتیب انجام دهید و وقتی حساب تأیید شد، متوقف شوید.
- کد را به اشتراک نگذارید، آن را ارسال نکنید و با صدای بلند نخوانید. آن را هیچجا وارد نکنید و درخواست ورودی را که خودتان شروع نکردهاید تأیید نکنید. صفحه راهنمای گوگل با عنوان «چه زمانی گوگل ممکن است برایتان پیامک بفرستد» میگوید میتوانید کدی را که درخواست نکردهاید نادیده بگیرید و حذف کنید و نباید هیچ کدی را که دریافت میکنید به اشتراک بگذارید.
- از هیچ چیز داخل پیام استفاده نکنید. لینکها، شماره تلفنها و هر دستور پاسخ را نادیده بگیرید، حتی اگر فرستنده آشنا به نظر برسد.
- خودتان سرویس را باز کنید. از اپلیکیشن رسمی استفاده کنید یا آدرسی را که از قبل میدانید تایپ کنید، سپس ورودهای اخیر، دستگاههای واردشده و هشدارهای امنیتی را بررسی کنید. صفحه «فعالیت اخیر چیست؟» در مایکروسافت توضیح میدهد که صفحه فعالیت حساب مایکروسافت، فعالیت ۳۰ روز گذشته را نشان میدهد و به شما اجازه میدهد برای هر موردی که غیرعادی علامت خورده، گزینه «این من نبودم» را انتخاب کنید.
- وقتی شرایط ایجاب میکند، رمز عبور را تغییر دهید. این کار را از طریق سرویس رسمی انجام دهید اگر فعالیت ناآشنا به نظر می رسد، سرویس تلاش برای ورود را تأیید می کند، کد را به اشتراک گذاشته اید یا رمز عبور در سایت های دیگر دوباره استفاده شده است. از رمز عبور منحصر به فرد برای آن حساب استفاده کنید.
- احراز هویت چندعاملی قویتری را فعال کنید. آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) کلید امنیتی را قویترین گزینه میداند، پس از آن اپلیکیشن احراز هویت و در آخر کدهای پیامکی یا ایمیلی را ضعیفترین گزینه قرار میدهد. CISA توصیه میکند فقط زمانی از کدهای پیامکی یا ایمیلی استفاده کنید که حساب گزینه قویتری ارائه ندهد.
- اگر کدها همچنان میآیند، با سرویس تماس بگیرید. از مرکز راهنمایی داخل اپلیکیشن یا در سایت رسمی استفاده کنید، نه شمارهای که در پیام آمده است.
اگر هیچ حسابی در سرویس نامبرده ندارید، ممکن است کسی با آدرس ایمیل یا شماره تلفن شما ثبتنام کند یا پیام جعلی باشد. نادیدهاش بگیرید. اگر همان سرویس همچنان با شما تماس میگیرد، از طریق وبسایت رسمی با تیم پشتیبانی آن تماس بگیرید.
یک کد، کدهای تکراری یا هشدار حساب: هر الگو چه معنایی دارد
شواهد پیرامونی مهمتر از تعداد کدهاست. یک کد ممکن است از یک اشتباه تایپی، یک ثبتنام، یک تلاش برای ورود یا بازنشانی، یا یک پیام جعلی آمده باشد. کدهای تکراری بازبینی سریع حساب را توجیه میکنند، در حالی که کدی همراه با هشدار ورود یا تغییر حساب ناآشنا، اقدام فوری از طریق سرویس رسمی را میطلبد.
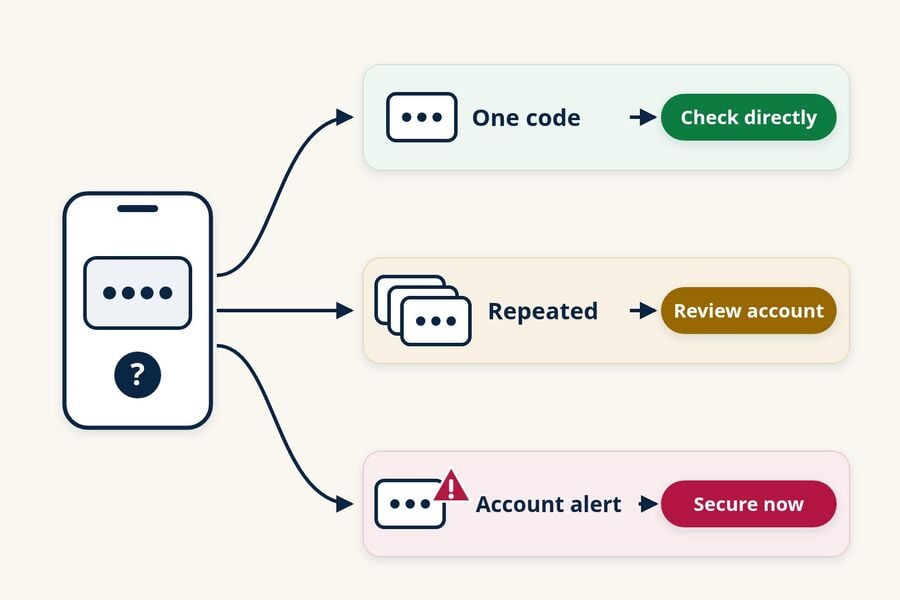
| آنچه میبینید | معنای آن معمولاً چیست | چه باید کرد |
|---|---|---|
| یک کد، بدون پیام دیگر | یک اشتباه تایپی، یک ثبتنام، یک تلاش برای ورود یا بازنشانی، یا یک پیام جعلی | از آن استفاده نکنید و به اشتراک نگذارید؛ اگر آن حساب را دارید، در اپلیکیشن بررسیاش کنید |
| چندین کد، یا کدهایی که مدام برمیگردند | ممکن است کسی بارها تلاش کند وارد شود یا دسترسی را بازنشانی کند | فعالیتها و دستگاهها را بررسی کنید؛ اگر رمز عبور را جای دیگری هم استفاده کردهاید، آن را تغییر دهید؛ محافظت قویتری برای ورود اضافه کنید |
| یک کد به همراه هشدار ورود، رمز عبور یا بازیابی | ممکن است ورود یا تغییری در حساب در جریان باشد | همین حالا مستقیماً سرویس را باز کنید و مراحل امنیتی حساب آن را دنبال کنید |
کدها به تنهایی به ندرت کل ماجرا را نشان میدهند. نشانههایی که مشخصتر ثابت میکنند واقعاً به حسابی دسترسی پیدا شده عبارتاند از:
- دیگر نمیتوانید وارد شوید، یا سرویس تأیید میکند که رمز عبور یا جزئیات بازیابی شما تغییر کرده است.
- حساب شما دستگاهها، نشستها یا مکانهایی را نشان میدهد که نمیشناسید.
- پیامها، پستها یا خریدهایی ظاهر میشوند که شما انجام ندادهاید.
- حساب ایمیل شما قوانین یا فیلترهای جدیدی دارد که خودتان تنظیم نکردهاید.
اگر هر یک از این موارد را دیدید، فوراً از فرآیند رسمی بازیابی حساب ارائهدهنده استفاده کنید.
کدهای ایمیلی، کدهای پیامکی و درخواستهای ورود
نوع کانال تعیین میکند چه چیزی ارزش بررسی دارد. کد ایمیلی شما را به سمت حساب ایمیل و سرویس نامبرده هدایت میکند، کد پیامکی به شماره تلفن شما اشاره میکند و درخواست تأیید یعنی یک ورود منتظر پاسخ شماست.
اگر یک ایمیل کد تأیید ناخواسته دریافت کردید
ایمیل کد تأیید تصادفی ممکن است از یک ثبتنام، تلاش برای ورود یا بازنشانی رمز، یک اشتباه تایپی یا پیام جعلی آمده باشد. حساب نامبرده را از طریق سایت یا اپلیکیشن رسمی آن بررسی کنید. اگر نشانههای دیگری از دسترسی کسی به صندوق پستیتان وجود دارد، نشستهای اخیر، ایمیل و شماره تلفن بازیابی، ایمیلهای ارسالشده و هرگونه قاعده یا فیلتر ارسال خودکار را نیز بررسی کنید. قاعده ارسال خودکاری که خودتان نساختهاید میتواند پیامهای آینده، از جمله کدها را کپی کند؛ پس آن را حذف کنید و صندوق پستی را ایمن سازید.
اگر کد تأیید را از طریق پیامک دریافت کردهاید
پاسخ ندهید، با شمارهای که در پیام آمده تماس نگیرید و گمان نکنید که آشنایی رشته پیامها ثابت میکند متن واقعی است. برای پیامکهایی که شبیه هرزنامه هستند، راهنمای FTC با عنوان «چگونه پیامهای هرزنامه را شناسایی و گزارش کنیم» پیشنهاد میکند آنها را به 7726 (SPAM) ارسال کنید. در مسدود کردن شماره یک سرویس واقعی احتیاط کنید، چون ممکن است بعداً به کدهای آن نیاز داشته باشید. اگر گوشی شما ناگهان همزمان با رسیدن کدها یا هشدارهای حساب، سرویس شبکه تلفن همراه را از دست داد، از طریق کانالی که از قبل به آن اعتماد دارید با اپراتور خود تماس بگیرید؛ قطعی سرویس دلایل عادی دارد، اما این ترکیب ارزش یک بررسی سریع را دارد.
اگر درخواست تأیید ورود دریافت کردهاید
هر ورودی را که خودتان شروع نکردهاید رد کنید. راهنمای کاربری ایمنی شخصی اپل میگوید اگر اعلانی درباره ورود به دستگاه جدیدی که نمیشناسید دریافت کردید، باید گزینه «Don't Allow» را انتخاب کنید. تکرار درخواستها میتواند تلاشی برای خسته کردن شما باشد، پس هرگز فقط برای متوقف شدن اعلانها یکی را تأیید نکنید.
کلاهبرداریهای کد تأیید: وقتی کسی کد را درخواست میکند
درخواست کد از سوی دیگری، واضحترین نشانه هشدار است. هشدار مصرفکننده کمیسیون تجارت فدرال در مارس ۲۰۲۴ با عنوان «کد تأیید چیست و چرا کسی باید از من آن را بخواهد؟» صریحاً میگوید: «هر کسی که از شما کد تأیید حساب خودتان را بخواهد، کلاهبردار است.» شرکتهای واقعی کدها را میفرستند تا خودتان آن را در صفحهای که باز کردهاید وارد کنید.
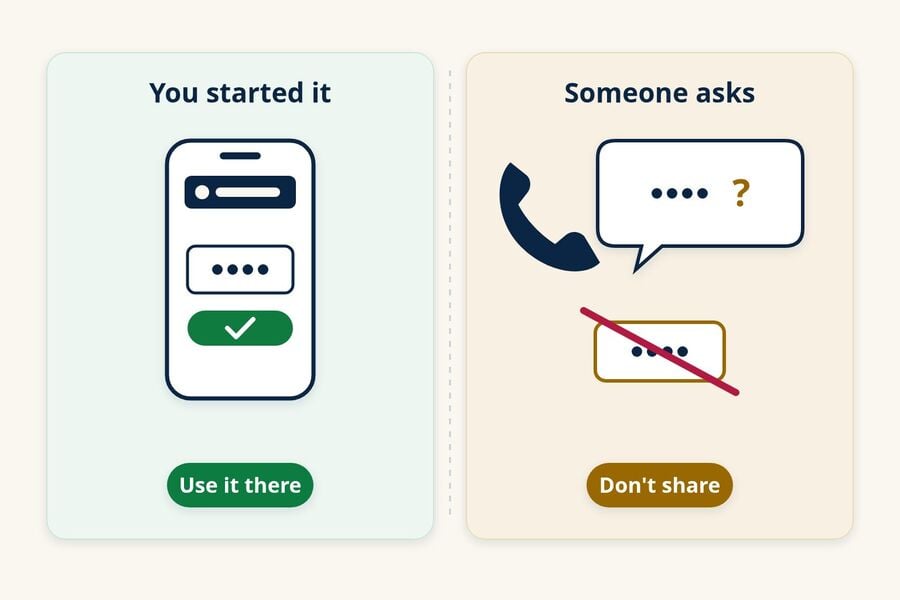
سناریو تغییر میکند، اما درخواست همیشه کد است:
- تماس «بخش مبارزه با تقلب». تماسگیرندهای ادعا میکند از بانک شما، تیم پشتیبانی یا یک اداره دولتی است و میگوید برای محافظت یا تأیید حساب شما به کد نیاز دارد.
- دوستی که کد را «اشتباهی» فرستاده است. پیامی از یک مخاطب آشنا میگوید کدی به اشتباه برای شما ارسال شده و میخواهد آن را برگردانید. با آن شخص از طریق کانال جداگانهای که به آن اعتماد دارید تماس بگیرید. ممکن است حساب او به خطر افتاده یا جعل هویت شده باشد و کد بتواند به کسی اجازه دهد شماره تلفن شما را ثبت کند یا حسابی را تصاحب کند.
- خریدار بازار آنلاین. هشدار اکتبر ۲۰۲۱ کمیسیون تجارت فدرال درباره کلاهبرداری کد تأیید Google Voice نشان میدهد که از افرادی که کالایی را آنلاین میفروشند خواسته میشود کدی را بازخوانی کنند تا «اثبات» شود که واقعی هستند. توصیه FTC: اگر خودتان ابتدا با کسی تماس نگرفتهاید، هیچ کد تأییدی را با او به اشتراک نگذارید.
هرگز در پاسخ به یک تماس غیرمنتظره کد ندهید. اگر خودتان گفتگوی پشتیبانی را شروع کردهاید، فقط دستورالعملهای نمایشدادهشده در اپلیکیشن یا وبسایت رسمی سازمان را دنبال کنید و هشدار موجود در پیام کد را بخوانید. برای بررسی یک حساب، با شمارهای که از قبل به آن اعتماد دارید، مانند شماره روی کارت یا در اپلیکیشن شرکت، تماس بگیرید و تلاشهای کلاهبرداری را در ReportFraud.ftc.gov گزارش دهید.
اگر قبلاً کدی را به اشتراک گذاشتهاید یا درخواستی را تأیید کردهاید
سریع عمل کنید و آرام بمانید. به اشتراک گذاشتن یک کد همیشه به معنای ورود کسی نیست، اما باید فرض کنید که ممکن است وارد شده باشد و بیدرنگ حساب را ایمن کنید.
- سرویس را مستقیماً باز کنید و رمز عبور را تغییر دهید. سپس اگر سرویس چنین گزینهای دارد، از سایر نشستها یا دستگاهها خارج شوید.
- تنظیمات امنیتی از جمله ایمیل بازیابی، تلفن بازیابی، روش های چندعاملی و هرگونه کد پشتیبان گیری را بررسی برای مثال، Login.gov به افرادی که کدهای غیرمنتظره دریافت میکنند میگوید رمز عبور خود را تغییر دهند، روشهای احراز هویت خود را تأیید کنند و در صورت استفاده از کدهای پشتیبان، آنها را دوباره تولید کنند.
- اگر کد مربوط به حساب مالی است، با بانک یا صادرکننده کارت خود تماس بگیرید.
- حساب ایمیل خود برای قواعد ارسال خودکار، فیلترها یا پیامهای ارسالیای که خودتان ایجاد نکردهاید بررسی کنید، اگر کد به اشتراک گذاشتهشده مربوط به صندوق پستی شما بوده است.
- اگر اپلیکیشن پیامرسان یا سرویس شماره تلفن در ماجرا دخیل بوده و دسترسی شما قطع شده است، از مراحل رسمی بازیابی خود سرویس استفاده کنید کنید.
- در ReportFraud.ftc.gov آن را گزارش دهید در ReportFraud.ftc.gov، و انتظار پیامهای پیگیری را داشته باشید که میخواهند به شما «کمک» کنند تا مشکل را حل کنید. با آنها هم با همان احتیاط رفتار کنید.
دور نگه داشتن ثبتنامهای کماهمیت از صندوق ورودی اصلی
آدرس ایمیل اصلی شما مسیر بازیابی بسیاری از حسابهای مهم است، بنابراین ارزش دارد که با احتیاط آن را به اشتراک بگذارید. استفاده از یک آدرس جداگانه برای ثبتنامهای کمریسک میتواند کدهای ثبتنام و پیامهای بازاریابی را از صندوق ورودی اصلی شما دور نگه دارد. این کار نمیتواند مانع اشتباه تایپ شدن یا استفاده نادرست از آدرس ایمیل واقعی شما شود و جایگزین رمز عبور قوی یا احراز هویت چندعاملی نمیشود.
برای خبرنامهها، دانلودهای یکباره یا نسخههای آزمایشی رایگانی که ممکن است نگه ندارید، یک آدرس ایمیل موقت به آن پیامها صندوق ورودی جداگانه میدهد. این کار میتواند شلوغی صندوق ورودی اصلی شما را کاهش دهد، اما کد غیرمنتظرهای که به آنجا میرسد هنوز مشخص نمیکند چه کسی آن را درخواست کرده یا چرا.
ایمیل موقت محدودیت های واقعی دارد و این محدودیت ها بیشترین اهمیت را برای امنیت دارند. تی مایلور فقط دریافت می کند، پیام ها حدود ۲۴ ساعت پس از رسیدن ناپدید می شوند و آدرس مهمان فقط با توکن دسترسی آن قابل باز شدن است. توکن دسترسی گمشده برای آدرس مهمان قابل بازیابی نیست، به همین دلیل صفحه استفاده مجدد از توکن دسترسی راه بازگشت به آدرسی است که بدون حساب ذخیره کردهاید. آدرسهایی که هنگام ورود به حساب رایگان تی مایلور ایجاد میکنید نیز در بخش ایمیلهای ایجاد شده فهرست شدهاند، بنابراین میتوانید بدون token آنها را دوباره باز کنید.
کدهای برخی سرویسها ممکن است اصلاً به آدرسهای موقت نرسند، همانطور که راهنمای اینکه چه چیزی با OTPهای موقت کار می کند و چه چیزی شکست میشود توضیح میدهد. حساب بانکی، ایمیل اصلی، اپراتور تلفن، محل کار و دستگاه خود را روی یک آدرس دائمی که کنترل میکنید نگه دارید؛ مروری بر محدودیت ها و ریسک های ایمیل موقت شامل مواردی میشود که صندوق ورودی موقت به آن تعلق ندارد.
اگر پیامی که دریافت کردید «کد ورود موقت ChatGPT» بود، راهنمای کد ورود ChatGPT مراحل خاص OpenAI را توضیح میدهد. وقتی آماده شدید تا ثبتنام کمریسک بعدی خود را جدا کنید، میتوانید در عرض چند ثانیه یک آدرس ایمیل موقت رایگان ایجاد کنید.
سؤالات متداول
آیا یک کد تأیید غیرمنتظره یعنی کسی رمز عبور من را میداند؟
نه لزوماً. بسیاری از سرویسها کدهایی برای ثبتنام، بازنشانی رمز عبور یا ورود بدون رمز عبور ارسال میکنند که اصلاً به رمز عبور شما نیاز ندارند و برخی کدها از اشتباهات تایپی میآیند. حساب را مستقیماً بررسی کنید. اگر فعالیت ناآشنایی دیدید، اگر سرویس تلاش برای ورود را تأیید کرد، یا اگر آن رمز را در جای دیگری هم استفاده میکنید، رمز عبور را تغییر دهید.
اگر کد نگوید برای کدام اپلیکیشن یا حساب کاربری است چه؟
یک کد ناشناس را مشکوک تلقی کنید و هیچ کاری با آن نکنید. برای پرسیدن پاسخ ندهید و به هیچ چیز در پیام تماس نگیرید یا آن را لمس نکنید. اگر نگران یک حساب خاص هستید، خودتان اپلیکیشن یا وبسایت آن سرویس را باز کنید و فعالیتهای اخیر آن را بررسی کنید.
چرا برای سرویسی که استفاده نمیکنم کد گرفتم؟
ممکن است کسی هنگام ثبتنام آدرس ایمیل یا شماره تلفن شما را وارد کرده باشد یا پیام جعلی باشد. اکثر سرویسها ثبتنام را تا زمانی که کد یا لینک استفاده نشود کامل نمیکنند، بنابراین معمولاً میتوانید آن را نادیده بگیرید. برای بررسی، حساب کاربری ایجاد نکنید و اگر پیامها ادامه پیدا کرد، از طریق وبسایت رسمی با سرویس تماس بگیرید.
چرا پیامهای OTP از اپلیکیشنهای مختلف دریافت میکنم؟
آدرس ایمیل یا شماره تلفن شما ممکن است به اشتباه یا عمدی در چندین اپلیکیشن وارد شده باشد و برخی پیامها ممکن است فیشینگ باشند. پیامهای OTP از اپلیکیشنهای مختلف بهتنهایی ثابت نمیکنند که حملهای هماهنگ در جریان است. هر سرویس نامبرده را مستقیماً بررسی کنید، هر رمز عبوری را که در آن حسابها دوباره استفاده میکنید تغییر دهید و هر جا که در دسترس است، محافظت قویتری برای ورود فعال کنید.
آیا میتوانم پیامکهای کد تأیید ناخواسته را مسدود کنم؟
میتوانید فرستنده را مسدود کنید یا از فیلتر هرزنامه گوشی خود استفاده کنید و FTC پیشنهاد میکند پیامهای هرزنامه را به 7726 (SPAM) فوروارد کنید. البته مسدود کردن شماره یک سرویس واقعی میتواند جلوی کدهایی را بگیرد که بعداً به آنها نیاز پیدا میکنید. اگر پیامها از سرویسی است که استفاده میکنید، آن حساب را امن کنید و با تیم پشتیبانی آن تماس بگیرید.
با ایمیلی که برای بازنشانی رمز عبور درخواست نکردهام چه کار کنم؟
یک پیام بازنشانی ناخواسته معمولاً به این معناست که بازنشانی درخواست شده، نه اینکه انجام شده باشد. از لینکهای آن استفاده نکنید. مستقیماً خود سرویس را باز کنید تا مطمئن شوید رمز عبور و اطلاعات بازیابی شما تغییری نکردهاند، بهویژه اگر پیام میگوید تغییری پیشتر انجام شده است.
قانونی که همه موارد را پوشش میدهد
هر چیزی که باعث این پیام شده باشد، کدی را که خودتان درخواست نکردهاید به اشتراک نگذارید و از آن استفاده نکنید. حساب نامبرده را از طریق اپلیکیشن یا سایت رسمی آن بررسی کنید. اگر کدها مدام میرسند، فعالیت ناآشنایی میبینید، کد را به اشتراک گذاشتهاید یا درخواستی را تأیید کردهاید که خودتان شروع نکردهاید، سریع آن را ایمن کنید. اگر مشکل شما برعکس است و کدی که درخواست کردهاید هرگز نمیرسد، ببینید ببینید چرا کدهای OTP نمی رسند.

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.









