 Tmailor
Μπορώ να χρησιμοποιήσω προσωρινή αλληλογραφία για κωδικούς επαλήθευσης OTP με ασφάλεια; Τι λειτουργεί και τι αποτυγχάνει
Ναι, η προσωρινή αλληλογραφία μπορεί να λάβει πολλούς κωδικούς OTP μέσω email. Αποτυγχάνουν όταν ένας ιστότοπος αρνείται προσωρινές διευθύνσεις, όταν ο αποστολέας καθυστερεί ή όταν τα εισερχόμενα γίνουν μη διαθέσιμα πρώτα. Δείτε πώς συγκρίνονται οι κωδικοί μέσω email με το SMS και τις εφαρμογές ελέγχου ταυτότητας και τι να κάνετε όταν ένας κωδικός δεν φτάνει ποτέ.
Γρήγορη πρόσβαση
Βασικά σημεία
Ναι. Ένα προσωρινό γραμματοκιβώτιο μπορεί να λάβει έναν κωδικό OTP ή έναν κωδικό επαλήθευσης όταν η υπηρεσία τον στέλνει μέσω email, δέχεται προσωρινές διευθύνσεις και τον παραδίδει πριν το μήνυμα ή το γραμματοκιβώτιο πάψει να είναι διαθέσιμο. Το προσωρινό email δεν μπορεί να λάβει κωδικούς SMS ή κωδικούς από εφαρμογή ελέγχου ταυτότητας. Αν ένας ιστότοπος απορρίπτει τις προσωρινές διευθύνσεις email, χρησιμοποιήστε μια μακροπρόθεσμη διεύθυνση που ελέγχετε, αντί να προσπαθήσετε να παρακάμψετε τον περιορισμό.
- Μόνο email. Το προσωρινό email λαμβάνει κωδικούς που αποστέλλονται μέσω email. Δεν διαθέτει αριθμό τηλεφώνου, επομένως δεν μπορεί να λάβει γραπτά μηνύματα, φωνητικές κλήσεις ή κωδικούς που δημιουργούνται μέσα σε εφαρμογή ελέγχου ταυτότητας.
- Τρεις προϋποθέσεις. Η υπηρεσία πρέπει να στέλνει τον κωδικό μέσω email, να δέχεται τη διεύθυνση και να τον παραδίδει όσο μπορείτε ακόμη να ανοίξετε το γραμματοκιβώτιο.
- Η άρνηση είναι οριστική. Όταν ένας ιστότοπος απορρίπτει τις προσωρινές διευθύνσεις email ή όταν ένας λογαριασμός θα χρειαστεί ανάκτηση αργότερα, εγγραφείτε με ένα μακροπρόθεσμο email που ελέγχετε.
- Ισχυρότερη σύνδεση για λογαριασμούς που έχουν σημασία. Οι κωδικοί που αποστέλλονται μέσω email και SMS αποτελούν αδύναμη μορφή προστασίας κατά τη σύνδεση· μια εφαρμογή ελέγχου ταυτότητας είναι ισχυρότερη και ένα κλειδί πρόσβασης (passkey) αντιστέκεται στο phishing.
Μπορεί το προσωρινό email να λάβει κωδικούς OTP;
Ναι. Ένα προσωρινό email μπορεί να λάβει κωδικούς επαλήθευσης όταν η υπηρεσία στέλνει τον κωδικό μέσω email. Ένα προσωρινό γραμματοκιβώτιο δέχεται αλληλογραφία μέσω της ίδιας τυπικής διαδρομής SMTP με ένα μόνιμο γραμματοκιβώτιο: η υπηρεσία συντάσσει το μήνυμα, ο διακομιστής αλληλογραφίας της το προωθεί και ο διακομιστής του προσωρινού email το αποδέχεται. Αν είστε νέοι στα προσωρινά γραμματοκιβώτια, ο οδηγός μας για το πώς λειτουργεί η προσωρινή αλληλογραφία καλύπτει τα βασικά.
Το αν θα φτάσει ο κωδικός σε εσάς εξαρτάται λιγότερο από το ίδιο το προσωρινό email και περισσότερο από τον αποστολέα. Η υπηρεσία αποφασίζει αν θα δεχτεί μια προσωρινή διεύθυνση, πόσο γρήγορα στέλνει και για πόσο καιρό παραμένει έγκυρος ο κωδικός. Το υπόλοιπο αυτής της σελίδας καλύπτει πότε λειτουργεί η παράδοση, γιατί αποτυγχάνουν οι κωδικοί, πώς συγκρίνονται οι κωδικοί μέσω email με άλλες μεθόδους επαλήθευσης και τι να κάνετε όταν κάποιος δεν φτάνει.
OTP μέσω email έναντι OTP μέσω SMS, εφαρμογές ελέγχου ταυτότητας και κλειδιά πρόσβασης
Ένα OTP μέσω email είναι ένας κωδικός μίας χρήσης που αποστέλλεται σε ένα γραμματοκιβώτιο. Ένα OTP μέσω SMS πηγαίνει σε έναν αριθμό τηλεφώνου. Μια εφαρμογή ελέγχου ταυτότητας (TOTP) δημιουργεί τον κωδικό στη δική σας συσκευή και ένα κλειδί πρόσβασης (passkey) αντικαθιστά τον πληκτρολογημένο κωδικό με μια κρυπτογραφική σύνδεση. Το προσωρινό email μπορεί να βοηθήσει μόνο με την πρώτη περίπτωση. Για λογαριασμούς που σας ενδιαφέρουν, ένα κλειδί πρόσβασης ή μια εφαρμογή ελέγχου ταυτότητας σας προστατεύει καλύτερα από οποιονδήποτε κωδικό πρέπει να σας παραδοθεί.
Δύο διαφορετικές λειτουργίες μοιράζονται τη λέξη «κωδικός». Ένας κωδικός που αποστέλλεται μέσω email συχνά απλώς επιβεβαιώνει ότι ελέγχετε μια διεύθυνση email κατά την εγγραφή. Ένας κωδικός σύνδεσης, αντίθετα, αποτελεί μέρος της διαδικασίας σύνδεσης. Οι οδηγίες ψηφιακής ταυτότητας του NIST (SP 800-63B-4) αναφέρουν ότι το email δεν πρέπει να χρησιμοποιείται για έλεγχο ταυτότητας εκτός ζώνης, ενώ οι κωδικοί που απλώς επιβεβαιώνουν μια διεύθυνση email ή οι κωδικοί ανάκτησης δεν εμπίπτουν σε αυτόν τον κανόνα. Πολλές υπηρεσίες ακολουθούν παρόμοιο διαχωρισμό: στέλνουν έναν κωδικό μέσω email για να επιβεβαιώσουν μια νέα διεύθυνση και στη συνέχεια προσφέρουν τηλέφωνο, εφαρμογή ή κλειδί πρόσβασης για τη σύνδεση.
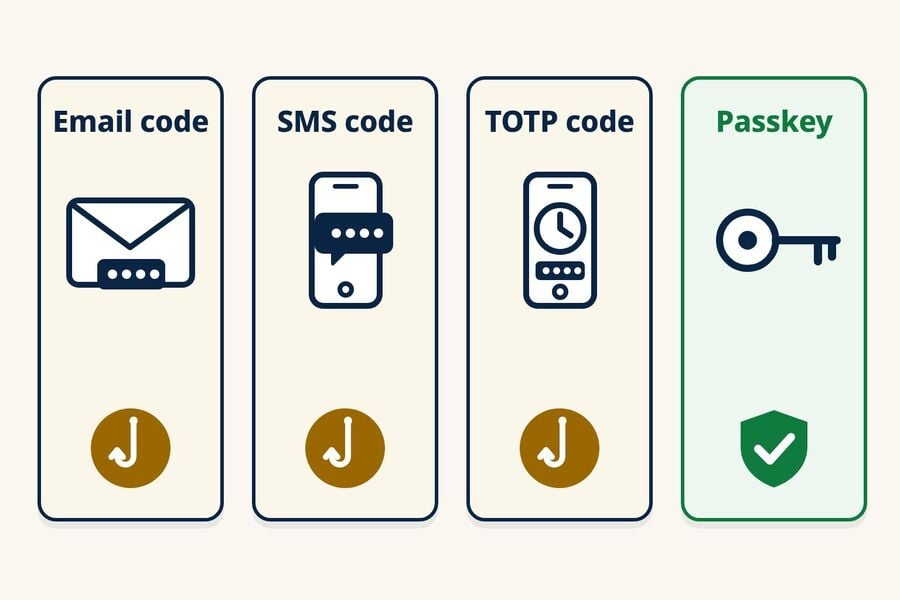
| Μέθοδος | Από πού προέρχεται ο κωδικός | Κύρια αδυναμία | Ανθεκτικό στο phishing; | Μπορεί να βοηθήσει το προσωρινό email; |
|---|---|---|---|---|
| OTP μέσω email | Αποστέλλεται σε γραμματοκιβώτιο | Όποιος μπορεί να ανοίξει αυτό το γραμματοκιβώτιο μπορεί να διαβάσει τον κωδικό· μπορεί να υποκλαπεί με phishing | Όχι | Ναι, για εγγραφές χαμηλού ρίσκου που δέχονται προσωρινές διευθύνσεις email |
| OTP μέσω SMS | Αποστέλλεται σε αριθμό τηλεφώνου | Αλλαγές κάρτας SIM, υποκλοπή SS7, ανακυκλωμένοι αριθμοί· μπορεί να πέσει θύμα phishing | Όχι | Όχι. Ο Tmailor δεν διαθέτει αριθμούς τηλεφώνου |
| Κωδικός εφαρμογής ελέγχου ταυτότητας (TOTP) | Δημιουργείται στη συσκευή σας | Ο εξαψήφιος κωδικός μπορεί ακόμα να πέσει θύμα phishing· το κοινό μυστικό πρέπει να παραμένει προστατευμένο | Όχι | Όχι. Βρίσκεται σε μια εφαρμογή στη συσκευή σας |
| Κλειδί πρόσβασης | Ένα διαπιστευτήριο FIDO στη συσκευή σας ή στον διαχειριστή κωδικών πρόσβασης | Ασθενέστερες εναλλακτικές μέθοδοι ή μέθοδοι ανάκτησης στον λογαριασμό | Ναι | Όχι. Είναι συνδεδεμένο με τη συσκευή σας ή τον διαχειριστή κωδικών πρόσβασης |
Οι κωδικοί email, SMS και TOTP μπορούν όλοι να πέσουν θύμα phishing, αλλά οι κίνδυνοί τους δεν είναι πανομοιότυποι. Το SMS προσθέτει έκθεση σε αλλαγές κάρτας SIM, σε SS7 και σε ανακυκλωμένους αριθμούς· ένας κωδικός email είναι τόσο ασφαλής όσο το γραμματοκιβώτιο· και το TOTP εξαρτάται από την προστασία του κοινού μυστικού. Η δημόσια καθοδήγηση υποστηρίζει αυτές τις διακρίσεις. Το ενημερωτικό φυλλάδιο της CISA «Implementing Phishing-Resistant MFA» κατατάσσει τους κωδικούς που βασίζονται σε εφαρμογές πάνω από τους κωδικούς SMS ή φωνής, τους οποίους χαρακτηρίζει επιλογή έσχατης ανάγκης, ενώ σημειώνει ότι και οι δύο παραμένουν εκτεθειμένοι στο phishing. Η CISA αναφέρει ότι οι κωδικοί που βασίζονται σε εφαρμογές δεν εκτίθενται σε αλλαγές κάρτας SIM ή επιθέσεις SS7 και περιγράφει το FIDO/WebAuthn ως τον μόνο ευρέως διαθέσιμο έλεγχο ταυτότητας ανθεκτικό στο phishing, μαζί με το MFA που βασίζεται σε PKI. Ο οδηγός του MDN για τους κωδικούς μίας χρήσης καταλήγει σε παρόμοιο συμπέρασμα: όλες οι μορφές OTP είναι ευάλωτες στο phishing, το SMS είναι πολύ πιο αδύναμο από το email απέναντι στην υποκλοπή και τα κλειδιά πρόσβασης είναι η καλύτερη επιλογή για τη γενική σύνδεση.
Το κλειδί πρόσβασης είναι ένα διαπιστευτήριο σύνδεσης που βασίζεται στα πρότυπα FIDO και η FIDO Alliance περιγράφει τα κλειδιά πρόσβασης ως ανθεκτικά στο phishing. Η προστασία καλύπτει την ίδια τη σύνδεση με το κλειδί πρόσβασης. Αν ένας λογαριασμός εξακολουθεί να επιτρέπει μια ασθενέστερη εναλλακτική, όπως επαναφορά μέσω SMS, αυτή η εναλλακτική μπορεί να παραμείνει το αδύναμο σημείο.
Γιατί οι ιστότοποι ζητούν αριθμό τηλεφώνου αντί για email;
Ορισμένοι ιστότοποι χρησιμοποιούν την επαλήθευση μέσω τηλεφώνου ως πρόσθετο σήμα κατά της κατάχρησης ή ως κανάλι ανάκτησης. Δεν εξαλείφει την απάτη και η ανάκτηση μέσω τηλεφώνου ενέχει τους δικούς της κινδύνους: αλλαγές κάρτας SIM, μεταφορά αριθμών και ανακυκλωμένους αριθμούς. Το NIST αντιμετωπίζει τους κωδικούς που αποστέλλονται μέσω του τηλεφωνικού δικτύου ως «περιορισμένη» μέθοδο και συμβουλεύει τις υπηρεσίες να προσέχουν σημάδια όπως αλλαγή κάρτας SIM ή μεταφορά αριθμού πριν βασιστούν σε αυτούς. Αν ο στόχος σας είναι ένα γραμματοκιβώτιο που δεν χρειάζεται καθόλου τηλέφωνο, ο οδηγός μας για τη δημιουργία ενός email χωρίς αριθμό τηλεφώνου καλύπτει ποιοι πάροχοι το ζητούν και ποιοι όχι.
Παρέχει ο Tmailor προσωρινό αριθμό τηλεφώνου;
Όχι. Ο Tmailor είναι υπηρεσία email μόνο για λήψη. Δεν παρέχει αριθμούς τηλεφώνου και δεν μπορεί να λάβει SMS ή φωνητικούς κωδικούς. Αν μια νόμιμη υπηρεσία απαιτεί SMS, χρησιμοποιήστε έναν αριθμό που ελέγχετε και επιτρέπεται να χρησιμοποιείτε, ή επιλέξτε να μη συνεχίσετε. Ο Tmailor δεν μπορεί να ολοκληρώσει αυτό το βήμα για εσάς.
Αποφύγετε τους δημόσιους ιστότοπους λήψης SMS για οποιονδήποτε κωδικό ή λογαριασμό που έχει σημασία. Αυτοί οι ιστότοποι δημοσιεύουν τα εισερχόμενα μηνύματα σε ανοιχτή σελίδα εκ σχεδιασμού, ώστε ο καθένας να μπορεί να διαβάσει έναν κωδικό που προορίζεται για εσάς. Ερευνητές που παρακολούθησαν 29 δημόσιες πύλες SMS για ένα χρόνο (Moreno και συνεργάτες, «Your Code is 0000», 2023) συνέλεξαν περισσότερα από 70 εκατομμύρια μηνύματα που στάλθηκαν σε 17.141 αριθμούς. Οι επαναχρησιμοποιημένοι αριθμοί ενέχουν έναν δεύτερο κίνδυνο. Μια μελέτη του Πρίνστον για την ανακύκλωση αριθμών σε δύο αμερικανικούς παρόχους κινητής τηλεφωνίας (Kevin Lee και Arvind Narayanan, eCrime 2021) διαπίστωσε ότι 215 από τους 259 διαθέσιμους αριθμούς του δείγματος είχαν ανακυκλωθεί και ήταν ευάλωτοι σε τουλάχιστον μία επίθεση. Η μελέτη διαπίστωσε επίσης ότι 171 από τους 259 αριθμούς ήταν εκτεθειμένοι σε κατάληψη λογαριασμού μέσω ανάκτησης κωδικού πρόσβασης σε έξι δημοφιλείς ιστότοπους, και ότι 19 από τους 200 ανακυκλωμένους αριθμούς εξακολουθούσαν να λαμβάνουν μηνύματα ευαίσθητα για την ασφάλεια, όπως κωδικούς πρόσβασης, μέσα σε μία εβδομάδα.
Πού ταιριάζει το προσωρινό email
Το προσωρινό email είναι κατάλληλο για κωδικούς που αποστέλλονται μέσω email σε εγγραφές χαμηλού ρίσκου: ένα φόρουμ, ένα ενημερωτικό δελτίο, μια μεμονωμένη λήψη ή μια δοκιμή προϊόντος που ίσως δεν κρατήσετε. Για έναν λογαριασμό που σκοπεύετε να διατηρήσετε, χρησιμοποιήστε ένα μακροπρόθεσμο email και ενεργοποιήστε μια εφαρμογή ελέγχου ταυτότητας ή ένα κλειδί πρόσβασης μόλις στηθεί ο λογαριασμός. Όποιο κανάλι κι αν χρησιμοποιεί ένας κωδικός, μην τον δώσετε σε κάποιον που επικοινωνεί μαζί σας και σας τον ζητά. Εισαγάγετε έναν κωδικό μόνο στην υπηρεσία ή την εφαρμογή από την οποία ξεκινήσατε την επαλήθευση.
Πότε συνήθως λειτουργεί η παράδοση OTP
Η παράδοση σε προσωρινό email λειτουργεί όταν τρία πράγματα συμπίπτουν: η υπηρεσία στέλνει τον κωδικό μέσω email, δέχεται προσωρινές διευθύνσεις και ο διακομιστής λήψης είναι σε λειτουργία και δέχεται το μήνυμα άμεσα. Οι πολιτικές διαφέρουν πολύ από ιστότοπο σε ιστότοπο, επομένως το μόνο αξιόπιστο σήμα είναι το τι κάνει ο ιστότοπος με τη διεύθυνσή σας.
Τι κάνει και τι δεν κάνει ένα μεγάλο σύνολο τομέων
Ο Tmailor προσφέρει διευθύνσεις σε πάνω από 500 τομείς, κάτι που σας δίνει τη δυνατότητα επιλογής προσωρινής διεύθυνσης. Αυτό δεν εγγυάται την παράδοση ούτε αλλάζει την πολιτική ενός ιστότοπου για προσωρινά email. Αν ένας ιστότοπος απορρίψει τη διεύθυνση, σεβαστείτε αυτήν την απόφαση και χρησιμοποιήστε ένα μακροπρόθεσμο email που ελέγχετε, αντί να δοκιμάσετε περισσότερες προσωρινές διευθύνσεις.
Ο παράγοντας ταχύτητα
Οι κωδικοί OTP είναι ευαίσθητοι στον χρόνο, επομένως έχει σημασία και η πλευρά λήψης. Ο Tmailor λαμβάνει την εισερχόμενη αλληλογραφία μέσω διακομιστών Google MX, ώστε οι αποστολείς να παραδίδουν σε μια ευρέως χρησιμοποιούμενη διαδρομή αλληλογραφίας και οι κανονικές επαναλήψεις να λειτουργούν όπως έχουν σχεδιαστεί. Αυτό περιγράφει τον μηχανισμό, όχι μια εγγύηση ταχύτητας· το υπόβαθρο βρίσκεται στο γιατί ο Tmailor χρησιμοποιεί τους διακομιστές της Google για εισερχόμενα email. Κανένα εισερχόμενο δεν μπορεί να λάβει ένα μήνυμα που ο αποστολέας δεν έχει στείλει ακόμη.
Γιατί αποτυγχάνουν οι κωδικοί OTP
Όταν ένα OTP δεν φτάνει σε ένα εισερχόμενο προσωρινής αλληλογραφίας, η αιτία συνήθως ανήκει σε μία από τρεις κατηγορίες. Κάθε μία απαιτεί διαφορετική αντιμετώπιση, οπότε βοηθά να γνωρίζετε ποια αντιμετωπίζετε πριν προσπαθήσετε ξανά. Αν η προσωρινή αλληλογραφία σας δεν λαμβάνει καθόλου email, ελέγξτε πρώτα αν λείπουν όλα τα μηνύματα ή μόνο ο κωδικός ενός ιστότοπου. Ένας μεμονωμένος κωδικός που λείπει συνήθως υποδεικνύει τον αποστολέα, την πολιτική διευθύνσεών του ή το κανάλι παράδοσης· αν δεν φτάνει τίποτα από πολλούς άσχετους αποστολείς, το πρόβλημα βρίσκεται στο εισερχόμενο ή στην υπηρεσία λήψης.
Ο ιστότοπος αρνείται τις προσωρινές διευθύνσεις
Ορισμένες υπηρεσίες ελέγχουν τις εγγραφές με βάση εσωτερικές λίστες ή λίστες τρίτων με προσωρινούς τομείς. Μπορεί να απορρίψουν τη διεύθυνση κατά την εγγραφή με σφάλμα ή να δεχτούν τη φόρμα και να μη στείλουν ποτέ τον κωδικό. Σε κάθε περίπτωση, θεωρήστε το απόφαση του ιστότοπου και χρησιμοποιήστε για αυτόν τον λογαριασμό ένα email μακράς διάρκειας που ελέγχετε εσείς. Ο οδηγός μας για το γιατί οι ιστότοποι απορρίπτουν τομείς μιας χρήσης εξηγεί πώς λειτουργεί αυτό το φιλτράρισμα.
Ο κωδικός καθυστερεί ή δεν αποστέλλεται ποτέ
Οι αποστολείς βάζουν τα μηνύματα σε ουρά και περιορίζουν τον ρυθμό αποστολής, και ορισμένοι εκτελούν ελέγχους κατά της κατάχρησης πριν από την αποστολή. Ένας διακομιστής λήψης μπορεί επίσης να αναβάλει την πρώτη προσπάθεια, μια τεχνική κατά του spam που ονομάζεται greylisting, ώστε ο κωδικός να φτάνει μόνο αφού ο διακομιστής αλληλογραφίας του αποστολέα κάνει νέα προσπάθεια. Το συνεχές πάτημα του "επανάληψη αποστολής" μπορεί να ενεργοποιήσει περίοδο αναμονής, και ένας νέος κωδικός συχνά ακυρώνει τον προηγούμενο. Μια μικρή καθυστέρηση είναι ακίνδυνη σε ένα εισερχόμενο που μένει ανοιχτό, αλλά μπορεί να ξεπεράσει μια αντίστροφη μέτρηση 10 λεπτών.
Ο κωδικός πήγε κάπου αλλού
Ο κωδικός μπορεί να έχει σταλεί σε διαφορετική διεύθυνση από αυτήν που παρακολουθείτε, στο email που είναι ήδη καταχωρημένο για έναν υπάρχοντα λογαριασμό ή σε εντελώς άλλο κανάλι, όπως SMS ή ειδοποίηση εφαρμογής. Ένας κωδικός μπορεί επίσης να φτάσει αφού ένα χρονομετρημένο εισερχόμενο έχει ήδη αλλάξει σε νέα διεύθυνση. Για μια αναλυτική παρουσίαση ανά αιτία με σημειώσεις ανά πλατφόρμα, δείτε τον οδηγό για για 12 λόγους για τους οποίους δεν φτάνει ένα email OTP.
Αξιοπιστία OTP ανά τύπο εισερχομένων
Γνωστοποίηση: Το Tmailor δημοσιεύει αυτό το ιστολόγιο και το Tmailor είναι το παράδειγμα επαναχρησιμοποιήσιμου εισερχομένου στη σύγκριση παρακάτω. Ισχύουν και οι περιορισμοί του: είναι μόνο για λήψη, τα μηνύματα παραμένουν ορατά για περίπου 24 ώρες μετά την άφιξή τους, ένα χαμένο access token για διεύθυνση επισκέπτη δεν μπορεί να ανακτηθεί και ορισμένοι ιστότοποι αρνούνται εντελώς τους προσωρινούς τομείς.
Δεν συμπεριφέρονται όλες οι προσωρινές αλληλογραφίες το ίδιο στην επαλήθευση. Καθοριστικοί παράγοντες είναι για πόσο καιρό μπορείτε να συνεχίσετε να διαβάζετε το εισερχόμενο και αν μπορείτε να επιστρέψετε στην ίδια διεύθυνση αργότερα. Αν θέλετε ένα γρήγορο χρονομετρημένο εισερχόμενο, το αλληλογραφία 10 λεπτών του Tmailor ξεκινά με αντίστροφη μέτρηση 10 λεπτών που μπορείτε να παρατείνετε έως και 60 λεπτά που απομένουν. Για μια ταξινομημένη επιλογή ανάλογα με τις ανάγκες σας, δείτε την καλύτερη προσωρινή αλληλογραφία για ανάλυση OTP.
| Μοντέλο εισερχομένων | Για πόσο καιρό μπορείτε να το διαβάζετε | Μπορείτε να επιστρέψετε αργότερα; | Καταλληλότητα για OTP | Ιδανικό για |
|---|---|---|---|---|
| Χρονομετρημένο εισερχόμενο (αλληλογραφία 10 λεπτών) | Αντίστροφη μέτρηση, συνήθως 10 λεπτά· στο Tmailor μπορεί να παραταθεί έως και 60 λεπτά που απομένουν | Συνήθως όχι· στο Tmailor, μια πρόσφατη διεύθυνση παραμένει στο Ιστορικό στην ίδια συσκευή όσο είναι ακόμη διαθέσιμη | Κατάλληλο για άμεσους κωδικούς· ριψοκίνδυνο αν η παράδοση καθυστερήσει | Μεμονωμένες αναγνώσεις στις οποίες δεν θα επιστρέψετε ποτέ |
| Επαναχρησιμοποιήσιμο εισερχόμενο (Tmailor) | Κάθε μήνυμα παραμένει ορατό για περίπου 24 ώρες μετά την άφιξή του | Ναι, σε οποιαδήποτε συσκευή, με το αποθηκευμένο access token | Καλή επιλογή όταν ο ιστότοπος αποδέχεται τη διεύθυνση· καλύπτει καθυστερήσεις και κωδικούς που φτάνουν αργότερα | Εγγραφές στις οποίες μπορεί να χρειαστεί να επιστρέψετε, ροές πολλών βημάτων |
| Δημόσια κοινόχρηστα εισερχόμενα | Διαφέρει ανάλογα με τον πάροχο | Οποιοσδήποτε γνωρίζει τη διεύθυνση μπορεί να την ανοίξει | Συνήθως απορρίπτεται και ο κωδικός είναι ορατός σε άλλους | Μόνο για δοκιμές χαμηλού ρίσκου |
Πόσο καιρό παραμένουν έγκυροι οι κωδικοί OTP
Η υπηρεσία αποστολής ορίζει τη λήξη, όχι ο πάροχος email σας. Οι κωδικοί σύνδεσης και εγγραφής συχνά διαρκούν μόνο λίγα λεπτά, ενώ οι σύνδεσμοι επαλήθευσης email και οι κωδικοί ανάκτησης μπορεί να διαρκέσουν περισσότερο· συνήθως η οθόνη ή το email αναφέρει πόσο καιρό ισχύουν. Το NIST απαιτεί η συμμόρφωση του ελέγχου ταυτότητας εκτός ζώνης να ολοκληρώνεται εντός 10 λεπτών, αλλά αυτός ο κανόνας καλύπτει τα βήματα σύνδεσης που πληρούν το πρότυπό του, όχι κάθε κωδικό που αποστέλλεται μέσω email. Θεωρήστε την αντίστροφη μέτρηση στην οθόνη ως το πραγματικό όριο.
Η διάρκεια ζωής του κώδικα και η διάρκεια ζωής του μηνύματος είναι διαφορετικά ρολόγια. Στο Tmailor, ένα μήνυμα παραμένει ορατό για περίπου 24 ώρες μετά την άφιξή του, ενώ ο κωδικός μέσα σε αυτό μπορεί να λήξει σε λίγα λεπτά. Ο οδηγός μας για πόσο διαρκεί η προσωρινή αλληλογραφία διαχωρίζει τη διατήρηση των μηνυμάτων από την επαναχρησιμοποίηση της διεύθυνσης.
Λίστα ελέγχου διορθώσεων όταν δεν φτάνει ένα OTP
Εκτελέστε αυτούς τους ελέγχους με τη σειρά προτού υποθέσετε ότι το πρόβλημα είναι η προσωρινή αλληλογραφία:
- Περιμένετε να περάσει ο χρόνος και, στη συνέχεια, στείλτε ξανά μία φορά. Χρησιμοποιήστε μόνο τον πιο πρόσφατο κωδικό που φτάνει.
- Επιβεβαιώστε τη διεύθυνση και το κανάλι. Επιβεβαιώστε ότι η διεύθυνση στην οθόνη επιβεβαίωσης ταιριάζει με τα εισερχόμενα που παρακολουθείτε και ελέγξτε αν η υπηρεσία έστειλε τον κωδικό μέσω SMS, μέσω ειδοποίησης εφαρμογής ή σε παλαιότερο email που έχει καταχωρημένο.
- Κρατήστε τα εισερχόμενα ανοιχτά. Τα εισερχόμενα του Tmailor είναι μια ενιαία λίστα χωρίς φάκελο ανεπιθύμητης αλληλογραφίας, επομένως δεν υπάρχει αλλού να ψάξετε. Αν ο χρόνος είναι αβέβαιος, ξεκινήστε με μια επαναχρησιμοποιήσιμη προσωρινή διεύθυνση αλληλογραφίας και αποθηκεύστε το διακριτικό πρόσβασης.
- Σεβαστείτε μια άρνηση. Αν ο ιστότοπος απορρίψει τη διεύθυνση ή δεν στείλει ποτέ κωδικό σε αυτήν, χρησιμοποιήστε για αυτόν τον λογαριασμό ένα μακροπρόθεσμο email που ελέγχετε. Το να δοκιμάζετε τη μία διεύθυνση μετά την άλλη αντιβαίνει στην πολιτική του ιστότοπου και θέτει τον λογαριασμό σε κίνδυνο.
Ο διαγνωστικός κόμβος που συνδέεται παραπάνω στην ενότητα «The Code Went Somewhere Else» καλύπτει κάθε αιτία σε βάθος, συμπεριλαμβανομένων των Steam, Epic Games, Discord, Binance, Instagram και X.
Χρονομετρημένα ή επαναχρησιμοποιήσιμα εισερχόμενα: Ποια να χρησιμοποιήσετε για OTP
Χρησιμοποιήστε χρονομετρημένα εισερχόμενα μόνο όταν χρειάζεστε έναν άμεσο κωδικό και δεν θα διατηρήσετε τον λογαριασμό. Χρησιμοποιήστε μια επαναχρησιμοποιήσιμη διεύθυνση όταν η υπηρεσία μπορεί να στείλει αργότερα μηνύματα επαλήθευσης, ειδοποιήσεις ασφαλείας ή μηνύματα επαναφοράς κωδικού πρόσβασης. Αποθηκεύστε το access token με ασφάλεια: οποιοσδήποτε το έχει μπορεί να ανοίξει τα εισερχόμενα, και η υποστήριξη δεν μπορεί να ανακτήσει ένα χαμένο access token για διεύθυνση επισκέπτη. Αν δημιουργήσετε έναν δωρεάν λογαριασμό Tmailor, οι διευθύνσεις που δημιουργείτε ενώ είστε συνδεδεμένοι αποθηκεύονται σε αυτόν και μπορείτε να τις ανοίξετε από τα Created Emails χωρίς το token.
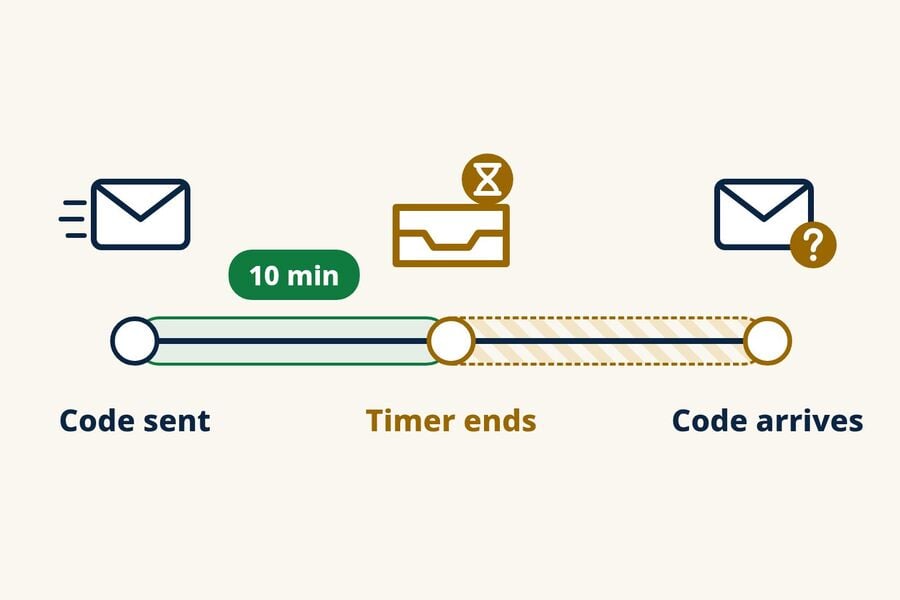
Στο Tmailor, όταν φτάσει στο τέλος η αντίστροφη μέτρηση, η σελίδα αλλάζει σε μια νέα διεύθυνση· δεν εξαφανίζει αμέσως την προηγούμενη διεύθυνση. Η προηγούμενη διεύθυνση αποθηκεύεται στο Ιστορικό στην ίδια συσκευή και μπορεί να ανοιχτεί ξανά όσο είναι ακόμα διαθέσιμη, και το access token της σάς επιτρέπει να την ανοίξετε ξανά σε άλλη συσκευή. Τα μηνύματα που φτάνουν παραμένουν ορατά για περίπου 24 ώρες.
Για μια άμεση σύγκριση σχετικά με το ζήτημα του χρονισμού, δείτε αλληλογραφία έναντι αλληλογραφίας 10 λεπτών για OTP. Οι συμβιβασμοί ασφάλειας και απορρήτου μεταξύ των δύο μοντέλων καλύπτονται στο επαναχρησιμοποιήσιμων έναντι βραχύβιων εισερχομένων.
Επαλήθευση πολλαπλών βημάτων
Ορισμένες πλατφόρμες στέλνουν ένα email επιβεβαίωσης, μετά ένα ξεχωριστό OTP και μετά ένα μήνυμα ρύθμισης. Με μια σύντομη αντίστροφη μέτρηση, μπορεί να προλάβετε το πρώτο και να χάσετε ένα OTP που φτάνει λίγα λεπτά αργότερα. Μια επαναχρησιμοποιήσιμη διεύθυνση συνεχίζει να λαμβάνει νέα μηνύματα για όσο διάστημα μπορείτε να την ανοίξετε ξανά.
Εκ νέου επαλήθευση και ειδοποιήσεις ασφαλείας
Οι πλατφόρμες κοινωνικής δικτύωσης και SaaS συχνά ζητούν εκ νέου επαλήθευση όταν συνδέεστε από μια νέα συσκευή. Εάν η αρχική διεύθυνση εγγραφής σας δεν είναι πλέον διαθέσιμη, δεν μπορείτε να ολοκληρώσετε τον έλεγχο και ενδέχεται να χάσετε την πρόσβαση. Μια ανακτήσιμη διεύθυνση διατηρεί αυτή τη διαδρομή διαθέσιμη.
Δίχτυ ασφαλείας για την επαναφορά κωδικού πρόσβασης
Ένα email επαναφοράς κωδικού πρόσβασης πηγαίνει στη διεύθυνση με την οποία εγγραφήκατε. Μια χρονομετρημένη διεύθυνση μπορεί να έχει ήδη χαθεί. Μια επαναχρησιμοποιήσιμη διεύθυνση που ανοίγετε ξανά με το access token της μπορεί να λάβει ένα νέο email επαναφοράς, το οποίο στη συνέχεια παραμένει ορατό για περίπου 24 ώρες.
Ο απλός κανόνας
Εάν απαντήσετε «ίσως» ή «ναι» σε οποιαδήποτε από τις δύο ερωτήσεις, χρησιμοποιήστε μια επαναχρησιμοποιήσιμη διεύθυνση: (1) Θα χρειαστώ ξανά αυτήν τη διεύθυνση μετά τα επόμενα λίγα λεπτά; (2) Θα θέλω να διατηρήσω αυτόν τον λογαριασμό; Για εφάπαξ λήψεις, προεπισκοπήσεις ενημερωτικών δελτίων και γρήγορες δοκιμές προϊόντων, μια χρονομετρημένη διεύθυνση εισερχομένων είναι εντάξει.
OTP σε συγκεκριμένες πλατφόρμες
Η παράδοση email λειτουργεί τεχνικά με τον ίδιο τρόπο παντού, αλλά οι ιστότοποι διαφέρουν ως προς το αν δέχονται προσωρινές διευθύνσεις και σε ποιο κανάλι χρησιμοποιούν για κωδικούς. Ο οδηγός μας για τις εγγραφές σε κοινωνικά δίκτυα καλύπτει αυτές τις ροές και, εάν μια πλατφόρμα απορρίψει τη διεύθυνση, χρησιμοποιήστε ένα μακροπρόθεσμο email για αυτήν. Τα εργαλεία AI προσθέτουν τους δικούς τους κωδικούς σύνδεσης· ο οδηγός εγγραφής και κωδικού σύνδεσης ChatGPT καλύπτει αυτήν την περίπτωση. Για να ελέγξετε εκ των προτέρων πού είναι πιθανό να απορριφθεί μια προσωρινή διεύθυνση, δείτε ποιοι ιστότοποι δέχονται προσωρινή αλληλογραφία.
Για τι δεν πρέπει να χρησιμοποιείτε το OTP του προσωρινού ταχυδρομείου
Το προσωρινό ταχυδρομείο είναι φτιαγμένο για εγγραφές με γνώμονα το απόρρητο και για λογαριασμούς χαμηλού ρίσκου, όχι για οτιδήποτε χρειάζεται να ανακτήσετε. Μην το χρησιμοποιείτε για τραπεζικές συναλλαγές, πληρωμές, κρατικές υπηρεσίες, υγειονομική περίθαλψη ή οποιονδήποτε κύριο λογαριασμό που συνδέεται με την ταυτότητά σας. Ακόμα κι αν φτάσει ένας κωδικός, η απώλεια πρόσβασης στο γραμματοκιβώτιο μπορεί να αποκλείσει ειδοποιήσεις, ανάκτηση και μεταγενέστερη επαλήθευση, ενώ αυτές οι υπηρεσίες ενδέχεται να απορρίπτουν προσωρινές διευθύνσεις σύμφωνα με τις δικές τους πολιτικές. Για μια ευρύτερη ματιά στο πού ταιριάζουν τα προσωρινά εισερχόμενα, δείτε εάν τα προσωρινά μηνύματα ηλεκτρονικού ταχυδρομείου είναι ασφαλή. Αυτό είναι ένα όριο που πρέπει να σεβαστείτε, όχι ένα εμπόδιο για να το παρακάμψετε.
Δοκιμές OTP για ομάδες QA και ανάπτυξης
Οι ομάδες που δοκιμάζουν τις δικές τους ροές εγγραφής με προσωρινά εισερχόμενα αντιμετωπίζουν προβλήματα OTP σε μεγάλη κλίμακα: καταιγίδες επαναποστολών, ασαφή καταλογισμό των αποτυχιών και κωδικούς που φτάνουν αφού έχει προχωρήσει ένα δοκιμαστικό βήμα. Οι διορθώσεις είναι διαδικαστικές: δοκιμάστε με περισσότερες από μία διευθύνσεις, περιορίστε τις προσπάθειες επαναποστολής και παρακολουθείτε τον χρόνο μέχρι το πρώτο OTP ως μετρική, ώστε να εντοπίζονται οι παλινδρομήσεις. Ένα έτοιμο λίστα ελέγχου κινδύνου OTP για ομάδες παρουσιάζει το πλήρες πρωτόκολλο. Για αυτοματοποιημένες εκτελέσεις, το Tmailor Temp Mail API δημιουργεί διευθύνσεις μόνο λήψης, εμφανίζει τα νέα μηνύματα και εξάγει τον κωδικό μίας χρήσης που βρίσκει (κατά το δυνατόν), με SDK για Python, Node.js και PHP και διακομιστή MCP για πράκτορες AI.
Συχνές Ερωτήσεις
Μπορεί το προσωρινό ταχυδρομείο να λάβει κωδικούς SMS ή να μου δώσει αριθμό τηλεφώνου;
Όχι. Το προσωρινό ταχυδρομείο λαμβάνει μόνο email και το Tmailor δεν παρέχει αριθμούς τηλεφώνου. Εάν μια υπηρεσία απαιτεί SMS, χρησιμοποιήστε έναν αριθμό που ελέγχετε και επιτρέπεται να χρησιμοποιείτε ή επιλέξτε να μη συνεχίσετε. Αποφύγετε τους δημόσιους ιστότοπους λήψης SMS, γιατί ο καθένας μπορεί να διαβάσει τους κωδικούς που εμφανίζουν.
Γιατί το OTP μου φτάνει στο κανονικό μου email αλλά όχι στο προσωρινό μου ταχυδρομείο;
Ο ιστότοπος μπορεί να απορρίπτει ή να παραλείπει αθόρυβα τις προσωρινές διευθύνσεις, αλλά είναι πιθανές και άλλες αιτίες: ένα τυπογραφικό λάθος στη διεύθυνση, ένας κωδικός που στάλθηκε στο email που είναι ήδη καταχωρισμένο ή μια πιο αργή παράδοση σε αυτό το εισερχόμενο. Ελέγξτε πρώτα τη διεύθυνση και το κανάλι. Εάν ο ιστότοπος δεν στέλνει σε προσωρινές διευθύνσεις, χρησιμοποιήστε το κανονικό σας email για αυτόν τον λογαριασμό.
Είναι ασφαλές να χρησιμοποιήσετε προσωρινό ταχυδρομείο για OTP;
Είναι ασφαλές για εγγραφές χαμηλού ρίσκου όπου δεν χρειάζεστε μακροπρόθεσμη ανάκτηση, όπως φόρουμ, ενημερωτικά δελτία, εφάπαξ λήψεις και γρήγορες δοκιμές προϊόντων. Δεν είναι κατάλληλο για τραπεζικές, κυβερνητικές ή υγειονομικές υπηρεσίες ή για οποιονδήποτε λογαριασμό που συνδέεται με την ταυτότητά σας, επειδή χρειάζεστε ένα γραμματοκιβώτιο που θα ελέγχετε για χρόνια για να ανακτήσετε αυτούς τους λογαριασμούς.
Μπορώ να χρησιμοποιήσω το OTP του προσωρινού ταχυδρομείου για τραπεζικές ή χρηματοοικονομικές υπηρεσίες;
Όχι. Μη χρησιμοποιείτε προσωρινό ταχυδρομείο για τραπεζικούς ή χρηματοοικονομικούς λογαριασμούς. Ακόμα κι αν φτάσει ένας κωδικός, η απώλεια πρόσβασης στο γραμματοκιβώτιο μπορεί να αποκλείσει ειδοποιήσεις, ανάκτηση ή μεταγενέστερη επαλήθευση και η υπηρεσία μπορεί να απορρίπτει προσωρινές διευθύνσεις σύμφωνα με τις πολιτικές της.
Πόσο καιρό παραμένει συνήθως έγκυρος ένας κωδικός OTP;
Εξαρτάται από την υπηρεσία και την ενέργεια. Θεωρήστε ότι οι κωδικοί σύνδεσης και εγγραφής ισχύουν για λίγα λεπτά, εκτός αν η οθόνη εμφανίζει χρονόμετρο· οι σύνδεσμοι επαλήθευσης email και οι κωδικοί ανάκτησης μπορεί να διαρκέσουν περισσότερο. Τη λήξη την ορίζει η υπηρεσία αποστολής, όχι ο πάροχος email σας.
Τι πρέπει να κάνω αν το OTP φτάσει αφού λήξει το γραμματοκιβώτιό μου των 10 λεπτών;
Στο Tmailor, όταν τελειώσει η αντίστροφη μέτρηση η σελίδα αλλάζει σε νέα διεύθυνση, αλλά η προηγούμενη διεύθυνση παραμένει στο Ιστορικό στην ίδια συσκευή όσο είναι ακόμη διαθέσιμη. Μπορείτε επίσης να προσθέσετε χρόνο πριν τελειώσει η αντίστροφη μέτρηση, έως και 60 λεπτά υπόλοιπο. Αν μπορεί να χρειαστείτε τη διεύθυνση αργότερα ή σε άλλη συσκευή, αποθηκεύστε το Access Token της ή κρατήστε τη διεύθυνση σε έναν δωρεάν λογαριασμό Tmailor· ένα χαμένο Access Token για διεύθυνση επισκέπτη δεν μπορεί να ανακτηθεί.
Βοηθάει το κλικ στο "εκ νέου αποστολή κωδικού" αν δεν έφτασε το πρώτο OTP;
Μερικές φορές, αλλά μόνο μία φορά και μόνο αφού τελειώσει το χρονόμετρο στην οθόνη. Τα επιπλέον πατήματα μπορεί να ενεργοποιήσουν περίοδο αναμονής και κάθε νέο αίτημα μπορεί να ακυρώσει τον προηγούμενο κωδικό. Αν ο ιστότοπος απορρίπτει προσωρινές διευθύνσεις, η εκ νέου αποστολή δεν θα το αλλάξει αυτό· χρησιμοποιήστε ένα μακροπρόθεσμο email για αυτόν τον λογαριασμό.
Υπάρχει τρόπος να ξέρω εκ των προτέρων αν μια πλατφόρμα μπλοκάρει την προσωρινή αλληλογραφία;
Μερικές φορές. Ένα σαφές σφάλμα εγγραφής, όπως "δεν επιτρέπεται προσωρινό email", ή οι σελίδες βοήθειας του ίδιου του ιστότοπου μπορεί να σας το πουν. Δεν υπάρχει καθολική λίστα συμβατότητας, και ορισμένοι ιστότοποι δέχονται τη φόρμα αλλά δεν στέλνουν ποτέ τον κωδικό, οπότε ένας κατάλογος ιστότοπων που είναι γνωστό ότι μπλοκάρουν την προσωρινή αλληλογραφία είναι ένα βοήθημα σχεδιασμού, όχι εγγύηση.
Μπορώ να λαμβάνω κωδικούς OTP σε εφαρμογή προσωρινής αλληλογραφίας για κινητά;
Ναι. Οι εφαρμογές Tmailor για Android και iOS, καθώς και το bot στο Telegram, λαμβάνουν email με τον ίδιο τρόπο όπως η έκδοση web. Αν ο κωδικός φτάσει στη διεύθυνση, εμφανίζεται στα εισερχόμενα του κινητού. Για να ανοίξετε την ίδια διεύθυνση σε άλλη συσκευή, χρησιμοποιήστε το Access Token της.
Ποια προσωρινή αλληλογραφία είναι πιο αξιόπιστη για OTP;
Για ιστότοπους που δέχονται προσωρινό email, η πιο αξιόπιστη επιλογή είναι ένα γραμματοκιβώτιο που μένει ανοιχτό αρκετά για έναν καθυστερημένο κωδικό και που μπορείτε να το ανοίξετε ξανά αργότερα, όπως μια επαναχρησιμοποιήσιμη διεύθυνση με αποθηκευμένο Access Token. Κανένας πάροχος προσωρινής αλληλογραφίας δεν μπορεί να κάνει έναν ιστότοπο να δεχτεί μια διεύθυνση που απορρίπτει.
Το συμπέρασμα
Χρησιμοποιήστε προσωρινή αλληλογραφία για OTP μόνο όπου ταιριάζει: σε εγγραφές χαμηλού ρίσκου που στέλνουν κωδικούς μέσω email και δέχονται προσωρινές διευθύνσεις. Κρατήστε το γραμματοκιβώτιο ανοιχτό, στείλτε ξανά μία φορά και αποθηκεύστε το Access Token αν μπορεί να χρειαστείτε ξανά τη διεύθυνση. Αν ένας ιστότοπος απορρίπτει τη διεύθυνση ή ζητά SMS, χρησιμοποιήστε ένα email ή έναν αριθμό τηλεφώνου που ελέγχετε, και προστατέψτε τους λογαριασμούς που έχουν σημασία με μια εφαρμογή ελέγχου ταυτότητας ή ένα passkey. Για καθημερινές εγγραφές, μπορείτε να δημιουργήσετε ένα δωρεάν προσωρινό μήνυμα και και να κρατήσετε την καρτέλα ανοιχτή όσο περιμένετε.
Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.









