কেন আমি এমন একটি যাচাইকরণ কোড পেলাম যা আমি অনুরোধ করিনি?
বেশিরভাগ অপ্রত্যাশিত কোড আসে টাইপো, সাইন-ইন বা পাসওয়ার্ড রিসেটের চেষ্টা, অথবা কোনো স্ক্যাম বার্তা থেকে। আপনি কোন ধরনের ঘটনা দেখছেন, কী যাচাই করবেন এবং কোডটি নিয়ে যা কখনও করা উচিত নয়—তা জানুন।
দ্রুত অ্যাক্সেস
কেন আপনি এমন একটি যাচাইকরণ কোড পেতে পারেন যা আপনি অনুরোধ করেননি
একটি অপ্রত্যাশিত যাচাইকরণ কোড আসতে পারে টাইপিং ভুল, সাইন-ইন বা পাসওয়ার্ড রিসেটের কোনো প্রচেষ্টা, অথবা আপনাকে সাড়া দিতে বাধ্য করার জন্য তৈরি একটি প্রতারণামূলক বার্তা থেকে। আপনি যে কোডের অনুরোধ করেননি, তা নিজে থেকেই প্রমাণ করে না যে আপনার অ্যাকাউন্টে প্রবেশ করা হয়েছে বা কেউ আপনার পাসওয়ার্ড জানে। কোডটি শেয়ার করবেন না, অপ্রত্যাশিত কোনো প্রম্পট অনুমোদন করবেন না, এবং বার্তার লিঙ্ক ব্যবহার করবেন না। উল্লিখিত পরিষেবাটি সরাসরি খুলে আপনার অ্যাকাউন্টের কার্যকলাপ পরীক্ষা করুন।
কোডটি কী সুরক্ষা দেয় তা নির্ভর করে পরিষেবার উপর। এটি নিশ্চিত করতে পারে একটি নতুন সাইনআপ, একটি সাইন-ইন, একটি পাসওয়ার্ড রিসেট, পুনরুদ্ধারের প্রচেষ্টা, একটি ফোন নম্বর, বা পেমেন্টের মতো সংবেদনশীল কোনো কাজ। এ কারণেই সঠিক প্রতিক্রিয়া নির্ভর করে প্যাটার্নের উপর, কোডটির নিজের উপর নয়।
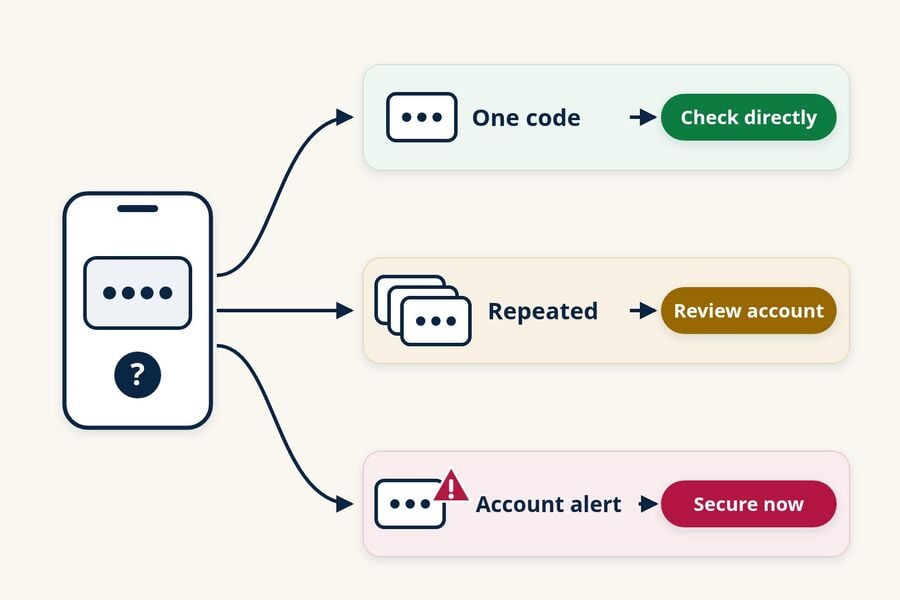
- একটি কোড, অন্য কোনো সতর্কতা নেই: এটি টাইপিং ভুল, সাইনআপ, সাইন-ইন বা রিসেটের প্রচেষ্টা, অথবা ভুয়া বার্তা হতে পারে। কোডটি ব্যবহার করবেন না; আপনার যদি সেই অ্যাকাউন্ট থাকে, সরাসরি সেটি পরীক্ষা করুন।
- যে বারবার আসা কোড: কেউ বারবার সাইন ইন বা অ্যাক্সেস রিসেট করার চেষ্টা করছে। এখনই সেই অ্যাকাউন্টটি পর্যালোচনা করুন।
- কোডের সঙ্গে অ্যাকাউন্ট সতর্কতা: নতুন ডিভাইসে সাইন-ইন, পাসওয়ার্ড পরিবর্তন বা পুনরুদ্ধার সংক্রান্ত পরিবর্তনের বিজ্ঞপ্তির জন্য আজই পদক্ষেপ নিতে হবে।
- যে কেউ আপনার কাছে কোড চাইলে: তারা নিজেদের যাই দাবি করুক, এটি প্রতারণা হিসেবে ধরুন।
কেউ ভুলবশত আপনার ইমেইল ঠিকানা বা ফোন নম্বর টাইপ করেছে
লোকেরা প্রায়ই নিজেদের যোগাযোগের তথ্য ভুল টাইপ করে, আর কোডটি তাদের বদলে আপনার কাছে পৌঁছে যায়। Login.gov-এর সহায়তা পৃষ্ঠা "I'm receiving one-time codes that I didn't request" এটিকে একটি সম্ভাব্য কারণ হিসেবে উল্লেখ করেছে, সঙ্গে আরেকটি কারণ হলো আপনার ফোন শেয়ার করা কেউ—যেমন স্বামী/স্ত্রী, বাবা-মা বা সন্তান—নিজের অ্যাকাউন্টে সাইন ইন করছে। পরবর্তী কোনো ঘটনা ছাড়া একটি একক কোডই এ ধরনের বিভ্রান্তির সাধারণ লক্ষণ।
কেউ আপনার পাসওয়ার্ড দিয়ে সাইন ইন বা রিসেট করার চেষ্টা করেছে
নতুন ডিভাইস বা অবস্থান থেকে সাইন-ইন হলে, বা কেউ পাসওয়ার্ড রিসেট শুরু করলে অনেক পরিষেবা একটি কোড পাঠায়। সেই কেউ হতে পারেন অন্য ডিভাইসে আপনি নিজে, আপনার অ্যাকাউন্টকে নিজের ভেবে বিভ্রান্ত কোনো ব্যক্তি, অথবা অন্য কোনো সাইট থেকে ফাঁস হওয়া পাসওয়ার্ড ব্যবহার করে স্বয়ংক্রিয় লগইন প্রচেষ্টা। পরিষেবার উপর নির্ভর করে কোডটি পাসওয়ার্ডের পরের দ্বিতীয় ধাপ হতে পারে, আবার পাসওয়ার্ডবিহীন সাইন-ইনের মূল শংসাপত্রও হতে পারে—শুধু কোড দেখে বোঝার উপায় নেই কোনটি। এটি শেয়ার বা প্রবেশ করাবেন না, এবং অফিসিয়াল অ্যাপ বা ওয়েবসাইটের মাধ্যমে অ্যাকাউন্টটি পরীক্ষা করুন।
কেউ সাইন আপ করতে আপনার যোগাযোগের তথ্য ব্যবহার করেছে
আপনি কখনও ব্যবহার করেননি এমন কোনো পরিষেবার সাইনআপ কোড আসতে পারে, কারণ কেউ অ্যাকাউন্ট তৈরি করার সময় আপনার ইমেইল ঠিকানা বা ফোন নম্বর দিয়েছে। কোড বা নিশ্চিতকরণ লিঙ্ক ব্যবহার না করা পর্যন্ত বেশিরভাগ পরিষেবা সাইনআপ সম্পূর্ণ করে না, তাই বার্তাটি উপেক্ষা করাই সাধারণত যথেষ্ট। শুধু খোঁজ নেওয়ার জন্য অ্যাকাউন্ট তৈরি করবেন না।
বার্তাটি ফিশিং, আসল কোড নয়
কোনো বার্তা যাচাইকরণের বিজ্ঞপ্তির অনুকরণ করে লিঙ্ক, ফোন নম্বর বা "বাতিল করতে উত্তর দিন" নির্দেশনা দিতে পারে, যদিও আসলে কোনো অ্যাকাউন্টে কিছু ঘটেনি। উদ্দেশ্য হলো আপনাকে দিয়ে কল করানো, ক্লিক করানো, বা ভুয়া পৃষ্ঠায় কিছু টাইপ করানো। লিঙ্কটি পরীক্ষা করবেন না। অফিসিয়াল অ্যাপ খুলুন, অথবা পরিষেবার পরিচিত ওয়েব ঠিকানাটি নিজে টাইপ করুন।
পরিষেবার দিকের কোনো সমস্যা একগুচ্ছ বার্তার ঝড় তুলেছে
কখনও কখনও কারণ কোম্পানির দিকেই থাকে। জানুয়ারি 2026-এ ইনস্টাগ্রাম অপ্রত্যাশিত পাসওয়ার্ড রিসেট ইমেইলের ঝড়ের কারণ হিসেবে বলেছিল "এমন একটি সমস্যা যা একটি বাহ্যিক পক্ষকে কিছু ইনস্টাগ্রাম ব্যবহারকারীর জন্য পাসওয়ার্ড রিসেট ইমেইলের অনুরোধ করার সুযোগ দিয়েছিল"—ভোক্তা গোষ্ঠী Which?-এর বরাতে—এবং ইনস্টাগ্রাম দাবি করেছিল তাদের সিস্টেমে কোনো অনুপ্রবেশ হয়নি। এমন ক্ষেত্রেও নিরাপদ প্রতিক্রিয়া একই: লিঙ্কগুলো উপেক্ষা করুন এবং অ্যাপে অ্যাকাউন্টটি পরীক্ষা করুন।
এখনই যা করবেন
অনুরোধ না করা কোডের সবচেয়ে নিরাপদ প্রতিক্রিয়ায় কয়েক মিনিট লাগে এবং তাতে বার্তাটি নিজে কখনও জড়িত থাকে না। ধাপগুলো ক্রমানুসারে সম্পন্ন করুন এবং অ্যাকাউন্ট ঠিক আছে বলে নিশ্চিত হলেই থামুন।
- কোডটি শেয়ার করবেন না, ফরোয়ার্ড করবেন না, বা জোরে পড়ে শোনাবেন না। কোথাও এটি প্রবেশ করাবেন না, এবং আপনি শুরু করেননি এমন কোনো সাইন-ইন প্রম্পট অনুমোদন করবেন না। Google-এর সহায়তা পৃষ্ঠা "When Google might send you a text" বলছে, আপনি অনুরোধ না করা টেক্সট কোড উপেক্ষা করে মুছে ফেলতে পারেন এবং আপনার পাওয়া কোনো কোড শেয়ার করা উচিত নয়।
- বার্তার ভেতরের কোনো কিছু ব্যবহার করবেন না। প্রেরক পরিচিত মনে হলেও লিঙ্ক, ফোন নম্বর এবং উত্তরের যেকোনো নির্দেশনা এড়িয়ে যান।
- পরিষেবাটি নিজে খুলুন। অফিসিয়াল অ্যাপটি ব্যবহার করুন বা আপনার ইতিমধ্যে পরিচিত ঠিকানাটি টাইপ করুন তারপরে সাম্প্রতিক সাইন-ইন ক্রিয়াকলাপ, সাইন-ইন ডিভাইসগুলি এবং নিরাপত্তা সতর্কতাগুলি দেখুন। মাইক্রোসফ্টের "সাম্প্রতিক ক্রিয়াকলাপ পৃষ্ঠাটি কী?" ব্যাখ্যা করে যে এর পৃষ্ঠাটি গত 30 দিনের মাইক্রোসফ্ট অ্যাকাউন্টের ক্রিয়াকলাপ দেখায় এবং আপনাকে অস্বাভাবিক হিসাবে চিহ্নিত কোনও কিছুর জন্য "এটি আমি ছিলাম না" নির্বাচন করতে দেয়।
- পরিস্থিতি যা দাবি করে, তখনই পাসওয়ার্ড পরিবর্তন করুন। কার্যকলাপটি অপরিচিত মনে হলে, পরিষেবাটি কোনো সাইন-ইন প্রচেষ্টা নিশ্চিত করলে, আপনি কোডটি শেয়ার করলে বা পাসওয়ার্ডটি অন্য সাইটে পুনরায় ব্যবহার করা হলে অফিসিয়াল পরিষেবার মাধ্যমেই এটি করুন। সেই অ্যাকাউন্টের জন্য একটি অনন্য পাসওয়ার্ড ব্যবহার করুন।
- শক্তিশালী আরও শক্তিশালী মাল্টিফ্যাক্টর প্রমাণীকরণ চালু করুন। মার্কিন সাইবার সিকিউরিটি অ্যান্ড ইনফ্রাস্ট্রাকচার সিকিউরিটি এজেন্সি (CISA) একটি সিকিউরিটি কী-কে সবচেয়ে শক্তিশালী বিকল্প হিসেবে স্থান দেয়, তারপর অথেনটিকেটর অ্যাপ, আর সবচেয়ে দুর্বল হিসেবে টেক্সট বা ইমেল কোড। CISA পরামর্শ দেয় টেক্সট বা ইমেল কোড কেবল তখনই ব্যবহার করতে, যখন অ্যাকাউন্টটি এর চেয়ে শক্তিশালী কিছু অফার না করে।
- কোডগুলো আসতেই থাকলে পরিষেবাটির সঙ্গে যোগাযোগ করুন। অ্যাপের ভেতরে বা অফিসিয়াল সাইটে থাকা সহায়তা কেন্দ্র ব্যবহার করুন, বার্তায় দেওয়া কোনো নম্বরে নয়।
উল্লিখিত পরিষেবায় আপনার কোনো অ্যাকাউন্ট না থাকলে কেউ হয়তো আপনার ইমেল ঠিকানা বা ফোন নম্বর দিয়ে সাইন আপ করছে, অথবা বার্তাটি জাল হতে পারে। এটি উপেক্ষা করুন। একই পরিষেবা যদি বারবার আপনার সঙ্গে যোগাযোগ করে, তবে অফিসিয়াল ওয়েবসাইটের মাধ্যমে তার সহায়তা দলের সঙ্গে যোগাযোগ করুন।
একটি কোড, বারবার আসা কোড, নাকি অ্যাকাউন্ট সতর্কতা: প্রতিটি ধরন কী বোঝায়
কোডের সংখ্যার চেয়ে আশপাশের প্রমাণই বেশি গুরুত্বপূর্ণ। একটি কোড টাইপো, একটি সাইনআপ, একটি সাইন-ইন বা রিসেট প্রচেষ্টা, অথবা একটি জাল বার্তা থেকে আসতে পারে। বারবার আসা কোড দ্রুত অ্যাকাউন্ট পর্যালোচনার justification দেয়, আর অপরিচিত সাইন-ইন বা অ্যাকাউন্ট-পরিবর্তনের সতর্কতার সঙ্গে আসা কোড অফিসিয়াল পরিষেবার মাধ্যমে তাৎক্ষণিক পদক্ষেপ নেওয়ার দাবি রাখে।
| আপনি যা দেখছেন | সাধারণত এর অর্থ কী | কী করবেন |
|---|---|---|
| একটি কোড, অন্য কোনো বার্তা নেই | একটি টাইপো, একটি সাইনআপ, একটি সাইন-ইন বা রিসেট প্রচেষ্টা, অথবা একটি জাল বার্তা | এটি ব্যবহার বা শেয়ার করবেন না; আপনার সেই অ্যাকাউন্ট থাকলে অ্যাপে গিয়ে তা যাচাই করুন |
| একাধিক কোড, বা বারবার আসা কোড | কেউ হয়তো বারবার সাইন ইন বা অ্যাক্সেস রিসেট করার চেষ্টা করছে | কার্যকলাপ ও ডিভাইস পর্যালোচনা করুন; পাসওয়ার্ড পুনরায় ব্যবহার করা হলে তা পরিবর্তন করুন; আরও শক্তিশালী সাইন-ইন সুরক্ষা যোগ করুন |
| একটি কোডের সঙ্গে সাইন-ইন, পাসওয়ার্ড বা রিকভারি সতর্কতা | একটি সাইন-ইন বা অ্যাকাউন্ট পরিবর্তন চলছে হতে পারে | এখনই সরাসরি পরিষেবাটি খুলুন এবং তার অ্যাকাউন্ট নিরাপত্তা পদক্ষেপগুলো অনুসরণ করুন |
কেবল কোড দিয়েই পুরো চিত্র বোঝা যায় না। কোনো অ্যাকাউন্টে সত্যিই প্রবেশ করা হয়েছে এমন লক্ষণগুলো আরও নির্দিষ্ট:
- আপনি আর সাইন ইন করতে পারছেন না, অথবা পরিষেবাটি নিশ্চিত করছে যে আপনার পাসওয়ার্ড বা রিকভারি তথ্য পরিবর্তিত হয়েছে।
- আপনার অ্যাকাউন্টে এমন ডিভাইস, সেশন বা অবস্থান দেখাচ্ছে যা আপনি চেনেন না।
- আপনি করেননি এমন বার্তা, পোস্ট বা কেনাকাটা দেখা যাচ্ছে।
- আপনার ইমেল অ্যাকাউন্টে আপনার সেট না করা নতুন ফরওয়ার্ডিং নিয়ম বা ফিল্টার রয়েছে।
এর মধ্যে কোনোটি দেখলে অবিলম্বে সরবরাহকারীর অফিসিয়াল অ্যাকাউন্ট রিকভারি প্রক্রিয়া ব্যবহার করুন।
ইমেল কোড, টেক্সট কোড এবং সাইন-ইন প্রম্পট
চ্যানেল বদলালে কী কী যাচাই করা উচিত তাও বদলে যায়। একটি ইমেল কোড আপনাকে ইমেল অ্যাকাউন্ট ও উল্লিখিত পরিষেবার দিকে নির্দেশ করে, একটি টেক্সট আপনার ফোন নম্বরের দিকে নির্দেশ করে, আর একটি অনুমোদনের প্রম্পট মানে আপনার জন্য একটি সাইন-ইন অপেক্ষা করছে।
আপনি যদি হঠাৎ একটি যাচাইকরণ কোড ইমেল পান
একটি অপ্রত্যাশিত যাচাইকরণ কোড ইমেল আসতে পারে কোনো সাইনআপ, সাইন-ইন বা পাসওয়ার্ড রিসেটের চেষ্টা, কোনো টাইপো, অথবা কোনো জাল বার্তা থেকে। উল্লিখিত অ্যাকাউন্টটি তার অফিসিয়াল সাইট বা অ্যাপের মাধ্যমে যাচাই করুন। কেউ আপনার মেইলবক্সে প্রবেশ করেছে এমন অন্য কোনো লক্ষণ থাকলে সাম্প্রতিক সেশন, রিকভারি ইমেল ও ফোন, পাঠানো মেইল এবং কোনো ফরোয়ার্ডিং নিয়ম বা ফিল্টারও পর্যালোচনা করুন। আপনি তৈরি করেননি এমন একটি ফরোয়ার্ডিং নিয়ম ভবিষ্যতের বার্তা, এমনকি কোডও, কপি করতে পারে, তাই এটি সরিয়ে ফেলুন এবং মেইলবক্সটি সুরক্ষিত করুন।
আপনি যদি টেক্সটে একটি যাচাইকরণ কোড পান
উত্তর দেবেন না, বার্তায় থাকা কোনো নম্বরে কল করবেন না, আর পরিচিত কোনো থ্রেড দেখেই ধরে নেবেন না যে টেক্সটটি আসল। স্প্যামের মতো দেখতে টেক্সটের ক্ষেত্রে এফটিসির গাইড "How To Recognize and Report Spam Text Messages" সেগুলো 7726 (SPAM) নম্বরে ফরোয়ার্ড করার পরামর্শ দেয়। কোনো প্রকৃত পরিষেবার নম্বর ব্লক করার ব্যাপারে সতর্ক থাকুন, কারণ পরে ওই পরিষেবার কোড আপনার লাগতে পারে। কোড বা অ্যাকাউন্ট সতর্কতা আসার সময় যদি আপনার ফোন হঠাৎ সেলুলার পরিষেবা হারায়, তাহলে আপনি আগে থেকেই যাকে বিশ্বাস করেন এমন একটি চ্যানেলের মাধ্যমে আপনার ক্যারিয়ারের সঙ্গে যোগাযোগ করুন; পরিষেবা বিভ্রাটের সাধারণ কারণ থাকে, তবে একসঙ্গে ঘটলে দ্রুত যাচাই করা উচিত।
আপনি যদি একটি সাইন-ইন অনুমোদনের প্রম্পট পান
আপনি শুরু করেননি এমন যেকোনো সাইন-ইন প্রত্যাখ্যান করুন। অ্যাপলের Personal Safety User Guide-এ বলা হয়েছে, আপনি চিনতে পারেন না এমন নতুন ডিভাইসে সাইন-ইনের বিজ্ঞপ্তি পেলে আপনার "Don't Allow" নির্বাচন করা উচিত। বারবার আসা প্রম্পট আপনাকে ক্লান্ত করে তুলতে চাওয়ার একটি চেষ্টা হতে পারে, তাই শুধু বিজ্ঞপ্তি বন্ধ করার জন্য কখনোই কোনো প্রম্পট অনুমোদন করবেন না।
যাচাইকরণ কোড কেলেঙ্কারি: কেউ যখন কোড চায়
আপনার কোড চাওয়া সবচেয়ে স্পষ্ট সতর্কসংকেত। এফটিসির মার্চ ২০২৪-এর ভোক্তা সতর্কবার্তা "What's a verification code and why would someone ask me for it?"-এ স্পষ্ট বলা হয়েছে: "যে কেউ আপনাকে আপনার অ্যাকাউন্টের যাচাইকরণ কোড চায়, সে-ই প্রতারক।" প্রকৃত প্রতিষ্ঠানগুলো কোড পাঠায় যাতে আপনি নিজে খোলা একটি স্ক্রিনে সেটি লিখতে পারেন।
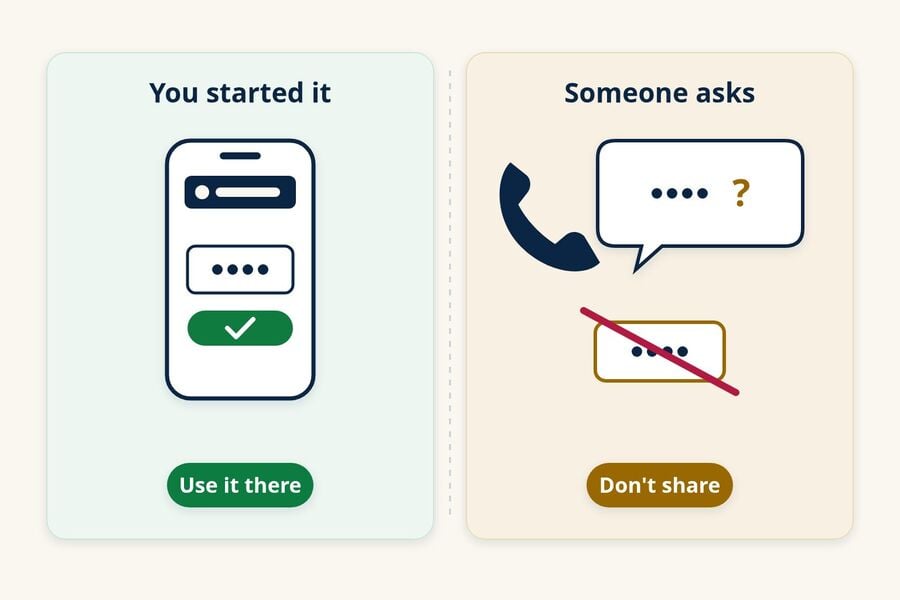
স্ক্রিপ্ট বদলায়, কিন্তু চাওয়াটা সবসময় কোডই থাকে:
- "প্রতারণা বিভাগ" থেকে কল। একজন কলার নিজেকে আপনার ব্যাংক, একটি সাপোর্ট টিম বা একটি সরকারি দপ্তর বলে দাবি করে এবং বলে আপনার অ্যাকাউন্ট সুরক্ষিত বা যাচাই করতে তাদের কোডটি দরকার।
- যে যে বন্ধু "ভুল করে" একটি কোড পাঠিয়েছে। পরিচিত কোনো পরিচিতির কাছ থেকে আসা বার্তায় বলা হয় একটি কোড ভুল করে আপনার কাছে গেছে এবং আপনাকে সেটি ফেরত পাঠাতে বলে। আপনি যাকে বিশ্বাস করেন এমন একটি আলাদা চ্যানেলে ওই ব্যক্তির সঙ্গে যোগাযোগ করুন। অ্যাকাউন্টটি হ্যাক হয়ে থাকতে পারে বা ছদ্মবেশে চালানো হতে পারে, আর ওই কোড দিয়ে কেউ আপনার ফোন নম্বর নিবন্ধন করতে বা কোনো অ্যাকাউন্ট দখল করতে পারে।
- মার্কেটপ্লেসের ক্রেতা। গুগল ভয়েস যাচাইকরণ কোড কেলেঙ্কারি নিয়ে এফটিসির অক্টোবর ২০২১-এর সতর্কবার্তায় বর্ণনা করা হয়েছে, অনলাইনে জিনিস বিক্রি করা ব্যক্তিদের বলা হয় নিজেকে আসল "প্রমাণ" করতে একটি কোড পড়ে শোনাতে। এফটিসির পরামর্শ: আপনি যদি আগে নিজে কারও সঙ্গে যোগাযোগ না করেন, তবে তার সঙ্গে কোনো যাচাইকরণ কোড শেয়ার করবেন না।
অপ্রত্যাশিত কোনো যোগাযোগের জবাবে কখনোই কোড দেবেন না। আপনি যদি নিজে কোনো সাপোর্ট আলাপ শুরু করেন, তবে কেবল প্রতিষ্ঠানটির অফিসিয়াল অ্যাপ বা ওয়েবসাইটে দেখানো নির্দেশনা অনুসরণ করুন এবং কোড বার্তায় থাকা সতর্কবার্তাটি পড়ুন। কোনো অ্যাকাউন্টের খোঁজ নিতে হলে আপনি আগে থেকেই যাকে বিশ্বাস করেন এমন একটি নম্বর ব্যবহার করে কোম্পানির সঙ্গে যোগাযোগ করুন, যেমন আপনার কার্ডে বা তার অ্যাপে থাকা নম্বরটি, আর প্রতারণার চেষ্টা ReportFraud.ftc.gov-এ জানান।
আপনি যদি ইতিমধ্যে কোনো কোড শেয়ার করেন বা কোনো প্রম্পট অনুমোদন করেন
দ্রুত পদক্ষেপ নিন এবং শান্ত থাকুন। কোড শেয়ার করলেই সবসময় বোঝায় না কেউ ঢুকে পড়েছে, তবে ধরে নিন যে সে ঢুকতে পারে এবং এখনই অ্যাকাউন্টটি সুরক্ষিত করুন।
- সরাসরি সরাসরি পরিষেবাটি খুলুন এবং পাসওয়ার্ড পরিবর্তন করুন। এরপর পরিষেবাটি সেই সুবিধা দিলে অন্য সেশন বা ডিভাইস থেকে সাইন আউট করুন।
- পুনরুদ্ধার ইমেল, পুনরুদ্ধার ফোন, মাল্টিফ্যাক্টর পদ্ধতি এবং যে কোনও ব্যাকআপ কোড সহ নিরাপত্তা সেটিংস পর্যালোচনা করুন,। উদাহরণস্বরূপ, Login.gov অপ্রত্যাশিত কোডগুলি প্রাপ্ত লোকদের তাদের পাসওয়ার্ড পরিবর্তন করতে, তাদের প্রমাণীকরণ পদ্ধতিগুলি নিশ্চিত করতে এবং যদি তারা ব্যবহার করে তবে ব্যাকআপ কোডগুলি পুনরায় তৈরি করতে বলে।
- কোডটি কোনও আর্থিক অ্যাকাউন্টের জন্য হলে আপনার কার্ড বা বিবৃতির নম্বরটি ব্যবহার করে আপনার আপনার ব্যাংক বা কার্ড ইস্যুয়ারকে কল করুন।
- যদি শেয়ার করা কোডটি আপনার মেইলবক্সের হয়, তাহলে আপনি যে বার্তাগুলো তৈরি করেননি সেগুলো ফরোয়ার্ড করার নিয়ম, ফিল্টার বা প্রেরণের জন্য আপনার ইমেল অ্যাকাউন্টটি পরীক্ষা করুন।
- যদি কোনো মেসেজিং অ্যাপ বা ফোন-নম্বর পরিষেবা জড়িত থাকে এবং আপনি অ্যাক্সেস হারিয়ে ফেলেন, তাহলে পরিষেবাটির অফিসিয়াল পুনরুদ্ধারের পদক্ষেপগুলো ব্যবহার করুন।
- ReportFraud.ftc.gov-এ এটি রিপোর্ট করুন এবং এমন ফলো-আপ বার্তার জন্য প্রস্তুত থাকুন যা আপনাকে "সাহায্য" করার নামে পুনরুদ্ধার করতে চায়। সেগুলোর ক্ষেত্রেও একই সতর্কতা অবলম্বন করুন।
কম ঝুঁকির সাইনআপগুলো আপনার প্রধান ইনবক্সের বাইরে রাখা
আপনার প্রধান ইমেল ঠিকানা অনেক গুরুত্বপূর্ণ অ্যাকাউন্টের পুনরুদ্ধারের পথ, তাই এটি সাবধানে শেয়ার করা উচিত। কম ঝুঁকির সাইনআপের জন্য আলাদা ঠিকানা ব্যবহার করলে সাইনআপ কোড ও বিপণন বার্তা আপনার প্রধান ইনবক্সের বাইরে রাখা যায়। তবে এটি কাউকে আপনার আসল ইমেল ঠিকানা ভুল টাইপ করা বা অপব্যবহার করা থেকে বিরত রাখতে পারে না, এবং এটি শক্তিশালী পাসওয়ার্ড বা মাল্টিফ্যাক্টর প্রমাণীকরণের বিকল্পও নয়।
নিউজলেটার, এককালীন ডাউনলোড বা এমন ফ্রি ট্রায়ালের জন্য যা আপনি হয়তো রাখবেন না, একটি অস্থায়ী ইমেল ঠিকানা সেই বার্তাগুলোকে আলাদা ইনবক্স দেয়। এটি আপনার প্রধান ইনবক্সে বিশৃঙ্খলা কমাতে পারে, তবে সেখানে এসে পড়া অপ্রত্যাশিত কোডটি তবুও প্রকাশ করে না কে বা কেন এটি চেয়েছিল।
টেম্প মেইলের বাস্তব সীমাবদ্ধতা রয়েছে এবং তারা সুরক্ষার জন্য সবচেয়ে গুরুত্বপূর্ণ। টিমেলর কেবল প্রাপ্তি, বার্তাগুলি আসার প্রায় 24 ঘন্টা পরে অদৃশ্য হয়ে যায় এবং একটি অতিথির ঠিকানা কেবল তার অ্যাক্সেস টোকেন দিয়ে পুনরায় খোলা যেতে পারে। অতিথির ঠিকানার জন্য হারিয়ে যাওয়া অ্যাক্সেস টোকেন পুনরুদ্ধার করা যায় না, এ কারণেই অ্যাক্সেস টোকেন পুনরায় ব্যবহার পৃষ্ঠাটি হলো অ্যাকাউন্ট ছাড়া সংরক্ষণ করা ঠিকানায় ফিরে যাওয়ার উপায়। আপনি যখন টিমেইলর অ্যাকাউন্টে সাইন ইন করার সময় আপনি যে ঠিকানাগুলি তৈরি করেন সেগুলিও তৈরি ইমেলগুলির অধীনে তালিকাভুক্ত করা হয়, যাতে আপনি টোকেন ছাড়াই সেগুলি পুনরায় খুলতে পারেন।
কিছু পরিষেবার কোড ডিসপোজেবল ঠিকানায় আদৌ পৌঁছাতে নাও পারে, যেমন টেম্প মেল ওটিপিগুলির সাথে কী কাজ করে এবং ব্যর্থ হয় তার গাইড ব্যাখ্যা করে। আপনার ব্যাংক, প্রাথমিক ইমেল, ফোন ক্যারিয়ার, কাজ এবং ডিভাইস অ্যাকাউন্টগুলি আপনার নিয়ন্ত্রণে থাকা স্থায়ী ঠিকানায় রাখুন; অস্থায়ী মেল সীমা এবং ঝুঁকির সংক্ষিপ্ত বিবরণ যেখানে একটি ডিসপোজেবল ইনবক্সের অন্তর্গত নয় সেখানে কভার করে।
আপনি যে বার্তাটি পেয়েছেন তা যদি "অস্থায়ী ChatGPT লগইন কোড" হয়, তাহলে চ্যাটজিপিটি লগইন কোড গাইডটি ওপেনএআইয়ের নির্দিষ্ট পদক্ষেপগুলির মধ্য দিয়ে যায়। আপনি যখন আপনার পরবর্তী নিম্ন-ঝুঁকিপূর্ণ সাইনআপটি আলাদা করতে প্রস্তুত হন, আপনি কয়েক সেকেন্ডের মধ্যে একটি বিনামূল্যে টেম্প মেল ঠিকানা তৈরি করতে ঠিকানা নিতে পারেন।
প্রায়শই জিজ্ঞাসিত প্রশ্ন
অপ্রত্যাশিত যাচাইকরণ কোডের অর্থ কি কেউ আমার পাসওয়ার্ড জানে?
অবশ্যই তা নয়। অনেক পরিষেবা সাইনআপ, পাসওয়ার্ড রিসেট বা পাসওয়ার্ডবিহীন সাইন-ইনের জন্য কোড পাঠায়, যেখানে আপনার পাসওয়ার্ডের আদৌ প্রয়োজন হয় না, আর কিছু কোড আসে টাইপো থেকে। সরাসরি অ্যাকাউন্টটি যাচাই করুন। অপরিচিত কার্যকলাপ দেখলে, পরিষেবাটি কোনো সাইন-ইন প্রচেষ্টা নিশ্চিত করলে, বা আপনি সেই পাসওয়ার্ড অন্য কোথাও পুনরায় ব্যবহার করলে পাসওয়ার্ড পরিবর্তন করুন।
কোডটি যদি না বলে এটি কোন অ্যাপ বা অ্যাকাউন্টের জন্য?
অচেনা কোডকে সন্দেহজনক ধরে নিন এবং এটি নিয়ে কিছু করবেন না। জানতে চেয়ে উত্তর দেবেন না, আর বার্তার ভেতরের কোনো কিছুতে কল করবেন না বা ট্যাপ করবেন না। কোনো নির্দিষ্ট অ্যাকাউন্ট নিয়ে চিন্তিত হলে সেই পরিষেবার অ্যাপ বা ওয়েবসাইট নিজে খুলে তার সাম্প্রতিক কার্যকলাপ দেখুন।
আমি যে পরিষেবা ব্যবহার করি না তার জন্য কেন কোড পেলাম?
সাইনআপ করার সময় কেউ আপনার ইমেল ঠিকানা বা ফোন নম্বর লিখে থাকতে পারে, অথবা বার্তাটি নকল হতে পারে। কোড বা লিঙ্ক ব্যবহার না করা পর্যন্ত বেশিরভাগ পরিষেবা সাইনআপ সম্পূর্ণ করে না, তাই সাধারণত আপনি এটি উপেক্ষা করতে পারেন। তদন্ত করার জন্য কোনো অ্যাকাউন্ট তৈরি করবেন না, আর বার্তাগুলো আসতে থাকলে পরিষেবার অফিসিয়াল ওয়েবসাইটের মাধ্যমে যোগাযোগ করুন।
কেন আমি বিভিন্ন অ্যাপ থেকে OTP বার্তা পাচ্ছি?
আপনার ইমেল ঠিকানা বা ফোন নম্বর ভুলবশত বা ইচ্ছাকৃতভাবে একাধিক অ্যাপে দেওয়া হয়ে থাকতে পারে, আর কিছু বার্তা ফিশিংও হতে পারে। বিভিন্ন অ্যাপ থেকে আসা OTP বার্তা নিজে থেকেই কোনো সমন্বিত আক্রমণ প্রমাণ করে না। প্রতিটি উল্লিখিত পরিষেবা সরাসরি যাচাই করুন, ওই অ্যাকাউন্টগুলিতে আপনি যে পাসওয়ার্ড বারবার ব্যবহার করেন তা পরিবর্তন করুন এবং যেখানে সুবিধা আছে সেখানে আরও শক্তিশালী সাইন-ইন সুরক্ষা চালু করুন।
আমি কি অবাঞ্ছিত যাচাইকরণ কোডের এসএমএস ব্লক করতে পারি?
আপনি কোনো প্রেরককে ব্লক করতে পারেন বা আপনার ফোনের স্প্যাম ফিল্টারিং ব্যবহার করতে পারেন, আর এফটিসি স্প্যাম এসএমএস 7726 (SPAM) নম্বরে ফরোয়ার্ড করার পরামর্শ দেয়। তবে কোনো প্রকৃত পরিষেবার নম্বর ব্লক করলে পরে আপনার প্রয়োজনীয় কোডও বন্ধ হয়ে যেতে পারে। যদি এসএমএসগুলো আপনার ব্যবহৃত কোনো পরিষেবা থেকে আসে, তাহলে সেই অ্যাকাউন্টটি সুরক্ষিত করুন এবং বরং তার সহায়তা দলের সঙ্গে যোগাযোগ করুন।
আমি অনুরোধ করিনি এমন পাসওয়ার্ড রিসেট ইমেল পেলে আমার কী করা উচিত?
অনুরোধ না করা রিসেট বার্তা সাধারণত বোঝায় যে একটি রিসেটের অনুরোধ করা হয়েছিল, সম্পন্ন হয়নি। এর লিংক ব্যবহার করবেন না। আপনার পাসওয়ার্ড ও পুনরুদ্ধারের তথ্য অপরিবর্তিত আছে কি না নিশ্চিত করতে সরাসরি পরিষেবাটি খুলুন, বিশেষত যদি বার্তায় বলা হয় ইতিমধ্যে কোনো পরিবর্তন করা হয়েছে।
সব ক্ষেত্রেই প্রযোজ্য নিয়ম
বার্তাটির কারণ যাই হোক না কেন, আপনি অনুরোধ করেননি এমন কোনো কোড কারও সঙ্গে ভাগ করবেন না বা ব্যবহার করবেন না। উল্লিখিত অ্যাকাউন্টটি তার অফিসিয়াল অ্যাপ বা সাইটের মাধ্যমে যাচাই করুন। কোড বারবার আসলে, অপরিচিত কার্যকলাপ দেখলে, আপনি কোডটি ভাগ করলে বা আপনি শুরু করেননি এমন কোনো প্রম্পট অনুমোদন করলে দ্রুত অ্যাকাউন্টটি সুরক্ষিত করুন। যদি আপনার সমস্যা এর উল্টো হয়—আপনি যে কোডের অনুরোধ করেছিলেন তা কখনও না আসে—তাহলে দেখুন কেন ওটিপি কোডগুলি আসতে ব্যর্থ হয়।

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.