 Tmailor
আমি কি নিরাপদে OTP যাচাইকরণ কোডের জন্য টেম্প মেইল ব্যবহার করতে পারি? কী কাজ করে আর কী ব্যর্থ হয়
হ্যাঁ, টেম্প মেইল দিয়ে অনেক ইমেল OTP কোড পাওয়া যায়। কোনো সাইট ডিসপোজেবল ঠিকানা প্রত্যাখ্যান করলে, প্রেরক বিলম্ব করলে বা ইনবক্স আগেই অনুপলব্ধ হয়ে গেলে সেগুলো ব্যর্থ হয়। ইমেল কোড এসএমএস ও অথেনটিকেটর অ্যাপের সঙ্গে কীভাবে তুলনীয় এবং কোড কখনো না এলে কী করবেন তা দেখুন।
দ্রুত অ্যাক্সেস
মূল বিষয়গুলো
হ্যাঁ। একটি অস্থায়ী ইনবক্স OTP বা যাচাইকরণ কোড পেতে পারে, যদি পরিষেবাটি সেটি ইমেলে পাঠায়, অস্থায়ী ঠিকানা গ্রহণ করে এবং বার্তা বা ইনবক্সটি অনুপলব্ধ হওয়ার আগেই সেটি পৌঁছে দেয়। অস্থায়ী মেইল SMS কোড বা authenticator অ্যাপের কোড পেতে পারে না। কোনো সাইট অস্থায়ী ইমেল প্রত্যাখ্যান করলে সেই নিষেধাজ্ঞা এড়ানোর চেষ্টা না করে আপনার নিয়ন্ত্রণে থাকা একটি দীর্ঘমেয়াদি ঠিকানা ব্যবহার করুন।
- শুধু ইমেল। অস্থায়ী মেইল ইমেলে পাঠানো কোড গ্রহণ করে। এর কোনো ফোন নম্বর নেই, তাই এটি টেক্সট বার্তা, ভয়েস কল বা authenticator অ্যাপের ভেতরে তৈরি হওয়া কোড পেতে পারে না।
- তিনটি শর্ত। পরিষেবাটিকে অবশ্যই কোডটি ইমেলে পাঠাতে হবে, ঠিকানাটি গ্রহণ করতে হবে এবং আপনি ইনবক্সটি খুলতে পারার সময়েই সেটি পৌঁছে দিতে হবে।
- প্রত্যাখ্যান মানেই শেষ। কোনো সাইট অস্থায়ী ইমেল প্রত্যাখ্যান করলে বা অ্যাকাউন্টটি পরে পুনরুদ্ধারের প্রয়োজন হতে পারে এমন হলে, বরং আপনার নিয়ন্ত্রণে থাকা একটি দীর্ঘমেয়াদি ইমেল দিয়ে সাইন আপ করুন।
- গুরুত্বপূর্ণ গুরুত্বপূর্ণ অ্যাকাউন্টের জন্য আরও শক্তিশালী সাইন-ইন। ইমেল ও টেক্সটে পাঠানো কোড সাইন-ইন সুরক্ষার একটি দুর্বল রূপ; authenticator অ্যাপ আরও শক্তিশালী, আর পাসকি ফিশিং প্রতিরোধ করে।
অস্থায়ী মেইল কি OTP কোড পেতে পারে?
হ্যাঁ। পরিষেবাটি ইমেলে কোড পাঠালে একটি অস্থায়ী ইমেল যাচাইকরণ কোড পেতে পারে। একটি অস্থায়ী ইনবক্স স্থায়ী মেইলবক্সের মতোই সাধারণ SMTP পথে মেইল গ্রহণ করে: পরিষেবাটি বার্তাটি তৈরি করে, তার মেইল সার্ভার সেটি হস্তান্তর করে, আর অস্থায়ী মেইল সার্ভার সেটি গ্রহণ করে। আপনি যদি অস্থায়ী ইনবক্সে নতুন হন, তবে টেম্প মেল কীভাবে কাজ করে নিয়ে আমাদের গাইডে মূল বিষয়গুলো জানতে পারবেন।
কোডটি আপনার কাছে পৌঁছাবে কি না তা অস্থায়ী মেইলের ওপর কম, প্রেরকের ওপর বেশি নির্ভর করে। পরিষেবাটিই ঠিক করে অস্থায়ী ঠিকানা গ্রহণ করবে কি না, কত দ্রুত পাঠাবে এবং কোডটি কতক্ষণ বৈধ থাকবে। এই পৃষ্ঠার বাকি অংশে কখন ডেলিভারি কাজ করে, কেন কোড ব্যর্থ হয়, ইমেল কোড অন্যান্য যাচাইকরণ পদ্ধতির সঙ্গে কীভাবে তুলনীয় এবং কোড না এলে কী করতে হবে তা আলোচনা করা হয়েছে।
ইমেল ওটিপি বনাম এসএমএস ওটিপি, প্রমাণীকরণকারী অ্যাপ্লিকেশন এবং পাসকী
ইমেল OTP হলো ইনবক্সে পাঠানো এককালীন কোড। SMS OTP যায় ফোন নম্বরে। authenticator অ্যাপ (TOTP) আপনার নিজের ডিভাইসেই কোড তৈরি করে, আর পাসকি টাইপ করা কোডের বদলে ক্রিপ্টোগ্রাফিক সাইন-ইন ব্যবহার করে। অস্থায়ী মেইল কেবল প্রথমটিতেই সাহায্য করতে পারে। আপনার গুরুত্বপূর্ণ অ্যাকাউন্টের জন্য পাসকি বা authenticator অ্যাপ আপনার কাছে পাঠানো যেকোনো কোডের চেয়ে ভালো সুরক্ষা দেয়।
"কোড" শব্দটি দিয়ে দুটি ভিন্ন কাজ বোঝানো হয়। ইমেলে পাঠানো কোড প্রায়ই শুধু নিশ্চিত করে যে সাইনআপের সময় আপনি একটি ইমেল ঠিকানা নিয়ন্ত্রণ করেন। অন্যদিকে লগইন কোড সাইন-ইনেরই অংশ। NIST-এর ডিজিটাল পরিচয় নির্দেশিকা (SP 800-63B-4) বলছে আউট-অফ-ব্যান্ড প্রমাণীকরণের জন্য ইমেল ব্যবহার করা যাবে না, তবে যে কোড কেবল একটি ইমেল ঠিকানা নিশ্চিত করে বা রিকভারি কোড, সেগুলো সেই নিয়মের বাইরে পড়ে। অনেক পরিষেবা একই ধরনের বিভাজন অনুসরণ করে: নতুন ঠিকানা নিশ্চিত করতে তারা ইমেলে কোড পাঠায়, তারপর সাইন-ইনের জন্য ফোন, অ্যাপ বা পাসকি দেয়।
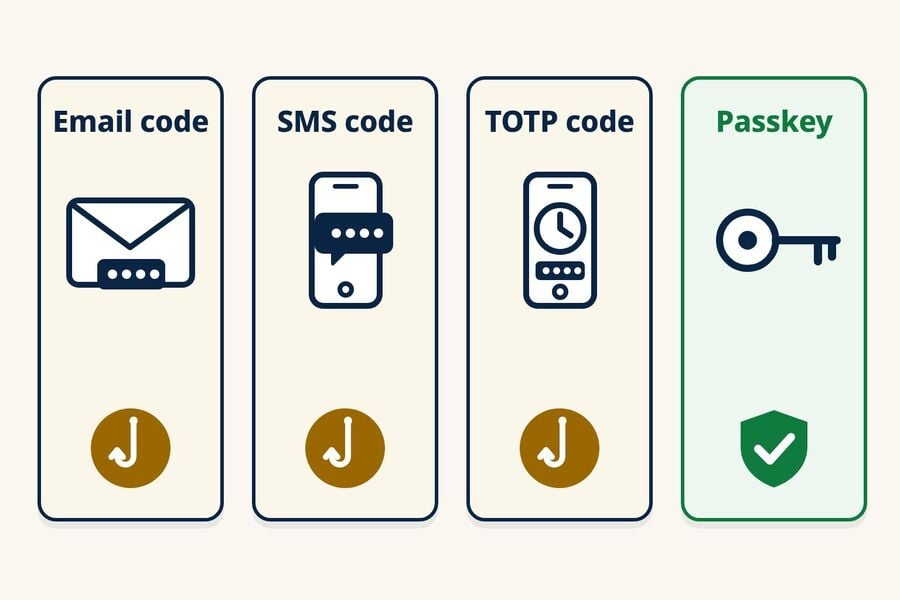
| পদ্ধতি | কোড কোথা থেকে আসে | প্রধান দুর্বলতা | ফিশিং-প্রতিরোধী? | অস্থায়ী মেইল কি সাহায্য করতে পারে? |
|---|---|---|---|---|
| ইমেইল ওটিপি | ইনবক্সে পাঠানো হয় | যে কেউ ওই ইনবক্স খুলতে পারলে কোডটি পড়তে পারে; এটি ফিশিংয়ের শিকার হতে পারে | না | হ্যাঁ, কম ঝুঁকির সাইনআপে যা অস্থায়ী ইমেল গ্রহণ করে |
| এসএমএস ওটিপি | একটি ফোন নম্বরে পাঠানো হয় | সিম অদলবদল, SS7 ইন্টারসেপশন, পুনর্ব্যবহৃত নম্বর; এটি ফিশিংয়ের শিকার হতে পারে | না | না। টিমেইলরের কোনও ফোন নম্বর নেই |
| অথেনটিকেটর কোড (TOTP) | আপনার ডিভাইসে তৈরি হয় | ছয় সংখ্যার কোডটি তবুও ফিশিংয়ের শিকার হতে পারে; শেয়ার করা সিক্রেটটি সুরক্ষিত রাখতে হবে | না | না। এটি আপনার ডিভাইসের একটি অ্যাপে থাকে |
| পাসকি | আপনার ডিভাইসে বা পাসওয়ার্ড ম্যানেজারে থাকা একটি FIDO ক্রেডেনশিয়াল | অ্যাকাউন্টে দুর্বল ফলব্যাক বা রিকভারি পদ্ধতি | হ্যাঁ | না। এটি আপনার ডিভাইস বা পাসওয়ার্ড ম্যানেজারের সাথে যুক্ত |
ইমেল, SMS এবং TOTP কোড—সবই ফিশিংয়ের শিকার হতে পারে, তবে তাদের ঝুঁকি এক নয়। SMS-এ সিম-সোয়াপ, SS7 এবং পুনর্ব্যবহৃত নম্বরের ঝুঁকি যুক্ত হয়; একটি ইমেল কোড মেইলবক্সের মতোই নিরাপদ; আর TOTP নির্ভর করে শেয়ার করা সিক্রেট সুরক্ষিত রাখার ওপর। সরকারি নির্দেশিকা এই পার্থক্যগুলোকে সমর্থন করে। CISA-র ফ্যাক্ট শিট "Implementing Phishing-Resistant MFA" অ্যাপ-ভিত্তিক কোডকে SMS বা ভয়েস কোডের চেয়ে উপরে রাখে, যাকে এটি শেষ অবলম্বন বলে উল্লেখ করে, একইসাথে জানায় যে দুটোই ফিশিংয়ের জন্য উন্মুক্ত। CISA বলে, অ্যাপ-ভিত্তিক কোড সিম সোয়াপ বা SS7 আক্রমণের ঝুঁকিতে পড়ে না, এবং এটি PKI-ভিত্তিক MFA-র পাশাপাশি FIDO/WebAuthn-কে একমাত্র ব্যাপকভাবে পাওয়া ফিশিং-প্রতিরোধী প্রমাণীকরণ হিসেবে বর্ণনা করে। এককালীন পাসওয়ার্ড নিয়ে MDN-এর গাইডও একই সিদ্ধান্তে পৌঁছেছে: সব ধরনের OTP ফিশিংয়ের ঝুঁকিতে থাকে, ইন্টারসেপশনের বিরুদ্ধে SMS ইমেলের চেয়ে অনেক দুর্বল, আর সাধারণ সাইন-ইনের জন্য পাসকি ভালো পছন্দ।
পাসকি হলো FIDO মানদণ্ডভিত্তিক একটি সাইন-ইন ক্রেডেনশিয়াল, এবং FIDO অ্যালায়েন্স পাসকিকে ফিশিং-প্রতিরোধী বলে বর্ণনা করে। এই সুরক্ষা পাসকি সাইন-ইনের ক্ষেত্রেই প্রযোজ্য। কোনো অ্যাকাউন্টে যদি এখনও দুর্বল ফলব্যাক, যেমন SMS রিসেট, চালু থাকে, তবে সেই ফলব্যাকই দুর্বল জায়গা হয়ে থাকতে পারে।
সাইটগুলো কেন ইমেলের বদলে ফোন নম্বর চায়?
কিছু সাইট ফোন যাচাইকে অতিরিক্ত অপব্যবহার-প্রতিরোধী সংকেত বা রিকভারি চ্যানেল হিসেবে ব্যবহার করে। এটি জালিয়াতি দূর করে না, আর ফোন-ভিত্তিক রিকভারি নিজের ঝুঁকি বহন করে: সিম অদলবদল, নম্বর পোর্টিং এবং পুনর্ব্যবহৃত নম্বর। NIST ফোন নেটওয়ার্কে পাঠানো কোডকে "সীমিত" পদ্ধতি হিসেবে গণ্য করে এবং সেগুলোর ওপর নির্ভর করার আগে সিম পরিবর্তন বা নম্বর পোর্টিংয়ের মতো লক্ষণ খেয়াল করতে পরিষেবাগুলোকে বলে। আপনার লক্ষ্য যদি এমন একটি মেইলবক্স হয় যাতে ফোনের একেবারেই দরকার নেই, তবে নম্বর ছাড়াই একটি ইমেল তৈরি করার নিয়ে আমাদের গাইডে বলা আছে কোন প্রোভাইডারগুলো ফোন চায় আর কোনগুলো চায় না।
টিমেইলর কি আপনাকে একটি অস্থায়ী ফোন নম্বর দেয়?
না। টিমেইলর একটি কেবল প্রাপক ইমেল পরিষেবা। এটি ফোন নম্বর সরবরাহ করে না এবং এসএমএস বা ভয়েস কোড গ্রহণ করতে পারে না। যদি কোনও বৈধ পরিষেবার জন্য এসএমএসের প্রয়োজন হয়, তবে আপনার নিয়ন্ত্রণে থাকা এবং ব্যবহার করার জন্য অনুমোদিত এমন একটি নম্বর ব্যবহার করুন বা চালিয়ে না যাওয়ার সিদ্ধান্ত নিন। টিমেইলর আপনার জন্য সেই পদক্ষেপটি সম্পূর্ণ করতে পারে না।
গুরুত্বপূর্ণ কোনো কোড বা অ্যাকাউন্টের জন্য পাবলিক রিসিভ-SMS ওয়েবসাইট এড়িয়ে চলুন। এসব সাইট ডিজাইন অনুযায়ীই আগত টেক্সট একটি খোলা পেজে প্রকাশ করে, ফলে আপনার জন্য আসা কোড যে কেউ পড়তে পারে। যেসব গবেষক এক বছর ধরে ২৯টি পাবলিক SMS গেটওয়ে পর্যবেক্ষণ করেছেন (Moreno ও সহকর্মীরা, "Your Code is 0000," 2023), তারা ১৭,১৪১টি নম্বরে পাঠানো ৭ কোটিরও বেশি বার্তা সংগ্রহ করেছেন। পুনর্ব্যবহৃত নম্বরে দ্বিতীয় ঝুঁকি রয়েছে। দুটি মার্কিন ক্যারিয়ারে নম্বর পুনর্ব্যবহার নিয়ে প্রিন্সটনের একটি সমীক্ষায় (Kevin Lee ও Arvind Narayanan, eCrime 2021) দেখা গেছে, নমুনায় পাওয়া ২৫৯টি নম্বরের মধ্যে ২১৫টি পুনর্ব্যবহৃত এবং অন্তত একটি আক্রমণের ঝুঁকিতে ছিল। সমীক্ষায় আরও পাওয়া গেছে, ২৫৯টি নম্বরের মধ্যে ১৭১টি ছয়টি জনপ্রিয় ওয়েবসাইটে পাসওয়ার্ড রিকভারির মাধ্যমে অ্যাকাউন্ট দখলের ঝুঁকিতে ছিল, আর ২০০টি পুনর্ব্যবহৃত নম্বরের মধ্যে ১৯টি এক সপ্তাহের মধ্যেই পাসকোডের মতো নিরাপত্তা-সংবেদনশীল বার্তা পেয়েছে।
অস্থায়ী ইমেল কোথায় মানানসই
কম ঝুঁকির সাইনআপে ইমেলে আসা কোডের জন্য অস্থায়ী ইমেল ভালো মানায়: একটি ফোরাম, একটি নিউজলেটার, একবারের ডাউনলোড, বা এমন পণ্যের ট্রায়াল যা আপনি হয়তো রাখবেন না। যে অ্যাকাউন্ট আপনি রাখতে চান তার জন্য দীর্ঘমেয়াদি ইমেল ব্যবহার করুন এবং অ্যাকাউন্ট সেট আপ হওয়ার পর অথেনটিকেটর অ্যাপ বা পাসকি চালু করুন। কোড যে চ্যাননেই আসুক, আপনার সাথে যোগাযোগ করে তা চাওয়া কোনো ব্যক্তিকে কোডটি দেবেন না। যে পরিষেবা বা অ্যাপে যাচাই শুরু করেছেন, কেবল সেখানেই কোড লিখুন।
OTP ডেলিভারি সাধারণত কখন কাজ করে
অস্থায়ী ইমেলে ডেলিভারি কাজ করে যখন তিনটি বিষয় মিলে যায়: পরিষেবাটি ইমেলে কোড পাঠায়, এটি অস্থায়ী ঠিকানা গ্রহণ করে, এবং গ্রহণকারী সার্ভার চালু থাকে ও দ্রুত বার্তাটি গ্রহণ করে। নীতিমালা সাইটভেদে ব্যাপকভাবে ভিন্ন, তাই একমাত্র নির্ভরযোগ্য সংকেত হলো সাইটটি আপনার ঠিকানা নিয়ে কী করে।
বড় ডোমেন পুল কী করে আর কী করে না
টিমেইলর 500+ ডোমেন জুড়ে ঠিকানা সরবরাহ করে, যা আপনাকে অস্থায়ী ঠিকানার পছন্দ দেয়। এটি ডেলিভারির গ্যারান্টি দেয় না বা কোনও সাইটের ডিসপোজেবল-ইমেল নীতি পরিবর্তন করে না। যদি কোনও সাইট ঠিকানাটি প্রত্যাখ্যান করে তবে সেই সিদ্ধান্তকে সম্মান করুন এবং আরও ডিসপোজেবল ঠিকানাগুলি চেষ্টা করার পরিবর্তে আপনার নিয়ন্ত্রণে থাকা দীর্ঘমেয়াদী ইমেল ব্যবহার করুন।
গতির বিষয়
ওটিপি কোডগুলি সময়-সংবেদনশীল, তাই প্রাপক দিকটিও গুরুত্বপূর্ণ। টিমেইলর গুগল এমএক্স সার্ভারের মাধ্যমে ইনবাউন্ড মেল গ্রহণ করে, তাই প্রেরকরা একটি বহুল ব্যবহৃত মেল পাথে হস্তান্তর করে এবং সাধারণ রিট্রাইগুলি ডিজাইন করা হিসাবে কাজ করে। এটি প্রক্রিয়াটি বর্ণনা করে, গতির গ্যারান্টি নয়; পটভূমিটি হ'ল কেন টিমেইলর ইনকামিং ইমেলের জন্য গুগলের সার্ভার ব্যবহার করে-এ। প্রেরক এখনো পাঠায়নি এমন কোনো বার্তা কোনো ইনবক্স গ্রহণ করতে পারে না।
OTP কোড কেন ব্যর্থ হয়
যখন কোনো OTP অস্থায়ী ইনবক্সে পৌঁছায় না, তখন কারণ সাধারণত তিনটি শ্রেণির একটিতে পড়ে। প্রতিটির জন্য আলাদা প্রতিক্রিয়া প্রয়োজন, তাই আবার চেষ্টা করার আগে আপনি কোনটির মুখোমুখি হচ্ছেন তা জানা সহায়ক। আপনার অস্থায়ী মেইলে যদি একেবারেই ইমেল না আসে, তবে প্রথমে দেখুন সব বার্তাই অনুপস্থিত, নাকি কেবল একটি সাইটের কোড। একটি মাত্র কোড অনুপস্থিত থাকলে সাধারণত তা প্রেরক, তার ঠিকানা-নীতি বা ডেলিভারি চ্যানেলের দিকে ইঙ্গিত করে; কয়েকটি সম্পর্কহীন প্রেরকের কাছ থেকে কিছুই না এলে তা ইনবক্স বা গ্রহণকারী পরিষেবার দিকে ইঙ্গিত করে।
সাইটটি অস্থায়ী ঠিকানা প্রত্যাখ্যান করে
কিছু পরিষেবা অভ্যন্তরীণ বা তৃতীয় পক্ষের অস্থায়ী ডোমেইনের তালিকার সঙ্গে সাইনআপ যাচাই করে। তারা সাইনআপের সময় ত্রুটি দেখিয়ে ঠিকানাটি প্রত্যাখ্যান করতে পারে, অথবা ফর্ম গ্রহণ করে কোড কখনো পাঠায় না। যেভাবেই হোক, এটিকে সাইটের সিদ্ধান্ত হিসেবে ধরে নিন এবং সেই অ্যাকাউন্টের জন্য আপনার নিয়ন্ত্রণাধীন একটি দীর্ঘমেয়াদি ইমেল ব্যবহার করুন। ওয়েবসাইটগুলি কেন ডিসপোজেবল ডোমেনগুলি প্রত্যাখ্যান করে তার সম্পর্কে আমাদের গাইডে এই ফিল্টারিং কীভাবে কাজ করে তা ব্যাখ্যা করা হয়েছে।
কোড বিলম্বিত হয় বা কখনো পাঠানো হয় না
প্রেরকরা বার্তা সারিবদ্ধ ও থ্রটল করে, আর কেউ কেউ পাঠানোর আগে অ্যান্টি-অ্যাবিউজ যাচাই চালায়। গ্রহণকারী সার্ভারও প্রথম প্রচেষ্টা স্থগিত রাখতে পারে, যা গ্রেলিস্টিং নামের একটি স্প্যাম-নিয়ন্ত্রণ কৌশল, ফলে প্রেরকের মেইল সার্ভার আবার চেষ্টা করার পরেই কোড আসে। বারবার "resend" চাপলে কুলডাউন শুরু হতে পারে, আর নতুন কোড প্রায়ই আগেরটি বাতিল করে দেয়। খোলা থাকা ইনবক্সে সামান্য বিলম্ব ক্ষতিকর নয়, তবে তা ১০ মিনিটের কাউন্টডাউন ছাড়িয়ে যেতে পারে।
কোড অন্য কোথাও গেছে
কোডটি আপনি যে ঠিকানা দেখছেন তার বদলে অন্য ঠিকানায়, বিদ্যমান অ্যাকাউন্টের জন্য আগে থেকেই সংরক্ষিত ইমেলে, বা সম্পূর্ণ ভিন্ন চ্যানেলে যেমন SMS বা অ্যাপের প্রম্পটে চলে যেতে পারে। সময়সীমাযুক্ত ইনবক্স ইতিমধ্যে নতুন ঠিকানায় বদলে যাওয়ার পরেও কোড আসতে পারে। প্ল্যাটফর্ম-নোটসহ কারণ-ধরে-ধরে ব্যাখ্যার জন্য ওটিপি ইমেল না আসার 12 টি কারণের গাইডটি দেখুন।
ইনবক্সের ধরন অনুযায়ী OTP-র নির্ভরযোগ্যতা
প্রকাশ: টিমেইলর এই ব্লগটি প্রকাশ করে, এবং টিমেইলর নীচের তুলনায় পুনর্ব্যবহারযোগ্য-ইনবক্স উদাহরণ। এর সীমাবদ্ধতাগুলিও প্রযোজ্য: এটি কেবল প্রাপ্তিমূলক, বার্তাগুলি পৌঁছানোর পরে প্রায় 24 ঘন্টা দৃশ্যমান থাকে, অতিথি ঠিকানার জন্য হারিয়ে যাওয়া অ্যাক্সেস টোকেন পুনরুদ্ধার করা যায় না এবং কিছু সাইট ডিসপোজেবল ডোমেনগুলি সরাসরি প্রত্যাখ্যান করে।
সমস্ত টেম্প মেইল যাচাইকরণের জন্য একই আচরণ করে না। সিদ্ধান্তের কারণগুলি হ'ল আপনি কতক্ষণ ইনবক্সটি পড়তে পারবেন এবং আপনি পরে একই ঠিকানায় ফিরে আসতে পারবেন কিনা। আপনি যদি দ্রুত সময়যুক্ত ইনবক্স চান তবে টিমেইলরের 10 মিনিটের মেলটি 10 মিনিটের কাউন্টডাউন দিয়ে শুরু হয় যা আপনি 60 মিনিট অবশিষ্ট থাকতে পারেন। একটি র্যাঙ্কড, বাই-নিড পিকের জন্য, ওটিপি ব্রেকডাউনের জন্য সেরা টেম্প মেলটি বিভাজনটি দেখুন।
| ইনবক্স মডেল | কতক্ষণ পড়া যায় | পরে কি ফিরে আসা যায়? | OTP-র উপযোগিতা | যার জন্য সেরা |
|---|---|---|---|---|
| সময়সীমাযুক্ত ইনবক্স (১০ মিনিটের মেইল) | একটি কাউন্টডাউন, সাধারণত 10 মিনিট; টিমেইলর অবশিষ্ট 60 মিনিট পর্যন্ত বাড়ানো যেতে পারে | সাধারণত না; টিমেইলরে, একটি সাম্প্রতিক ঠিকানা একই ডিভাইসে ইতিহাসে থাকে যখন এটি এখনও উপলব্ধ থাকে | তাৎক্ষণিক কোডের জন্য ঠিক আছে; ডেলিভারি বিলম্বিত হলে ঝুঁকিপূর্ণ | একবার পড়ার জন্য, যা আপনি আর দেখবেন না |
| পুনর্ব্যবহারযোগ্য ইনবক্স (Tmailor) | প্রতিটি বার্তা পৌঁছানোর পর প্রায় ২৪ ঘণ্টা দৃশ্যমান থাকে | হ্যাঁ, যেকোনো ডিভাইসে, সংরক্ষিত অ্যাক্সেস টোকেন দিয়ে | সাইটটি ঠিকানাটি গ্রহণ করলে উপযুক্ত; বিলম্ব ও পরবর্তী কোডগুলো কভার করে | যে সাইনআপগুলোতে আবার প্রয়োজন হতে পারে, বহু-ধাপের প্রক্রিয়া |
| সবার জন্য শেয়ার করা ইনবক্স | সরবরাহকারীভেদে ভিন্ন হয় | যে কেউ ঠিকানাটি জানে সে এটি খুলতে পারে | সাধারণত প্রত্যাখ্যান করা হয়, আর কোডটি অন্যদের কাছে দৃশ্যমান থাকে | শুধু কম ঝুঁকির অস্থায়ী পরীক্ষার জন্য |
OTP কোড কতক্ষণ বৈধ থাকে
মেয়াদ নির্ধারণ করে পাঠানো পরিষেবাটি, আপনার ইমেল সরবরাহকারী নয়। লগইন ও সাইনআপ কোড সাধারণত কয়েক মিনিটই টেকে, আর ইমেল-যাচাইয়ের লিঙ্ক ও রিকভারি কোড বেশি সময় টিকতে পারে; স্ক্রিন বা ইমেলে সাধারণত কতক্ষণ টিকবে তা লেখা থাকে। NIST অনুযায়ী সম্মতিসম্পন্ন আউট-অফ-ব্যান্ড প্রমাণীকরণ ১০ মিনিটের মধ্যে সম্পন্ন হতে হবে, তবে এই নিয়মটি কেবল সেই সাইন-ইন ধাপগুলোর জন্য যেগুলো তার মানদণ্ড পূরণ করে, প্রতিটি ইমেইলে পাঠানো কোডের জন্য নয়। স্ক্রিনে দেখানো কাউন্টডাউনকেই আসল সীমা ধরুন।
কোড লাইফটাইম এবং মেসেজ লাইফটাইম আলাদা আলাদা ঘড়ি। টিমেইলরে, একটি বার্তা আসার পরে প্রায় 24 ঘন্টা দৃশ্যমান থাকে, যখন এর ভিতরে থাকা কোডটি কয়েক মিনিটের মধ্যে শেষ হয়ে যেতে পারে। টেম্প মেল কতক্ষণ স্থায়ী হয় তার নিয়ে আমাদের গাইডে বার্তা কতদিন রাখা হয় আর ঠিকানা পুনরায় ব্যবহার করা—এই দুটিকে আলাদা করে দেখা হয়েছে।
OTP না এলে সমাধানের চেকলিস্ট
অস্থায়ী ইমেইলকেই সমস্যা ধরে নেওয়ার আগে এই চেকগুলো ক্রমানুসারে করুন:
- টাইমার শেষ হওয়া পর্যন্ত অপেক্ষা করুন, তারপর একবার পুনরায় পাঠান। শুধু সবচেয়ে নতুন যে কোডটি আসে সেটিই ব্যবহার করুন।
- ঠিকানা ও চ্যানেল নিশ্চিত করুন। নিশ্চিতকরণ স্ক্রিনে দেখানো ঠিকানাটি আপনি যে ইনবক্স দেখছেন তার সঙ্গে মেলে কি না দেখুন, আর পরিষেবাটি কোডটি SMS-এ, অ্যাপের নোটিফিকেশনে, নাকি আগে সংরক্ষিত কোনো পুরোনো ইমেলে পাঠিয়েছে তা যাচাই করুন।
- ইনবক্স খোলা রাখুন। একটি টিমেলর ইনবক্স হ'ল কোনও স্প্যাম ফোল্ডার ছাড়াই একটি একক তালিকা, তাই অন্য কোথাও দেখার নেই। যদি সময়টি অনিশ্চিত হয় তবে পুনরায় ব্যবহারযোগ্য অস্থায়ী মেল ঠিকানা দিয়ে শুরু করুন এবং এর অ্যাক্সেস টোকেন সংরক্ষণ করুন।
- প্রত্যাখ্যানকে মেনে নিন। সাইটটি যদি ঠিকানাটি প্রত্যাখ্যান করে বা সেখানে কখনো কোড না পাঠায়, তবে সেই অ্যাকাউন্টের জন্য আপনার নিয়ন্ত্রণে থাকা একটি দীর্ঘমেয়াদি ইমেল ব্যবহার করুন। একের পর এক ঠিকানা বদলে চেষ্টা করা সাইটের নীতির পরিপন্থী এবং অ্যাকাউন্টকে ঝুঁকিতে ফেলে।
"কোডটি অন্য জায়গায় গেছে" শিরোনামের নিচে উপরে লিঙ্ক করা ডায়াগনস্টিক হাবটিতে প্রতিটি কারণ বিস্তারিতভাবে আলোচনা করা হয়েছে, যার মধ্যে Steam, Epic Games, Discord, Binance, Instagram ও X রয়েছে।
সময়সীমাযুক্ত বনাম পুনরায় ব্যবহারযোগ্য ইনবক্স: OTP-র জন্য কোনটি ব্যবহার করবেন
শুধু যখন একটি তাৎক্ষণিক কোড দরকার আর অ্যাকাউন্টটি রাখবেন না, তখনই সময়সীমাযুক্ত ইনবক্স ব্যবহার করুন। পরিষেবাটি পরে যাচাইকরণ, নিরাপত্তা সতর্কতা বা পাসওয়ার্ড রিসেটের বার্তা পাঠাতে পারে—এমন ক্ষেত্রে পুনরায় ব্যবহারযোগ্য ঠিকানা ব্যবহার করুন। অ্যাক্সেস টোকেনটি নিরাপদে সংরক্ষণ করুন: যার কাছে এটি আছে সে ইনবক্সটি খুলতে পারে, আর গেস্ট ঠিকানার হারানো অ্যাক্সেস টোকেন সাপোর্টও ফিরিয়ে দিতে পারে না। আপনি যদি বিনামূল্যে টিমেইলর অ্যাকাউন্ট তৈরি করেন তবে সাইন ইন থাকা অবস্থায় তৈরি করা ঠিকানাগুলো সেখানে সংরক্ষিত হয়, আর টোকেন ছাড়াই Created Emails থেকে সেগুলো খুলতে পারেন।
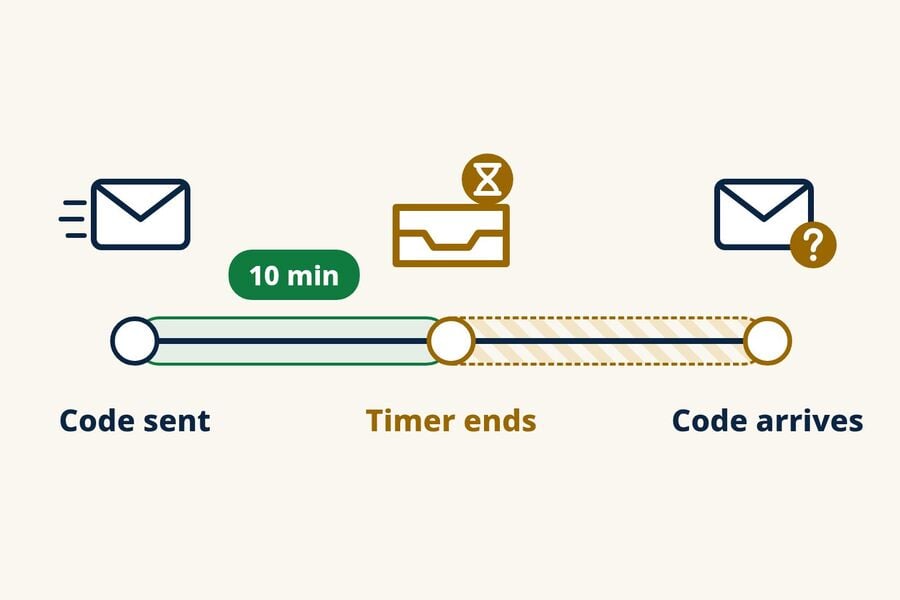
টিমেইলরে, কাউন্টডাউনের শেষে পৌঁছানোর ফলে পৃষ্ঠাটি একটি নতুন ঠিকানায় স্যুইচ করা হয়; এটি পূর্ববর্তী ঠিকানাটি অবিলম্বে অদৃশ্য করে দেয় না। পূর্ববর্তী ঠিকানাটি একই ডিভাইসে ইতিহাসে সংরক্ষিত আছে এবং এটি সুলভ থাকাকালীন এটি পুনরায় খোলা যেতে পারে এবং এর অ্যাক্সেস টোকেন আপনাকে এটি অন্য ডিভাইসে পুনরায় খুলতে দেয়। যে বার্তাগুলি আসে তা প্রায় 24 ঘন্টা দৃশ্যমান থাকে।
সময়সংক্রান্ত প্রশ্নের তুলনামূলক আলোচনার জন্য দেখুন টেম্প মেইল বনাম ওটিপির জন্য 10 মিনিটের মেইল দেখুন। দুটি মডেলের মধ্যে সুরক্ষা এবং গোপনীয়তা ট্রেড-অফগুলি পুনরায় ব্যবহারযোগ্য বনাম স্বল্পকালীন ইনবক্স গাইডে আচ্ছাদিত।
মাল্টি-স্টেপ ভেরিফিকেশন
কিছু প্ল্যাটফর্ম প্রথমে একটি নিশ্চিতকরণ ইমেল পাঠায়, তারপর আলাদা একটি OTP, তারপর একটি সেটআপ বার্তা। সংক্ষিপ্ত কাউন্টডাউনের কারণে আপনি প্রথমটি পেতে পারেন, কিন্তু কয়েক মিনিট পরে আসা OTP মিস করতে পারেন। পুনর্ব্যবহারযোগ্য ঠিকানা যতক্ষণ আপনি এটি আবার খুলতে পারেন, ততক্ষণ নতুন বার্তা পেতে থাকে।
পুনরায় যাচাইকরণ ও নিরাপত্তা সতর্কতা
নতুন ডিভাইস থেকে লগ ইন করলে সোশ্যাল ও SaaS প্ল্যাটফর্মগুলো প্রায়ই আবার যাচাই করে। আপনার মূল সাইনআপ ঠিকানা আর পাওয়া না গেলে আপনি যাচাই সম্পূর্ণ করতে পারবেন না এবং অ্যাক্সেস হারাতে পারেন। পুনরুদ্ধারযোগ্য ঠিকানা সেই পথটি খোলা রাখে।
পাসওয়ার্ড রিসেটের নিরাপত্তা বলয়
পাসওয়ার্ড রিসেট ইমেল আপনার সাইনআপ করা ঠিকানায় যায়। সময়সীমাযুক্ত ঠিকানা ততক্ষণে আর থাকতে পারে না। Access Token দিয়ে আবার খোলা পুনর্ব্যবহারযোগ্য ঠিকানা এখনও নতুন রিসেট ইমেল পেতে পারে, যা এরপর প্রায় 24 ঘণ্টা দৃশ্যমান থাকে।
সহজ নিয়ম
দুটি প্রশ্নের যেকোনোটির উত্তর "হতে পারে" বা "হ্যাঁ" হলে পুনর্ব্যবহারযোগ্য ঠিকানা ব্যবহার করুন: (1) পরের কয়েক মিনিটের পরে কি আমার এই ঠিকানাটি আবার লাগবে? (2) আমি কি এই অ্যাকাউন্টটি রাখতে চাই? এককালীন ডাউনলোড, নিউজলেটারের পূর্বরূপ দেখার ও দ্রুত পণ্য পরীক্ষার জন্য সময়সীমাযুক্ত ইনবক্স ঠিক আছে।
নির্দিষ্ট প্ল্যাটফর্মে OTP
প্রযুক্তিগতভাবে ইমেল ডেলিভারি সব জায়গায় একইভাবে কাজ করে, তবে সাইটগুলো আলাদা হয় এতে যে তারা ডিসপোজেবল ঠিকানা গ্রহণ করে কি না এবং কোডের জন্য কোন চ্যানেল ব্যবহার করে। সামাজিক নেটওয়ার্ক সাইন-আপগুলির নিয়ে আমাদের গাইডে সেই প্রবাহগুলো আলোচনা করা হয়েছে, আর কোনো প্ল্যাটফর্ম ঠিকানাটি প্রত্যাখ্যান করলে তার জন্য দীর্ঘমেয়াদি ইমেল ব্যবহার করুন। AI টুলগুলো নিজস্ব লগইন কোড যোগ করে; চ্যাটজিপিটি সাইনআপ এবং লগইন-কোড গাইডটি সেই ক্ষেত্রটি আলোচনা করে। ডিসপোজেবল ঠিকানা কোথায় প্রত্যাখ্যাত হওয়ার সম্ভাবনা আছে তা আগে থেকে দেখতে সাইটগুলি অস্থায়ী মেল গ্রহণ করে দেখুন।
কোন কাজে টেম্প মেইল OTP ব্যবহার করবেন না
টেম্প মেইল গোপনীয়তা-সচেতন সাইনআপ ও কম ঝুঁকির অ্যাকাউন্টের জন্য তৈরি, আপনি যা পুনরুদ্ধার করতে চাইবেন এমন কিছুর জন্য নয়। ব্যাংকিং, পেমেন্ট, সরকারি সেবা, স্বাস্থ্যসেবা বা আপনার পরিচয়ের সঙ্গে যুক্ত কোনো প্রাথমিক অ্যাকাউন্টে এটি ব্যবহার করবেন না। কোড এসে গেলেও মেইলবক্সে অ্যাক্সেস হারালে সতর্কতা, পুনরুদ্ধার ও পরবর্তী যাচাইকরণ বন্ধ হয়ে যেতে পারে, আর এসব সেবা তাদের নিজস্ব নীতিতে ডিসপোজেবল ঠিকানা প্রত্যাখ্যান করতে পারে। ডিসপোজেবল ইনবক্স কোথায় মানানসই তার বিস্তারিত ধারণার জন্য অস্থায়ী ইমেলগুলি নিরাপদ কিনা তা দেখুন। এটি মানতে হবে এমন একটি সীমাবদ্ধতা, এড়িয়ে যাওয়ার বাধা নয়।
QA ও ডেভেলপমেন্ট টিমের জন্য OTP পরীক্ষা
যেসব দল ডিসপোজেবল ইনবক্স দিয়ে নিজেদের সাইনআপ প্রবাহ পরীক্ষা করে, তারা বড় পরিসরে OTP সমস্যায় পড়ে: রিসেন্ডের ঝড়, ব্যর্থতার দায় কার তা নিয়ে অস্পষ্টতা, এবং পরীক্ষার ধাপ পেরিয়ে যাওয়ার পরে এসে পড়া কোড। সমাধান পদ্ধতিগত: একাধিক ঠিকানা দিয়ে পরীক্ষা করুন, রিসেন্ডের চেষ্টা সীমিত রাখুন, এবং প্রথম OTP আসতে কত সময় লাগে তা মেট্রিক হিসেবে ট্র্যাক করুন যাতে রিগ্রেশন ধরা পড়ে। একটি প্রস্তুত দলগুলির জন্য একটি প্রস্তুত ওটিপি ঝুঁকি চেকলিস্ট সম্পূর্ণ প্রোটোকল তুলে ধরে। স্বয়ংক্রিয় রানের জন্য টিমেইলর টেম্প মেল এপিআই শুধু গ্রহণযোগ্য ঠিকানা তৈরি করে, নতুন বার্তার তালিকা দেয় এবং যে এককালীন কোড পায় তা বের করে (সাধ্যমতো), সঙ্গে Python, Node.js ও PHP-র জন্য SDK এবং AI এজেন্টের জন্য একটি MCP সার্ভার।
সচরাচর জিজ্ঞাসিত প্রশ্ন
টেম্প মেইল কি SMS কোড পেতে পারে বা আমাকে ফোন নম্বর দিতে পারে?
না। টেম্প মেইল কেবল ইমেল পায় এবং টিমেইলর ফোন নম্বর সরবরাহ করে না। যদি কোনও পরিষেবার SMS-এর প্রয়োজন হয়, তবে আপনার নিয়ন্ত্রণে থাকা এবং ব্যবহার করার জন্য অনুমোদিত এমন একটি নম্বর ব্যবহার করুন বা অবিরত না রাখা বেছে নিন। পাবলিক রিসিভ-এসএমএস সাইটগুলি এড়িয়ে চলুন, কারণ যে কেউ তাদের প্রদর্শিত কোডগুলি পড়তে পারে।
কেন আমার OTP আমার নিয়মিত ইমেলে আসে কিন্তু টেম্প মেইলে আসে না?
সাইটটি ডিসপোজেবল ঠিকানা প্রত্যাখ্যান করতে পারে বা চুপচাপ বাদ দিতে পারে, তবে অন্য কারণও সম্ভব: ঠিকানায় টাইপো, ইতিমধ্যে সংরক্ষিত ইমেলে পাঠানো কোড, বা সেই ইনবক্সে ধীরগতির ডেলিভারি। আগে ঠিকানা ও চ্যানেল যাচাই করুন। সাইটটি ডিসপোজেবল ঠিকানায় না পাঠালে সেই অ্যাকাউন্টের জন্য আপনার নিয়মিত ইমেল ব্যবহার করুন।
OTP-র জন্য টেম্প মেইল ব্যবহার করা কি নিরাপদ?
কম ঝুঁকির সাইনআপে এটি নিরাপদ, যেখানে দীর্ঘমেয়াদি পুনরুদ্ধারের দরকার নেই — যেমন ফোরাম, নিউজলেটার, এককালীন ডাউনলোড ও দ্রুত পণ্য পরীক্ষা। ব্যাংকিং, সরকার, স্বাস্থ্যসেবা বা আপনার পরিচয়ের সঙ্গে যুক্ত কোনো অ্যাকাউন্টের জন্য এটি উপযুক্ত নয়, কারণ ওই অ্যাকাউন্টগুলো পুনরুদ্ধার করতে বছরের পর বছর আপনার নিয়ন্ত্রণে থাকা একটি মেইলবক্স দরকার।
আমি কি ব্যাংকিং বা আর্থিক সেবার জন্য টেম্প মেইল OTP ব্যবহার করতে পারি?
না। ব্যাংকিং বা আর্থিক অ্যাকাউন্টের জন্য টেম্প মেইল ব্যবহার করবেন না। কোড এসে গেলেও মেইলবক্সে অ্যাক্সেস হারালে সতর্কতা, রিকভারি বা পরবর্তী যাচাইকরণ আটকে যেতে পারে, আর পরিষেবাটি তার নীতিমালা অনুযায়ী ডিসপোজেবল ঠিকানা প্রত্যাখ্যানও করতে পারে।
একটি OTP কোড সাধারণত কতক্ষণ বৈধ থাকে?
এটি নির্ভর করে পরিষেবা ও কাজের ধরনের উপর। স্ক্রিনে টাইমার না থাকলে লগইন ও সাইনআপ কোডকে কয়েক মিনিটের সীমার মধ্যে ধরে নিন; ইমেল-যাচাইকরণের লিঙ্ক ও রিকভারি কোড বেশি সময় টিকতে পারে। মেয়াদ নির্ধারণ করে প্রেরক পরিষেবা, আপনার ইমেল সরবরাহকারী নয়।
আমার ১০ মিনিটের ইনবক্সের মেয়াদ শেষ হওয়ার পর OTP এলে কী করব?
টিমেইলরে, কাউন্টডাউনের শেষটি পৃষ্ঠাটিকে একটি নতুন ঠিকানায় স্যুইচ করে, তবে পূর্ববর্তী ঠিকানাটি একই ডিভাইসে ইতিহাসে থাকে যখন এটি এখনও উপলভ্য থাকে। আপনি কাউন্টডাউন শেষ হওয়ার আগে 60 মিনিট অবধি সময় যোগ করতে পারেন। আপনার যদি পরে বা অন্য কোনও ডিভাইসে ঠিকানার প্রয়োজন হতে পারে তবে এর অ্যাক্সেস টোকেন সংরক্ষণ করুন বা ঠিকানাটি একটি বিনামূল্যে টিমেইলর অ্যাকাউন্টে রাখুন; কোনও অতিথির ঠিকানার জন্য একটি হারিয়ে যাওয়া অ্যাক্সেস টোকেন পুনরুদ্ধার করা যাবে না।
প্রথম OTP না এলে "কোড পুনরায় পাঠান" ক্লিক করলে কি কাজে লাগে?
কখনও কখনও, তবে কেবল একবার এবং স্ক্রিনে দেখানো টাইমার শেষ হওয়ার পরেই। বারবার ট্যাপ করলে কুলডাউন চালু হতে পারে, আর প্রতিটি নতুন অনুরোধ আগের কোডটি বাতিল করতে পারে। সাইটটি ডিসপোজেবল ঠিকানা প্রত্যাখ্যান করলে পুনরায় পাঠিয়ে তা বদলাবে না; ওই অ্যাকাউন্টের জন্য দীর্ঘমেয়াদি ইমেল ব্যবহার করুন।
কোনো প্ল্যাটফর্ম টেম্প মেইল ব্লক করে কি না তা আগে থেকে জানার উপায় আছে?
কখনও কখনও। "disposable email not allowed"-এর মতো স্পষ্ট সাইনআপ ত্রুটি বা সাইটের নিজস্ব সহায়তা পৃষ্ঠা থেকে জানা যেতে পারে। সর্বজনীন সামঞ্জস্যতার কোনো তালিকা নেই, আর কিছু সাইট ফর্মটি গ্রহণ করলেও কোড পাঠায় না—তাই টেম্প মেইল ব্লক করে এমন সাইটের ডিরেক্টরি পরিকল্পনার সহায়ক, নিশ্চয়তা নয়।
টেম্প মেইল মোবাইল অ্যাপে কি OTP কোড পাওয়া যায়?
হ্যাঁ। টিমেইলরের অ্যান্ড্রয়েড এবং আইওএস অ্যাপ্লিকেশনগুলির পাশাপাশি টেলিগ্রাম বটগুলি ওয়েব সংস্করণের মতো ইমেল গ্রহণ করে। কোডটি ঠিকানায় পৌঁছালে তা মোবাইল ইনবক্সে উপস্থিত হয়। অন্য ডিভাইসে একই ঠিকানা খুলতে, এর অ্যাক্সেস টোকেন ব্যবহার করুন।
OTP-এর জন্য কোন টেম্প মেইল সবচেয়ে নির্ভরযোগ্য?
ডিসপোজেবল ইমেল গ্রহণ করে এমন সাইটের জন্য সবচেয়ে নির্ভরযোগ্য পছন্দ হলো এমন ইনবক্স যা বিলম্বিত কোডের জন্য যথেষ্ট সময় খোলা থাকে এবং পরে আবার খোলা যায়, যেমন সংরক্ষিত access token-সহ পুনরায় ব্যবহারযোগ্য ঠিকানা। কোনো টেম্প মেইল সরবরাহকারীই এমন সাইটকে ঠিকানা গ্রহণ করাতে পারে না যা তা প্রত্যাখ্যান করে।
সারকথা
OTP-এর জন্য টেম্প মেইল কেবল যেখানে উপযুক্ত সেখানেই ব্যবহার করুন: কম ঝুঁকির সাইনআপ, যা ইমেলে কোড পাঠায় এবং ডিসপোজেবল ঠিকানা গ্রহণ করে। ইনবক্স খোলা রাখুন, একবার পুনরায় পাঠান, আর আবার ঠিকানার প্রয়োজন হতে পারে এমন হলে access token সংরক্ষণ করুন। সাইটটি ঠিকানা প্রত্যাখ্যান করলে বা SMS চাইলে আপনার নিয়ন্ত্রণে থাকা ইমেল বা ফোন নম্বর ব্যবহার করুন, আর গুরুত্বপূর্ণ অ্যাকাউন্ট authenticator অ্যাপ বা passkey দিয়ে সুরক্ষিত রাখুন। প্রতিদিনের সাইনআপের জন্য আপনি একটি বিনামূল্যে টেম্প মেল তৈরি করতে করতে পারেন এবং অপেক্ষার সময় ট্যাবটি খোলা রাখতে পারেন।
Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.









