Tmailor
هل يمكنني استخدام البريد المؤقت لرموز التحقق OTP بأمان؟ ما الذي ينجح وما الذي يفشل
نعم، يمكن للبريد المؤقت استقبال العديد من رموز البريد الإلكتروني OTP. تفشل عندما يرفض الموقع العناوين التي يمكن التخلص منها، أو يتأخر المرسل، أو يصبح صندوق الوارد غير متاح أولاً. شاهد كيف تقارن رموز البريد الإلكتروني مع الرسائل النصية وتطبيقات المصادقة، وماذا تفعل عندما لا يصل رمز أبداً.
الوصول السريع
النقاط الرئيسية
نعم. يمكن لصندوق وارد مؤقت استلام رمز تحقق أو OTP عندما ترسل الخدمة الرمز عبر البريد الإلكتروني، وتقبل العناوين القابلة للتخلص منها، وتسلمه قبل أن تصبح الرسالة أو صندوق الوارد غير متاح. لا يمكن للبريد المؤقت استقبال رموز الرسائل النصية أو رموز تطبيقات المصادقة. إذا رفض موقع ما البريد الإلكتروني القابل للتخلص منه، فاستخدم عنوانًا طويل الأمد تتحكم فيه بدلًا من محاولة تجاوز القيد.
- البريد الإلكتروني فقط. يستقبل البريد المؤقت الرموز المرسلة عبر البريد الإلكتروني. لا يمتلك رقم هاتف، لذا لا يمكنه استقبال الرسائل النصية أو المكالمات الصوتية أو الرموز المولدة داخل تطبيق المصادقة.
- ثلاثة شروط. يجب على الخدمة إرسال الرمز عبر البريد الإلكتروني، وقبول العنوان، وتسليمه بينما لا يزال بإمكانك فتح صندوق الوارد.
- الرفض نهائي. عندما يرفض موقع ما البريد الإلكتروني القابل للتخلص منه أو يحتاج الحساب إلى استعادة لاحقًا، اشترك ببريد إلكتروني طويل الأمد تتحكم فيه بدلًا من ذلك.
- تسجيل تسجيل دخول أقوى للحسابات المهمة. الرموز المرسلة عبر البريد الإلكتروني والرسائل النصية شكل ضعيف من حماية تسجيل الدخول؛ تطبيق المصادقة أقوى، ومفتاح المرور يقاوم التصيد الاحتيالي.
هل يمكن للبريد المؤقت استقبال رموز OTP؟
نعم. يمكن للبريد الإلكتروني المؤقت استلام رموز التحقق عندما ترسل الخدمة الرمز عبر البريد الإلكتروني. يقبل صندوق الوارد القابل للتخلص منه البريد عبر نفس مسار SMTP القياسي كصندوق بريد دائم: تقوم الخدمة بإنشاء الرسالة، ويسلمها خادم البريد الخاص بها، ويستقبلها خادم البريد المؤقت. إذا كنت جديدًا على صناديق البريد المؤقتة، فإن دليلنا لكيفية عمل البريد المؤقت يغطي الأساسيات.
وصول الرمز إليك يعتمد بدرجة أقل على البريد المؤقت نفسه وبدرجة أكبر على المرسل. تقرر الخدمة ما إذا كانت ستقبل عنوانًا قابلاً للتخلص منه، ومدى سرعة إرساله، ومدة بقاء الرمز صالحًا. تتناول بقية هذه الصفحة متى تنجح عملية التسليم، ولماذا تفشل الرموز، وكيف تقارن رموز البريد الإلكتروني مع طرق التحقق الأخرى، وماذا تفعل عندما لا يصل أحدها.
OTP عبر البريد الإلكتروني مقابل OTP عبر الرسائل النصية وتطبيقات المصادقة ومفاتيح المرور
رمز OTP عبر البريد الإلكتروني هو رمز يُستخدم لمرة واحدة يُرسل إلى صندوق الوارد. رمز OTP عبر الرسائل النصية يذهب إلى رقم هاتف. تطبيق المصادقة (TOTP) يولّد الرمز على جهازك الخاص، ومفتاح المرور يستبدل الرمز المكتوب بتسجيل دخول تشفيري. يمكن للبريد المؤقت المساعدة في النوع الأول فقط. بالنسبة للحسابات التي تهمك، يحميك مفتاح المرور أو تطبيق المصادقة بشكل أفضل من أي رمز يجب تسليمه إليك.
وظيفتان مختلفتان تشتركان في كلمة "رمز". غالبًا ما يؤكد رمز البريد الإلكتروني فقط أنك تتحكم في عنوان البريد الإلكتروني أثناء التسجيل. أما رمز تسجيل الدخول، فهو جزء من عملية تسجيل الدخول. تنص إرشادات الهوية الرقمية للمعهد الوطني للمعايير والتقنية (SP 800-63B-4) على أنه لا ينبغي استخدام البريد الإلكتروني للمصادقة خارج النطاق، بينما الرموز التي تؤكد فقط عنوان البريد الإلكتروني أو رموز الاسترداد تقع خارج هذه القاعدة. تتبع العديد من الخدمات تقسيمًا مشابهًا: ترسل رمزًا عبر البريد الإلكتروني لتأكيد عنوان جديد، ثم تقدم هاتفًا أو تطبيقًا أو مفتاح مرور لتسجيل الدخول.

| الطريقة | من أين يأتي الرمز | نقطة الضعف الرئيسية | مقاوم للتصيد الاحتيالي؟ | هل يمكن للبريد المؤقت المساعدة؟ |
|---|---|---|---|---|
| OTP عبر البريد الإلكتروني | يُرسل إلى صندوق الوارد | أي شخص يمكنه فتح صندوق الوارد هذا يمكنه قراءة الرمز؛ ويمكن التصيد الاحتيالي له | لا | نعم، للتسجيلات منخفضة المخاطر التي تقبل البريد الإلكتروني القابل للتخلص منه |
| OTP عبر الرسائل النصية (SMS) | تم إرسالها إلى رقم هاتف | تبديل شرائح SIM، اعتراض SS7، أرقام معاد تدويرها؛ يمكن أن يتم التصيد الاحتيالي بها | لا | لا. تمايلور لا يملك أرقام هواتف |
| رمز المصادقة (TOTP) | تم إنشاؤه على جهازك | لا يزال بإمكان الرمز المكون من ستة أرقام أن يتعرض للتصيد الاحتيالي؛ يجب أن يبقى السر المشترك محميًا | لا | لا. يعيش في تطبيق على جهازك |
| مفتاح المرور | شهادة FIDO على جهازك أو في مدير كلمات المرور الخاصة بك | طرق التعويض أو الاسترداد الأضعف في الحساب | نعم | لا. يرتبط بجهازك أو مدير كلمات المرور الخاص بك |
يمكن جميعًا التصيد الاحتيالي عبر البريد الإلكتروني، والرسائل النصية، ورموز TOTP، لكن مخاطرها ليست متطابقة. يضيف SMS تبديل شريحة SIM، وSS7، وتعريض الأرقام المعاد تدويرها؛ رمز البريد الإلكتروني آمن فقط بقدر صندوق البريد؛ وتعتمد TOTP على حماية السر المشترك. يدعم الإرشاد العام هذه التمييزات. ورقة الحقائق الخاصة بـ CISA "تنفيذ التحقق الوظيفي المقاوم للتصيد" تضع رموز التطبيقات فوق الرسائل النصية أو رموز الصوت، والتي تسميها الخيار الأخير، مع الإشارة إلى أن كلاهما لا يزال مفتوحًا للتصيد الاحتيالي. تقول CISA إن رموز التطبيقات غير معرضة لتبادلات شرائح SIM أو هجمات SS7، وتصف FIDO/WebAuthn بأنها المصادقة الوحيدة المقاومة للتصيد الاحتيالي المتاحة على نطاق واسع، إلى جانب التحقق المتعدد المعتمد على PKI. يصل دليل MDN لكلمات المرور لمرة واحدة إلى نتيجة مماثلة: جميع أشكال OTP عرضة للتصيد الاحتيالي، والرسائل النصية أضعف بكثير من البريد الإلكتروني ضد الاعتراض، ومفاتيح المرور هي الخيار الأفضل لتسجيل الدخول العام.
مفتاح المرور هو شهادة تسجيل دخول تعتمد على معايير FIDO، وتصف تحالف FIDO مفاتيح المرور بأنها مقاومة للتصيد الاحتيالي. الحماية تغطي تسجيل الدخول بمفتاح المرور نفسه. إذا كان الحساب لا يزال يسمح بخيار احتياطي أضعف، مثل إعادة تعيين الرسائل النصية، فقد يبقى هذا الخيار الاحتياطي هو نقطة الضعف.
لماذا تطلب المواقع رقم هاتف بدلاً من البريد الإلكتروني؟
بعض المواقع تستخدم التحقق عبر الهاتف كإشارة إضافية لمكافحة الإساءة أو كقناة استرداد. لا يقضي على الاحتيال، والاسترداد الهاتفي يحمل مخاطره الخاصة: تبديل شرائح الاتصال، نقل الأرقام، والأرقام المعاد تدويرها. يعامل NIST الرموز المرسلة عبر شبكة الهاتف كطريقة "مقيدة" ويطلب من الخدمات مراقبة علامات مثل تغيير شريحة SIM أو نقل رقم قبل الاعتماد عليها. إذا كان هدفك هو صندوق بريد لا يحتاج إلى هاتف على الإطلاق، فإن دليلنا لإنشاء بريد إلكتروني بدون رقم هاتف يغطي أي المزودين يطلبونه وأيها لا يطلبونه.
هل يعطيك Tmailor رقم هاتف مؤقت؟
لا. Tmailor هي خدمة بريد إلكتروني تستقبل فقط. لا يوفر أرقام هواتف ولا يمكنه استقبال الرسائل النصية أو رموز الصوت. إذا كانت الخدمة الشرعية تتطلب إرسال رسالة نصية، استخدم رقمًا تتحكم فيه ويسمح لك باستخدامه، أو اختر عدم الاستمرار. Tmailor لا يمكنه إكمال هذه الخطوة نيابة عنك.
تجنب مواقع الرسائل النصية العامة لأي رمز أو حساب مهم. هذه المواقع تنشر نصوصًا واردة على صفحة مفتوحة عن قصد، بحيث يمكن لأي شخص قراءة كود مخصص لك. جمع باحثون راقبوا 29 بوابة رسائل نصية عامة لمدة عام (مورينو وزملاؤه، "كودك هو 0000"، 2023) أكثر من 70 مليون رسالة أرسلت إلى 17,141 رقمًا. الأرقام المعاد استخدامها تحمل خطرًا ثانيًا. وجدت دراسة في برينستون لإعادة تدوير الأرقام في شركتين أمريكيتين (كيفن لي وأرفيند نارايانان، eCrime 2021) أن 215 من أصل 259 رقمًا مأخوذة من العينة كانت معاد تدويرها ومعرضة لهجوم واحد على الأقل. كما وجدت الدراسة أن 171 من أصل 259 رقمًا تم تعريضهم للاستيلاء على الحساب عبر استعادة كلمات المرور في ستة مواقع شهيرة، وأن 19 من أصل 200 رقم معاد تدويره لا تزال تلقت رسائل حساسة للأمن، مثل رموز المرور، خلال أسبوع.
أين يتناسب البريد المؤقت
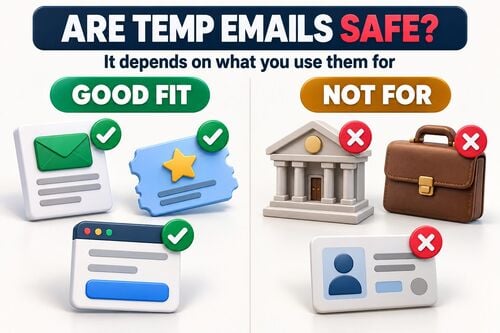
البريد المؤقت مناسب جيدًا للرموز المرسلة عبر البريد الإلكتروني عند التسجيل منخفض المخاطر: منتدى، نشرة إخبارية، تحميل لمرة واحدة، أو تجربة منتج قد لا تحتفظ بها. بالنسبة للحساب الذي تخطط للاحتفاظ به، استخدم بريدًا إلكترونيًا طويل الأمد وقم بتفعيل تطبيق المصادقة أو مفتاح المرور بمجرد إعداد الحساب. بغض النظر عن القناة التي يستخدمها الكود، لا تعطيها لشخص يتواصل معك ويطلبها. أدخل رمزًا فقط في الخدمة أو التطبيق الذي بدأت فيه التحقق.
عندما يكون توصيل OTP عادة فعالاً
يعمل التسليم إلى البريد المؤقت عندما تتطابق ثلاث أمور: ترسل الخدمة الرمز عبر البريد الإلكتروني، وتقبل العناوين القابلة للاستهلاك، ويكون الخادم المستقبل متصلاً ويقبل الرسالة بسرعة. تختلف السياسات بشكل كبير من موقع لآخر، لذا الإشارة الوحيدة الموثوقة هي ما يفعله الموقع بعنوانك.

ما الذي تفعله مجموعة نطاقات كبيرة وما لا تفعله
يقدم Tmailor عناوين عبر 500+ نطاق، مما يمنحك خيار العنوان المؤقت. هذا لا يضمن التسليم أو يغير سياسة البريد الإلكتروني القابل للتخلص من الموقع. إذا رفض الموقع العنوان، احترم هذا القرار واستخدم بريدًا إلكترونيًا طويل الأمد تتحكم به بدلاً من تجربة عناوين أكثر قابلية للاستبدال.
عامل السرعة
رموز OTP حساسة للوقت، لذا فإن الجانب المستقبل مهم أيضًا. يستقبل Tmailor البريد الوارد عبر خوادم Google MX، لذا يسلم المرسلون البريد إلى مسار بريد مستخدم على نطاق واسع وتعمل المحاولات العادية كما هو مصمم. هذا يصف الآلية، وليس ضمانًا للسرعة؛ الخلفية في سبب استخدام Tmailor لخوادم Google للبريد الإلكتروني الوارد. لا يمكن لأي صندوق وارد استقبال رسالة لم يرسلها المرسل بعد.
لماذا تفشل رموز OTP
عندما لا يصل رمز OTP إلى صندوق وارد يمكن التخلص منه، عادة ما يعود السبب إلى واحدة من ثلاث مجموعات. كل واحدة تحتاج إلى استجابة مختلفة، لذا من المفيد أن تعرف أيها تواجه قبل أن تحاول مرة أخرى. إذا كان بريدك المؤقت لا يتلقى رسائل بريد إلكتروني على الإطلاق، فتحقق أولاً مما إذا كانت كل رسالة مفقودة أم رمز موقع واحد فقط. عادة ما يشير رمز واحد مفقود إلى المرسل، أو سياسة العنوان، أو قناة التسليم؛ أما عدم وصول أي شيء من عدة مرسلين غير مرتبطين فيشير إلى صندوق الوارد أو خدمة الاستقبال.
الموقع يرفض العناوين القابلة للتخلص منها
تتحقق بعض الخدمات من التسجيلات مقابل قوائم داخلية أو خارجية للنطاقات القابلة للتخلص منها. قد ترفض العنوان عند التسجيل برسالة خطأ، أو تقبل النموذج ولا ترسل الرمز أبدًا. في كلتا الحالتين، اعتبر الأمر قرار الموقع واستخدم بريدًا إلكترونيًا طويل الأمد تتحكم به لهذا الحساب. دليلنا حول سبب رفض المواقع النطاقات ذات الاستخدام الواحد يشرح كيف يعمل هذا التصفية.
يتم تأخير الرمز أو لا يُرسل أبدًا
يقوم المرسلون بوضع الرسائل في قوائم الانتظار وتخفيف السرعة، وبعضهم يجري فحوصات ضد الإساءة قبل الإرسال. قد يؤجل الخادم المستقبل أيضًا المحاولة الأولى، وهي تقنية للتحكم في الرسائل المزعجة تسمى القائمة الرمادية، بحيث يصل الرمز فقط بعد أن يعيد خادم البريد الخاص بالمرسل المحاولة. الضغط على "إعادة إرسال" مرارًا وتكرارًا يمكن أن يؤدي إلى تفعيل فترة تهدئة، وغالبًا ما يلغي الرمز الجديد الرمز السابق. التأخير القصير غير ضار في صندوق وارد يبقى مفتوحًا، لكنه قد يستمر أكثر من عد تنازلي مدته 10 دقائق.
الرمز ذهب إلى مكان آخر
قد يكون الرمز قد ذهب إلى عنوان مختلف عن الذي تتابعه، أو إلى البريد الإلكتروني المسجل بالفعل لحساب موجود، أو إلى قناة أخرى تمامًا، مثل الرسائل النصية أو إشعار التطبيق. يمكن أن يصل الرمز أيضًا بعد أن يكون صندوق الوارد المحدد بالوقت قد انتقل بالفعل إلى عنوان جديد. للحصول على شرح سببًا بسبب، مع ملاحظات حول المنصات، راجع الدليل الذي يوضح 12 سببا لعدم وصول بريد البريد الإلكتروني الخاص ب OTP.
موثوقية OTP حسب نوع صندوق الوارد
إفصاح: تنشر Tmailor هذه المدونة، وTmailor هو مثال صندوق الوارد القابل لإعادة الاستخدام في المقارنة أدناه. تنطبق حدوده أيضًا: فهو للاستقبال فقط، وتبقى الرسائل مرئية لمدة 24 ساعة تقريبًا بعد وصولها، ولا يمكن استعادة رمز الوصول المفقود، وبعض المواقع ترفض النطاقات القابلة للتخلص منها تمامًا.
ليس كل بريد مؤقت يتصرف بنفس الطريقة للتحقق. العوامل الحاسمة هي كم من الوقت يمكنك الاستمرار في قراءة صندوق الوارد وما إذا كان بإمكانك العودة إلى نفس العنوان لاحقًا. إذا كنت تريد صندوق وارد سريع التوقيت، يبدأ بريد Tmailor الذي مدته 10 دقائق بعد تنازلي مدته 10 دقائق يمكنك تمديده حتى 60 دقيقة متبقية. للحصول على اختيار مصنف حسب الحاجة، راجع أفضل بريد مؤقت لتفصيل OTP.
| نموذج صندوق الوارد | كم من الوقت يمكنك قراءته | هل يمكنك العودة لاحقًا؟ | ملاءمة OTP | الأفضل لـ |
|---|---|---|---|---|
| صندوق وارد محدد بالوقت (بريد مدته 10 دقائق) | عد تنازلي، عادة 10 دقائق؛ يمكن تمديد فترة التمايلور حتى 60 دقيقة متبقية | عادة لا؛ على Tmailor، يبقى العنوان الحديث في السجل على نفس الجهاز طالما أنه لا يزال متاحًا | جيد للرموز الفورية؛ مخاطرة إذا تأخر التسليم | قراءات لمرة واحدة لن تعود إليها أبدًا |
| صندوق وارد قابل لإعادة الاستخدام (Tmailor) | تبقى كل رسالة مرئية لمدة حوالي 24 ساعة بعد وصولها | نعم، على أي جهاز، مع رمز الوصول المحفوظ | جيد عندما يقبل الموقع العنوان؛ يغطي التأخيرات والرموز اللاحقة | التسجيلات التي قد تحتاجها مرة أخرى، والتدفقات متعددة الخطوات |
| صندوق وارد مشترك عام | يختلف حسب المزود | أي شخص يعرف العنوان يمكنه فتحه | غالبًا ما يُرفض، والرمز مرئي للآخرين | اختبارات بسيطة منخفضة المخاطر فقط |
كم من الوقت تبقى رموز OTP سارية
خدمة الإرسال هي التي تحدد مدة الصلاحية، وليس مزود البريد الإلكتروني. رموز تسجيل الدخول والتسجيل غالبًا ما تستمر لبضع دقائق فقط، بينما قد تدوم روابط التحقق عبر البريد الإلكتروني ورموز الاسترداد لفترة أطول؛ عادة ما توضح الشاشة أو البريد الإلكتروني المدة. يتطلب NIST إكمال المصادقة المطابقة خارج النطاق خلال 10 دقائق، لكن هذه القاعدة تشمل خطوات تسجيل الدخول التي تفي بمعاييرها، وليس كل رمز يُرسل عبر البريد الإلكتروني. اعتبر العد التنازلي على الشاشة هو الحد الحقيقي.
مدة صلاحية الرمز وعمر الرسالة ساعتان مختلفتان. على Tmailor، تبقى الرسالة مرئية لمدة 24 ساعة تقريبًا بعد وصولها، بينما قد ينتهي الرمز بداخلها خلال دقائق. دليلنا حول مدة استمرار البريد المؤقت يفصل بين الاحتفاظ بالرسائل وإعادة استخدام العنوان.
قائمة التحقق عند عدم وصول رمز OTP
نفّذ هذه الفحوصات بالترتيب قبل أن تفترض أن البريد المؤقت هو المشكلة:
- انتظر انتهاء المؤقت، ثم أعد الإرسال مرة واحدة. استخدم فقط أحدث رمز يصل.
- تأكد من العنوان والقناة. تأكد من أن العنوان في شاشة التأكيد يطابق صندوق الوارد الذي تتابعه، وتحقق مما إذا كانت الخدمة أرسلت الرمز عبر رسالة نصية أو إشعار تطبيق، أو إلى بريد إلكتروني قديم مسجل.
- أبقِ صندوق الوارد مفتوحًا. صندوق الوارد في Tmailor هو قائمة واحدة بدون مجلد رسائل مزعجة، لذلك لا يوجد مكان آخر للبحث فيه. إذا كان التوقيت غير مؤكد، ابدأ بـ بعنوان بريد مؤقت قابل لإعادة الاستخدام واحفظ رمز الوصول الخاص به.
- احترم الرفض. إذا رفض الموقع العنوان أو لم يرسل رمزًا إليه، استخدم بريدًا إلكترونيًا طويل الأمد تتحكم فيه لهذا الحساب. محاولة عنوان تلو الآخر تتعارض مع سياسة الموقع وتعرض الحساب للخطر.
مركز التشخيص المرتبط أعلاه تحت "الرمز ذهب إلى مكان آخر" يغطي كل سبب بعمق، بما في ذلك Steam وEpic Games وDiscord وBinance وInstagram وX.
صندوق وارد مؤقت مقابل قابل لإعادة الاستخدام: أيهما تستخدم لرموز OTP
استخدم صندوق وارد مؤقتًا فقط عندما تحتاج إلى رمز فوري واحد ولن تحتفظ بالحساب. استخدم عنوانًا قابلًا لإعادة الاستخدام عندما قد ترسل الخدمة رسائل تحقق لاحقة أو تنبيهات أمنية أو رسائل إعادة تعيين كلمة المرور. احفظ رمز الوصول بأمان: أي شخص يحمله يمكنه فتح صندوق الوارد، ولا يمكن للدعم استرجاع رمز الوصول المفقود.

في تمايلور، عند الوصول إلى نهاية العد التنازلي يتم تحويل الصفحة إلى عنوان جديد؛ لا يجعل العنوان السابق يختفي فورا. العنوان السابق محفوظ في السجل على نفس الجهاز ويمكن إعادة فتحه طالما أنه لا يزال متاحا، ورمز الوصول الخاص به يسمح لك بإعادة فتحه على جهاز آخر. الرسائل التي تصل تبقى مرئية لمدة حوالي 24 ساعة.
لمقارنة مباشرة حول مسألة التوقيت، راجع البريد المؤقت مقابل البريد الذي يستغرق 10 دقائق لبرنامج OTP. تتم تغطية الموازنات بين الأمان والخصوصية بين النموذجين في دليل صناديق الوارد القابلة لإعادة الاستخدام مقابل قصيرة الأمد.
التحقق متعدد الخطوات
بعض المنصات ترسل رسالة تأكيد، ثم رسالة OTP منفصلة، ثم رسالة إعداد. مع العد التنازلي القصير، قد تلحق بالرسالة الأولى وتفوت رمز OTP الذي يصل بعد دقائق قليلة. العنوان القابل لإعادة الاستخدام يستمر في استقبال رسائل جديدة طالما يمكنك إعادة فتحه.
إعادة التحقق وتنبيهات الأمان
غالبًا ما تعيد منصات التواصل الاجتماعي وSaaS التحقق عند تسجيل الدخول من جهاز جديد. إذا لم يعد عنوان التسجيل الأصلي متاحًا، فلا يمكنك إكمال الفحص وقد تفقد الوصول. العنوان القابل للاسترداد يحافظ على توفر هذا المسار.
شبكة أمان إعادة تعيين كلمة المرور
بريد إعادة تعيين كلمة المرور يذهب إلى العنوان الذي سجلت به. قد يكون العنوان المحدد بالوقت قد اختفى بالفعل. العنوان القابل لإعادة الاستخدام الذي تعيد فتحه باستخدام رمز الوصول الخاص به يمكنه استقبال بريد إعادة تعيين جديد، والذي يبقى مرئيًا لمدة 24 ساعة تقريبًا.
القاعدة البسيطة
إذا أجبت بـ"ربما" أو "نعم" على أي من السؤالين، استخدم عنوانًا قابلًا لإعادة الاستخدام: (1) هل سأحتاج هذا العنوان مرة أخرى بعد الدقائق القليلة القادمة؟ (2) هل سأرغب في الاحتفاظ بهذا الحساب؟ للتنزيلات لمرة واحدة، ومعاينات النشرات الإخبارية، واختبارات المنتجات السريعة، فإن صندوق الوارد المحدد بالوقت كافٍ.
OTP على منصات محددة
يعمل توصيل البريد الإلكتروني بنفس الطريقة تقنيًا في كل مكان، لكن المواقع تختلف في قبولها للعناوين القابلة للتخلص منها وفي القناة التي تستخدمها للرموز. دليلنا لتسجيل الشبكات الاجتماعية يغطي تلك التدفقات، وإذا رفضت منصة العنوان، استخدم بريدًا إلكترونيًا طويل الأمد لها. تضيف أدوات الذكاء الاصطناعي رموز تسجيل الدخول الخاصة بها؛ دليل التسجيل ورمز تسجيل الدخول في ChatGPT يغطي هذه الحالة. للتحقق مسبقًا من الأماكن التي يُرجح رفض العنوان القابل للتخلص منها، راجع من المواقع التي تقبل البريد المؤقت.
ما الذي لا يجب استخدام البريد المؤقت OTP من أجله
البريد المؤقت مصمم للتسجيلات التي تهتم بالخصوصية والحسابات منخفضة المخاطر، وليس لأي شيء تحتاج إلى استرداده. لا تستخدمه للبنوك أو المدفوعات أو الخدمات الحكومية أو الرعاية الصحية أو أي حساب رئيسي مرتبط بهويتك. حتى إذا وصل رمز، فإن فقدان الوصول إلى صندوق البريد قد يمنع التنبيهات والاسترداد والتحقق لاحقًا، وقد ترفض هذه الخدمات العناوين القابلة للتخلص منها بموجب سياساتها الخاصة. للحصول على نظرة أوسع حول الأماكن التي تناسبها صناديق البريد القابلة للتخلص منها، راجع مما إذا كانت الرسائل المؤقتة آمنة. هذا حد يجب احترامه، وليس حاجزًا يجب تجاوزه.
اختبار OTP لفرق ضمان الجودة والتطوير
الفرق التي تختبر تدفقات التسجيل الخاصة بها باستخدام صناديق بريد قابلة للتخلص منها تواجه مشاكل OTP على نطاق واسع: عواصف إعادة الإرسال، وعدم وضوح ملكية الإخفاقات، ورموز تصل بعد انتقال خطوة الاختبار. الحلول إجرائية: الاختبار بأكثر من عنوان، وتقليل محاولات إعادة الإرسال، وتتبع الوقت حتى وصول أول OTP كمقياس حتى تظهر الانحدارات. قائمة مخاطر جاهزة لبرنامج OTP للفرق تحدد البروتوكول الكامل.
الأسئلة الشائعة
هل يمكن للبريد المؤقت استقبال رموز SMS أو إعطائي رقم هاتف؟
لا. البريد المؤقت يستقبل البريد الإلكتروني فقط، ولا يوفر Tmailor أرقام هواتف. إذا كانت الخدمة تتطلب رسالة نصية، استخدم رقمًا تتحكم فيه ويُسمح لك باستخدامه، أو اختر عدم الاستمرار. تجنب مواقع استقبال الرسائل النصية العامة، لأن أي شخص يمكنه قراءة الرموز التي تعرضها.
لماذا يصل رمز OTP إلى بريدي الإلكتروني العادي وليس إلى بريدي المؤقت؟
قد يرفض الموقع العناوين القابلة للتخلص منها أو يتجاهلها بهدوء، لكن هناك أسباب أخرى محتملة: خطأ مطبعي في العنوان، أو إرسال الرمز إلى البريد الإلكتروني المسجل بالفعل، أو بطء التسليم إلى ذلك الصندوق. تحقق من العنوان والقناة أولًا. إذا لم يرسل الموقع إلى العناوين القابلة للتخلص منها، استخدم بريدك الإلكتروني العادي لهذا الحساب.
هل من الآمن استخدام البريد المؤقت لرموز OTP؟
إنه آمن للتسجيلات منخفضة المخاطر التي لا تحتاج فيها إلى استرداد طويل الأمد، مثل المنتديات والنشرات الإخبارية والتنزيلات لمرة واحدة واختبارات المنتجات السريعة. وهو غير مناسب للبنوك أو الحكومة أو الرعاية الصحية أو أي حساب مرتبط بهويتك، لأنك تحتاج إلى صندوق بريد تتحكم فيه لسنوات لاستعادة تلك الحسابات.
هل يمكنني استخدام البريد المؤقت لرموز OTP للخدمات المصرفية أو المالية؟
لا. لا تستخدم البريد المؤقت للحسابات المصرفية أو المالية. حتى إذا وصل رمز، فإن فقدان الوصول إلى صندوق البريد قد يمنع التنبيهات أو الاسترداد أو التحقق لاحقًا، وقد ترفض الخدمة العناوين القابلة للتخلص منها بموجب سياساتها.
كم من الوقت يبقى رمز OTP صالحًا عادةً؟
يعتمد ذلك على الخدمة والإجراء. اعتبر رموز تسجيل الدخول والتسجيل نافذة زمنية مدتها بضع دقائق إلا إذا ظهرت الشاشة مؤقتًا؛ روابط التحقق من البريد الإلكتروني ورموز الاسترداد قد تدوم لفترة أطول. خدمة الإرسال هي التي تحدد مدة الصلاحية، وليس مزود البريد الإلكتروني.
ماذا يجب أن أفعل إذا وصل رمز OTP بعد انتهاء صلاحية بريدي الوارد الذي يستغرق 10 دقائق؟
في Tmailor، عند نهاية العد التنازلي، تتحول الصفحة إلى عنوان جديد، لكن العنوان السابق يبقى في السجل على نفس الجهاز طالما أنه لا يزال متاحًا. يمكنك أيضًا إضافة وقت قبل انتهاء العد التنازلي، حتى 60 دقيقة متبقية. إذا احتجت العنوان لاحقًا أو على جهاز آخر، احفظ رمز الوصول الخاص به؛ لا يمكن استعادة رمز الوصول المفقود.
هل يساعد الضغط على "إعادة إرسال الرمز" إذا لم يصل أول OTP؟
أحيانًا، لكن مرة واحدة فقط وفقط بعد انتهاء المؤقت على الشاشة. يمكن أن تؤدي النقرات الإضافية إلى فترة انتظار، وكل طلب جديد قد يلغي الرمز السابق. إذا رفض الموقع العناوين التي يمكن التخلص منها، فإن إعادة الإرسال لن تغير ذلك؛ استخدم بريدًا إلكترونيًا طويل الأمد لهذا الحساب.
هل هناك طريقة لمعرفة ما إذا كانت المنصة تحجب البريد المؤقت مسبقًا؟
أحيانًا. قد يخبرك خطأ صريح في التسجيل مثل "البريد الإلكتروني القابل للتخلص منه غير مسموح" أو صفحات المساعدة الخاصة بالموقع نفسه. لا توجد قائمة توافق شاملة، وبعض المواقع تقبل النموذج لكنها لا ترسل الرمز أبدًا، لذا فإن دليل المواقع المعروف بحجب البريد المؤقت هو وسيلة تخطيط وليست ضمانة.
هل يمكنني استلام رموز OTP على تطبيق بريد مؤقت للهواتف المحمولة؟
نعم. تتلقى تطبيقات Tmailor على أندرويد وiOS، بالإضافة إلى بوت تيليجرام، البريد الإلكتروني بنفس طريقة إصدار الويب. إذا وصل الرمز إلى العنوان، يظهر في صندوق الوارد عبر الجوال. لفتح نفس العنوان على جهاز آخر، استخدم رمز الوصول الخاص به.
أي بريد مؤقت هو الأكثر موثوقية لاستقبال رموز OTP؟
بالنسبة للمواقع التي تقبل البريد الإلكتروني القابل للتخلص منه، الخيار الأكثر موثوقية هو صندوق وارد يبقى مفتوحًا لفترة كافية لاستقبال رمز متأخر ويمكنك إعادة فتحه لاحقًا، مثل عنوان قابل لإعادة الاستخدام مع رمز وصول محفوظ. لا يمكن لأي مزود بريد مؤقت أن يجعل الموقع يقبل عنوانًا يرفضه.
الخلاصة
استخدم البريد المؤقت لرموز OTP فقط حيث يناسب: تسجيلات منخفضة المخاطر ترسل رموزًا عبر البريد الإلكتروني وتقبل العناوين التي يمكن التخلص منها. أبقِ صندوق الوارد مفتوحًا، وأعد الإرسال مرة واحدة، واحفظ رمز الوصول إذا احتجت العنوان مرة أخرى. إذا رفض الموقع العنوان أو طلب رسالة نصية، استخدم بريدًا إلكترونيًا أو رقم هاتف تتحكم فيه، واحمِ الحسابات المهمة باستخدام تطبيق مصادقة أو مفتاح مرور. للتسجيلات اليومية، يمكنك إنشاء بريد مؤقت مجاني والحفاظ على التبويب مفتوحًا أثناء الانتظار.

Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.