 Tmailor
هل يمكنني استخدام البريد المؤقت لرموز التحقق من OTP بأمان؟ ما الذي ينجح وما الذي يفشل
نعم، يمكن للبريد المؤقت استقبال العديد من رموز OTP المرسلة عبر البريد الإلكتروني. لكنها تفشل عندما يرفض الموقع العناوين التي يمكن التخلص منها، أو يتأخر المرسل، أو يصبح صندوق الوارد غير متاح أولًا. اطّلع على كيفية مقارنة رموز البريد الإلكتروني برسائل SMS وتطبيقات المصادقة، وما يجب فعله عندما لا يصل الرمز أبدًا.
الوصول السريع
النقاط الرئيسية
نعم. يمكن لصندوق الوارد المؤقت استقبال رمز OTP أو رمز التحقق عندما ترسله الخدمة عبر البريد الإلكتروني، وتقبل العناوين التي يمكن التخلص منها، وتسلّمه قبل أن تصبح الرسالة أو صندوق الوارد غير متاح. لا يستطيع البريد المؤقت استقبال رموز الرسائل النصية أو رموز تطبيقات المصادقة. وإذا رفض موقع ما البريد الإلكتروني الذي يمكن التخلص منه، فاستخدم عنوانًا طويل الأمد تتحكم فيه بدلًا من محاولة التحايل على القيد.
- البريد الإلكتروني فقط. يستقبل البريد المؤقت الرموز المرسلة عبر البريد الإلكتروني. ولا يملك رقم هاتف، لذا لا يمكنه استقبال الرسائل النصية أو المكالمات الصوتية أو الرموز المولّدة داخل تطبيق المصادقة.
- ثلاثة شروط. يجب أن ترسل الخدمة الرمز عبر البريد الإلكتروني، وأن تقبل العنوان، وأن تسلّمه بينما لا يزال بإمكانك فتح صندوق الوارد.
- الرفض نهائي. عندما يرفض موقع ما البريد الإلكتروني الذي يمكن التخلص منه، أو يحتاج الحساب إلى استعادة لاحقًا، فسجّل باستخدام بريد إلكتروني طويل الأمد تتحكم فيه بدلًا من ذلك.
- تسجيل تسجيل دخول أقوى للحسابات المهمة. الرموز المرسلة عبر البريد الإلكتروني والرسائل النصية شكل ضعيف من حماية تسجيل الدخول؛ وتطبيق المصادقة أقوى، ومفتاح المرور يقاوم التصيد الاحتيالي.
هل يمكن للبريد المؤقت استقبال رموز OTP؟
نعم. يمكن للبريد المؤقت استقبال رموز التحقق عندما ترسل الخدمة الرمز عبر البريد الإلكتروني. ويقبل صندوق الوارد الذي يمكن التخلص منه البريد عبر مسار SMTP القياسي نفسه الذي يستخدمه صندوق البريد الدائم: تُنشئ الخدمة الرسالة، ويسلّمها خادم بريدها، ويقبلها خادم البريد المؤقت. وإذا كنت جديدًا على صناديق الوارد التي يمكن التخلص منها، فإن دليلنا إلى لكيفية عمل البريد المؤقت يغطي الأساسيات.
لا يعتمد وصول الرمز إليك على البريد المؤقت نفسه بقدر ما يعتمد على المرسل. فالخدمة هي التي تقرر ما إذا كانت ستقبل عنوانًا يمكن التخلص منه، ومدى سرعة الإرسال، ومدة صلاحية الرمز. وتتناول بقية هذه الصفحة متى ينجح التسليم، ولماذا تفشل الرموز، وكيف تُقارن رموز البريد الإلكتروني بطرق التحقق الأخرى، وما يجب فعله عندما لا يصل أحدها.
OTP عبر البريد الإلكتروني مقابل OTP عبر الرسائل النصية وتطبيقات المصادقة ومفاتيح المرور
رمز OTP عبر البريد الإلكتروني هو رمز لمرة واحدة يُرسل إلى صندوق وارد. أما OTP عبر الرسائل النصية فيُرسل إلى رقم هاتف. ويولّد تطبيق المصادقة (TOTP) الرمز على جهازك أنت، ويستبدل مفتاح المرور الرمز المكتوب بتسجيل دخول تشفيري. ولا يمكن للبريد المؤقت أن يساعد إلا في النوع الأول. وبالنسبة للحسابات التي تهتم بها، فإن مفتاح المرور أو تطبيق المصادقة يحميك أفضل من أي رمز يجب تسليمه إليك.
وظيفتان مختلفتان تشتركان في كلمة "رمز". فغالبًا ما يؤكد الرمز المرسل عبر البريد الإلكتروني فقط أنك تتحكم في عنوان بريد إلكتروني أثناء التسجيل. أما رمز تسجيل الدخول، في المقابل، فهو جزء من عملية تسجيل الدخول. وتنص إرشادات الهوية الرقمية الصادرة عن المعهد الوطني للمعايير والتقنية (SP 800-63B-4) على أنه لا يجوز استخدام البريد الإلكتروني للمصادقة خارج النطاق، بينما تقع الرموز التي تؤكد عنوان بريد إلكتروني فقط، أو رموز الاستعادة، خارج هذه القاعدة. وتتبع العديد من الخدمات هذا التقسيم نفسه: فهي ترسل رمزًا عبر البريد الإلكتروني لتأكيد عنوان جديد، ثم تتيح هاتفًا أو تطبيقًا أو مفتاح مرور لتسجيل الدخول.
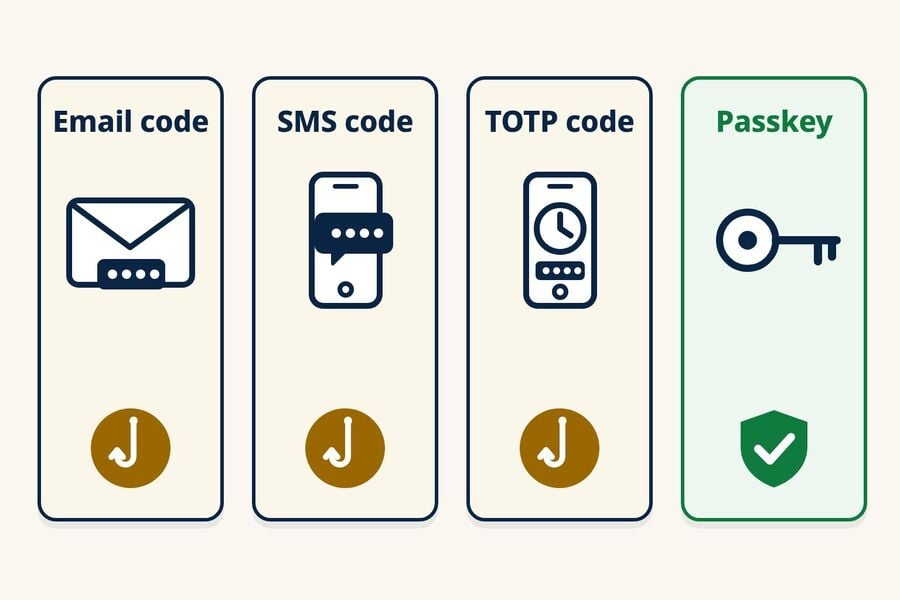
| الطريقة | مصدر الرمز | نقطة الضعف الرئيسية | مقاوم للتصيد الاحتيالي؟ | هل يمكن للبريد المؤقت أن يساعد؟ |
|---|---|---|---|---|
| OTP عبر البريد الإلكتروني | يُرسل إلى صندوق وارد | أي شخص يستطيع فتح ذلك الصندوق يمكنه قراءة الرمز؛ ويمكن خداعه بالتصيد الاحتيالي | لا | نعم، للتسجيلات منخفضة المخاطر التي تقبل البريد الإلكتروني الذي يمكن التخلص منه |
| OTP عبر الرسائل النصية (SMS) | تُرسل إلى رقم هاتف | تبديل شرائح SIM، واعتراض SS7، والأرقام المعاد تدويرها؛ ويمكن التصيد بها | لا | لا. تمايلور لا يملك أرقام هواتف |
| رمز تطبيق المصادقة (TOTP) | يُنشأ على جهازك | لا يزال الرمز المكوّن من ستة أرقام عرضة للتصيد؛ ويجب الحفاظ على السر المشترك محميًا | لا | لا. فهو موجود في تطبيق على جهازك |
| مفتاح المرور | بيانات اعتماد FIDO على جهازك أو في مدير كلمات المرور لديك | طرق احتياطية أو استرداد أضعف على الحساب | نعم | لا. فهو مرتبط بجهازك أو بمدير كلمات المرور لديك |
يمكن التصيد برموز البريد الإلكتروني والرسائل النصية ورموز TOTP جميعًا، لكن مخاطرها ليست متطابقة. فـ SMS يضيف التعرّض لتبديل شرائح SIM وSS7 والأرقام المعاد تدويرها؛ ورموز البريد الإلكتروني لا تكون آمنة إلا بقدر أمان صندوق البريد؛ وتعتمد TOTP على حماية السر المشترك. وتدعم الإرشادات العامة هذه الفروق. وتضع ورقة الحقائق الصادرة عن CISA بعنوان "تنفيذ المصادقة المقاومة للتصيد" رموز التطبيقات فوق رموز الرسائل النصية أو الصوتية، التي تصفها بأنها خيار الملاذ الأخير، مع الإشارة إلى أن كليهما يظل عرضة للتصيد. وتقول CISA إن رموز التطبيقات غير معرّضة لتبديل شرائح SIM أو هجمات SS7، وتصف FIDO/WebAuthn بأنها المصادقة الوحيدة المقاومة للتصيد المتاحة على نطاق واسع، إلى جانب المصادقة المتعددة القائمة على PKI. ويصل دليل MDN لكلمات المرور لمرة واحدة إلى نتيجة مماثلة: فجميع أشكال OTP عرضة للتصيد، وSMS أضعف بكثير من البريد الإلكتروني أمام الاعتراض، ومفاتيح المرور هي الخيار الأفضل لتسجيل الدخول عمومًا.
مفتاح المرور هو بيانات اعتماد لتسجيل الدخول قائمة على معايير FIDO، ويصف تحالف FIDO مفاتيح المرور بأنها مقاومة للتصيد. وتشمل الحماية تسجيل الدخول بمفتاح المرور نفسه. وإذا كان الحساب لا يزال يسمح بخيار احتياطي أضعف، مثل إعادة التعيين عبر رسالة نصية، فقد يظل هذا الخيار الاحتياطي هو نقطة الضعف.
لماذا تطلب المواقع رقم هاتف بدلًا من البريد الإلكتروني؟
تستخدم بعض المواقع التحقق عبر الهاتف كإشارة إضافية لمكافحة إساءة الاستخدام أو كقناة استرداد. وهو لا يقضي على الاحتيال، ويحمل الاسترداد عبر الهاتف مخاطره الخاصة: تبديل شرائح SIM، ونقل الأرقام، والأرقام المعاد تدويرها. ويعامل NIST الرموز المرسلة عبر شبكة الهاتف كطريقة "مقيّدة" ويطلب من الخدمات مراقبة علامات مثل تغيير شريحة SIM أو نقل الرقم قبل الاعتماد عليها. وإذا كان هدفك صندوق بريد لا يحتاج إلى هاتف على الإطلاق، فإن دليلنا إلى بريد إلكتروني بدون رقم هاتف يغطي أي المزوّدين يطلبونه وأيها لا يطلبه.
هل يوفّر لك Tmailor رقم هاتف مؤقت؟
لا. Tmailor خدمة بريد إلكتروني للاستقبال فقط. ولا يوفّر أرقام هواتف ولا يمكنه استقبال رموز SMS أو الرموز الصوتية. وإذا كانت خدمة مشروعة تتطلب SMS، فاستخدم رقمًا تتحكم فيه ويُسمح لك باستخدامه، أو اختر عدم المتابعة. ولا يمكن لـ Tmailor إكمال هذه الخطوة نيابة عنك.
تجنّب مواقع استقبال SMS العامة لأي رمز أو حساب مهم. فهذه المواقع تنشر الرسائل النصية الواردة على صفحة مفتوحة بحكم تصميمها، بحيث يمكن لأي شخص قراءة رمز موجّه إليك. وقد جمع باحثون راقبوا 29 بوابة SMS عامة لمدة عام (مورينو وزملاؤه، "رمزك هو 0000"، 2023) أكثر من 70 مليون رسالة أُرسلت إلى 17,141 رقمًا. وتحمل الأرقام المعاد استخدامها خطرًا ثانيًا. فقد وجدت دراسة من جامعة برينستون عن إعادة تدوير الأرقام لدى شركتي اتصالات أمريكيتين (كيفن لي وأرفيند نارايانان، eCrime 2021) أن 215 من أصل 259 رقمًا متاحًا في العينة كانت معاد تدويرها ومعرّضة لهجوم واحد على الأقل. ووجدت الدراسة أيضًا أن 171 من أصل 259 رقمًا كانت معرّضة للاستيلاء على الحساب عبر استرداد كلمة المرور في ستة مواقع شهيرة، وأن 19 من أصل 200 رقم معاد تدويره كانت لا تزال تتلقى رسائل حساسة أمنيًا، مثل رموز المرور، خلال أسبوع.
أين يناسب البريد المؤقت
البريد المؤقت مناسب لرموز البريد الإلكتروني في التسجيلات منخفضة المخاطر: منتدى، أو نشرة إخبارية، أو تنزيل لمرة واحدة، أو تجربة منتج قد لا تحتفظ به. أما الحساب الذي تنوي الاحتفاظ به، فاستخدم له بريدًا إلكترونيًا طويل الأمد وفعّل تطبيق مصادقة أو مفتاح مرور بمجرد إعداد الحساب. وأيًا كانت القناة التي يستخدمها الرمز، لا تعطه لشخص يتواصل معك ويطلبه. ولا تُدخل الرمز إلا في الخدمة أو التطبيق الذي بدأت فيه التحقق.
متى ينجح تسليم OTP عادةً
ينجح التسليم إلى البريد المؤقت عندما تتوافر ثلاثة أمور معًا: أن ترسل الخدمة الرمز عبر البريد الإلكتروني، وأن تقبل العناوين المؤقتة، وأن يكون الخادم المستقبِل يعمل ويقبل الرسالة بسرعة. وتختلف السياسات اختلافًا كبيرًا من موقع لآخر، لذا فإن الإشارة الموثوقة الوحيدة هي ما يفعله الموقع بعنوانك.
ما تفعله مجموعة النطاقات الكبيرة وما لا تفعله
يوفّر Tmailor عناوين عبر أكثر من 500 نطاق، مما يمنحك خيارًا في العنوان المؤقت. لكن ذلك لا يضمن التسليم ولا يغيّر سياسة الموقع تجاه البريد الذي يمكن التخلص منه. وإذا رفض الموقع العنوان، فاحترم هذا القرار واستخدم بريدًا إلكترونيًا طويل الأمد تتحكم فيه بدلًا من تجربة المزيد من العناوين المؤقتة.
عامل السرعة
رموز OTP حساسة للوقت، لذا يهمّ الجانب المستقبِل أيضًا. يتلقى Tmailor البريد الوارد عبر خوادم Google MX، فيسلّم المرسلون الرسائل إلى مسار بريديّ واسع الاستخدام وتعمل إعادة المحاولة العادية كما هو مصمم. هذا يصف الآلية، وليس ضمانًا للسرعة؛ والخلفية موضحة في سبب استخدام Tmailor لخوادم Google للبريد الإلكتروني الوارد. لا يمكن لأي صندوق وارد أن يستقبل رسالة لم يرسلها المرسل بعد.
لماذا تفشل رموز OTP
عندما لا يصل رمز OTP إلى صندوق وارد مؤقت، يندرج السبب عادةً ضمن واحدة من ثلاث فئات. وكل فئة تتطلب استجابة مختلفة، لذا من المفيد أن تعرف أيّها تواجهه قبل أن تحاول مجددًا. وإذا كان بريدك المؤقت لا يستقبل رسائل البريد الإلكتروني على الإطلاق، فتحقق أولًا مما إذا كانت كل الرسائل مفقودة أم رمز موقع واحد فقط. فغياب رمز واحد عادةً ما يشير إلى المرسل أو سياسة عناوينه أو قناة التسليم؛ أما عدم وصول أي شيء من عدة مرسلين غير مرتبطين فيشير إلى صندوق الوارد أو خدمة الاستقبال.
الموقع يرفض العناوين المؤقتة
تتحقق بعض الخدمات من التسجيلات مقابل قوائم داخلية أو خارجية للنطاقات المؤقتة. وقد ترفض العنوان عند التسجيل برسالة خطأ، أو تقبل النموذج ولا ترسل الرمز أبدًا. وفي كلتا الحالتين، اعتبر ذلك قرار الموقع واستخدم بريدًا إلكترونيًا طويل الأمد تتحكم به لهذا الحساب. ويشرح دليلنا حول سبب رفض المواقع النطاقات ذات الاستخدام الواحد كيفية عمل هذا التصفية.
الرمز يتأخر أو لا يُرسل أبدًا
يضع المرسلون الرسائل في قوائم انتظار ويحدّون من معدل إرسالها، وبعضهم يجري فحوصات لمكافحة إساءة الاستخدام قبل الإرسال. وقد يؤجّل الخادم المستقبِل أيضًا المحاولة الأولى، وهي تقنية للتحكم في البريد المزعج تُسمى القائمة الرمادية، بحيث لا يصل الرمز إلا بعد أن يعيد خادم بريد المرسل المحاولة. والضغط على "إعادة الإرسال" مرارًا وتكرارًا قد يفعّل فترة تهدئة، وغالبًا ما يُلغي الرمز الجديد الرمز السابق. والتأخير القصير غير ضار في صندوق وارد يبقى مفتوحًا، لكنه قد يتجاوز عدًّا تنازليًا مدته 10 دقائق.
الرمز ذهب إلى مكان آخر
قد يكون الرمز قد ذهب إلى عنوان مختلف عن الذي تراقبه، أو إلى البريد الإلكتروني المسجّل بالفعل لحساب قائم، أو إلى قناة أخرى تمامًا، مثل الرسائل النصية القصيرة أو تنبيه في تطبيق. وقد يصل الرمز أيضًا بعد أن يكون صندوق الوارد المحدد بالوقت قد انتقل بالفعل إلى عنوان جديد. وللاطلاع على شرح سببًا بسبب مع ملاحظات المنصات، راجع الدليل حول 12 سببا لعدم وصول بريد البريد الإلكتروني الخاص ب OTP.
موثوقية OTP حسب نوع صندوق الوارد
إفصاح: تنشر Tmailor هذه المدونة، وTmailor هو مثال صندوق الوارد القابل لإعادة الاستخدام في المقارنة أدناه. وتنطبق حدوده أيضًا: فهو للاستقبال فقط، وتبقى الرسائل مرئية لمدة 24 ساعة تقريبًا بعد وصولها، ولا يمكن استعادة Access Token المفقود لعنوان ضيف، وبعض المواقع ترفض النطاقات المؤقتة رفضًا قاطعًا.
ليس كل البريد المؤقت يتصرف بنفس الطريقة للتحقق. العوامل الحاسمة هي كم من الوقت يمكنك الاستمرار في قراءة صندوق الوارد وما إذا كان بإمكانك العودة إلى نفس العنوان لاحقا. إذا كنت تريد صندوق وارد سريع التوقيت، يبدأ بريد Tmailor الذي مدته 10 دقائق بعدد تنازلي مدته 10 دقائق يمكنك تمديده حتى 60 دقيقة متبقية. للحصول على اختيار مصنف حسب الحاجة، راجع أفضل بريد مؤقت لتفصيل OTP.
| نموذج صندوق الوارد | المدة التي يمكنك قراءته فيها | هل يمكنك العودة لاحقًا؟ | ملاءمته لـ OTP | الأفضل لـ |
|---|---|---|---|---|
| صندوق وارد محدد بالوقت (بريد مدته 10 دقائق) | عد تنازلي، عادة 10 دقائق؛ يمكن تمديد فترة التمايلور حتى 60 دقيقة متبقية | عادةً لا؛ في Tmailor يبقى العنوان الحديث في السجل على الجهاز نفسه ما دام لا يزال متاحًا | مناسب للرموز الفورية؛ ومحفوف بالمخاطر إذا تأخر التسليم | قراءات لمرة واحدة لن تعود إليها أبدًا |
| صندوق وارد قابل لإعادة الاستخدام (Tmailor) | تبقى كل رسالة مرئية لمدة 24 ساعة تقريبًا بعد وصولها | نعم، على أي جهاز، باستخدام access token المحفوظ | جيد عندما يقبل الموقع العنوان؛ ويغطي التأخيرات والرموز اللاحقة | عمليات التسجيل التي قد تحتاجها مجددًا، والتدفقات متعددة الخطوات |
| صندوق وارد مشترك عام | يختلف حسب المزود | أي شخص يعرف العنوان يمكنه فتحه | غالبًا ما يُرفض، والرمز مرئي للآخرين | اختبارات عابرة منخفضة المخاطر فقط |
كم من الوقت تبقى رموز OTP صالحة
خدمة الإرسال هي التي تحدد مدة الصلاحية، وليس مزود البريد الإلكتروني. غالبًا ما تدوم رموز تسجيل الدخول والتسجيل بضع دقائق فقط، بينما قد تدوم روابط التحقق عبر البريد الإلكتروني ورموز الاسترداد فترة أطول؛ وعادةً ما توضح الشاشة أو الرسالة مدة الصلاحية. يشترط NIST إكمال المصادقة الخارجية المطابقة خلال 10 دقائق، لكن هذه القاعدة تشمل خطوات تسجيل الدخول التي تفي بمعياره، وليس كل رمز يُرسل عبر البريد الإلكتروني. اعتبر العد التنازلي على الشاشة هو الحد الحقيقي.
عمر الرمز وعمر الرسالة ساعتان مختلفتان. على Tmailor، تبقى الرسالة مرئية نحو 24 ساعة بعد وصولها، بينما قد ينتهي صلاحية الرمز بداخلها خلال دقائق. دليلنا حول مدة استمرار البريد المؤقت يفصل بين الاحتفاظ بالرسائل وإعادة استخدام العنوان.
قائمة تحقق للإصلاح عندما لا يصل OTP
نفّذ هذه الفحوصات بالترتيب قبل أن تفترض أن البريد المؤقت هو المشكلة:
- انتظر انتهاء المؤقت، ثم أعد الإرسال مرة واحدة. استخدم فقط أحدث رمز يصل.
- تأكد من العنوان والقناة. تأكد من أن العنوان الظاهر على شاشة التأكيد يطابق صندوق الوارد الذي تتابعه، وتحقق مما إذا كانت الخدمة قد أرسلت الرمز عبر رسالة نصية أو إشعار تطبيق أو إلى بريد إلكتروني قديم مسجل.
- أبقِ صندوق الوارد مفتوحًا. صندوق وارد Tmailor قائمة واحدة بلا مجلد رسائل مزعجة، لذا لا يوجد مكان آخر تبحث فيه. إذا كان التوقيت غير مؤكد، فابدأ بـ بعنوان بريد مؤقت قابل لإعادة الاستخدام واحفظ رمز الوصول الخاص به.
- احترم الرفض. إذا رفض الموقع العنوان أو لم يرسل إليه رمزًا، فاستخدم بريدًا إلكترونيًا طويل الأمد تتحكم فيه لذلك الحساب. تجربة عنوان تلو الآخر تخالف سياسة الموقع وتعرض الحساب للخطر.
يغطي مركز التشخيص المرتبط أعلاه تحت "الرمز ذهب إلى مكان آخر" كل سبب بالتفصيل، بما في ذلك Steam وEpic Games وDiscord وBinance وInstagram وX.
صندوق الوارد المؤقت مقابل القابل لإعادة الاستخدام: أيهما تستخدم لـ OTP
استخدم صندوق وارد مؤقتًا فقط عندما تحتاج إلى رمز فوري واحد ولن تحتفظ بالحساب. واستخدم عنوانًا قابلًا لإعادة الاستخدام عندما قد ترسل الخدمة رسائل تحقق لاحقة أو تنبيهات أمنية أو رسائل إعادة تعيين كلمة المرور. احفظ access token بأمان: فمن يحمله يمكنه فتح صندوق الوارد، ولا يمكن للدعم استعادة access token مفقود لعنوان ضيف. إذا أنشأت حساب Tmailor مجاني، فإن العناوين التي تنشئها أثناء تسجيل الدخول تُحفظ فيه، ويمكنك فتحها من Created Emails دون الرمز.
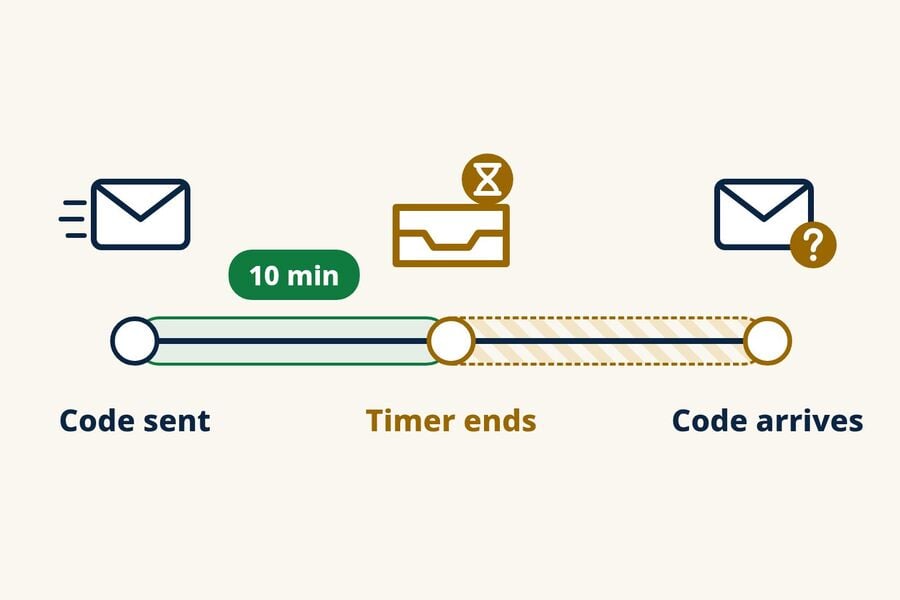
في تمايلور، عند الوصول إلى نهاية العد التنازلي يتم تحويل الصفحة إلى عنوان جديد؛ لا يجعل العنوان السابق يختفي فورا. العنوان السابق محفوظ في السجل على نفس الجهاز ويمكن إعادة فتحه طالما أنه لا يزال متاحا، ورمز الوصول الخاص به يسمح لك بإعادة فتحه على جهاز آخر. الرسائل التي تصل تبقى مرئية لمدة حوالي 24 ساعة.
لمقارنة مباشرة حول مسألة التوقيت، راجع البريد المؤقت مقابل البريد الذي يستغرق 10 دقائق لبرنامج OTP. وتُغطّى المقايضات بين الأمان والخصوصية في النموذجين في دليل صناديق الوارد القابلة لإعادة الاستخدام مقابل قصيرة الأمد.
التحقق متعدد الخطوات
بعض المنصات ترسل رسالة تأكيد، ثم رمز OTP منفصل، ثم رسالة إعداد. ومع العد التنازلي القصير، قد تلتقط الرسالة الأولى وتفوّت رمز OTP الذي يصل بعد دقائق قليلة. أما العنوان القابل لإعادة الاستخدام فيواصل استقبال رسائل جديدة ما دمت تستطيع إعادة فتحه.
إعادة التحقق وتنبيهات الأمان
غالبًا ما تعيد منصات التواصل الاجتماعي ومنصات SaaS التحقق عند تسجيل الدخول من جهاز جديد. وإذا لم يعد عنوان التسجيل الأصلي متاحًا، فلن تتمكن من إكمال التحقق وقد تفقد الوصول. أما العنوان القابل للاسترداد فيُبقي هذا المسار متاحًا.
شبكة أمان إعادة تعيين كلمة المرور
يُرسَل بريد إعادة تعيين كلمة المرور إلى العنوان الذي سجّلت به. وقد يكون العنوان المحدد بالوقت قد اختفى بالفعل. أما العنوان القابل لإعادة الاستخدام الذي تعيد فتحه باستخدام رمز الوصول الخاص به فيظل قادرًا على استقبال بريد إعادة تعيين جديد، ويبقى هذا البريد مرئيًا لنحو 24 ساعة.
القاعدة البسيطة
إذا أجبت بـ "ربما" أو "نعم" على أي من السؤالين، فاستخدم عنوانًا قابلًا لإعادة الاستخدام: (1) هل سأحتاج هذا العنوان مرة أخرى بعد الدقائق القليلة القادمة؟ (2) هل سأرغب في الاحتفاظ بهذا الحساب؟ أما التنزيلات لمرة واحدة ومعاينات النشرات الإخبارية واختبارات المنتجات السريعة، فيكفي لها صندوق وارد محدد بالوقت.
OTP على منصات محددة
يعمل تسليم البريد الإلكتروني بالطريقة نفسها تقنيًا في كل مكان، لكن المواقع تختلف في ما إذا كانت تقبل العناوين التي يمكن التخلص منها وفي القناة التي تستخدمها للرموز. ويغطي دليلنا لتسجيل الشبكات الاجتماعية تلك التدفقات، وإذا رفضت منصة ما العنوان، فاستخدم بريدًا إلكترونيًا طويل الأمد لها. وتضيف أدوات الذكاء الاصطناعي رموز تسجيل الدخول الخاصة بها؛ ويغطي دليل التسجيل ورمز تسجيل الدخول في ChatGPT هذه الحالة. وللتحقق مسبقًا من الأماكن التي يُرجَّح فيها رفض العنوان الذي يمكن التخلص منه، راجع من المواقع التي تقبل البريد المؤقت.
ما لا ينبغي استخدام بريد مؤقت مع OTP من أجله
صُمّم البريد المؤقت للتسجيلات الحريصة على الخصوصية وللحسابات منخفضة المخاطر، وليس لأي شيء تحتاج إلى استرداده. لا تستخدمه للخدمات المصرفية أو المدفوعات أو الخدمات الحكومية أو الرعاية الصحية أو أي حساب رئيسي مرتبط بهويتك. فحتى إذا وصل رمز، فإن فقدان الوصول إلى صندوق البريد قد يمنع التنبيهات والاسترداد والتحقق لاحقًا، كما قد ترفض هذه الخدمات العناوين التي يمكن التخلص منها بموجب سياساتها الخاصة. وللحصول على نظرة أوسع إلى مواضع ملاءمة صناديق الوارد التي يمكن التخلص منها، راجع مما إذا كانت الرسائل المؤقتة آمنة. وهذا حدّ ينبغي احترامه، لا عائقًا يُلتف عليه.
اختبار OTP لفرق ضمان الجودة والتطوير
تواجه الفرق التي تختبر تدفقات التسجيل الخاصة بها باستخدام صناديق وارد يمكن التخلص منها مشكلات OTP على نطاق واسع: عواصف إعادة الإرسال، وغموض مسؤولية الإخفاقات، ورموز تصل بعد أن تكون خطوة الاختبار قد تجاوزتها. والحلول إجرائية: اختبر بأكثر من عنوان، وحدّد سقفًا لمحاولات إعادة الإرسال، وتتبّع الوقت حتى وصول أول OTP كمقياس حتى تظهر أي تراجعات. ويوضّح قائمة مخاطر جاهزة لبرنامج OTP للفرق البروتوكول الكامل. أما التشغيل الآلي، فإن واجهة برمجة تطبيقات البريد المؤقت Tmailor ينشئ عناوين للاستقبال فقط، ويسرد الرسائل الجديدة، ويستخرج رمز OTP الذي يجده (بأفضل جهد ممكن)، مع حزم SDK لـ Python وNode.js وPHP وخادم MCP لوكلاء الذكاء الاصطناعي.
الأسئلة الشائعة
هل يمكن للبريد المؤقت استقبال رموز SMS أو منحي رقم هاتف؟
لا. البريد المؤقت يستقبل البريد الإلكتروني فقط، ولا يوفّر Tmailor أرقام هواتف. وإذا كانت الخدمة تتطلب SMS، فاستخدم رقمًا تتحكم فيه ويُسمح لك باستخدامه، أو اختر عدم المتابعة. وتجنّب مواقع استقبال SMS العامة، لأن أي شخص يمكنه قراءة الرموز التي تعرضها.
لماذا يصل رمز OTP إلى بريدي الإلكتروني العادي وليس إلى بريدي المؤقت؟
قد يرفض الموقع العناوين التي يمكن التخلص منها أو يتخطاها بهدوء، لكن هناك أسباب أخرى محتملة: خطأ مطبعي في العنوان، أو رمز أُرسل إلى البريد الإلكتروني المسجّل مسبقًا، أو تسليم أبطأ إلى ذلك صندوق الوارد. تحقق من العنوان والقناة أولًا. وإذا كان الموقع لا يرسل إلى العناوين التي يمكن التخلص منها، فاستخدم بريدك الإلكتروني العادي لهذا الحساب.
هل من الآمن استخدام البريد المؤقت لرموز OTP؟
إنه آمن للتسجيلات منخفضة المخاطر التي لا تحتاج فيها إلى استرداد طويل الأمد، مثل المنتديات والنشرات الإخبارية والتنزيلات لمرة واحدة واختبارات المنتجات السريعة. لكنه غير مناسب للخدمات المصرفية أو الحكومية أو الرعاية الصحية أو أي حساب مرتبط بهويتك، لأنك تحتاج إلى صندوق بريد تتحكم فيه لسنوات لاستعادة تلك الحسابات.
هل يمكنني استخدام OTP عبر البريد المؤقت للخدمات المصرفية أو المالية؟
لا. لا تستخدم البريد المؤقت للحسابات المصرفية أو المالية. حتى إذا وصل رمز، فإن فقدان الوصول إلى صندوق البريد قد يعطّل التنبيهات أو الاستعادة أو التحقق لاحقًا، وقد ترفض الخدمة العناوين المؤقتة بموجب سياساتها.
كم من الوقت يبقى رمز OTP صالحًا عادةً؟
يعتمد ذلك على الخدمة والإجراء. اعتبر رموز تسجيل الدخول والتسجيل صالحة لبضع دقائق فقط ما لم تعرض الشاشة مؤقتًا؛ أما روابط التحقق من البريد الإلكتروني ورموز الاسترداد فقد تدوم لفترة أطول. الخدمة المُرسِلة هي التي تحدد مدة الصلاحية، وليس مزود البريد الإلكتروني.
ماذا يجب أن أفعل إذا وصل رمز OTP بعد انتهاء صلاحية صندوق بريدي المؤقت ذي الـ 10 دقائق؟
في Tmailor، عند انتهاء العد التنازلي تنتقل الصفحة إلى عنوان جديد، لكن العنوان السابق يبقى في السجل على الجهاز نفسه طالما أنه لا يزال متاحًا. يمكنك أيضًا إضافة وقت قبل انتهاء العد التنازلي، حتى 60 دقيقة متبقية. إذا كنت قد تحتاج العنوان لاحقًا أو على جهاز آخر، فاحفظ رمز الوصول الخاص به أو احتفظ بالعنوان في حساب مجاني على Tmailor؛ إذ لا يمكن استعادة رمز الوصول المفقود لعنوان ضيف.
هل يساعد الضغط على "إعادة إرسال الرمز" إذا لم يصل رمز OTP الأول؟
أحيانًا، لكن مرة واحدة فقط وبعد انتهاء المؤقت المعروض على الشاشة. فالنقرات الإضافية قد تؤدي إلى فترة انتظار، وكل طلب جديد قد يلغي الرمز السابق. وإذا كان الموقع يرفض العناوين المؤقتة، فلن تغيّر إعادة الإرسال ذلك؛ استخدم بريدًا إلكترونيًا طويل الأمد لهذا الحساب.
هل هناك طريقة لمعرفة مسبقًا ما إذا كانت المنصة تحجب البريد المؤقت؟
أحيانًا. قد يخبرك بذلك خطأ صريح عند التسجيل مثل "البريد المؤقت غير مسموح" أو صفحات المساعدة الخاصة بالموقع نفسه. لا توجد قائمة توافق شاملة، وبعض المواقع تقبل النموذج لكنها لا ترسل الرمز أبدًا، لذا فإن دليل المواقع المعروفة بحجب البريد المؤقت هو وسيلة تخطيط وليست ضمانًا.
هل يمكنني استلام رموز OTP على تطبيق بريد مؤقت للهواتف المحمولة؟
نعم. تتلقى تطبيقات Tmailor على Android وiOS، بالإضافة إلى بوت Telegram، البريد الإلكتروني بالطريقة نفسها التي تعمل بها نسخة الويب. فإذا وصل الرمز إلى العنوان، ظهر في صندوق الوارد على الجوال. وللفتح العنوان نفسه على جهاز آخر، استخدم رمز الوصول الخاص به.
أي بريد مؤقت هو الأكثر موثوقية لرموز OTP؟
بالنسبة للمواقع التي تقبل البريد المؤقت، الخيار الأكثر موثوقية هو صندوق وارد يبقى مفتوحًا مدة كافية لاستقبال رمز متأخر ويمكنك إعادة فتحه لاحقًا، مثل عنوان قابل لإعادة الاستخدام مع رمز وصول محفوظ. لا يمكن لأي مزود بريد مؤقت أن يجعل الموقع يقبل عنوانًا يرفضه.
الخلاصة
استخدم البريد المؤقت لرموز OTP فقط حيث يناسب ذلك: تسجيلات منخفضة المخاطر ترسل الرموز عبر البريد الإلكتروني وتقبل العناوين المؤقتة. أبقِ صندوق الوارد مفتوحًا، وأعد الإرسال مرة واحدة، واحفظ رمز الوصول إذا كنت قد تحتاج العنوان مرة أخرى. وإذا رفض الموقع العنوان أو طلب رسالة نصية، فاستخدم بريدًا إلكترونيًا أو رقم هاتف تتحكم فيه، واحمِ الحسابات المهمة باستخدام تطبيق مصادقة أو مفتاح مرور. وللتسجيلات اليومية، يمكنك إنشاء بريد مؤقت مجاني وإبقاء التبويب مفتوحًا أثناء الانتظار.
Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.