Tmailor
我可以用臨時信箱安全接收 OTP 驗證碼嗎?什麼有效,什麼失敗
是的,臨時信箱可以收到許多電子郵件 OTP 代碼。當網站拒絕拋棄式信箱地址、寄件人延遲,或收件匣先無法使用時,這些方法就會失敗。看看電子郵件代碼與簡訊和驗證器應用程式的比較,以及當代碼未寄達時該怎麼辦。
快速存取
重點摘要
是的。臨時收件匣可以在服務以電子郵件發送驗證碼、接受拋棄式信箱地址,並在訊息或收件匣無法使用前送達時,收到 OTP 或驗證碼。臨時信箱無法接收簡訊代碼或驗證器應用程式代碼。如果網站拒絕拋棄式信箱,請使用你控制的長期地址,而不是試圖繞過限制。
- 只收電子郵件。 臨時信箱會收到電子郵件發送的代碼。它沒有電話號碼,因此無法接收簡訊、語音通話,或在驗證器應用程式中產生的代碼。
- 三個條件。 服務必須以電子郵件發送驗證碼,接受該地址,並在你還能開啟收件匣時送達。
- 拒絕即為最終決定。 當網站拒絕拋棄式信箱或帳號日後需要恢復時,請改用你能控制的長期電子郵件註冊。
- 對於 重要帳號的登入保護更強。 電子郵件和簡訊代碼是較弱的登入保護形式;驗證器應用程式更強大,通行金鑰則能防範釣魚攻擊。
臨時信箱可以接收 OTP 代碼嗎?
是的。當服務以電子郵件發送驗證碼時,臨時信箱可以收到驗證碼。拋棄式收件匣透過與永久信箱相同的標準 SMTP 路徑接受郵件:服務負責撰寫郵件,郵件伺服器交接,臨時信箱伺服器接收。如果你對拋棄式收件匣還不熟悉,我們的 郵件 指南涵蓋了基本知識。
驗證碼能不能送到你手上,更多取決於寄件方。服務會決定是否接受拋棄式信箱地址、傳送速度,以及代碼的有效期限。本頁其餘部分將說明何時可送達、驗證碼失敗的原因、電子郵件驗證碼與其他驗證方式的比較,以及當驗證碼未送達時該怎麼辦。
電子郵件 OTP 與簡訊 OTP、驗證器應用程式與通行金鑰
電子郵件 OTP 是發送到收件匣的一次性代碼。簡訊 OTP 會發送到電話號碼。驗證器應用程式(TOTP)會在你自己的裝置上產生代碼,通行金鑰則以密碼學登入取代輸入的代碼。臨時信箱只能處理第一種。對於你在意的帳號,通行金鑰或驗證器應用程式比任何必須交付給你的代碼更能保護你。
兩個不同的工作都共用「代碼」這個詞。電子郵件代碼通常只是確認你在註冊時控制了某個電子郵件地址。相較之下,登入代碼是登入流程的一部分。NIST 的數位身分指引(SP 800-63B-4)規定電子郵件不得用於帶外驗證,而僅確認電子郵件地址的代碼或恢復代碼則不在此規定範圍內。許多服務也採取類似的分工:他們先用電子郵件發送代碼確認新地址,然後提供手機、應用程式或通行金鑰進行登入。

| 方法 | 代碼的來源 | 主要弱點 | 防釣魚攻擊? | 臨時信箱能幫忙嗎? |
|---|---|---|---|---|
| 電子郵件 OTP | 發送至收件匣 | 任何能打開該收件匣的人都能讀取代碼;代碼可能遭到釣魚 | 否 | 是,適用於接受拋棄式信箱的低風險註冊 |
| 簡訊 OTP | 發送到電話號碼 | SIM 卡交換、SS7 攔截、號碼回收;可能遭到網路釣魚 | 否 | 否。Tmailor 沒有電話號碼 |
| 驗證器代碼(TOTP) | 在你的裝置上產生 | 六位數代碼仍可能遭到網路釣魚;共享密鑰必須受到保護 | 否 | 否。它存在於你裝置上的應用程式中 |
| 通行金鑰 | 你裝置或密碼管理器中的 FIDO 憑證 | 帳戶中較弱的備援或恢復方式 | 是 | 否。它綁定在你的裝置或密碼管理器上 |
電子郵件、簡訊和 TOTP 代碼都可能遭到網路釣魚,但風險並不相同。簡訊增加了 SIM 卡交換、SS7 和號碼回收的曝險;電子郵件代碼的安全性取決於信箱;而 TOTP 則依賴保護共享密鑰。公開指引支持這些區分。CISA 的說明文件《實施防釣魚多重要素驗證》將應用程式代碼置於簡訊或語音代碼之上,稱後者為最後手段,同時指出兩者仍可能遭到網路釣魚。CISA 表示,應用程式代碼不會暴露於 SIM 卡交換或 SS7 攻擊,並描述 FIDO/WebAuthn 是唯一廣泛可用的抗釣魚驗證方式,與基於 PKI 的多重要素驗證並列。MDN 的一次性密碼指南也得出類似結論:所有形式的 OTP 都容易受到網路釣魚攻擊,簡訊在攔截方面遠不及電子郵件,通行金鑰則是一般登入的更好選擇。
通行金鑰是一種基於 FIDO 標準的登入憑證,FIDO 聯盟將通行金鑰描述為抗釣魚。保護涵蓋通行金鑰登入本身。如果帳戶仍允許較弱的備援,例如簡訊重置,該備援仍可能是弱點。
為什麼網站會要求電話號碼而不是電子郵件?
有些網站使用電話驗證作為額外的防濫用訊號或恢復管道。它無法消除詐騙,手機救援本身也帶來風險:SIM 卡交換、號碼攜碼和號碼回收。NIST 將透過電話網路傳送的代碼視為「受限」方式,並指示服務在依賴前留意 SIM 卡變更或號碼攜碼等徵兆。如果你的目標是一個完全不需要電話的信箱,我們的指南 電話號碼電子郵件 涵蓋哪些服務提供者會要求,哪些不會。
Tmailor 會給你臨時電話號碼嗎?
否。Tmailor 是一個只收信的電子郵件服務。它不提供電話號碼,也無法接收簡訊或語音代碼。如果合法服務需要簡訊,請使用你控制且被允許使用的號碼,或選擇不繼續。Tmailor 無法幫你完成這個步驟。
避免使用公開的接收簡訊網站,針對任何重要的代碼或帳號。這些網站設計成將收到的簡訊放在開放頁面上,讓任何人都能閱讀本該給你的代碼。研究人員監控了 29 個公共 SMS 閘道器一年(Moreno 等人,《你的代碼是 0000》,2023),收集了超過 7,000 萬則訊息,發送到 17,141 個號碼。重複使用的號碼還有第二個風險。普林斯頓大學對兩家美國電信業者(Kevin Lee 和 Arvind Narayanan,eCrime 2021)的號碼回收研究發現,259 個抽樣的號碼中有 215 個被回收,且至少有一次攻擊風險。研究還發現,在六個熱門網站中,259 個號碼中有 171 個透過密碼恢復被帳戶接管,而 200 個回收號碼中有 19 個在一週內仍收到安全敏感訊息,如密碼。
臨時信箱的定位
臨時信箱很適合用電子郵件發送的低風險註冊代碼:論壇、電子報、一次性下載,或是你可能不會保留的產品試用。如果你打算保留帳號,請使用長期電子郵件,並在帳號設定好後開啟驗證器應用程式或通行金鑰。不管代碼用什麼管道,都不要交給聯絡你並索取的人。請只在你開始驗證的服務或應用程式中輸入驗證碼。
OTP 送達通常有效的時機
當三件事同時成立時,臨時信箱的送達才會成功:服務透過電子郵件發送代碼、接受拋棄式信箱地址,以及接收伺服器正常運作並立即接收訊息。各網站的政策差異很大,所以唯一可靠的訊號就是網站如何處理你的地址。

大型網域池能做什麼、不能做什麼
Tmailor 提供跨 500+ 網域的地址,讓你可以選擇臨時信箱地址。這並不保證能送達或改變網站的拋棄式信箱政策。如果網站拒絕地址,請尊重這個決定,使用你能控制的長期電子郵件,而不是嘗試更多拋棄式信箱地址。
速度因素
OTP 代碼對時間敏感,因此接收方也很重要。Tmailor 透過 Google MX 伺服器接收入站郵件,因此寄件人會切換到廣泛使用的郵件路徑,正常重試也能如設計般運作。這是描述機制,而非速度保證;背景說明在 了為什麼 Tmailor 會使用 Google 的伺服器來接收來信。收件匣無法接收寄件人尚未發出的訊息。
為什麼 OTP 代碼會失效
當 OTP 未送達拋棄式信箱時,原因通常分為三類之一。每種情況都需要不同的回應,所以在再試之前,知道自己面對的是哪一種會很有幫助。如果你的臨時信箱完全收不到郵件,先檢查是每封郵件都不見了,還是只有某個網站的代碼遺失。缺少的單一代碼通常指向發送者、其地址政策或傳遞通道;多個無關寄件人寄出的郵件都不會指向收件匣或接收服務。
網站拒絕拋棄式地址
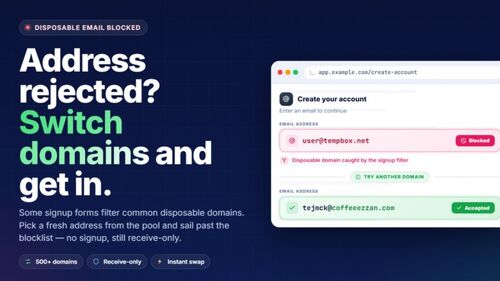
有些服務會將註冊資料與內部或第三方的一次性網域清單進行比對。他們可能會在報名時錯誤拒絕地址,或接受表單卻從未寄出驗證碼。不管怎樣,當作網站的決定,並用你能管理的長期電子郵件來管理該帳號。我們關於 網站為何拒絕一次性網域 的指南,說明了這種過濾的運作方式。
驗證碼延遲或根本沒送出
發送者會排隊並限制訊息,有些甚至會在發送前執行防濫用檢查。接收端伺服器也可能延遲第一次嘗試,這是一種稱為灰名單的垃圾郵件控制技術,因此只有在寄件人的郵件伺服器重試後,程式碼才會送達。反覆按「重新發送」會觸發冷卻時間,而新代碼常常會取消之前的冷卻。對於持續開啟的收件匣來說,短暫的延遲無害,但可能比10分鐘的倒數還要久。
密碼跑到別處去了
該代碼可能寄到與你正在觀看的地址不同的地址,或是已存於現有帳號的電子郵件,甚至是完全不同的管道,例如簡訊或應用程式提示。驗證碼也可能在定時收件匣已切換到新地址後才抵達。如需逐因導覽及平台說明,請參閱《OTP 郵件未送達的 12 個原因 指南》。
按收件匣類型劃分的 OTP 可靠性
揭露: Tmailor 是這個部落格的出版者,而 Tmailor 就是下面比較中可重複使用的收件匣範例。其限制也適用:僅限接收,訊息在收到後約 24 小時內可見,遺失的存取令牌無法恢復,且部分網站會直接拒絕拋棄式網域。
並非所有臨時信箱在驗證時的行為都一樣。決定性因素是你能持續閱讀收件匣多久,以及是否能稍後回到同一地址。如果你想要快速的定時收件匣,Tmailor 的 10 分鐘郵件 從 10 分鐘倒數開始,還能延長至 60 分鐘剩餘時間。若想看排名、按需求選擇,請參考 最佳臨時郵件的 OTP 分類。
| 收件匣模式 | 你能讀多久 | 你能晚點再來嗎? | OTP 配合 | 最佳選擇 |
|---|---|---|---|---|
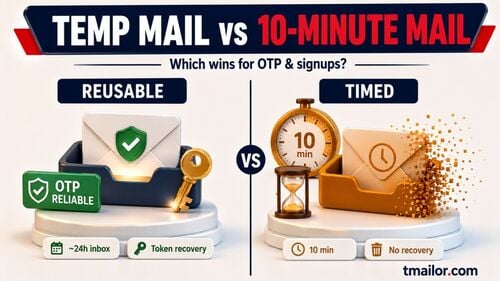
| 定時收件匣(10分鐘郵件) | 倒數計時,通常為10分鐘;Tmailor的倒數可延長至剩餘60分鐘 | 通常不會;在 Tmailor 上,最近地址在同一裝置的歷史紀錄中會保留,只要該地址仍然可用 | 即時代碼沒問題;如果交貨延遲,風險很大 | 你永遠不會再重讀的單次閱讀 |
| 可重複使用的收件匣(Tmailor) | 每則訊息在抵達後約 24 小時內仍可見 | 可以,任何裝置上,只要儲存了存取權杖 | 當網站接受地址時,效果良好;涵蓋延誤及後續代碼 | 你可能需要的報名流程,多步驟流程 |
| 公開共享收件匣 | 這因提供者而異 | 任何知道地址的人都能打開 | 通常會被拒絕,且代碼對他人可見 | 僅限低風險的拋棄性測試 |
OTP 代碼有效期有多長
寄件服務設定的有效期限,不是你的電子郵件服務提供者。登入與註冊碼通常只持續幾分鐘,而電子郵件驗證連結和恢復碼則可能持續更久;螢幕或電子郵件通常會顯示時間長短。NIST 要求符合標準的帶外認證必須在 10 分鐘內完成,但該規則涵蓋符合其標準的登入步驟,而非所有電子郵件發送的驗證碼。把螢幕上的倒數計時當作真正的限制。
程式碼壽命和訊息壽命是不同的時鐘。在 Tmailor 上,訊息會在抵達後約 24 小時內保持可見,而其中的代碼可能在幾分鐘內失效。我們的指南 郵件保存 區分了訊息保留與地址重複使用。
當 OTP 未收到時,修正檢查清單
在假設臨時信箱是問題之前,請依序檢查這些檢查:
- 等計時器結束,再重新傳送一次。 只使用最新的代碼。
- 確認地址和頻道。 確認確認畫面上的地址是否與你正在觀看的收件匣相符,並確認服務是否透過簡訊、應用程式提示或舊電子郵件發送驗證碼。
- 保持收件匣開啟。 Tmailor 收件匣是一個沒有垃圾郵件夾的單一清單,所以沒有其他地方可以查。若時間不確定,請先使用 可重複使用的臨時郵箱,並儲存其存取權杖。
- 尊重拒絕。 如果網站拒絕該地址或從未寄出驗證碼,請使用你能管理的該帳號長期電子郵件。一個接一個地嘗試地址違反網站政策,並危及帳號。
上方連結的「代碼已往別處」連結的診斷中心,深入介紹了每個原因,包括 Steam、Epic Games、Discord、Binance、Instagram 和 X。
定時收件匣與可重複使用收件匣:OTP 應該用哪一個
只有在需要一個即時代碼且不會保留帳號時,才使用定時收件匣。當服務可能會發送後續驗證、安全警示或重設密碼訊息時,請使用可重複使用的地址。安全儲存存取權杖:任何持有者都可以開啟收件匣,遺失的存取權杖無法被客服找回。

在 Tmailor 中,倒數結束時頁面會切換到新地址;它不會立即讓先前的地址消失。先前的位址會儲存在同一台裝置的歷史紀錄中,且可在它還在時重新開啟,而它的存取權杖則允許你在另一台裝置上重新開啟。收到的訊息會保持可見約 24 小時。
關於時間點的直接比較,請參考 臨時郵件與 10 分鐘郵件的 OTP。兩種機型在安全性與隱私權衡的取捨,已在 可重複使用與短命收件匣 指南中說明。
多步驟驗證
有些平台會先發送確認郵件,然後發送另一封 OTP,最後再發送設定訊息。如果倒數時間很短,你可能會收到第一封,卻錯過幾分鐘後抵達的 OTP。可重複使用的地址只要你能重新開啟它,就會持續接收新訊息。
重新驗證與安全警示
社群和 SaaS 平台通常會在你從新裝置登入時重新驗證。如果你原本註冊的地址已無法使用,就無法完成檢查,甚至可能失去存取權限。可恢復的地址能讓這條途徑保持可用。
密碼重設安全網
密碼重設郵件會寄到你註冊時使用的地址。定時地址可能已經失效。你用存取權杖重新開啟的可重複使用地址,仍可收到新的重設郵件,該郵件會保持可見約 24 小時。
簡單規則
如果你對任一問題回答「也許」或「是」,請使用可重複使用的地址:(1)我會在幾分鐘後再次需要這個地址嗎?(2)我會想保留這個帳戶嗎?對於一次性下載、電子報預覽和快速產品測試,定時收件匣就可以了。
特定平台上的 OTP
電子郵件傳送在技術上各地都差不多,但各網站是否接受拋棄式地址,以及使用哪個管道發送代碼,則有所不同。我們的 社群網路註冊指南涵蓋 涵蓋了這些流程,如果平台拒絕該地址,請使用長期電子郵件。AI 工具會自行加入登入碼;ChatGPT 註冊與登入碼指南 涵蓋了這種情況。若要提前確認拋棄式地址可能被拒絕的地點,請查看 哪些網站接受臨時郵件。
臨時信箱 OTP 不該用於什麼事
臨時信箱是為注重隱私的註冊和低風險帳號設計的,不是為了你需要恢復的任何事物。請勿將其用於銀行業務、支付、政府服務、醫療保健或任何與你身份相關的主要帳戶。即使收到驗證碼,失去信箱存取權仍可能阻擋警示、恢復及後續驗證,這些服務也可能依自身政策拒絕拋棄式地址。想更全面了解拋棄式收件匣的定位,可以看看 臨時郵件是否安全。這是需要尊重的限制,不是需要繞過的障礙。
為品質保證與開發團隊提供的 OTP 測試
用拋棄式收件匣測試自己註冊流程的團隊,在大規模時會遇到 OTP 問題:重寄風暴、失敗責任歸屬不明,以及測試步驟結束後才出現的代碼。這些修正是程序性的:用多個地址測試、限制重送次數,並以首次 OTP 送達時間作為指標,讓回歸問題顯現出來。現成的 OTP 風險清單 列出了完整的團隊規範。
常見問題
臨時信箱可以接收簡訊代碼或給我電話號碼嗎?
不可以。臨時信箱只能接收電子郵件,Tmailor 也不提供電話號碼。如果服務需要簡訊,請使用你控制且允許使用的號碼,或選擇不繼續。避免使用公開的接收簡訊網站,因為任何人都能讀取它們顯示的代碼。
為什麼我的 OTP 會寄到我的一般電子郵件,但臨時信箱卻不會?
網站可能會拒絕或悄悄跳過拋棄式地址,但其他原因也可能:地址打錯字、代碼寄到已存檔的電子郵件,或是寄到該收件匣的速度較慢。請先檢查地址和管道。如果網站不寄送拋棄式地址,請使用你平常的電子郵件來管理該帳號。
用臨時信箱來接收 OTP 安全嗎?
對於不需要長期恢復的低風險註冊來說,它是安全的,例如論壇、電子報、一次性下載和快速產品測試。它不適用於銀行、政府、醫療保健或任何與你身份相關的帳戶,因為你需要一個你能控制多年的信箱來恢復這些帳戶。
我可以用臨時信箱 OTP 來處理銀行或金融服務嗎?
不可以。請勿將臨時信箱用於銀行或金融帳戶。即使收到驗證碼,失去信箱存取權仍可能阻擋警示、恢復或後續驗證,且服務可能會根據政策拒絕拋棄式地址。
OTP 代碼通常有效多久?
這取決於服務和操作。除非螢幕顯示計時器,否則登入和註冊碼只能當作幾分鐘的時段;電子郵件驗證連結和恢復碼的有效時間可能會更長。寄件服務設定有效期限,不是你的電子郵件服務提供者。
如果 OTP 在我 10 分鐘的收件匣過期後才送達,我該怎麼辦?
在 Tmailor 上,倒數結束時頁面會切換到新地址,但先前的地址仍保留在同一裝置的歷史紀錄中,只要它還可用。你也可以在倒數結束前加時間,最多剩下 60 分鐘。如果你之後或在其他裝置上需要該地址,請儲存存取權杖;遺失的存取權杖無法恢復。
如果第一個 OTP 沒有收到,點「重新傳送代碼」會有幫助嗎?
有時候會,但只有一次,且必須在螢幕計時器結束後。多點擊會觸發冷卻時間,每次新請求都可能取消先前的代碼。如果網站拒絕拋棄式信箱地址,重寄不會改變這點;用長期電子郵件來管理該帳號。
有沒有辦法事先知道平台是否封鎖臨時信箱?
有時候。像是「拋棄式信箱不允許」或網站自有的說明頁面可能會讓你看到明確的註冊錯誤。沒有通用相容清單,有些網站接受表單但從未寄送代碼,因此已知封鎖臨時信箱的網站目錄只是規劃輔助,而非保證。
我可以在臨時信箱手機應用程式上收到 OTP 代碼嗎?
是的。Tmailor 的 Android 和 iOS 應用程式,以及 Telegram 機器人,接收電子郵件的方式與網頁版相同。如果代碼到達該地址,它會顯示在行動收件匣中。要在另一台裝置上開啟相同地址,請使用其存取權杖。
哪種臨時信箱對 OTP 最可靠?
對於接受拋棄式信箱的網站,最可靠的選擇是收件匣,能保持足夠長的時間等待延遲代碼,之後再開啟,例如可重複使用的地址並儲存存取權杖。沒有任何臨時信箱供應商能強迫網站接受它拒絕的地址。
結論
臨時信箱只在適合的地方使用臨時信箱作為 OTP:低風險的註冊,透過電子郵件發送代碼並接受拋棄式信箱地址。保持收件匣開啟,重新寄出一次,並儲存存取權杖以備不時之需。如果網站拒絕提供地址或要求簡訊,請使用你控制的電子郵件或電話號碼,並用驗證器應用程式或通行金鑰保護重要的帳號。對於日常註冊,你可以 免費建立臨時郵件,並在等待期間保持分頁開啟。

Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.