Tmailor
Tôi có thể dùng email tạm thời để nhận mã xác minh OTP một cách an toàn không? Điều gì hiệu quả và điều gì thất bại
Đúng vậy, email tạm thời có thể nhận được nhiều mã OTP qua email. Chúng thất bại khi một trang web từ chối địa chỉ dùng một lần, người gửi chậm trễ hoặc hộp thư đến không còn khả dụng trước. Xem cách mã email so sánh với SMS và ứng dụng xác thực, cũng như cách xử lý khi mã không bao giờ đến.
Truy cập nhanh
Những điểm chính rút ra
Đúng vậy. Hộp thư tạm thời có thể nhận mã OTP hoặc mã xác minh khi dịch vụ gửi qua email, chấp nhận địa chỉ tạm và chuyển giao trước khi tin nhắn hoặc hộp thư đến trở nên không khả dụng. Email tạm thời không thể nhận mã SMS hoặc mã ứng dụng xác thực. Nếu một trang web từ chối email tạm, hãy sử dụng địa chỉ dài hạn mà bạn kiểm soát thay vì cố gắng vượt qua hạn chế.
- Chỉ gửi email thôi. Email tạm thời nhận mã gửi qua email. Nó không có số điện thoại, nên không thể nhận tin nhắn văn bản, cuộc gọi thoại hoặc mã được tạo ra trong ứng dụng xác thực.
- Ba điều kiện. Dịch vụ phải gửi mã qua email, chấp nhận địa chỉ và giao khi bạn còn có thể mở hộp thư đến.
- Từ chối là quyết định cuối cùng. Khi một trang web từ chối email tạm hoặc tài khoản cần khôi phục sau này, hãy đăng ký với email dài hạn mà bạn kiểm soát thay thế.
- Đăng nhập mạnh mẽ hơn cho các tài khoản quan trọng. Mã gửi qua email và nhắn tin là một hình thức bảo vệ đăng nhập yếu; ứng dụng xác thực mạnh hơn, và passkey chống lại lừa đảo (phishing).
Email tạm thời có thể nhận mã OTP không?
Đúng vậy. Email tạm thời có thể nhận mã xác minh khi dịch vụ gửi mã qua email. Một hộp thư đến tạm chấp nhận thư qua cùng đường dẫn SMTP tiêu chuẩn như hộp thư vĩnh viễn: dịch vụ soạn thảo tin nhắn, máy chủ thư chuyển tiếp, và máy chủ email tạm thời chấp nhận nó. Nếu bạn mới sử dụng hộp thư tạm, hướng dẫn của chúng tôi về cách hoạt động của thư tạm sẽ bao gồm những điều cơ bản.
Việc mã đến tay bạn không phụ thuộc nhiều vào email tạm thời mà phụ thuộc nhiều hơn vào người gửi. Dịch vụ quyết định có chấp nhận địa chỉ tạm hay không, tốc độ gửi và thời gian mã có hiệu lực. Phần còn lại của trang này đề cập đến thời điểm giao hàng thành công, lý do tại sao mã bị lỗi, cách mã email so sánh với các phương pháp xác minh khác, và cách xử lý khi mã không đến.
Email OTP so với SMS OTP, Ứng dụng xác thực và Passkey
OTP email là một mã gửi một lần đến hộp thư đến. Một SMS OTP sẽ đến một số điện thoại. Một ứng dụng xác thực (TOTP) sẽ tạo mã trên thiết bị của bạn, và khóa passkey sẽ thay thế mã nhập bằng một đăng nhập mật mã. Email tạm thời chỉ giúp được với trường hợp đầu tiên. Đối với các tài khoản bạn quan tâm, một ứng dụng passkey hoặc xác thực bảo vệ bạn tốt hơn bất kỳ mã nào phải được gửi đến bạn.
Hai công việc khác nhau dùng chung từ "mã". Mã gửi qua email thường chỉ xác nhận rằng bạn kiểm soát địa chỉ email trong quá trình đăng ký. Ngược lại, mã đăng nhập là một phần của việc đăng nhập. Hướng dẫn nhận diện số của NIST (SP 800-63B-4) quy định email không được sử dụng để xác thực ngoài băng, trong khi các mã chỉ xác nhận địa chỉ email hoặc mã khôi phục không thuộc quy định đó. Nhiều dịch vụ cũng theo cách phân chia tương tự: họ gửi mã qua email để xác nhận địa chỉ mới, sau đó cung cấp điện thoại, ứng dụng hoặc khóa truy cập để đăng nhập.

| Phương pháp | Nguồn gốc của mã | Điểm yếu chính | Chống phishing? | Email tạm thời có thể giúp được không? |
|---|---|---|---|---|
| Email OTP | Gửi đến hộp thư đến | Bất kỳ ai mở được hộp thư đến đó đều có thể đọc mã; nó có thể bị lừa đảo | Không | Có, dành cho các đăng ký ít rủi ro chấp nhận email tạm |
| SMS OTP | Đã gửi đến số điện thoại | Hoán đổi SIM, chặn SS7, số tái sử dụng; nó có thể bị lừa đảo | Không | Không. Tmailor không có số điện thoại |
| Mã xác thực (TOTP) | Được tạo trên thiết bị của bạn | Mã sáu chữ số vẫn có thể bị lừa đảo; bí mật chia sẻ phải được bảo vệ | Không | Không. Nó nằm trong một ứng dụng trên thiết bị của bạn |
| Passkey | Thông tin xác thực FIDO trên thiết bị của bạn hoặc trong trình quản lý mật khẩu | Các phương pháp dự phòng hoặc phục hồi yếu hơn trên tài khoản | Đúng vậy | Không. Nó liên kết với thiết bị hoặc trình quản lý mật khẩu của bạn |
Email, SMS và mã TOTP đều có thể bị lừa đảo, nhưng rủi ro của chúng không giống nhau. SMS thêm rủi ro hoán đổi SIM, SS7 và số tái chế; mã email chỉ an toàn như hộp thư; và TOTP phụ thuộc vào việc bảo vệ bí mật chia sẻ. Hướng dẫn công khai ủng hộ những phân biệt này. Bảng thông tin của CISA "Triển khai MFA chống lừa đảo" đặt mã dựa trên ứng dụng lên trên SMS hoặc mã thoại, mà họ gọi là lựa chọn cuối cùng, đồng thời lưu ý rằng cả hai đều vẫn dễ bị lừa đảo. CISA cho biết mã dựa trên ứng dụng không bị ảnh hưởng bởi các cuộc hoán đổi SIM hoặc tấn công SS7, và họ mô tả FIDO/WebAuthn là phương pháp xác thực chống lừa đảo duy nhất phổ biến, bên cạnh MFA dựa trên PKI. Hướng dẫn của MDN về mật khẩu dùng một lần cũng đi đến kết luận tương tự: tất cả các hình thức OTP đều dễ bị lừa đảo, SMS yếu hơn nhiều so với email trong việc chống chặn, và passkey là lựa chọn tốt hơn cho đăng nhập chung.
Passkey là thông tin đăng nhập dựa trên tiêu chuẩn FIDO, và FIDO Alliance mô tả passkey là chống lừa đảo. Bảo vệ này bao gồm chính việc đăng nhập bằng passkey. Nếu tài khoản vẫn cho phép một phương án dự phòng yếu hơn, chẳng hạn như đặt lại qua SMS, phương án dự phòng đó có thể vẫn là điểm yếu.
Tại sao các trang web lại yêu cầu số điện thoại thay vì email?
Một số trang web sử dụng xác minh điện thoại như một tín hiệu chống lạm dụng bổ sung hoặc như một kênh phục hồi. Nó không loại bỏ được gian lận, và phục hồi qua điện thoại cũng mang đến những rủi ro riêng: hoán đổi SIM, chuyển số điện thoại và số tái chế. NIST coi các mã gửi qua mạng điện thoại là phương thức "hạn chế" và yêu cầu các dịch vụ chú ý các dấu hiệu như thay đổi SIM hoặc chuyển số trước khi dựa vào chúng. Nếu mục tiêu của bạn là một hộp thư không cần điện thoại, hướng dẫn của chúng tôi về tạo email không cần số điện thoại sẽ đề cập những nhà cung cấp nào yêu cầu và những nhà cung cấp nào không.
Tmailor có cung cấp cho bạn số điện thoại tạm thời không?
Không. Tmailor là dịch vụ email chỉ nhận. Nó không cung cấp số điện thoại và không thể nhận SMS hoặc mã thoại. Nếu dịch vụ hợp pháp yêu cầu SMS, hãy sử dụng số điện thoại bạn kiểm soát và được phép sử dụng, hoặc chọn không tiếp tục. Tmailor không thể hoàn thành bước đó cho bạn.
Tránh các trang web nhận SMS công khai đối với bất kỳ mã hoặc tài khoản nào quan trọng. Những trang đó đăng tin nhắn đến trên một trang mở theo thiết kế, nên bất kỳ ai cũng có thể đọc mã dành cho bạn. Các nhà nghiên cứu đã giám sát 29 cổng SMS công cộng trong một năm (Moreno và các đồng nghiệp, "Mã của bạn là 0000," 2023) đã thu thập hơn 70 triệu tin nhắn gửi đến 17.141 số. Số điện thoại tái sử dụng còn mang một rủi ro thứ hai. Một nghiên cứu của Princeton về tái chế số tại hai nhà mạng Mỹ (Kevin Lee và Arvind Narayanan, eCrime 2021) cho thấy 215 trong số 259 số được lấy mẫu đã được tái chế và dễ bị tấn công ít nhất một lần. Nghiên cứu cũng phát hiện 171 trong số 259 số đã bị chiếm đoạt tài khoản thông qua khôi phục mật khẩu tại sáu trang web phổ biến, và 19 trong số 200 số được tái sử dụng vẫn nhận được các thông điệp nhạy cảm về bảo mật, chẳng hạn như mật khẩu, chỉ trong vòng một tuần.
Email tạm thời phù hợp ở đâu
Email tạm thời rất phù hợp cho các mã gửi qua email trong các đăng ký ít rủi ro: diễn đàn, bản tin, tải một lần, hoặc dùng thử sản phẩm mà bạn có thể không giữ lại. Đối với tài khoản bạn dự định giữ, hãy sử dụng email dài hạn và bật ứng dụng xác thực hoặc passkey khi tài khoản đã được thiết lập. Dù mã dùng kênh nào, đừng đưa mã cho người liên hệ và yêu cầu bạn cung cấp. Chỉ nhập mã trong dịch vụ hoặc ứng dụng nơi bạn bắt đầu xác minh.
Khi nào việc gửi OTP thường hoạt động
Việc gửi đến email tạm thời hoạt động khi ba yếu tố khớp nhau: dịch vụ gửi mã qua email, chấp nhận địa chỉ dùng một lần, và máy chủ nhận hoạt động và nhận tin nhắn nhanh chóng. Chính sách rất khác nhau tùy theo trang web, nên tín hiệu đáng tin cậy duy nhất là cách trang web xử lý địa chỉ của bạn.

Một nhóm tên miền lớn làm được gì và không làm được gì
Tmailor cung cấp địa chỉ trên 500+ tên miền, cho phép bạn lựa chọn địa chỉ tạm thời. Điều đó không đảm bảo việc gửi hoặc thay đổi chính sách email dùng một lần của trang web. Nếu một trang web từ chối địa chỉ, hãy tôn trọng quyết định đó và sử dụng email dài hạn mà bạn kiểm soát thay vì thử các địa chỉ dùng một lần khác.
Yếu tố tốc độ
Mã OTP rất nhạy cảm về thời gian, nên phía nhận cũng quan trọng. Tmailor nhận thư đến qua các máy chủ Google MX, vì vậy người gửi chuyển sang một đường dẫn thư được sử dụng rộng rãi và các lần thử lại bình thường hoạt động như thiết kế. Đó là mô tả cơ chế, không phải đảm bảo tốc độ; bối cảnh là lý do tại sao Tmailor sử dụng máy chủ của Google cho email đến. Không hộp thư nào nhận được tin nhắn mà người gửi chưa gửi.
Tại sao mã OTP thất bại
Khi một OTP không đến được hộp thư đến dùng một lần, nguyên nhân thường thuộc một trong ba nhóm. Mỗi loại cần một phản ứng khác nhau, nên bạn nên biết mình đang đối mặt với cái nào trước khi thử lại. Nếu email tạm thời của bạn không nhận được email, trước tiên hãy kiểm tra xem tất cả các tin nhắn đều thiếu hay chỉ có mã của một trang web. Một mã bị thiếu thường chỉ đến người gửi, chính sách địa chỉ hoặc kênh phân phối; không có gì đến từ nhiều người gửi không liên quan chỉ đến hộp thư đến hoặc dịch vụ nhận.
Trang web từ chối địa chỉ dùng một lần
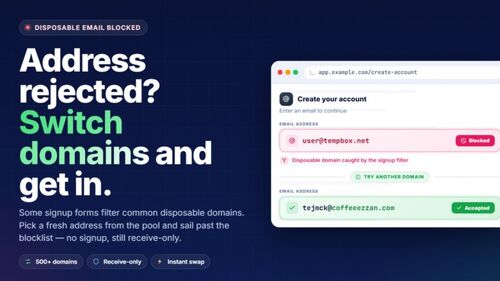
Một số dịch vụ kiểm tra đăng ký với danh sách tên miền dùng một lần nội bộ hoặc bên thứ ba. Họ có thể từ chối địa chỉ khi đăng ký với lỗi, hoặc chấp nhận biểu mẫu nhưng không gửi mã. Dù thế nào, hãy coi đó là quyết định của trang web và sử dụng email dài hạn mà bạn kiểm soát cho tài khoản đó. Hướng dẫn của chúng tôi về lý do tại sao các trang web từ chối tên miền dùng một lần sẽ giải thích cách hoạt động của bộ lọc này.
Mã bị trì hoãn hoặc không bao giờ được gửi
Người gửi xếp hàng và giới hạn thông điệp, một số sẽ kiểm tra chống lạm dụng trước khi gửi. Máy chủ nhận cũng có thể hoãn lần thử đầu tiên, một kỹ thuật kiểm soát spam gọi là greylisting, nên mã chỉ đến sau khi máy chủ thư của người gửi thử lại. Nhấn "gửi lại" nhiều lần có thể kích hoạt thời gian hồi chiêu, và mã mới thường hủy lần trước. Một khoảng trễ ngắn không gây hại trong hộp thư đến, nhưng có thể kéo dài hơn đếm ngược 10 phút.
Mã được chuyển đi chỗ khác
Mã có thể đã được gửi đến một địa chỉ khác với địa chỉ bạn đang xem, đến email đã được lưu trữ của một tài khoản hiện có, hoặc đến một kênh hoàn toàn khác, chẳng hạn như SMS hoặc một thông báo ứng dụng. Mã cũng có thể đến sau khi hộp thư đến có thời gian đã chuyển sang địa chỉ mới. Để xem hướng dẫn từng nguyên nhân kèm ghi chú về nền tảng, xem hướng dẫn 12 lý do khiến email OTP không đến.
Độ tin cậy OTP theo loại hộp thư đến
Công bố: Tmailor xuất bản blog này, và Tmailor là ví dụ hộp thư tái sử dụng trong so sánh dưới đây. Giới hạn của nó cũng áp dụng: chỉ nhận được, tin nhắn vẫn hiển thị khoảng 24 giờ sau khi đến, Access Token bị mất không thể khôi phục, và một số trang web từ chối hoàn toàn các tên miền dùng một lần.
Không phải tất cả email tạm thời đều hoạt động giống nhau khi xác minh. Yếu tố quyết định là bạn có thể tiếp tục đọc hộp thư đến bao lâu và liệu bạn có thể quay lại địa chỉ cũ sau này hay không. Nếu bạn muốn hộp thư đến nhanh, email 10 phút của Tmailor bắt đầu với đếm ngược 10 phút mà bạn có thể kéo dài đến 60 phút còn lại. Để biết một lựa chọn xếp hạng, theo nhu cầu, xem phân tích thư tạm thời tốt nhất cho OTP.
| Mô hình hộp thư đến | Bạn có thể đọc bao lâu | Bạn có thể quay lại sau không? | Vừa vặn OTP | Tốt nhất cho |
|---|---|---|---|---|
| Hộp thư đến có thời gian (10 phút) | Một bộ đếm ngược, thường là 10 phút; Thời gian của Tmailor có thể được kéo dài lên đến 60 phút còn lại | Thường thì không; trên Tmailor, một địa chỉ gần đây vẫn nằm trong Lịch sử trên cùng một thiết bị khi nó vẫn còn khả dụng | Ổn cho mã tức thì; rủi ro nếu giao hàng bị chậm | Những cuốn sách đọc một lần mà bạn sẽ không bao giờ đọc lại |
| Hộp thư đến tái sử dụng (Tmailor) | Mỗi tin nhắn sẽ hiển thị trong khoảng 24 giờ sau khi đến | Có, trên bất kỳ thiết bị nào, với Access Token đã lưu | Tốt khi trang web chấp nhận địa chỉ; xử lý được tình trạng trì hoãn và các mã gửi sau | Đăng ký mà bạn có thể cần dùng lại, quy trình nhiều bước |
| Hộp thư đến chia sẻ công khai | Tùy theo nhà cung cấp | Bất kỳ ai biết địa chỉ đều có thể mở nó | Thường bị từ chối và mã có thể bị người khác nhìn thấy | Chỉ dành cho các bài kiểm tra rủi ro thấp, dùng một lần |
Mã OTP có hiệu lực trong bao lâu
Dịch vụ gửi mã quy định thời hạn hiệu lực, không phải nhà cung cấp email của bạn. Mã đăng nhập và đăng ký thường chỉ có hiệu lực trong vài phút, trong khi liên kết xác minh email và mã khôi phục có thể có hiệu lực lâu hơn; màn hình hoặc email thường ghi rõ thời gian. NIST yêu cầu xác thực ngoài băng tần tuân thủ phải hoàn thành trong vòng 10 phút, nhưng quy định đó chỉ áp dụng cho các bước đăng nhập đáp ứng tiêu chuẩn, không phải mọi mã gửi qua email. Hãy coi đồng hồ đếm ngược trên màn hình là giới hạn thực tế.
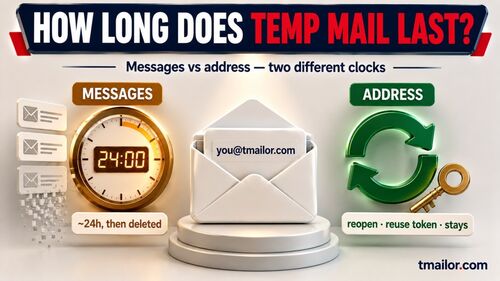
Thời gian hiệu lực của mã và thời gian tồn tại của tin nhắn là hai đồng hồ khác nhau. Trên Tmailor, tin nhắn vẫn hiển thị trong khoảng 24 giờ sau khi đến, trong khi mã bên trong có thể hết hạn chỉ sau vài phút. Hướng dẫn của chúng tôi về thời gian lưu trữ thư tạm phân biệt giữa thời gian lưu giữ thư và việc tái sử dụng địa chỉ.
Danh sách kiểm tra khi OTP không đến
Hãy thực hiện các bước kiểm tra này theo thứ tự trước khi kết luận email tạm thời là nguyên nhân:
- Chờ hết thời gian đếm ngược, sau đó gửi lại một lần. Chỉ sử dụng mã mới nhất được gửi đến.
- Xác nhận địa chỉ và kênh gửi. Xác nhận rằng địa chỉ trên màn hình xác nhận khớp với hộp thư đến bạn đang theo dõi, và kiểm tra xem dịch vụ đã gửi mã qua SMS, thông báo ứng dụng hay đến một email cũ đã lưu.
- Giữ hộp thư đến luôn mở. Hộp thư đến Tmailor là một danh sách duy nhất không có thư mục spam, nên không có nơi nào khác để tìm. Nếu không chắc chắn về thời gian, hãy bắt đầu với một địa chỉ thư tạm có thể tái sử dụng và lưu Access Token của nó.
- Tôn trọng việc bị từ chối. Nếu trang web từ chối địa chỉ hoặc không bao giờ gửi mã đến địa chỉ đó, hãy dùng một email dài hạn mà bạn kiểm soát cho tài khoản đó. Việc thử hết địa chỉ này đến địa chỉ khác là trái với chính sách của trang web và khiến tài khoản gặp rủi ro.
Trung tâm chẩn đoán được liên kết ở trên trong mục "Mã đã đi nơi khác" trình bày chi tiết từng nguyên nhân, bao gồm Steam, Epic Games, Discord, Binance, Instagram và X.
Hộp thư đến có thời gian so với hộp thư đến tái sử dụng: Nên dùng loại nào cho OTP
Chỉ dùng hộp thư đến có thời gian khi bạn cần một mã ngay lập tức và sẽ không giữ tài khoản. Hãy dùng địa chỉ có thể tái sử dụng khi dịch vụ có thể gửi xác minh sau này, cảnh báo bảo mật hoặc tin nhắn đặt lại mật khẩu. Lưu Access Token một cách an toàn: bất kỳ ai có nó đều có thể mở hộp thư đến, và bộ phận hỗ trợ không thể khôi phục Access Token bị mất.

Trên Tmailor, khi đồng hồ đếm ngược kết thúc, trang sẽ chuyển sang một địa chỉ mới; điều đó không làm địa chỉ trước đó biến mất ngay lập tức. Địa chỉ trước đó được lưu trong Lịch sử trên cùng thiết bị và có thể mở lại khi vẫn còn khả dụng, còn Access Token cho phép bạn mở lại trên thiết bị khác. Các tin nhắn đến sẽ hiển thị trong khoảng 24 giờ.
Để so sánh trực tiếp về vấn đề thời gian, xem thư tạm thời so với thư 10 phút cho OTP. Những đánh đổi về bảo mật và quyền riêng tư giữa hai mô hình này được đề cập trong thư tái sử dụng và hộp thư ngắn hạn.
Xác minh nhiều bước
Một số nền tảng gửi email xác nhận, sau đó là OTP riêng, rồi gửi thông báo thiết lập. Với thời gian đếm ngược ngắn, bạn có thể nhận được email đầu tiên nhưng bỏ lỡ OTP đến vài phút sau. Một địa chỉ có thể tái sử dụng sẽ tiếp tục nhận tin nhắn mới miễn là bạn có thể mở lại.
Xác minh lại và cảnh báo bảo mật
Các nền tảng mạng xã hội và SaaS thường xác minh lại khi bạn đăng nhập từ thiết bị mới. Nếu địa chỉ đăng ký ban đầu của bạn không còn khả dụng, bạn không thể hoàn tất kiểm tra và có thể mất quyền truy cập. Một địa chỉ có thể phục hồi sẽ giữ cho tuyến đường đó luôn sẵn sàng.
Mạng lưới an toàn đặt lại mật khẩu
Email đặt lại mật khẩu sẽ được gửi đến địa chỉ bạn đã đăng ký. Một địa chỉ có thời hạn có thể đã biến mất. Một địa chỉ có thể tái sử dụng mà bạn mở lại bằng Access Token của nó vẫn có thể nhận được email đặt lại mới, email này sẽ hiển thị trong khoảng 24 giờ.
Quy tắc đơn giản
Nếu bạn trả lời "có thể" hoặc "có" cho bất kỳ câu hỏi nào, hãy sử dụng địa chỉ có thể tái sử dụng: (1) Tôi có cần lại địa chỉ này sau vài phút tới không? (2) Tôi có muốn giữ tài khoản này không? Đối với việc tải xuống một lần, xem trước bản tin và thử nghiệm sản phẩm nhanh, hộp thư đến có thời hạn là đủ.
OTP trên các nền tảng cụ thể
Về mặt kỹ thuật, việc gửi email hoạt động giống nhau ở mọi nơi, nhưng các trang web khác nhau về việc có chấp nhận địa chỉ dùng một lần hay không và sử dụng kênh mã nào. Hướng dẫn đăng ký mạng xã hội của chúng tôi bao gồm các luồng đó, và nếu nền tảng từ chối địa chỉ, hãy sử dụng email dài hạn để thực hiện. Các công cụ AI thêm mã đăng nhập riêng; hướng dẫn đăng ký và mã đăng nhập ChatGPT đã đề cập đến trường hợp đó. Để kiểm tra trước địa chỉ dùng một lần có khả năng bị từ chối, hãy xem các trang web nào chấp nhận thư tạm.
Những điều không nên dùng OTP email tạm thời
Email tạm thời được thiết kế cho những người đăng ký quan tâm đến quyền riêng tư và các tài khoản ít rủi ro, không phải cho những gì bạn cần khôi phục. Không sử dụng cho ngân hàng, thanh toán, dịch vụ chính phủ, chăm sóc sức khỏe hoặc bất kỳ tài khoản chính nào liên quan đến danh tính của bạn. Ngay cả khi mã đến, việc mất quyền truy cập vào hộp thư có thể chặn cảnh báo, khôi phục và xác minh sau đó, và các dịch vụ này có thể từ chối địa chỉ dùng một lần theo chính sách của họ. Để có cái nhìn tổng quan hơn về vị trí của hộp thư đến dùng một lần, hãy xem liệu email tạm thời có an toàn hay không. Đây là giới hạn cần tôn trọng, không phải là rào cản để vượt qua.
Kiểm thử OTP cho các nhóm QA và Phát triển
Các nhóm tự kiểm tra quy trình đăng ký với hộp thư dùng một lần gặp phải các vấn đề OTP ở quy mô lớn: các cơn bão gửi lại, quyền sở hữu lỗi không rõ ràng, và các mã lỗi xuất hiện sau khi một bước thử nghiệm đã được chuyển đi. Các sửa lỗi mang tính thủ tục: kiểm tra với nhiều địa chỉ, giới hạn số lần gửi lại, và theo dõi thời gian đến lần đầu OTP như một chỉ số để các hồi quy xuất hiện. Một danh sách kiểm tra rủi ro OTP có sẵn cho các đội trình bày đầy đủ quy trình.
Câu hỏi thường gặp
Email tạm thời có thể nhận mã SMS hoặc cung cấp cho tôi số điện thoại không?
Không. Email tạm thời chỉ nhận email, và Tmailor không cung cấp số điện thoại. Nếu dịch vụ yêu cầu SMS, hãy sử dụng số bạn kiểm soát và được phép sử dụng, hoặc chọn không tiếp tục. Tránh các trang nhận SMS công khai, vì bất kỳ ai cũng có thể đọc mã mà chúng hiển thị.
Tại sao OTP của tôi lại đến trong email thông thường nhưng email tạm thời thì không?
Trang web có thể từ chối hoặc lặng lẽ bỏ qua các địa chỉ dùng một lần, nhưng có thể có những nguyên nhân khác: lỗi đánh máy trong địa chỉ, mã gửi đến email đã lưu trữ, hoặc việc gửi thư đến hộp thư đến chậm hơn. Hãy kiểm tra địa chỉ và kênh trước. Nếu trang web không gửi đến các địa chỉ dùng một lần, hãy sử dụng email thông thường của bạn cho tài khoản đó.
Có an toàn khi dùng email tạm thời cho OTP không?
Nó an toàn cho các đăng ký có mức rủi ro thấp, nơi bạn không cần phục hồi lâu dài, như diễn đàn, bản tin, tải xuống một lần và các bài kiểm tra sản phẩm nhanh. Nó không phù hợp với ngân hàng, chính phủ, chăm sóc sức khỏe hoặc bất kỳ tài khoản nào liên quan đến danh tính của bạn, vì bạn cần một hộp thư mà bạn sẽ kiểm soát trong nhiều năm để khôi phục các tài khoản đó.
Tôi có thể sử dụng OTP email tạm thời cho dịch vụ ngân hàng hoặc tài chính không?
Không. Không sử dụng email tạm thời cho tài khoản ngân hàng hoặc tài chính. Ngay cả khi mã đến, việc mất quyền truy cập hộp thư có thể chặn cảnh báo, khôi phục hoặc xác minh sau, và dịch vụ có thể từ chối các địa chỉ dùng một lần theo chính sách của mình.
Mã OTP thường còn hiệu lực trong bao lâu?
Điều đó phụ thuộc vào dịch vụ và hành động. Hãy xem mã đăng nhập và đăng ký như một khoảng thời gian vài phút trừ khi màn hình hiển thị đồng hồ đếm ngược; liên kết xác minh email và mã khôi phục có thể tồn tại lâu hơn. Dịch vụ gửi thiết lập thời hạn, không phải nhà cung cấp email của bạn.
Tôi nên làm gì nếu OTP đến sau khi hộp thư đến 10 phút của tôi hết hạn?
Trên Tmailor, khi kết thúc đếm ngược, trang sẽ chuyển sang địa chỉ mới, nhưng địa chỉ trước đó vẫn nằm trong Lịch sử trên cùng thiết bị khi nó vẫn còn khả dụng. Bạn cũng có thể thêm thời gian trước khi đếm ngược kết thúc, tối đa còn lại 60 phút. Nếu bạn có thể cần địa chỉ sau này hoặc trên thiết bị khác, hãy lưu Access Token của nó; Access Token bị mất không thể phục hồi.
Nhấp vào "gửi lại mã" có giúp ích gì nếu OTP đầu tiên không đến không?
Đôi khi, nhưng chỉ một lần và chỉ sau khi bộ đếm thời gian trên màn hình kết thúc. Chạm thêm có thể kích hoạt thời gian chờ, và mỗi yêu cầu mới có thể hủy mã trước đó. Nếu trang web từ chối địa chỉ email tạm, gửi lại sẽ không thay đổi điều đó; hãy sử dụng email dài hạn cho tài khoản đó.
Có cách nào để biết trước nếu nền tảng chặn email tạm thời không?
Thỉnh thoảng. Một lỗi đăng ký rõ ràng như "email tạm không được phép" hoặc trang trợ giúp của trang web có thể cho bạn biết. Không có danh sách tương thích chung, và một số trang chấp nhận biểu mẫu nhưng không bao giờ gửi mã, nên một danh mục các trang web được biết là chặn email tạm chỉ là công cụ lập kế hoạch, không phải đảm bảo.
Tôi có thể nhận mã OTP trên ứng dụng email tạm thời trên di động không?
Đúng vậy. Các ứng dụng Android và iOS của Tmailor, cũng như bot Telegram, nhận email giống như phiên bản web. Nếu mã đến địa chỉ, nó sẽ xuất hiện trong hộp thư đến di động. Để mở cùng một địa chỉ trên thiết bị khác, hãy sử dụng Access Token của nó.
Email tạm thời nào đáng tin cậy nhất cho OTP?
Đối với các trang web chấp nhận email tạm, lựa chọn đáng tin cậy nhất là một hộp thư đến mở đủ lâu cho mã bị trễ và bạn có thể mở lại sau, ví dụ như địa chỉ tái sử dụng với Access Token đã lưu. Không nhà cung cấp email tạm thời nào có thể khiến một trang web chấp nhận địa chỉ mà họ từ chối.
Kết luận
Chỉ dùng email tạm thời cho OTP ở những nơi phù hợp: đăng ký ít rủi ro, gửi mã qua email và chấp nhận địa chỉ email tạm. Giữ hộp thư đến mở, gửi lại một lần, và lưu Access Token nếu bạn có thể cần địa chỉ lần nữa. Nếu một trang web từ chối địa chỉ hoặc yêu cầu SMS, hãy sử dụng email hoặc số điện thoại bạn kiểm soát, và bảo vệ các tài khoản quan trọng bằng ứng dụng xác thực hoặc khóa truy cập. Đối với đăng ký hàng ngày, bạn có thể tạo một thư tạm miễn phí và giữ tab mở trong khi chờ đợi.

Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.