Tmailor
Tôi có thể dùng email tạm thời để nhận mã xác minh OTP một cách an toàn không? Những gì hiệu quả và những gì thất bại
Có, email tạm thời có thể nhận được nhiều mã OTP gửi qua email. Chúng thất bại khi trang web từ chối địa chỉ email tạm, khi người gửi bị chậm trễ, hoặc khi hộp thư không còn khả dụng trước đó. Xem cách mã qua email so với SMS và ứng dụng xác thực, cũng như phải làm gì khi mã không bao giờ đến.
Truy cập nhanh
Những điểm chính
Đúng vậy. Hộp thư tạm thời có thể nhận mã OTP hoặc mã xác minh khi dịch vụ gửi mã qua email, chấp nhận địa chỉ email tạm và gửi mã đến trước khi tin nhắn hoặc hộp thư không còn khả dụng. Email tạm thời không thể nhận mã SMS hay mã từ ứng dụng xác thực. Nếu một trang web từ chối email tạm, hãy dùng một địa chỉ dài hạn do bạn kiểm soát thay vì tìm cách lách hạn chế đó.
- Chỉ qua email. Email tạm thời nhận mã được gửi qua email. Nó không có số điện thoại, nên không thể nhận tin nhắn văn bản, cuộc gọi thoại hay mã được tạo trong ứng dụng xác thực.
- Ba điều kiện. Dịch vụ phải gửi mã qua email, chấp nhận địa chỉ đó và gửi đến khi bạn vẫn còn mở được hộp thư.
- Bị từ chối là hết. Khi một trang web từ chối email tạm hoặc tài khoản sẽ cần khôi phục về sau, hãy đăng ký bằng một email dài hạn do bạn kiểm soát.
- Đăng nhập bảo mật hơn cho các tài khoản quan trọng. Mã gửi qua email và qua tin nhắn là hình thức bảo vệ đăng nhập yếu; ứng dụng xác thực mạnh hơn, còn passkey chống được lừa đảo (phishing).
Email tạm thời có thể nhận mã OTP không?
Đúng vậy. Email tạm thời có thể nhận mã xác minh khi dịch vụ gửi mã qua email. Hộp thư email tạm nhận thư qua cùng đường SMTP tiêu chuẩn như hộp thư vĩnh viễn: dịch vụ soạn tin nhắn, máy chủ thư của dịch vụ chuyển tiếp, và máy chủ email tạm thời chấp nhận. Nếu bạn mới làm quen với hộp thư email tạm, hướng dẫn của chúng tôi về cách hoạt động của email tạm thời sẽ trình bày những điều cơ bản.
Việc mã có đến tay bạn hay không phụ thuộc ít vào bản thân email tạm thời mà nhiều vào người gửi. Dịch vụ quyết định có chấp nhận địa chỉ email tạm hay không, gửi nhanh đến đâu và mã có hiệu lực trong bao lâu. Phần còn lại của trang này nói về khi nào việc gửi mã thành công, vì sao mã không đến, mã qua email so với các phương thức xác minh khác ra sao, và phải làm gì khi mã không đến.
Email OTP so với SMS OTP, ứng dụng xác thực và passkey
OTP email là mã dùng một lần gửi đến hộp thư. OTP SMS được gửi đến số điện thoại. Ứng dụng xác thực (TOTP) tạo mã ngay trên thiết bị của bạn, còn passkey thay mã nhập tay bằng một lần đăng nhập mật mã. Email tạm thời chỉ giúp được với trường hợp đầu tiên. Với những tài khoản bạn quan tâm, passkey hoặc ứng dụng xác thực bảo vệ bạn tốt hơn bất kỳ mã nào phải gửi đến cho bạn.
Hai việc khác nhau cùng dùng chung từ "mã". Mã gửi qua email thường chỉ xác nhận rằng bạn kiểm soát một địa chỉ email khi đăng ký. Ngược lại, mã đăng nhập là một phần của việc đăng nhập. Hướng dẫn về danh tính số của NIST (SP 800-63B-4) nêu rằng không được dùng email để xác thực ngoài băng, trong khi mã chỉ xác nhận địa chỉ email hoặc mã khôi phục nằm ngoài quy định đó. Nhiều dịch vụ cũng phân chia tương tự: họ gửi mã qua email để xác nhận địa chỉ mới, rồi cung cấp số điện thoại, ứng dụng hoặc passkey để đăng nhập.
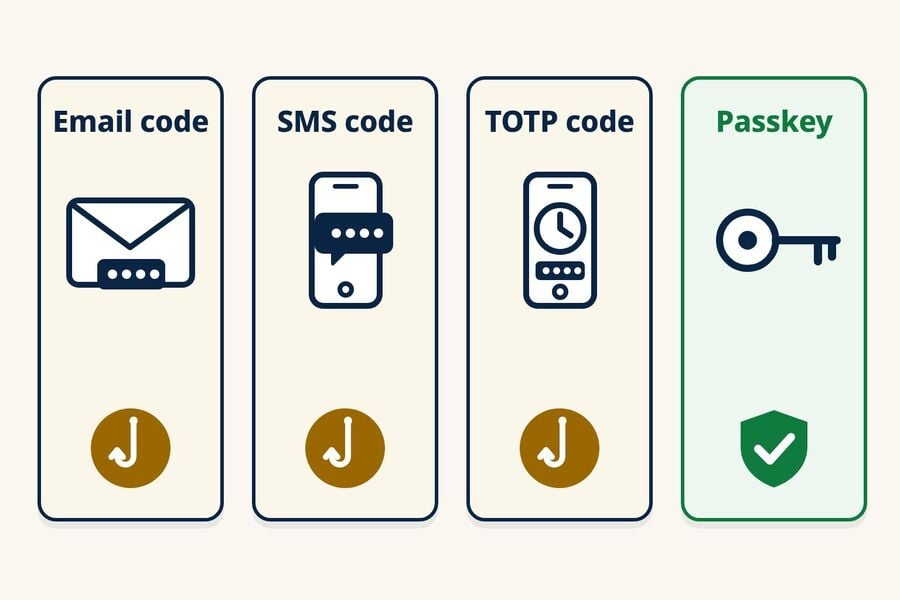
| Phương thức | Nguồn của mã | Điểm yếu chính | Chống phishing? | Email tạm thời có giúp được không? |
|---|---|---|---|---|
| Email OTP | Gửi đến hộp thư | Bất kỳ ai mở được hộp thư đó đều đọc được mã; mã có thể bị lừa đảo | Không | Có, với các đăng ký ít rủi ro chấp nhận email tạm |
| SMS OTP | Đã gửi đến số điện thoại | Hoán đổi SIM, chặn SS7, số tái sử dụng; có thể bị lừa đảo | Không | Không. Tmailor không có số điện thoại |
| Mã xác thực (TOTP) | Được tạo trên thiết bị của bạn | Mã sáu chữ số vẫn có thể bị lừa đảo; bí mật chia sẻ phải được bảo vệ | Không | Không. Nó nằm trong một ứng dụng trên thiết bị của bạn |
| Passkey | Thông tin xác thực FIDO trên thiết bị của bạn hoặc trong trình quản lý mật khẩu | Các phương thức dự phòng hoặc khôi phục yếu hơn trên tài khoản | Có | Không. Nó gắn với thiết bị hoặc trình quản lý mật khẩu của bạn |
Email, SMS và mã TOTP đều có thể bị lừa đảo, nhưng rủi ro của chúng không giống nhau. SMS bổ sung thêm nguy cơ hoán đổi SIM, SS7 và số tái sử dụng; mã email chỉ an toàn bằng chính hộp thư; còn TOTP phụ thuộc vào việc bảo vệ bí mật chia sẻ. Hướng dẫn công khai ủng hộ những phân biệt này. Bảng thông tin của CISA "Triển khai MFA chống lừa đảo" xếp mã dựa trên ứng dụng cao hơn mã SMS hoặc mã thoại, vốn được coi là lựa chọn cuối cùng, đồng thời lưu ý rằng cả hai vẫn dễ bị lừa đảo. CISA cho biết mã dựa trên ứng dụng không bị ảnh hưởng bởi hoán đổi SIM hay tấn công SS7, và mô tả FIDO/WebAuthn là phương thức xác thực chống lừa đảo duy nhất được phổ biến rộng rãi, bên cạnh MFA dựa trên PKI. Hướng dẫn của MDN về mật khẩu dùng một lần cũng đi đến kết luận tương tự: mọi hình thức OTP đều dễ bị lừa đảo, SMS yếu hơn nhiều so với email trước nguy cơ bị chặn, và passkey là lựa chọn tốt hơn cho việc đăng nhập thông thường.
Passkey là thông tin đăng nhập dựa trên tiêu chuẩn FIDO, và FIDO Alliance mô tả passkey là chống lừa đảo. Sự bảo vệ này bao trùm chính việc đăng nhập bằng passkey. Nếu tài khoản vẫn cho phép một phương thức dự phòng yếu hơn, chẳng hạn như đặt lại qua SMS, thì phương thức dự phòng đó có thể vẫn là điểm yếu.
Tại sao các trang web lại yêu cầu số điện thoại thay vì email?
Một số trang web dùng xác minh điện thoại như một tín hiệu chống lạm dụng bổ sung hoặc như một kênh khôi phục. Nó không loại bỏ được gian lận, và khôi phục qua điện thoại mang theo những rủi ro riêng: hoán đổi SIM, chuyển mạng giữ số và số tái sử dụng. NIST coi các mã gửi qua mạng điện thoại là phương thức "hạn chế" và khuyên các dịch vụ chú ý những dấu hiệu như thay đổi SIM hoặc chuyển số trước khi dựa vào chúng. Nếu mục tiêu của bạn là một hộp thư không cần điện thoại, hướng dẫn của chúng tôi về tạo email không cần số điện thoại sẽ đề cập nhà cung cấp nào yêu cầu và nhà cung cấp nào không.
Tmailor có cung cấp số điện thoại tạm thời cho bạn không?
Không. Tmailor là dịch vụ email chỉ nhận. Nó không cung cấp số điện thoại và không thể nhận SMS hay mã thoại. Nếu một dịch vụ hợp pháp yêu cầu SMS, hãy dùng số điện thoại bạn kiểm soát và được phép sử dụng, hoặc chọn không tiếp tục. Tmailor không thể hoàn thành bước đó thay bạn.
Tránh các trang web nhận SMS công khai đối với bất kỳ mã hay tài khoản nào quan trọng. Những trang đó đăng tin nhắn đến trên một trang mở theo thiết kế, nên bất kỳ ai cũng có thể đọc mã dành cho bạn. Các nhà nghiên cứu đã giám sát 29 cổng SMS công cộng trong một năm (Moreno và các đồng nghiệp, "Your Code is 0000," 2023) và thu thập hơn 70 triệu tin nhắn gửi đến 17.141 số. Số tái sử dụng mang theo rủi ro thứ hai. Một nghiên cứu của Princeton về tái chế số tại hai nhà mạng Mỹ (Kevin Lee và Arvind Narayanan, eCrime 2021) cho thấy 215 trong số 259 số được lấy mẫu đã được tái chế và dễ bị tấn công theo ít nhất một cách. Nghiên cứu cũng phát hiện 171 trong số 259 số bị chiếm đoạt tài khoản thông qua khôi phục mật khẩu tại sáu trang web phổ biến, và 19 trong số 200 số được tái chế vẫn nhận được các tin nhắn nhạy cảm về bảo mật, chẳng hạn như mã xác nhận, trong vòng một tuần.
Vị trí của email tạm thời
Email tạm thời rất phù hợp cho các mã gửi qua email trong những đăng ký ít rủi ro: một diễn đàn, một bản tin, một lần tải xuống, hoặc một bản dùng thử sản phẩm mà bạn có thể không giữ lại. Đối với tài khoản bạn dự định giữ, hãy dùng email dài hạn và bật ứng dụng xác thực hoặc passkey sau khi tài khoản được thiết lập. Dù mã dùng kênh nào, đừng đưa nó cho người liên hệ và yêu cầu bạn cung cấp. Chỉ nhập mã trong dịch vụ hoặc ứng dụng nơi bạn bắt đầu xác minh.
Khi việc gửi OTP thường hoạt động
Việc gửi đến email tạm thời hoạt động khi ba yếu tố khớp nhau: dịch vụ gửi mã qua email, dịch vụ chấp nhận địa chỉ email tạm, và máy chủ nhận đang hoạt động và nhận tin nhắn nhanh chóng. Chính sách khác nhau rất nhiều tùy trang web, nên tín hiệu đáng tin cậy duy nhất là cách trang web xử lý địa chỉ của bạn.
Nhóm tên miền lớn làm được gì và không làm được gì
Tmailor cung cấp địa chỉ trên hơn 500 tên miền, cho bạn lựa chọn địa chỉ tạm thời. Điều đó không đảm bảo việc gửi đến hay thay đổi chính sách email tạm của trang web. Nếu một trang web từ chối địa chỉ, hãy tôn trọng quyết định đó và dùng email dài hạn mà bạn kiểm soát thay vì thử thêm các địa chỉ email tạm khác.
Yếu tố tốc độ
Mã OTP rất nhạy cảm về thời gian, nên phía nhận cũng quan trọng. Tmailor nhận thư đến qua các máy chủ Google MX, vì vậy người gửi chuyển thư vào một tuyến thư được dùng rộng rãi và các lần thử lại thông thường vẫn hoạt động đúng như thiết kế. Đó chỉ là mô tả cơ chế, không phải đảm bảo về tốc độ; thông tin nền có trong lý do tại sao Tmailor sử dụng máy chủ của Google cho email đến. Không hộp thư nào có thể nhận được tin nhắn mà người gửi chưa gửi.
Vì sao mã OTP thất bại
Khi một mã OTP không đến được hộp thư email tạm, nguyên nhân thường thuộc một trong ba nhóm. Mỗi nhóm cần một cách xử lý khác nhau, nên bạn nên biết mình đang gặp nhóm nào trước khi thử lại. Nếu email tạm thời của bạn hoàn toàn không nhận được thư, trước tiên hãy kiểm tra xem mọi tin nhắn đều mất hay chỉ mã của một trang web. Chỉ một mã bị thiếu thường là do người gửi, chính sách địa chỉ của họ hoặc kênh gửi; còn việc không có thư nào đến từ nhiều người gửi không liên quan thì thường là do hộp thư hoặc dịch vụ nhận.
Trang web từ chối địa chỉ email tạm
Một số dịch vụ đối chiếu thông tin đăng ký với danh sách tên miền email tạm nội bộ hoặc của bên thứ ba. Họ có thể từ chối địa chỉ ngay khi đăng ký kèm thông báo lỗi, hoặc chấp nhận biểu mẫu nhưng không bao giờ gửi mã. Dù thế nào, hãy coi đó là quyết định của trang web và dùng một email dài hạn do bạn kiểm soát cho tài khoản đó. Hướng dẫn của chúng tôi về lý do tại sao các trang web từ chối tên miền dùng một lần giải thích cách bộ lọc này hoạt động.
Mã bị trì hoãn hoặc không bao giờ được gửi
Người gửi đưa thư vào hàng đợi và giới hạn tốc độ gửi, một số còn chạy kiểm tra chống lạm dụng trước khi gửi. Máy chủ nhận cũng có thể hoãn lần thử đầu tiên, một kỹ thuật kiểm soát spam gọi là greylisting, nên mã chỉ đến sau khi máy chủ thư của người gửi thử lại. Nhấn "gửi lại" liên tục có thể kích hoạt thời gian chờ, và mã mới thường hủy mã trước đó. Một khoảng trễ ngắn không gây hại trong hộp thư luôn mở, nhưng có thể kéo dài hơn cả đếm ngược 10 phút.
Mã đã đi đến nơi khác
Mã có thể đã được gửi đến một địa chỉ khác với địa chỉ bạn đang xem, đến email đã lưu cho một tài khoản hiện có, hoặc đến một kênh hoàn toàn khác, chẳng hạn như SMS hay thông báo trong ứng dụng. Mã cũng có thể đến sau khi hộp thư có thời hạn đã chuyển sang địa chỉ mới. Để xem hướng dẫn theo từng nguyên nhân kèm ghi chú về nền tảng, hãy xem hướng dẫn về 12 lý do khiến email OTP không đến.
Độ tin cậy của OTP theo loại hộp thư
Công bố: Tmailor xuất bản blog này, và Tmailor là ví dụ về hộp thư tái sử dụng trong phần so sánh dưới đây. Các giới hạn của nó cũng áp dụng: chỉ nhận thư, tin nhắn vẫn hiển thị khoảng 24 giờ sau khi đến, không thể khôi phục access token bị mất của địa chỉ khách, và một số trang web thẳng thừng từ chối tên miền email tạm.
Không phải mọi email tạm thời đều hoạt động giống nhau khi xác minh. Yếu tố quyết định là bạn có thể tiếp tục đọc hộp thư trong bao lâu và liệu sau này bạn có thể quay lại đúng địa chỉ đó hay không. Nếu bạn muốn một hộp thư có thời hạn nhanh chóng, 10 phút của Tmailor bắt đầu với đếm ngược 10 phút mà bạn có thể kéo dài đến khi còn 60 phút. Để xem lựa chọn được xếp hạng theo nhu cầu, hãy xem email tạm thời tốt nhất cho OTP.
| Mô hình hộp thư | Bạn có thể đọc trong bao lâu | Bạn có thể quay lại sau không? | Mức độ phù hợp với OTP | Phù hợp nhất cho |
|---|---|---|---|---|
| Hộp thư có thời hạn (10 phút) | Đếm ngược, thường là 10 phút; của Tmailor có thể kéo dài đến khi còn 60 phút | Thường là không; trên Tmailor, một địa chỉ gần đây vẫn nằm trong Lịch sử trên cùng thiết bị khi địa chỉ đó còn khả dụng | Ổn với mã đến tức thì; rủi ro nếu việc gửi bị trễ | Những lần đọc dùng một lần mà bạn sẽ không bao giờ quay lại |
| Hộp thư tái sử dụng (Tmailor) | Mỗi tin nhắn vẫn hiển thị khoảng 24 giờ sau khi đến | Có, trên bất kỳ thiết bị nào, với Access Token đã lưu | Phù hợp khi trang web chấp nhận địa chỉ; xử lý được cả trường hợp trễ và mã đến sau | Các đăng ký bạn có thể cần dùng lại, quy trình nhiều bước |
| Hộp thư dùng chung công khai | Tùy theo nhà cung cấp | Bất kỳ ai biết địa chỉ đều có thể mở hộp thư | Thường bị từ chối, và mã có thể bị người khác nhìn thấy | Chỉ dùng cho các bài kiểm tra rủi ro thấp, không gắn với danh tính |
Mã OTP có hiệu lực trong bao lâu
Dịch vụ gửi mã quyết định thời hạn, không phải nhà cung cấp email của bạn. Mã đăng nhập và đăng ký thường chỉ kéo dài vài phút, trong khi liên kết xác minh email và mã khôi phục có thể kéo dài lâu hơn; màn hình hoặc email thường ghi rõ thời hạn. NIST yêu cầu xác thực ngoài băng tần tuân thủ tiêu chuẩn phải hoàn tất trong vòng 10 phút, nhưng quy định đó chỉ áp dụng cho các bước đăng nhập đáp ứng tiêu chuẩn của họ, không phải mọi mã gửi qua email. Hãy coi đồng hồ đếm ngược trên màn hình là giới hạn thực sự.
Thời hạn của mã và thời hạn của tin nhắn là hai đồng hồ khác nhau. Trên Tmailor, một tin nhắn vẫn hiển thị trong khoảng 24 giờ sau khi đến, trong khi mã bên trong có thể hết hạn chỉ trong vài phút. Hướng dẫn của chúng tôi về thời gian lưu trữ email tạm thời phân biệt giữa việc lưu giữ tin nhắn và việc tái sử dụng địa chỉ.
Danh sách kiểm tra khắc phục khi OTP không đến
Hãy thực hiện các bước kiểm tra này theo thứ tự trước khi cho rằng email tạm thời là nguyên nhân:
- Chờ hết thời gian đếm ngược, rồi gửi lại một lần. Chỉ sử dụng mã mới nhất đến.
- Xác nhận địa chỉ và kênh nhận. Xác nhận rằng địa chỉ trên màn hình xác nhận khớp với hộp thư bạn đang xem, và kiểm tra xem dịch vụ đã gửi mã qua SMS, qua thông báo ứng dụng hay tới một email cũ đã lưu.
- Giữ hộp thư luôn mở. Hộp thư Tmailor là một danh sách duy nhất, không có thư mục spam, nên không có nơi nào khác để tìm. Nếu chưa chắc về thời gian, hãy bắt đầu với một địa chỉ email tạm thời có thể tái sử dụng và lưu lại Access Token của nó.
- Tôn trọng sự từ chối. Nếu trang web từ chối địa chỉ hoặc không bao giờ gửi mã tới đó, hãy dùng một email dài hạn do bạn kiểm soát cho tài khoản đó. Thử hết địa chỉ này đến địa chỉ khác là đi ngược chính sách của trang web và khiến tài khoản gặp rủi ro.
Trung tâm chẩn đoán được liên kết ở trên trong mục "Mã đã đi nơi khác" trình bày chi tiết từng nguyên nhân, bao gồm Steam, Epic Games, Discord, Binance, Instagram và X.
Hộp thư có thời hạn và hộp thư tái sử dụng: Nên dùng loại nào cho OTP
Chỉ dùng hộp thư có thời hạn khi bạn cần một mã ngay lập tức và sẽ không giữ tài khoản. Hãy dùng địa chỉ tái sử dụng khi dịch vụ có thể gửi xác minh sau này, cảnh báo bảo mật hoặc tin nhắn đặt lại mật khẩu. Lưu Access Token một cách an toàn: bất kỳ ai có nó đều có thể mở hộp thư, và bộ phận hỗ trợ không thể khôi phục Access Token bị mất cho địa chỉ khách. Nếu bạn tạo tài khoản Tmailor miễn phí, các địa chỉ bạn tạo khi đã đăng nhập sẽ được lưu vào tài khoản đó, và bạn có thể mở chúng từ Emails đã tạo mà không cần token.
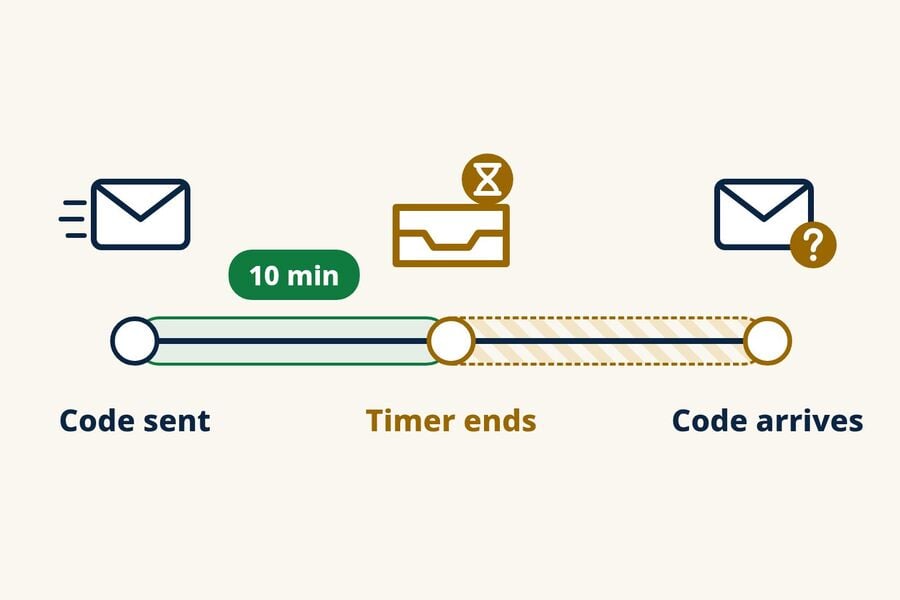
Trên Tmailor, khi đồng hồ đếm ngược kết thúc, trang sẽ chuyển sang một địa chỉ mới; điều này không làm địa chỉ trước đó biến mất ngay lập tức. Địa chỉ trước đó được lưu trong Lịch sử trên cùng thiết bị và có thể mở lại khi vẫn còn khả dụng, và Access Token của nó cho phép bạn mở lại trên thiết bị khác. Các tin nhắn đến vẫn hiển thị trong khoảng 24 giờ.
Để so sánh trực tiếp về vấn đề thời gian, xem email tạm thời so với thư 10 phút cho OTP. Sự đánh đổi giữa bảo mật và quyền riêng tư của hai mô hình này được trình bày trong hướng dẫn về hộp thư thư tái sử dụng và hộp thư ngắn hạn.
Xác minh nhiều bước
Một số nền tảng gửi email xác nhận, sau đó là một OTP riêng, rồi một thông báo thiết lập. Với thời gian đếm ngược ngắn, bạn có thể nhận được email đầu tiên nhưng bỏ lỡ OTP đến vài phút sau. Địa chỉ tái sử dụng vẫn tiếp tục nhận tin nhắn mới chừng nào bạn còn mở lại được.
Xác minh lại và cảnh báo bảo mật
Các nền tảng mạng xã hội và SaaS thường xác minh lại khi bạn đăng nhập từ thiết bị mới. Nếu địa chỉ đăng ký ban đầu không còn khả dụng, bạn không thể hoàn tất bước kiểm tra và có thể mất quyền truy cập. Một địa chỉ có thể khôi phục sẽ giữ cho lối vào đó luôn sẵn sàng.
Lưới an toàn khi đặt lại mật khẩu
Email đặt lại mật khẩu được gửi đến địa chỉ bạn đã dùng để đăng ký. Một địa chỉ có thời hạn có thể đã không còn. Một địa chỉ tái sử dụng mà bạn mở lại bằng Access Token vẫn có thể nhận email đặt lại mới, và email đó sẽ hiển thị trong khoảng 24 giờ.
Quy tắc đơn giản
Nếu bạn trả lời "có thể" hoặc "có" cho một trong hai câu hỏi, hãy dùng địa chỉ tái sử dụng: (1) Tôi có cần lại địa chỉ này sau vài phút tới không? (2) Tôi có muốn giữ tài khoản này không? Với việc tải xuống một lần, xem trước bản tin và thử nghiệm sản phẩm nhanh, hộp thư có thời hạn là đủ.
OTP trên các nền tảng cụ thể
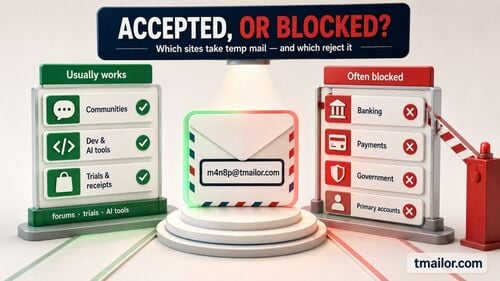
Về mặt kỹ thuật, việc gửi email diễn ra giống nhau ở mọi nơi, nhưng các trang web khác nhau ở chỗ có chấp nhận địa chỉ email tạm hay không và dùng kênh nào để gửi mã. Hướng dẫn của chúng tôi về đăng ký mạng xã hội trình bày các luồng đó, và nếu nền tảng từ chối địa chỉ, hãy dùng email dài hạn cho tài khoản đó. Các công cụ AI có mã đăng nhập riêng; hướng dẫn đăng ký và mã đăng nhập ChatGPT đề cập đến trường hợp đó. Để kiểm tra trước nơi địa chỉ email tạm có khả năng bị từ chối, hãy xem các trang web nào chấp nhận email tạm thời.
Những việc không nên dùng OTP của email tạm thời
Email tạm thời được tạo ra cho những lần đăng ký quan tâm đến quyền riêng tư và các tài khoản ít rủi ro, không phải cho bất cứ thứ gì bạn cần khôi phục. Không dùng cho ngân hàng, thanh toán, dịch vụ chính phủ, chăm sóc sức khỏe hoặc bất kỳ tài khoản chính nào gắn với danh tính của bạn. Ngay cả khi mã đến, việc mất quyền truy cập vào hộp thư có thể chặn cảnh báo, khôi phục và xác minh về sau, và các dịch vụ này có thể từ chối địa chỉ email tạm theo chính sách riêng của họ. Để có cái nhìn rộng hơn về nơi phù hợp cho hộp thư email tạm, hãy xem liệu email tạm thời có an toàn hay không. Đây là giới hạn cần tôn trọng, không phải rào cản để tìm cách lách.
Kiểm thử OTP cho nhóm QA và phát triển
Các nhóm tự kiểm thử luồng đăng ký của mình bằng hộp thư email tạm gặp vấn đề OTP ở quy mô lớn: gửi lại dồn dập, không rõ ai chịu trách nhiệm khi lỗi, và mã đến sau khi bước kiểm thử đã chuyển sang bước khác. Cách khắc phục mang tính quy trình: kiểm thử với nhiều hơn một địa chỉ, giới hạn số lần gửi lại, và theo dõi thời gian đến OTP đầu tiên như một chỉ số để phát hiện hồi quy. Một danh sách kiểm tra rủi ro OTP có sẵn cho các đội có sẵn trình bày đầy đủ quy trình. Với các lần chạy tự động, API Tmailor Temp Mail tạo địa chỉ chỉ nhận, liệt kê tin nhắn mới và trích ra mã dùng một lần mà nó tìm thấy (trong khả năng tốt nhất), kèm SDK cho Python, Node.js và PHP cùng một máy chủ MCP cho các agent AI.
Câu hỏi thường gặp
Email tạm thời có thể nhận mã SMS hoặc cung cấp số điện thoại cho tôi không?
Không. Email tạm thời chỉ nhận email, và Tmailor không cung cấp số điện thoại. Nếu dịch vụ yêu cầu SMS, hãy dùng số bạn kiểm soát và được phép sử dụng, hoặc chọn không tiếp tục. Tránh các trang nhận SMS công khai, vì bất kỳ ai cũng có thể đọc mã mà chúng hiển thị.
Tại sao OTP của tôi đến email thông thường nhưng không đến email tạm thời?
Trang web có thể từ chối hoặc lặng lẽ bỏ qua địa chỉ email tạm, nhưng cũng có thể do nguyên nhân khác: gõ sai địa chỉ, mã được gửi đến email đã lưu trong hồ sơ, hoặc việc gửi đến hộp thư đó chậm hơn. Hãy kiểm tra địa chỉ và kênh trước. Nếu trang web không gửi đến địa chỉ email tạm, hãy dùng email thông thường của bạn cho tài khoản đó.
Dùng email tạm thời cho OTP có an toàn không?
An toàn cho những lần đăng ký ít rủi ro khi bạn không cần khôi phục lâu dài, như diễn đàn, bản tin, tải xuống một lần và thử nghiệm sản phẩm nhanh. Không phù hợp với ngân hàng, chính phủ, chăm sóc sức khỏe hoặc bất kỳ tài khoản nào gắn với danh tính của bạn, vì bạn cần một hộp thư mà bạn sẽ kiểm soát trong nhiều năm để khôi phục những tài khoản đó.
Tôi có thể dùng OTP của email tạm thời cho ngân hàng hoặc dịch vụ tài chính không?
Không. Không dùng email tạm thời cho tài khoản ngân hàng hoặc tài chính. Ngay cả khi mã đến, việc mất quyền truy cập hộp thư có thể chặn cảnh báo, khôi phục hoặc xác minh về sau, và dịch vụ có thể từ chối địa chỉ email tạm theo chính sách của mình.
Mã OTP thường còn hiệu lực trong bao lâu?
Điều đó phụ thuộc vào dịch vụ và hành động. Hãy coi mã đăng nhập và đăng ký chỉ có hiệu lực trong vài phút, trừ khi màn hình hiển thị đồng hồ đếm ngược; liên kết xác minh email và mã khôi phục có thể kéo dài lâu hơn. Dịch vụ gửi mã quy định thời hạn, không phải nhà cung cấp email của bạn.
Tôi nên làm gì nếu OTP đến sau khi hộp thư 10 phút của tôi hết hạn?
Trên Tmailor, khi đếm ngược kết thúc, trang sẽ chuyển sang địa chỉ mới, nhưng địa chỉ trước đó vẫn nằm trong Lịch sử trên cùng thiết bị chừng nào nó còn khả dụng. Bạn cũng có thể cộng thêm thời gian trước khi đếm ngược kết thúc, tối đa còn lại 60 phút. Nếu bạn có thể cần địa chỉ này về sau hoặc trên thiết bị khác, hãy lưu Access Token của nó hoặc giữ địa chỉ trong tài khoản Tmailor miễn phí; Access Token của địa chỉ khách nếu bị mất sẽ không thể khôi phục.
Nhấn "gửi lại mã" có giúp gì nếu OTP đầu tiên không đến không?
Đôi khi có, nhưng chỉ một lần và chỉ sau khi bộ đếm thời gian trên màn hình kết thúc. Nhấn thêm có thể kích hoạt thời gian chờ, và mỗi yêu cầu mới có thể hủy mã trước đó. Nếu trang web từ chối địa chỉ email tạm, gửi lại cũng không thay đổi được điều đó; hãy dùng email lâu dài cho tài khoản đó.
Có cách nào biết trước nếu một nền tảng chặn email tạm thời không?
Đôi khi có. Một lỗi đăng ký rõ ràng như "không cho phép email tạm" hoặc trang trợ giúp của chính trang web có thể cho bạn biết. Không có danh sách tương thích chung, và một số trang chấp nhận biểu mẫu nhưng không bao giờ gửi mã, nên danh mục các trang web được biết là chặn email tạm thời chỉ là công cụ hỗ trợ lập kế hoạch, không phải bảo đảm.
Tôi có thể nhận mã OTP trên ứng dụng email tạm thời trên di động không?
Có. Các ứng dụng Android và iOS của Tmailor, cũng như bot Telegram, nhận email giống như phiên bản web. Nếu mã đến địa chỉ đó, nó sẽ xuất hiện trong hộp thư trên di động. Để mở cùng một địa chỉ trên thiết bị khác, hãy dùng Access Token của nó.
Email tạm thời nào đáng tin cậy nhất cho OTP?
Với các trang web chấp nhận email tạm, lựa chọn đáng tin cậy nhất là hộp thư mở đủ lâu để nhận mã bị trễ và bạn có thể mở lại về sau, chẳng hạn địa chỉ tái sử dụng với Access Token đã lưu. Không nhà cung cấp email tạm thời nào có thể khiến một trang web chấp nhận địa chỉ mà nó từ chối.
Kết luận
Chỉ dùng email tạm thời cho OTP ở những nơi phù hợp: đăng ký ít rủi ro, gửi mã qua email và chấp nhận địa chỉ email tạm. Giữ hộp thư mở, gửi lại một lần, và lưu Access Token nếu bạn có thể cần địa chỉ này lần nữa. Nếu một trang web từ chối địa chỉ hoặc yêu cầu SMS, hãy dùng email hoặc số điện thoại bạn kiểm soát, và bảo vệ các tài khoản quan trọng bằng ứng dụng xác thực hoặc passkey. Với những lần đăng ký hằng ngày, bạn có thể tạo một email tạm thời miễn phí và giữ tab mở trong khi chờ.
Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.