 Tmailor
Звідки спамери беруть вашу електронну адресу? 7 поширених джерел і що робити
Якщо ви думаєте, звідки спамери взяли вашу електронну адресу, вона могла потрапити до них через витік даних, список реєстрацій, публічну сторінку або просте вгадування. Ось як визначити ймовірне джерело, безпечно відписатися та захистити основну поштову скриньку від наступного витоку.
Швидкий доступ
Звідки спамери беруть вашу електронну адресу?
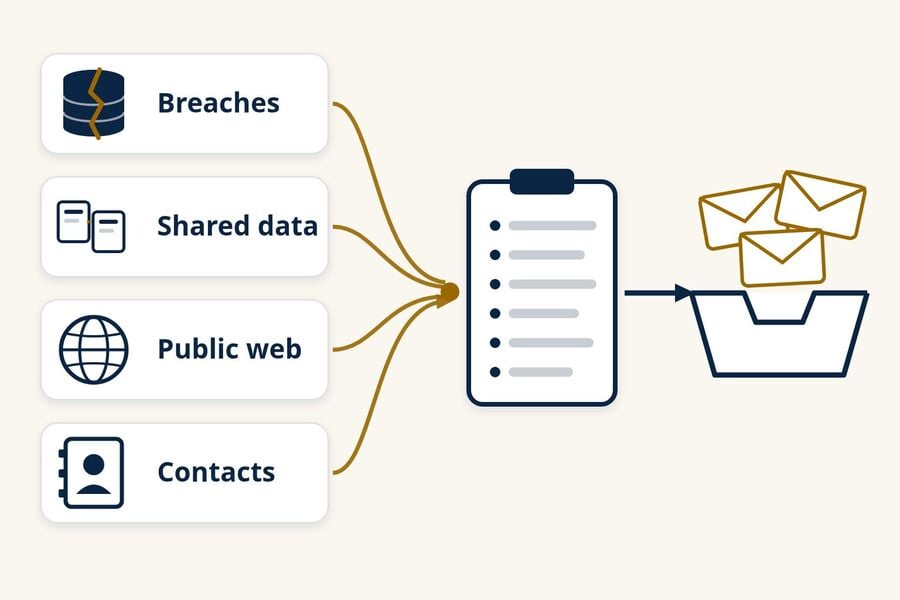
Спамери отримують вашу електронну адресу з кількох поширених джерел: зламаних баз даних клієнтів, компаній і брокерів даних, які передають списки контактів, публічних вебсторінок і профілів, контактів і листування інших людей, фішингових форм і вгаданих адрес. Отримання спаму не означає, що вашу поштову скриньку зламали, і якщо ви не використовували окрему адресу для кожної реєстрації, точне джерело часто неможливо довести.
Розкрита адреса і зламаний акаунт — це різні проблеми. Спамеру потрібна лише ваша адреса, щоб надіслати листа, а щоб прочитати його, знадобився б ваш пароль. Одна й та сама адреса може бути одночасно в багатьох списках, тому закриття одного витоку рідко зупиняє спам за одну ніч.
- Якщо адреса вже потрапила до списку, її рідко вдається видалити всюди, але ви можете припинити поповнювати нові списки.
- Відписуйтеся лише від розсилок, які ви впізнаєте; невідомих або підозрілих відправників натомість позначайте як спам.
- Окрема адреса або псевдонім для кожної реєстрації — це найзрозуміліший практичний спосіб побачити, звідки почався спам.
- Тимчасова пошта підходить для разових реєстрацій із низьким ризиком, а не для акаунтів, які потрібно зберігати або відновлювати.
Сім поширених джерел спам-адрес
Кожне з наведених нижче джерел працює по-різному, залишає різні підказки й потребує іншого виправлення. Одна адреса може походити з кількох із них одночасно, а спамери обмінюються списками, тому перше джерело часто важко визначити.
1. Витоки даних у сервісах, якими ви користувалися
Коли магазин, додаток або форум, де ви зареєструвалися, зазнає злому, його базу даних клієнтів можуть скопіювати, продати або викласти в мережу. Якщо серед розкритих записів є електронні адреси, ці адреси згодом можуть опинитися у списках спаму та фішингу. Дані, скопійовані зі старого акаунта, можуть залишатися в обігу навіть після того, як ви закриєте акаунт.
Підказки: спам або фішинг, у якому згадується назва сервісу, або різкий сплеск спаму незабаром після повідомлення про витік. Що допомагає: перевірте свою адресу на Have I Been Pwned — безкоштовному сервісі пошуку витоків — і підпишіться на його сповіщення, якщо хочете дізнаватися про майбутні витоки. Чистий результат не доводить, що ваша адреса ніколи не була розкрита, адже сервіс охоплює лише витоки зі свого набору даних. Якщо витік стосувався пароля, який ви використовували повторно, змініть його всюди, де застосовували. Щоб обмежити те, що може розкрити наступний витік, подивіться, як тимчасова пошта може зменшити наслідки витоків даних.
2. Реєстрації, форми для лідів і компанії, які передають дані
Багато сайтів просять вказати електронну адресу, перш ніж ви зможете купити, завантажити, взяти участь у розіграші, пройти тест або продовжити читання. Деякі використовують її лише для власного маркетингу. Інші передають її «партнерам», «афілійованим особам» або «спонсорам» згідно зі своєю політикою конфіденційності чи правилами конкурсу, і для цього може бути достатньо заздалегідь поставленої галочки згоди. У посібнику FTC для споживачів «How To Get Less Spam in Your Email» зазначено, що компанії можуть передавати або продавати вашу адресу, і радиться перевіряти політики конфіденційності, перш ніж її надавати.
Підказки: маркетинг від брендів, з якими ви ніколи не контактували, що починається незабаром після однієї реєстрації або участі в розіграші. Що допомагає: знімайте галочки з партнерського маркетингу, пропускайте розіграші, правила яких згадують передачу заявок спонсорам, і використовуйте окрему адресу для реєстрацій, яким ви не цілком довіряєте.
3. Брокери даних і продавці списків
Брокери даних збирають інформацію з публічних записів, покупок та онлайн-активності, а потім продають профілі та маркетингові списки. Дослідження FTC 2014 року щодо дев'яти брокерів даних «Data Brokers: A Call for Transparency and Accountability» виявило, що брокери продають маркетингові продукти, зокрема списки споживачів, які відповідають певним критеріям. Спамери та агресивні маркетологи можуть купувати або орендувати такі списки замість того, щоб збирати адреси самостійно.
Підказки: спам, який уже знає ваше ім'я чи місто. Це може вказувати на брокера, але також може походити з об'єднаних даних витоків, тому сприймайте це як підказку, а не як доказ. Що допомагає: запити на відмову до окремих брокерів можуть зменшити майбутню передачу даних, хоча вони не можуть відкликати вже продані списки. Жителі Каліфорнії можуть скористатися державною платформою Delete Request and Opt-out Platform (DROP), щоб надіслати один запит на видалення зареєстрованим брокерам даних, які зобов'язані обробляти такі запити з 1 серпня 2026 року, з урахуванням законодавчих винятків.
4. Публічні сторінки, профілі, форуми та записи
Автоматизовані програми сканують публічні веб-сторінки та копіюють усе, що схоже на електронну адресу. Типові місця — особисті та корпоративні сайти, дописи на форумах, онлайн-резюме, PDF-файли, розділи коментарів, публічні профілі в соцмережах і бізнес-профілі, а також деякі публічні реєстри. Старі публічні записи WHOIS для доменних імен також могли розкривати електронну адресу реєстранта. У 2018 році ICANN обмежила публікацію персональних контактних даних для загальних доменів верхнього рівня та вимагала натомість анонімізовану електронну адресу або веб-форму.
Підказки: пошукайте свою повну адресу в лапках. Результат покаже, де адреса публічно видима, але відсутність результатів не доводить, що її ніколи не публікували, адже архівовані або неіндексовані сторінки не з'являться. Що допомагає: видаліть адресу там, де це можливо, використовуйте контактну форму замість надрукованої адреси, приховайте електронну пошту в налаштуваннях конфіденційності профілю та увімкніть приватність домену, якщо ви володієте сайтом.
5. Контакти інших людей і ланцюжки повідомлень
Ваша адреса також зберігається в чужих адресних книгах, старих листуваннях і групових повідомленнях. Якщо один із цих акаунтів або пристроїв скомпрометовано, його список контактів і розмови можна скопіювати. Довгі ланцюжки з копією (CC) і переслані повідомлення також показують кожного видимого отримувача будь-кому, хто отримає їх пізніше.
Підказки: спам, який нібито надходить від друга чи колеги, або який повторює тему справжнього старого листування. Що допомагає: використовуйте приховану копію (BCC) для групових повідомлень, тримайте антивірусне програмне забезпечення оновленим, як рекомендує FTC, і повідомте контакту, якщо з його акаунта, схоже, надсилають листи, яких він не писав.
6. Фішингові сторінки та оманливі форми
Фальшива сторінка входу, опитування, обіцянка призу або повідомлення «підтвердіть свій акаунт» можуть зібрати вашу електронну адресу напряму, часто разом із паролем. Тут адреса — лише побічний ефект; справжня мета — ваш акаунт. Якщо ви ввели пароль на сторінці, на яку потрапили з несподіваного листа, сприймайте це як проблему акаунта, а не спаму: змініть пароль на справжньому сайті та увімкніть двофакторну автентифікацію.
Що допомагає: відкривайте важливі сайти зі своєї закладки чи застосунку, а не за посиланнями з листів, і будьте обережні з будь-якою формою, що просить пароль від вашої електронної пошти.
7. Вгадані адреси
Спамери також надсилають на адреси, яких ніде не знаходили, — складені з поширених імен і типових форматів адрес у популярних провайдерів чи на доменах компаній. Керівництво FTC щодо дотримання CAN-SPAM відносить збирання адрес і ці «словникові атаки» до обтяжуючих порушень, які можуть тягнути додаткові штрафи, але це не зупиняє відправників, які ігнорують закон.
Підказки: спам на адресу, якою ви майже не користувалися або ніколи не ділилися, особливо коротку чи засновану на імені. Що допомагає: покладайтеся на спам-фільтр вашого провайдера. Лише через це не варто відмовлятися від адреси, але для нових акаунтів може допомогти менш передбачувана адреса.
Чому я раптом отримую так багато спаму?
Раптовий стрибок зазвичай означає, що ваша адреса потрапила до нового списку або старий список знову почали розсилати. Типові причини — нещодавно розкритий витік, реєстрація чи розіграш, де поділилися вашою адресою, або нова кампанія, яку ваш спам-фільтр ще не навчився ловити. Спам часто надходить хвилями, бо списки перепродають і розсилають масово.
Три швидкі запитання допоможуть звузити коло:
- Чи реєструвалися ви на щось нове за останні кілька тижнів?
- Чи згадує спам конкретну компанію, продукт або старий акаунт?
- Чи показує перевірка витоків нещодавній витік із вашою адресою?
Відповіді, кліки та завантажені зображення
Деякі спамери також шукають ознаки того, що адреса використовується. Відповідь на спам, натискання на його посилання (зокрема на посилання для відписки) або завантаження його віддалених зображень можуть підказати відправнику, що повідомлення дійшло до робочої скриньки. Сигнал неточний, бо деякі поштові застосунки та сканери безпеки завантажують зображення автоматично, але ви нічого не виграєте, надсилаючи його. Замість відповіді поскаржтеся на повідомлення.
Потік листів-підтверджень реєстрації
Якщо десятки чи сотні листів із підтвердженням підписки або вітальних листів надходять протягом кількох годин, можливо, хтось реєструє вашу адресу на багатьох сайтах одночасно. Іноді це називають бомбардуванням підписками. Це може бути звичайне переслідування, але також може мати на меті приховати справжнє сповіщення — наприклад, підтвердження замовлення чи повідомлення про зміну пароля — під цим шумом. Перевіряйте важливі акаунти, відкриваючи офіційний додаток або самостійно вводячи адресу сайту, а не переходячи за посиланнями з цього потоку, і не натискайте посилання підтвердження.
Як дізнатися, хто продав або злив вашу електронну адресу?
Зазвичай, коли спам уже почався, довести, хто продав або злив адресу, неможливо. Унікальна адреса чи псевдонім показує, де ви спочатку використовували цю адресу, але не дає відрізнити продаж від витоку в постачальника чи подальшого поширення. Час, особисті дані та компанія, згадана в повідомленні, — це підказки, а не докази.
Використовуйте окрему адресу або псевдонім для кожної реєстрації
Gmail і Google Workspace підтримують плюс-адресацію: додавання тегу після імені користувача, наприклад yourname+shop, усе одно доставляє лист до вашої основної скриньки, а тег показує, яку версію адреси використав відправник. Однак плюс-адресація — лише підказка: форма може відхилити знак плюс, а тег можна видалити, перш ніж адресу буде передано далі. Пересилання через псевдоніми дає більше, адже кожен псевдонім — це окрема адреса, яку можна вимкнути. Наше порівняння тимчасової пошти та псевдонімів електронної пошти пояснює, який тип підходить для акаунтів, які ви зберігаєте.
Унікальна адреса показує, яка саме адреса злилася, а не хто її злив. Компанія могла її продати, один із її постачальників міг зазнати витоку, або список міг бути переданий далі.
Які деталі повідомлення можуть вам розповісти, а які — ні
Адреса в полі «Кому», будь-який плюс-тег і те, коли почався спам, — це найкорисніші деталі. Повні заголовки повідомлення показують, через які сервери пройшов лист і чи пройшов він перевірку автентифікації, але не можуть показати, хто продав або передав вашу адресу. Спамери часто надсилають листи через сервіси або зламані машини, які не мають жодного стосунку до початкового витоку.
Чи безпечно натискати «Відписатися»?
Безпечно відписатися від розсилки, яку ви впізнаєте і пам'ятаєте, що підписувалися на неї, бажано за допомогою вбудованої кнопки «Відписатися» у вашому поштовому додатку. Якщо відправник невідомий, підозрілий або видає себе за іншого, взагалі не переходьте за посиланням для відписки; натомість позначте повідомлення як спам або фішинг.
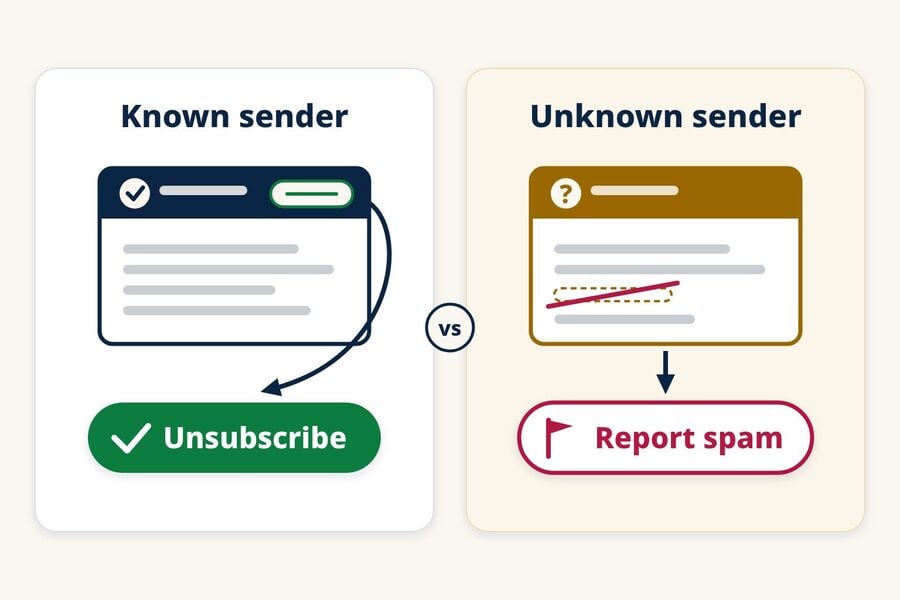
Скористайтеся кнопкою відписки у своєму поштовому додатку
Легітимні маркетологи мають юридичні та практичні причини поважати відмову від розсилки. У США посібник FTC щодо CAN-SPAM зазначає, що комерційна електронна пошта повинна пропонувати спосіб відмовитися, запити про відмову мають бути виконані протягом 10 робочих днів, а механізм відмови має працювати щонайменше 30 днів після надсилання повідомлення. Відправники не можуть стягувати плату чи вимагати більше, ніж вашу електронну адресу, а після вашої відмови вони не можуть продавати чи передавати вашу адресу, окрім як компанії, найнятій для допомоги їм у дотриманні закону.
Google також вимагає від відправників, які надсилають понад 5000 повідомлень на день на акаунти Gmail, підтримувати відписку в один клік для маркетингових і підписних повідомлень. Повідомлення, що відповідають вимогам, містять стандартні заголовки для відписки, які Gmail та інші поштові додатки можуть використовувати, щоб показати опцію «Відписатися», тож вам не доведеться шукати її в повідомленні чи відвідувати сторінку, яку обрав відправник. Посібник FTC щодо спаму також рекомендує користуватися функціями відписки, які пропонує ваш поштовий провайдер.
Коли не варто переходити за посиланням для відписки
- Ви не впізнаєте компанію або ніколи не підписувалися.
- Ім'я або домен відправника імітує відомий вам бренд, з дрібними орфографічними помилками або не пов'язаним доменом.
- Сторінка відписки просить вас увійти, ввести пароль або надати більше, ніж вашу електронну адресу.
- Посилання запускає завантаження, або повідомлення тисне на вас, щоб ви діяли швидко.
Відправник, який уже ігнорує закон, не має причин виконувати ваш запит, а його посилання може підтвердити вашу адресу або привести на фішингову сторінку. Поскаржтеся на повідомлення і забудьте про нього.
Як зменшити кількість спам-листів, які ви вже отримуєте
Ви не можете видалити свою адресу з кожного скопійованого списку, тому боротьба зі спамом зазвичай означає фільтрувати його та скаржитися на нього, а не зупиняти кожне надсилання. Поради FTC для споживачів рекомендують такі базові кроки:
- Позначайте спам як спам або небажану пошту у своєму поштовому додатку.
- Блокуйте наполегливих відправників або домени, коли те саме джерело продовжує надсилати листи.
- Час від часу перевіряйте папку зі спамом, чи не потрапила туди справжня пошта помилково.
- Повідомляйте про небажані повідомлення своєму поштовому провайдеру, а про шахрайство — до FTC за адресою ReportFraud.ftc.gov.
Як додатковий запобіжний захід не відповідайте на підозрілі повідомлення і не телефонуйте за номерами, вказаними в них.
Перехід на нову адресу — це крайній захід. Він допомагає, лише якщо ви обережно перенесете важливі акаунти й захищатимете нову адресу краще, ніж стару.
Тримайте свою основну адресу поза майбутніми списками реєстрацій
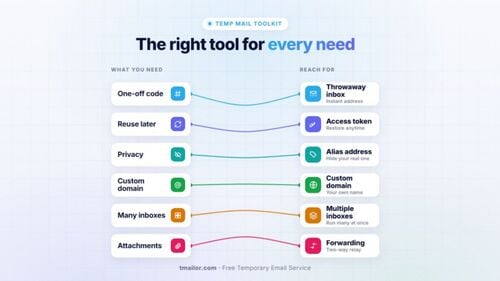
Найефективніший довгостроковий крок — давати свою основну адресу меншій кількості компаній. Проста трирівнева схема підходить більшості людей:
- Основна адреса: банківські справи, робота, державні послуги та будь-який обліковий запис, який вам доведеться відновлювати.
- Псевдонім для пересилання: покупки, підписки та облікові записи, які ви зберігаєте, щоб можна було вимкнути будь-який псевдонім, на який почне надходити спам.
- Тимчасова пошта: разові завантаження, купони, пробні реєстрації на форумах та інші малозагрозливі реєстрації, які ви не плануєте зберігати.
Коли тимчасова пошта підходить, а коли ні
Адреса тимчасової пошти тримає разові реєстрації подалі від вашої основної скриньки. Якщо на адресу, яку ви використали лише для однієї реєстрації, згодом надходить спам, ця реєстрація стає корисною підказкою, хоча вона не доводить, чи адресу передала компанія, один із її підрядників або хтось далі в ланцюжку. Якщо ви лише знайомитеся з цією ідеєю, цей огляд того, як працює тимчасова пошта, охоплює основи.
Tmailor працює лише на прийом, тому ви не можете надсилати чи відповідати з цієї адреси, і він не приймає вкладень. Повідомлення видаляються автоматично приблизно через 24 години після надходження. Ви можете повернутися на ту саму адресу пізніше за допомогою Access Token або через Created Emails, якщо під час її створення ви були увійшли в безкоштовний акаунт Tmailor під час його створення. Втрачений токен для гостьової адреси не можна відновити, і деякі сайти блокують одноразові домени електронної пошти. Це робить тимчасову пошту поганою для банківських справ, роботи, покупок, для яких можуть знадобитися чеки, або будь-якого рахунку, який потрібно відновити. Для детальнішої інформації про повсякденне використання дивіться наш посібник з тимчасового захисту від електронної пошти та спаму.
Поширені запитання
Чому я отримую спам, адресований не мені?
Ваша адреса, ймовірно, була прихованим (BCC) отримувачем або частиною списку розсилки. Спамери часто вказують у рядку «Кому» іншу адресу або не вказують жодної, а справжній список надсилають як прихованих отримувачів, тож ваша адреса не відображається, хоча повідомлення до вас дійшло. Пошта, надіслана на псевдонім або адресу для пересилання, може виглядати так само.
Чи означає отримання спаму, що мій обліковий запис електронної пошти зламали?
Зазвичай ні. Щоб надіслати вам спам, потрібна лише ваша адреса, а не доступ до вашої скриньки. Ознаки справжнього зламу виглядають інакше: надіслані повідомлення, яких ви не писали, сповіщення про вхід або зміну пароля, які ви не ініціювали, правила пересилання, яких ви не створювали, або повідомлення від контактів, що вони отримали від вас дивну пошту.
Чи може спамер дізнатися, що я відкрив лист?
Іноді. Якщо ваш поштовий додаток завантажує віддалені зображення, запит на зображення може повідомити серверу відправника, що повідомлення було завантажено і коли саме. Це не доводить, що ви його прочитали, адже деякі додатки завантажують зображення через проксі, а сканери безпеки можуть відкривати повідомлення автоматично. Вимкнення автоматичного завантаження віддалених зображень у вашому поштовому додатку послаблює цей сигнал.
Чи варто мені змінити електронну адресу через спам?
Зазвичай не як перший крок. Фільтри, скарги та окремі адреси для нових реєстрацій дають раду більшості спаму. Розгляньте нову адресу, лише якщо стара стала непридатною, і сплануйте перехід: спочатку оновіть важливі облікові записи та налаштування відновлення, а потім ще достатньо довго перевіряйте стару адресу, щоб не пропустити нічого важливого.
Чи є вся небажана комерційна електронна пошта в США незаконною?
Ні. Закон CAN-SPAM не забороняє небажану комерційну електронну пошту, а встановлює для неї правила. Ці правила вимагають правдивої інформації в заголовках і темах листів, позначення повідомлення як реклами, дійсної поштової адреси та робочого механізму відмови, який виконується протягом 10 робочих днів. Збирання адрес і атаки перебором словника вважаються обтяжуючими порушеннями.
Ви не можете відстежити кожне спам-повідомлення, але можете перестати поповнювати нові списки
Спам починається з адреси, яку хтось зібрав, передав або вгадав, і щойно вона поширилася, повернути її назад неможливо. Ви можете контролювати, скільки нових списків побачать вашу основну адресу. Повідомляйте про те, що доходить, відписуйтеся лише від відправників, яких упізнаєте, і тримайте разові реєстрації окремо. Наступного разу, коли завантаження чи купон попросить електронну адресу, створіть для нього безкоштовну тимчасову пошту замість справжньої.
Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.