Тимчасова пошта для криптобірж і гаманців: коли це безпечно, а коли це пастка
У крипто ваша електронна адреса — це не просто логін, а головний ключ до скидання паролів, OTP-кодів, підтвердження виведення коштів і KYC-ідентифікаційних посилань. Якщо використати неправильну електронну адресу, ви можете назавжди втратити доступ до коштів. Цей посібник детально пояснює, коли тимчасова пошта захищає вашу приватність на біржах, в airdrops та DeFi-інструментах — і коли вона тихо стає єдиною точкою відмови, яку жодна команда підтримки не може виправити. Ви отримаєте чітку систему оцінки ризиків для підбору правильного типу електронної пошти (постійна, багаторазова тимчасова або одноразова) для кожної криптоплатформи, яку використовуєте.
Швидкий доступ
Коротка відповідь: тимчасова пошта цілком прийнятна на периферії крипто — розсилки, аірдропи, списки очікування, інструменти тестнету — і погана ідея для всього, що зберігає гроші. На біржі з KYC або в кастодіальному гаманці ваша електронна пошта — це головний ключ до скидання пароля, підтвердження виведення коштів і відновлення акаунта. Якщо втрата цієї скриньки може заблокувати вам доступ до коштів чи перевірки особи, використовуйте постійну адресу, яку контролюєте, а не тимчасову, що може тихо зникнути.
Якщо ви новачок у тимчасових поштових скриньках, почніть з огляду огляду того, як працює тимчасова пошта, а потім поверніться і віднесіть ці поведінки до свого криптостеку.
Коротко
- Ставтеся до своєї електронної адреси як до головного ключа відновлення для бірж і кастодіальних гаманців; її втрата може означати втрату коштів.
- Тимчасова пошта підходить для маловажливих криптозадач, як-от розсилки, інструменти тестнету, дослідницькі панелі та шумні аірдропи.
- Ніколи не використовуйте короткочасні тимчасові електронні адреси для бірж із KYC, основних гаманців, податкових панелей чи будь-чого, що має працювати через роки.
- Багаторазові скриньки, захищені токеном, можуть підійти для інструментів середнього ризику, лише якщо ви збережете Access Token і приймете, що повідомлення зникають приблизно через 24 години.
- Доставка OTP залежить від точної адреси, власної політики платформи та часу надходження в скриньку — а не від завзятого повторного надсилання чи перебору доменів.
- Побудуйте трирівневу систему: постійна «сховищна» пошта, багаторазова тимчасова пошта для експериментів і тимчасові скриньки для суто одноразових реєстрацій.
Розуміння ризиків електронної пошти в крипто
Ваша електронна адреса тихо пов'язує входи, виведення коштів і рішення підтримки майже на кожній криптоплатформі, з якою ви маєте справу.
Електронна пошта як кореневий ключ відновлення
На централізованих біржах і в кастодіальних гаманцях ваша електронна пошта — це більше, ніж поле, яке ви вводите на екрані реєстрації. Саме на неї надходить:
- Підтвердження реєстрації та посилання для активації.
- Посилання для скидання пароля та запити на затвердження пристрою.
- Підтвердження виведення коштів і сповіщення про незвичайну активність.
- Агенти підтримки перевіряють, чи маєте ви ще доступ до контактного каналу акаунта.
Якщо ця скринька зникне, буде стерта або ніколи не була повністю під вашим контролем, кожен із цих процесів стане крихким. Навіть коли платформа дозволяє ручне відновлення за документами, що посвідчують особу, процес може бути повільним, стресовим і невизначеним.
Що насправді ламається, коли електронна пошта не працює?
Коли ви поєднуєте цінні криптоакаунти з нестабільною електронною поштою, може піти шкереберть кілька речей:
- Ви не можете підтвердити нові пристрої чи локації, тож спроби входу продовжують не вдаватися.
- Посилання для скидання пароля надходять у скриньку, до якої ви вже не маєте доступу.
- Сповіщення про примусове скидання чи підозрілі виведення коштів до вас так і не доходять.
- Підтримка бачить тимчасові контактні дані й розцінює ваш випадок як ризикованіший.
Практичне правило просте: якщо акаунт може зберігати значні кошти роками, його пошта для відновлення має бути нудною, стабільною і повністю під вашим контролем.
Чим тимчасова пошта поводиться інакше
Сервіси тимчасової пошти створені для короткочасних або напіванонімних ідентичностей. Деякі адреси — це суто одноразові скриньки. Інші, як-от багаторазова модель на tmailor.com, дозволяють знову відкрити ту саму скриньку пізніше за допомогою Access Token — але зверніть увагу, що це за токен: ключ відновлення, а не пароль і не замок. Він дозволяє вам повернутися на цю адресу; це не заважає нікому іншому, і якщо ви втратите її для гостьової адреси, ніхто не зможе відновити її для вас (адресу, збережену в безкоштовний акаунт Tmailor, можна знову відкрити з Created Emails). Для криптовалюти важливі ще два обмеження: повідомлення залишається видимим лише близько 24 годин, а вхідні вкладення видаляються, тому виписка чи документ, надіслані на цю адресу, ніколи до вас не дійдуть. Будь-яка з цих особливостей робить тимчасову вхідну скриньку поганим вибором для того, що може потребувати оскарження, податкової перевірки або ручного відновлення ще довго після реєстрації.
Відповідність типу електронної пошти рівню ризику
Не кожна точка дотику з криптовалютою заслуговує на однаковий рівень захисту — налаштуйте свою стратегію електронної пошти відповідно до того, що поставлено на карту.
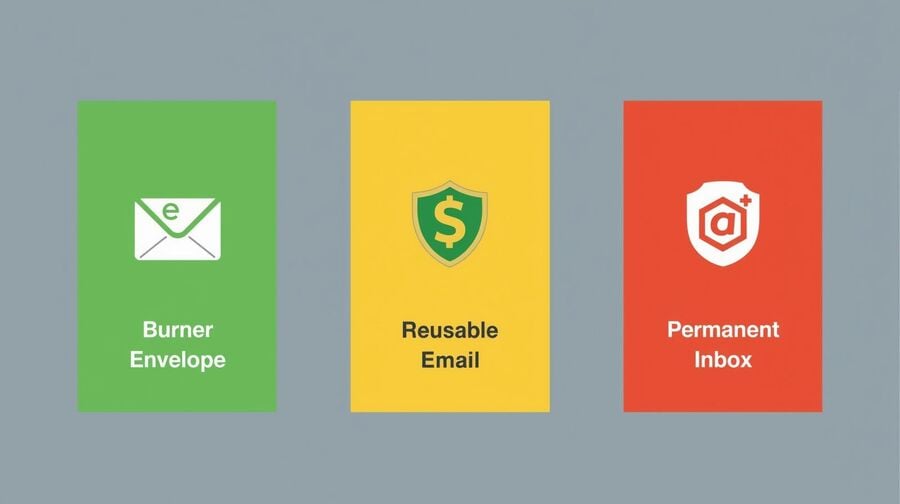
Три основні типи електронної пошти
Для практичного планування думайте в межах трьох широких категорій:
- Постійна електронна пошта: довгострокова вхідна скринька на Gmail, Outlook або власному домені, захищена надійною 2FA.
- Багаторазова тимчасова пошта: згенерована адреса, яку можна знову відкрити пізніше за допомогою токена, як у моделі, описаній на повторному використанні тимчасової поштової адреси.
- Короткочасна тимчасова пошта: класичні «тимчасові» адреси, призначені для використання один раз і подальшого забуття.
Постійна електронна пошта для високоцінних акаунтів
Постійна електронна пошта — єдиний розумний вибір для найвищого рівня вашого крипто-стеку:
- KYC-біржі спотових та деривативних інструментів, підключені до банківських карток або банківських переказів.
- Кастодіальні гаманці та платформи CeFi, які зберігають ваші ключі або баланси.
- Портфельні та податкові інструменти, які відстежують довгострокову ефективність і звіти.
До цих акаунтів слід ставитися як до банківських відносин. Їм потрібна електронна адреса, яка існуватиме й через п'ять чи десять років, а не тимчасова особистість, яка може тихо зникнути.
Багаторазові тимчасові вхідні скриньки для інструментів середнього ризику
Багаторазові тимчасові вхідні скриньки мають сенс для платформ середнього ризику, де ви хочете відокремитися від основної особистості, але доступ може знадобитися вам знову пізніше:
- Аналітика торгівлі, дослідницькі панелі та інструменти ринкових даних.
- Боти, сповіщення та сервіси автоматизації, які ви тестуєте.
- Освітні портали та спільноти, які не утримують ваші кошти безпосередньо.
Тут можна прийняти, що адреса є напівтимчасовою, якщо ви зберігаєте Access Token у менеджері паролів і документуєте, які інструменти залежать від цієї скриньки.
Тимчасові вхідні скриньки для суто одноразових реєстрацій
Короткочасні вхідні скриньки ідеально підходять для реєстрацій, до яких ви справді не плануєте повертатися:
- Малоцінні аірдропи та форми розіграшів з агресивним маркетингом.
- Промо-колеса, конкурси та стіни реєстрації, які виглядають спамними.
- Інструменти тестнету, де ви експериментуєте лише з фейковими активами.
У таких випадках, якщо лист згодом зникне, ви не втратите нічого важливого — лише трохи маркетингового шуму й разові бонуси.
Коли тимчасова пошта прийнятна
Використовуйте тимчасові адреси, щоб поглинати спам, експерименти та малозначущі реєстрації, а не для захисту основи вашого портфеля.
Розсилки, сповіщення та маркетингові воронки
Багато бірж, освітніх проєктів і постачальників аналітики люблять надсилати часті оновлення. Замість того, щоб дозволяти цьому потоку заповнювати вашу основну скриньку, ви можете спрямовувати його на тимчасову пошту:
- Освітні розсилки від торгових спільнот.
- Запуски продуктів і оновлення «альфа» від дослідницьких інструментів.
- Маркетингові серії від бірж, які ви лише вивчаєте.
Це тримає спроби фішингу та продаж списків на безпечній відстані від ваших чутливіших акаунтів. Подібний підхід застосовують в електронній комерції, де користувачі відокремлюють спам від оформлення замовлень від серйозних фінансових повідомлень. Ту саму концепцію пояснено в підручнику щодо конфіденційності електронної комерції.
Аірдропи, списки очікування та спекулятивні реєстрації
Сторінки аірдропів, спекулятивні токен-проєкти та списки очікування, підігріті ажіотажем, часто ставлять збирання списку вище за встановлення довгострокової довіри. Використання тимчасової пошти тут:
- Захищає вашу справжню скриньку від безперервних оголошень.
- Полегшує відмову від проєктів, які виявляються слабкими.
- Допомагає уникнути прив'язування низькоякісних проєктів до вашої основної ідентичності.
Якщо цінність низька, а UX виглядає крихким, тимчасова скринька зазвичай є безпечнішим варіантом.
Інструменти та пісочниці тестнету
У середовищах тестнету ваш головний актив — це час і навчання, а не токени. Якщо демо-біржа чи експериментальна панель ніколи не торкаються реальних коштів, поєднання з тимчасовою адресою цілком розумне — за умови, що згодом ви не розглядатимете цей акаунт як довгостроковий актив.
Коли тимчасова пошта стає небезпечною
Щойно задіяні реальні гроші, KYC або довгострокова довіра, тимчасові скриньки перетворюються з надійного щита на прихований тягар.
Платформи KYC та фіатні мости
Біржі з KYC і фіатні шлюзи працюють за фінансовими регуляціями, подібними до банківських. Вони ведуть журнали відповідності, які пов'язують електронні адреси з документами, що посвідчують особу, та історією транзакцій. Використання тимчасової скриньки тут може:
- Ускладнити розширені перевірки належної обачності та ручні розслідування.
- Ускладнити доведення тривалої безперервності акаунта.
- Підвищити ймовірність того, що вашу справу вважатимуть підозрілою.
- Повністю зламати процес відновлення чи підтримки, якщо платформа згодом надішле виписку або документ підтвердження у вигляді файлу — адже вхідні вкладення на адресу Tmailor видаляються, а повідомлення видно лише близько 24 годин.
Не варто використовувати тимчасову пошту, щоб обходити KYC, ховатися від санкцій чи ухилятися від правил платформи. Це і ризиковано, і в багатьох випадках незаконно. Це не сіра зона, як питання «який домен проходить через форму реєстрації»: біржовий акаунт зберігає гроші й прив'язаний до вашої підтвердженої особистості, тому він має бути на постійній адресі — і крапка.
Кастодіальні гаманці та довгострокові активи
Кастодіальні гаманці та платформи прибутковості з часом акумулюють значну цінність. Вони часто покладаються на електронну пошту для:
- Посилань для підтвердження виведення коштів і перевірок безпеки.
- Сповіщень про зміни політики або примусові міграції.
- Критичних сповіщень про безпеки щодо скомпрометованих облікових даних.
Поєднувати ці сервіси з тимчасовою поштою на короткий термін — це як замкнути банківське сховище на ключ від готельного номера, а потім виселитися.
Некастодіальні гаманці, які все ще використовують електронну пошту
У некастодіальних гаманцях головне — seed-фраза, але багато з них досі використовують електронну пошту для:
- Порталів облікових записів і хмарних резервних копій.
- Функцій прив'язки пристроїв або синхронізації між кількома пристроями.
- Зв'язку з постачальником щодо критичних оновлень безпеки.
Навіть якщо ваші кошти технічно залежать від seed-фрази, послаблювати супутні сповіщення про безпеку через тимчасову поштову скриньку рідко варте такого компромісу.
Створіть безпечнішу крипто-поштову скриньку
Продумана архітектура електронної пошти дозволяє користуватися перевагами тимчасових електронних адрес, не жертвуючи можливістю відновлення акаунтів.
Розподіліть свої платформи за рівнем ризику.
Почніть із переліку всіх пов'язаних із криптовалютою сервісів, якими ви користуєтеся: біржі, гаманці, трекери портфоліо, боти, інструменти сповіщень та освітні платформи. Для кожного з них задайте три запитання:
- Чи може ця платформа перемістити або заморозити мої кошти?
- Чи пов'язана вона з державним посвідченням особи чи податковою звітністю?
- Чи стане втрата доступу серйозною фінансовою або юридичною проблемою?
Облікові записи, які відповідають «так» на будь-яке з цих запитань, повинні використовувати постійну, добре захищену електронну адресу. Інструменти середнього ризику можна перевести на багаторазові тимчасові поштові скриньки. Лише реєстрації зі справді низькими ставками повинні використовувати короткочасні тимчасові поштові скриньки.
Використовуйте багаторазові тимчасові електронні адреси там, де важлива безперервність.
Багаторазові тимчасові поштові скриньки особливо доречні, коли потрібен баланс між приватністю та безперервністю. Замість поштової скриньки на один раз ви отримуєте адресу, яку можна знову відкрити за допомогою токена. Це робить їх ідеальними для:
- Сервісів криптоаналітики та досліджень.
- Інструментів на ранній стадії з обмеженою, але реальною цінністю.
- Другорядних облікових записів у спільнотах або освітніх платформах.
Тут варто зрозуміти одну деталь механізму: випадкова адреса обирається з великого, навмисно неоприлюдненого пулу доменів, тоді як опція власного імені відкриває лише невеликий видимий набір. Докладніше про це можна прочитати пул тимчасових поштових доменів. Така різноманітність корисна, коли в одного домену виникають проблеми з доставкою, — але це не інструмент, щоб обійти платформу, яка вирішила не приймати одноразову пошту. Якщо сервіс явно забороняє тимчасову пошту, відповідь — постійна адреса, а не інший домен.
Покладайтеся на інфраструктуру для надійності OTP.
OTP-коди та посилання для входу дуже чутливі до затримок доставки та блокування. Інфраструктура тут має значення. Коли провайдер тимчасової пошти використовує надійні вхідні сервери та глобальні CDN, ваші шанси отримати коди вчасно значно зростають. Якщо хочете глибше зануритися в технічну сторону, дивіться:
Надійна інфраструктура не усуває всіх проблем з OTP, але прибирає багато випадкових, важких для діагностики збоїв, які дошкуляють слабшим сервісам.
Вирішення проблем з OTP і доставкою
Перш ніж звинувачувати біржу, виправте базові речі: точність адреси, дисципліну повторного надсилання, вибір домену та час сесії.
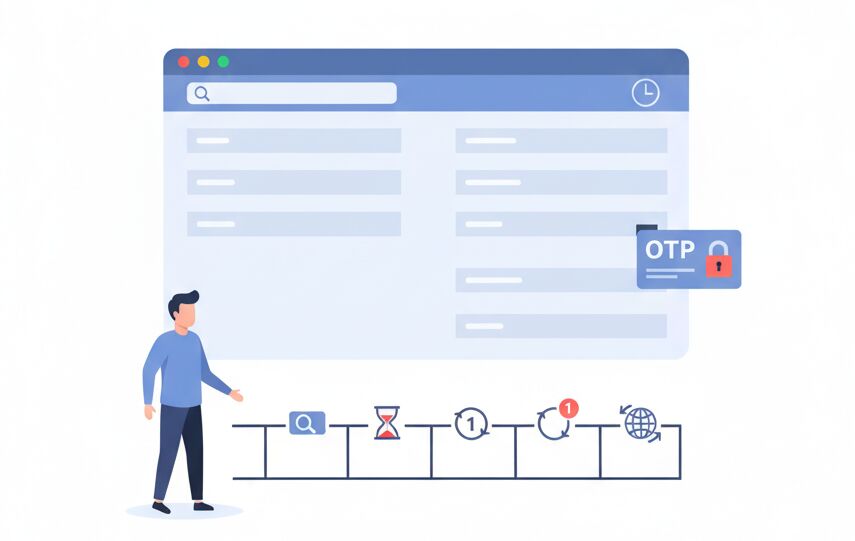
Коли листи з OTP не надходять
Якщо ви користуєтеся тимчасовою поштою і не бачите, що OTP надійшов, пройдіться простими кроками:
- Перевірте точну адресу та домен, які ви вказали платформі.
- Відкрийте вхідну скриньку перед тим, як натиснути «Надіслати код» або «Посилання для входу» — папки спаму тут немає, тож список, який ви бачите, — це все, що надійшло.
- Зачекайте щонайменше 60–120 секунд, перш ніж запитувати новий код.
- Надішліть повторно раз чи двічі, а потім зупиніться, якщо нічого не з'являється.
- Якщо проблема, схоже, обмежується одним доменом і платформа чітко не заборонила тимчасову електронну пошту, перевірте одну нову випадкову адресу. Якщо сервіс відкрито відхиляє тимчасову пошту, зупиніться тут і використовуйте постійну електронну пошту, яку ви контролюєте.
Щоб детальніше розібратися, що змушує OTP-коди надходити або не надходити, варто прочитати перевірку OTP з тимчасовою поштою.
Одна повторна спроба краща за шквал повторних надсилань — коли збій в одному домені
Запит п'яти кодів на ту саму адресу за дві хвилини зазвичай впирається в обмеження частоти й може виглядати підозріліше, ніж надіслати один код і зачекати. Якщо один домен, здається, затримується, тоді як платформа загалом приймає одноразову пошту, одна нова випадкова адреса — це виправдана перевірка. Але проведіть межу чітко: це для збою доставки, а не спосіб обійти сервіс, який вирішив взагалі не приймати тимчасову пошту.
Знайте, коли варто відмовитися від тимчасових електронних адрес для цієї платформи.
Наполегливість має межі. Якщо ви ретельно пройшли цикл повторного надсилання, спробували одну нову адресу, а платформа все одно не доставляє OTP у тимчасові вхідні скриньки, сприймайте це як відповідь: вона не хоче одноразової пошти. Для будь-якого облікового запису, який ви плануєте зберігати — і тим паче для всього, де є кошти, — переходьте на постійну електронну пошту якнайшвидше. Тимчасова пошта — це фільтр, а не лом.
Складіть довгостроковий план безпеки
Простий письмовий план для вашої поштової інфраструктури робить ваш криптослід легшим для захисту й легшим для відновлення.
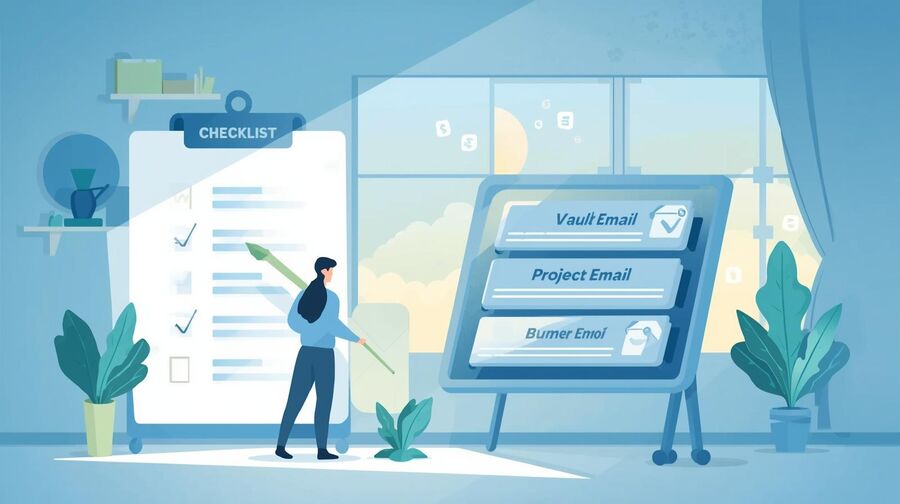
Спроєктуйте трирівневу поштову схему.
Практична довгострокова конфігурація виглядає так:
- Рівень 1 – пошта для сховища: одна постійна скринька для бірж з KYC, кастодіальних гаманців, податкових інструментів і всього, що пов'язане з банкінгом.
- Рівень 2 – проєктна пошта: одна або кілька багаторазових тимчасових скриньок для аналітики, ботів, навчання та нових інструментів.
- Рівень 3 – пошта для одноразових потреб: короткочасні тимчасові скриньки для airdrop, нав'язливих промо та разових експериментів.
Цей підхід повторює розділення, яке застосовують у покупках з пріоритетом приватності, де тимчасові адреси беруть на себе шум, не торкаючись даних картки чи податкових записів.
Зберігайте токени та підказки для відновлення в безпеці
Якщо ви покладаєтеся на багаторазові тимчасові вхідні скриньки, ставтеся до кожного access token як до ключа:
- Зберігайте токени та пов'язані з ними адреси в менеджері паролів.
- Занотуйте, які облікові записи на платформах залежать від кожної адреси.
- Періодично перевіряйте, чи не став якийсь сервіс на тимчасовій пошті «основним».
Коли платформа переходить з експериментальної категорії до життєво важливої, перенесіть її контактну електронну пошту з тимчасової адреси до вашої основної скриньки, поки у вас ще є повний доступ.
Регулярно переглядайте свої налаштування.
Крипто-стек змінюється. З'являються нові інструменти, старі закриваються, а регулювання розвивається. Раз на квартал приділяйте кілька хвилин перевірці:
- Чи всі цінні облікові записи досі прив'язані до постійної електронної пошти.
- Чи можете ви знову відкрити кожну важливу багаторазову тимчасову скриньку.
- Які одноразові ідентичності можна безпечно закрити, щоб зменшити поверхню атаки?
Це також гарна нагода повернутися до загальних запобіжних заходів, викладених в основному FAQ Підручника з конфіденційності електронної комерції з тимчасовою поштою, що добре узгоджується з фінансовими та криптовалютними сценаріями.
Порівняльна таблиця
| Сценарій / Функція | Короткочасна тимчасова вхідна скринька | Багаторазова тимчасова вхідна скринька (на основі токенів) | Постійна особиста / робоча електронна пошта |
|---|---|---|---|
| Приватність від вашої справжньої особистості | Дуже висока для одноразового використання | Висока, з безперервністю в часі | Помірна; найвища для довіри та відповідності вимогам |
| Довгострокове відновлення облікового запису | Дуже погано; скринька може зникнути | Добре, якщо access token збережено безпечно | Висока; розрахована на багаторічну безперервність |
| Підходить для KYC-бірж і фіатних мостів | Небезпечно і часто блокується | Не рекомендується; ризиковано для регульованих платформ | Рекомендується; відповідає очікуванням щодо відповідності вимогам |
| Підходить для кастодіальних або високовартісних гаманців | Дуже ризиковано; уникайте | Ризиковано; прийнятно лише для невеликих експериментальних сум | Рекомендовано; вибір за замовчуванням |
| Підходить для інструментів і демонстрацій тестнету | Гарний вибір | Гарний вибір | Надмірно |
| Типові найкращі сценарії використання | Аірдропи, маловартісні промо, тестнетовий мотлох | Аналітичні інструменти, дослідницькі панелі та спільноти | Основні біржі, серйозні гаманці, податки та звітність |
| Наслідок, якщо вхідну скриньку втрачено | Втрата незначних переваг і захаращених акаунтів | Втрата доступу до деяких інструментів, але не до основних коштів | Потенційно серйозно, якщо вся присутність спирається на одну адресу |
Як вирішити, чи безпечна тимчасова пошта для криптовалютної реєстрації
Крок 1: Визначте фундаментальну роль платформи
Запишіть, чи є сервіс біржею, гаманцем, трекером портфеля, ботом, дослідницьким інструментом чи суто маркетинговою воронкою. Усе, що може автоматично переміщувати або заморожувати кошти, заслуговує на більшу обережність.
Крок 2: Класифікуйте рівень ризику
Запитайте себе, що станеться, якщо ви втратите доступ через два роки. Якщо ви можете втратити значні кошти, зіпсувати податкові записи або зіткнутися з проблемами відповідності вимогам, позначте платформу як високоризикову. Інакше вважайте її середньо- або низькоризиковою.
Крок 3: Виберіть відповідний тип електронної пошти
Використовуйте постійну електронну пошту для високоризикових платформ, багаторазові тимчасові скриньки для інструментів середнього ризику та короткочасні тимчасові адреси лише для низькоризикових аірдропів, акцій і експериментів, які вам справді не знадобляться пізніше.
Крок 4: Перевірте ставлення платформи до тимчасової пошти
Перегляньте умови та повідомлення про помилки. Якщо платформа явно відхиляє одноразові домени або OTP постійно не надходять, хоча ваша скринька працює в іншому місці, сприймайте це як знак використовувати постійну адресу.
Крок 5: Налаштуйте належну роботу OTP і відновлення
Перш ніж запитувати коди, відкрийте свою скриньку, потім надішліть один OTP і зачекайте. Якщо він не надійде, дотримуйтеся короткої процедури «одне перевідправлення, потім одна повторна спроба» замість того, щоб безперервно тиснути кнопку, і зупиніться, якщо платформа явно відмовляє у тимчасовій пошті. Зберігайте всі access token або резервні коди у своєму менеджері паролів.
Крок 6: Задокументуйте свій вибір для майбутнього себе
У захищеній нотатці запишіть назву платформи, ім'я користувача та тип електронної пошти, який ви використовували. Цей маленький журнал полегшує подальше спілкування з підтримкою, допомагає уникнути дублювання та визначити, коли настав час перевести зростаючий акаунт на вашу постійну скриньку.
FAQ
Чи безпечно відкривати основний акаунт на біржі з тимчасовою електронною поштою?
Зазвичай ні. Будь-яка біржа з KYC або фіатний шлюз, які з часом можуть зберігати реальні гроші, мають використовувати постійну скриньку, яку ви повністю контролюєте, з надійною двофакторною автентифікацією (2FA) і чітким шляхом відновлення.
Чи можна довгостроково тримати торговий акаунт на багаторазовій тимчасовій скриньці?
Можна, але це нерозумно. Якщо ви колись втратите Access Token або провайдер змінить принцип доступу, вам може бути складніше пройти перевірки безпеки чи довести безперервність володіння цим акаунтом. Пам'ятайте також, що втрачений Access Token для гостьової адреси не може відновити ніхто.
Коли тимчасова електронна пошта справді корисна в криптовалюті?
Тимчасова електронна пошта добре працює на периферії: розсилки, airdrop, освітні воронки та експериментальні інструменти, які ніколи не мають справи з серйозними коштами. Вона тримає спам і проєкти нижчої якості подалі від вашої основної ідентичності.
Чи блокують криптоплатформи одноразові домени електронної пошти?
Деякі блокують. Прийнятність різниться залежно від платформи й може змінюватися без попередження. Якщо один конкретний домен не спрацьовує, але платформа, схоже, не забороняє одноразову електронну пошту повністю, перевірка однієї свіжої випадкової адреси — це звичайна діагностика. Якщо сервіс явно відхиляє тимчасову пошту — що типово для бірж із KYC — використовуйте постійну адресу, а не намагайтеся обходити правило, перебираючи домени.
Що робити, якщо я вже створив важливий акаунт за допомогою тимчасової електронної пошти?
Увійдіть, поки ще маєте доступ до цієї скриньки, а потім змініть електронну пошту на постійну адресу. Підтвердьте зміну та збережіть усі нові коди відновлення у своєму менеджері паролів, перш ніж втратите доступ до старої скриньки.
Чи нормально поєднувати некастодіальні гаманці з тимчасовою електронною поштою?
Ваша seed-фраза все ще несе більшість ризику, але електронна пошта може обслуговувати оновлення та сповіщення про безпеку. Для гаманців, на які ви справді покладаєтеся, безпечніше використовувати постійну скриньку, а тимчасові електронні адреси залишати для другорядних акаунтів у вашій екосистемі.
Як tmailor.com допомагає з надійністю OTP порівняно з базовою тимчасовою поштою?
tmailor.com використовує великий пул доменів, а також інфраструктуру Google-MX і доставку через CDN, щоб підвищити доставлюваність і швидкість кодів, чутливих до часу. Це не замінює хороших звичок користувача, але усуває багато помилок, яких можна уникнути.
Чи варто використовувати тимчасову електронну адресу, щоб уникнути майбутніх KYC або податкових перевірок?
Ні. Хитрощі з електронною поштою не приховують суттєво активність у блокчейні, банківські канали чи документи, що посвідчують особу. Використання нестабільних контактних даних може створювати труднощі, не даючи реальних переваг для приватності в регульованих умовах.
Яка найпростіша схема електронної пошти, якщо я користуюся багатьма біржами та інструментами?
Практичний підхід — тримати одну постійну «сховищну» електронну пошту для транзакцій, пов'язаних із грошима, одну або кілька багаторазових тимчасових скриньок для інструментів і спільнот, а також короткочасні тимчасові скриньки для шумних, маловартісних реєстрацій.
Як часто слід перевіряти, які акаунти використовують тимчасові електронні адреси?
Перевірки кожні три-шість місяців достатньо для більшості людей. Шукайте будь-який акаунт, який став важливішим, ніж ви очікували, і розгляньте можливість перенести його контактну електронну пошту з тимчасової скриньки на вашу основну електронну адресу.
Тимчасова електронна пошта та криптовалюта можуть безпечно співіснувати, але лише якщо ви залишаєте тимчасові скриньки для маловартісних ділянок вашого стеку, тримаєте серйозні гроші за нудними постійними адресами та продумуєте шлях відновлення, який не залежить від скриньки, яку ви плануєте викинути.

Marcus Lee writes Tmailor's step-by-step guides, signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.









