 Tmailor
Чи безпечна тимчасова пошта? Практичний посібник із безпеки тимчасової пошти
Тимчасова пошта може бути розумним кроком для захисту приватності — але лише тоді, коли ви ставитеся до неї як до інструменту, а не як до сховища. Ось що насправді означає «безпечно» і де тимчасова пошта допомагає, а де обертається проти вас.
Швидкий доступ
Ключові висновки
Безпека залежить від конкретного випадку: тимчасова електронна пошта допомагає зберегти приватність, але це не канал для відновлення.
Чи безпечна тимчасова пошта? Так — для низькоризикових, короткочасних реєстрацій, коли вам не потрібно буде відновлювати акаунт пізніше. Вона стає небезпечною, щойно в гру вступають довгострокове володіння, скидання паролів або юридичні й фінансові повідомлення. Безпека тут — це відповідність інструменту рівню ставок, а не сама технологія.
- Загалом безпечно: разові реєстрації, розсилки, безкоштовні пробні періоди, тестування додатків і коди підтвердження з низьким ризиком — коли вам не потрібне довгострокове відновлення.
- Небезпечно: банківські послуги, основні акаунти та все, що пов'язано з грошима, особистістю чи довгостроковим доступом, який залежить від скидання пароля та юридичних повідомлень.
- Найбільший ризик — це відновлення, а не злам: люди втрачають доступ до акаунтів, створених у тимчасовій поштовій скриньці, яка вже прострочена.
- Тимчасова пошта не зупиняє фішинг: вона тримає вашу справжню поштову скриньку подалі від зони ураження, але необережний клік — це все одно необережний клік.
- «Анонімність» — це не «невразливість»: тимчасова адреса зменшує розкриття особистості, але ваше ім'я, телефон, платіжні дані та пристрій все одно можуть вас ідентифікувати.
- Дизайн провайдера має значення: контрольована вхідна скринька, видалення трекерів і великий пул доменів дають реальну різницю порівняно з публічною, вгадуваною поштовою скринькою.
- Найкраща практика: використовуйте тимчасову адресу, щоб зменшити розкриття, а потім переходьте на справжню поштову скриньку для будь-якого акаунта, який вам потрібно зберегти.
Що насправді означає «безпечно»
У безпеці «безпечно» завжди відносно моделі загроз і мети.
«Безпечно» не має єдиного значення в безпеці — це завжди залежить від того, що ви захищаєте і від кого. Коли люди питають, чи безпечна тимчасова електронна пошта, вони зазвичай ставлять одне з трьох питань, і тимчасова пошта відповідає на кожне по-різному. Саме чітке формулювання питання перетворює невиразне занепокоєння на ясне рішення.
- Приватність і безпека: Чи можу я уникнути передавання своєї справжньої електронної пошти незнайомцям і зменшити спам і профілювання?
- Безпека акаунта: Чи зможу я відновити цей акаунт пізніше, якщо щось піде не так?
- Безпека пристрою: Чи наразить мене відкриття повідомлення на фішинг, шкідливе програмне забезпечення чи трекінг?
Тимчасова електронна адреса найбільше допомагає для приватності та безпеки. Вона також допомагає з безпека пристрою, коли провайдер видаляє трекери, за умови, що ви все одно дотримуєтеся базових правил захисту від фішингу. Зазвичай він найслабший для міркувань безпеки, адже короткочасний доступ — це сама суть. Коли ви знаєте, який тип безпеки вам потрібен, вибір правильної поштової скриньки стає простим.
Як працює тимчасова електронна пошта
Тимчасові вхідні скриньки створені для швидкості та мінімального розкриття особистості, а не для довгострокового володіння.
Сервіс тимчасової електронної пошти миттєво генерує робочу адресу без традиційної реєстрації. Будь-яке повідомлення, надіслане на цю адресу, потрапляє до тимчасової скриньки, яка зберігається протягом обмеженого часу. На tmailor.com вхідні повідомлення зберігаються приблизно 24 години, а потім автоматично видаляються. Саму адресу можна згодом відкрити повторно за допомогою Access Token, але повідомлення не зберігаються.
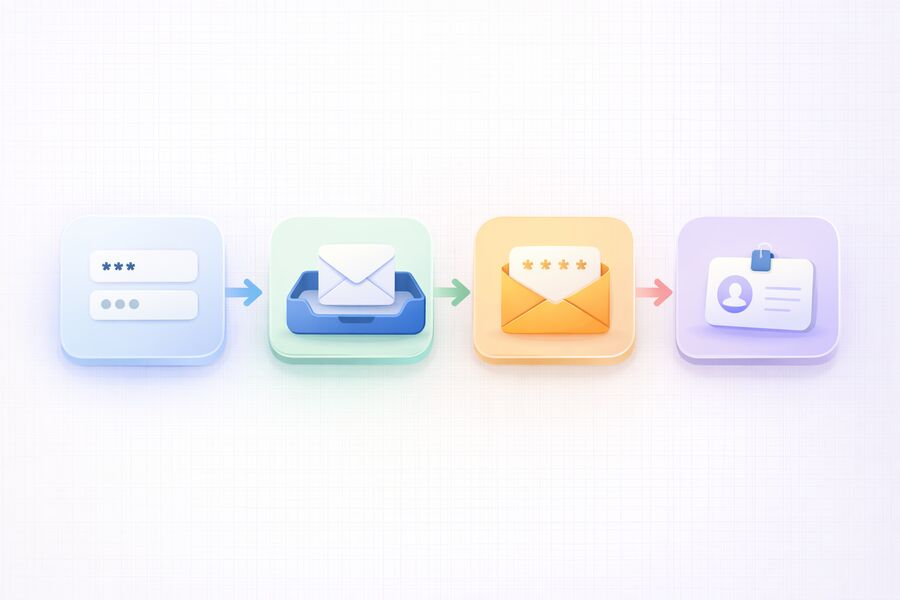
На tmailor.com типовий процес виглядає так:
- Ви відкриваєте сайт і отримуєте готову до використання адресу — без реєстрації, без номера телефону.
- Ви вставляєте цю адресу у форму, яка запитує електронну пошту.
- Ви отримуєте повідомлення з підтвердженням у тимчасовій поштовій скриньці.
- Ви завершуєте реєстрацію, не розкриваючи свою особисту поштову скриньку.
Tmailor.com працює на інфраструктурі Google-MX для надійної доставки вхідних повідомлень і за задумом працює лише на приймання — ви не можете надсилати чи відповідати, і він не приймає вкладень. Така робота лише на приймання сама по собі є функцією безпеки: оскільки скринька не може надсилати пошту і не призначена для обміну файлами, вона усуває частину звичайних ризиків електронної пошти, пов'язаних із довготривалими акаунтами. Щоб глибше дізнатися, як працюють маршрутизація, універсальні адреси та відображення вхідних скриньок, дивіться технічне пояснення від початку до кінця.
Де тимчасова електронна пошта зазвичай безпечна
Тимчасову пошту можна використовувати, коли найгірший результат — це легка незручність, а не постійна втрата.
Тимчасова електронна пошта — безпечний вибір, коли акаунт має низькі ставки, вікно доступу коротке, а ваша мета — зменшити спам і ризик профілювання. Правило просте: якщо найгіршим наслідком втрати скриньки є легка незручність, а не постійна втрата, тимчасова пошта підходить. Поширені безпечні сценарії включають таке.
- Підписки на розсилки та завантаження контенту, де посилання потрібне лише один раз.
- Безкоштовні пробні періоди періоди, коли вам потрібен лист вітання та клік підтвердження — нічого більше.
- Тестування додатків і QA/UAT, де потрібно швидко надходити багато вхідних скриньок і не потрібні реальні дані в тестових системах.
- Реєстрація в спільнотах для тимчасових акаунтів, які не пов'язані з вашою особистістю.
- Коди підтвердження з низьким ризиком, де втрата доступу пізніше не матиме значення.
Тримати свою основну поштову скриньку подалі від цих маловартісних баз даних — саме так тимчасова пошта допомагає вам вам тримати свою скриньку вільною від спаму з часом. Чим у меншій кількості місць з'являється ваша справжня адреса, тим менший ваш довгостроковий слід у вигляді спаму та профілювання.
Коли тимчасова електронна пошта небезпечна
Не використовуйте тимчасову поштову скриньку як основу для своєї ідентичності в тому, що ви не можете дозволити собі втратити.
Тимчасова електронна пошта стає небезпечною тієї миті, коли починають відігравати роль довгострокове володіння, юридичні повідомлення або процеси відновлення. Тимчасова скринька створена для того, щоб зникнути, тому прив'язування до неї надійного акаунта — це збій відновлення, який лише чекає свого часу. Уникайте тимчасової пошти для акаунтів, доступ до яких вам було б важко повернути.
- Банківські, криптовалютні та платіжні платформи, де відновлення акаунта та сповіщення є критично важливими.
- Основні логіни для роботи чи навчання, які вимагають підтвердження вашої особи пізніше.
- Цінні акаунти для покупок зі збереженими способами оплати, поверненнями коштів або листуванням щодо повернень.
- Акаунти, пов'язані з вашим справжнім ім'ям — державні послуги, медицина, страхування та податки.
- Будь-що, що може знадобитися вам у спорі, наприклад юридичні повідомлення, чеки або зміни в договорі.
Якщо платформа настільки важлива, що ви будете боротися за її відновлення, вона заслуговує на справжню поштову скриньку з сильною автентифікацією. Повний список меж дивіться , що тимчасова пошта не може безпечно зробити.
Реальні ризики, які варто враховувати
Більшість ризику походить від поведінки користувачів і рішень провайдерів щодо дизайну, а не від самої концепції тимчасової пошти.
Більшість ризиків тимчасової пошти походить від того, як люди її використовують, і від того, як побудовані провайдери, а не від тимчасової електронної пошти як концепції. П'ять ризиків охоплюють майже кожен поганий наслідок, і кожен має простий захист. Розуміння їх перетворює тимчасову пошту з азартної гри на контрольоване рішення.
Ризик 1: втрата доступу, коли потрібне відновлення
Скидання паролів, сповіщення безпеки та запити «підтвердьте, що це ви» зазвичай надходять пізніше — часто вже після того, як термін дії тимчасової скриньки минув. Поширений приклад: людина реєструється на маркетплейсі з тимчасовою адресою, продає товар через три тижні, а потім не може отримати лист із підтвердженням виплати, бо скриньки давно немає. Саме через цю часову прогалину тимчасова електронна пошта погано підходить для будь-якого акаунта, який ви плануєте зберегти. Якщо відновлення може мати значення, використовуйте справжню поштову скриньку з самого початку.
Ризик 2: публічний доступ до скриньки
Деякі тимчасові сервіси поводяться як спільні поштові скриньки, де будь-хто, хто вгадає адресу, може прочитати вміст скриньки. Публічні скриньки підходять для одноразової розсилки, але небезпечні для кодів підтвердження. Завжди віддавайте перевагу провайдеру, який поводиться як скринька, яку контролюєте ви, а не як публічна дошка оголошень.
Ризик 3: фішинг і шкідливі посилання
Тимчасова скринька не зупиняє фішинг. Шахраї все ще можуть надсилати переконливі листи зі шкідливими посиланнями, і натискання на таке посилання в тимчасовій скриньці так само шкідливе. Справжня перевага в тому, що ваша особиста скринька залишається поза зоною ураження — і це одна з причин використовувати тимчасову пошту на ненадійних сайтах — але ваші кліки все одно мають значення.
Ризик 4: пікселі відстеження та приховані скрипти
Маркетингові листи часто використовують зображення для відстеження та скрипти, щоб вимірювати відкриття й профілювати поведінку. Тимчасова пошта все одно допомагає: вона тримає вашу справжню адресу поза базами даних із низьким рівнем довіри та полегшує відмову від адреси, яка починає притягувати небажану пошту. Саме так ви захищаєтеся від витоків даних, які витікають маркетингові бази даних, але не варто припускати, що якийсь провайдер блокує всі методи відстеження, якщо він не задокументував цей контроль публічно.
Ризик 5: Доставка та блокування верифікації
Деякі сайти повністю блокують відомі тимчасові домени. Якість домену та його ротація впливають на те, чи буде прийнято тимчасову адресу, але жоден сервіс не приймає кожну реєстрацію. Якщо форма відхиляє тимчасову адресу, не наполягайте — скористайтеся справжньою електронною поштою для цього конкретного сервісу.
Безпечніший спосіб користуватися тимчасовою поштою: чек-лист
Сприймайте тимчасову пошту як буфер конфіденційності: тримайте її окремо, недовго й усвідомлено.
Безпечне користування тимчасовою поштою зводиться до короткої повторюваної рутини, яку ви виконуєте перед тим, як вставити тимчасову адресу в будь-яку форму. Мета — тримати тимчасові скриньки окремо від усього довготривалого, щоб втрачена скринька ніколи не перетворилася на втрачений акаунт. Щоразу проходьте ці п'ять кроків.
- Спершу позначте акаунт як низькоризиковий. Якщо йдеться про гроші, особисті дані чи довгостроковий доступ, зупиніться й скористайтеся справжньою поштовою скринькою.
- Не використовуйте одну адресу всюди. Повторне використання однієї тимчасової адреси в непов'язаних сервісах відновлює той самий слід профілю, якого ви намагалися уникнути.
- Ніколи не переходьте за підозрілими посиланнями. Якщо повідомлення здається терміновим або підозрілим, відкрийте сервіс безпосередньо в браузері, а не покладайтеся на посилання з листа.
- Зберігайте лише необхідне й одразу. Якщо чек або код знадобиться пізніше, зафіксуйте його відразу, бо скринька очиститься.
- Оновіть акаунти, які вирішили залишити. Почніть із тимчасової пошти, щоб оцінити сервіс, а потім змініть пошту акаунта на основну адресу й увімкніть надійну автентифікацію.
Якщо ви плануєте навмисно повертатися до скриньки, tmailor.com дозволяє повторно використовувати тимчасову пошту через робочий процес з access token. Це допомагає за контрольованих, низькоризикових повторних візитів — але збережений token все одно не має замінювати справжню пошту для відновлення для цінних акаунтів. Якщо ви не хочете самостійно відстежувати token, створіть безкоштовний акаунт Tmailor: кожна адреса, створена під час входу, зберігається у вашому акаунті, а її повідомлення все одно очищуються приблизно через 24 години.
Чи безпечна тимчасова пошта? Таблиця швидких рішень
Зіставте важливість акаунта з потрібною скринькою з першого погляду.
Таблиця нижче зіставляє типові сценарії з вердиктом, щоб ви могли вирішити за секунди. Закономірність стала: короткострокові завдання з низькою потребою у відновленні безпечні для тимчасової пошти, а все довготривале чи пов'язане з вашою особистістю потребує постійної скриньки.
| Сценарій | Тимчасова пошта безпечна? | Чому |
|---|---|---|
| Розсилка / одноразове завантаження | Так | Посилання потрібне лише раз; відновлення не потрібне. |
| Оцінка безкоштовного пробного періоду періоду | Так | Короткий термін; оновіть пошту, якщо збережете сервіс. |
| Тестування додатків / QA/UAT | Так | Багато вхідних скриньок швидко; у тестових системах немає реальних даних. |
| Код перевірки з низьким ризиком | Зазвичай | Підходить, якщо втрата доступу згодом не матиме значення. |
| Соціальний профіль або профіль у спільноті, який ви ведете | Ризиковано | Повторна верифікація надійде згодом; втрачений token означає втрачений акаунт. |
| Обліковий запис у магазині зі збереженим платежем | Ні | Повернення коштів, чеки та сповіщення потребують надійної поштової скриньки. |
| Банківська, крипто- або платіжна платформа | Ні | Сповіщення про відновлення доступу та шахрайство є критично важливими. |
| Вхід до державних, медичних, податкових або робочих сервісів | Ні | Це пов'язано з вашою юридичною ідентичністю та довгостроковим доступом. |
Чи законно використовувати тимчасову електронну пошту?
Використання тимчасової електронної пошти зазвичай є законним; наслідки виникають через те, як ви використовуєте будь-яку електронну пошту.
Юридичний ризик тимчасової електронної адреси походить від того, як ви її використовуєте, а не від самого типу вхідної скриньки. Тимчасова поштова скринька є цілком прийнятною для захисту приватності, зменшення спаму та оцінювання сервісів, але використання будь-якої електронної пошти для шахрайства, видавання себе за іншу особу або порушення правил платформи все одно може мати наслідки. Дотримання правил реєстрації кожного сайту допомагає вам залишатися на правильному боці як безпеки, так і закону.
Анонімність — це не те саме, що невразливість
Тимчасова адреса зменшує ризик розкриття особи, але це лише один рівень приватності.
Тимчасова адреса зменшує ризик розкриття особи, але не робить вас анонімними чи невідстежуваними. Тимчасова пошта приховує вашу справжню електронну пошту від форми реєстрації, але ваше ім'я, номер телефону, платіжні реквізити, IP-адреса та відбиток пристрою все одно можуть вас ідентифікувати. Ставлення до тимчасової адреси як до одного шару приватності, а не як до маскування, допомагає зберегти реалістичні очікування.
Щоб чесно зрозуміти, що саме тимчасова поштова скринька може і не може приховати, дивіться розбір тимчасова пошта анонімною. Якщо ваша мета — широке зменшення спаму та профілювання, а не анонімність, ширший погляд на на тимчасову пошту та онлайн-приватність показує, як тимчасові адреси вписуються в реалістичну систему приватності.
Вибір правильного підходу для кожного облікового запису
Найрозумніша стратегія — змішана: тимчасова пошта для ознайомлення, основна скринька для володіння.
Найбезпечніша довгострокова стратегія — змішана: тимчасові адреси для ознайомлення та окрема основна скринька для всього, що вам належить. Рішення для кожного акаунта окремо, а не одна скринька за замовчуванням для всього, — саме це тримає на низькому рівні і спам, і блокування. Дотримуйтеся цього простого правила, коли форма просить вашу електронну пошту.
- Оглядаєте новий сервіс? Почніть із тимчасової адреси, щоб зменшити спам і профілювання.
- Користуєтеся сервісом довгостроково? Змініть електронну пошту облікового запису на основну адресу та увімкніть надійну автентифікацію.
- Потрібно швидко зареєструватися в кількох сервісах? Використовуйте тимчасові адреси й розділяйте їх за призначенням.
Для багатьох людей найкраща схема поєднує тимчасову пошту для пробних і одноразових акаунтів з окремою «справжньою» скринькою — не вашою найстарішою особистою адресою — для важливих сервісів. Виробити цю звичку легше з виділеною стратегією вторинної поштової скриньки. Якщо ви хочете, щоб та сама адреса зберігалася для кількох малризикових реєстрацій, порівняйте компроміси між повторно використовуваними та короткотривалими поштовими перед тим, як зробити вибір.
Як визначити, чи надійний провайдер тимчасової пошти
Обраний вами провайдер змінює реальну безпеку кожної тимчасової скриньки.
Безпека тимчасової скриньки значною мірою залежить від того, хто нею керує, адже слабкий провайдер може звести нанівець ту приватність, яку ви намагалися здобути. Перш ніж покладатися на будь-який сервіс тимчасової пошти, перевірте його за кількома практичними ознаками. Саме ці перевірки відрізняють справжній інструмент конфіденційності від ризикованої публічної скриньки, і вони застосовні незалежно від обраного сервісу.
- Контрольований доступ, а не публічність: чи бачите скриньку лише ви, чи будь-хто, хто вгадає адресу, може її прочитати? Завжди віддавайте перевагу контрольованому доступу.
- Чітка політика зберігання: сервіс має вказувати, як довго зберігаються повідомлення, і підтверджувати, що вони автоматично видаляються, а не залишаються на сервері безстроково.
- Захист від трекерів: проксі для зображень блокує пікселі відстеження, на які спираються маркетингові листи, щоб фіксувати відкриття.
- Надійна доставка вхідних листів: усталена поштова інфраструктура, як-от Google MX, підвищує ймовірність того, що листи з підтвердженням справді надійдуть.
- Вибір домену: великий пул доменів, що змінюються, підвищує шанси на прийняття, коли форма фільтрує поширені тимчасові домени.
- Чесні обмеження: надійний провайдер розповідає, чого він не може — без вкладень, без гарантованої доставки, не для критичних акаунтів — замість надмірних обіцянок.
Провайдер, який добре проходить ці перевірки, знижує ваш ризик; той, хто їх не проходить, може непомітно його підвищити. Ця різниця важливіша за будь-яку ефектну функцію, адже безпека — це властивість усієї системи, а не одна галочка на цільовій сторінці.
Чому tmailor.com може бути безпечнішим вибором
Деталі провайдера мають значення: задокументовані обмеження та правила відновлення доступу визначають реальні результати безпеки.
Розкриття інформації: Тмайлор керує цим сайтом і цим продуктом, тому цей розділ пояснює задокументовані дизайнерські вибори та обмеження Тмайлора, а не пропонує незалежний рейтинг на ринку.
Tmailor.com працює лише на приймання, зберігає повідомлення близько 24 годин, пропонує пул із понад 500 доменів і дозволяє знову відкрити адресу пізніше за допомогою Access Token, якщо ви його зберегли. Ці можливості роблять його корисним для реєстрацій із низьким ризиком, але вони не перетворюють тимчасову вхідну скриньку на приватний чи постійний канал відновлення: старі повідомлення не зберігаються, а втрачений токен доступу неможливо відновити, якщо адресу не збережено у вашому безкоштовному обліковому записі Tmailor, де ви можете відкрити її з розділу «Створені листи».
- Дизайн лише для приймання: ви можете отримувати OTP і посилання для реєстрації, не розкриваючи свою основну поштову скриньку, але не можете надсилати листи.
- Повторне використання токена доступу: ви можете знову відкрити ту саму адресу пізніше, якщо зберегли токен і повідомлення ще перебувають у межах терміну зберігання.
- Це не приватне сховище: тимчасові адреси не захищені паролем, тому ніколи не використовуйте їх для паролів, приватних документів чи будь-якого облікового запису, втрата якого для вас неприпустима.
- Великий пул доменів: понад 500 доменів дають гнучкість, коли сайт відхиляє один тимчасовий домен.
- Доступ на різних платформах: користуйтеся ним у браузері, за допомогою розширенням Tmailor на комп'ютері, на Android та iOS або через бота Telegram.
- Чіткі обмеження: Tmailor зменшує ризик для реєстрацій із низьким ризиком, але не замінює надійну поштову скриньку для відновлення.
Якщо ви новачок у тимчасовій електронній пошті, можете почати з безкоштовної тимчасової поштової адреси і спробувати реєстрацію з низьким ризиком, щоб відчути, як працює цей процес, перш ніж покладатися на нього.
Поширені запитання
Ці відповіді зосереджені на практичних результатах безпеки, а не на маркетингових міфах.
Чи безпечна тимчасова електронна пошта?
Тимчасова електронна пошта безпечна для короткочасних завдань із низьким ризиком, коли втрата вхідної скриньки не має значення. Вона небезпечна для банківських послуг, підтвердження особи, юридичних повідомлень, збережених платіжних облікових записів чи будь-чого, що залежить від майбутнього скидання пароля. Зіставляйте адресу з рівнем ризику — і вона залишиться корисним інструментом конфіденційності.
Чи безпечна тимчасова пошта для кодів верифікації?
Тимчасова електронна пошта безпечна для кодів верифікації під час короткочасних реєстрацій із низьким ризиком. Для всього, що пов'язано з грошима, підтвердженням особи чи довгостроковим доступом, натомість використовуйте основну поштову скриньку, щоб відновлення облікового запису залишалося надійним, якщо вам знадобиться скидання пароля або сповіщення про безпеку.
Чи може тимчасова пошта зупинити фішинг?
Ні. Тимчасова електронна пошта тримає вашу справжню скриньку подалі від невідомих баз даних, що зменшує ризик, але не може запобігти фішингу, якщо ви натиснете шкідливе посилання. Ваша поведінка залишається головним захистом: перевіряйте відправників і відкривайте сервіси безпосередньо у браузері, а не через посилання в листах.
Чи анонімна тимчасова пошта?
Тимчасова пошта зменшує розкриття особистості, оскільки ви не ділитеся особистою адресою, але вона не є повністю анонімною. Ваше ім'я, номер телефону, платіжні дані, IP-адреса та відбиток пристрою все одно можуть вас ідентифікувати. Сприймайте тимчасову адресу як один рівень конфіденційності, а не як гарантію анонімності.
Який найбільший ризик використання тимчасової пошти?
Відновлення облікового запису — це найбільший ризик. Багато людей використовують тимчасову адресу для облікового запису, який пізніше хочуть зберегти, а потім втрачають доступ, коли скидання пароля або сповіщення про безпеку надходить уже після завершення терміну дії вхідної скриньки. Використовуйте тимчасову пошту лише там, де втрата доступу не має значення.
Чи безпечні публічні вхідні скриньки?
Публічні вхідні скриньки ризиковані для всього чутливого, бо будь-хто, хто знає або вгадає адресу, може прочитати листи. Вони прийнятні для одноразової розсилки, але не для кодів верифікації. Надавайте перевагу сервісу, який поводиться як вхідна скринька, яку ви контролюєте, а не як публічна дошка оголошень.
Чи можна використовувати тимчасову пошту для акаунтів у магазинах?
Використовуйте тимчасову пошту для одноразових купонів або звичайного перегляду, а не для акаунтів, де зберігаються замовлення. Якщо в акаунті зберігаються повернення коштів, чеки або збережені платіжні дані, перейдіть на основну електронну пошту, щоб надійно отримувати оновлення замовлень, повідомлення про повернення коштів і листування щодо спорів.
Скільки часу існує тимчасова пошта?
У tmailor.com вхідні повідомлення зберігаються приблизно 24 години, а потім автоматично видаляються. Саму адресу можна згодом знову відкрити за допомогою Access Token, але старі повідомлення не зберігаються. Зберігайте будь-який потрібний код чи чек одразу, бо вхідна скринька призначена для очищення.
Чому деякі сайти блокують тимчасові електронні адреси?
Деякі сервіси блокують відомі тимчасові домени, щоб зменшити зловживання та шахрайство. Якщо під час реєстрації адресу відхилено, не намагайтеся її проштовхнути — використовуйте справжню електронну пошту для цього конкретного сервісу. Великий пул доменів, що змінюються, підвищує ймовірність прийняття, але жодного провайдера не приймають усюди.
Чи безпечніша 10-хвилинна пошта, ніж багаторазова вхідна скринька?
10-хвилинна пошта зменшує довготривалу експозицію, але підвищує ризик втрати доступу, оскільки вхідна скринька швидко зникає. Багаторазова вхідна скринька на основі token зручніша для постійних низькоризикових робочих процесів. У загальному сенсі жодна з них не є безпечнішою; безпечніший вибір залежить від того, чи потрібно вам повертатися до вхідної скриньки.
Який найбезпечніший спосіб щоденного використання тимчасової пошти?
Використовуйте тимчасову пошту як буфер для пробних періодів і тимчасових акаунтів, одразу зберігайте все потрібне й переносьте будь-який акаунт, який вирішите залишити, на основну електронну пошту з надійною автентифікацією. Тримати тимчасові вхідні скриньки окремо від постійних акаунтів — це єдина звичка, яка запобігає більшості проблем.
Чи може відкриття повідомлення в тимчасовій пошті заразити мій пристрій?
Просто читання повідомлення має низький ризик. tmailor.com видаляє вхідні вкладення та проксіює зображення, тому два поширені вектори — шкідливий файл і трекінг-піксель — не спрацьовують. Але це не означає повної безпеки: справжня небезпека — натиснути на шкідливе посилання або ввести облікові дані на фейковій сторінці, і жодна вхідна скринька не може це усунути за вас. Ставтеся до кожного несподіваного посилання з такою ж обережністю, як у своїй основній поштовій скриньці.
Джерела
Ці посилання охоплюють ризики для ідентичності та рекомендації щодо фішингу від авторитетних організацій.
- Настанови NIST щодо цифрової ідентифікації (серія SP 800-63), NIST.gov
- Федеральна торгова комісія: як розпізнати та уникнути фішингових шахрайств
- CISA: як розпізнати фішинг і повідомити про нього
Підсумок
Тимчасова пошта безпечна, якщо її свідомо використовувати для низькоризикових завдань і не залучати до довгострокового відновлення доступу.
Тимчасова електронна пошта не є «небезпечною» за замовчуванням; вона спеціалізована. Використовуйте її, коли хочете приватності й швидкості, особливо для одноразових реєстрацій, пробних періодів і тестування. Уникайте її, коли потрібне довгострокове володіння акаунтом, відновлення ідентичності або критичні сповіщення. Якщо ставитися до тимчасової адреси як до буфера приватності, а не постійного місця, ви отримуєте переваги — менше спаму, менше профілювання, менше експозиції — не сплачуючи приховану ціну у вигляді втрати доступу згодом.
Єдине правило, яке вас захищає, легко запам'ятати: добирайте вхідну скриньку відповідно до ставок. Низькі ставки й короткий проміжок часу означають тимчасову пошту; гроші, ідентичність або довгостроковий доступ означають справжню вхідну скриньку з надійною автентифікацією. Вирішіть це один раз для кожного акаунта, і одноразова пошта стане надійною частиною вашого інструментарію для приватності, а не тягарем.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.









