Neden istemediğim bir doğrulama kodu aldım?
Beklenmedik kodların çoğu bir yazım hatasından, oturum açma veya şifre sıfırlama girişiminden ya da bir dolandırıcılık mesajından kaynaklanır. Hangi durumla karşılaştığınızı nasıl anlayacağınızı, neleri kontrol etmeniz gerektiğini ve kodla asla yapmamanız gereken tek şeyi öğrenin.
Hızlı erişim
Talep etmediğiniz bir doğrulama kodunu neden alabilirsiniz
Beklenmedik bir doğrulama kodu bir yazım hatasından, bir giriş veya şifre sıfırlama girişiminden ya da sizi yanıt vermeye yönlendirmek için tasarlanmış bir dolandırıcılık mesajından gelebilir. Talep etmediğiniz bir kod, tek başına hesabınıza erişildiğini veya birinin şifrenizi bildiğini kanıtlamaz. Kodu paylaşmayın, beklenmedik bir istemi onaylamayın ve mesajdaki bağlantıları kullanmayın. Adı geçen hizmeti doğrudan açın ve hesap etkinliğinizi kontrol edin.
Kodun neyi koruduğu hizmete bağlıdır. Yeni bir kaydı, bir girişi, bir şifre sıfırlamayı, bir kurtarma girişimini, bir telefon numarasını veya ödeme gibi hassas bir işlemi doğrulayabilir. Bu yüzden doğru yanıt kodun kendisine değil, ortaya çıkan örüntüye bağlıdır.
- Tek bir kod, başka uyarı yok: bu bir yazım hatası, bir kayıt, bir giriş veya sıfırlama girişimi ya da sahte bir mesaj olabilir. Kodu kullanmayın; hesabınız varsa adı geçen hesabı doğrudan kontrol edin.
- Sürekli gelen kodlar: birisi tekrar tekrar giriş yapmaya veya erişimi sıfırlamaya çalışıyor olabilir. O hesabı hemen gözden geçirin.
- Bir kod ve bir hesap uyarısı: yeni cihaz girişi, şifre değişikliği veya kurtarma değişikliği bildirimi bugün harekete geçilmesini gerektirir.
- Sizden kodu isteyen herkes: kendini kim olarak tanıtırsa tanıtsın, bunu bir dolandırıcılık olarak değerlendirin.
Birisi yanlışlıkla e-posta adresinizi veya telefon numaranızı yazdı
İnsanlar kendi iletişim bilgilerini sık sık yanlış yazar ve kod onlara değil size gelir. Login.gov'un "Talep etmediğim tek kullanımlık kodlar alıyorum" adlı yardım sayfası bunu olası bir neden olarak belirtiyor; ayrıca telefonunuzu paylaşan birinin, örneğin eşinizin, ebeveyninizin veya çocuğunuzun kendi hesabına giriş yapması da bu nedenler arasında. Ardından başka bir şey gelmeyen tek bir kod, bu tür bir karışıklığın tipik işaretidir.
Birisi giriş yapmaya ya da şifrenizi sıfırlamaya çalıştı
Birçok hizmet, yeni bir cihazdan veya konumdan giriş geldiğinde ya da biri şifre sıfırlama başlattığında kod gönderir. Bu kişi başka bir cihazda siz olabilirsiniz, hesabınızı kendi hesabıyla karıştıran biri olabilir ya da başka bir siteden sızmış bir şifreyle yapılan otomatik bir giriş denemesi olabilir. Hizmete bağlı olarak kod, bir şifreden sonraki ikinci adım ya da şifresiz girişin ana kimlik bilgisi olabilir ve bunu yalnızca koda bakarak anlayamazsınız. Kodu paylaşmayın veya girmeyin; hesabı resmi uygulama ya da web sitesi üzerinden kontrol edin.
Birisi kayıt olmak için iletişim bilgilerinizi kullandı
Hiç kullanmadığınız bir hizmet için kayıt kodu gelebilir; çünkü bir kişi hesap oluştururken e-posta adresinizi veya telefon numaranızı girmiştir. Çoğu hizmet, kod veya onay bağlantısı kullanılmadan kaydı tamamlamaz, bu yüzden mesajı görmezden gelmek genellikle yeterlidir. Sadece araştırmak için hesap oluşturmayın.
Mesaj oltalama amaçlı, gerçek bir kod değil
Bir mesaj, gerçek bir hesap işlemi yaşanmamış olsa bile doğrulama bildirimi taklidi yapıp bir bağlantı, telefon numarası veya "iptal etmek için yanıtlayın" talimatı içerebilir. Amaç, sizi aramaya, tıklamaya veya sahte bir sayfaya bir şeyler yazmaya yönlendirmektir. Bağlantıyı denemeyin. Resmi uygulamayı açın veya hizmetin bilinen web adresini kendiniz yazın.
Hizmet tarafındaki bir sorun bir mesaj dalgasını tetikledi
Bazen neden şirketin tarafındadır. Ocak 2026'da Instagram, beklenmedik şifre sıfırlama e-postalarından oluşan bir dalgayı, tüketici grubu Which?'e göre "dış bir tarafın bazı Instagram kullanıcıları için şifre sıfırlama e-postaları talep etmesine izin veren bir soruna" bağladı ve Instagram sistemlerinin ihlal edildiğini reddetti. Böyle bir durumda bile güvenli yanıt aynıdır: bağlantıları görmezden gelin ve hesabı uygulama içinden kontrol edin.
Şu anda ne yapmalısınız
Talep etmediğiniz bir koda verilecek en güvenli yanıt birkaç dakika sürer ve mesajın kendisiyle hiçbir ilgisi yoktur. Bu adımları sırayla uygulayın ve hesap sorunsuz göründüğünde durun.
- Kodu paylaşmayın, iletmeyin veya yüksek sesle okumayın. Kodu hiçbir yere girmeyin ve kendiniz başlatmadığınız bir giriş istemini onaylamayın. Google'ın "Google size ne zaman mesaj gönderebilir" adlı yardım sayfası, talep etmediğiniz bir metin kodunu göz ardı edip silebileceğinizi ve aldığınız kodları paylaşmamanız gerektiğini söylüyor.
- Mesajın içindeki hiçbir şeyi kullanmayın. Gönderen tanıdık görünse bile bağlantıları, telefon numaralarını ve yanıt talimatlarını atlayın.
- Hizmeti kendiniz açın. Resmi uygulamayı kullanın veya zaten bildiğiniz adresi yazın, ardından son giriş etkinliğine, oturum açmış cihazlara ve güvenlik uyarılarına bakın. Microsoft'un "Son etkinlik sayfası nedir?" sayfası, bu sayfanın son 30 gündeki Microsoft hesabı etkinliğini gösterdiğini ve olağan dışı olarak işaretlenen her şey için "Bu ben değildim" seçeneğini seçmenize olanak tanıdığını açıklıyor.
- Durum gerektiriyorsa şifreyi değiştirin. Eğer aktivite yabancı görünüyorsa, hizmet giriş girişimi doğrularsa, kodu paylaştıysa veya şifre başka sitelerde tekrar kullanılıyorsa bunu resmi hizmet üzerinden yapın. O hesap için benzersiz bir şifre kullanın.
- Daha güçlü çok faktörlü kimlik doğrulamayı açın. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), güvenlik anahtarını en güçlü seçenek olarak sıralar; ardından kimlik doğrulama uygulaması gelir, metin veya e-posta kodları ise en zayıf seçenektir. CISA, metin veya e-posta kodlarının yalnızca hesap daha güçlü bir yöntem sunmuyorsa kullanılmasını önerir.
- Kodlar gelmeye devam ederse hizmetle iletişime geçin. Mesajdaki numarayı değil, uygulamanın içindeki veya resmi sitedeki yardım merkezini kullanın.
Adı geçen hizmette hesabınız yoksa biri e-posta adresinizle veya telefon numaranızla kayıt oluyor olabilir ya da mesaj sahte olabilir. Görmezden gelin. Aynı hizmet sizinle iletişime geçmeye devam ederse resmi web sitesi üzerinden destek ekibine ulaşın.
Tek kod, tekrarlanan kodlar veya hesap uyarısı: her bir örüntü ne anlama gelir
Çevredeki kanıtlar kod sayısından daha önemlidir. Tek bir kod bir yazım hatasından, bir kayıt işleminden, bir oturum açma veya sıfırlama girişiminden ya da sahte bir mesajdan gelebilir. Tekrarlanan kodlar hesabın hızla gözden geçirilmesini gerektirirken, tanıdık olmayan bir oturum açma veya hesap değişikliği uyarısıyla birlikte gelen bir kod resmi hizmet üzerinden derhal harekete geçilmesini gerektirir.
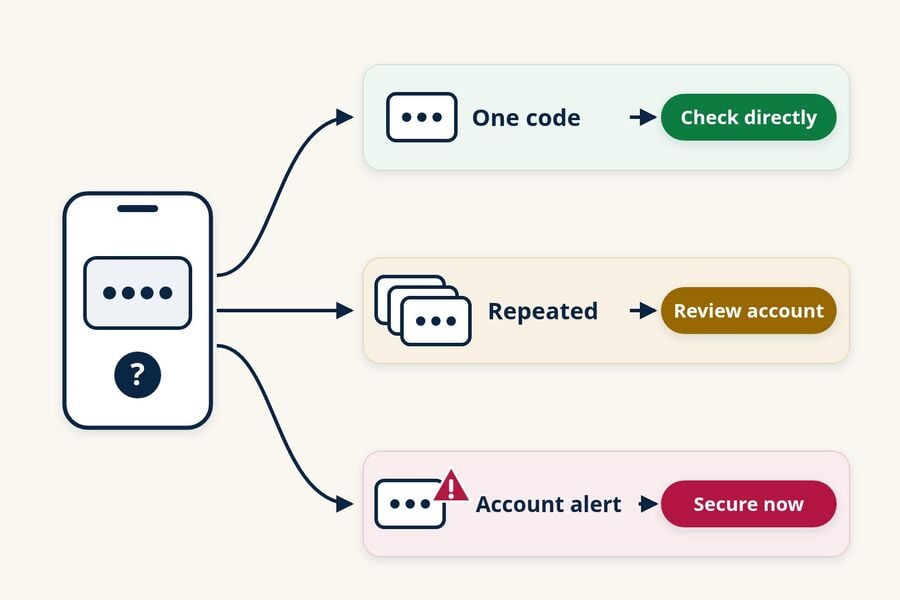
| Ne görüyorsunuz | Genellikle ne anlama gelir | Ne yapmalı |
|---|---|---|
| Tek kod, başka mesaj yok | Bir yazım hatası, bir kayıt işlemi, bir oturum açma veya sıfırlama girişimi ya da sahte bir mesaj | Kullanmayın veya paylaşmayın; o hesabınız varsa uygulamada kontrol edin |
| Birkaç kod veya sürekli geri gelen kodlar | Biri tekrar tekrar oturum açmaya veya erişimi sıfırlamaya çalışıyor olabilir | Etkinliği ve cihazları gözden geçirin; şifre tekrar kullanıldıysa güncelleyin; daha güçlü oturum açma koruması ekleyin |
| Bir kod ile birlikte oturum açma, şifre veya kurtarma uyarısı | Bir oturum açma veya hesap değişikliği sürüyor olabilir | Hizmeti hemen doğrudan açın ve hesap güvenliği adımlarını izleyin |
Kodlar tek başına nadiren tüm hikâyeyi anlatır. Bir hesaba gerçekten erişildiğine dair işaretler daha belirgindir:
- Artık oturum açamıyorsunuz veya hizmet şifrenizin ya da kurtarma bilgilerinizin değiştiğini doğruluyor.
- Hesabınızda tanımadığınız cihazlar, oturumlar veya konumlar görünüyor.
- Sizin yapmadığınız mesajlar, gönderiler veya satın alımlar görünüyor.
- E-posta hesabınızda sizin kurmadığınız yeni yönlendirme kuralları veya filtreler var.
Bunlardan herhangi birini görürseniz hemen sağlayıcının resmi hesap kurtarma sürecini kullanın.
E-posta kodları, metin kodları ve oturum açma istemleri
Kanal, neleri kontrol etmeye değer olduğunu değiştirir. Bir e-posta kodu sizi e-posta hesabına ve adı geçen hizmete yönlendirir, bir metin telefon numaranıza işaret eder ve bir onay istemi, sizi bekleyen bir oturum açma işlemi olduğu anlamına gelir.
Rastgele bir doğrulama kodu e-postası aldıysanız
Rastgele bir doğrulama kodu e-postası bir kayıt, giriş veya sıfırlama girişiminden, bir yazım hatasından ya da sahte bir mesajdan gelebilir. Adı geçen hesabı resmi sitesi veya uygulaması üzerinden kontrol edin. Birinin posta kutunuza eriştiğine dair başka işaretler varsa son oturumları, kurtarma e-postasını ve telefonunu, gönderilen postaları ve yönlendirme kurallarını veya filtreleri de gözden geçirin. Oluşturmadığınız bir yönlendirme kuralı, kodlar dahil gelecekteki mesajları kopyalayabilir; bu yüzden onu kaldırın ve posta kutusunu güvence altına alın.
Doğrulama kodunu kısa mesajla aldıysanız
Mesaja yanıt vermeyin, mesajdaki bir numarayı aramayın ve tanıdık bir konuşma zincirinin mesajın gerçek olduğunu kanıtladığını varsaymayın. Spam gibi görünen mesajlar için FTC'nin "How To Recognize and Report Spam Text Messages" rehberi, bunları 7726 (SPAM) numarasına iletmeyi önerir. Gerçek bir hizmetin numarasını engelleme konusunda dikkatli olun, çünkü ileride onun kodlarına ihtiyacınız olabilir. Kodlar veya hesap uyarıları gelirken telefonunuz aniden hücresel hizmeti kaybederse, zaten güvendiğiniz bir kanal üzerinden operatörünüzle iletişime geçin; hizmet kesintilerinin olağan nedenleri vardır, ancak bu birleşim hızlıca kontrol edilmeyi hak eder.
Giriş onayı istemi aldıysanız
Başlatmadığınız hiçbir girişi onaylamayın. Apple'ın Kişisel Güvenlik Kullanıcı Rehberi, tanımadığınız yeni bir cihazda giriş yapıldığına dair bildirim alırsanız "İzin Verme" seçeneğini seçmeniz gerektiğini söylüyor. Tekrarlanan istemler sizi yıldırma girişimi olabilir; bu yüzden bildirimler dursun diye hiçbir zaman bir girişi onaylamayın.
Doğrulama kodu dolandırıcılıkları: biri sizden kodu istediğinde
Kodunuzun istenmesi, tüm uyarı işaretlerinin en açık olanıdır. FTC'nin Mart 2024 tarihli tüketici uyarısı "What's a verification code and why would someone ask me for it?" bunu açıkça ifade eder: "Hesap doğrulama kodunuzu isteyen herkes dolandırıcıdır." Gerçek şirketler kodları, kendi açtığınız bir ekrana kendiniz girmeniz için gönderir.
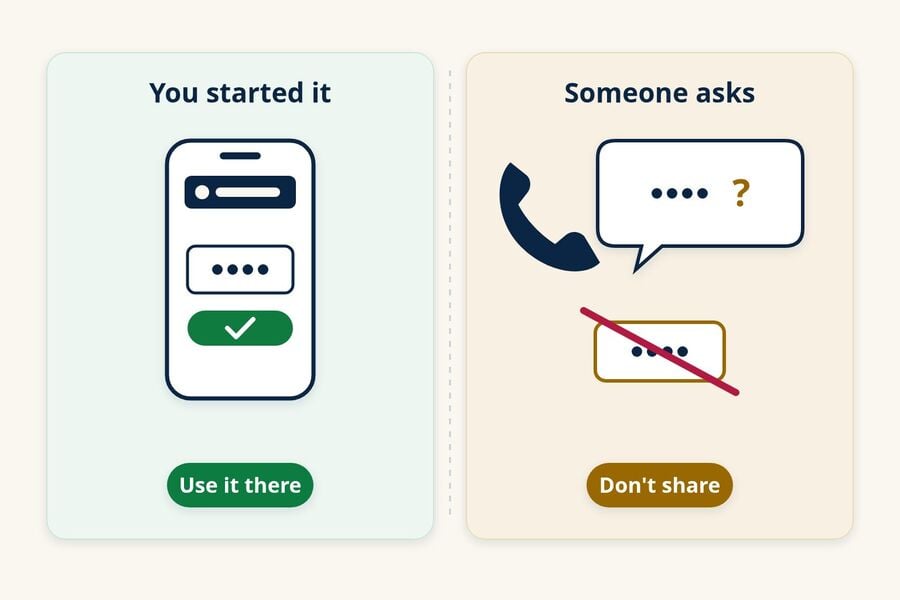
Senaryo değişir, ama istenen her zaman koddur:
- "Dolandırıcılık departmanı" araması. Arayan kişi kendini bankanız, bir destek ekibi veya bir devlet dairesi olarak tanıtır ve hesabınızı korumak ya da doğrulamak için koda ihtiyacı olduğunu söyler.
- "Kodu "yanlışlıkla" gönderen arkadaş. Tanıdık bir kişiden gelen mesaj, bir kodun yanlışlıkla size gittiğini ve onu geri iletmenizi istediğini söyler. O kişiyle güvendiğiniz ayrı bir kanaldan iletişime geçin. Hesap ele geçirilmiş veya taklit ediliyor olabilir ve kod, birinin telefon numaranızı kaydetmesine ya da bir hesabı devralmasına olanak tanıyabilir.
- Pazar yeri alıcısı. FTC'nin Ekim 2021 tarihli Google Voice doğrulama kodu dolandırıcılığı uyarısı, çevrimiçi ürün satan kişilerden gerçek olduklarını "kanıtlamak" için bir kodu yüksek sesle okumalarının istendiğini anlatıyor. FTC'nin tavsiyesi: önce siz iletişime geçmediyseniz kimseyle doğrulama kodu paylaşmayın.
Beklenmedik bir iletişime yanıt olarak asla kod vermeyin. Destek görüşmesini kendiniz başlattıysanız yalnızca kuruluşun resmi uygulamasında veya web sitesinde gösterilen talimatları izleyin ve kod mesajındaki uyarıyı okuyun. Bir hesabı kontrol etmek için şirketle, kartınızdaki veya uygulamasındaki gibi zaten güvendiğiniz bir numarayı kullanarak iletişime geçin ve dolandırıcılık girişimlerini ReportFraud.ftc.gov adresinde bildirin.
Bir kodu zaten paylaştıysanız veya bir istemi onayladıysanız
Hızlı hareket edin ve sakin kalın. Bir kodu paylaşmak her zaman birinin hesaba girdiği anlamına gelmez, ancak girmiş olabileceğini varsaymalı ve hesabı hemen güvence altına almalısınız.
- Hizmeti doğrudan açın ve şifreyi değiştirin. Ardından hizmet bu seçeneği sunuyorsa diğer oturumlardan veya cihazlardan çıkış yapın.
- Kurtarma e-postası, kurtarma telefonu, çok faktörlü yöntemler ve yedek kodlar dahil olmak üzere güvenlik ayarlarını gözden geçirin. Örneğin Login.gov, beklenmedik kodlar alan kişilere şifrelerini değiştirmelerini, kimlik doğrulama yöntemlerini doğrulamalarını ve yedek kod kullanıyorlarsa bunları yeniden oluşturmalarını söyler.
- Kod bir finansal hesaba aitse kartınızdaki veya hesap özetinizdeki numarayı kullanarak bankanızı veya kartı veren kuruluşu arayın.
- Paylaşılan kod posta kutunuza aitse oluşturmadığınız yönlendirme kurallarını, filtreleri veya gönderilmiş mesajları kontrol edin.
- Bir mesajlaşma uygulaması veya telefon numarası hizmetine erişiminizi kaybettiyseniz hizmetin resmi kurtarma adımlarını kullanın.
- Bunu ReportFraud.ftc.gov Bildirin adresinde bildirin ve sizi "kurtarmaya" çalışan takip mesajları bekleyin. Bu mesajlara da aynı dikkatle yaklaşın.
Düşük riskli kayıtları ana gelen kutunuzdan uzak tutmak
Ana e-posta adresiniz birçok önemli hesap için kurtarma yoludur, bu yüzden onu dikkatle paylaşmaya değer. Düşük riskli kayıtlar için ayrı bir adres kullanmak, kayıt kodlarını ve pazarlama mesajlarını ana gelen kutunuzdan uzak tutabilir. Bu, birinin gerçek e-posta adresinizi yanlış yazmasını veya kötüye kullanmasını engelleyemez ve güçlü bir şifrenin ya da çok faktörlü kimlik doğrulamanın yerini tutmaz.
Bültenler, tek seferlik indirmeler veya saklamayacağınız ücretsiz denemeler için bir geçici bir e-posta adresi bu mesajlara kendi gelen kutusunu sağlar. Bu, ana gelen kutunuzdaki karmaşayı azaltabilir, ancak oraya gelen beklenmedik bir kod yine de onu kimin ve neden istediğini ortaya çıkarmaz.
Geçici postanın gerçek sınırları vardır ve bunlar en çok güvenlik açısından önemlidir. Tmailor yalnızca alım yapar, mesajlar geldikten yaklaşık 24 saat sonra kaybolur ve bir misafir adresi yalnızca Access Token'ı ile yeniden açılabilir. Bir misafir adresinin kaybolan Access Token'ı kurtarılamaz, bu nedenle Access Token yeniden kullanım sayfası, hesap olmadan kaydettiğiniz bir adrese geri dönmenin yoludur. Ücretsiz bir Tmailor hesabına oturumu açıkken oluşturduğunuz adresler de Oluşturulan E-postalar altında listelenir, böylece onları token olmadan yeniden açabilirsiniz.
Bazı hizmetlerden gelen kodlar, posta OTP'lerinde neyin işe yaradığı ve neyin başarısız rehberinde açıklandığı gibi, tek kullanımlık adreslere hiç ulaşmayabilir. Bankanızı, ana e-postanızı, telefon operatörünüzü, iş ve cihaz hesaplarınızı kontrolünüzdeki kalıcı bir adreste tutun; Geçici posta sınırları ve riskleri genel bakışı, tek kullanımlık bir gelen kutusunun nerelerde kullanılmaması gerektiğini ele alır.
Aldığınız mesaj "geçici ChatGPT giriş kodu" ise, ChatGPT giriş kodu rehberi OpenAI'nin bu konudaki özel adımlarını anlatır. Bir sonraki düşük riskli kaydınızı ayırmaya hazır olduğunuzda, içinde ücretsiz geçici bir posta adresi oluşturabilirsiniz.
Sıkça Sorulan Sorular
Beklenmedik bir doğrulama kodu, birinin şifremi bildiği anlamına mı gelir?
Mutlaka değil. Birçok hizmet, kayıt, şifre sıfırlama veya şifresiz giriş için şifrenizi hiç gerektirmeyen kodlar gönderir ve bazı kodlar yazım hatalarından kaynaklanır. Hesabı doğrudan kontrol edin. Tanımadığınız bir etkinlik görürseniz, hizmet bir giriş denemesi olduğunu doğrularsa ya da o şifreyi başka bir yerde tekrar kullanıyorsanız şifreyi değiştirin.
Kodda hangi uygulama veya hesap için olduğu belirtilmiyorsa ne yapmalıyım?
Kimliği belirsiz bir kodu şüpheli olarak değerlendirin ve onunla hiçbir şey yapmayın. Sormak için yanıt vermeyin, mesajdaki hiçbir şeyi aramayın veya tıklamayın. Belirli bir hesap için endişeleniyorsanız, o hizmetin uygulamasını veya web sitesini kendiniz açın ve son etkinliklerini kontrol edin.
Neden kullanmadığım bir hizmet için kod aldım?
Birisi kayıt olurken e-posta adresinizi veya telefon numaranızı girmiş olabilir ya da mesaj sahte olabilir. Çoğu hizmet, kod veya bağlantı kullanılana kadar kaydı tamamlamaz, bu yüzden genellikle görmezden gelebilirsiniz. Araştırmak için hesap oluşturmayın ve mesajlar gelmeye devam ederse hizmetle resmi web sitesi üzerinden iletişime geçin.
Neden farklı uygulamalardan OTP mesajları alıyorum?
E-posta adresiniz veya telefon numaranız yanlışlıkla ya da bilerek birkaç uygulamaya girilmiş olabilir ve bazı mesajlar oltalama olabilir. Farklı uygulamalardan gelen OTP mesajları tek başına koordineli bir saldırı olduğunu kanıtlamaz. Adı geçen her hizmeti doğrudan kontrol edin, bu hesaplarda tekrar kullandığınız şifreleri değiştirin ve mevcut olduğunda daha güçlü giriş korumasını açın.
İstenmeyen doğrulama kodu mesajlarını engelleyebilir miyim?
Bir göndereni engelleyebilir veya telefonunuzun spam filtresini kullanabilirsiniz ve FTC, spam mesajlarını 7726 (SPAM) numarasına yönlendirmenizi önerir. Ancak gerçek bir hizmetin numarasını engellemek, ileride ihtiyaç duyacağınız kodları durdurabilir. Mesajlar kullandığınız bir hizmetten geliyorsa, o hesabı güvence altına alın ve bunun yerine destek ekibiyle iletişime geçin.
İstemediğim bir şifre sıfırlama e-postasıyla ne yapmalıyım?
İstenmeyen bir sıfırlama mesajı genellikle bir sıfırlama istendiği, ancak tamamlanmadığı anlamına gelir. İçindeki bağlantıları kullanmayın. Şifrenizin ve kurtarma bilgilerinizin değişmediğini doğrulamak için hizmeti doğrudan açın; özellikle mesaj bir değişikliğin zaten yapıldığını söylüyorsa bunu mutlaka yapın.
Her durumu kapsayan kural
Mesaja ne sebep olursa olsun, talep etmediğiniz bir kodu paylaşmayın veya kullanmayın. Adı geçen hesabı resmi uygulaması veya sitesi üzerinden kontrol edin. Kodlar gelmeye devam ederse, tanımadığınız bir etkinlik görürseniz, kodu paylaştıysanız ya da başlatmadığınız bir onay istemini onayladıysanız hesabı hemen güvence altına alın. Sorununuz bunun tersiyse, yani talep ettiğiniz bir kod hiç gelmiyorsa, şuraya bakın: OTP kodlarının neden gelmediğine bakın.

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.









