 Tmailor
OTP doğrulama kodları için geçici e-postayı güvenle kullanabilir miyim? Ne işe yarar, ne başarısız olur
Evet, geçici e-posta birçok e-posta OTP kodunu alabilir. Bir site tek kullanımlık adresleri reddettiğinde, gönderen geciktiğinde veya gelen kutusu daha önce erişilemez hale geldiğinde başarısız olurlar. E-posta kodlarının SMS ve kimlik doğrulama uygulamalarıyla nasıl karşılaştırıldığını ve kod hiç gelmediğinde ne yapmanız gerektiğini görün.
Hızlı erişim
Önemli Noktalar
Evet. Geçici bir gelen kutusu, hizmet kodu e-posta ile gönderdiğinde, tek kullanımlık adresleri kabul ettiğinde ve mesaj ya da gelen kutusu kullanılamaz hale gelmeden önce teslim ettiğinde OTP veya doğrulama kodu alabilir. Geçici e-posta SMS kodlarını veya kimlik doğrulama uygulaması kodlarını alamaz. Bir site tek kullanımlık e-postayı reddederse, kısıtlamayı aşmaya çalışmak yerine kontrolünüzdeki uzun vadeli bir adresi kullanın.
- Yalnızca e-posta. Geçici e-posta, e-posta ile gönderilen kodları alır. Telefon numarası olmadığı için kısa mesajları, sesli aramaları veya bir kimlik doğrulama uygulaması içinde oluşturulan kodları alamaz.
- Üç koşul. Hizmet kodu e-posta ile göndermeli, adresi kabul etmeli ve siz gelen kutusunu hâlâ açabiliyorken teslim etmelidir.
- Ret kesindir. Bir site tek kullanımlık e-postayı reddettiğinde veya bir hesabın daha sonra kurtarılması gerektiğinde, bunun yerine kontrolünüzdeki uzun vadeli bir e-posta ile kaydolun.
- Önemli hesaplar için daha güçlü oturum açma. E-posta ve SMS ile gönderilen kodlar zayıf bir oturum açma korumasıdır; kimlik doğrulama uygulaması daha güçlüdür ve passkey oltalama saldırılarına direnir.
Geçici e-posta OTP kodlarını alabilir mi?
Evet. Geçici bir e-posta, hizmet kodu e-posta ile gönderdiğinde doğrulama kodlarını alabilir. Tek kullanımlık bir gelen kutusu, kalıcı bir posta kutusuyla aynı standart SMTP yolu üzerinden posta kabul eder: hizmet mesajı oluşturur, posta sunucusu mesajı devreder ve geçici e-posta sunucusu kabul eder. Tek kullanımlık gelen kutularında yeniyseniz, geçici posta nasıl çalıştığına dair rehberimiz temel bilgileri kapsar.
Kodun size ulaşıp ulaşmaması geçici e-postanın kendisinden çok gönderene bağlıdır. Hizmet, tek kullanımlık bir adresi kabul edip etmeyeceğine, ne kadar hızlı göndereceğine ve kodun ne kadar geçerli kalacağına karar verir. Bu sayfanın geri kalanı, teslimatın ne zaman çalıştığını, kodların neden başarısız olduğunu, e-posta kodlarının diğer doğrulama yöntemleriyle nasıl karşılaştırıldığını ve kod gelmediğinde ne yapılması gerektiğini ele alır.
E-posta OTP ile SMS OTP, Kimlik Doğrulama Uygulamaları ve Passkey'ler
E-posta OTP, bir gelen kutusuna gönderilen tek kullanımlık bir koddur. SMS OTP bir telefon numarasına gider. Bir kimlik doğrulama uygulaması (TOTP) kodu kendi cihazınızda oluşturur ve passkey, yazılan kodun yerine kriptografik bir oturum açma koyar. Geçici e-posta yalnızca ilkine yardımcı olabilir. Önemsediğiniz hesaplar için passkey veya kimlik doğrulama uygulaması, size teslim edilmesi gereken herhangi bir koddan sizi daha iyi korur.
İki farklı iş "kod" kelimesini paylaşır. E-posta ile gönderilen kod genellikle kayıt sırasında bir e-posta adresini kontrol ettiğinizi doğrular. Buna karşılık oturum açma kodu, oturum açmanın bir parçasıdır. NIST'in dijital kimlik yönergeleri (SP 800-63B-4), e-postanın bant dışı kimlik doğrulama için kullanılmaması gerektiğini belirtir; yalnızca bir e-posta adresini onaylayan kodlar veya kurtarma kodları ise bu kuralın dışında kalır. Birçok hizmet benzer bir ayrım izler: yeni bir adresi onaylamak için e-posta ile kod gönderir, ardından oturum açma için telefon, uygulama veya passkey sunar.
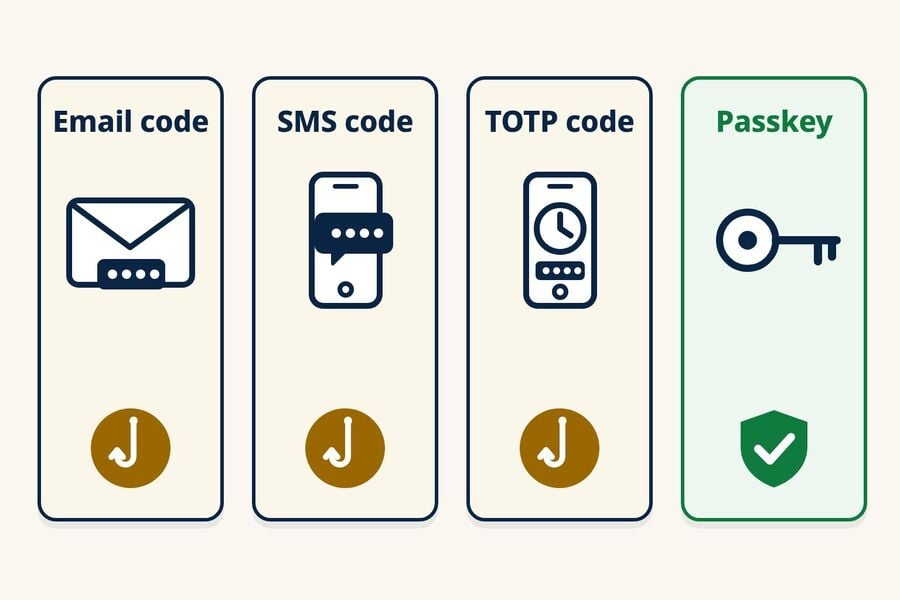
| Yöntem | Kodun kaynağı | Başlıca zayıflık | Oltalamaya dirençli mi? | Geçici e-posta yardımcı olabilir mi? |
|---|---|---|---|---|
| E-posta OTP | Bir gelen kutusuna gönderilir | O gelen kutusunu açabilen herkes kodu okuyabilir; oltalanabilir | Hayır | Evet, tek kullanımlık e-postayı kabul eden düşük riskli kayıtlar için |
| SMS OTP | Bir telefon numarasına gönderilir | SIM takasları, SS7 müdahalesi, geri dönüştürülmüş numaralar; oltalama yapılabilir | Hayır | Hayır. Tmailor'un telefon numarası yok |
| Kimlik doğrulayıcı kodu (TOTP) | Cihazınızda üretilir | Altı haneli kod yine de oltalanabilir; paylaşılan sırrın korunması gerekir | Hayır | Hayır. Cihazınızdaki bir uygulamada bulunur |
| Geçiş anahtarı | Cihazınızda veya şifre yöneticinizde bulunan bir FIDO kimlik bilgisi | Hesapta daha zayıf yedek veya kurtarma yöntemleri | Evet | Hayır. Cihazınıza veya şifre yöneticinize bağlıdır |
E-posta, SMS ve TOTP kodlarının hepsi oltalanabilir, ancak riskleri aynı değildir. SMS, SIM takası, SS7 ve geri dönüştürülmüş numara riskini ekler; bir e-posta kodu yalnızca posta kutusu kadar güvenlidir; TOTP ise paylaşılan sırrın korunmasına bağlıdır. Kamuya açık rehberler bu ayrımları destekler. CISA'nın "Implementing Phishing-Resistant MFA" bilgi formu, uygulama tabanlı kodları SMS veya sesli arama kodlarının üstünde konumlandırır ve ikincisini son çare seçeneği olarak nitelendirirken her ikisinin de oltalamaya açık kaldığını belirtir. CISA, uygulama tabanlı kodların SIM takasına veya SS7 saldırılarına maruz kalmadığını söyler ve FIDO/WebAuthn'u, PKI tabanlı MFA ile birlikte yaygın olarak erişilebilen tek oltalama dirençli kimlik doğrulama olarak tanımlar. MDN'nin tek kullanımlık şifreler rehberi de benzer bir sonuca varır: tüm OTP türleri oltalamaya karşı savunmasızdır, SMS araya girme saldırılarına karşı e-postadan çok daha zayıftır ve genel oturum açma için geçiş anahtarları daha iyi bir seçimdir.
Geçiş anahtarı, FIDO standartlarına dayanan bir oturum açma kimlik bilgisidir ve FIDO Alliance geçiş anahtarlarını oltalama dirençli olarak tanımlar. Bu koruma, geçiş anahtarıyla oturum açmanın kendisini kapsar. Bir hesap hâlâ daha zayıf bir yedek yönteme, örneğin SMS ile sıfırlamaya izin veriyorsa, o yedek yöntem zayıf nokta olarak kalabilir.
Siteler neden e-posta yerine telefon numarası istiyor?
Bazı siteler telefon doğrulamasını ek bir kötüye kullanım önleme sinyali veya kurtarma kanalı olarak kullanır. Bu, dolandırıcılığı ortadan kaldırmaz ve telefon tabanlı kurtarma kendi risklerini beraberinde getirir: SIM takasları, numara taşıma ve geri dönüştürülmüş numaralar. NIST, telefon ağı üzerinden gönderilen kodları "kısıtlı" bir yöntem olarak değerlendirir ve hizmetlere, bu kodlara güvenmeden önce SIM değişikliği veya numara taşıma gibi işaretlere dikkat etmelerini söyler. Amacınız hiç telefona ihtiyaç duymayan bir posta kutusuysa, numarası olmadan e-posta oluşturma rehberimiz hangi sağlayıcıların telefon istediğini, hangilerinin istemediğini ele alıyor.
Tmailor size geçici bir telefon numarası veriyor mu?
Hayır. Tmailor yalnızca e-posta alabilen bir hizmettir. Telefon numarası sağlamaz ve SMS veya sesli arama kodları alamaz. Meşru bir hizmet SMS gerektiriyorsa, kontrol ettiğiniz ve kullanmanıza izin verilen bir numara kullanın ya da devam etmemeyi seçin. Tmailor bu adımı sizin yerinize tamamlayamaz.
Önemli olan herhangi bir kod veya hesap için herkese açık SMS alma sitelerinden kaçının. Bu siteler, gelen mesajları tasarım gereği açık bir sayfada yayımlar, böylece size gönderilen bir kodu herkes okuyabilir. Bir yıl boyunca 29 herkese açık SMS geçidini izleyen araştırmacılar (Moreno ve meslektaşları, "Your Code is 0000," 2023) 17.141 numaraya gönderilen 70 milyondan fazla mesaj topladı. Geri dönüştürülmüş numaralar ikinci bir risk taşır. ABD'deki iki operatörde numara geri dönüşümü üzerine yapılan bir Princeton araştırması (Kevin Lee ve Arvind Narayanan, eCrime 2021), incelenen 259 kullanılabilir numaradan 215'inin geri dönüştürüldüğünü ve en az bir saldırıya karşı savunmasız olduğunu buldu. Çalışma ayrıca 259 numaradan 171'inin altı popüler sitede şifre kurtarma yoluyla hesap ele geçirmeye maruz kaldığını ve 200 geri dönüştürülmüş numaradan 19'unun bir hafta içinde hâlâ şifre gibi güvenlik açısından hassas mesajlar aldığını ortaya koydu.
Geçici e-postanın yeri
Geçici e-posta, düşük riskli kayıtlarda e-posta ile gönderilen kodlar için uygun bir seçenektir: bir forum, bir bülten, tek seferlik bir indirme veya sürdürmeyebileceğiniz bir ürün denemesi. Saklamayı planladığınız bir hesap için uzun vadeli bir e-posta kullanın ve hesap kurulduktan sonra bir kimlik doğrulayıcı uygulama veya geçiş anahtarı etkinleştirin. Kod hangi kanaldan gelirse gelsin, sizinle iletişime geçip isteyen birine vermeyin. Kodu yalnızca doğrulamayı başlattığınız hizmette veya uygulamada girin.
OTP teslimatı genellikle ne zaman çalışır
Geçici e-postaya teslimat, üç koşul bir araya geldiğinde çalışır: hizmet kodu e-posta ile gönderir, tek kullanımlık adresleri kabul eder ve alıcı sunucu çalışır durumdadır ve mesajı hemen kabul eder. Politikalar siteye göre büyük ölçüde değişir, bu yüzden tek güvenilir gösterge sitenin adresinizle ne yaptığıdır.
Büyük bir alan adı havuzunun ne yapıp ne yapmadığı
Tmailor 500'den fazla alan adında adres sunar, bu da size geçici adres seçeneği tanır. Bu, teslimatı garanti etmez veya bir sitenin tek kullanımlık e-posta politikasını değiştirmez. Bir site adresi reddederse bu karara saygı gösterin ve daha fazla tek kullanımlık adres denemek yerine kontrol ettiğiniz uzun vadeli bir e-posta kullanın.
Hız faktörü
OTP kodları zamana duyarlıdır, bu yüzden alıcı taraf da önemlidir. Tmailor gelen postayı Google MX sunucuları üzerinden alır, böylece göndericiler yaygın olarak kullanılan bir posta yoluna teslim eder ve normal yeniden denemeler tasarlandığı gibi çalışır. Bu, mekanizmayı açıklar, bir hız garantisi değildir; ayrıntılar ise Tmailor'un gelen e-postalar için Google'ın sunucularını neden kullandığına dair bir arka plan var. Hiçbir gelen kutusu, gönderenin henüz göndermediği bir mesajı alamaz.
OTP Kodları Neden Başarısız Olur
Bir OTP tek kullanımlık e-posta gelen kutusuna ulaşmadığında, neden genellikle üç gruptan birine girer. Her biri farklı bir yanıt gerektirir, bu yüzden tekrar denemeden önce hangisiyle karşılaştığınızı bilmek faydalı olur. Geçici e-postanıza hiç e-posta gelmiyorsa, önce tüm mesajların mı eksik olduğunu yoksa yalnızca tek bir sitenin kodunun mu gelmediğini kontrol edin. Tek bir kodun eksik olması genellikle gönderene, adres politikasına veya teslimat kanalına işaret eder; birbiriyle ilgisiz birkaç göndericiden hiçbir şey gelmemesi ise gelen kutusuna veya alıcı hizmete işaret eder.
Site, Tek Kullanımlık Adresleri Reddediyor
Bazı hizmetler kayıtları, dahili veya üçüncü taraf tek kullanımlık alan adı listeleriyle karşılaştırır. Adresi kayıt sırasında bir hatayla reddedebilir ya da formu kabul edip kodu hiç göndermeyebilirler. Her iki durumda da bunu sitenin kararı olarak kabul edin ve o hesap için kontrolünüzdeki uzun vadeli bir e-posta kullanın. Web sitelerinin tek kullanımlık alan adlarını neden reddettiğine rehberimiz bu filtrelemenin nasıl çalıştığını açıklıyor.
Kod Gecikiyor ya da Hiç Gönderilmiyor
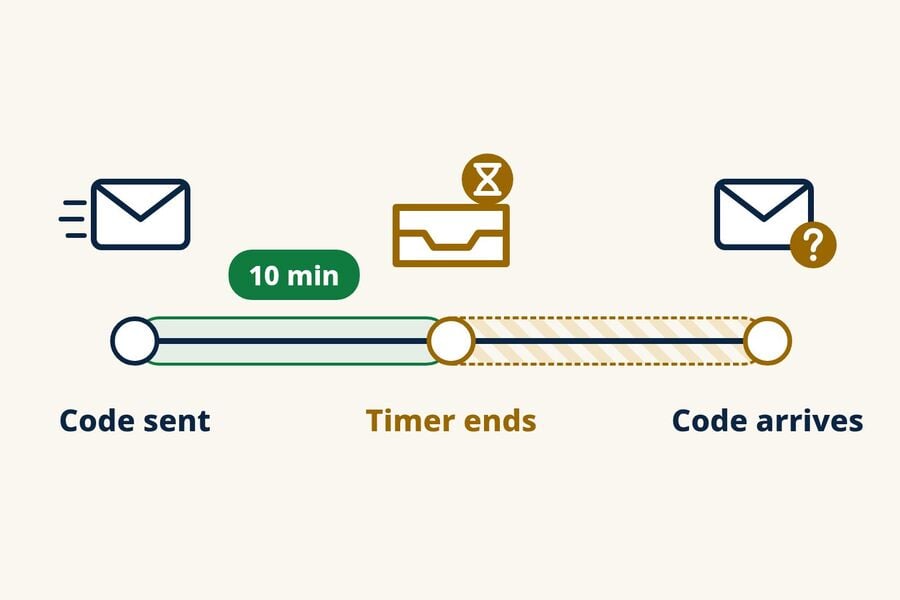
Göndericiler mesajları kuyruğa alır ve hız sınırı uygular; bazıları göndermeden önce kötüye kullanım kontrolleri yapar. Alıcı sunucu da ilk denemeyi erteleyebilir; greylisting adı verilen bu spam kontrolü tekniği nedeniyle kod ancak gönderenin posta sunucusu yeniden denedikten sonra ulaşır. "Yeniden gönder" düğmesine tekrar tekrar basmak bir bekleme süresini tetikleyebilir ve yeni bir kod genellikle öncekini iptal eder. Kısa bir gecikme, açık kalan bir gelen kutusunda zararsızdır, ancak 10 dakikalık bir geri sayımdan daha uzun sürebilir.
Kod Başka Bir Yere Gitti
Kod, izlediğiniz adresten farklı bir adrese, mevcut bir hesap için zaten kayıtlı olan e-posta adresine ya da tamamen başka bir kanala, örneğin SMS'e veya uygulama bildirimine gitmiş olabilir. Bir kod, süreli gelen kutusu yeni bir adrese geçtikten sonra da gelebilir. Platform notlarıyla birlikte nedenleri tek tek ele alan bir rehber için 12 Reasons of 12 Reasons of OTP e-postasının gelmemesi rehberine bakın.
Gelen Kutusu Türüne Göre OTP Güvenilirliği
Açıklama: Bu blogu Tmailor yayımlıyor ve aşağıdaki karşılaştırmada yeniden kullanılabilir gelen kutusu örneği Tmailor'dur. Onun sınırları da geçerlidir: yalnızca alıcıdır, mesajlar geldikten sonra yaklaşık 24 saat görünür kalır, misafir adresine ait kaybolan bir Access Token geri alınamaz ve bazı siteler tek kullanımlık alan adlarını doğrudan reddeder.
Doğrulama söz konusu olduğunda tüm geçici e-postalar aynı şekilde davranmaz. Belirleyici faktörler, gelen kutusunu ne kadar süre okuyabileceğiniz ve aynı adrese daha sonra geri dönüp dönemeyeceğinizdir. Hızlı bir süreli gelen kutusu istiyorsanız, Tmailor'un 10 dakikalık posta 10 dakikalık bir geri sayımla başlar ve bunu kalan 60 dakikaya kadar uzatabilirsiniz. İhtiyaca göre sıralanmış bir seçim için OTP dağılımına göre en iyi geçici posta karşılaştırmasına bakın.
| Gelen kutusu modeli | Ne kadar süre okuyabilirsiniz | Daha sonra geri dönebilir misiniz? | OTP uygunluğu | En uygun olduğu durum |
|---|---|---|---|---|
| Süreli gelen kutusu (10 dakikalık posta) | Genellikle 10 dakikalık bir geri sayım; Tmailor'da kalan 60 dakikaya kadar uzatılabilir | Genellikle hayır; Tmailor'da son kullanılan bir adres, hâlâ kullanılabilir olduğu sürece aynı cihazda Geçmiş'te kalır | Anında gelen kodlar için uygundur; teslimat gecikirse risklidir | Bir daha asla geri dönmeyeceğiniz tek seferlik okumalar |
| Yeniden kullanılabilir gelen kutusu (Tmailor) | Her mesaj geldikten sonra yaklaşık 24 saat görünür kalır | Evet, kaydedilmiş Access Token ile herhangi bir cihazda | Site adresi kabul ettiğinde iyi; gecikmeleri ve sonradan gelen kodları kapsar | Tekrar ihtiyaç duyabileceğiniz kayıtlar, çok adımlı akışlar |
| Herkese açık paylaşılan gelen kutusu | Sağlayıcıya göre değişir | Adresi bilen herkes açabilir | Genellikle reddedilir ve kod başkaları tarafından görülebilir | Yalnızca düşük riskli, bir kenara atılacak testler için |
OTP Kodları Ne Kadar Süre Geçerli Kalır
Son kullanma süresini e-posta sağlayıcınız değil, gönderen hizmet belirler. Giriş ve kayıt kodları genellikle yalnızca birkaç dakika geçerliyken e-posta doğrulama bağlantıları ve kurtarma kodları daha uzun süre geçerli olabilir; sürenin ne kadar olduğu genellikle ekranda ya da e-postada yazar. NIST, standardına uyan bant dışı kimlik doğrulamanın 10 dakika içinde tamamlanmasını şart koşar, ancak bu kural her e-postayla gönderilen kodu değil, standardına uyan giriş adımlarını kapsar. Gerçek sınır olarak ekrandaki geri sayımı esas alın.
Kodun ömrü ile mesajın ömrü farklı saatlerdir. Tmailor'da bir mesaj geldikten sonra yaklaşık 24 saat görünür kalırken içindeki kodun süresi dakikalar içinde dolabilir. Geçici posta süresine dair rehberimiz, mesaj saklama ile adresin yeniden kullanımını birbirinden ayırır.
OTP Gelmediğinde Kontrol Listesi
Sorunun geçici e-posta olduğunu varsaymadan önce şu kontrolleri sırayla yapın:
- Sürenin dolmasını bekleyin, sonra bir kez yeniden gönderin. Yalnızca gelen en yeni kodu kullanın.
- Adresi ve kanalı doğrulayın. Onay ekranındaki adresin izlediğiniz gelen kutusuyla eşleştiğini doğrulayın ve hizmetin kodu SMS ile mi, uygulama bildirimiyle mi yoksa kayıtlı eski bir e-posta adresine mi gönderdiğini kontrol edin.
- Gelen kutusunu açık tutun. Tmailor gelen kutusu, spam klasörü olmayan tek bir listedir; yani bakacak başka bir yer yoktur. Zamanlama belirsizse yeniden kullanılabilir geçici bir posta adresiyle ile başlayın ve Access Token'ını kaydedin.
- Reddedilmeye saygı gösterin. Site adresi reddederse veya adrese hiç kod göndermiyorsa, o hesap için kontrolünüzdeki uzun vadeli bir e-posta kullanın. Adres ardına adres denemek sitenin politikasına aykırıdır ve hesabı riske atar.
Yukarıda "The Code Went Somewhere Else" başlığı altında bağlantısı verilen tanı merkezi, Steam, Epic Games, Discord, Binance, Instagram ve X dahil olmak üzere her nedeni ayrıntılı olarak ele alıyor.
Zamanlı ve Yeniden Kullanılabilir Gelen Kutusu: OTP için Hangisi Kullanılmalı
Zamanlı gelen kutusunu yalnızca hemen tek bir koda ihtiyaç duyduğunuzda ve hesabı saklamayacaksanız kullanın. Hizmetin daha sonra doğrulama, güvenlik uyarıları veya şifre sıfırlama mesajları gönderebileceği durumlarda yeniden kullanılabilir bir adres kullanın. Access Token'ı güvenli bir şekilde saklayın: ona sahip olan herkes gelen kutusunu açabilir ve destek ekibi misafir adresi için kaybedilen Access Token'ı kurtaramaz. Ücretsiz bir Tmailor hesabı oluşturursanız, oturum açıkken oluşturduğunuz adresler ona kaydedilir ve bunları Created Emails üzerinden token olmadan açabilirsiniz.
Tmailor'da geri sayım sona erdiğinde sayfa yeni bir adrese geçer; bu, önceki adresin hemen kaybolduğu anlamına gelmez. Önceki adres aynı cihazda Geçmiş'te saklanır ve hâlâ kullanılabilirken yeniden açılabilir; Access Token'ı sayesinde başka bir cihazda da yeniden açabilirsiniz. Gelen mesajlar yaklaşık 24 saat görünür kalır.
Zamanlama sorusuna dair karşılaştırmalı bir bakış için OTP için geçici posta ile 10 dakikalık posta inceleyin. İki model arasındaki güvenlik ve gizlilik ödünleşimleri ise yeniden kullanılabilir ve kısa ömürlü gelen kutuları rehberinde ele alınmıştır.
Çok Aşamalı Doğrulama
Bazı platformlar önce bir onay e-postası, ardından ayrı bir OTP ve son olarak da bir kurulum mesajı gönderir. Kısa bir geri sayım süresiyle ilkini yakalayabilir ama birkaç dakika sonra gelen OTP'yi kaçırabilirsiniz. Tekrar kullanılabilir bir adres, yeniden açabildiğiniz sürece yeni mesajlar almaya devam eder.
Yeniden Doğrulama ve Güvenlik Uyarıları
Sosyal ve SaaS platformları, yeni bir cihazdan giriş yaptığınızda genellikle yeniden doğrulama yapar. İlk kayıt adresiniz artık kullanılamıyorsa doğrulamayı tamamlayamaz ve erişiminizi kaybedebilirsiniz. Kurtarılabilir bir adres bu yolu açık tutar.
Şifre Sıfırlama Güvenlik Ağı
Şifre sıfırlama e-postası, kayıt olduğunuz adrese gider. Süreli bir adres çoktan silinmiş olabilir. Access Token ile yeniden açtığınız tekrar kullanılabilir bir adres ise yeni bir sıfırlama e-postası almaya devam edebilir ve bu e-posta yaklaşık 24 saat boyunca görünür kalır.
Basit Kural
Her iki soruya da "belki" veya "evet" yanıtı veriyorsanız tekrar kullanılabilir bir adres kullanın: (1) Önümüzdeki birkaç dakikadan sonra bu adrese yeniden ihtiyacım olacak mı? (2) Bu hesabı elimde tutmak isteyecek miyim? Tek seferlik indirmeler, bülten önizlemeleri ve hızlı ürün testleri için süreli bir gelen kutusu yeterlidir.
Belirli Platformlarda OTP
E-posta teslimatı teknik olarak her yerde aynı şekilde çalışır, ancak siteler tek kullanımlık adresleri kabul edip etmemeleri ve kodlar için hangi kanalı kullandıkları konusunda farklılık gösterir. Sosyal ağ kayıt rehberimiz bu akışları ele alır; bir platform adresi reddederse o hesap için uzun vadeli bir e-posta kullanın. Yapay zeka araçları kendi giriş kodlarını ekler; ChatGPT kayıt ve giriş kodu rehberi bu durumu ele alır. Tek kullanımlık bir adresin reddedilme olasılığının yüksek olduğu yerleri önceden görmek için hangi sitelerin geçici posta kabul ettiğini sayfasına bakın.
Geçici E-posta OTP'si Neler İçin Kullanılmamalı?
Geçici e-posta, gizliliğe önem veren kayıtlar ve düşük riskli hesaplar için tasarlanmıştır; geri kurtarmanız gereken hiçbir şey için değil. Bankacılık, ödemeler, devlet hizmetleri, sağlık hizmetleri veya kimliğinizle bağlantılı herhangi bir birincil hesap için kullanmayın. Bir kod gelse bile posta kutusuna erişimi kaybetmek uyarıları, kurtarmayı ve sonraki doğrulamaları engelleyebilir; ayrıca bu hizmetler kendi politikaları uyarınca tek kullanımlık adresleri reddedebilir. Tek kullanımlık gelen kutularının nereye uyduğuna daha geniş bir bakış için geçici e-postaların güvenli olup sayfasına bakın. Bu, uyulması gereken bir sınırdır; etrafından dolaşılacak bir engel değildir.
QA ve Geliştirme Ekipleri için OTP Testi
Kendi kayıt akışlarını tek kullanımlık gelen kutularla test eden ekipler, OTP sorunlarıyla büyük ölçekte karşılaşır: yeniden gönderme fırtınaları, hataların kime ait olduğunun belirsizliği ve test adımı geçtikten sonra gelen kodlar. Çözümler süreçseldir: birden fazla adresle test edin, yeniden gönderme denemelerini sınırlayın ve ilk OTP'ye kadar geçen süreyi bir metrik olarak izleyin ki gerilemeler ortaya çıksın. Hazır bir Takımlar için hazır bir OTP risk kontrol listesi tam protokolü ortaya koyar. Otomatik çalıştırmalar için Tmailor Temp Mail API, yalnızca alım adresleri oluşturur, yeni mesajları listeler ve bulduğu tek seferlik kodu (en iyi çaba) çıkarır; Python, Node.js ve PHP için SDK'lar ile yapay zeka ajanları için bir MCP sunucusu içerir.
Sıkça Sorulan Sorular
Geçici e-posta SMS kodları alabilir veya bana telefon numarası verebilir mi?
Hayır. Geçici e-posta yalnızca e-posta alır ve Tmailor telefon numarası sağlamaz. Bir hizmet SMS gerektiriyorsa, kontrolünüzde olan ve kullanmanıza izin verilen bir numara kullanın ya da devam etmemeyi seçin. Herkese açık SMS alma sitelerinden kaçının, çünkü gösterdikleri kodları herkes okuyabilir.
OTP neden normal e-postama geliyor da geçici e-postama gelmiyor?
Site tek kullanımlık adresleri reddediyor veya sessizce atlıyor olabilir, ancak başka nedenler de mümkündür: adreste bir yazım hatası, kodun kayıtlı e-posta adresine gönderilmesi veya o gelen kutusuna daha yavaş teslimat. Önce adresi ve kanalı kontrol edin. Site tek kullanımlık adreslere göndermiyorsa o hesap için normal e-postanızı kullanın.
OTP için geçici e-posta kullanmak güvenli mi?
Forumlar, bültenler, tek seferlik indirmeler ve hızlı ürün testleri gibi uzun vadeli kurtarmaya ihtiyaç duymadığınız düşük riskli kayıtlar için güvenlidir. Bankacılık, devlet, sağlık veya kimliğinizle bağlantılı herhangi bir hesap için uygun değildir, çünkü bu hesapları kurtarmak için yıllarca kontrolünüzde tutacağınız bir posta kutusuna ihtiyacınız vardır.
Bankacılık veya finansal hizmetler için geçici e-posta OTP'si kullanabilir miyim?
Hayır. Bankacılık veya finansal hesaplar için geçici e-posta kullanmayın. Bir kod gelse bile posta kutusuna erişimi kaybetmek uyarıları, kurtarmayı veya sonraki doğrulamaları engelleyebilir; ayrıca hizmet, politikaları uyarınca tek kullanımlık adresleri reddedebilir.
Bir OTP kodu genellikle ne kadar süre geçerli kalır?
Bu, servise ve yapılan işleme bağlıdır. Ekranda bir zamanlayıcı gösterilmiyorsa giriş ve kayıt kodlarını birkaç dakikalık bir süre olarak düşünün; e-posta doğrulama bağlantıları ve kurtarma kodları daha uzun süre geçerli olabilir. Son kullanma süresini e-posta sağlayıcınız değil, gönderen hizmet belirler.
OTP, 10 dakikalık gelen kutumun süresi dolduktan sonra gelirse ne yapmalıyım?
Tmailor'da geri sayım bittiğinde sayfa yeni bir adrese geçer, ancak önceki adres hâlâ kullanılabilir olduğu sürece aynı cihazdaki Geçmiş'te kalır. Ayrıca geri sayım bitmeden önce, en fazla 60 dakika kalacak şekilde süre ekleyebilirsiniz. Adrese daha sonra veya başka bir cihazda ihtiyaç duyabilecekseniz Access Token'ını kaydedin ya da adresi ücretsiz bir Tmailor hesabında tutun; misafir adresine ait kaybedilen bir Access Token kurtarılamaz.
İlk OTP gelmediyse "kodu yeniden gönder" seçeneğine tıklamak işe yarar mı?
Bazen, ama yalnızca bir kez ve yalnızca ekrandaki zamanlayıcı bittikten sonra. Fazladan tıklamalar bir bekleme süresini tetikleyebilir ve her yeni istek önceki kodu iptal edebilir. Site tek kullanımlık adresleri reddediyorsa yeniden göndermek bunu değiştirmez; o hesap için uzun vadeli bir e-posta kullanın.
Bir platformun geçici e-postayı engelleyip engellemediğini önceden bilmenin bir yolu var mı?
Bazen. "Tek kullanımlık e-posta izin verilmiyor" gibi açık bir kayıt hatası veya sitenin kendi yardım sayfaları bunu size söyleyebilir. Herkes için geçerli bir uyumluluk listesi yoktur ve bazı siteler formu kabul eder ama kodu hiç göndermez; bu nedenle geçici e-postayı engellediği bilinen sitelerin dizini bir garanti değil, yalnızca planlama yardımcısıdır.
Geçici e-posta mobil uygulamasında OTP kodları alabilir miyim?
Evet. Tmailor'un Android ve iOS uygulamaları ile Telegram botu, e-postayı web sürümüyle aynı şekilde alır. Kod adrese ulaşırsa mobil gelen kutusunda görünür. Aynı adresi başka bir cihazda açmak için Access Token'ını kullanın.
OTP için en güvenilir geçici e-posta hangisi?
Tek kullanımlık e-postayı kabul eden siteler için en güvenilir seçenek, gecikmeli bir kod için yeterince uzun süre açık kalan ve daha sonra yeniden açabileceğiniz bir gelen kutusudur; örneğin Access Token'ı kaydedilmiş, yeniden kullanılabilir bir adres. Hiçbir geçici e-posta sağlayıcısı, bir siteyi reddettiği bir adresi kabul etmeye zorlayamaz.
Özet
Geçici e-postayı OTP için yalnızca uygun olduğu yerlerde kullanın: kodları e-postayla gönderen ve tek kullanımlık adresleri kabul eden düşük riskli kayıtlar. Gelen kutusunu açık tutun, bir kez yeniden gönderin ve adrese tekrar ihtiyaç duyabilecekseniz Access Token'ı kaydedin. Bir site adresi reddederse veya SMS isterse, kontrolünüzdeki bir e-posta adresini ya da telefon numarasını kullanın ve önemli hesapları bir doğrulama uygulaması veya passkey ile koruyun. Günlük kayıtlar için ücretsiz geçici posta oluşturabilir ve beklerken sekmeyi açık tutabilirsiniz.
Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.









