 Tmailor
Geçici e-posta mı 10 Dakikalık Posta mı: OTP ve Kayıtlar için Hangisi Daha İyi?
Geçici e-posta ile 10 dakikalık posta arasındaki seçim kurtarma ile hız arasındadır: yeniden kullanılabilir geçici e-posta bir kodu, sıfırlama bağlantısını veya gecikmeli OTP'yi erişilebilir tutarken, süreli 10 dakikalık gelen kutusu kendini yok eder ve kayıt sırasında sizi kilitli bırakabilir. İşte 2026'da OTP, kayıt ve günlük gizlilik için doğru gelen kutusunu nasıl seçeceğiniz.
Hızlı erişim
Temel Çıkarımlar
Tam karşılaştırmayı okumadan önce karar vermenize yardımcı olacak en önemli farkların hızlı bir özeti.
OTP ve hesap kayıtları için yeniden kullanılabilir geçici e-posta daha güvenli bir varsayılan seçenektir: yaklaşık 24 saatlik gelen kutusu ve token tabanlı yeniden kullanımı sayesinde gecikmeli kodlar ve çok adımlı doğrulama sorunsuz atlatılır. 10 dakikalık gelen kutusu ise zamanlayıcıyla kendini yok eder; bu yüzden adresin bir daha çalışması gerekmeyen gerçek tek seferlik etkileşimlere uygundur.
- Geçici e-posta, Access Token elinizde olduğu sürece adresinizi erişilebilir tutar; 10 dakikalık posta ise kısa bir geri sayım bitince her şeyi siler.
- OTP ve doğrulama e-postaları için yeniden kullanılabilir geçici e-posta daha güvenilirdir çünkü gecikmeli veya çok adımlı kodlar yine de saklama süresi içinde ulaşır.
- 10 dakikalık posta, adrese bir daha asla ihtiyaç duymadığınız tek seferlik indirmeler ve geçici kayıtlar için iyi çalışır.
- Alan adı engelleme genellikle klasik 10 dakikalık servisleri daha çok vurur, çünkü çoğu yalnızca az sayıda tanınmış alan adından oluşan küçük bir havuz sunar.
- Zamanlı gelen kutularındaki zamanlayıcı uzatmaları, süre dolmadan daha fazla zaman kazandırabilir — birçok hizmet geri sayımı 10 dakikalık aralıklarla uzatır — ancak bu, bir adresi daha sonra geri kazanmakla aynı şey değildir.
- Gizlilik sonuçları her iki modelde de benzerdir, ancak yeniden kullanılabilir geçici e-posta verileri ne zaman atacağınız konusunda size daha fazla kontrol sağlar.
- Her iki türü katmanlı bir sistemde bir arada kullanmak, farklı risk seviyeleri için en pratik stratejidir.
Geçici E-posta ile 10 Dakikalık Posta: Doğru Gelen Kutusu Türünü Seçin
Zamanlı bir gelen kutusunun ne zaman yeterli olduğunu ve ne zaman yeniden kullanılabilir bir adrese ihtiyacınız olduğunu anlamak, sonradan gerçek baş ağrılarını önler.
Temel ayrım basittir: 10 dakikalık posta hizmeti size yerleşik bir geri sayımı olan bir adres verir ve zamanlayıcı dolduğunda gelen kutusu ve içindeki tüm mesajlar kaybolur. Standart bir geçici e-posta hizmeti ise yaklaşık 24 saat kullanılabilir kalan ve genellikle Access Token ile yeniden açılabilen veya yeniden kullanılabilen bir adres oluşturur.
Bu fark kulağa önemsiz gelir, ta ki bir kayıt akışı beklenenden uzun sürene kadar. Çok adımlı doğrulama, kuyruğa alınmış e-posta teslimatı veya kayıt olduktan beş dakika sonra gelen bir onay bağlantısı, 10 dakikalık süreyi aşabilir. Gelen kutusu kod gelmeden önce kaybolursa baştan başlarsınız — ya da daha kötüsü, artık var olmayan bir adrese bağlı bir hesabınız olur.
10 Dakikalık Posta Ne Zaman Yeterlidir
Zamanlı bir gelen kutusu en çok tek ve hızlı bir etkileşim için işe yarar: ücretsiz bir kaynak indirmek, üyelik gerektiren bir makalenin kilidini açmak veya tek seferlik bir kupon almak gibi. Bir daha giriş yapmayı planlamıyorsanız ve site e-postasını saniyeler içinde gönderiyorsa, 10 dakikalık gelen kutusu geri sayımı sorun olmaz.
Yeniden Kullanılabilir Geçici Gelen Kutusuna Ne Zaman İhtiyaç Duyarsınız
Adrese daha sonra ihtiyaç duyma ihtimaliniz varsa — şifre sıfırlama, ikinci bir doğrulama adımı veya bir gün boyunca mesaj almaya devam etmek için — yeniden kullanılabilir geçici e-posta adresi daha güvenli seçimdir. Token tabanlı adres kurtarmayı özelliğini destekleyen servisler, erişimi kaybetmeden saatler sonra aynı gelen kutusuna geri dönmenizi sağlar.
OTP Güvenilirliği ve Engellemeyi Karşılaştırın
OTP teslimatı alan adı itibarına, gönderici kimlik doğrulamasına ve alıcı hizmetin tek kullanımlık adresleri engelleyip engellemediğine bağlıdır.
Tek kullanımlık bir gelen kutusu kullandığınızda doğrulama kodları iki ana nedenle başarısız olur. Birincisi, gönderen platform alan adını tek kullanımlık olarak algılayıp kodu göndermeyi reddedebilir. İkincisi, mesaj gelen kutusunun ömrünü aşacak kadar gecikebilir. Her iki sorun da 10 dakikalık postayı standart geçici e-postadan daha çok vurur; bu da doğrulama kodlarının neden isabet edip etmediğine konusunda özel bir rehberi elinizin altında tutmaya değer kılan nedenlerden biridir.
OTP Neden Bazen Zamanlı Gelen Kutularında Başarısız Olur
Bazı klasik 10 dakikalık posta sağlayıcıları yalnızca küçük bir genel alan adı havuzu sunar ve bu alan adları, topluluk tarafından yönetilen tek kullanımlık e-posta alan adları listesi gibi güncel tutulan engel listelerine girebilir. Ancak bu durum her yerde geçerli değildir: bazı zamanlı servisler daha fazla alan adı döndürürken bazı yeniden kullanılabilir hizmetler daha küçüktür. Bazı sağlayıcılar da geniş ölçekte alan rotasyonu kullanır, ancak kabul yine de siteye göre değişir ve hiçbir tek kullanımlık gelen kutusunun geçeceği garanti edilmez.
Teslimat Hızı, Gri Listeleme ve Kuyruk Gecikmeleri
Doğrulama e-postaları her zaman anında gelmez. Standart bir spam karşıtı teknik olan greylisting, tanımadığı göndericilerden gelen postaları geçici olarak erteler ve tekrar denemelerini ister; alıcı sunucuya ve gönderen sisteme bağlı olarak bu gecikme dakikalar, bazen daha da uzun sürebilir. Kuyruklama ve hız sınırlaması da buna eklenir. OTP ve sıfırlama kodlarının geçerlilik süresi hizmete göre değiştiği için, 10 dakikalık bir gelen kutusu gecikmiş bir kod hâlâ kullanılabilirken süresi dolabilir; 24 saatlik bir gelen kutusu ise bu gecikmeyi rahatça karşılar.
Uygulamada Alan Adı Engelleme
Birçok hizmet, kayıtları tek kullanımlık alan adı listelerine veya kendi risk kurallarına göre denetler. Küçük ve herkese açık bir alan adı havuzuna sahip zamanlı hizmetlerin bu kontrollerde tanınması daha kolaydır. Bazı sağlayıcılar tanınmayı azaltmak için alan adlarını döndürür veya değiştirir, ancak kabul yine de siteye göre değişir ve hiçbir tek kullanımlık gelen kutusunun geçeceği garanti değildir.
2026'da Tek Kullanımlık E-posta İçin Neler Değişti
Daha sıkı gönderici kimlik doğrulaması ve daha akıllı sahtekârlık tespiti, artık bir doğrulama kodunun gelip gelmeyeceğini belirliyor.
2026'da tek kullanımlık e-postanın güvenilirliği yalnızca zamanlayıcıya değil, daha çok gönderici uyumuna, alan adı itibarına ve kayıt riski puanlamasına bağlıdır. Bir doğrulama kodu, gönderen platformun tek kullanımlık bir alan adını reddetmesi, kendi posta kimlik doğrulamasının zayıf olması veya yeniden deneme gecikmelerinin kısa ömürlü bir gelen kutusundan daha uzun sürmesi nedeniyle başarısız olabilir.
Daha Sıkı Gönderici Kimlik Doğrulaması
Google'ın gönderici kuralları, kişisel Gmail hesaplarına gönderilen postalar için kimlik doğrulaması gerektiriyor ve Google'ın SSS bölümüne göre Gmail, Kasım 2025'ten itibaren geçici ve kalıcı reddetmeler de dahil olmak üzere uyumsuz trafiğe yönelik yaptırımlarını artırmaya başladı. Bu, gönderici tarafında bir teslimat riskidir: kodunuzu gönderen platformun kimlik doğrulaması zayıfsa, kod herhangi bir gelen kutusuna ulaşmadan takılabilir — ve geçici e-posta tarafındaki güvenilir gelen altyapısı bile bir sitenin tek kullanımlık alan adlarını engelleme kararını geçersiz kılamaz.
Tek Kullanımlık Alan Adlarının Daha Akıllıca Tespiti
Statik engel listelerinin ötesinde, alan adı itibarı tek kullanımlık e-postanın kabulünü hâlâ belirliyor. Bazı zamanlı sağlayıcılar tanınmayı azaltmak için alan adlarını döndürür veya değiştirir, ancak kabul yine de siteye göre değişir ve hiçbir tek kullanımlık sağlayıcı her yerde kabul garantisi vermez. Somut örnekler için hangi sitelerin tek kullanımlık e-postayı engellediğine ve hangilerinin geçmesine izin verdiğine bakın.
Yeniden Kullanımı ve Hesap Kurtarmayı Anlayın
Kayıt olmadan önce doğru gelen kutusu modelini seçmek, kilitli hesaplar ve kaybolan şifreler kısır döngüsünü önler.
Yeniden kullanım, iki modelin en keskin biçimde ayrıldığı noktadır. 10 dakikalık bir adresle hesap oluşturup daha sonra şifrenizi sıfırlamanız gerekirse, genellikle kalıcı bir kurtarma yolunuz olmaz çünkü gelen kutusu kendi kendini yok etmek üzere tasarlanmıştır. Bazı zamanlı hizmetler kısa süre önce süresi dolmuş hesaplar için kurtarma veya zamanlayıcı uzatmaları sunar, ancak bu, bir access token'ı kaydedip daha sonra aynı adrese geri dönmekle aynı şey değildir.
Token Tabanlı Yeniden Kullanım: Pratikteki Fark
Access token veren standart geçici e-posta hizmetleri bu sorunu çözer. Token'ı kaydedersiniz, sonra aynı gelen kutusunu saklama penceresi içinde istediğiniz zaman yeniden açarsınız. Tek kullanımlık bir kayıt, tutmak istediğiniz bir şeye dönüşürse yine de giriş yapabilir, şifre sıfırlama e-postası alabilir ve hesabı kalıcı bir adrese taşıyabilirsiniz. Bu geçiş yolu zamanlı bir gelen kutuda mevcut değildir.
Zamanlayıcı Uzatmaları Kurtarma Değildir
Birçok zamanlı hizmet geri sayımı — genellikle 10 dakikalık artışlarla — uzatmanıza izin verir ve bazıları tek bir oturumu yaklaşık 100 dakikaya kadar çıkarır. İşin püf noktası şu ki bir uzatma yalnızca sekme açık kaldığı ve siz izlediğiniz sürece işe yarar. Sayfayı kapattıktan sonra gelen bir kodu kurtaramaz ve adresi size daha sonra asla geri vermez. Bir access token ise ikisini de yapar.
Kendini Yok Eden Gelen Kutuları Ne Zaman Mantıklıdır
Öncelik gelen kutunuzda kalıntı bırakmamaksa, kendini yok eden gelen kutusu bir kısıtlama değil bir özelliktir, çünkü zamanlayıcı dolduktan sonra mesajlar otomatik olarak kaybolur. Ancak bu, hesabın kendi kayıtlarını veya kayıt geçmişini silmez; bu yüzden asıl soru, hesabın gerçekten tek seferlik olup olmadığıdır. Daha sonra erişmek istiyorsanız bunun yerine kurtarılabilir bir seçenek seçin.
Gizlilik ve Spam Sonuçlarına Bakın
Her iki gelen kutusu türü de gerçek adresinizi korur, ancak kullanımdan sonra verileri ele alma biçimleri farklı gizlilik profilleri oluşturur.
Her iki model de gerçek e-posta kimliğinizi kayıt olduğunuz hizmetten ayrı tutar; bu da çoğu sonraki spam'i, e-posta yoluyla siteler arası takibi ve veri simsarlarının eşleştirmesini ortadan kaldırır. Salt kayıt gizliliği açısından 10 dakikalık posta ile standart geçici e-posta benzer sonuçlar verir; fark, verinin ne kadar süre kaldığı ve ne zaman silineceğine kimin karar verdiğidir.
Veri Yaşam Döngüsü Farklılıkları
10 dakikalık bir gelen kutusu her şeyi otomatik olarak siler; bu, temiz bir sayfa istiyorsanız caziptir. 24 saat saklama süreli standart geçici e-posta gelen kutusu ise mesajları incelemek, ihtiyacınız olanı çıkarmak ve verilerin kendiliğinden süresinin dolmasına izin vermek için size zaman tanır. Sağlayıcı sorumlu uygulamaları izlediğinde her iki model de kişisel verileri kalıcı olarak saklamaz, ancak her modelin güvenlik takaslarını konusunu karar vermeden önce anlamakta fayda var.
Takip Pikseli ve Parmak İzi Riskleri
Gelen e-postalar, bir mesajın ne zaman açıldığını bildiren takip pikselleri taşıyabilir ve bu risk her iki gelen kutusu türünde de aynı ölçüde vardır. Bazı sağlayıcılar görselleri vekil sunucu üzerinden yükleyerek veya takip öğelerini kaldırarak bu riski azaltır. Gelen kutusu modeli — zamanlı mı yoksa yeniden kullanılabilir mi olduğu — bu riski değiştirmez; risk tamamen sağlayıcının altyapısına bağlıdır.
Kullanım Durumunuza Uygun Bir İş Akışı Seçin
Beş yaygın senaryo, hangi gelen kutusu türünün en uygun olduğunu ve bunları bir arada kullanmanın neden genellikle en akıllıca strateji olduğunu tam olarak gösterir.
OTP ağırlıklı kayıtlar, sosyal hesaplar, QA testleri ve takip e-postaları gönderebilecek denemeler için yeniden kullanılabilir geçici e-posta kullanın. Adresin bir daha asla önemli olmayacağı tek seferlik kuponlar, indirmeler ve bülten kontrolleri için 10 dakikalık posta kullanın. Daha sonra kurtarma ihtimali olsa bile kendini yok eden zamanlı bir gelen kutusundan kaçının.
Alışveriş ve Kuponlar
Çevrimiçi mağazalar genellikle kayıt olduktan hemen sonra bir hoş geldin kuponu gönderir. Burada 10 dakikalık bir gelen kutusu işe yarar çünkü kodu alır, uygular ve bir daha geri dönmezsiniz. Ancak mağaza, kupon etkinleşmeden önce e-posta onayı istiyorsa yeniden kullanılabilir bir gelen kutusu daha güvenlidir çünkü onay akışları yavaş olabilir.
Sosyal Medya Hesapları
İkincil bir sosyal hesap oluşturmak, geçici e-postanın en yaygın kullanım alanlarından biridir. Sosyal platformlar zaman içinde doğrulama kodları, yeniden doğrulama istemleri ve güvenlik uyarıları gönderir. Yeniden kullanılabilir bir geçici e-posta adresi bunların hepsini karşılar; 10 dakikalık bir gelen kutusu ise yalnızca ilk kayıt adımını kapsar.
Ücretsiz Denemeler ve SaaS Testi
Bir aracı birkaç gün değerlendirmek, genellikle test dönemi boyunca başlangıç e-postaları, deneme uzatma teklifleri veya ürün güncellemeleri almak anlamına gelir. Zamanlı bir gelen kutusu bunlardan herhangi biri gelmeden kapanır. 24 saatlik yeniden kullanılabilir bir gelen kutusu size gerçekçi bir test penceresi sunar.
QA ve Geliştirme Testi
QA ekipleri otomatik kayıt testi için düzenli olarak onlarca benzersiz adrese ihtiyaç duyar. Zamanlı gelen kutuları gereksiz karmaşıklık yaratır çünkü gelen kutusu akışın ortasında süresi dolduğunda testler başarısız olur. Token tabanlı gelen kutuları, test uzmanlarının aynı adrese yeniden erişmesine ve uçtan uca akışları güvenilir şekilde doğrulamasına olanak tanır. Sahip olduğunuz akışlarda otomatik çalıştırmalar için Tmailor Temp Mail API, adresler oluşturur ve doğrulama kodlarını test betiklerinize döndürür; Python, Node.js ve PHP için SDK'lar sunar.
Bültenler ve İçerik İndirmeleri
Emin olmadığınız bir bültene kaydolmak, zamanlı bir gelen kutusunun gerçekten ideal olduğu ender durumlardan biridir. İlk e-postayı görür, saklamaya değer olup olmadığına karar verir ve ya gerçek adresinize geçersiniz ya da tek kullanımlık adresin süresinin dolmasına izin verirsiniz.
Tam Karşılaştırma Tablosu
Geçici e-posta ile 10 dakikalık posta arasında seçim yaparken en çok önem taşıyan pratik faktörlerin yan yana dökümü.
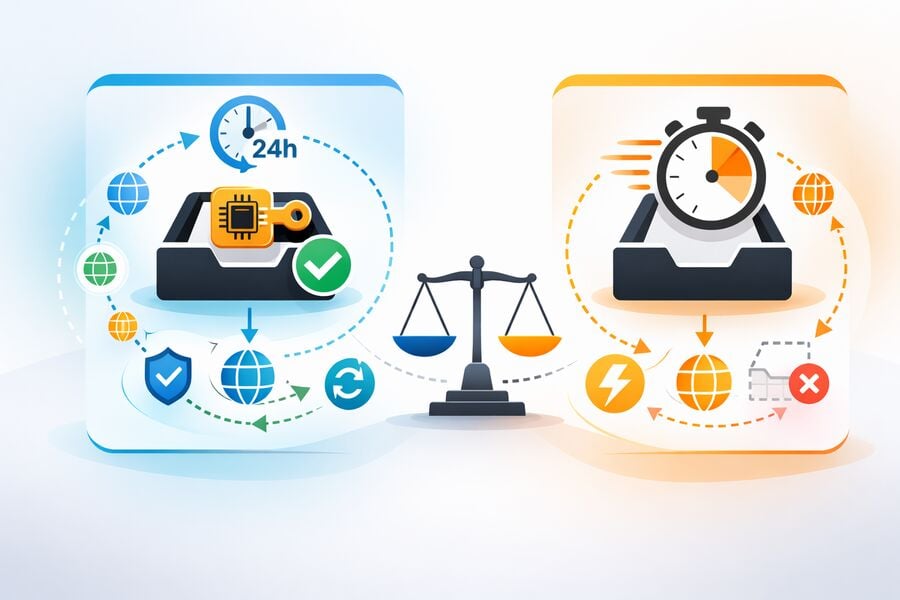
Yeniden kullanılabilir geçici e-posta ile 10 dakikalık posta farklı sorunları çözer. Yeniden kullanılabilir geçici e-posta, Access Token aracılığıyla daha uzun bir mesaj penceresi ve adres kurtarma sunarken 10 dakikalık posta otomatik silmeyi ve tek oturumluk kullanımı önceliklendirir. Aşağıdaki tablo; ömür, kurtarma, OTP uygunluğu, engellenme riski, gizlilik ve platform erişimini karşılaştırarak bu dengeyi kolayca gözden geçirmenizi sağlar.
| Kriterler | Geçici E-posta (Yeniden Kullanılabilir) | 10 Dakikalık Posta (Zamanlı) |
|---|---|---|
| Gelen Kutusu Ömrü | Yaklaşık 24 saat; Access Token ile kurtarılabilir | 10 dakika; birçok hizmet sekme açık kaldığı sürece uzatmanıza izin verir |
| Yeniden Kullanım / Kurtarma | Evet — Access Token aynı gelen kutusunu geri getirir | Kalıcı token kurtarması yok; zamanlayıcıyla silinir |
| OTP Güvenilirliği | Yüksek — gecikmeli ve çok adımlı kodlar yine de 24 saat içinde ulaşır | Riskli — gecikmeli kodlar pencereyi kaçırabilir |
| Alan Adı Havuzu | Sağlayıcıya göre değişir (Tmailor: 500+); alan adı çeşitliliği sağlayıcıya özgüdür ve kabul garantisi vermez | Sağlayıcıya özgü; bazıları alan adlarını döndürür, bazıları döndürmez |
| Hız | Anında oluşturma; güçlü bir posta altyapısında hızlı gelen teslimat | Anında oluşturma; teslimat sağlayıcıya göre değişir |
| En İyi Kullanım Alanları | OTP, çok adımlı kayıtlar, denemeler, QA testi | Tek seferlik indirmeler, geçici kuponlar, hızlı bülten kontrolleri |
| Kaçınılması Gerekenler | Bankacılık, sigorta, devlet veya kalıcı e-posta gerektiren herhangi bir hesap | Şifre sıfırlama, yeniden doğrulama veya gecikmeli e-posta gerektiren her şey |
| Gizlilik | Güçlü — veriler saklama süresinin sonunda sona erer | Güçlü — veriler zamanlayıcıdan sonra kendini yok eder |
| Platform Erişimi | Web, Android, iOS, Telegram bot ve masaüstü tarayıcı eklentisi | Sağlayıcıya özgü; tarayıcı desteği yaygındır, ancak özel uygulamalar ve kurtarma seçenekleri değişir |
İki Gelen Kutusu Türünün de Uymadığı Durumlar
Tek kullanımlık gelen kutularının net bir sınırı vardır ve bu sınırı bilmek sizi kilitli hesap bölgesinden uzak tutar.
Ne geçici e-posta ne de 10 dakikalık posta, kaybetmeyi göze alamayacağınız hesaplarda kullanılmalıdır. Bankacılık, sigorta, vergi, sağlık ve devlet girişleri; güvenlik, uyum ve kurtarma için bizzat kontrol ettiğiniz kalıcı bir adres gerektirir. Tek kullanımlık gelen kutuları, paranızla veya yasal kimliğinizle bağlantılı hiçbir şey için değil, düşük ve orta riskli etkileşimler için tasarlanmıştır.
2026'da En İyi Alternatif
Saklamayı planladığınız hesaplar için hem geçici e-postaya hem de 10 dakikalık postaya en iyi alternatif, Apple Hide My Email, Firefox Relay veya SimpleLogin gibi bir hizmetten alınan yönlendirme takma adıdır. Takma adlar postayı gerçek gelen kutunuza yönlendirir ve daha sonra devre dışı bırakılabilir; böylece ana adresinizi açığa çıkarmadan kurtarma imkânı korunur. Yeniden kullanılabilir geçici e-posta ise bu takma adlarla gerçek geçici adresler arasında yer alır: yaklaşık bir gün boyunca kurtarılabilir, sonra kaybolur.
Yaygın Hatalardan Kaçının
Sık yapılan beş hata, kullanıcıların doğrulama kodlarını, hesap erişimlerini veya gizlilik avantajlarını kaybetmesine neden olur — hepsi de kolayca önlenebilir.
Tek kullanımlık e-posta ile ilgili arızaların çoğu, kısa ömürlü bir gelen kutusunun daha sonra kurtarma gerektiren bir iş için kullanılmasıyla ortaya çıkar. Bir adres seçmeden önce sitenin gecikmeli kodlar, şifre sıfırlamaları, güvenlik uyarıları veya takip niteliğinde karşılama e-postaları gönderip göndermeyeceğini kontrol edin. Yeniden kullanılabilir geçici e-posta için access token'ı kaydedin ve yüksek riskli hesaplar için kalıcı bir adres bulundurun.
Çok Adımlı Doğrulama İçin Süreli Gelen Kutusu Kullanmak
Bazı hizmetler önce bir onay e-postası, ardından ayrı bir etkinleştirme bağlantısı, sonra da kurulum talimatlarını içeren bir karşılama mesajı gönderir. 10 dakikalık bir gelen kutusuyla başlamak, ilk e-postayı alabilirsiniz ama geri kalanını kaybedersiniz anlamına gelir. Başlamadan önce gelen kutusunun ömrünü kaydın karmaşıklığına göre belirleyin.
Access Token'ı Kaydetmeyi Unutmak
Yeniden kullanılabilir geçici e-posta kullansanız bile access token, gelen kutusuna yeniden erişmek için özel kurtarma anahtarınızdır. Tarayıcı sekmesini kaydetmeden kapatırsanız kurtarma yolunu kaybedersiniz. Adrese artık ihtiyacınız olmadığından emin olana kadar onu güvenli bir yerde saklayın, çünkü misafir adresine ait kaybedilen bir access token yeniden verilemez. Eğer ücretsiz bir Tmailor hesabı oluşturursanız Giriş yaptığınızda oluşturduğunuz adresler burada kaydedilir ve Oluşturulan E-postalar bölümünden yeniden açılabilir; burada ayrıca yeni bir token da oluşturabilirsiniz.
Yüksek riskli hesaplar için tek kullanımlık e-posta kullanımı
Ne geçici e-posta ne de 10 dakikalık posta bankacılık, sağlık sigortası, vergi platformları veya devlet hizmetleri için uygundur. Bu hesaplar kalıcı ve size ait bir e-posta adresi gerektirir. Tek kullanımlık gelen kutuları düşük ve orta riskli etkileşimler için tasarlanmıştır.
Her Yerde Aynı Alan Adını Kullanmak
Aynı tek kullanımlık alan adını birçok hizmette kullanmak, bir hizmette yaşanan veri ihlalinin hesaplarınızı birbirine bağlamasına yol açabilir. Alan adlarını dönüşümlü kullanmak — ya da geniş bir alan adı havuzuna sahip bir sağlayıcı seçmek — kayıtlar arasına ek bir ayrım katmanı ekler.
Tüm Geçici E-posta Sağlayıcılarının Aynı Olduğunu Varsaymak
Teslimat hızı, alan adı çeşitliliği, saklama politikası ve altyapı kalitesi büyük ölçüde değişir. Her geçici e-posta sağlayıcısının aynı şekilde davrandığını varsaymak yerine saklama süresini, kurtarma yöntemini ve desteklenen platformları karşılaştırın.
Sıkça Sorulan Sorular
OTP ve kayıtlar için geçici e-posta ile 10 dakikalık posta arasında seçim yapmaya dair en yaygın soruların yanıtları.
10 Dakikalık Posta adresiyle OTP kodları alabilir miyim?
Evet, kod geri sayım bitmeden önce gelirse ve gönderen platform alan adını engellememişse alabilirsiniz. Gecikmeli OTP'ler ve çok adımlı doğrulama akışları kodun kaçırılma riskini artırır, çünkü kodların geçerlilik süresi hizmete göre değişir. Doğrulama birden fazla adım gerektirebileceğinde yeniden kullanılabilir bir geçici gelen kutusu daha güvenilirdir.
10 dakikalık gelen kutum e-posta gelmeden süresi dolarsa ne olur?
Adres genellikle süre dolduktan sonra ortadan kalkar ve kaldırıldıktan sonra gönderilen e-postalar geri döner veya sessizce düşürülür. Bazı süreli hizmetler süresi yeni dolmuş adresler için kısa bir kurtarma penceresi sunar, ancak hesap erişimi için buna güvenmemelisiniz. Şifre sıfırlama veya sonraki doğrulamalar gerekiyorsa Access Token'lı yeniden kullanılabilir bir geçici gelen kutusu kullanın.
10 Dakikalık Posta gelen kutusunda süreyi uzatabilir miyim?
Birçok 10 dakikalık posta hizmeti geri sayımı genellikle on dakikalık adımlarla uzatmanıza izin verir, bazıları ise oturumu yaklaşık 100 dakikaya kadar uzatır. Ancak uzatma yalnızca tarayıcı sekmesi açık kaldığı sürece işe yarar. Siz ayrıldıktan sonra gelen bir kodu kurtaramaz ve Access Token'ın yaptığı gibi adresi daha sonra geri getirmez.
Geçici e-posta ve 10 dakikalık posta ücretsiz mi, kayıt gerektiriyor mu?
Tmailor ücretsizdir ve kayıt gerektirmez; birçok herkese açık 10 dakikalık posta aracı da ücretsizdir. Politikalar sağlayıcıya göre değişir, bu yüzden bir hizmetin hesap gerektirip gerektirmediğini, yenilemeleri sınırlayıp sınırlamadığını veya kurtarmayı kısıtlayıp kısıtlamadığını kontrol edin. Pratik fark kalıcılıktır: yeniden kullanılabilir bir geçici e-posta adresi Access Token ile yeniden açılabilirken, 10 dakikalık bir adres zamanı gelince kaybolur.
Geçici e-posta, gizlilik açısından 10 dakikalık postadan daha mı güvenli?
Her ikisi de kayıt sırasında benzer bir gizlilik sunar. Fark kontroldedir: 24 saatlik saklama ve token ile kurtarma sunan geçici e-posta, ihtiyacınız olanı çıkarmanız için size zaman tanırken 10 dakikalık posta anında silmeye zorlar. Sağlayıcı sorumlu veri uygulamalarına uyduğunda hiçbiri kişisel verileri uzun vadede saklamaz.
Web siteleri tek kullanımlık e-posta kullandığımı tespit edebilir mi?
Çoğu zaman evet. Birçok web sitesi kayıtları bilinen tek kullanımlık alan adlarından oluşan güncel engel listeleriyle karşılaştırır, böylece geçici bir adres tanınabilir ve reddedilebilir. Sınırı net çizin: site genel olarak tek kullanımlık postaya izin verdiği halde tek bir alan adı reddediliyorsa bu bir teslimat sorunudur. Ama site tek kullanımlık e-postayı hiç kabul etmiyorsa bu onun politikasıdır — buna saygı gösterin ve aralardan sızan bir adres aramak yerine kalıcı bir adresle kaydolun.
Sosyal medya hesapları oluşturmak için geçici e-posta mı yoksa 10 dakikalık posta mı kullanmalıyım?
Yeniden kullanılabilir geçici e-posta daha iyi bir seçimdir. Sosyal platformlar hesapları sık sık yeniden doğrular, güvenlik uyarıları gönderir ve şifre sıfırlama ister; bunların hepsi 10 dakikadan uzun süre çalışan bir gelen kutusu gerektirir. Süreli bir gelen kutusu yalnızca ilk kayıt adımını kapsar ve sonrasında sizi dışarıda bırakır.
Tarayıcıyı kapattıysam geçici e-posta gelen kutumu nasıl kurtarırım?
Sağlayıcınız Access Token'ları destekliyorsa token'ı kurtarma alanına yapıştırarak gelen kutunuzu ve mesajlarınızı saklama süresi içinde geri yükleyin. Token olmadan misafir gelen kutusu kurtarılamaz; bu yüzden adres oluşturduktan hemen sonra token'ı kaydetmek önemlidir. Tmailor'da ücretsiz bir hesaba kaydedilen bir adres de giriş yaptıktan sonra Oluşturulan E-postalar bölümünden yeniden açılabilir.
10 dakikalık posta mobil cihazlarda çalışır mı?
Birçok 10 dakikalık posta aracı masaüstünde veya mobilde tarayıcıda çalışır, ancak destek sağlayıcıya göre değişir. Tmailor Web, Android, iOS ve Telegram botunda çalışır ve Tmailor tarayıcı uzantısı masaüstünde Firefox, Chrome ve diğer Chromium tabanlı tarayıcıları kapsar. Aynı gelen kutusunu cihazlar arasında yeniden açmanız gerekiyorsa her süreli gelen kutusunun aynı şekilde davrandığını varsaymak yerine Access Token ile kurtarma sunan bir geçici e-posta hizmeti seçin.
QA ve otomatik testler için hangi tür daha iyi?
Token tabanlı geçici e-posta test için belirgin şekilde daha iyidir. QA iş akışları genellikle çok adımlı e-posta doğrulama, gecikmeli gönderimler ve gelen kutusuna tekrar tekrar dönmeyi içerir; bunların hepsi 10 dakikadan uzun süre kalıcı olan ve test boyunca güvenilir şekilde erişilebilen bir gelen kutusu gerektirir.
Bankacılık veya finansal hesaplar için bu iki türden birini kullanmak güvenli mi?
Hayır. Ne geçici e-posta ne de 10 dakikalık posta; bankacılık, sigorta, vergi hizmetleri veya herhangi bir finansal hesap için kullanılmamalıdır. Bunlar, güvenlik, uyumluluk ve hesap kurtarma açısından kalıcı ve kişisel olarak kontrol edilen bir e-posta adresi gerektirir. Tek kullanımlık gelen kutusunu yalnızca düşük ve orta riskli kayıtlar için kullanın.
Özet
Gelen kutusu seçiminiz, oluşturduğunuz hesabın riski ve ömrüyle uyumlu olmalı — tersi değil.
Hem geçici e-posta hem de 10 dakikalık posta, ana gelen kutunuzu gereksiz maruziyetten korur. Fark esneklikte: 10 dakikalık bir gelen kutusu, bir daha asla dönmeyeceğiniz etkileşimler için hızlı ve tek kullanımlıktır; tekrar kullanılabilir geçici e-posta adresi ise gecikmeli OTP'ler, yeniden doğrulama istemleri ve geçici bir kayıt saklamaya değer bir şeye dönüştüğünde hesap taşıma için bir güvenlik ağı sağlar.
OTP ağırlıklı iş akışları, çok adımlı kayıtlar, QA testleri ve e-postanın ilk birkaç dakikadan sonra önemli olabileceği her senaryo için tekrar kullanılabilir geçici gelen kutusu daha güçlü seçimdir. Gerçekten tek seferlik etkileşimler için 10 dakikalık posta, zamanlayıcı bittikten sonra gelen kutusu kalıntısını en aza indirir; ancak sitenin kendi kayıtlarını veya kayıt geçmişini silmez. En akıllıca yaklaşım, her iki seçeneği de hazır tutmaktır — bir kayıt kalıcı bir adres gerektirdiğinde ücretsiz geçici bir posta oluşturun ve her kaydı gerçekten ihtiyaç duyduğu gelen kutusu türüyle eşleştirin.
Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.









